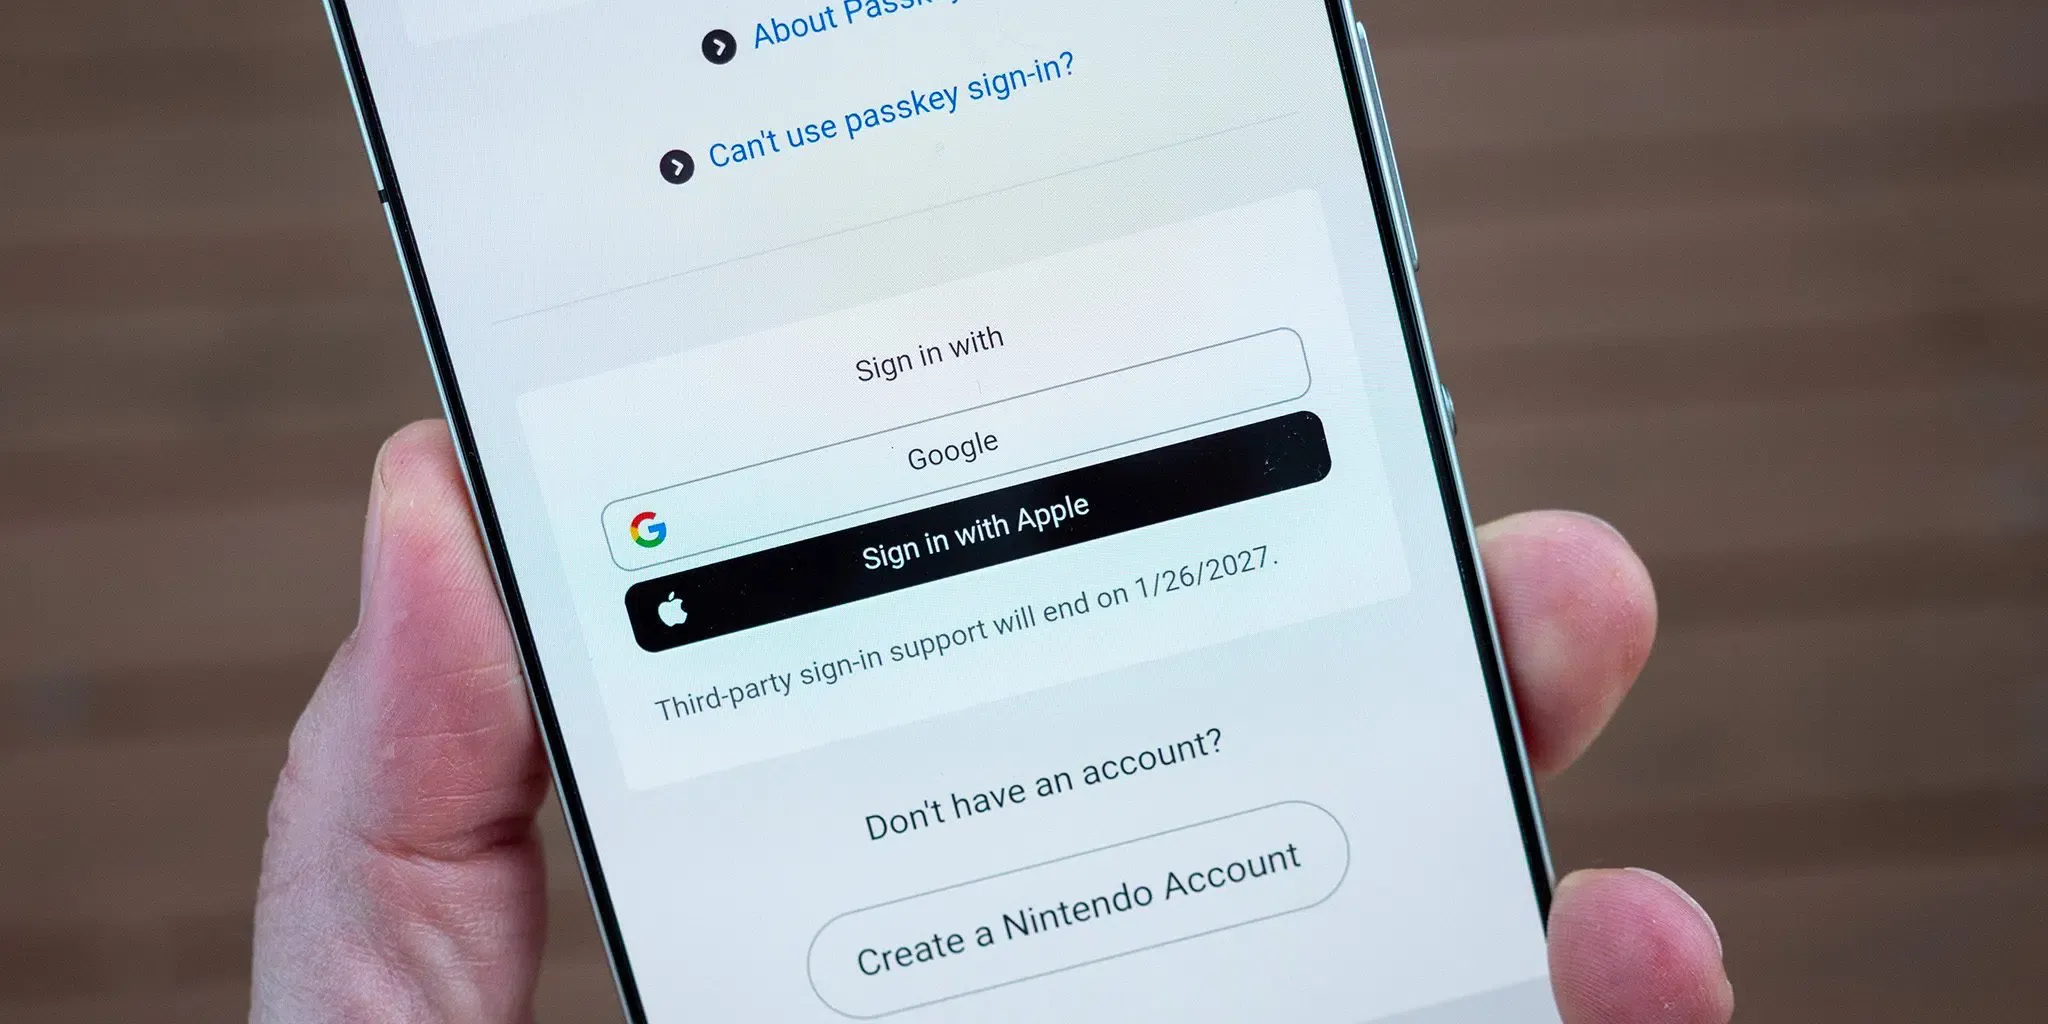
Nintendo отказывается от сторонних входов? Компания Nintendo подтвердила в официальном уведомлении службы поддержки, что начиная с 26 января 2027 года учетные записи Nintendo Accounts перестанут принимать данные для входа от Google и Apple. Пользователям потребуется проходить аутентификацию с помощью адреса электронной почты или идентификатора Sign-In ID с паролем, либо через зарегистрированный ключ доступа. Это изменение политики затрагивает игроков в экосистемах Nintendo Switch, Nintendo Switch 2, Switch Lite и Switch OLED, а также мобильное приложение Nintendo Switch. Хотя Nintendo не раскрыла стратегических или технических причин этого решения, данный переход завершает использование внешних федеративных авторизаций на платформе. Для инженерных команд и специалистов по росту, управляющих мобильными приложениями, это событие демонстрирует, как обновление методов аутентификации влияет на воронку онбординга и почему приложениям следует разделять процесс восстановления параметров привлечения и поток входа в учетную запись.
Операционная проблема и барьеры онбординга: отказ от федеративной авторизации в учетных записях Nintendo
Краткий обзор
- Начиная с 16:00 по японскому стандартному времени (JST) 26 января 2027 года (точное время отключения может сдвигаться в ходе системного обслуживания), в Nintendo Accounts будут отключены вход и создание новых учетных записей с использованием учетных данных Google и Apple.
- Обновление отменяет миссию My Nintendo Platinum Points по привязке аккаунтов Google. Пользователям, не имеющим постоянного пароля, следует воспользоваться инструкциями Nintendo по настройке или восстановлению пароля на случай, если им потребуется альтернативный способ входа.
- Игроки, уже вошедшие в систему на активных устройствах, могут оставаться авторизованными без немедленных сбоев, однако ввод учетных данных потребуется при появлении любого нового экрана входа.
Удобство сторонней федеративной аутентификации исторически помогало платформам цифровых развлечений снижать барьеры на этапе первичной регистрации. Предлагая варианты входа через Google и Apple, потребительские сервисы позволяли потенциальным игрокам обходить заполнение многопольных форм, создание паролей и подтверждение электронной почты вручную. Такой подход помогал платформам упростить начальный онбординг как на веб-порталах, так и в мобильных компаньон-приложениях.
Однако опора на внешних провайдеров идентичности создает сторонние технические зависимости и требует регулярного обслуживания интеграций. Nintendo постепенно сокращала использование таких точек касания: ранее компания уже отключила вход через Facebook и Twitter 25 октября 2022 года. С окончанием поддержки входов Google и Apple игрокам придется полагаться исключительно на прямые учетные данные аккаунта или ключи доступа.

Удаление федеративной авторизации влечет за собой практические операционные последствия для существующих пользователей. Когда переход вступит в силу 26 января 2027 года, игрокам, столкнувшимся с экраном входа на консоли или в мобильном приложении, понадобятся прямые учетные данные или активный ключ доступа. Игроки, которые изначально создали свой аккаунт Nintendo Account через Google или Apple и никогда не настраивали независимый пароль, должны пройти процедуру установки пароля через портал Nintendo Account.
Данный переход требует внимательного обращения со стороны пользователей, зарегистрировавшихся с помощью функции «Вход с Apple» (Sign in with Apple) и использовавших скрытие email (Hide My Email). При такой настройке Apple генерирует случайный псевдоним пересылки (например, вида @privaterelay.appleid.com), не передавая основной почтовый ящик пользователя. Как описано в руководстве Apple по функции «Вход с Apple», отключение пересылки писем приводит к тому, что сообщения на этот адрес-ретранслятор перестают поступать в личный почтовый ящик пользователя, что заблокирует получение писем для сброса пароля в будущем. Кроме того, прекращение использования «Входа с Apple» изменяет состояние связанной авторизации. Пользователям в такой ситуации следует убедиться, что адрес-ретранслятор активно пересылает почту, и установить прямой пароль до изменения настроек Apple ID. В случае потери доступа пользователям придется обращаться напрямую в службу поддержки Nintendo.
Технический контекст: федеративный вход, пароли и ключи доступа
С архитектурной точки зрения федеративный вход обычно использует OpenID Connect — уровень идентификации на базе OAuth 2.0, который делегирует проверку подлинности внешнему провайдеру. Хотя эта модель упрощает онбординг, она привязывает доступность аккаунта к сторонней инфраструктуре, правилам внешних сервисов и рабочим процессам восстановления учетных записей. При возникновении сбоев у внешних провайдеров или изменении их политики зависимые сервисы могут столкнуться со вторичными проблемами аутентификации.
Вместо опоры на сторонних провайдеров идентификации Nintendo рекомендует пользователям зарегистрировать ключ доступа. Ключи доступа построены на открытых отраслевых стандартах, разработанных альянсом FIDO и стандартизированных в спецификации W3C WebAuthn. Они заменяют общие пароли асимметричной криптографией с открытым ключом.
Сравнение протоколов: федеративная идентификация, пароли и ключи доступа
При регистрации ключа доступа клиент генерирует пару из открытого и закрытого ключей. Закрытый ключ остается в менеджере учетных записей или аппаратном токене пользователя, а открытый ключ регистрируется в зависимом сервисе. В зависимости от конфигурации устройства ключи доступа могут быть привязаны к конкретному устройству или аппаратной системе безопасности, либо синхронизироваться через зашифрованные из конца в конец облачные связки ключей экосистемы пользователя.
Во время аутентификации сервер генерирует криптографический вызов (challenge). Клиент подписывает этот вызов с помощью закрытого ключа, разблокируемого локальной аутентификацией на устройстве (например, биометрией или PIN-кодом). Как указано в документации Nintendo по аккаунтам, биометрические данные остаются на персональном устройстве и не передаются на серверы Nintendo.
| Характеристика | Федеративный вход | Аутентификация по паролю | Аутентификация по ключу доступа |
|---|---|---|---|
| Основа аутентификации | Заявление об идентичности от внешнего провайдера (например, OIDC ID token) | Проверка общего секретного ключа | Проверка подписи на основе асимметричных ключей (challenge-response) |
| Зависимость от провайдера | Зависит от провайдера идентичности и его политики входа | Зависит от реализации аутентификации и восстановления в самом сервисе | Зависит от аутентификатора; синхронизируемые данные зависят от провайдера ключей доступа |
| Устойчивость к фишингу | Зависит от метода аутентификации провайдера и реализации федерации | Многократно используемые пароли уязвимы для фишинга | Разработано специально для защиты от фишинга |
| Особенности восстановления | Восстановление через провайдера и специфичные правила привязки аккаунта | Процедуры восстановления, определяемые сервисом | Резервные учетные данные, восстановление через провайдера или правила сервиса |
Поддержка ключей доступа наряду с традиционными паролями снижает риски повторного использования паролей и их утечки. Тем не менее ключи доступа по-прежнему зависят от операционной системы, браузера и совместимости с аппаратным обеспечением. Из-за этих ограничений Nintendo продолжает поддерживать адреса электронной почты и идентификаторы Sign-In ID с паролями в качестве стандартных вариантов входа и восстановления.
Аутентификация определяет, кем является пользователь, а параметры привлечения описывают кампанию или приглашение, предшествовавшие установке. Приложение должно сохранять ожидающий контекст маршрутизации независимо от входа, а затем проверять его после аутентификации перед начислением реферальных бонусов, наград или предоставлением доступа к игровой комнате. Если путь онбординга охватывает промо-страницы, установку приложения и настройку аккаунта, сохранение контекста между этими этапами требует независимой обработки.
Собственная разработка или готовое решение: управление онбордингом игроков и непрерывностью сессий
Для независимых разработчиков мобильных игр и цифровых сервисов изменения в аутентификации подчеркивают более широкую проблему жизненного цикла пользователей. При изменении или удалении кнопок стороннего входа в воронках регистрации может вырасти уровень трения. Если игрок устанавливает игру по конкретному приглашению, рекламной кампании или совместному событию, прохождение неожиданного многоэтапного процесса регистрации или настройки пароля может прервать задуманный пользовательский сценарий.
Чтобы снизить этот риск, команды разработки разделяют аутентификацию пользователей и доставку параметров привлечения. Система аутентификации проверяет учетные данные пользователя, в то время как конвейер параметров установки сохраняет информацию о том, откуда пришел пользователь и какой игровой контекст он должен получить после входа.
Оценка архитектур передачи параметров
Когда инженерным командам необходимо гарантировать, что реферальные коды, теги кампаний или параметры диплинков переживут процесс установки и регистрации, они обычно рассматривают три основных подхода:
| Подход | Реализуемая роль | Ключевые ограничения | Зона ответственности инженеров |
|---|---|---|---|
| Собственная система передачи параметров | Реализует доставку контекста с использованием поддерживаемых механизмов платформы | Покрытие и надежность зависят от кастомной реализации | Поддержка интеграции, элементов контроля конфиденциальности, валидации и резервных путей |
| Google Play Install Referrer | Извлекает доступные данные реферера установки из Google Play | Только для Android и установок через поддерживаемый Google Play | Парсинг данных реферера и проверка соответствия требованиям для рефералов или маршрутизации |
| Специализированный SDK параметров | Восстанавливает перехваченные кастомные параметры в поддерживаемых сценариях установки | Зависит от платформы, браузера, интеграции и условий сопоставления | Интеграция SDK, сохранение ожидающего контекста и обработка пропущенных параметров |
Для мобильных приложений, запускающих внешние маркетинговые кампании, специализированные решения, такие как OpoInstall, предоставляют инфраструктуру сквозной передачи параметров установки. Извлекая кастомные параметры (например, идентификаторы пригласившего или каналы кампаний) при первом запуске приложения, система позволяет кешировать ожидающие данные локально или на сервере.
Как только пользователь завершает стандартную аутентификацию — будь то вход по электронной почте с паролем или с помощью ключа доступа — бэкенд приложения проверяет действительность параметров, право на получение наград и срок их действия, чтобы начислить реферальный бонус или восстановить нужную игровую сессию. Это позволяет полностью отделить сохранение контекста кампании от базового провайдера аутентификации.
Чек-листы интеграции: как командам разработки адаптироваться к отказу от старых методов входа
Инженерные и продуктовые команды, управляющие аутентификацией пользователей и мобильным онбордингом, должны провести аудит своих систем, чтобы убедиться, что обновления аутентификации не ухудшат конверсию пользователей.
Чек-лист внедрения для разработчиков
- Аудит зависимостей идентификации: проверьте бэкенды аутентификации для выявления учетных записей, зависящих от внешних провайдеров, и предусмотрите рабочие процессы настройки паролей там, где это необходимо.
- Поддержка современных стандартов WebAuthn: внедрите верификацию на стороне сервера для учетных данных FIDO2/WebAuthn, поддерживая как встроенные аутентификаторы платформ, так и межплатформенные сценарии аутентификации.
- Поддержание независимых резервных путей восстановления: обеспечьте проверенные сценарии восстановления с помощью подтвержденных адресов электронной почты или резервных кодов на случай потери доступа к основному устройству аутентификации.
- Серверная валидация параметров онбординга: при использовании отложенного диплинкинга для выдачи наград за кампании или рефералы после входа убедитесь, что бэкенд приложения проверяет подлинность параметров, контролирует сроки истечения, корректно обрабатывает смену аккаунтов и предотвращает повторное начисление наград.
Чек-лист для продуктовой стратегии и стратегии роста
- Своевременное информирование о дедлайнах: заранее предоставляйте пользователям четкие уведомления в приложении и руководства задолго до отключения старых методов входа, чтобы предотвратить блокировку аккаунтов.
- Мониторинг точек оттока при регистрации: отслеживайте показатели конверсии на каждом этапе воронки регистрации, чтобы вовремя выявлять ситуации, когда создание учетных данных приводит к оттоку пользователей.
- Сохранение контекста кампании после авторизации: кешируйте поступающие параметры привлечения на протяжении всего процесса первоначального входа, чтобы после завершения аутентификации пользователи попадали именно на тот контент внутри приложения, который они ожидали увидеть.
Следование этим практикам помогает инженерным командам поддерживать безопасную и независимую архитектуру аутентификации без ущерба для непрерывности пользовательского онбординга.
Часто задаваемые вопросы (FAQ)
Смогут ли игроки по-прежнему запускать купленные цифровшие игры, если они не обновят данные для входа до 26 января?
Означает ли прекращение поддержки входа через Google и Apple обязательное использование ключей доступа от Nintendo?
Как функция Apple «Скрыть email» (Hide My Email) влияет на восстановление пароля для учетных записей Nintendo?
Основные выводы для инженерных команд
Анонс Nintendo изменяет доступные методы входа для учетных записей Nintendo Accounts, однако не означает всеобтраслевой отказ от федеративной аутентификации. Главный практический урок для мобильных команд заключается в том, чтобы сделать доступ к аккаунту, контекст привлечения и маршрутизацию после входа независимыми друг от друга компонентами, пригодными для тестирования.
Аутентификация, регистрация пользователей и трекинг параметров кампании выполняют разные задачи в рамках жизненного цикла приложения. Сочетая безопасную собственную аутентификацию с инфраструктурой восстановления параметров на стороне сервера, инженерные организации могут защитить учетные записи пользователей и одновременно обеспечить плавный онбординг на любых платформах.
Ссылки
-
Служба поддержки Nintendo. Уведомление о прекращении поддержки входа через Google и Apple для учетных записей Nintendo Accounts. Официальный бюллетень службы поддержки.
-
Служба поддержки Nintendo. Как зарегистрировать ключ доступа для учетной записи Nintendo Account. Официальное руководство по настройке.
-
Служба поддержки Nintendo. Часто задаваемые вопросы об учетных записях Nintendo Account. Официальная документация службы поддержки.
-
Служба поддержки Nintendo. Прекращение поддержки входа через Facebook и Twitter для учетных записей Nintendo Accounts. Историческое уведомление службы поддержки.
-
Служба поддержки Apple. Управление приложениями, использующими функцию «Вход с Apple». Официальное техническое руководство.
-
Google Developers. Документация по API Google Play Install Referrer. Справочные материалы для разработчиков под Android.
-
Альянс FIDO. Ключи доступа: что нужно знать разработчикам. Обзор индустрии аутентификации.
-
Консорциум Всемирной паутины (W3C). Веб-аутентификация: API для доступа к учетным данным на основе открытых ключей, уровень 2. Официальная техническая рекомендация.
-
Фонд OpenID. Спецификация OpenID Connect Core 1.0 с учетом набора поправок 2. Спецификация уровня идентификации.
-
OpoInstall. Документация OpoInstall — отложенный диплинкинг и доставка параметров. Документация по интеграции для разработчиков.
Share this article



