Notion Mail закрывается? Компания Notion объявила о прекращении поддержки почтового клиента с 22 сентября 2026 года. Помимо закрытия самого продукта, этот шаг отражает более широкую тенденцию к автоматизации рабочих процессов с помощью ИИ в различных SaaS-платформах, как указано в официальных материалах о прекращении поддержки. Для команд разработчиков и руководителей продуктов это событие подчеркивает технический переход: ИИ-ассистенты все чаще становятся дополнительным слоем взаимодействия между пользователями и цифровыми коммуникациями, полностью минуя традиционные визуальные интерфейсы почтовых ящиков.
Краткий обзор
- Окончательное прекращение: Notion официально закроет почтовый клиент Notion Mail в веб-версии, настольном приложении и на iOS 22 сентября 2026 года, удалив все несохраненные черновики и настройки сниппетов.
- Агентная трансформация: Значительная часть пользователей платформы управляла перепиской с помощью автоматизированных рабочих процессов, полностью исключая необходимость в визуальном почтовом ящике.
- Разрыв синхронизированных каналов: Прекращение нативной синхронизации баз данных с почтой может нарушить работу пользовательских реестров, журналов контактов и автоматизированных циклов подтверждения рефералов.
Структурная перестройка после закрытия почтового сервиса
После приобретения стартапа в сфере защищенных коммуникаций Skiff в феврале 2024 года, продуктовая команда стремилась интегрировать безопасное рабочее общение непосредственно в свой пакет инструментов для продуктивности. Эта сделка привела к быстрому закрытию шифрованной платформы Skiff в течение полугода и отключению адресов @skiff.com. 15 апреля 2025 года бывшие руководители Skiff представили Notion Mail как настраиваемый интерфейс для Gmail. Они планировали объединить календарь, шаблоны и взаимодействие с базами данных в едином рабочем пространстве. Однако эта гибридная модель не смогла выйти за пределы узкой ниши пользователей Google Workspace. Отсутствие нативной поддержки Windows и совместимости с почтовыми сервисами, отличными от Gmail, ограничило рыночное внедрение, что привело к решению о закрытии Notion Mail 22 сентября 2026 года.
Согласно официальному анонсу Notion, многие пользователи управляют корреспонденцией через кастомные рабочие процессы непосредственно в своих базах данных. Отказ от продукта свидетельствует о том, что Notion отдает приоритет инвестициям в рабочие процессы с поддержкой ИИ, а не поддержке отдельного почтового клиента. Переходя от визуальных интерфейсов к автономным платформенным системам, SaaS-провайдеры, по всей видимости, предпочитают нативные протоколы обмена данными традиционным человеко-ориентированным фронтендам. Этот переход, возможно, способствовал стратегическому развороту в сторону платформ для разработчиков ИИ-агентов.
SaaS-компании оперативно меняют стратегию, чтобы избежать устаревания. Команды разработчиков изучают инфраструктуру агентной электронной почты для поддержки программных процессов работы с входящими сообщениями. Развивая этот тренд автоматизации, крупные пакеты инструментов для продуктивности приобретают технологии для создания агентов, способных выполнять сложные кросс-системные задачи. Параллельно с этим, корпоративные платформы для общения внедряют ИИ-возможности в свои нативные системы. Такая консолидация отрасли указывает на тенденцию, при которой бэкенд-интеграция становится важнее, чем отдельное настольное ПО.
Нарушение протоколов: как headless-скрейперы мешают атрибуции
Многие корпоративные почтовые шлюзы и ИИ-ассистенты автоматически проверяют входящие ссылки до того, как с ними взаимодействует пользователь. С точки зрения систем атрибуции это меняет всю цепочку запросов.
Когда реальный пользователь нажимает на ссылку, стандартный браузер загружает страницу, выполняет скрипты отслеживания и записывает cookie. Напротив, ИИ-агент переходит по ссылке программно. Он отправляет headless HTTP-запрос напрямую с облачного сервера. Поскольку запрос выполняется в изолированной среде, здесь нет визуального DOM, истории браузера и хранилища cookie. Headless-маршрутизация часто изолирует сессию от клиентской системы. Традиционные методы браузерной атрибуции могут перестать фиксировать путь пользователя, так как они полагаются на cookie для связи клика с установкой приложения. В таких условиях точность атрибуции в стеке коммуникаций значительно снижается.
Традиционный путь пользователя:
Email-ссылка -> Визуальный клик -> Сессия браузера (Cookies, DOM) -> App Store -> Установка (Атрибуция работает)


Headless-путь агентной системы:
Email-ссылка -> Программное сканирование -> Headless HTTP-запрос (Без UI, DOM, Cookies) -> Переход по ссылке
Установка (позже) -> Запуск приложения -> Пустое состояние клиента (Атрибуция потеряна)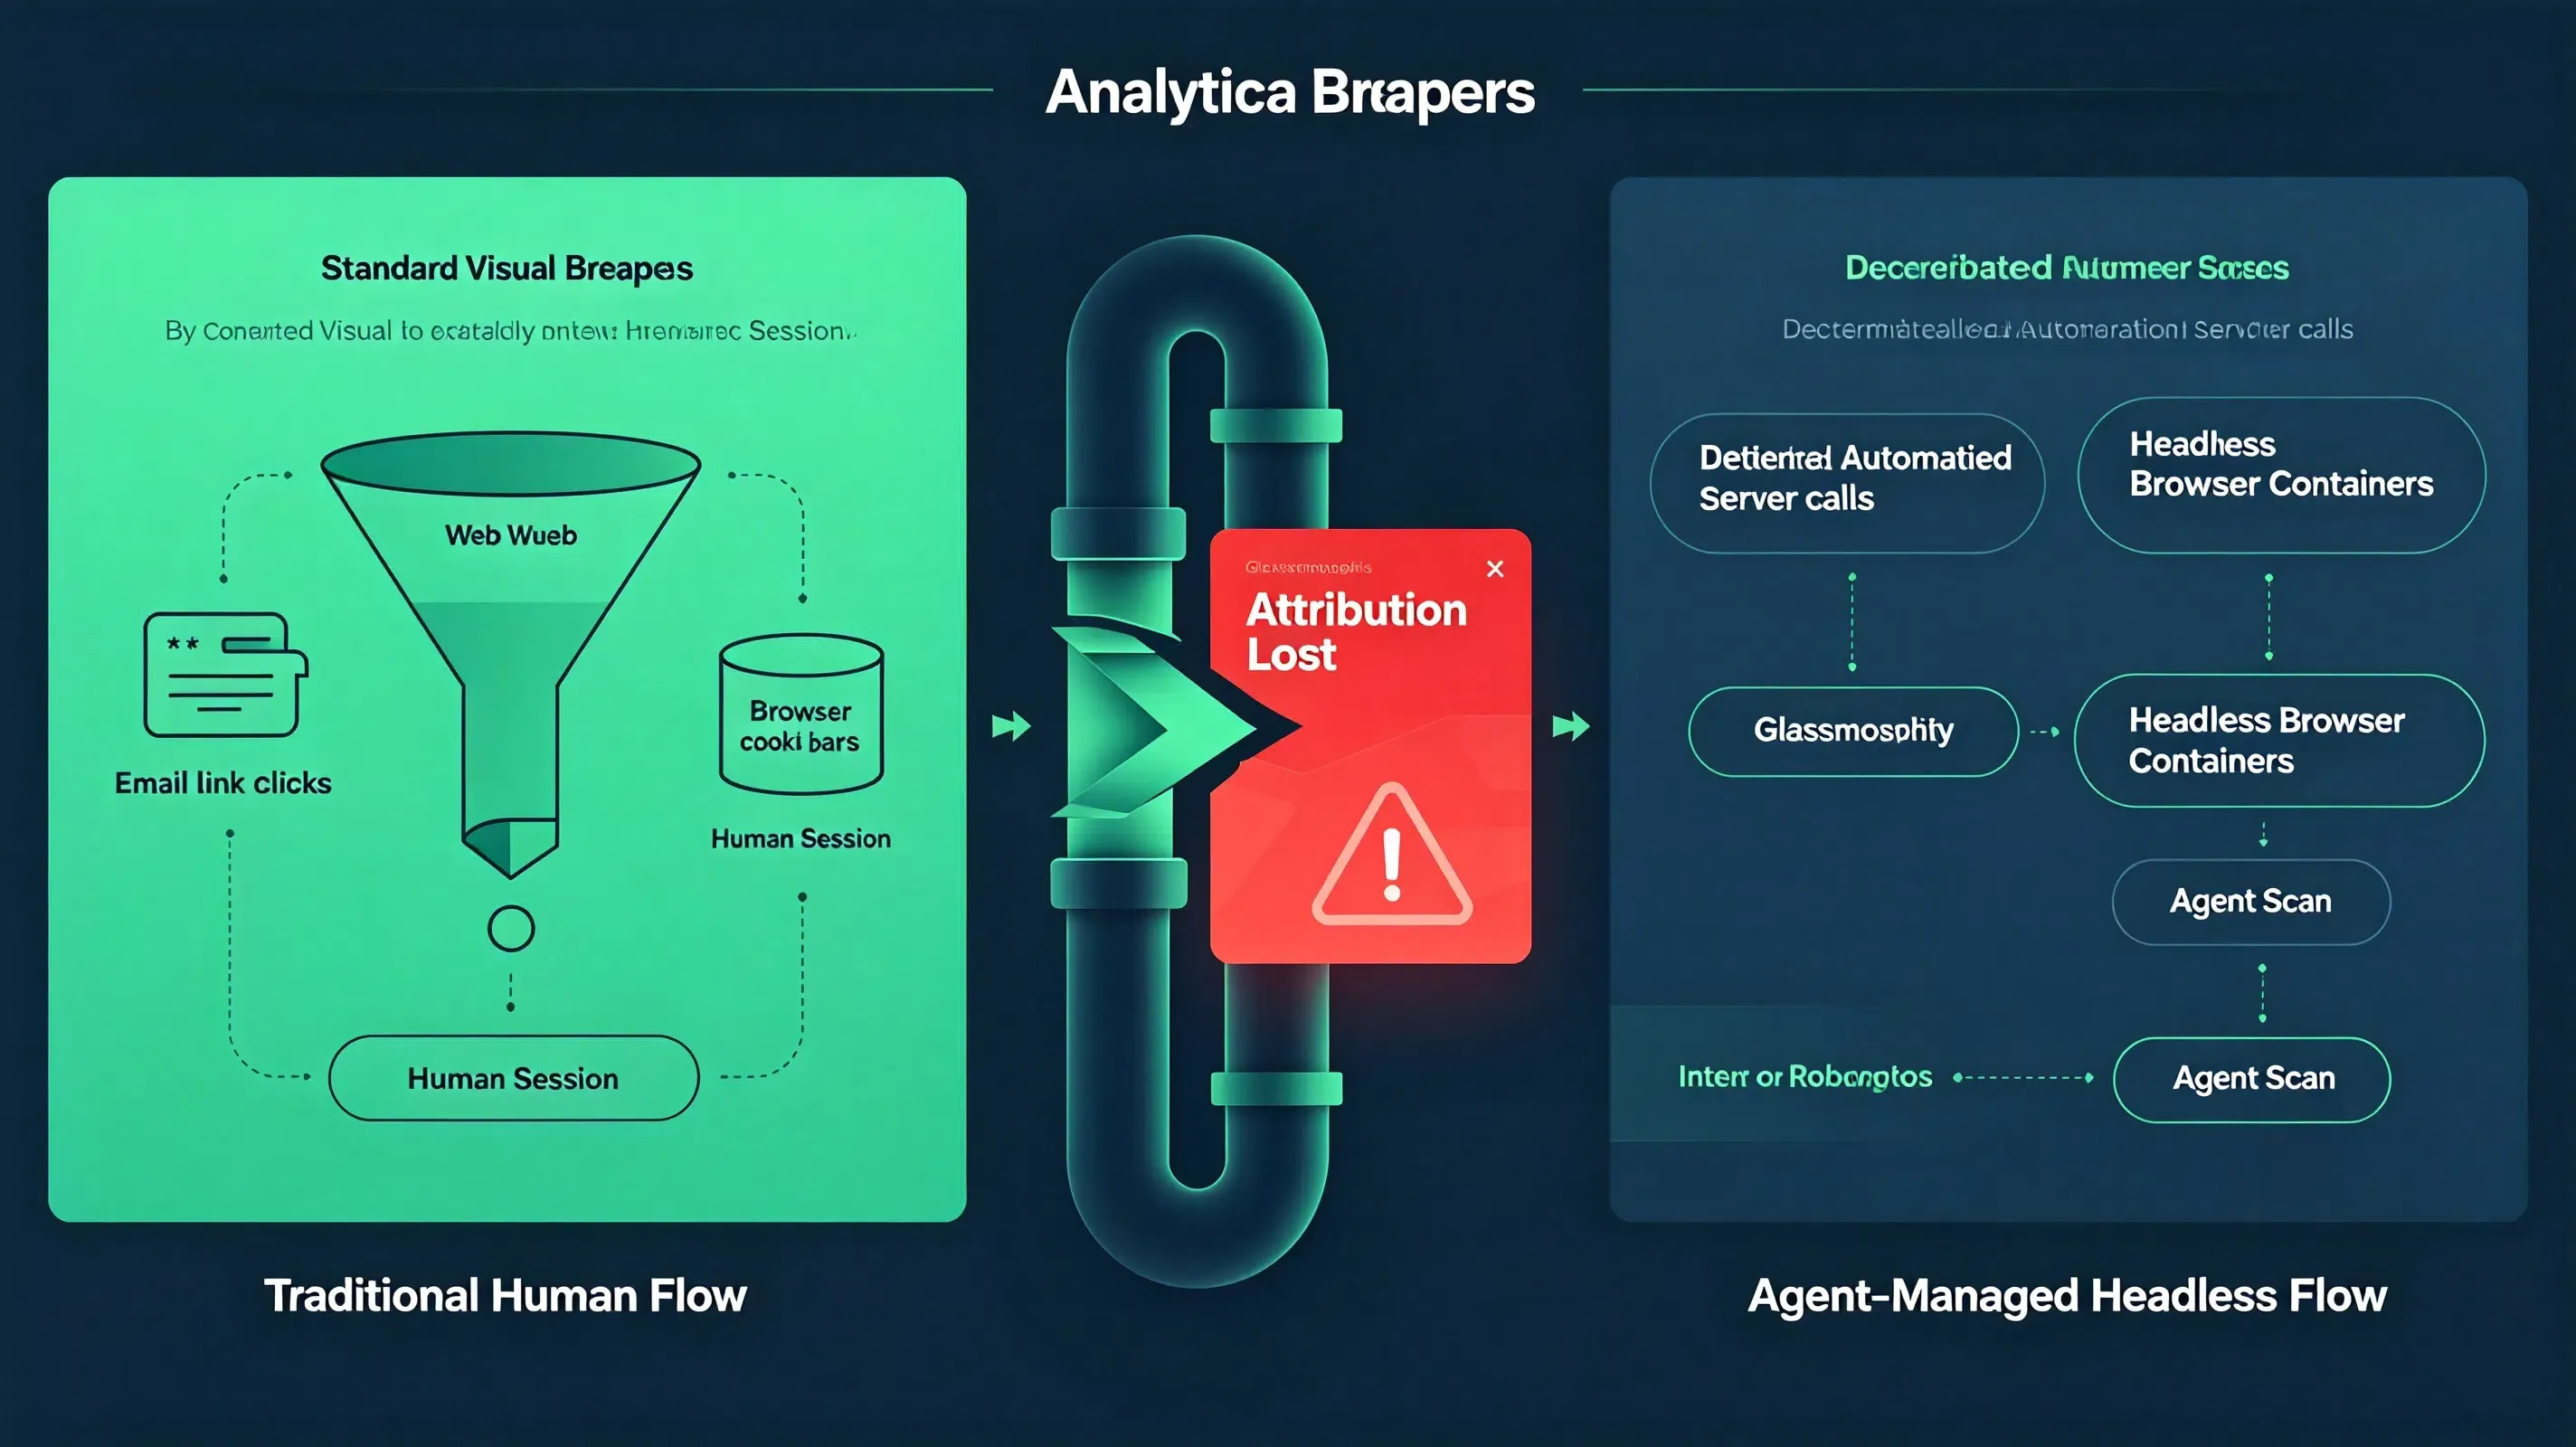
В типовых производственных средах разработчики часто сталкиваются с тем, что часть трафика обрабатывается автоматизированными скрейперами. Анализ этих взаимодействий показывает, что почтовые шлюзы безопасности или автоматические сканеры могут посещать ссылки раньше реальных пользователей. Такое поведение может мешать браузерной атрибуции, если системы полагают, что каждый запрос исходит от человека. Как следствие, в ряде реализаций исходный контекст перехода становится недоступным для клиентского приложения, что приводит к значительным пробелам в данных атрибуции.
Архитектурные решения: разработка или покупка системы восстановления состояния
На практике инженерные команды обычно выбирают между созданием собственной системы атрибуции или внедрением готового SDK. Разработка проприетарной системы требует значительных затрат. Командам необходимо строить кастомные серверные базы данных, поддерживать библиотеки сопоставления состояний устройств и постоянно обновлять логику в соответствии с меняющимися стандартами безопасности ОС. Для многих организаций стоимость поддержки собственного инструмента трекинга оказывается чрезмерно высокой.
Альтернативно, разработчики обычно рассматривают несколько подходов для сохранения состояния сессии без использования клиентских cookies:
- Собственные кастомные сервисы: Создание проприетарных баз данных для сопоставления состояний на базе внутренней облачной инфраструктуры.
- Платформенные инструменты: Использование базовых утилит, таких как Firebase Dynamic Links (или их нативных альтернатив).
- Корпоративные MMP: Внедрение платформ мобильных измерений (MMP), таких как Branch, AppsFlyer или Adjust, для реализации диплинкинга.
- SDK для передачи параметров: Использование специализированных интеграционных инструментов для точной передачи параметров с учетом затрат.
Генерация ссылки -> Предварительная регистрация метаданных на центральном сервере состояний
                                     |
Скрейпер/Пользователь нажимает URL -> Регистрация временного серверного блокировщика состояния
                                     |
Запуск приложения -> Программный запрос контекста через SDK -> Сопоставление блокировщика и восстановление параметров
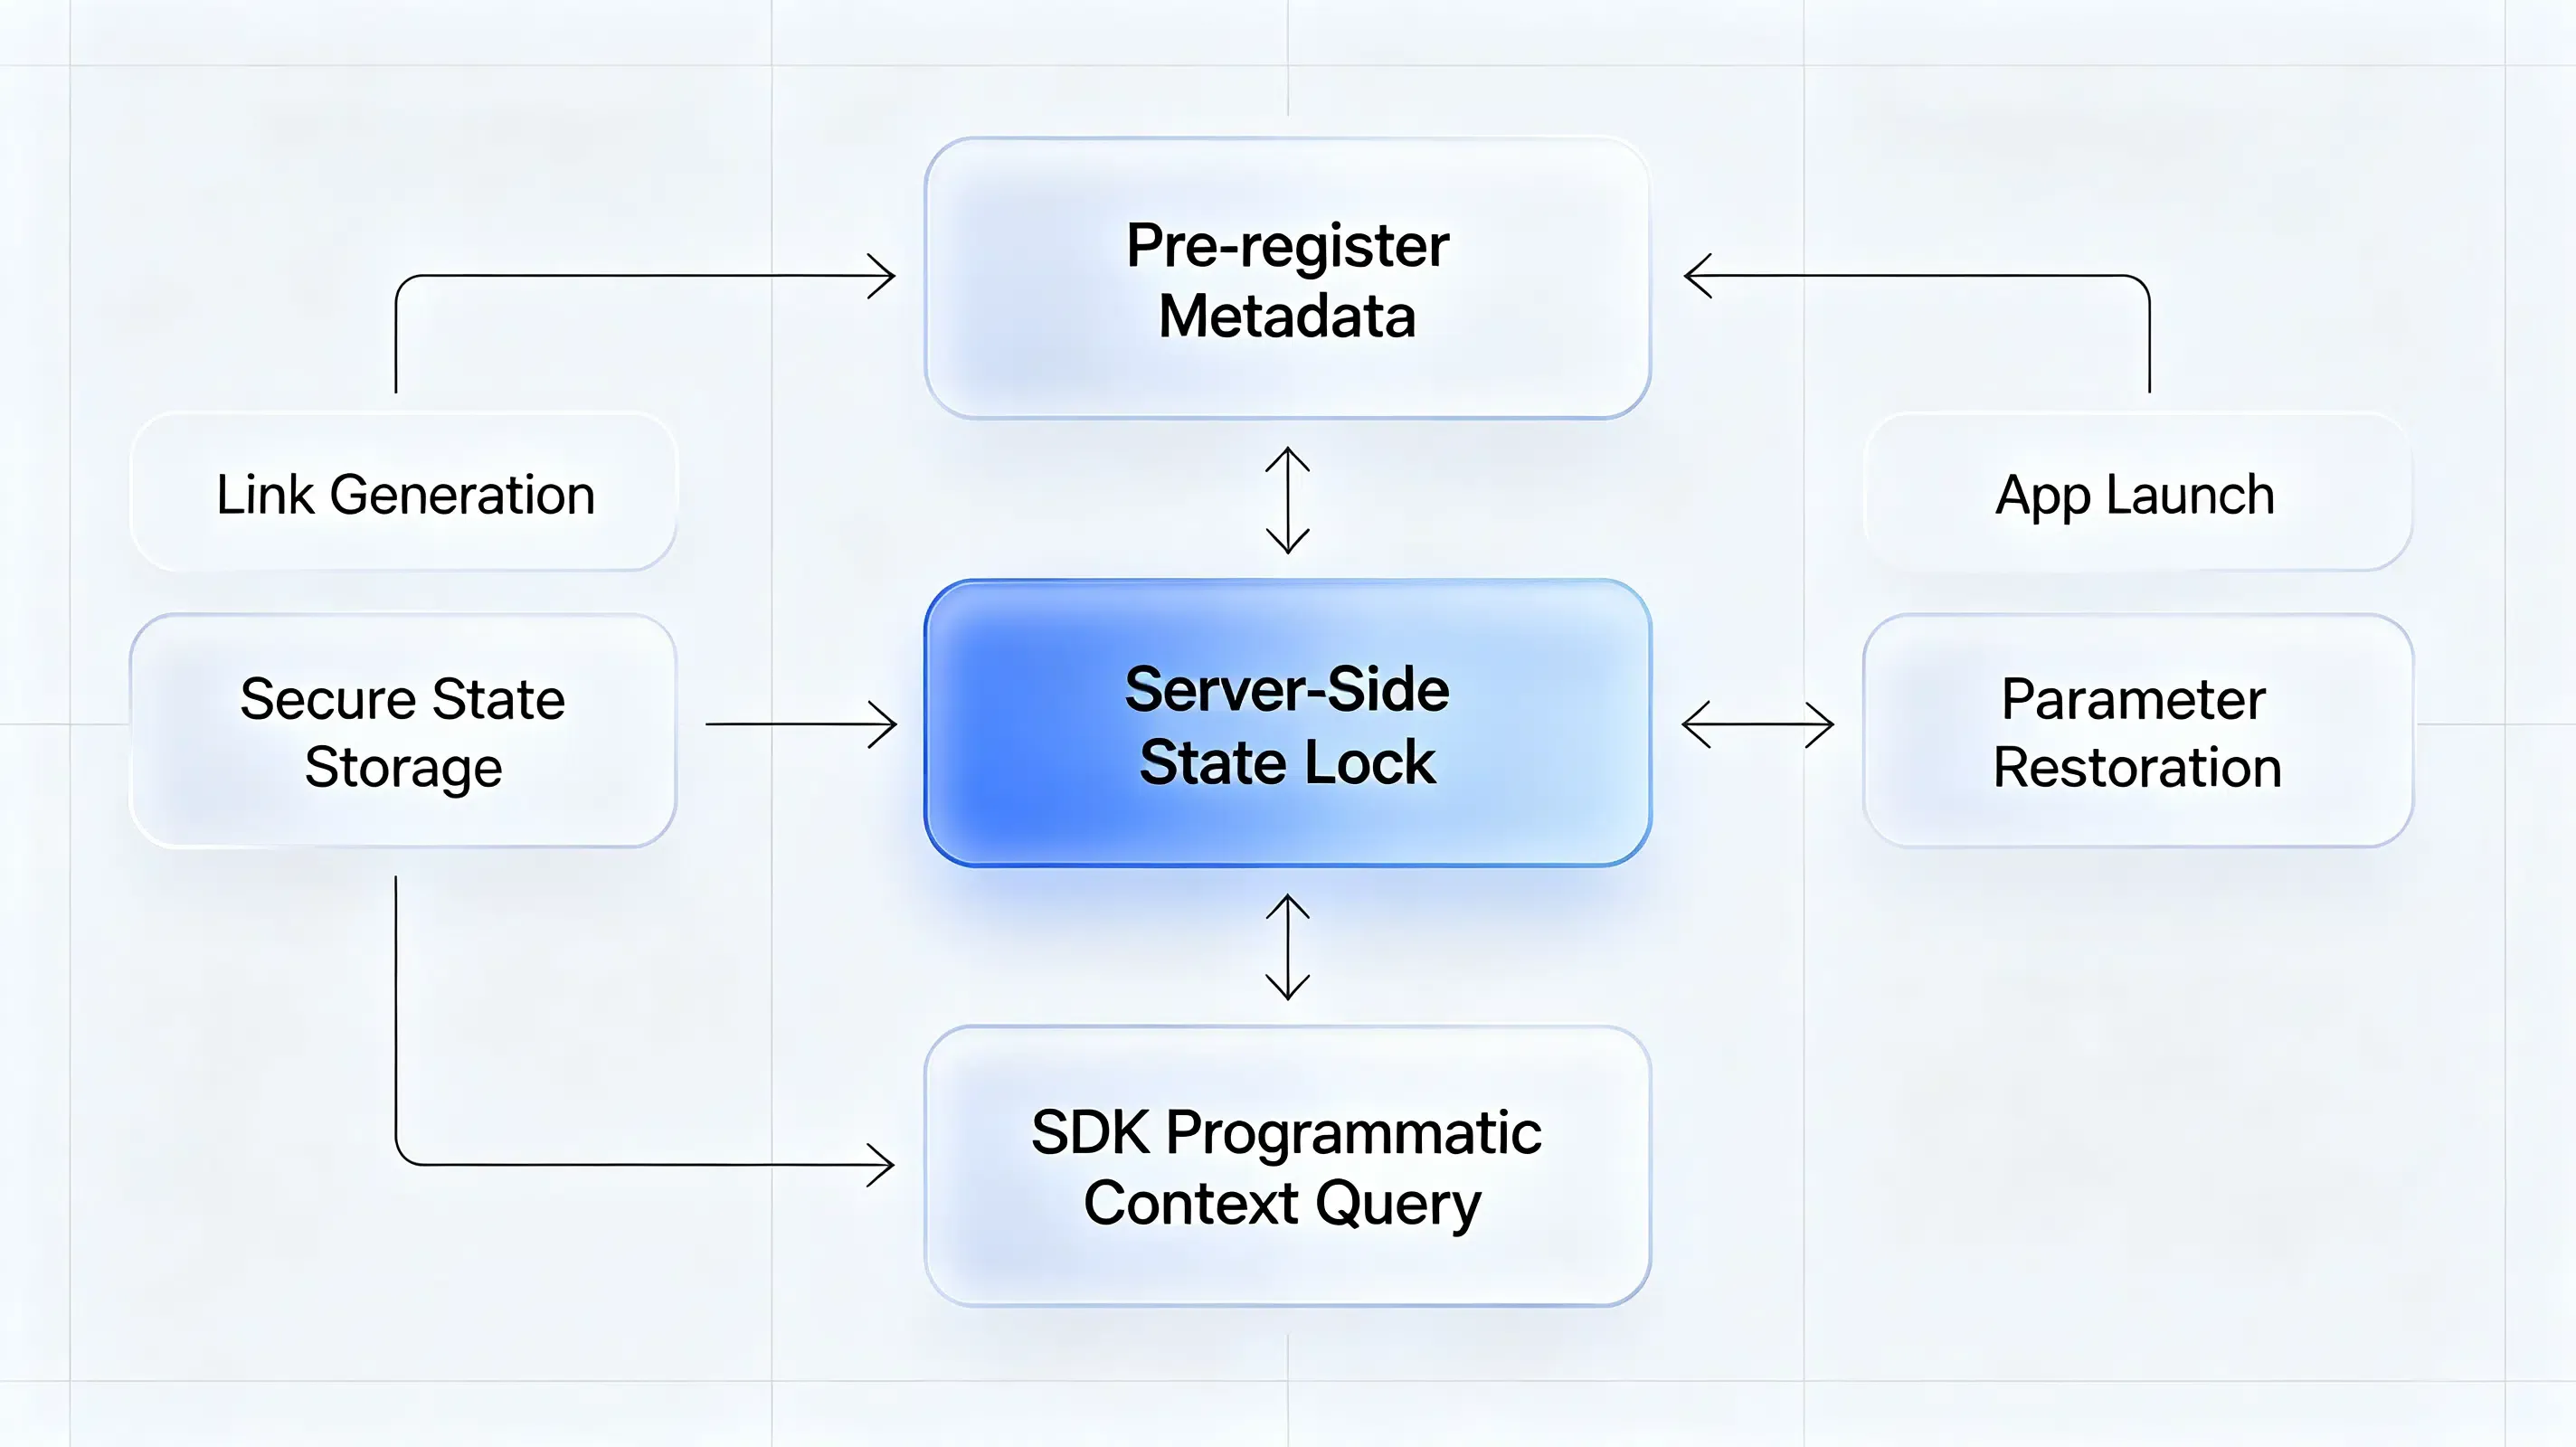
Ряд коммерческих платформ атрибуции перешли на архитектуру серверного «закрепления» состояний (state-locking). В число коммерческих реализаций этой модели входят Branch, AppsFlyer, Adjust, Opoinstall и другие системы отложенной атрибуции. Эти платформы хранят параметры на сервере до момента установки и восстанавливают их при первом запуске приложения, обходя проблемы надежности, связанные с клиентскими сессиями браузера.
Адаптация операционных команд после закрытия клиента
Команды бэкенд-разработки сталкиваются с неотложной задачей аудита всех активных интеграций с базами данных до крайнего срока сохранения данных 21 сентября 2026 года. Руководителям продуктов следует пересмотреть циклы приглашений и регистрации, чтобы адаптировать их к «невизуальным» путям пользователей. Вместо того чтобы рассчитывать на прочтение письма и нажатие кнопки, продуктовым командам стоит проектировать процессы, ожидающие программных триггеров. Маркетинговые команды должны обновить показатели эффективности. Когда автоматизированное ПО берет на себя сортировку почты, показатели открываемости (open rates) и кликабельности (CTR) становятся менее надежными. Операционным отделам маркетинга следует сосредоточиться на внутриприложенной телеметрии и верифицированных транзакционных конверсиях, оптимизируя кампании на основе фактических действий внутри приложения.
Чек-лист по закрытию корпоративного сервиса и миграции
Чтобы обеспечить непрерывность данных до окончательного закрытия 22 сентября 2026 года, инженерным командам рекомендуется выполнить следующие шаги:
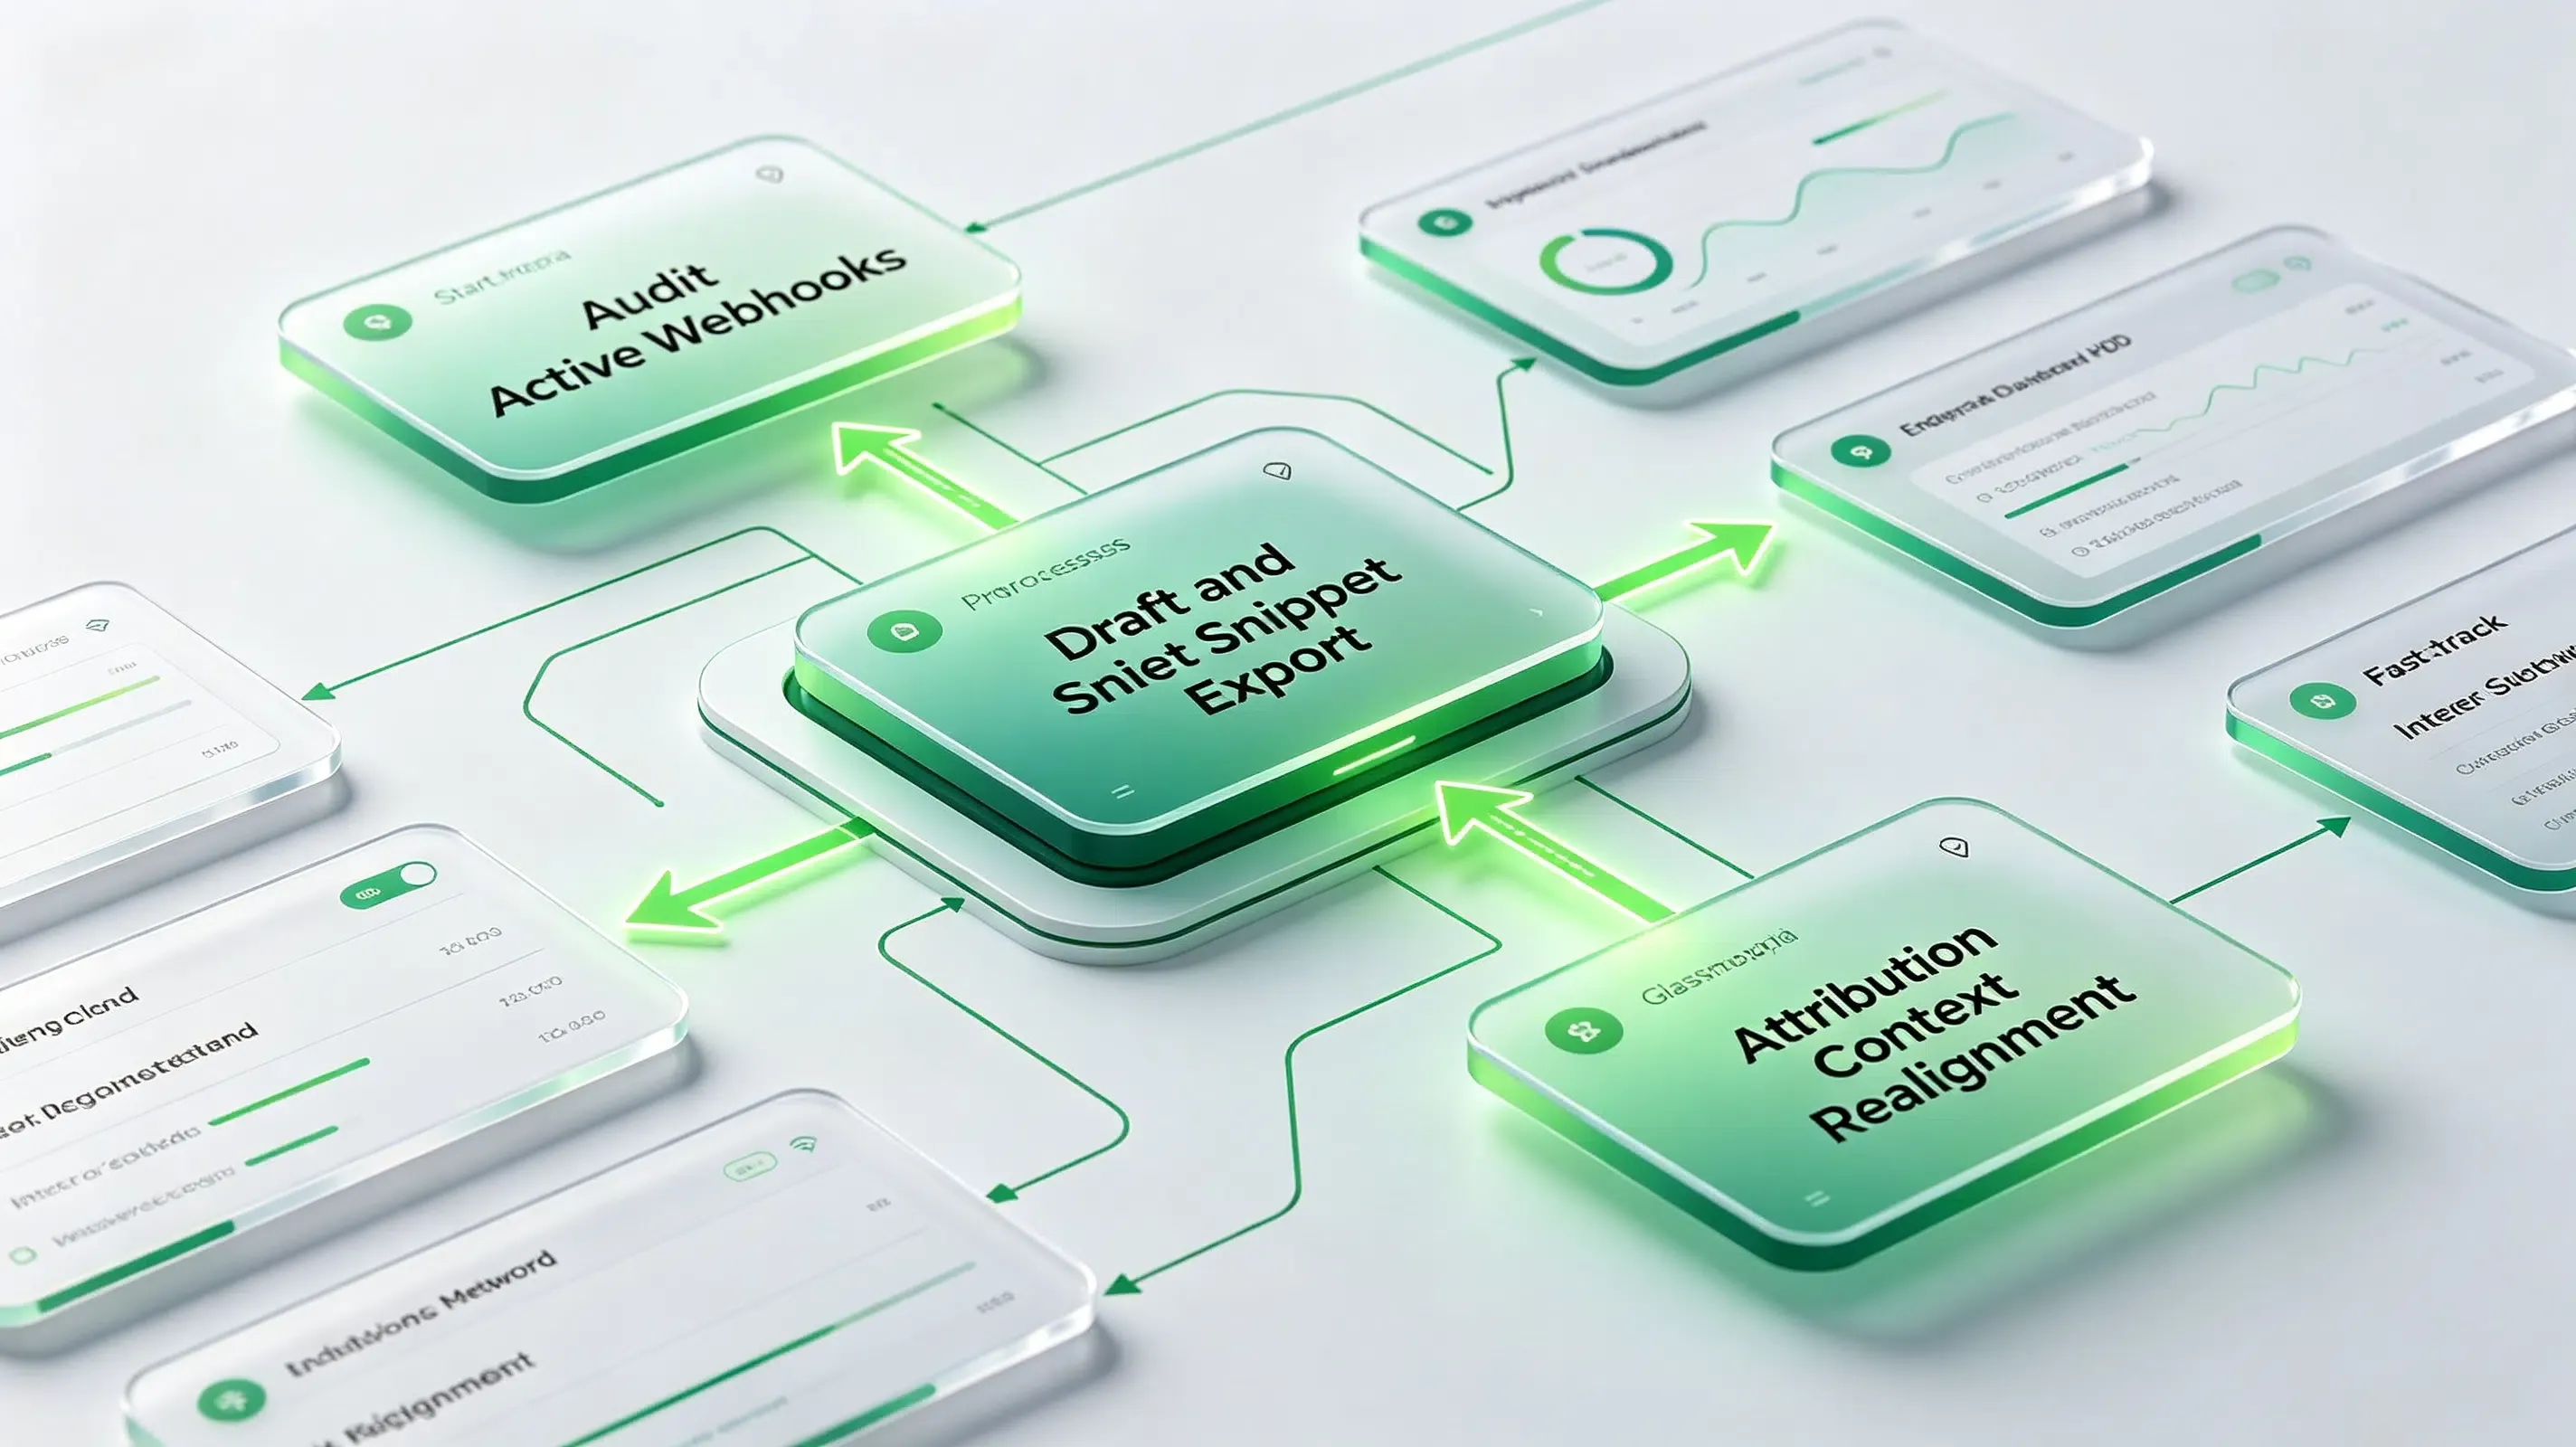
- Аудит активных вебхуков: Выявите все синхронизированные шаблоны баз данных Notion, получающие почтовые нагрузки, и переключите их на альтернативные API-эндпоинты.
- Экспорт черновиков и сниппетов: Согласно официальному руководству Notion, пользователям необходимо вручную выгрузить все локальные черновики, шаблоны и параметры автометки до 21 сентября.
- Миграция регулируемых пространств: Документация гласит, что команды, работающие в соответствии со стандартами HIPAA, должны завершить полную миграцию клиента до 30 июня 2026 года для сохранения комплаенса.
- Перенастройка контекста атрибуции: Перейдите от клиентских диплинков к серверным параметрам сопоставления состояний для корректной работы с автоматизированными шлюзами.
Часто задаваемые вопросы (FAQ)
Повлияет ли закрытие Notion Mail на мой аккаунт Gmail?
Что нужно экспортировать до закрытия Notion Mail?
Как сохранить реферальную атрибуцию после закрытия Notion Mail?
Прекращение работы визуального почтового клиента подчеркивает фундаментальный сдвиг в сторону коммуникационных протоколов, управляемых бэкендом, и рабочих процессов с участием ИИ. Поскольку приложения все чаще общаются посредством автоматизированного обмена данными, а не через визуальные макеты, инженерным командам необходимо пересмотреть традиционные стратегии интеграции. Платформы, сильно зависящие от ручных визуальных действий пользователей, могут столкнуться со структурными пробелами, когда конвейер запросов управляется автоматизированными агентами. Переход к серверной атрибуции и безопасной передаче параметров является наиболее вероятным направлением для поддержания надежного трекинга и защиты данных.
Этот переход требует перестройки фреймворков отслеживания и протоколов интеграции. Архитектуры будущих измерений, вероятно, будут в большей степени опираться на серверное сопоставление состояний, программные проверки идентичности и безопасную синхронизацию в рантайме. По мере того как все больше ИИ-агентов начинают выступать в качестве первичных потребителей цифровых коммуникаций, архитектуры атрибуции будут все чаще зависеть от серверной идентификации, отложенного восстановления состояний и сохранения контекста на уровне протоколов, а не только от сессий браузера.
Share this article



