OpenAI развертывает системы отслеживания на основе файлов cookie? Техническое расследование, опубликованное 20 сентября 2026 года независимым исследователем безопасности Buchodi, показывает, что при развертывании механизмов отслеживания OpenAI через файлы cookie на сторонних коммерческих витринах, веб-клиенты инициируют процедуры идентификации, которые передают внешние события просмотра на платформы сбора данных для маркетинговой аналитики. Эта инфраструктура опирается на постоянный идентификатор с меткой __obi, настроенный с разрешениями для кросс-сайтового доступа и официально классифицированный в документации как аналитический файл cookie, а не как маркетинговый компонент. Хотя архитектура протокола создает техническую предпосылку для связывания коммерческих взаимодействий с привязанными к учетной записи или постоянными анонимными идентификаторами, захват внешнего трафика подтверждает передачу данных на пограничные конечные точки приема, оставляя окончательное объединение данных на стороне сервера недоступным для внешнего наблюдения.
Перестройка отрасли и обзор новостей
Пересечение генеративного искусственного интеллекта и коммерческой монетизации достигло критической точки после раскрытия технической информации через отчет Buchodi о сборе данных на разных сайтах. Независимое исследование показало, как сеансы клиентов, взаимодействующих с ChatGPT, связаны с последующей веб-активностью на внешних коммерческих доменах. Вместо того чтобы работать исключительно внутри изолированных интерфейсов, взаимодействия на стороне клиента инициируют фоновые процедуры идентификации, которые передают метаданные просмотра обратно в инфраструктуру приема данных.
Краткий обзор
- Выдача идентификатора для кросс-сайтового отслеживания: Веб-клиент, посещающий
chatgpt.com, получает кратковременный токен синхронизации OBI (JSON Web Token), который обменивается на постоянный файл cookie со сроком действия один год с именем__obiв домене.openai.com. - Передача файлов cookie до выполнения кода в тестах Chrome на Android: При загрузке внешних скриптов измерения эффективности из
bzrcdn.openai.comсетевой стек браузера автоматически прикрепляет__obiдо выполнения JavaScript на стороне клиента. - Сбор данных DOM и форм: Развернутые теги измерения рекламодателей анализируют поля ввода, отрисованные элементы HTML и шины диспетчера тегов, передавая географические индикаторы и строки путей URL на конечные точки OpenAI.
Эмпирический анализ проводился путем мониторинга сетевых обменов в течение нескольких месяцев. В наборе данных оценивалось 23 929 индивидуальных HTTP-запросов, сгенерированных через 936 пикселей рекламодателей, размещенных на 1 029 уникальных доменных именах. Результаты подтвердили, что внешняя коммерческая активность, включая взаимодействие с каталогами товаров, поиск товаров и воронки оформления заказа, регулярно передается на конечные точки сбора данных OpenAI в сопровождении постоянных клиентских токенов.
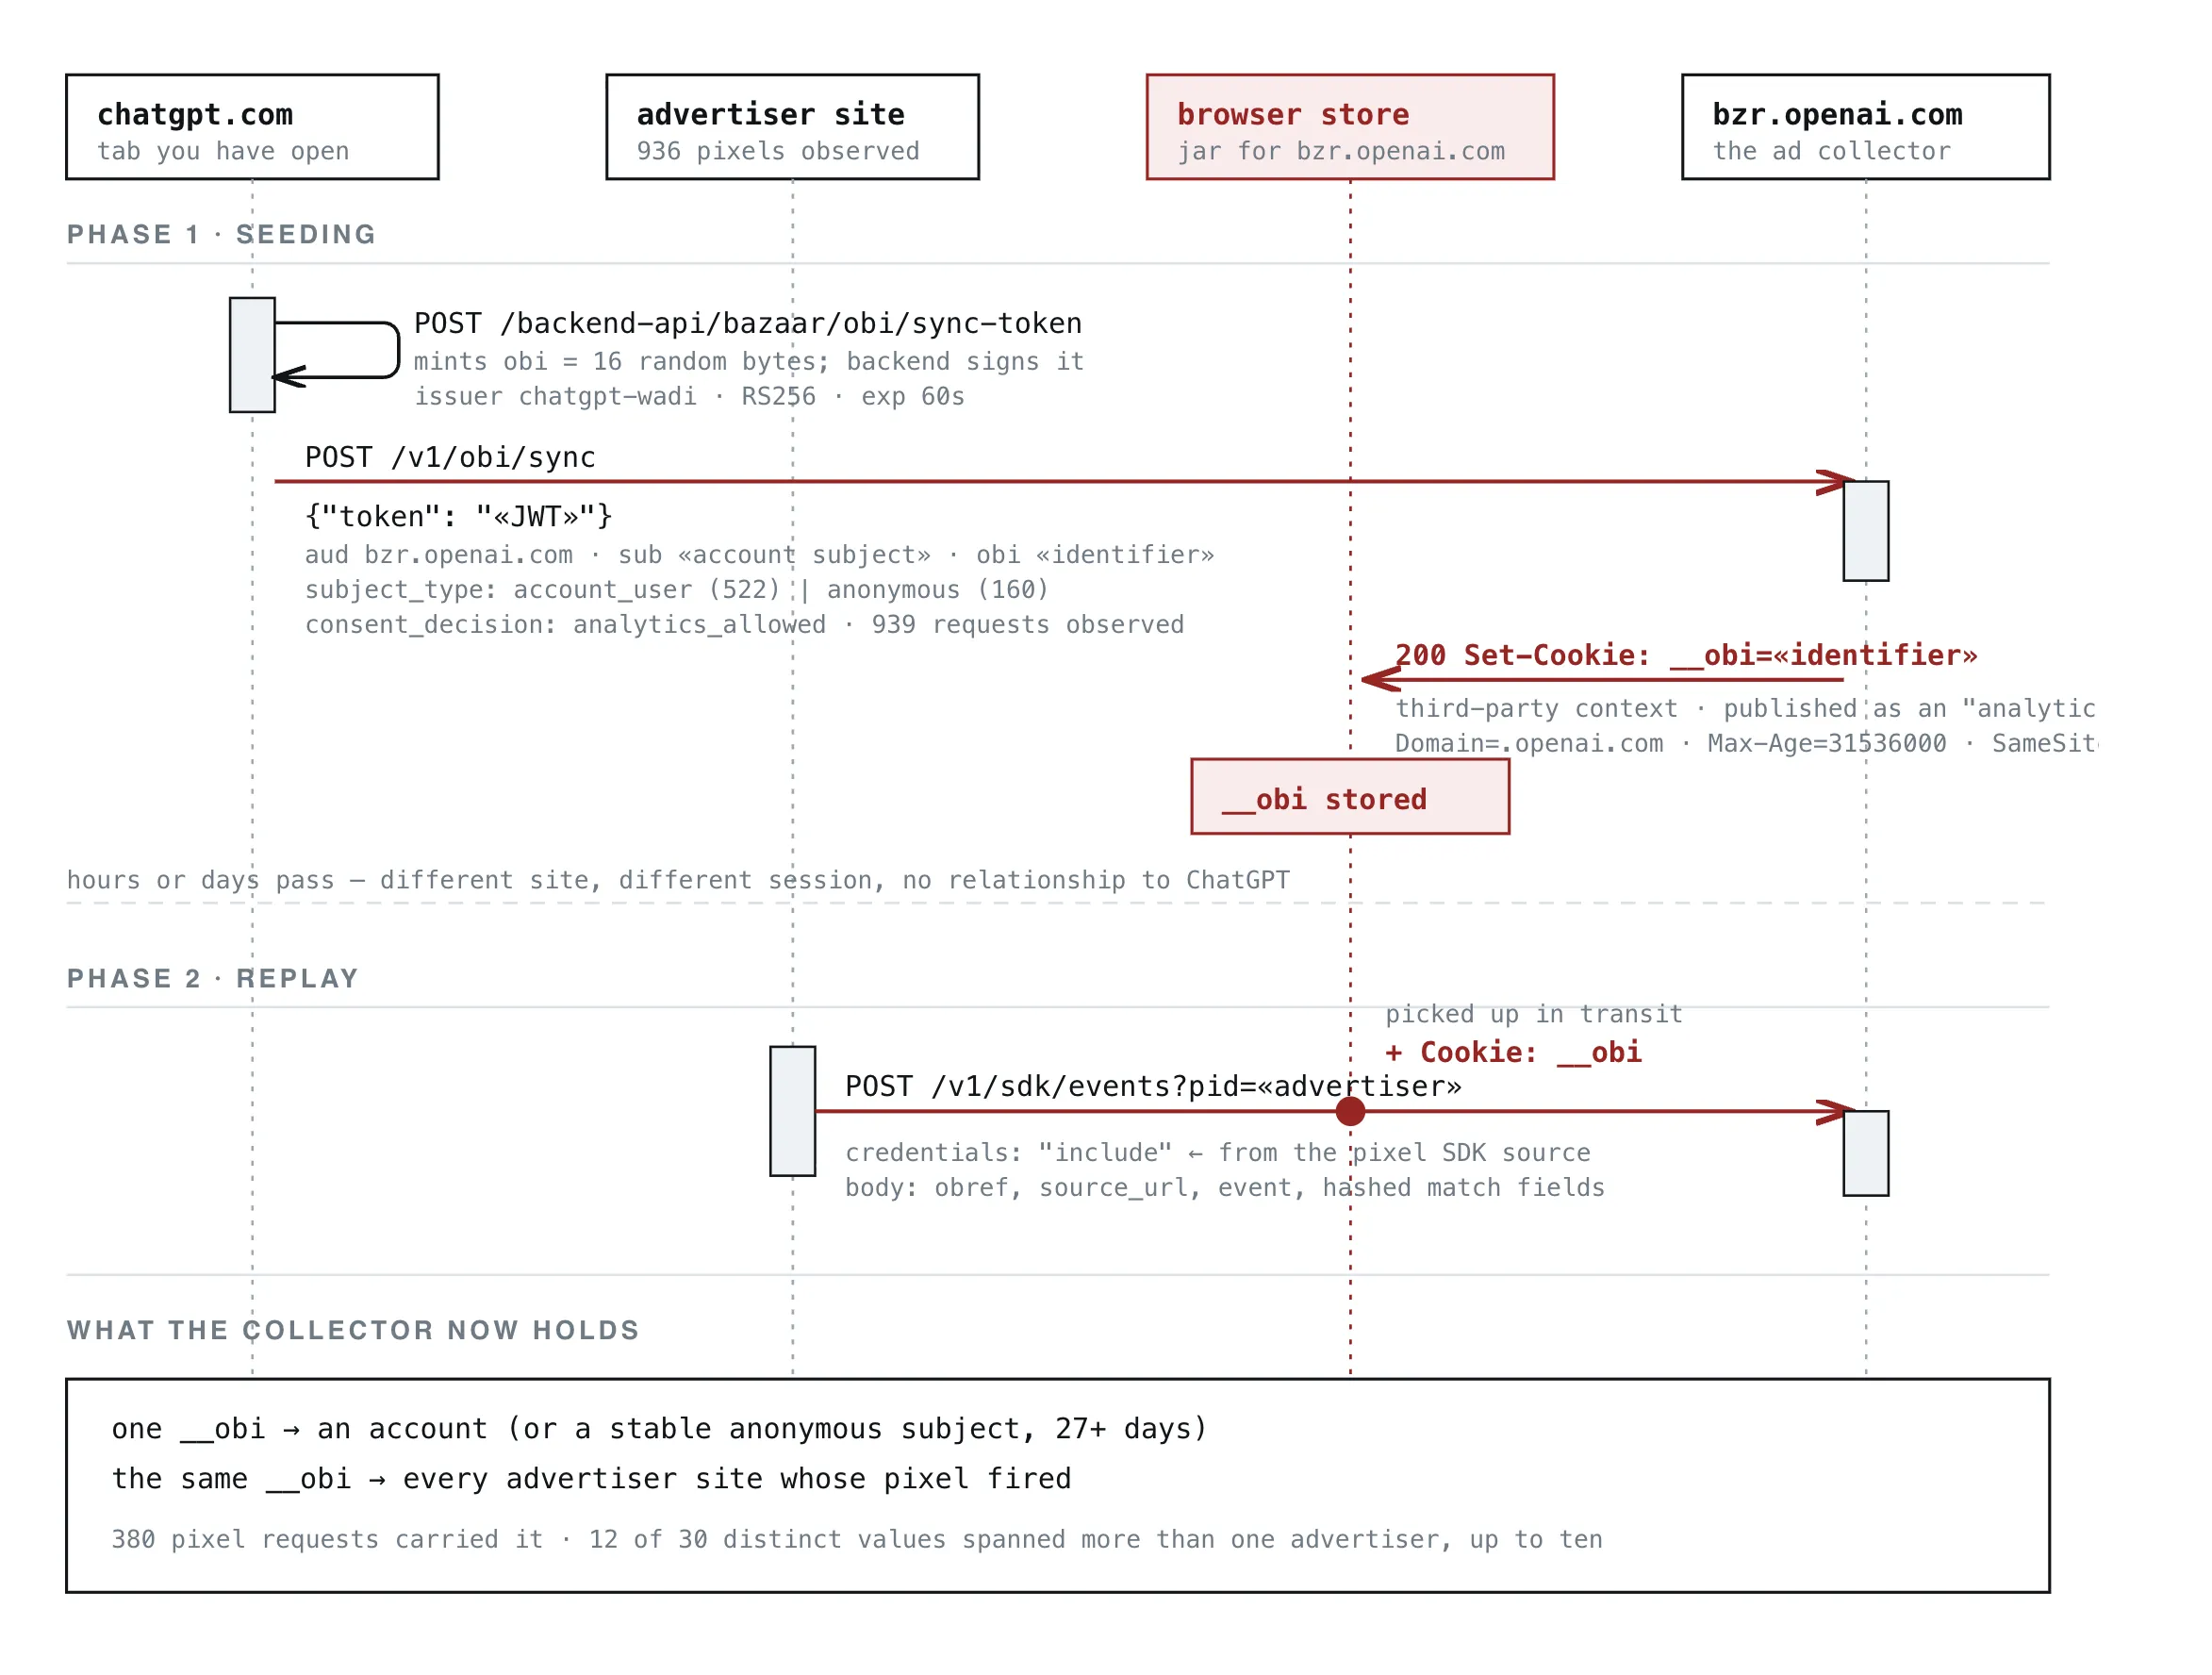
На тестовом устройстве исследователя одинаковые значения __obi передавались с 12 различных коммерческих веб-сайтов, работающих с 13 отдельными конфигурациями пикселей, включая порталы, такие как Chewy, Wayfair, ThriftBooks, Eventbrite, HelloFresh, Coursera и SeatGeek. В более широкой выборке трафика 12 из 30 различных значений __obi появлялись в разных контекстах рекламодателей, при этом одно значение наблюдалось на десяти различных коммерческих доменах.
Хронология разрешения идентификаторов на разных сайтах
| Фаза события | Действие протокола | Технический охват и границы изоляции |
|---|---|---|
| Инициализация сеанса | POST /sync-token |
RS256 JWT привязывает идентификатор учетной записи или анонимный идентификатор к токену на 60 секунд |
| Постоянство cookie | Set-Cookie: __obi |
SameSite=None помечает cookie как доступный для кросс-сайтовой передачи |
| Атрибуция мерчанта | GET /sdk/oaiq.min.js |
Сетевой стек браузера прикрепляет cookie во время начальной загрузки скрипта |
Официальные определения в Политике использования файлов cookie OpenAI классифицируют __obi как аналитические файлы cookie, назначая записи срок действия 365 дней. Поскольку архитектура согласия OpenAI управляет __obi через согласие на аналитику, а не через специальные маркетинговые элементы управления, отказ только от маркетингового согласия не препятствовал развертыванию файлов cookie в ходе наблюдаемых тестов.
Внутренняя архитектура и разъединение систем
Операционные механизмы, управляющие __obi, опираются на трехэтапный конвейер обмена, соединяющий сеансы браузера клиента, конечные точки сбора данных и сторонние коммерческие витрины. Сетевые следы иллюстрируют, как временная криптографическая проверка превращается в долгосрочный идентификатор на стороне клиента.
Процесс берет начало на chatgpt.com. Браузер клиента генерирует 16 байт энтропии и отправляет HTTP-запрос на внутренний бэкэнд платформы:
POST /backend-api/bazaar/obi/sync-token
Неавторизованные сеансы вызывают /backend-anon/bazaar/obi/sync-token. Внутренняя служба выдачи, идентифицированная по заявлению JWT iss как chatgpt-wadi, возвращает подписанный RS256 JSON Web Token, содержащий заявления об идентификации, которые связывают случайную энтропию с метаданными внутренней учетной записи.
{
  "iss": "chatgpt-wadi",
  "aud": "bzr.openai.com",
  "purpose": "obi_sync",
  "operation": "set",
  "consent_decision": "analytics_allowed",
  "consent_policy_version": "user_granular_consent_v1",
  "sub": "«redacted: 64-hex account subject»",
  "subject_type": "account_user",
  "obi": "«redacted: 22-char identifier»",
  "exp": "«iat + 60s»"
}
Подписанная полезная нагрузка устанавливает 60-секундный период действия (exp). Браузер клиента немедленно пересылает этот токен в домен программной рекламы OpenAI через асинхронный POST-запрос:
POST https://bzr.openai.com/v1/obi/sync
Пограничные серверы OpenAI обрабатывают токен и отвечают HTTP-заголовками, инструктирующими браузер сохранить постоянный файл cookie.
HTTP/2 200 OK
Set-Cookie: __obi=«redacted»; Domain=.openai.com; HttpOnly; Max-Age=31536000; Path=/; SameSite=None; Secure
Назначение SameSite=None вместе с флагом Secure помечает файл cookie как пригодный для кросс-сайтовой передачи, если браузер хоста разрешает сторонние файлы cookie. В отличие от стандартных файлов cookie приложения, область действия которых ограничена SameSite=Lax или поддоменами, __obi прикрепляется к исходящим кросс-сайтовым запросам, адресованным *.openai.com.
+-------------------------------------------------------------------------+
|     [ КОНЦЕПТУАЛЬНЫЙ ПОТОК ПРОТОКОЛА: ОБМЕН ТОКЕНОМ OBI И ПИКСЕЛЬ ]      |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Сеанс браузера пользователя (chatgpt.com) ]                          |
|          |                                                              |
|          +---> Запрос токена синхронизации: POST /backend-api/.../sync-token |
|          |     Ответ: 60s RS256 JWT (Учетная запись или Аноним)         |
|          |                                                              |
|          +---> Обмен токеном: POST bzr.openai.com/v1/obi/sync           |
|                Ответ: Set-Cookie: __obi (SameSite=None; 1 год)          |
|                                                                         |
+-------------------------------------------------------------------------+
|  [ Витрина мерчанта (Сайт с внедренным пикселем OpenAI) ]                |
|          |                                                              |
|          +---> Браузер получает: <script src="bzrcdn.../oaiq.min.js">    |
|          |     * СЕТЕВОЙ СТЕК БРАУЗЕРА ПРИКРЕПЛЯЕТ __obi *               |
|          |                                                              |
|          +---> Пиксель собирает текст DOM, данные диспетчера тегов      |
|          |                                                              |
|          v                                                              |
|  [ Конечная точка OpenAI (bzr.openai.com/v1/sdk/events) ]               |
|  Передано: Почтовый индекс + Хешированные значения + Очищенный URI      |
|                                                                         |
+-------------------------------------------------------------------------+
Партнерские витрины завершают цикл связи. Мерчанты, рекламирующие свои услуги через ChatGPT, внедряют скрипт измерения конверсии OpenAI (oaiq.min.js). Когда пользователь переходит к интегрированному мерчанту, браузер анализирует тег скрипта:
GET https://bzrcdn.openai.com/sdk/oaiq.min.js
Поскольку запрос соответствует области действия маски .openai.com, сетевой стек браузера добавляет __obi к начальной загрузке скрипта. Эта передача происходит до выполнения JavaScript пикселя, а значит логика на стороне клиента внутри пикселя не может обойти авторизованный запрос. Однако сетевые блокировщики контента, DNS-синкеры или расширения браузера, блокирующие домен запроса, полностью предотвращают соединение.
Захват трафика показывает, что SDK измерения извлекает атрибуты уровня страницы по четырем маркированным каналам:
Классификация данных приема пикселей
| Исходный канал | Механизм сбора | Технический охват и экспозиция полей |
|---|---|---|
in (Явный ввод) |
Параметры API мерчанта | Значения транзакций, идентификаторы продуктов, валюты |
fm (Сбор форм) |
Перехват ввода DOM | Значения ввода форм, элементы оформления, контактные данные |
ht (Обход DOM) |
Анализ отрисованного HTML | Заголовки контента, строки подтверждения, текстовые элементы |
js (Хуки диспетчера тегов) |
Перехват уровня данных | Хуки к window.dataLayer.push и массивам тегов Adobe |
Наблюдаемый трафик зарегистрировал 685 автоматизированных событий сбора данных из DOM и источников тегов (fm, ht и js) по сравнению с 255 параметрами, предоставленными мерчантами (in). SDK проверяет стандартные архитектуры тегов, анализируя данные, передаваемые в Google Tag Manager и Adobe Analytics. Личные идентификаторы, такие как адреса электронной почты, номера телефонов и полные имена, хешируются с помощью SHA-256 перед передачей. Напротив, географические показатели, включая страну, регион, город и почтовые индексы, передаются в виде обычного текста. Атрибуты почтовых индексов появлялись в 100 отдельных случаях на 28 хостах.
Структуры URL также передаются на конечные точки сбора. Хотя параметры запроса опускаются, компоненты источника и пути остаются нетронутыми. Зафиксированные записи подтвердили пути, представляющие справочные данные о медицинских услугах, финансовые рабочие процессы по управлению задолженностью и формы приема юридических документов, достигающие конечных точек сбора.
Раздельные системы и ограничение браузеров
Механика передачи файлов cookie между сайтами отражает фундаментальные архитектурные различия в современных веб-движках. Разные браузеры применяют разные значения по умолчанию для разделения состояния, определяя, могут ли сторонние идентификаторы передаваться через границы источников.
Архитектуры изоляции файлов cookie в браузерах
| Среда браузера | Модель изоляции хранилища | Обработка кросс-сайтового SameSite=None |
Наблюдаемая обработка путей |
|---|---|---|---|
| Chrome для Android | Общий профиль хранилища | Кросс-сайтовая доставка поддерживается, если разрешены сторонние cookie | Передача подтверждена при тестировании; зависит от настроек пользователя |
| Apple Safari (WebKit) | Интеллектуальная защита от отслеживания (ITP) | Блокирует стороннее хранилище по умолчанию | Заблокировано по умолчанию на наблюдаемом кросс-сайтовом пути |
| Chrome на iOS | Принудительная среда WebKit | Подчиняется ограничениям хранилища WebKit | Заблокировано по умолчанию на наблюдаемом кросс-сайтовом пути |
| Mozilla Firefox | Полная защита cookie (TCP) | Разделяет хранилища по сайтам верхнего уровня | Стороннее состояние разделено по умолчанию |
| Brave Browser | Разделение хранилища Shields | Разделяет и блокирует стороннее состояние | Стороннее состояние разделено/заблокировано по умолчанию |
Как подробно описано в документации предотвращения отслеживания WebKit, среды WebKit ограничивают стороннее хранилище по умолчанию. Intelligent Tracking Prevention (ITP) подавляет сторонние файлы cookie при внешних сетевых вызовах, предотвращая передачу __obi на iOS Safari и Chrome. Аналогичным образом, спецификации архитектуры Mozilla по Total Cookie Protection и разделению состояния источников подробно описывают, как хранилища cookie изолируются по источнику верхнего уровня, отделяя файлы cookie, созданные под openai.com, от внешних страниц мерчантов.
Исследование специально воспроизвело полный механизм в Chrome для Android. Как задокументировано в политиках управления файлами cookie Google Chrome, сторонние файлы cookie, настроенные с помощью SameSite=None; Secure, разрешены при кросс-сайтовых сетевых запросах, если пользователь или администратор устройства не включит блокировку сторонних файлов cookie, что облегчает связь между витринами и конечными точками рекламы OpenAI.
Сравнение классификации согласия и наблюдаемого поведения
| Атрибут оценки | Охват политики cookie | Наблюдаемое развертывание в среде выполнения |
|---|---|---|
| Категория | Аналитический файл cookie | Настроен с SameSite=None; Secure для кросс-сайтовой доставки |
| Оценка согласия | Отличается от настроек oai_consent_marketing |
Регулируется исключительно analytics_allowed в декодированных токенах |
| Результат отказа от маркетинга | Предназначено для управления использованием рекламы | Активен на запросах мерчанта при отказе от маркетингового согласия |
| Профиль сбора данных | Описан как оценка использования сервиса | Содержит данные форм, почтовые индексы, пути URI |
Классификация __obi в правовых политиках OpenAI создает важные вопросы управления. OpenAI предоставляет отдельные варианты согласия на аналитику (oai_consent_analytics) и маркетинг (oai_consent_marketing). Каждый токен синхронизации, декодированный во время технических тестов, содержал атрибут consent_decision: analytics_allowed.
Поскольку базовая служба выдачи токенов связывала генерацию с предпочтениями аналитики, отказ только от маркетинговых файлов cookie не останавливал выдачу или передачу __obi в ходе наблюдаемого тестирования. Эта структура поднимает вопросы в рамках международных стандартов управления данными относительно того, соответствует ли измерение конверсии рекламы на разных сайтах базовой функциональной аналитике или требует классификации как маркетинговая телеметрия.
Инженерные оценки должны поддерживать строгие различия между наблюдаемой сетевой передачей и обработкой данных на бэкэнде. Журналы трафика подтверждают, что порталы мерчантов передают __obi вместе с индикаторами заказов, атрибутами форм и путями URL на bzr.openai.com, получая статус HTTP 202 Accepted. Хотя включение идентификаторов субъекта уровня учетной записи в начальный токен авторизации делает разрешение учетной записи технически возможным по дизайну, внешние наблюдения не могут независимо подтвердить, связывают ли бэкэнд-системы OpenAI эти входящие события с историей разговоров пользователей.
Инженерный чек-лист и график проверок
Корпоративные инженерные группы, управляющие веб-порталами и парками конечных точек, должны оценивать конфигурации сторонних тегов, чтобы гарантировать соответствие внешних скриптов корпоративным стандартам конфиденциальности.
Чек-лист корпоративного управления тегами
Аудит скриптов и тегов
- [ ] Проверить шаблоны приложений на наличие зависимостей, загружающих ресурсы из
bzrcdn.openai.com. - [ ] Оценить, соответствует ли целостность подресурсов (SRI) или размещение с привязкой к версии моделям развертывания поставщика.
- [ ] Проверить конфигурации диспетчера тегов, чтобы подтвердить, имеют ли маркетинговые теги доступ к внутренним шинам транзакций.
Проверка уровня данных и обработки полей
- [ ] Оценить границы доступа к структурам
window.dataLayerиadobeDataLayer. - [ ] Проверить, требуют ли почтовые индексы и поля адреса удаления перед отправкой внешним тегам.
- [ ] Проверить настройку “Автоматическое сопоставление” в OpenAI Ads Manager, чтобы определить, подходит ли анализ DOM для оформления заказов.
Проверка политики безопасности контента (CSP)
- [ ] Проверить директивы
connect-srcдля определения авторизованных направлений для исходящих сигналов телеметрии. - [ ] Оценить политики
script-srcдля предотвращения выполнения непроверенных внешних скриптов. - [ ] Подтвердить, что пути оформления заказа защищены от сторонних маячков.
Конфигурация конечных точек и гигиена хранения
Конфигурация парка мобильных устройств
- [ ] Оценить профили конфигурации Chrome для Android на управляемых корпоративных устройствах.
- [ ] Оценить эксплуатационное влияние включения ограничений сторонних cookie на управляемых конечных точках.
- [ ] Проверить развертывание конфигураций браузеров с фокусом на конфиденциальность.
Аудит гигиены идентификаторов и сеансов
- [ ] Мониторить исходящий корпоративный сетевой трафик на наличие повторяющихся вызовов к
bzr.openai.com. - [ ] Установить регулярные процедуры обслуживания профилей в неуправляемых сеансах браузера.
- [ ] Подтвердить, что формы предприятия не передают пользовательский ввод в контексты внешних скриптов.
Внедрение структурированных политик безопасности контента и проверка границ загрузки тегов помогут инженерным командам снизить непреднамеренное раскрытие сторонних данных во время коммерческих транзакций.
Часто задаваемые вопросы (FAQ)
Останавливает ли отказ от маркетингового согласия файл cookie __obi?
Почему Safari на iOS блокирует это отслеживание, а Chrome на Android разрешает?
Могут ли сторонние веб-сайты мерчантов читать файл cookie __obi напрямую?
Практические последствия и перспективы
Техническое исследование архитектуры файла cookie __obi иллюстрирует развивающиеся отношения между платформами разговорного ИИ и архитектурами интернет-рекламы. В течение многих лет системы цифровой рекламы использовали механизмы состояния браузера для связи взаимодействия пользователей на разных независимых веб-сайтах. Применение этих моделей измерения к разговорным интерфейсам вводит новые соображения. Пользователи часто вводят конфиденциальные профессиональные, технические и личные данные в разговорные платформы, полагая, что эти среды остаются отделенными от более широких рекламных сетей.
Если телеметрия мерчантов в конечном итоге будет привязана к идентификаторам уровня учетной записи, как это позволяет дизайн протокола, это сочетание создаст необычно богатые поведенческие профили. Поскольку агенты ИИ все чаще решают практические задачи, такие как планирование встреч, бронирование путешествий и закупки продуктов, операционные границы между прямой функциональностью диалога и коммерческим профилированием потребуют четкого определения.
Навигация в этом переходе требует, чтобы инженерные команды применяли дисциплинированное управление на своих веб-ресурсах. Организации, управляющие сайтами, должны проводить аудит интеграций сторонних скриптов, проверять данные, доступные диспетчерам тегов, и применять точные политики безопасности контента (CSP). Параллельно с этим меняющиеся стандарты хранения в браузерах продолжают ограничивать обмен данными между сайтами. Долгосрочная конфиденциальность в современных веб-средах будет зависеть от надежных технических границ на стороне клиента, а не только от деклараций в политиках.
Ссылки
Share this article



