OpenAI запустили «Войти через ChatGPT»? OpenAI начали внедрение функции входа с помощью ChatGPT 29 июля 2026 года, начав с Airtable, GitLab, HubSpot, Notion, Supabase и Vercel. 29 сентября OpenAI расширили концепцию продукта, добавив сообщения о входе в различных продуктах и ограниченную предварительную версию функции, которая позволяет пользователям тарифов Plus и Pro разрешать сторонним инструментам использовать возможности их подписки ChatGPT без предоставления API-ключа. Поскольку генеративный искусственный интеллект переходит от автономных веб-чатов к интегрированным программным рабочим процессам, федерация учетных записей может снизить барьеры при регистрации, одновременно меняя экономику привлечения пользователей. Ранее разработчики независимого ПО сталкивались со сложностями, требуя от пользователей ввода учетных данных API или оплаты подписок на модели. Благодаря встраиванию существующих лимитов плана непосредственно в партнерские приложения, новый протокол меняет инфраструктуру аутентификации в веб- и мобильной экосистеме.
Почему идентификация через ChatGPT и использование подписки снижают барьеры при освоении ИИ
Краткий обзор
- OpenAI представили «Войти через ChatGPT» как опцию аутентификации через провайдера идентификации, позволяя пользователям входить в стороннее ПО с помощью проверенных учетных данных.
- OpenAI перечисляют шесть первоначальных партнеров — Airtable, GitLab, HubSpot, Notion, Supabase и Vercel — в то время как использование подписки ChatGPT доступно в отдельном наборе коммерческих инструментов и инструментов с открытым исходным кодом.
- Не каждая интеграция «Войти через ChatGPT» поддерживает использование подписки; коммерческие партнеры, такие как Airtable и GitLab, поддерживают вход в систему, тогда как обмен токенами остается ограниченным для участвующих инструментов разработки.
Регистрация пользователей в программных приложениях долгое время сталкивалась с проблемой конверсии. Когда цифровые продукты внедряют функции на базе ИИ, они обычно опираются на две коммерческие модели: включение расходов на вывод (inference) в стоимость собственной подписки или требование к пользователям предоставить API-ключ. Для стартапов на ранних стадиях и специализированных инструментов повышения продуктивности поглощение расходов на токены создает непредсказуемую волатильность маржи. С другой стороны, требование к конечным пользователям создавать, настраивать и защищать API-ключи приводит к значительной потере пользователей при регистрации, ограничивая аудиторию только техническими специалистами.
Внедрение раздельной аутентификации и обмена данными подписки решает этот структурный барьер. Позволяя пользователям авторизоваться через существующую учетную запись, которая уже имеет активный лимит вычислений, разработчики могут предложить функции ИИ сразу после входа. Этот фреймворк позволяет партнерским инструментам использовать включенные лимиты подписки вместо управления персональными платежными конвейерами.
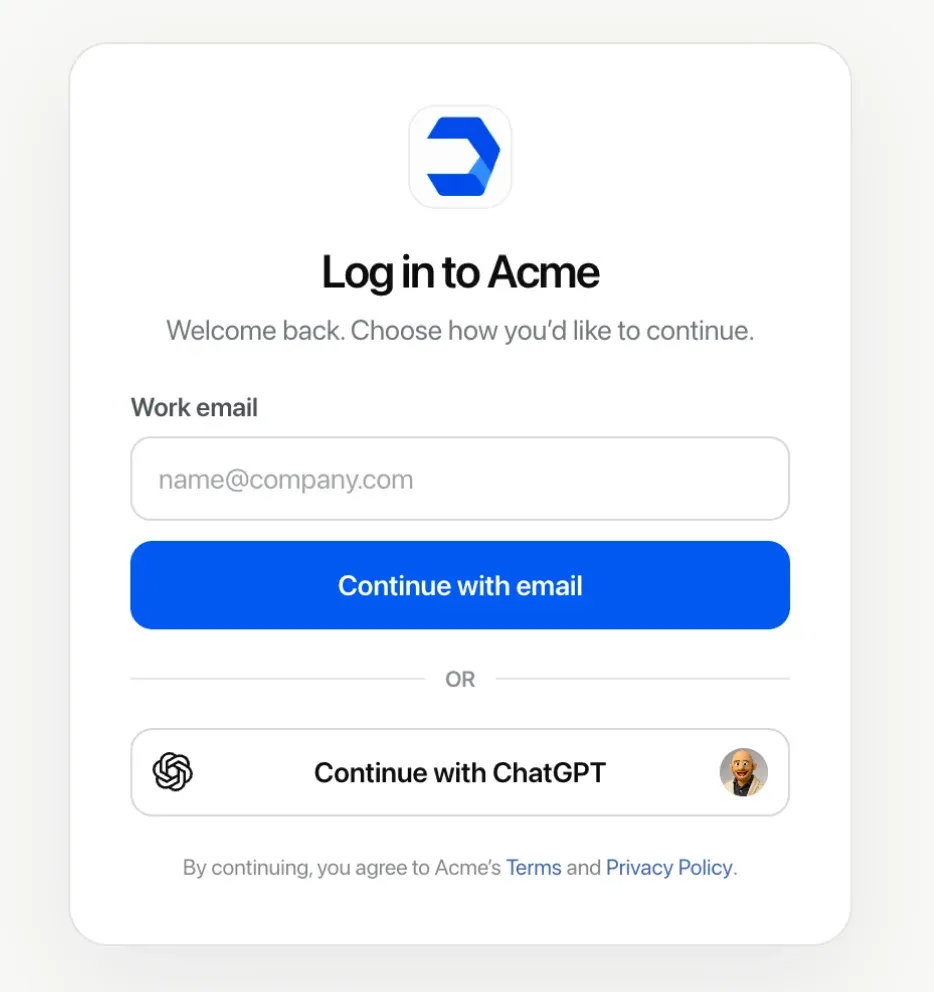
Рыночные последствия становятся очевиднее по мере расширения опции входа. Согласно официальной документации OpenAI по идентификации, процесс аутентификации работает глобально для авторизованных пользователей, включая корпоративные организации, подпадающие под административные политики. Отдельная группа инструментов разработки, включая Devin, OpenClaw, Amp, Dactyl и Kilo Code, интегрировала использование подписки ChatGPT. Разделяя аутентификацию учетной записи и внутренние покупки кредитов, приложения могут оптимизировать процесс пробного использования, сохраняя при этом контроль пользователя над структурой оплаты.
Системные причины и техническая архитектура слоя идентификации ChatGPT
Понимание работы «Войти через ChatGPT» требует изучения технического разделения между делегированием идентификации и использованием подписки. На уровне протокола интеграция следует спецификациям OAuth и OpenID Connect, используя области действия (scopes) OpenID, Proof Key for Code Exchange (PKCE), проверку nonce и JSON Web Key Sets (JWKS) для верификации криптографических подписей. Внешнее приложение получает основные метаданные профиля — имя пользователя, адрес электронной почты и фотографию профиля.
Критически важно, что транзакция идентификации сохраняет строгие архитектурные границы. Авторизация входа не дает сторонней платформе доступ к истории диалогов пользователя, частным хранилищам памяти, рабочим файлам или платежным данным учетной записи. Хост-приложение проверяет ID-токен, выпущенный OpenAI, для установления личности, в то время как отдельные токены доступа и области действия регулируют разрешенные возможности.
Процесс использования подписки по модели Bring-Your-Own-Subscription
Помимо верификации личности, «Войти через ChatGPT» может предоставлять отдельное, опциональное разрешение на использование ИИ. Пользователи Plus и Pro могут разрешить поддерживаемым приложениям расходовать квоты ChatGPT Work и Codex, включенные в их план, без необходимости передачи API-ключа. Это разрешение отдельно от входа в систему и доступно только в партнерских инструментах.
Приведенная ниже схема иллюстрирует структурное разделение между базовой федерацией идентификации и вызовом моделей на основе подписки:
[Стандартный процесс входа]
  Пользователь ──> Выбирает "Войти через ChatGPT" ──> Сервер аутентификации OpenAI ──> Профиль (Имя, Email) ──> Сессия в приложении создана

[Процесс обмена подпиской]
  Сессия в приложении ──> Запрос использования модели ──> Пользователь одобряет использование плана ──> Расход квоты ChatGPT (Work/Codex)
Пользователи могут устанавливать еженедельные лимиты использования для каждого приложения в настройках ChatGPT. При достижении лимита использование за счет подписки прекращается, если пользователь не активировал использование кредитов отдельно. Если включены покупки кредитов, дальнейшее использование может привести к дополнительным списаниям без отдельных уведомлений, как подробно описано на портале использования плана OpenAI.
Build vs. Buy: Управление идентификацией на стороне сервера и отложенная атрибуция
Поскольку централизованные ИИ-платформы внедряют возможности обмена идентификацией и вычислениями, команды разработчиков должны переоценить управление состоянием жизненного цикла пользователя на веб- и мобильных платформах. При оценке архитектуры идентификации разработчикам необходимо балансировать между стандартными провайдерами социальной аутентификации и новыми механизмами входа, ориентированными на ИИ.
Архитектурная оценка: Компромиссы при интеграции
Поддержка нескольких вариантов единого входа (SSO) требует поддержания надежных конвейеров обмена токенами на бэкенде. Команды разработки могут создавать собственные уровни абстракции аутентификации или развертывать стандартизированные фреймворки управления идентификацией.
Сравнительная таблица ниже описывает архитектурные компромиссы, связанные с различными стратегиями идентификации и распределения вычислений:
| Стратегия | Верификация личности | Распределение вычислений | Сложность внедрения | Лучшее применение |
|---|---|---|---|---|
| Традиционный социальный SSO (Google, Apple) | Поддерживается | Нет (Только идентификация) | От низкой до средней | Массовые потребительские приложения со стандартными БД |
| Собственный OAuth и хранилище токенов | Проприетарная | Переменная (Кастомный биллинг) | Высокая | Корпоративные платформы с жестким комплаенсом |
| Идентификация через ChatGPT | Поддерживается у партнеров | Опционально (Только выбранные инструменты) | Средняя | Партнерские платформы и инструменты для упрощенной настройки |
| Использование плана ChatGPT | Привязано к учетной записи ChatGPT | Включенное использование Work/Codex | Средняя (Партнерская программа) | Инструменты разработки, AI-агенты, ИИ-приложения |
Навигация в этих архитектурных изменениях требует от команд четкого разделения между состоянием аутентификации и состоянием привлечения. Хотя федерация аутентификации и атрибуция мобильных установок работают в разных инженерных доменах, обе решают проблему сохранения непрерывности пути пользователя в фрагментированных цифровых средах. Сторонний SSO упрощает создание учетной записи, но он не отслеживает и не сохраняет параметры кампании за границей установки. Для решения вопроса устойчивости привлечения разработчики могут оценить, хранятся ли параметры маркетинговых кампаний и реферальные данные независимо от провайдеров идентификации. Это отдельный операционный объем, отличный от механизма входа: отложенные глубокие ссылки (deferred deep linking) сохраняют контекст кампании в процессе пути через App Store, но не выполняют аутентификацию. OpoInstall документирует рабочие процессы отложенных глубоких ссылок и восстановления параметров для Web-to-App путей установки. Сохранение параметров кампании независимыми от провайдера идентификации помогает сохранить контекст привлечения, независимо от того, какой вариант аутентификации выберет пользователь позже.

Чек-листы интеграции: Подготовка мобильных и веб-процессов для входа через ИИ
Чтобы интегрировать новые опции входа, сохраняя безопасность и целостность данных, инженерные команды должны разработать структурированные рабочие процессы внедрения.
Чек-лист для разработчиков
- Следование стандартам OAuth/OIDC: Реализуйте стандартные процессы аутентификации для типа интеграции, включая проверку состояния (state), nonce, PKCE, проверку токенов и предоставленные области действия.
- Гранулярные разрешения: Держите базовый вход через ИИ строго отделенным от делегированных запросов на вычисления, чтобы избежать ненужного оттока пользователей.
- Обработка ограничений частоты и истечения токенов: Разработайте защитные уведомления в UI, когда внешний план вычислений достигает недельного лимита, позволяя пользователям переключиться на альтернативные способы оплаты.
- Явное отзыв подключений и сессий: Различайте отключение авторизации ChatGPT и завершение локальной сессии приложения для обеспечения контроля.
Чек-лист по стратегии роста
- Анализ воронок регистрации: Тестируйте размещение и показатели конверсии опций ИИ-входа наряду с традиционными потоками Google и Apple.
- Изоляция параметров атрибуции от потоков входа: Убедитесь, что параметры кампаний, реферальные коды и токены глубоких ссылок сохраняются при регистрации независимо от выбранного провайдера.
- Проверка корпоративных политик: Убедитесь, что настройки организации не требуют административного утверждения перед развертыванием внешних опций аутентификации в бизнес-аккаунтах.
Часто задаваемые вопросы (FAQ)
Получают ли сторонние приложения доступ к истории моих чатов при входе через ChatGPT?
Что происходит, когда приложение достигает своего недельного лимита плана ChatGPT?
Могут ли пользователи без платной подписки использовать вход через ChatGPT?
Основные выводы для инженерных команд
Запуск функции «Войти через ChatGPT» знаменует собой широкую трансформацию в цифровой дистрибуции, где федерация идентификации работает параллельно с опциональным предоставлением вычислительных мощностей. Позволяя подписчикам использовать свои текущие планы ИИ в стороннем ПО, платформы могут снизить барьеры при освоении и упростить привлечение клиентов на ранних этапах.
Инженерные команды и команды роста должны проектировать модульные архитектуры регистрации, которые отделяют верификацию личности от телеметрии и маркетинговой атрибуции. Поддерживая раздельные слои данных, команды могут внедрять современные стандарты аутентификации, обеспечивая при этом, чтобы кроссплатформенное отслеживание, пути пользователей и отношения с клиентами оставались операционно изолированными.
Ссылки
-
Справочный центр OpenAI — Вход через ChatGPT — Официальное руководство, детализирующее доступность, области разрешений и параметры корпоративной конфигурации.
-
Справочный центр OpenAI — Использование плана ChatGPT в других приложениях и на сайтах — Документация по делегированию использования плана, недельным лимитам приложений и управлению расходами кредитов.
-
Разработчикам OpenAI — Краткое руководство по входу через ChatGPT — Официальный технический гайд по идентификации, использованию планов, областям OpenID, PKCE и потокам токенов.
-
Разработчикам OpenAI — Документация по регистрации и входу — Техническая документация по обмену кодами авторизации, валидации токенов, JWKS, проверке nonce и авторизации использования плана.
-
Документация платформы OpoInstall — Технический справочник по отложенным глубоким ссылкам (deferred deep linking), восстановлению параметров на стороне сервера и разделенным путям установки.
Share this article