‘Ornith-1.0’ делает упор на агентное кодирование? Ранние телеметрические данные с наших стейджинг-кластеров говорят о том, что этот сдвиг уже начался. Запуск DeepReinforce своего семейства моделей с самоорганизующейся структурой 25 июня 2026 года внедряет новые паттерны рабочих процессов в корпоративные среды разработки. Для команд разработчиков задача смещается в сторону управления программным выполнением при сохранении целостности интеграции данных. Этот запуск знаменует собой явный переход в методах обучения и развертывания моделей.
Краткий обзор
- Цикл самоорганизации (Self-Scaffolding Loop): В отличие от традиционных конвейеров, использующих статические, написанные вручную каркасы, данное семейство моделей динамически уточняет свои собственные структуры выполнения и политики для конкретных задач в процессе обучения с подкреплением.
- Сбалансированное развертывание уровней: Линейка охватывает модели от компактных 9B (плотных), оптимизированных для эффективных периферийных устройств (edge), до флагманских моделей 397B на основе смеси экспертов (MoE).
- Влияние на интеграцию MMP: Метод обходит традиционные файлы cookie на стороне клиента и редиректы браузера, требуя криптографической передачи токенов на уровне SDK для предотвращения сбоев в измерении установок.
Понимание структуры самоорганизации Ornith
Выпуск этого семейства моделей меняет динамику ценообразования и возможностей на уровне обслуживания моделей, особенно когда Ornith-1.0 фокусируется на агентном кодировании для совместной оптимизации как каркаса под конкретную задачу, так и итогового кода. Эта коэволюционная структура позволяет системе находить более эффективные траектории поиска, не полагаясь на жесткие, написанные человеком каркасы. Созданная на основе предобученных чекпоинтов Gemma 4 и Qwen 3.5, линейка включает четыре различных размера: 9B Dense, 31B Dense, 35B MoE и 397B MoE. Подробные спецификации задокументированы на официальном сайте Ornith Hub.
Конфигурации моделей и метрики производительности
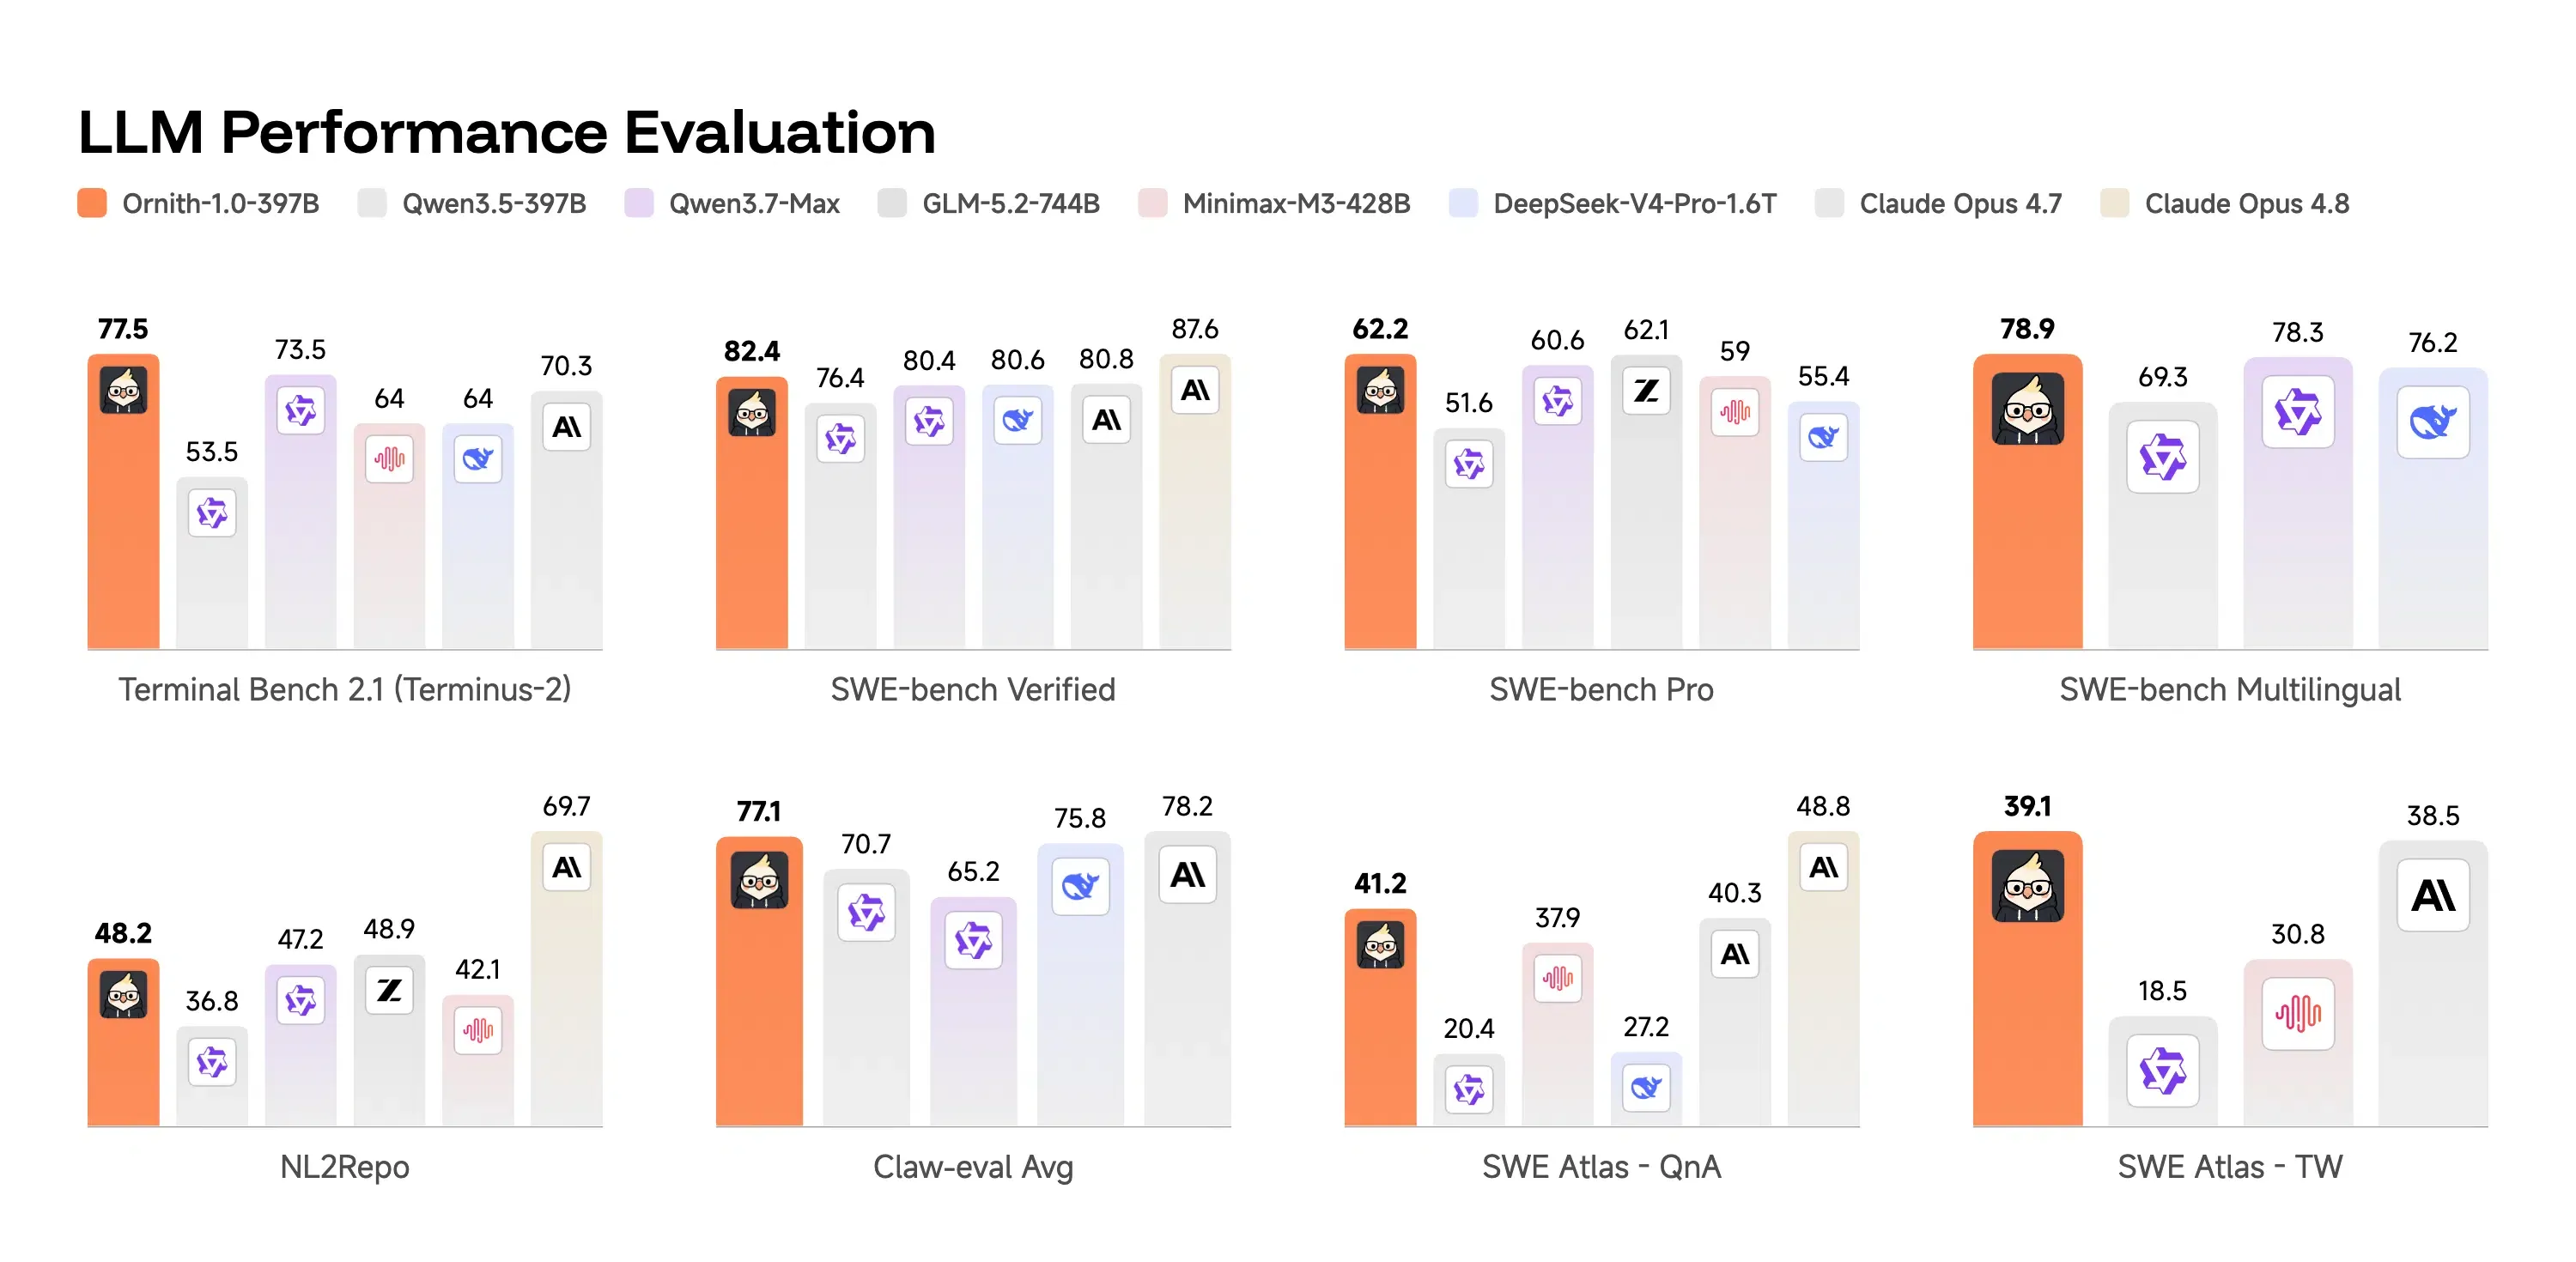
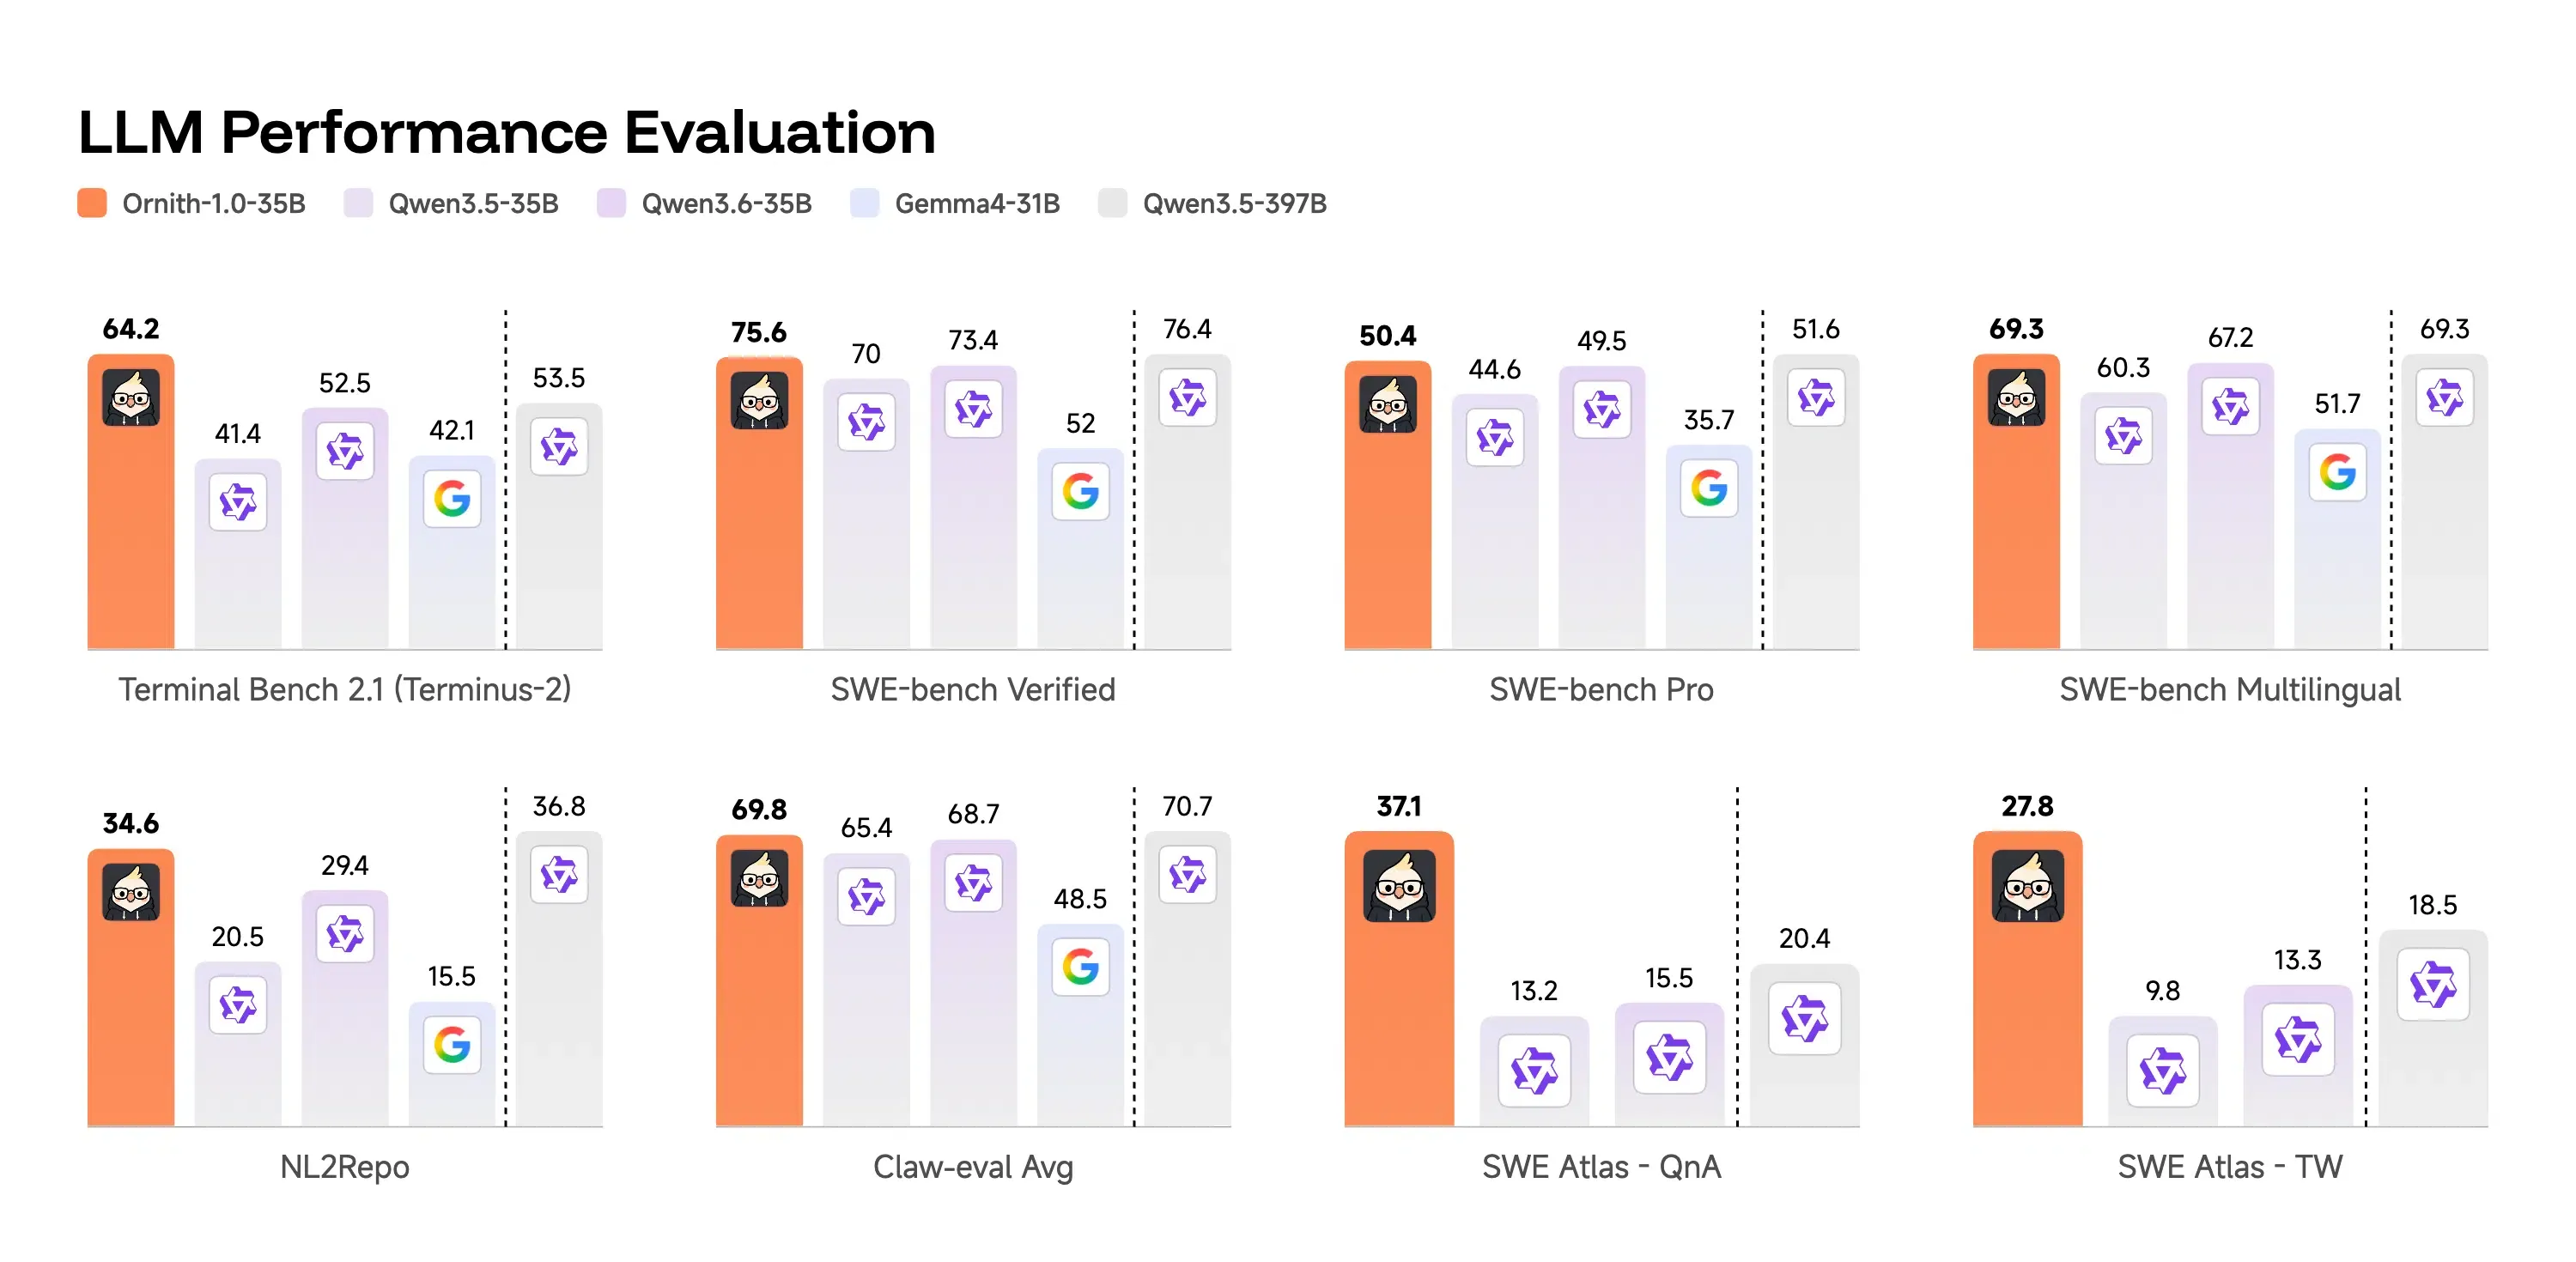
Результаты оценки показывают значительный прирост производительности по нескольким агентным бенчмаркам. Во флагманском масштабе модель 397B MoE достигает 77.5 на Terminal-Bench 2.1 и 82.4 на SWE-Bench Verified. Эта производительность превосходит Claude Opus 4.7 и опережает ведущие открытые модели схожего размера. Например, архитектура сокращает избыточное чтение файлов и оптимизирует перемещение памяти при выполнении задач с длинным контекстом. В то же время модель 35B MoE активирует около 3B параметров на токен, обеспечивая быструю и экономичную среду выполнения. Она набирает 64.2 на Terminal-Bench 2.1, превосходя гораздо более крупные модели, такие как Qwen 3.5-397B, при сохранении высокой стабильности исполнения.
Ресурсоэффективное развертывание на edge-устройствах
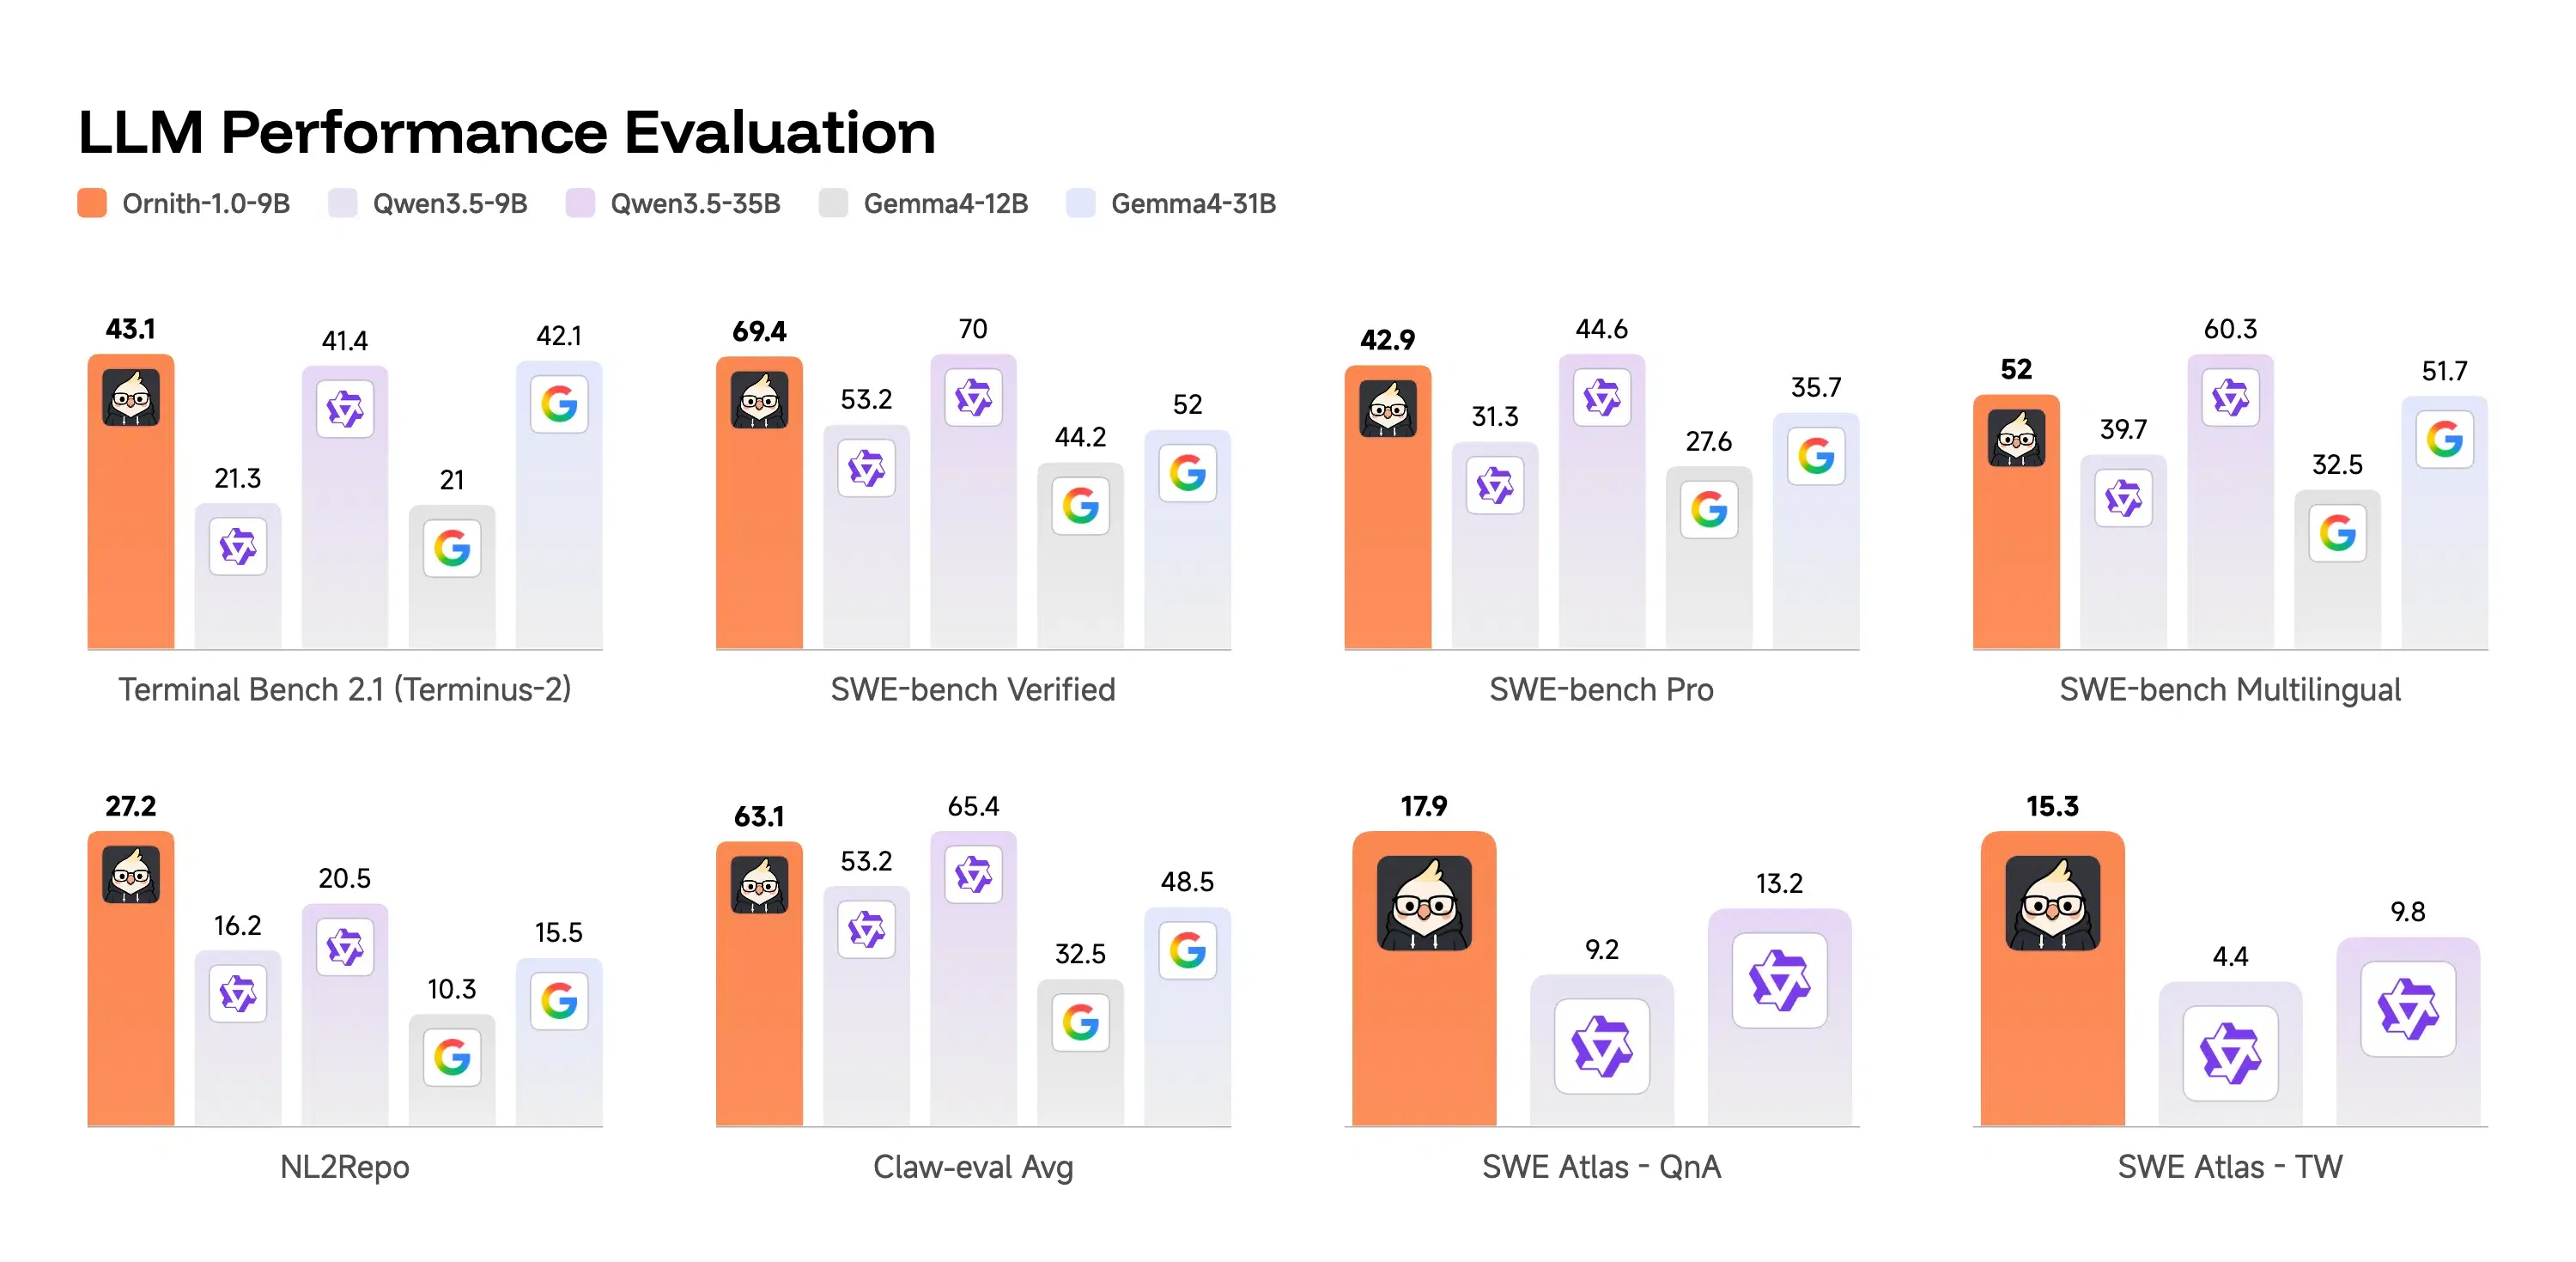
Для локального развертывания и развертывания на периферийных устройствах модель 9B Dense предлагает исключительно эффективное решение. Она достигает 43.1 на Terminal-Bench 2.1 и 69.4 на SWE-Bench Verified. Эта компактная модель требует всего около 19 ГБ оперативной памяти в формате bf16, что позволяет разработчикам запускать ее на одном графическом процессоре с 80 ГБ памяти. В результате команды могут выполнять приватные локальные запуски, не передавая конфиденциальные кодовые базы за пределы организации. Модель полностью совместима с форматами квантования Ollama, Unsloth и GGUF. Это позволяет инженерным группам развертывать постоянно работающие локальные агенты программирования на потребительском оборудовании.
Цикл самообучения
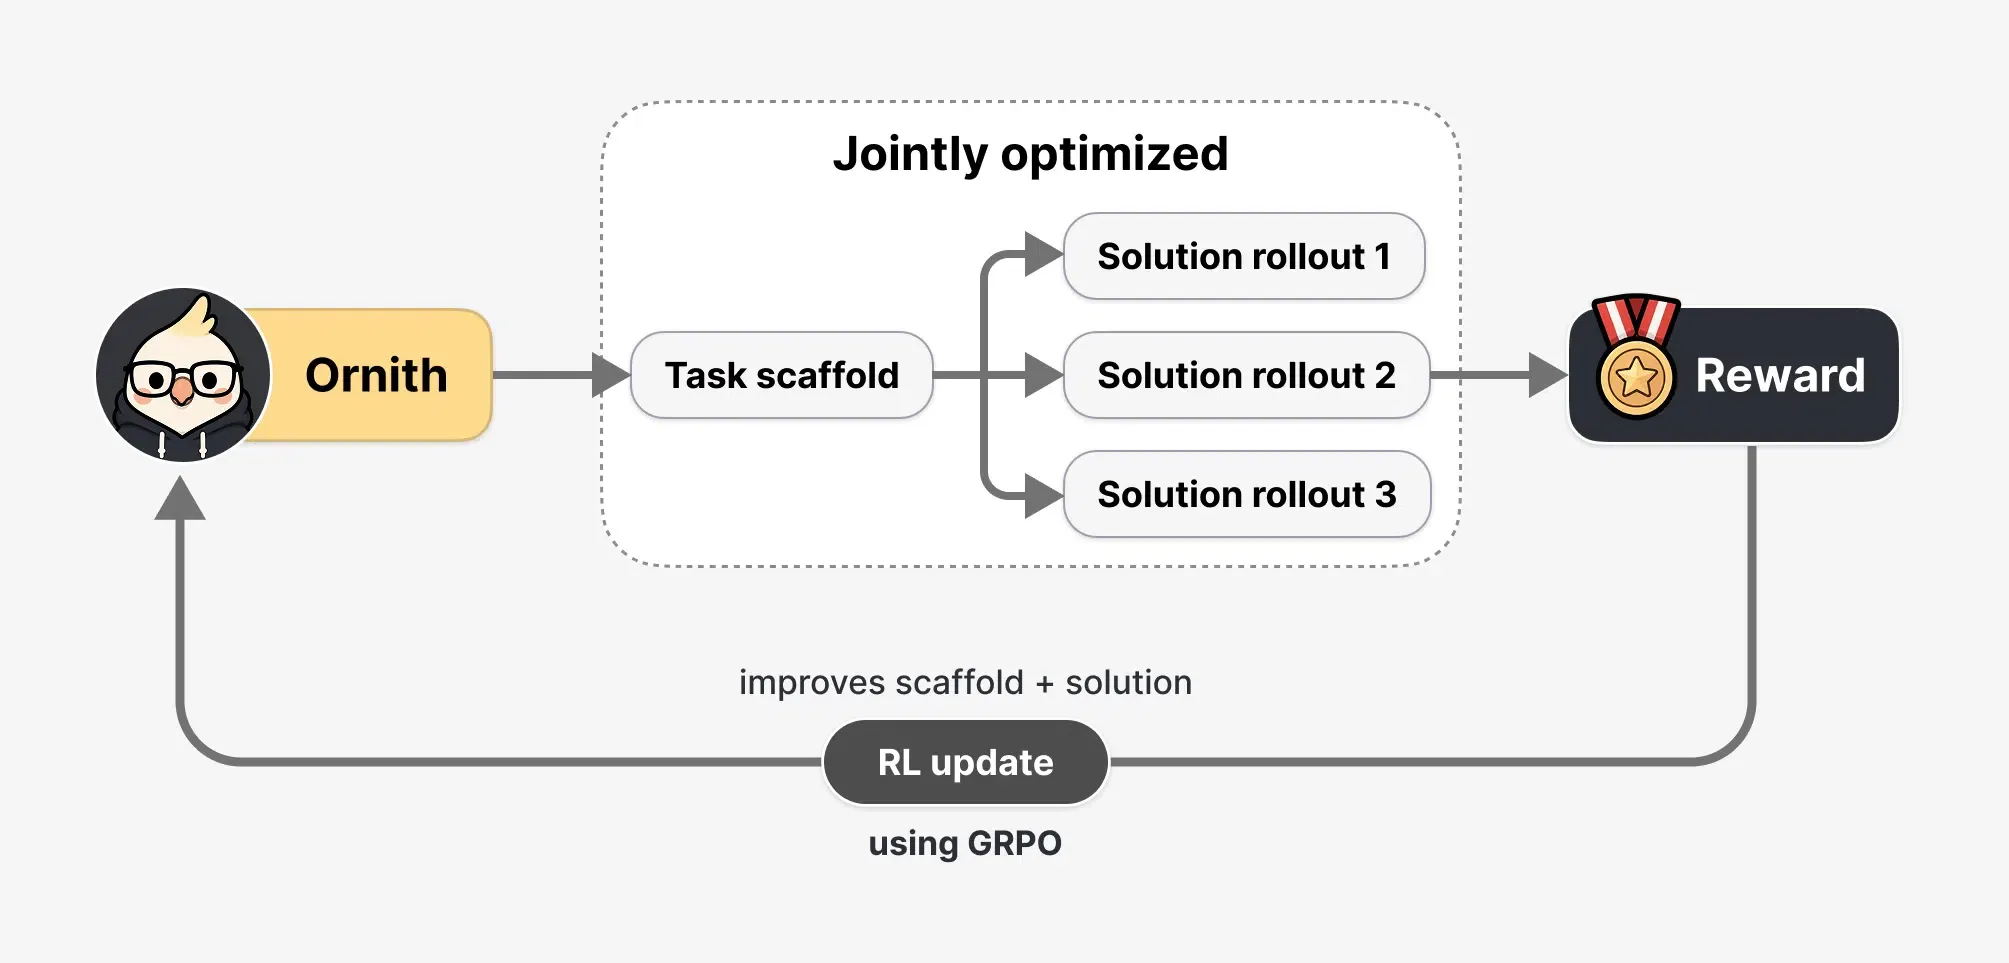
В основе возможностей модели лежит цикл самообучения. Во время обучения с подкреплением модель рассматривает каркас (scaffold) как обучаемый объект. Каждый шаг обучения проходит в две стадии: во-первых, модель предлагает уточненный каркас; во-вторых, она использует этот каркас для генерации решения. Награда распространяется на обе стадии, оптимизируя способность модели самостоятельно писать свою оркестрацию. Чтобы предотвратить «взлом награды» (reward hacking), DeepReinforce внедрила трехуровневую защиту: фиксированную границу доверия, детерминированный монитор, помечающий запрещенные обращения к путям, и замороженный LLM-судья, действующий как право вето.
Почему «безголовые» агенты создают «слепые зоны» в атрибуции
По мере того как автономные агенты выполняют рефакторинг множества файлов и исправление кода, объем фоновых API-транзакций возрастает. В результате, когда семейство «Ornith-1.0» обрабатывает рабочие нагрузки агентного кодирования в фоновом режиме по файлам целых репозиториев, сдвиг в сторону фонового исполнения провоцирует кризис атрибуции. Для команд разработчиков насущной задачей становится управление кроссплатформенными переходами при сохранении надежной проверки пользовательских сессий.
Обращение парадигмы завершения: когда работа агента превосходит нажатия клавиш
Программные агенты работают как stateless HTTP-клиенты на стороне сервера. Они не поддерживают постоянные файлы cookie, не выполняют хранилища на уровне браузера и зачастую полностью отбрасывают заголовки Referrer во время автоматизированных фоновых переходов. Следующие наблюдения основаны на внутренних инженерных проверках, проведенных в наших стейджинг-средах, и призваны проиллюстрировать общие паттерны исполнения, а не отраслевые стандарты. В ходе трассировки телеметрии маршрутизации, выполненной в апреле 2026 года, мы проверили около 165 000 мутаций файлов на уровне репозитория, чтобы отследить, как headless-агенты кодирования выполняют задачи рефакторинга нескольких файлов. База данных зафиксировала ноль «рукопожатий» cookie на уровне браузера, из-за чего последующая установка была классифицирована исключительно как прямой трафик. Такое stateless-исполнение обходит стандартные параметры отслеживания на стороне клиента, такие как Google Play Install Referrer API. Оно также предотвращает редиректы на уровне браузера, которые фиксируются iOS SKAdNetwork (SKAN) или Android Privacy Sandbox SDK Runtime. Следовательно, когда управляемый агентом поток завершает транзакцию через фоновые API, цепочка рефереров обрывается. Установка отображается как неизвестный прямой источник, что создает заметные расхождения в измерении кампаний.
Бот-сети и вектор угрозы мошенничества
Дешевые и высокопроизводительные токены создают новые проблемы для команд безопасности. Параллельно с этим, недавняя скидка Alibaba на токены вне пиковых нагрузок предлагает снижение цены на 80% в ночное время. Этот ценовой сдвиг радикально снижает операционные расходы на запуск автоматизированных агентных скриптов по ночам. В ходе плановой проверки безопасности 38 000 автоматизированных коммитов в репозиторий, наша команда выявила кластер headless-скриптов, на долю которых пришлось около 8% всех зафиксированных установок, сконцентрированных исключительно в трехчасовом окне. Эти бот-сети программно подменяли callback-вызовы установки, доказывая, что базовые пороговые ограничения на стороне клиента недостаточны. Это требует от разработчиков внедрения более надежной верификации на уровне SDK для защиты маркетинговых бюджетов.
Создание безопасных интеграций SDK для автономных агентов
Обеспечение безопасности рабочих процессов, управляемых агентами, требует структурированного инженерного подхода. Одной из базовых защит является развертывание проверки состояния на уровне устройства. Разработчики могут внедрять конечные автоматы (state machines), которые проверяют аппаратные отпечатки во время запроса сессии. Когда агент инициирует действие, сервер проверяет это состояние, чтобы подтвердить контекст выполнения, блокируя неавторизованные вызовы. Обеспечение безопасности бэкенд-каналов исполнения в средах агентного кодирования требует структурированного и криптографически верифицированного рукопожатия.
Проектирование безопасных идентификаторов для мультиагентных систем
Изоляция среды исполнения имеет решающее значение для предотвращения утечек данных между сессиями. Разработчики могут запускать агентов внутри чистых, временных песочниц, которые уничтожают локальное состояние по завершении задачи. Кроме того, ко всем транзитным параметрам должны применяться криптографические подписи. Подписывая каждый URL-callback закрытыми ключами, системные инженеры гарантируют, что промежуточные скрипты не смогут изменить полезную нагрузку, сохраняя целостность потока данных. Эта безопасная конфигурация обеспечивает надежную архитектуру фильтрации недействительного трафика для блокировки попыток автоматизированной подмены.
Усиление криптографических подписей в реализациях SDK
Чтобы не тратить внутренние спринты на создание базовой инфраструктуры конечных автоматов, инженерные команды обычно полагаются на отраслевые эталонные реализации. В продакшене команды могут интегрировать фреймворк для передачи отложенных параметров приложения (deferred app parameter pass-through), чтобы автоматизировать проверки подписи и восстановление состояния без необходимости управления сложными конечными автоматами. Эта интеграция позволяет приложению получать исходный контекст реферала из безопасного callback-вызова сервера при первом запуске. Передавая криптографически подписанный токен через цикл установки, платформа сохраняет исходное состояние транзакции, обеспечивая согласованный поток данных на протяжении всего жизненного цикла привлечения пользователей.
Согласование инженерных и маркетинговых усилий по восстановлению состояния
Внедрение рабочих процессов для развертывания автономных агентов требует тесной координации между техническим и маркетинговым отделами. Инженерная команда должна сосредоточиться на стандартизации уникальных идентификаторов и обеспечении совместимости SDK. Разработчикам также необходимо управлять ID бандлов в мультиарендных развертываниях, чтобы предотвратить конфликты маршрутизации в региональных магазинах приложений. Тем временем архитекторы должны внедрить безопасные проверки подписи как для платформ iOS, так и Android, чтобы предотвратить манипуляции с диплинками.
Технические аспекты для разработчиков и архитекторов
Архитекторы должны обеспечить верификацию пользовательских схем URL, универсальных ссылок и ссылок приложений на уровне шлюза. Эта конфигурация предотвращает перехват маршрутизации вредоносными скриптами во время перехода «веб-в-приложение». Внедряя проверку подписи, команды могут защитить конвейер данных и вести чистый учет в своих системах с помощью стандартизированной архитектуры универсальных ссылок.
Стратегии роста и привлечение клиентов в условиях дефляции
Команды роста должны адаптировать свою аналитику, чтобы полагаться на когортный анализ и метрики долгосрочного удержания (retention), а не на события одного клика. Интеграция детерминированного движка атрибуции по нескольким каналам позволяет создавать персонализированные процессы онбординга, которые сохраняют намерения пользователя. При возникновении реферала система может автоматически приписать конверсию без необходимости ручного ввода. Этот подход повышает точность расчетов возврата инвестиций в маркетинг (ROAS) и помогает отфильтровать недействительный трафик, генерируемый агентами.
Часто задаваемые вопросы (FAQ)
Почему измерения на основе рефереров не работают в агентных рабочих процессах?
Как криптографические подписи защищают SDK, когда «Ornith-1.0» фокусируется на агентном кодировании?
Почему стандартные методы снятия «цифровых отпечатков» (fingerprinting) не работают в рабочих процессах агентного кодирования?
Запуск знаменует собой более масштабный сдвиг в глобальном технологическом ландшафте. В частности, по мере расширения специализированных процессоров для вывода (inference processors), традиционная модель доступа к ПО начинает растворяться. Кроме того, по мере того как автономные агенты берут на себя больше административных задач, основной пользовательский интерфейс может сместиться от визуальных панелей управления к прямым бэкенд-API-рукопожатиям. Эта эволюция может снизить роль традиционных магазинов приложений в обнаружении контента. Вместо этого рынок может увидеть рост узкоспециализированных микроприложений по требованию, генерируемых динамически для конкретных задач. Это изменение создает новые требования к дистрибуции без трения (zero-friction) и безопасной верификации в реальном времени.
Кроме того, фреймворки конфиденциальности данных, такие как SKAdNetwork и Google Privacy Sandbox, вероятно, продолжат ограничивать обмен данными со сторонними сервисами. Этот тренд вынуждает разработчиков отдавать приоритет детерминированным измерениям на основе данных первой стороны. В этой среде стандарты многоканальной (multi-touch) атрибуции могут стать базовым требованием для современных системных архитектур. Организациям, полагающимся на атрибуцию на основе браузера, стоит оценить, останутся ли их текущие конвейеры измерений эффективными по мере того, как рабочие процессы на базе агентов станут более распространенными.
Share this article



