Как защитить параметры отслеживания от манипуляций в постбеках? Обеспечение безопасности параметров в S2S-постбеках требует формирования канонических запросов, вычисления HMAC-SHA256 с использованием защищенных ключей на сервере, а также применения строгих временных рамок (timestamps) и механизмов дедупликации одноразовых nonce-ключей.
Манипуляции с параметрами отслеживания в S2S-постбеках происходят, когда злоумышленники изменяют значения запросов в открытом виде или повторно отправляют перехваченные события, чтобы присвоить необоснованные выплаты или завысить показатели конверсий. Используя каноническую сериализацию полезной нагрузки, привязку nonce-ключей и вычисление HMAC-SHA256, команды разработки гарантируют, что параметры отслеживания конверсий остаются верифицируемыми и защищенными от несанкционированного изменения.
| Термин | Определение | Связанный объект | Тип поиска |
|---|---|---|---|
| Параметры отслеживания | Телеметрические пары «ключ-значение», определяющие канал, кампанию и контекст конверсии. | S2S-постбек | Технический / Информационный |
| HMAC | Криптографический метод вычисления кода аутентификации сообщения с использованием общего секретного ключа. | Целостность данных | Безопасность / Информационный |
| Рекламное фрод-мошенничество | Преднамеренная эксплуатация атрибуционных цепочек для хищения маркетингового бюджета. | Подмена параметров | Информационный / Коммерческий |
Уязвимость нешифрованных параметров отслеживания в S2S-постбеках
Архитектура S2S-атрибуции: как вебхуки передают сигналы конверсии
Современная мобильная реклама опирается на S2S-вебхуки для передачи данных об атрибуции конверсий. В стандартной архитектуре постбеков платформа мобильной атрибуции или партнер по аналитике (MMP) принимает данные об установках и событиях внутри приложения. После того как атрибуционная логика определяет источник трафика, сервер отправляет автоматизированный HTTP POST- или GET-запрос на бэкенд рекламодателя, рекламную сеть или шлюз партнерской программы.
Эти S2S-постбеки содержат контекстные параметры отслеживания в виде JSON или параметров URL. Передаваемые данные включают идентификаторы транзакций, кампаний, партнеров, атрибуты устройства и денежную ценность событий. Поскольку эти уведомления напрямую влияют на финансовые операции (выплаты по CPA, биллинг и сверку доходов), телеметрия является приоритетной целью для манипуляций.
Риск передачи в открытом виде: перехват, модификация и посреднический арбитраж
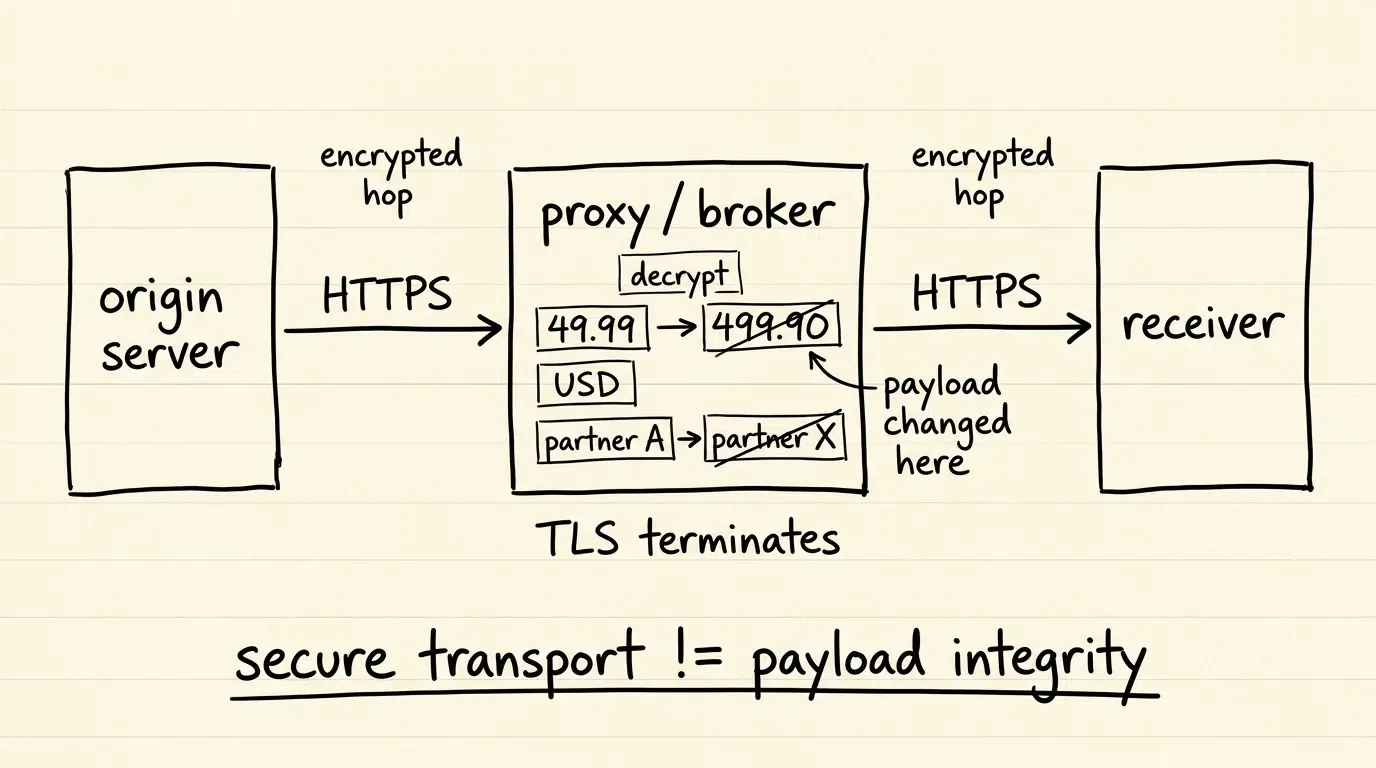
Передача параметров отслеживания без криптографической аутентификации на прикладном уровне делает каналы данных уязвимыми. Хотя TLS (HTTPS) защищает данные при передаче между конечными точками, он работает по принципу «от узла к узлу». При обычной работе злоумышленник не может изменить TLS-трафик, однако в сложных рекламных архитектурах вебхуки часто проходят через промежуточные узлы: обратные прокси, CDN, балансировщики нагрузки и брокеры, которые могут завершать TLS-соединение перед установкой нового соединения с получателем.
Если промежуточная система скомпрометирована или настроена неверно, данные могут быть изменены в памяти до их пересылки. Например, посредник может изменить валюту выплаты, завысить сумму конверсии или подменить идентификатор партнера, перенаправляя доход при сохранении видимости безопасного соединения.
Почему статические API-токены не гарантируют целостность параметров
Распространенная уязвимость — использование статических API-ключей в заголовках (например, Authorization: Bearer <TOKEN>) или в строке запроса. Хотя токен подтверждает, что отправитель обладает полномочиями, он не привязан криптографически к содержимому полезной нагрузки.
Если посредник перехватит вебхук, он может использовать этот токен для отправки полностью измененных параметров. Принимающий сервер проверит токен, подтвердит его наличие в базе и примет поддельные параметры как достоверные. Для эффективной защиты механизм проверки должен связывать учетные данные непосредственно с последовательностью байтов передаваемых данных.
Как подмена параметров искажает отчетность и атрибуцию
Векторы атак: изменение стоимости событий, валют и идентификаторов партнеров
Атакующие нацеливаются на конкретные параметры для максимизации прибыли при минимальном риске обнаружения:
- Денежная ценность событий: В CPA-кампаниях злоумышленники меняют суммы транзакций. Покупка на $49.99 может превратиться в $499.90, что ведет к многократному увеличению комиссионных выплат.
- Валютные идентификаторы: Изменяя валюту с низкой на более дорогую без правки числового значения, злоумышленники увеличивают выплаты, обходя простые фильтры проверки форматов.
- Партнерские теги: Мошенники внутри партнерских сетей подменяют идентификаторы партнеров, чтобы перенаправить атрибуцию конверсий с законных источников трафика на подконтрольные аккаунты.
- Идентификаторы кликов: Модификация токенов позволяет связывать конверсии со сфабрикованными кликами, выполняя кражу атрибуции.
Кража атрибуции через подмену ID транзакции
Идентификаторы транзакций служат якорями для дедупликации. Без криптографической защиты злоумышленники могут заменить оригинальный ID на другой, соответствующий незавершенной сессии из иного канала, тем самым приписывая конверсию другому источнику.
Коммерческий ущерб: завышение выплат и искажение финансовой отчетности
Последствия манипуляций разрушительны для бизнеса:
- Прямые потери: Рекламодатели оплачивают фиктивные или завышенные комиссии партнерам.
- Искажение ROAS и CAC: Недостоверные данные приводят к неверному распределению бюджетов на неэффективные каналы.
- Расхождения в учете: Конфликты между платежными шлюзами и маркетинговой отчетностью создают административную нагрузку.
Разграничение ошибок кодирования и преднамеренного фрода
Инженеры должны отличать случайные ошибки передачи (например, из-за неверной настройки URL-декодирования или изменения кодировки) от целевых атак. Ошибки кодирования обычно проявляются в виде поврежденных строк или некорректных символов, в то время как фрод сохраняет валидный синтаксис при изменении бизнес-логики. Криптографическая аутентификация решает обе проблемы, отбрасывая любой запрос, чей байтовый поток отличается от оригинала.
Техническая база для канонизации данных и HMAC-подписи
Потребность в детерминированной канонизации
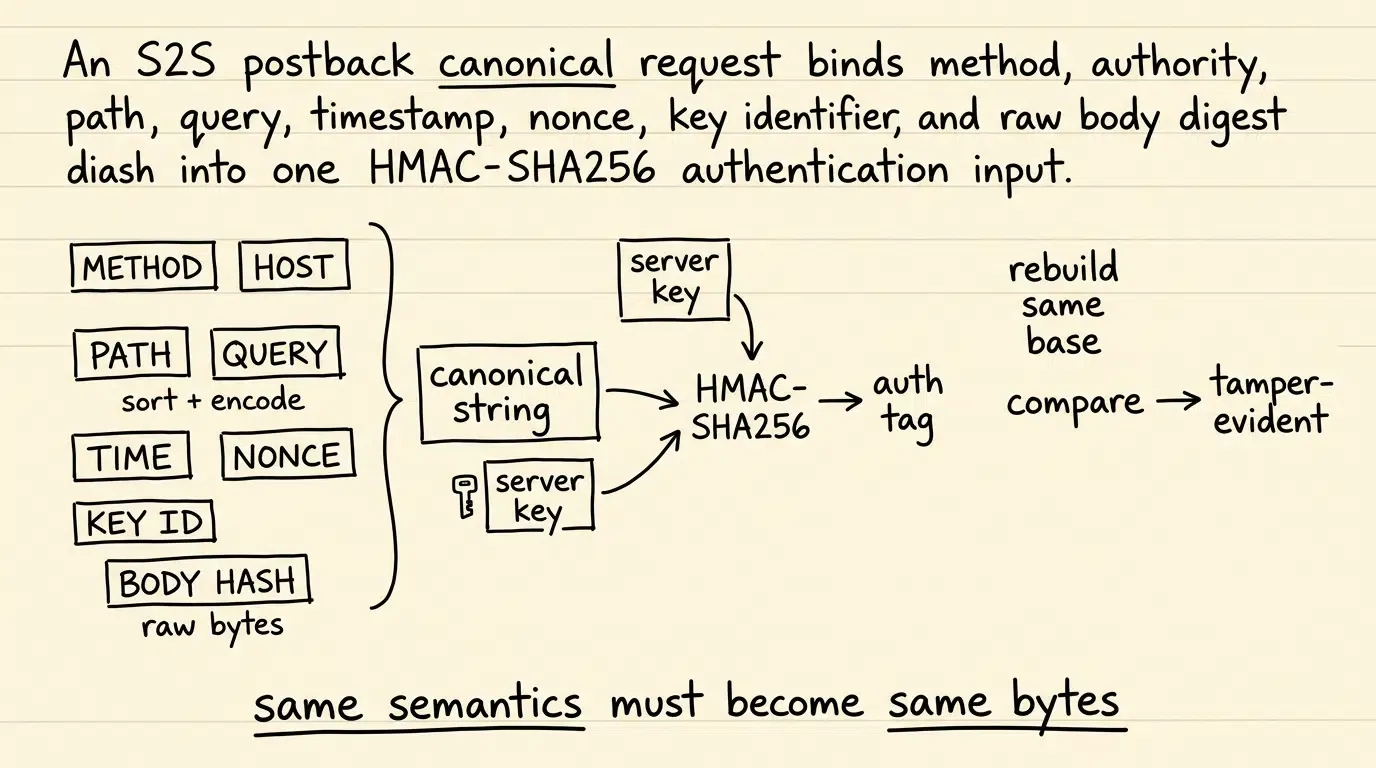
Для проверки целостности данных отправитель и получатель должны вычислять идентичные хэши. Однако сериализация JSON в разных языках (Python, Go, Java, Node.js) отличается (порядок ключей), поэтому необходимо установить спецификацию канонизации.
Пошаговая сериализация: сортировка, URI-кодирование и контроль разделителей
Для создания детерминированной базы подписи, основанной на принципах RFC 9530 и RFC 9421, рекомендуется хэшировать «сырые» байты тела HTTP-запроса:
Если тело запроса пустое (например, GET-постбек), используется SHA-256("").
Для параметров URL:
- Экстракция: Работа с парами «ключ-значение» после одного прохода декодирования.
- Кодировка: Использование UTF-8.
- Percent-Encoding: По RFC 3986, с пробелами как
%20. - Сортировка: Лексикографическая сортировка байтов ключей.
- Объединение: Использование
=для пар и&для разделения.
Вычисление HMAC-SHA256: управление секретными ключами
Сигнатурная база объединяет метод, хост, путь, параметры, время, nonce, ID ключа и дайджест тела, разделенные символом переноса строки (\n). Ключ должен генерироваться с энтропией не менее 128 бит (стандарт — 256-битные ключи) и храниться в KMS.
POST /api/v1/attribution/postback HTTP/1.1
Host: attribution.advertiser.com
X-Signature-Timestamp: 1788942598000
X-Signature-Nonce: c3d9a10b-58cc-4372-a567-0e02b2c3d479
X-Signature-Key-Id: key_partner_live_v2
X-Signature-Tag: 9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b2c
Content-Type: application/json
Приемный шлюз жестко требует Content-Type: application/json, чтобы исключить попытки интерпретации данных ненадлежащим образом.
Предотвращение атак повторного воспроизведения (Replay Attacks)
Угроза Replay-атак: дублирование легитимных запросов
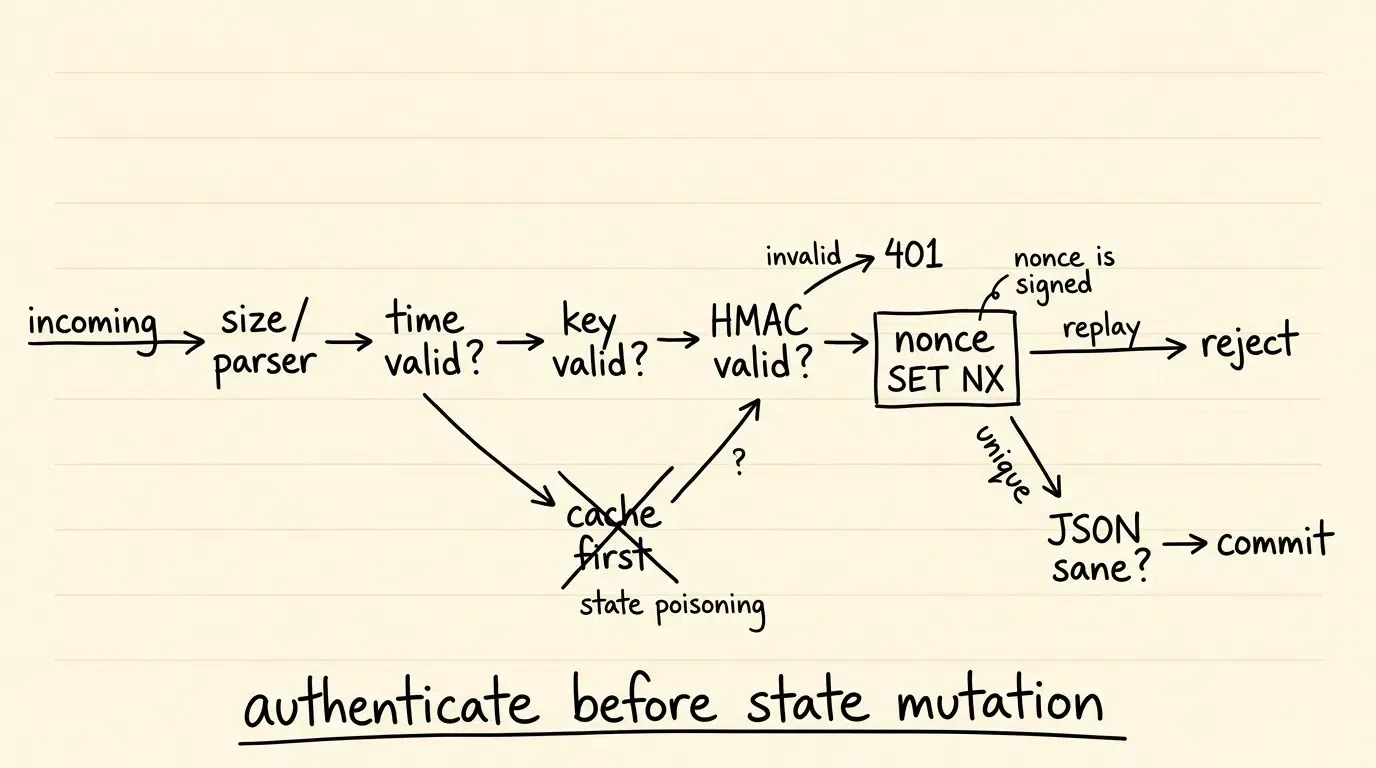
В атаке типа Replay злоумышленник перехватывает валидный, подписанный запрос и повторно отправляет его на сервер. Если система проверяет только HMAC, она примет запрос как новый, что приведет к двойному списанию бюджета.
Порядок проверки
- Синтаксис и временной интервал: Запрос должен укладываться в допустимый интервал (например, 300 секунд) относительно серверного времени.
- Проверка подписи: Вычисление HMAC и сравнение за «постоянное время» (constant-time comparison) во избежание timing-атак.
- Атомарная инвалидация nonce: Попытка записи уникального nonce-ключа в Redis с TTL. Если ключ уже существует, запрос отклоняется (409 Conflict).
- Валидация JSON: Проверка на дублирование имен ключей в JSON.
Структура схемы аудита
Команды разработки должны логировать процессы проверки для обеспечения прозрачности и безопасности. Каждая попытка запроса должна фиксироваться с метаданными о статусе верификации сигнатуры и результате проверки nonce-ключа.
Часто задаваемые вопросы (FAQ)
Что такое подмена параметров отслеживания в мобильных постбеках?
Почему HMAC — это код аутентификации сообщения, а не цифровая подпись?
Почему криптографическая проверка должна предшествовать записи nonce-ключа?
Резюме и принципы принятия решений
Защита параметров отслеживания в постбеках необходима для безопасности инвестиций в маркетинг и целостности данных атрибуции. Использование статических токенов должно быть заменено криптографическими моделями, сочетающими детерминированную канонизацию запросов, HMAC-SHA256 и атомарную защиту от повторных запросов.
Инженерные команды обязаны внедрить строгие шлюзы валидации, которые проверяют целостность запроса до внесения изменений в состояние системы. Для ознакомления с техническими интерфейсами и спецификациями безопасности обратитесь к руководству по реализации мобильной атрибуции.
Дополнительные материалы
- Концепции: Параметры отслеживания, подмена постбеков, каноническая сериализация, код аутентификации сообщения (MAC), защита от Replay-атак
- Технологии: S2S-постбеки, HMAC-SHA256, шлюзы данных, кэши идемпотентности
- Стандарты: RFC 2104 (HMAC), RFC 9110 (HTTP), RFC 9421 (HTTP-подписи), RFC 9530 (Digest Fields), RFC 3986 (URI), OWASP API Security Top 10
Share this article



