Tencent запускает Agent Email? Этот стратегический шаг получил официальное подтверждение: 23 июня 2026 года технологический гигант запустил специализированную почтовую инфраструктуру под брендом Agently Mail. Внедрение этого протокола взаимодействия переосмысливает рабочие процессы разработчиков и моделей внутри корпоративных экосистем. Постоянно активный уровень изолированной коммуникации стимулирует радикальные изменения в операционной деятельности команд. Перед командами разработчиков стоит задача по управлению диалогами агентов с сохранением безопасности контекста и интеграции параметров. Появление Agently Mail знаменует важный этап в развитии автономной координации бизнес-процессов.
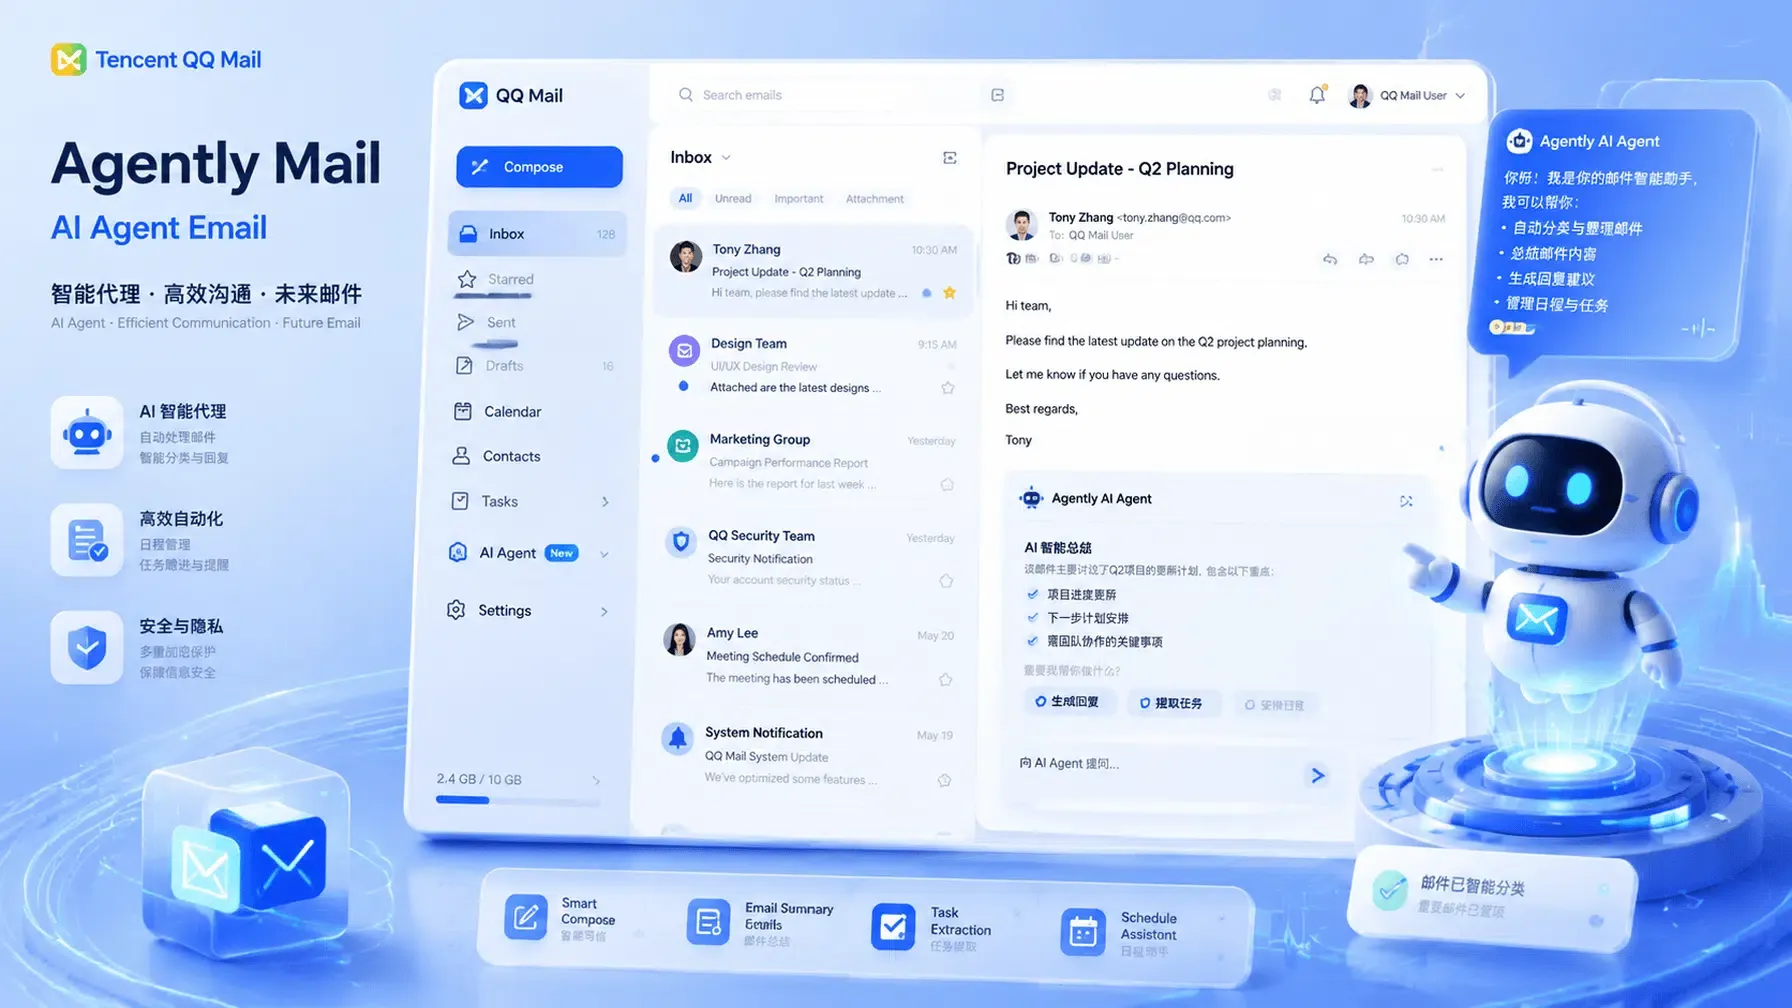
Анализ автономной инфраструктуры Tencent: Agently Mail и рост специализированных идентификаторов агентов
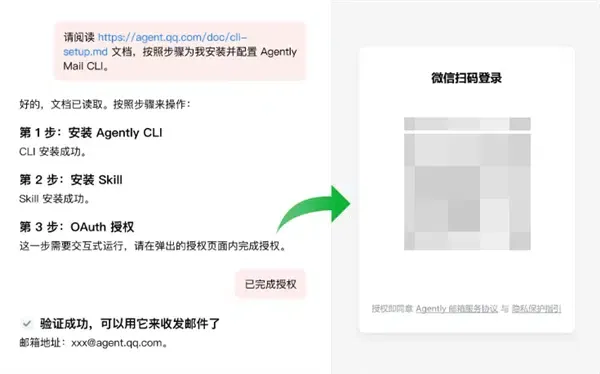
В ходе официального релиза 23 июня 2026 года Tencent QQ Mail представила специализированный сервис Agently Mail. Запуск Agent Email под брендом Agently Mail наделяет агента уникальной цифровой идентификацией. Продукт напрямую решает проблемы защиты конфиденциальности и управления цифровой идентичностью. Вехой внедрения Agently Mail стало обеспечение полной изоляции почтовых ящиков. Разработчики получили возможность нативной интеграции моделей, при этом система полностью отделена от личного ящика QQ Mail пользователя. Регистрация доступна на официальном портале Agently Mail.

Выделенные идентификаторы и архитектура Agently Mail
Сервис устраняет необходимость использования агентом учетных данных личного аккаунта человека. Каждый агент теперь может независимо регистрироваться на сторонних платформах и получать проверочные коды, действуя от собственного имени. Система требует обязательной верификации личности при настройке для предотвращения спама и обеспечения подотчетности. Все транзакции и исходящие сообщения полностью отслеживаемы для обеспечения соответствия регуляторным нормам и проведения аудита.
Мультиплатформенная совместимость и репозиторий Apache-2.0
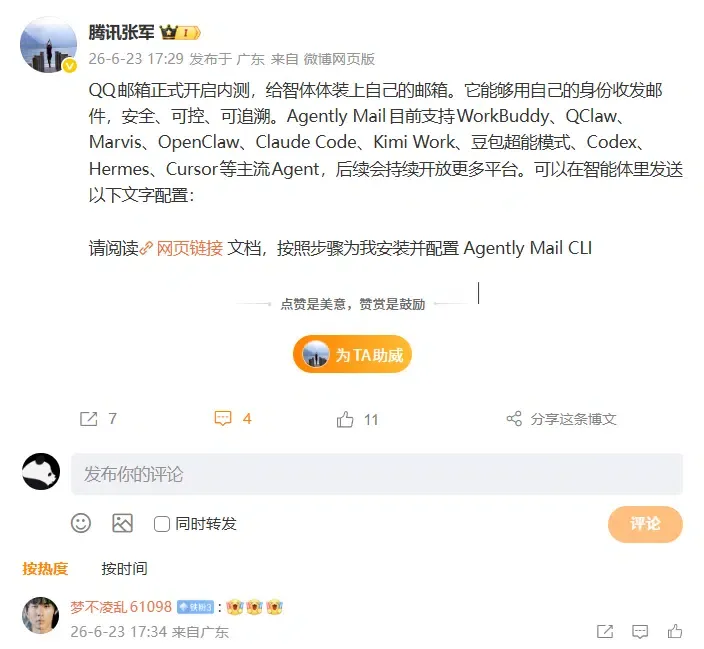
Для обеспечения широкой совместимости Tencent разработала Agently Mail с поддержкой ведущих отечественных и международных фреймворков. Сервис поддерживает Doubao Super Mode от ByteDance, Kimi Work от Moonshot AI, Claude Code от Anthropic и Cursor. Официальный публичный репозиторий открыт на GitHub по лицензии Apache-2.0, что позволяет разработчикам проводить аудит исходного кода. Директор по связям с общественностью Чжан Цзюнь подтвердил поддержку таких интеграций, как WorkBuddy, QClaw, Marvis, OpenClaw, Codex и Hermes.
Безопасная изоляция, верификация и цикл безопасности с предварительным резюмированием
Поскольку раскрытие частной переписки несет риски, Tencent внедрила строгие барьеры безопасности. Каждое действие — пересылка, ответ или удаление — требует предварительного формирования текстового резюме. Пользователь должен просмотреть и подтвердить его перед выполнением команды. Это предотвращает утечку данных автономными моделями без контроля человека. Механизм чтения почты включает нативную защиту от prompt-инъекций, пресекая попытки манипуляции поведением агента через скрытые команды.
Фрагментация традиционной коммуникации: как независимые почтовые ящики трансформируют экосистему web-to-app
С выходом агентов на роль активных партнеров по коммуникации традиционные клиентские рабочие процессы начинают видоизменяться. Появление Agent Email меняет точку входа в бизнес-транзакции. Автономные агенты, регистрирующиеся на сторонних сайтах, создают ситуацию, при которой переход от человеческого браузинга к выполнению задач агентами вызывает кризис атрибуции. Командам разработчиков предстоит управлять кроссплатформенными переходами, сохраняя надежную валидацию пользовательских сессий.
Автономные процессы A2A и закат традиционных форм
Система обеспечивает безопасную коммуникацию «агент-агент» (A2A) между предприятиями. ИИ-агенты могут автоматически выполнять запросы цен, коммерческие предложения и оформление заказов. Традиционная воронка заполнения веб-форм исчезает. Поскольку эти транзакции обрабатываются асинхронно, стандартное отслеживание через файлы cookie устаревает. В результате маркетинговые и продуктовые команды сталкиваются с расхождениями в данных, что затрудняет оценку рентабельности маркетинговых инвестиций.
Отток в воронке при фоновом выполнении диалоговых путей
Автономная обработка агентами счетов или резюме происходит в обход стандартных циклов скачивания приложений. Традиционная воронка привлечения пользователей переживает значительный отток. Пользователю не предлагается скачать нативное приложение, что снижает вовлеченность после конверсии. Без слоя криптографической верификации разработчики не могут отличить конверсию реального пользователя от работы скрипта, что создает барьер для корпоративных внедрений.
Эталонные архитектуры: создание криптографически защищенных контекстных переходов
Для защиты совместных процессов агентов и борьбы с расхождениями в данных архитекторы должны внедрять стандартизированные методы защиты. Рекомендуется подход «80/20», где 80% архитектуры базируется на универсальных принципах, а 20% использует проверенные стандарты инструментов. Критической мерой защиты является развертывание безопасных межпроцессных верификационных рукопожатий (handshakes). Бэкенд должен перейти на валидацию «сервер-сервер».
Создание бюджетов токенов и плоскостей контроля доступа
Развертывание рабочих процессов после запуска Agent Email требует четких границ безопасности. Приложение должно выполнять независимую криптографическую проверку вызывающего процесса. Бэкенд требует уникальный временный токен, созданный через верифицированное серверное рукопожатие. При выполнении критической команды сервер проверяет подпись вызывающей стороны, блокируя попытки подмены, даже при локальной утечке безопасности.
Обеспечение восстановления контекста через интеграцию SDK
Разработчикам необходимо внедрить архитектуру фильтрации невалидного трафика для изоляции локальной среды. Клиентский SDK должен обходить манипуляции в пользовательском пространстве за счет использования подписанных серверных колбэков и стандартов аппаратной верификации. Команды могут развернуть готовый фреймворк для передачи параметров отложенного приложения (deferred app parameters) в качестве эталонной реализации. Это позволяет SDK автоматически восстанавливать контекст и обеспечивать бесшовный пользовательский опыт.
Координация инженерных узлов: Universal Linking и диалоговые потоки агентов
После запуска Agent Email техническим командам необходимо координировать протоколы глубоких ссылок. Инженерные группы должны сосредоточиться на стандартизации уникальных идентификаторов и обеспечении совместимости SDK. Важна жесткая политика использования bundle ID для поддержки мультиарендных развертываний, чтобы избежать конфликтов идентификаторов при запуске приложения в разных региональных сторах. Архитекторы обязаны внедрить верификацию подписей для предотвращения подмены в iOS SDK и Android SDK.
Технические реализации для системных архитекторов
Необходимо внедрить унифицированные мультиплатформенные идентификаторы для Android и iOS. Согласованность bundle ID критична для маршрутизации между магазинами. При запуске приложения через custom URL scheme или универсальные ссылки контекст восстанавливается мгновенно. Верификация подписей должна выполняться на уровне шлюза. Инженерная команда может гарантировать высокое качество сырых данных для нисходящих систем с использованием архитектуры универсальных ссылок.
Стратегические барьеры для риск-менеджеров и менеджеров по комплаенсу
Маркетинговые команды должны адаптировать стратегии привлечения пользователей под новую архитектуру. Руководителям направлений роста необходимо оптимизировать аналитику, сопоставляя трафик кампаний с данными атрибуции в реальном времени с помощью стандартов измерения кампаний корпоративного уровня. Для отслеживания конверсий после запуска Agent Email необходимо установить базовый уровень атрибуции данных первой стороны. Использование отложенных глубоких ссылок позволяет создавать кастомизированные воронки онбординга, точно рассчитывать стоимость привлечения клиента (CAC) и возврат маркетинговых инвестиций (ROAS) при фильтрации невалидного автоматизированного трафика.
Часто задаваемые вопросы (FAQ)
Как запуск Agent Email предотвращает атаки через prompt-инъекции?
Почему запуск Agent Email вызывает кризис атрибуции?
Какие протоколы интеграции обеспечивают безопасность после запуска Agent Email?
Запуск Agent Email представляет собой новую парадигму, знаменующую начало технической эры. По мере расширения платформ для общения агентов традиционная модель доступа к ПО растворяется. Поскольку автономные агенты берут на себя рутинные переговоры, основным интерфейсом программного обеспечения станут бэкенд-рукопожатия протоколов вместо визуальных дашбордов. Традиционные монолитные SaaS-интерфейсы теряют монополию на вовлеченность пользователей. Ожидается быстрый рост децентрализованных, агент-ориентированных транзакций и резкое повышение спроса на безопасные уровни верификации. Разработчики, не адаптировавшие свои слои атрибуции и безопасности к этой новой парадигме, потеряют видимость истинных источников трафика.
Консолидация интеллекта моделей вокруг нескольких глобальных гигантов возведет жесткие стены комплаенса. Фреймворки конфиденциальности, такие как SKAdNetwork и Google Privacy Sandbox, будут продолжать ограничивать доступ к данным. Разработчики должны отдать приоритет сбору детерминированных данных первой стороны, отказавшись от вероятностного отслеживания. Интеграция стандартов безопасной многоканальной атрибуции станет базовым требованием. Организациям необходимо перестроить свои конвейеры данных уже сегодня, чтобы сохранить конкурентоспособность в будущем.
Share this article



