Что такое IAP и как они влияют на доходы от игры? Встроенная покупка (In-App Purchase, IAP) — это система цифровой коммерции, которая позволяет игрокам приобретать виртуальные товары и напрямую формирует высокую маржинальность доходов мобильных игр при интеграции с валидацией чеков на стороне сервера и отслеживанием атрибуции.
Встроенная покупка (IAP) — это интегрированная в платформу платежная среда, которая позволяет игрокам мобильных игр приобретать цифровой контент, виртуальные валюты, постоянные разблокировки и возобновляемые подписки непосредственно внутри приложения. Внедряя авторитарную валидацию квитанций на сервере и связывая подтвержденные транзакции с доступным контекстом атрибуции привлечения, игровые студии защищают виртуальную экономику от финансового мошенничества и обеспечивают анализ плательщиков и доходов на уровне каналов там, где разрешима атрибуция.
| Термин | Определение | Связанный объект | Роль поискового интента |
|---|---|---|---|
| IAP | Прямые цифровые продажи виртуальных товаров, валюты или контента внутри приложения. | Микротранзакции | Технический / Информационный |
| Валидация квитанций | Проверка подписанных магазином платежных токенов на стороне сервера для предотвращения мошенничества. | StoreKit 2 / Google Play API | Безопасность / Операционная деятельность |
| Отслеживание конверсий | Программная атрибуция событий доходов к конкретным источникам маркетинга. | Оптимизация ROMI | Коммерческий / Технический |
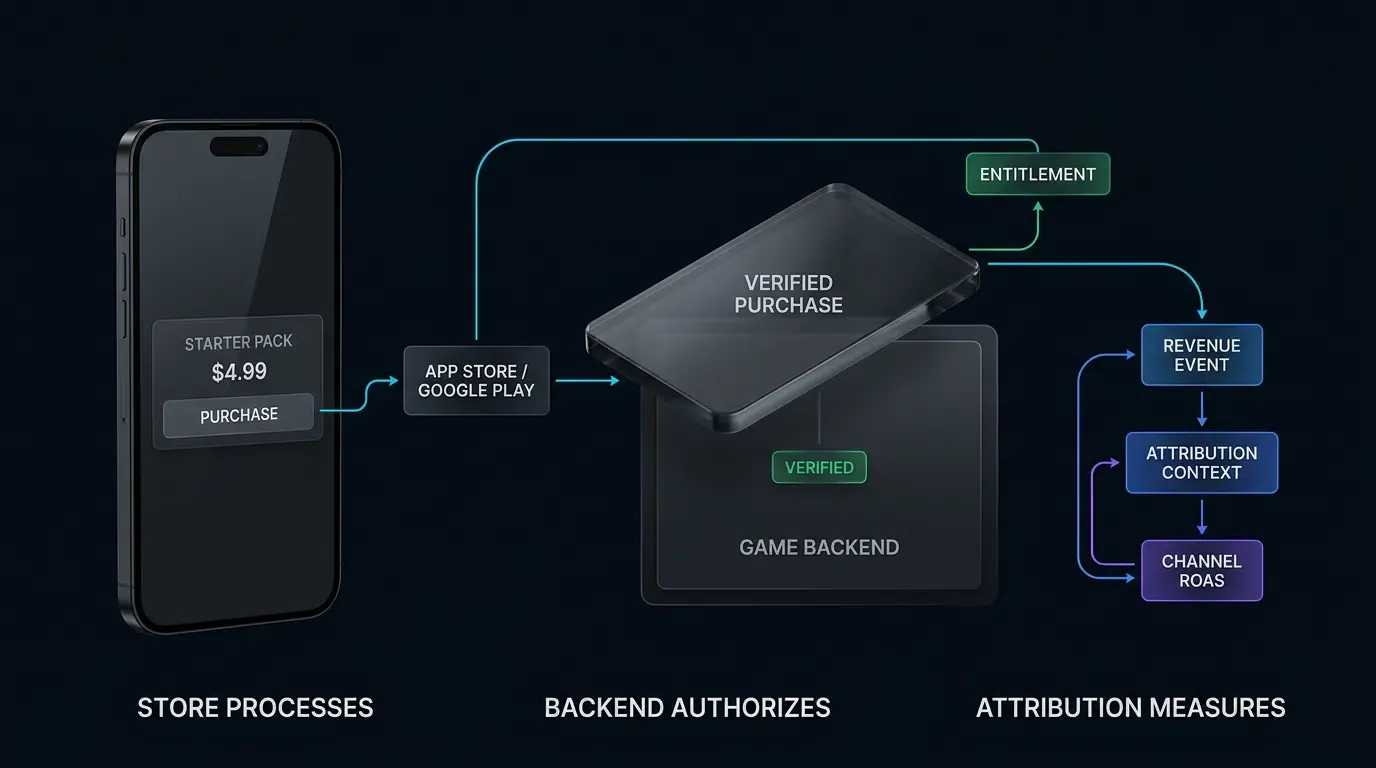
Основная архитектура встроенных покупок в монетизации мобильных игр
Коммерческая механика IAP: обеспечение высокой маржинальности жизненного цикла в условно-бесплатных играх
В сегменте условно-бесплатных (free-to-play) мобильных игр встроенные покупки (IAP) выступают основным двигателем высокомаржинальных коммерческих доходов. В отличие от рекламной монетизации, которая приносит инкрементальный доход в доли цента за показ, IAP напрямую реализует платежеспособность пользователей. Микротранзакции позволяют игрокам покупать виртуальные валюты, косметические предметы, призы в гача-механиках, пополнения энергии и расширения контента через нативные платежные потоки платформ.
Поскольку транзакции IAP обеспечивают высокую плотность дохода на одну операцию, платящие игроки определяют коммерческий успех и скорость окупаемости кампаний по привлечению пользователей. Максимизация доходов от IAP требует от студий выстраивания надежного пайплайна транзакций: обеспечения беспрепятственного оформления заказа на клиенте, безопасной доставки цифровых товаров с помощью серверной валидации и атрибуции доходов от покупок обратно к источникам маркетингового привлечения для расчета окупаемости маркетинговых инвестиций (ROMI).
Прямая интеграция с магазинами: навигация по платежным пайплайнам Apple App Store Connect и Google Play Console
Реализация IAP требует глубокой технической интеграции с бэкендами магазинов приложений:
- Apple App Store Connect: управляет определениями цифровых продуктов, ценовыми категориями, локализованными описаниями и группами подписок. Транзакции обрабатываются через фреймворк Apple StoreKit на iOS.
- Google Play Console: управляет каталогами продуктов внутри приложения, базовыми планами, предложениями подписок и локализованными ценами. Покупки обрабатываются через библиотеку Google Play Billing на Android.
При обработке транзакций через платежные системы платформ Apple или Google берут на себя значительную часть процессов обработки платежей пользователей, налогообложения, локализации цен и жизненных циклов коммерции в магазине. Тем не менее, работа на обеих платформах требует абстрагирования различий в конфигурациях продуктов, состояниях жизненного цикла и форматах чеков в единую экономику бэкенда игры.
Реальность распределения плательщиков: почему защита и отслеживание меньшинства плательщиков определяют окупаемость студии
Во всех условно-бесплатных мобильных играх монетизация игроков подчиняется распределению, похожему на принцип Парето: лишь небольшое меньшинство активных ежедневных игроков совершает транзакции за реальные деньги. Небольшой сегмент высокодоходных пользователей часто обеспечивает львиную долю общего дохода от встроенных покупок.
Поскольку доходы сосредоточены в этой платящей когорте, отслеживание и защита каждой транзакции имеют критическое значение. Отсутствие валидации покупок позволяет злоумышленникам генерировать неавторизованную виртуальную валюту с помощью локальных эмуляторов биллинга, дестабилизируя внутриигровую экономику. И наоборот, невозможность связать события покупок с данными атрибуции лишает команды перформанс-маркетинга ориентиров, не позволяя им определить, какие рекламные каналы, кампании и креативы привлекают высокоплатежеспособных пользователей.
Как StoreKit 2 и Google Play Billing обрабатывают жизненный цикл транзакций
Конечный автомат транзакций: от инициации пользователем до финальной доставки прав
Полноценная встроенная покупка в мобильном приложении проходит многоэтапный конечный автомат, охватывающий клиентское приложение, магазин платформы и авторитетный бэкенд игры:
- Запрос продукта: клиент запрашивает у платежного SDK платформы (
StoreKit 2на iOS,BillingClientна Android) локализованные цены и метаданные продукта. - Инициация покупки: игрок инициирует процесс покупки, вызывая платежное окно нативной операционной системы.
- Обработка платежа: Apple или Google проверяет платежные реквизиты, списывает средства с аккаунта потребителя и генерирует криптографически подписанный токен транзакции или квитанцию.
- Доставка клиенту: магазин платформы возвращает токен покупки или подписанные данные транзакции слушателю покупок игрового клиента.
- Проверка на сервере: клиент пересылает токен, идентификатор заказа (где применимо) и контекст аккаунта на бэкенд игры.
- Валидация в магазине: бэкенд игры проверяет токен напрямую через серверные API Apple или Google.
- Предоставление прав: после успешной валидации бэкенд игры зачисляет средства на аккаунт игрока в базе данных.
- Финализация для конкретной платформы:
- Apple StoreKit 2: после авторизованной бэкендом доставки прав транзакции Apple могут быть финализированы либо путем вызова
Transaction.finish()в приложении, либо, для архитектур выдачи прав на стороне сервера, путем вызова эндпоинтаFinish Transactionв Server API App Store (POST /inApps/v1/transactions/{transactionId}/finish). Требуется только один успешный путь финализации. - Google Play Billing: бэкенд или клиент подтверждает покупку (для неудаляемых товаров/подписок) или потребляет ее (для расходных материалов) с помощью API Google Play.
- Apple StoreKit 2: после авторизованной бэкендом доставки прав транзакции Apple могут быть финализированы либо путем вызова
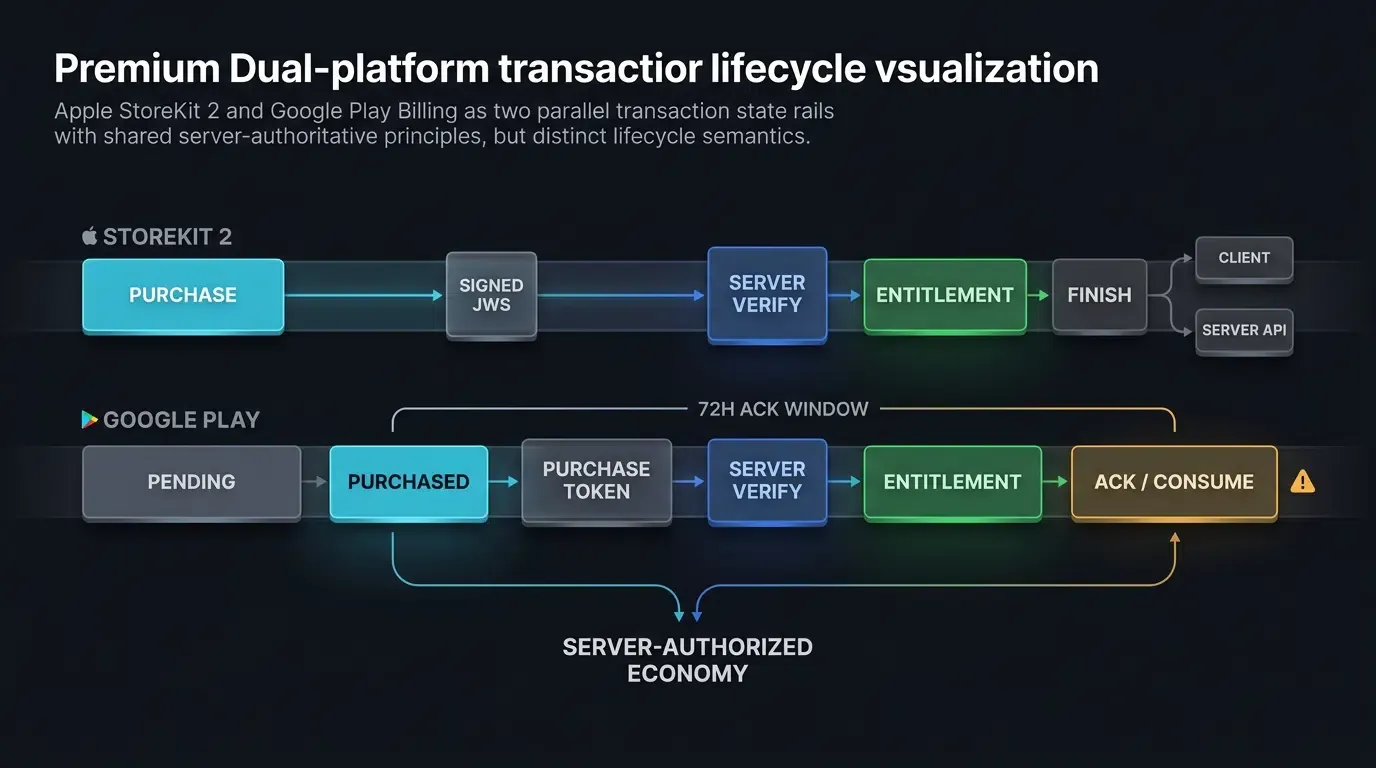
Архитектура Apple StoreKit 2: криптографически подписанные веб-токены JSON (JWS) и App Store Server API
StoreKit 2 представляет подписанные Apple данные транзакций в формате JSON Web Signature (JWS), стандартизированном в IETF RFC 7515, в качестве современного пути проверки транзакций. Хотя устаревшие файлы квитанций App Store остаются для обратной совместимости, устаревший эндпоинт verifyReceipt устарел для новых архитектур проверки на сервере.
В StoreKit 2 каждая транзакция представлена в виде подписанной строки JWS, содержащей компоненты заголовка, полезной нагрузки (payload) и подписи:
Декодированная полезная нагрузка включает проверенные метаданные: transactionId, originalTransactionId, productId, purchaseDate, bundleId, environment и revocationDate. Бэкенд игры проверяет подпись JWS, используя цепочку корневых сертификатов Apple, или проверяет статус транзакции между серверами путем запроса к App Store Server API (https://api.storekit.apple.com/inApps/v1/transactions/{transactionId}).
Архитектура Google Play Billing: токены покупок, идентификаторы заказов и обязательное 3-дневное правило подтверждения
Google Play Billing на Android использует фреймворк верификации на основе токенов. После завершения транзакции Google Play возвращает объект Purchase, предоставляющий purchaseToken и информацию о продукте, а также может включать orderId, если таковой был сгенерирован для данного коммерческого процесса.
Критическим операционным требованием в Google Play Billing является обязательное 3-дневное правило подтверждения (acknowledgement):
- Отказ от ответственности и таймер подтверждения: для покупок, требующих подтверждения, 3-дневное (72-часовое) окно подтверждения начинается строго тогда, когда Google Play переводит транзакцию в состояние
PURCHASED. Время, проведенное в состоянииPENDING, не расходует это окно подтверждения. - Разовые продукты: неудаляемые элементы должны быть подтверждены с помощью
BillingClient.acknowledgePurchase()на клиенте илиpurchases.products.acknowledgeчерез Google Play Developer API. Расходуемые элементы должны быть потреблены с использованиемBillingClient.consumeAsync()или эндпоинтов потребления на стороне сервера. - Подтверждение подписки: подтверждайте покупки подписок, которые вводят новый токен покупки, такие как первоначальная покупка, повышение/понижение уровня плана или повторная регистрация. Обычные последующие автоматические продления не требуют повторного подтверждения. Краткосрочные предоплаченные подписки могут использовать более короткие сроки подтверждения; например, Google требует, чтобы предоплаченные планы продолжительностью менее одной недели подтверждались в течение половины срока действия плана.
- Штраф в виде автоматического возврата средств: если покупка не подтверждена или не потреблена в течение требуемого периода после перехода в состояние
PURCHASED, Google Play автоматически аннулирует транзакцию, возвращает средства пользователю и отменяет заказ.
Обработка прерываний транзакций: ожидающие покупки, сбои сети и отложенные платежи
Реальные мобильные транзакции часто сталкиваются с сетевыми сбоями, сбоями приложений или задержками внешних платежей (такими как запросы на одобрение родителями или методы оплаты наличными).
Надежные платежные архитектуры должны обрабатывать асинхронные состояния:
- Ожидающие транзакции (Pending Transactions): когда платеж требует внешнего подтверждения, платформа возвращает статус
PENDING. Игра не должна выдавать предметы немедленно. Вместо этого игровые серверы используют серверные уведомления магазина (Apple Server Notifications v2 или Google Real-Time Developer Notifications) в качестве триггеров для повторного запроса достоверного состояния покупки из API магазина после проведения платежа. - Прерванные покупки и восстановление сеанса: если клиент зависает между завершением платежа и валидацией сервером, StoreKit 2 и Google Play Billing поддерживают состояние транзакции. При следующем запуске приложения клиент должен прослушивать
Transaction.updatesна iOS или выполнять запросqueryPurchasesAsync()на Android для восстановления незавершенных транзакций.
Техническая основа для проверки чеков на стороне сервера и предотвращения мошенничества
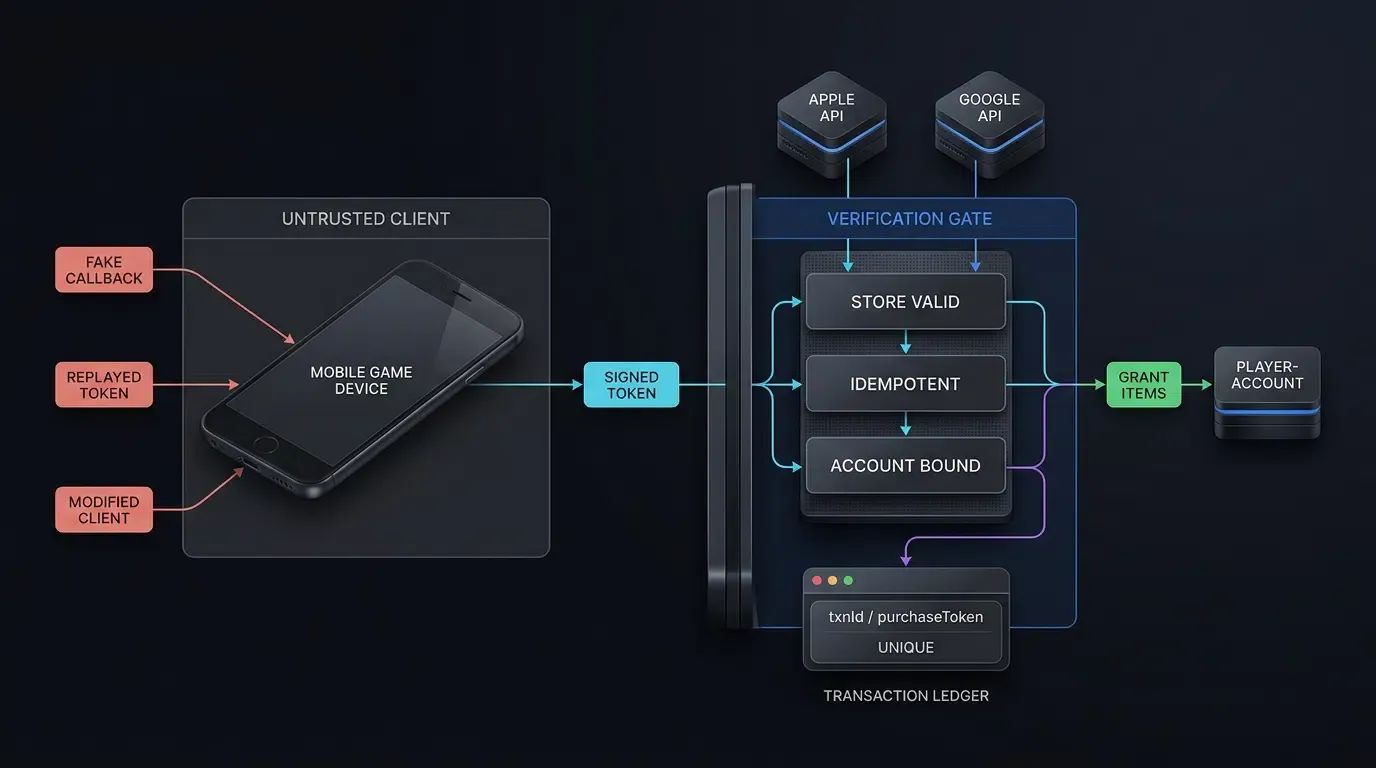
Уязвимость клиентской валидации: эксплойты локальных прокси, хуки бинарных файлов и поддельные чеки
Исключительная ориентация на логику клиентского устройства для проверки покупок создает серьезные экономические уязвимости. В моделях угроз мобильных устройств среды выполнения на стороне клиента должны рассматриваться как недоверенные.
Распространенные векторы атак на клиентскую часть IAP включают:
- Фреймворки эмуляции биллинга: инструменты на рутированных устройствах Android или взломанных iOS перехватывают вызовы API биллинга, возвращая поддельные обратные вызовы об успешной покупке непосредственно в клиентское приложение.
- Локальные прокси «человек посередине» (MitM): прокси перехвата заменяют ответы сервера фиктивными полезными данными об успехе, обманывая рутины проверки только на клиенте.
- Модификация бинарных файлов: злоумышленники изменяют скомпилированные клиентские бинарные файлы, чтобы полностью обойти локальные проверки.
Хотя встроенный на устройство результат верификации VerificationResult в StoreKit 2 обеспечивает криптографическую проверку на самом устройстве, код клиента все еще может подвергаться манипуляциям на скомпрометированных средах выполнения. Авторитарные предметы виртуальной экономики должны предоставляться исключительно серверной частью бэкенда, которая независимо проверяет транзакции через API магазинов Apple или Google.
Построение защищенного пайплайна валидации на стороне сервера: маршрутизация шлюза к API магазинов
Устойчивый пайплайн проверки на стороне сервера изолирует клиентские запросы, взаимодействует с API магазина платформы через защищенные учетные данные службы и применяет строгие бизнес-правила перед изменением записей в базе данных.
Secure Client-Server-Store IAP Verification Pipeline:

[Mobile Game Client]           [Game Backend Server]          [Apple / Google Store API]
         │                              │                                     │

    1. Initiate Purchase                  │                                     │
    2. Store Returns Signed Token ────────┼─────────────────────────────────────► (Processes Billing)
         │                              │                                     │
    3. Transmit Token & Payload ─────────►│                                     │
         │                              4. Validate Signature & App Context ──►
         │                              │                                     │
         │                              │◄── 5. Return Verified Transaction ──┘
         │                              │    (Status: Verified, Product, Token)
         │                              │
         │                              6. Idempotency Check (purchaseToken/txnId)
         │                              7. Grant In-Game Virtual Items
         │                              │
         │                              8. Authoritative Finalization:
         │                              │  ├─► Apple (Option A): Client calls ──► (StoreKit finish())
         │                              │  ├─► Apple (Option B): Server S2S ────► (App Store Finish Txn API)
         │                              │  └─► Google: Server S2S API ──────────► (Play consume/acknowledge)
         │                              │
    4. Log Client Telemetry ─────────────►│
       (Reconciled with Backend Record)   │
Для валидации транзакций JWS в Apple StoreKit 2 наличие действующей криптографической подписи необходимо, но недостаточно для авторизации прав. Бэкенд должен:
- Проверить подпись JWS по цепочке центра корневых сертификатов Apple.
- Инициализировать верификатор с ожидаемым контекстом приложения: проверить, что идентификатор транзакции
bundleIdсоответствует приложению,environmentсоответствует Production или Sandbox, и убедиться, что контекст производственного верификатора включает Apple ID приложения, если это требуется библиотекой сервера App Store. - Проверить идентификатор продукта, статус транзакции и статус аннулирования перед предоставлением цифровых прав. Отдавайте предпочтение официальным функциям верификации библиотеки сервера App Store от Apple вместо написания пользовательских криптографических парсеров.
Для Google Play Billing бэкенд получает purchaseToken от клиента. Для разовых продуктов бэкенд запрашивает purchases.productsv2.getproductpurchasev2 для получения достоверного состояния покупки; для подписок он запрашивает purchases.subscriptionsv2.get. После доставки прав бэкенд подтверждает или потребляет покупку с помощью соответствующего эндпоинта.
Приватные ключи .p8 API сервера App Store и учетные записи служб Google Cloud должны храниться строго на стороне сервера в управляемом хранилище секретов (KMS); никогда не встраивайте эти учетные данные в бинарный файл клиентского приложения и не фиксируйте их в системе контроля версий.
Команды могут ознакомиться с доступной документацией по мониторингу мошенничества для получения информации о технических интерфейсах и параметрах обнаружения фрода.
Предотвращение атак повторного воспроизведения (Replay Attacks): обеспечение идемпотентности токенов транзакций и привязки к аккаунту
Для нейтрализации атак повторного воспроизведения чеков игровой сервер должен обеспечивать строгую идемпотентность на уровне базы данных:
- Основные ключи идемпотентности: для Google Play используйте
purchaseTokenв качестве основного ключа дедупликации базы данных, так как токены покупок глобально уникальны для разных транзакций. Для Apple используйтеtransactionId. - Вспомогательные метаданные: сохраняйте
orderIdот Google (где он сгенерирован) иoriginalTransactionIdот Apple в качестве вспомогательных коммерческих метаданных для сверки возвратов и технической поддержки клиентов. - Атомарная обработка: при поступлении запроса на проверку чека проверьте, был ли
purchaseTokenилиtransactionIdуже обработан. Если он присутствует, верните существующий статус прав без предоставления дублирующих виртуальных предметов. - Привязка к аккаунту: убедитесь, что транзакция привязана к аккаунту запрашивающего игрока, чтобы предотвратить внедрение чеков с чужих аккаунтов.
Нижеприведенная схема JSON иллюстрирует полезную нагрузку проверки чека на стороне сервера:
{
  "reference_architecture": true,
  "illustrative_values": true,
  "iap_server_verification_record": {
    "telemetry_metadata": {
      "verification_id": "ver_iap_2026_0915_9981",
      "timestamp_utc": "2026-09-15T09:30:00.120Z",
      "app_id": "com.example.game.rpg",
      "player_account_id": "usr_99812401"
    },
    "store_transaction_context": {
      "platform": "iOS",
      "store_environment": "Production",
      "store_transaction_id": "2000000123456789",
      "original_transaction_id": "2000000123456789",
      "product_id": "com.example.game.starter_pack",
      "product_type": "Consumable",
      "purchase_date_utc": "2026-09-15T09:29:45.000Z"
    },
    "apple_verifier_context": {
      "validation_protocol": "Apple_App_Store_Server_API_v2",
      "expected_bundle_id": "com.example.game.rpg",
      "expected_environment": "Production",
      "production_app_apple_id_configured": true,
      "transaction_bundle_id_match": true,
      "transaction_environment_match": true,
      "jws_signature_verified": true,
      "root_certificate_chain_valid": true,
      "revocation_status": "none",
      "ownership_type": "PURCHASED"
    },
    "commercial_revenue_telemetry": {
      "currency": "USD",
      "gross_customer_amount_minor": 499,
      "gross_amount_source": "store_transaction_price",
      "net_developer_proceeds_minor": null,
      "net_proceeds_status": "pending_financial_reconciliation",
      "store_fee_minor": null,
      "accounting_basis": "gross_purchase_price_until_reconciled"
    },
    "security_and_idempotency_state": {
      "idempotency_key": "txn_2000000123456789",
      "database_duplicate_check": "unique_new_transaction",
      "account_binding_verified": true,
      "entitlement_grant_status": "items_credited_successfully"
    },
    "attribution_reconciliation": {
      "attribution_channel": "partner_ad_network_video",
      "campaign_id": "cmp_rpg_launch_us",
      "revenue_event_logged_to_attribution": true,
      "ad_network_postback_eligible": true
    }
  }
}
Реализация трекинга через клиентские SDK двух платформ для событий покупок
Необходимость точной телеметрии доходов в атрибуции и аналитике
Точное измерение кампаний по привлечению пользователей требует передачи телеметрии покупок из клиентских приложений или игровых серверов на платформу атрибуции. Отслеживание встроенных покупок позволяет маркетинговым командам оценивать окупаемость маркетинговых инвестиций (ROMI), рассчитывать удержание когорт плательщиков и обучать алгоритмы автоматических ставок рекламных сетей.
События клиентского SDK служат немедленными индикаторами телеметрии; авторитетные финансовые отчеты и сигналы ставок должны сверяться с проверенными на сервере записями транзакций.
При регистрации телеметрии покупок события должны содержать основные коммерческие параметры:
- Идентификатор события: стандартизированный ключ события (например,
iap_purchase). - Денежная сумма: стоимость транзакции, представленная в целых меньших единицах в соответствии с показателем валюты ISO 4217 (например, 499 для $4.99 USD или 500 для ¥500 JPY, где нет десятичных знаков).
- Код валюты: трехбуквенный код валюты по стандарту ISO 4217 (например,
USD,EUR,JPY). - Идентификатор транзакции: уникальная ссылка на транзакцию на бэкенде или общедоступный идентификатор заказа для обеспечения автоматической дедупликации без раскрытия необработанных токенов платформы маркетинг-SDK.
Реализация на Android Kotlin: отчет о проверенных событиях покупок через saveEvent
На Android игры, интегрированные с нативным SDK OpoInstall, сообщают о событиях покупок с помощью API saveEvent. Реализация передает ключ события, денежную сумму в целых меньших единицах и пользовательские метаданные ключ-значение.
Реализация на iOS Swift: отчет о проверенных событиях покупок через reportEffectPoint
На iOS игры, интегрированные с нативным SDK OpoInstall, сообщают о событиях покупок с помощью API reportEffectPoint. Реализация передает идентификатор точки эффекта, целочисленную денежную сумму в меньших единицах и словарь эффектов, содержащий метаданные транзакции.
Разработчики, ищущие пакеты клиентских SDK и документацию по интеграции, могут обратиться к ресурсам интеграции SDK за инструкциями по внедрению. Обратите внимание, что имена API и сигнатуры являются примерами для конкретных версий; сверяйтесь с текущей развернутой документацией SDK.
Приведенные ниже примеры кода иллюстрируют отслеживание IAP на стороне клиента для Android Kotlin и iOS Swift:
// Android Implementation (Kotlin)
// File: IapPurchaseHandler.kt
package com.example.game.billing

import android.content.Context
import com.opoinstall.api.OpoInstall
import java.util.HashMap

class IapPurchaseHandler(private val context: Context) {

    /**
     * Reports a purchase event to OpoInstall attribution SDK for marketing telemetry.
     * Note: Authoritative financial accounting is reconciled downstream via server-verified receipts.
     *
     * @param backendPurchaseEventId Unique transaction reference or verified order ID
     * @param productId SKU identifier (e.g. com.example.game.starter_pack)
     * @param amountMinor Monetary transaction value in integer minor units (e.g. 499 for $4.99 USD)
     * @param currency ISO 4217 Currency Code (e.g. USD, JPY)
     */
    fun trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Long,
        currency: String
    ) {
        require(amountMinor in 0..Int.MAX_VALUE.toLong()) { "amountMinor exceeds SDK integer event range" }

        val extraData = HashMap<String, String>()
        extraData["transaction_reference"] = backendPurchaseEventId
        extraData["product_id"] = productId
        extraData["currency"] = currency
        extraData["revenue_basis"] = "store_purchase_price"

        // Report purchase telemetry to OpoInstall SDK
        OpoInstall.getInstance().saveEvent("iap_purchase", amountMinor.toInt(), extraData)
    }
}
// iOS Implementation (Swift)
// File: IapPurchaseTracker.swift
import Foundation
import libOpoInstallSDK

class IapPurchaseTracker: NSObject {

    /**
     * Reports a purchase event to OpoInstall attribution SDK for marketing telemetry.
     * Note: Authoritative financial accounting is reconciled downstream via server-verified receipts.
     *
     * @param backendPurchaseEventId Unique transaction reference or Apple Transaction ID
     * @param productId In-App Product Identifier (e.g. "com.example.game.starter_pack")
     * @param amountMinor Monetary transaction value in integer minor units (e.g. 499 for $4.99 USD)
     * @param currency ISO 4217 Currency Code (e.g. "USD", "JPY")
     */
    @objc public static func trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Int,
        currency: String
    ) {
        let effectDictionary: [String: String] = [
            "transaction_reference": backendPurchaseEventId,
            "product_id": productId,
            "currency": currency,
            "revenue_basis": "store_purchase_price"
        ]

        // Report purchase telemetry to OpoInstall SDK
        OpoInstallSDK.defaultManager()?.reportEffectPoint(
            "iap_purchase",
            effectValue: amountMinor,
            effectDictionary: effectDictionary
        )
    }
}
Как сопоставить телеметрию встроенных покупок с атрибуцией привлечения
Связывание внутриигровых доходов с первоначальными маркетинговыми каналами
Отслеживание атрибуции связывает события внутриигровых покупок с конкретным источником маркетинга, кампанией и креативом, которые привлекли игрока. Когда игрок устанавливает игру, SDK атрибуции регистрирует точку касания при установке (например, поиск Google, реклама в TikTok, кампания Meta или органическое обнаружение).
Когда транзакция IAP происходит через несколько дней или недель, движок атрибуции связывает доход с исходной точкой касания при установке. Это позволяет студиям детализировать смешанные финансовые показатели, связывая подтвержденные транзакции с доступным контекстом атрибуции привлечения и обеспечивая анализ доходов на уровне каналов там, где атрибуция разрешима.
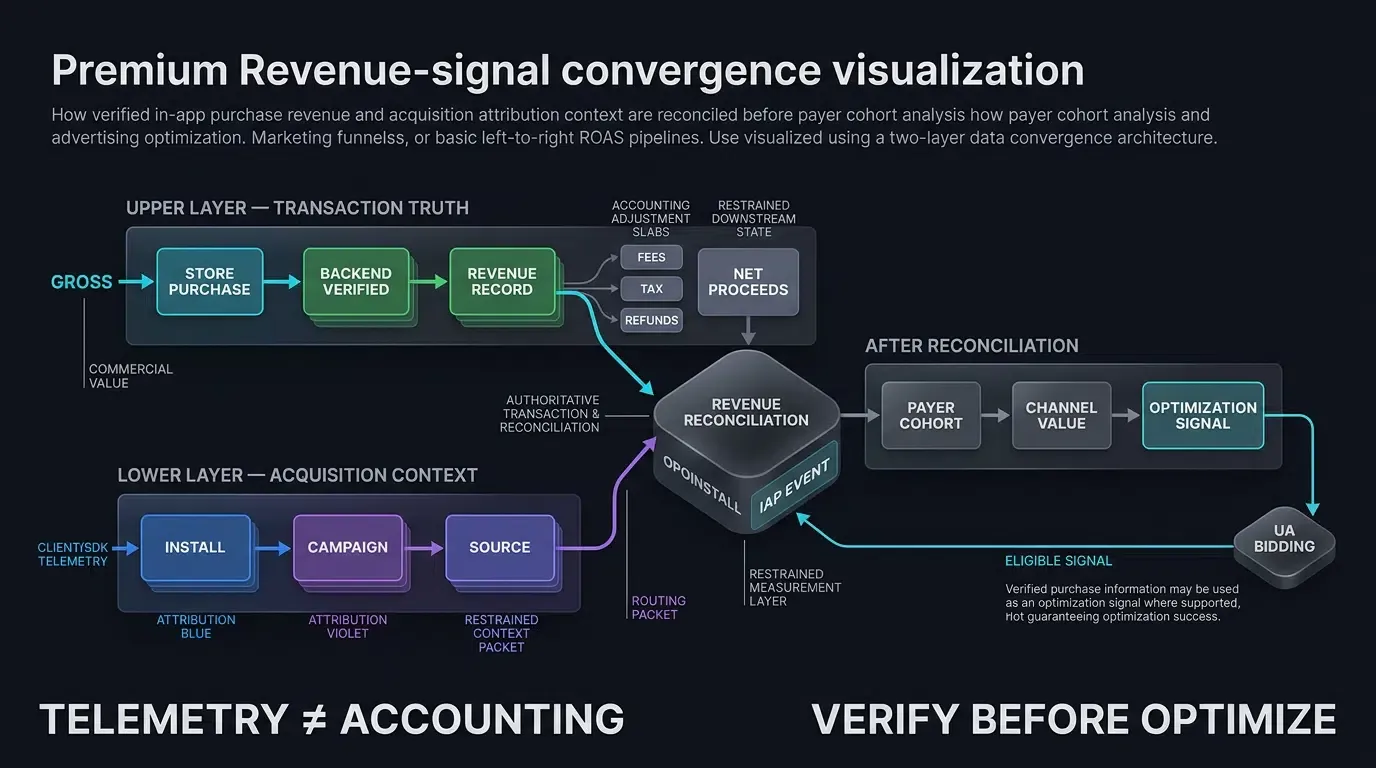
Сверка валовых доходов магазина с чистым бухгалтерским доходом
Для поддержания финансовой точности конвейеры обработки данных должны сопоставлять валовые расходы клиентов, зафиксированные при оформлении заказа, с чистой реализованной выручкой.
Сверка требует учета стандартных вычетов магазинов:
- Комиссионные сборы платформы: сервисные сборы магазинов варьируются в зависимости от платформы, программы, уровня разработчика и типа продукта (например, стандартные ставки, программы для малых разработчиков или скидки за срок действия подписки).
- Местные налоги и налог на добавленную стоимость (НДС): удерживаемые налоги, вычитаемые магазинами платформ до выплаты средств разработчику.
- Возвраты средств и чарджбеки: Apple и Google предоставляют отчеты о возвратах средств и уведомления разработчиков в реальном времени, когда клиент оспаривает транзакцию или инициирует чарджбек.
События на стороне клиента фиксируют валовые цены покупок (store_purchase_price); хранилища данных должны применять последующую сверку комиссий магазинов для получения чистой реализованной выручки для моделирования финансового LTV.
Отслеживание долгосрочных когорт плательщиков: кумулятивные горизонты LTV по IAP
Поведение плательщиков развивается в течение длительных периодов времени. Студии оценивают совокупную пожизненную ценность от встроенных покупок (
Где:
— классический коэффициент удержания когорты на день . — доля активных пользователей из той же когорты привлечения, которые совершают IAP в прошедший день . — средний чистый доход от IAP среди тех же плательщиков, активных в тот же день.
Различные источники привлечения могут демонстрировать разное время оплаты и паттерны долгосрочных расходов; эти различия следует измерять эмпирически по каждому каналу, а не выводить на основе меток каналов.
Оптимизация ставок привлечения пользователей: передача проверенных сигналов IAP автоматическим ставкам рекламных сетей
Современные программные рекламные сети используют модели оптимизации машинного обучения (такие как целевой ROMI или оптимизация ценности) для выявления игроков с высокой склонностью к расходам.
Там, где это поддерживается, проверенные сигналы покупок могут передаваться в качестве событий оптимизации или постбеков ценности на участвующие рекламные платформы. Это позволяет рекламным сетям автоматически перенаправлять рекламные бюджеты на сегменты аудитории с подтвержденным покупательским поведением, повышая эффективность кампаний.
Сравнительный анализ типов продуктов встроенных покупок и политик магазинов
Оценка операционной механики, правил бухгалтерского учета и требований к жизненному циклу для различных типов продуктов
Магазины мобильных приложений классифицируют встроенные покупки на четкие технические и коммерческие категории.
В таблице ниже сопоставляются стандартные классификации продуктов IAP в экосистемах Apple StoreKit и Google Play Billing:
| Классификация продуктов | Тип продукта Apple StoreKit | Тип продукта Google Play | Правило восстановления платформы | Типичный вариант использования в игре |
|---|---|---|---|---|
| Расходуемый (Consumable) | Consumable | Разовый продукт (Consumable) | Поддерживается сервером игры; магазин не восстанавливает автоматически | Золото, самоцветы, пополнение энергии, гача-роллы |
| Нерасходуемый (Non-Consumable) | Non-Consumable | Разовый продукт (Non-Consumable) | Восстанавливается на устройствах пользователя через транзакции нативного магазина | Отключение рекламы, разблокировка персонажей, расширение сюжета |
| Автопродлеваемая подписка | Auto-Renewable Subscription | Подписка (Автопродлеваемый базовый план) | Управляется и продлевается автоматически платформами магазинов | VIP-членство, сезонные боевые пропуски |
| Непродлеваемая / предоплаченная подписка | Non-Renewing Subscription | Подписка (Предоплаченный базовый план) | Требуется ручное управление длительностью на сервере для iOS; Google управляет условиями предоплаты | 30-дневные ежедневные пропуски кристаллов, доступ к ограниченным событиям |
Согласование игровой экономики с правилами магазинов платформ
Платежные системы платформ остаются механизмом по умолчанию для транзакций с цифровыми товарами внутри приложений. Тем не менее, разрешенные сторонние варианты оплаты и альтернативные программы выставления счетов различаются в зависимости от витрины, региона, соответствия требованиям программы и политики платформы (например, положения Закона о цифровых рынках Европейского Союза, ссылки на внешние покупки на витринах в США или программы регионального альтернативного биллинга в Южной Корее и Японии). Разработчики должны оценивать специфические правила, применимые к каждому рынку распространения, а не предполагать наличие единого глобального правила оплаты.
Кроме того, правила платформ (например, Руководство по проверке приложений App Store) требуют, чтобы игры с рандомизированными виртуальными предметами (такими как механика гача или лутбоксы) явно раскрывали статистические вероятности выпадения для каждого типа предметов перед покупкой.
Когда игровые студии должны применять строгую валидацию IAP на стороне сервера
Подходящие условия для обязательной проверки на стороне сервера
Команды разработки игр должны применять строгую проверку чеков на стороне сервера при определенных операционных условиях:
- Многопользовательские и соревновательные игры: проекты с общей виртуальной экономикой, таблицами лидеров или торговлей между игроками, где эксплойты незаработанной валюты разрушают соревновательный баланс.
- Существенное коммерческое влияние: любая микротранзакция, мошенническое выполнение которой может существенно повлиять на доходы, торгуемый инвентарь, автоматические выплаты или сигналы последующей оптимизации.
- Кампании, отправляющие постбеки в рекламные сети: конвейеры привлечения пользователей, где события покупок вызывают постбеки рекламных сетей в реальном времени или партнерские выплаты, где поддельные события могут скомпрометировать алгоритмы автоставок.
Неподходящие условия для сложных серверных пайплайнов
Развертывание сложной инфраструктуры проверки между серверами создает ненужные накладные расходы в ограниченных сценариях:
- Автономные оффлайн-игры для одного игрока: оффлайн-казуальные игры без серверной части или учетных записей, где нативная клиентская проверка StoreKit и Google Play Billing обеспечивает базовую защиту, при условии, что студия принимает присущие ей компромиссы безопасности на стороне клиента.
- Ранние прототипы геймплея: прототипы с мягким запускom (soft launch) для оценки удержания ключевой механики до создания масштабируемой серверной инфраструктуры биллинга.
Распространенные ошибки и уязвимости безопасности при реализации IAP
- Ошибка 1: Доставка виртуальных предметов на клиенте: зачисление виртуальной валюты или предметов непосредственно внутри слушателей покупок клиента без проверки чека на сервере делает игру уязвимой для базовых эмуляторов биллинга.
- Ошибка 2: Игнорирование подтверждения Google Play: невыполнение подтверждения или потребления покупок Google Play в течение требуемого периода после перехода в состояние
PURCHASEDприводит к автоматическому возврату средств за заказы и потере доходов. - Ошибка 3: Отсутствие дедупликации уникальных транзакций: неспособность применить ограничения на уникальность
purchaseToken(Google) илиtransactionId(Apple) в схемах баз данных приводит к выдаче дублирующих предметов во время сетевых повторов или атак повторного воспроизведения.
Часто задаваемые вопросы (FAQ)
Что такое встроенная покупка и как она генерирует доход от мобильной игры?
Почему клиентская валидация чеков IAP уязвима для финансового мошенничества?
Как отслеживание встроенных покупок улучшает окупаемость ROMI привлечения пользователей в игре?
Резюме и фреймворк принятия решений
Внедрение устойчивой инфраструктуры встроенных покупок требует объединения стандартных для платформ жизненных циклов биллинга, авторитарной проверки чеков на сервере и детального отслеживания атрибуции. Максимизация доходов от IAP основывается на защите виртуальных экономик от локальных эксплойтов биллинга, соблюдении проверок идемпотентности и связывании проверенных событий покупок с каналами привлечения.
Интегрируя защищенные пайплайны StoreKit 2 и Google Play Billing с SDK мобильных измерений, игровые студии могут защитить свои потоки монетизации, оптимизировать маркетинговые расходы на когорты игроков с высоким LTV и построить устойчивый рост live-operations.
Чтобы узнать, как можно настроить трекинг через клиентский SDK и атрибуцию каналов для пайплайна монетизации вашей игры, обратитесь к справочнику по внедрению мобильной атрибуции.
Связанные материалы
-
Концепции: Встроенные покупки (IAP), валидация чеков, StoreKit 2, Google Play Billing, отслеживание когорт плательщиков, IAP-ROMI
-
Технологии: App Store Server API, Google Play Developer API, SDK атрибуции, JSON Web Signature (JWS)
-
Стандарты: IETF RFC 7515 JSON Web Signature (JWS), лучшие практики W3C Mobile Web, безопасность мобильных приложений OWASP
-
API: Google Play Billing Library, Google Play Developer API (Productsv2), Apple StoreKit 2 Transaction API, Apple App Store Server API (Finish Transaction), интерфейсы отслеживания событий OpoInstall (saveEvent, reportEffectPoint)
-
Официальная документация и ссылки:
Share this article



