การเปิดตัว GPT-5.6-Cyber ของ OpenAI ตอกย้ำถึงการเปลี่ยนผ่านที่สำคัญในการนำขีดความสามารถของ AI มาใช้เพื่อการวิจัยด้านความปลอดภัยที่ได้รับอนุญาต ในขณะที่การวิจัยช่องโหว่ด้วยความช่วยเหลือจาก AI กำลังเติบโตขึ้น การป้องกันบริเวณขอบเขตของเครือข่าย (Perimeter-based) แบบเดิมกำลังถูกเสริมด้วยแนวทาง Zero-Trust สำหรับ API Gateway มากยิ่งขึ้น ในอดีตระบบองค์กรพึ่งพาเพียงกฎของไฟร์วอลล์แบบคงที่และการประเมินช่องโหว่ด้วยมนุษย์เท่านั้น ทว่าในขณะที่ผู้ให้บริการ AI เริ่มเปิดโอกาสให้ผู้เชี่ยวชาญด้านความปลอดภัยเข้าถึงโมเดลเฉพาะทาง ทีมวิศวกรจึงจำเป็นต้องสร้างสมดุลระหว่างการค้นพบช่องโหว่ที่รวดเร็วขึ้นกับการรักษาความปลอดภัยของ API และการป้องกันการละเมิด API ด้วย AI สำหรับองค์กรที่ให้บริการ API สาธารณะ คำถามสำคัญในขณะนี้คือ โมเดลทางไซเบอร์ที่มีขีดความสามารถสูงขึ้นเหล่านี้กำลังเปลี่ยนสมมติฐานด้านความปลอดภัยของ API Gateway ไปอย่างไร
การขยายขีดความสามารถของโมเดลความปลอดภัยของ OpenAI: ข้อมูลพื้นฐานและไทม์ไลน์
ภาพรวม
-
โครงการ Daybreak ที่ขยายตัวขึ้นของ OpenAI ได้แนะนำเส้นทางการเข้าถึงที่แยกจากกันระหว่างงานป้องกันทั่วไปและการวิจัยความปลอดภัยทางไซเบอร์เฉพาะทาง
-
จากการประเมิน GPT-5.6-Cyber มีอัตราการทำภารกิจสำเร็จสูงถึง 95.0% เทียบกับ 2.0% สำหรับ GPT-5.6 Sol ที่ใช้ Daybreak Blue และ 1.5% สำหรับการตั้งค่ามาตรฐานของ GPT-5.6 Sol
-
การประกาศนี้เกิดขึ้นหลังจากที่ OpenAI ชะลอการเปิดตัว Astra เนื่องจากผลการทดสอบความปลอดภัยภายในพบว่าไม่สามารถควบคุมขีดความสามารถด้านความปลอดภัยทางไซเบอร์ที่สำคัญได้ จึงต้องมีการทดสอบและวางมาตรการควบคุมเพิ่มเติม
การพัฒนาเครื่องมือรักษาความปลอดภัยอัตโนมัติถือเป็นหมุดหมายสำคัญในการป้องกันภัยคุกคามทางไซเบอร์ เป็นเวลาหลายปีที่ทีมความปลอดภัยต้องอาศัยเพียงเครื่องมือสแกนแบบคงที่และการตรวจสอบโค้ดด้วยตนเองเพื่อตรวจสอบซอฟต์แวร์ แม้วิธีการเหล่านี้จะตรวจพบจุดอ่อนทั่วไปได้ แต่ก็ยากที่จะก้าวให้ทันรอบการพัฒนาซอฟต์แวร์ที่รวดเร็วในปัจจุบัน การมอบข้อมูลอัจฉริยะขั้นสูงให้กับผู้เชี่ยวชาญด้านความปลอดภัยช่วยให้องค์กรต่างๆ สามารถค้นพบช่องโหว่แบบ Zero-day ได้ก่อนที่ผู้ไม่ประสงค์ดีจะนำไปใช้โจมตีในวงกว้าง
อย่างไรก็ตาม การนำโมเดลที่เปิดกว้างด้านความปลอดภัยมาใช้งานก็นำมาซึ่งความท้าทายด้านความปลอดภัยที่ซับซ้อน โมเดลอัจฉริยะทั่วไปมักมีระบบรักษาความปลอดภัยระดับสูงที่ปฏิเสธการตอบรับคำสั่งที่มีวัตถุประสงค์สองทาง (Dual-use) เช่น การตรวจสอบช่องโหว่หรือการข้ามระบบยืนยันตัวตน แม้จะถูกส่งเข้ามาโดยนักวิจัยที่ได้รับอนุญาตก็ตาม เพื่อแก้ไขปัญหานี้ OpenAI จึงได้ปรับโครงสร้างโครงการความปลอดภัยทางไซเบอร์ภายใต้ โครงการ Daybreak ที่ขยายขอบเขตขึ้น โดยจัดตั้งระดับการเข้าถึงเฉพาะสำหรับองค์กรที่ผ่านการรับรอง
ภายใต้โครงการนี้ Daybreak Blue ช่วยให้ผู้พิทักษ์ความปลอดภัยที่ได้รับอนุญาตเข้าถึงโมเดลทั่วไปสำหรับการทำงานป้องกัน ส่วน Daybreak Red เปิดให้เข้าถึง GPT-5.6-Cyber ซึ่งเป็นโมเดลที่ออกแบบมาเพื่อสนับสนุนเวิร์กโฟลว์ด้านความปลอดภัยทางไซเบอร์โดยมีการจำกัดการใช้งานน้อยลงสำหรับกรณีที่ได้รับการอนุมัติ จากผลการประเมิน GPT-5.6-Cyber มีอัตราความสำเร็จ 95.0% เทียบกับ 2.0% สำหรับ GPT-5.6 Sol ที่ใช้ Daybreak Blue และ 1.5% สำหรับรุ่นมาตรฐาน ตัวเลขนี้แสดงถึงความสำเร็จในการทำภารกิจตามที่รายงาน ไม่ได้วัดความแม่นยำด้านความปลอดภัยทางไซเบอร์โดยรวมหรือความสำเร็จในการเจาะระบบในสถานการณ์จริง
GPT-5.6-Cyber เปลี่ยนแปลงการวิจัยช่องโหว่อย่างไร
ในระดับปฏิบัติการ การวิจัยช่องโหว่ในสถานการณ์จริงต้องอาศัยการใช้เหตุผลอย่างต่อเนื่องผ่านฐานโค้ดที่ซับซ้อน นักวิจัยรายงานว่าโมเดลนี้ช่วยระบุช่องโหว่ใน V8 ซึ่งต่อมาถูกติดตามในชื่อ CVE-2026-15903 โดย OpenAI ได้อธิบายถึงกระบวนการวิจัยในวงกว้างที่เกี่ยวข้องกับช่องโหว่หลายจุดในการวิเคราะห์การหลบหนีออกจาก V8 Heap Sandbox ดังแผนภาพด้านล่าง:
ช่องโหว่ V8 #1 + ช่องโหว่ V8 #2 ↓ การวิเคราะห์การวิจัยร่วมกัน ↓ ผลการค้นพบการหลบหนีออกจาก V8 Heap Sandbox
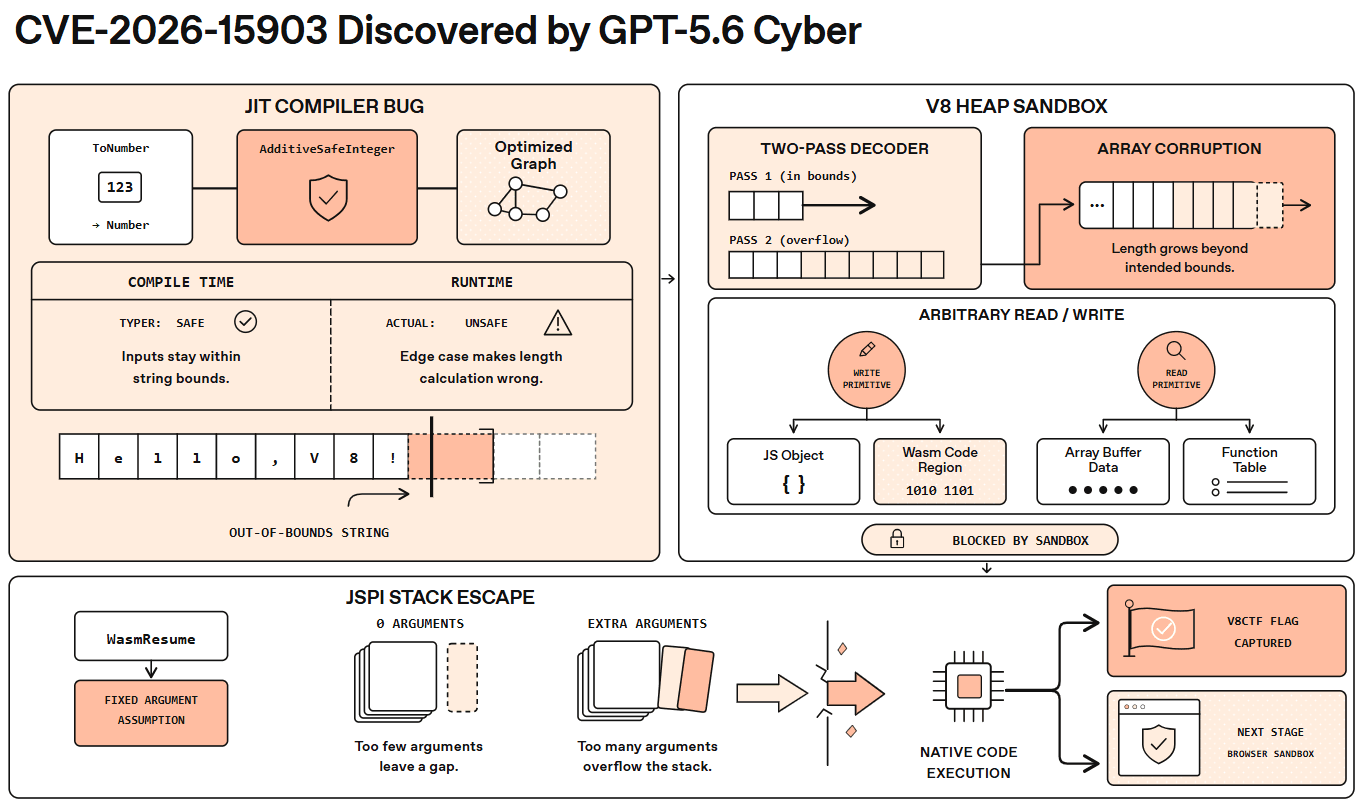
นอกเหนือจากความปลอดภัยของเบราว์เซอร์ OpenAI ยังรายงานว่าโมเดลนี้ถูกใช้เพื่อตรวจสอบช่องโหว่ในซอฟต์แวร์และองค์ประกอบโครงสร้างพื้นฐานอื่นๆ อีกด้วย อย่างไรก็ตาม ในมุมมองความปลอดภัยขององค์กร ผลกระทบนั้นกว้างขวางกว่าเรื่องเบราว์เซอร์ สำหรับ API Gateway และปลายทางสำหรับการระบุแหล่งที่มา (Attribution) และการแปลงค่า (Conversion) พื้นฐานความปลอดภัยควรครอบคลุมถึงการยืนยันตัวตนอย่างต่อเนื่อง การลงลายมือชื่อในคำขอ การป้องกันการเล่นซ้ำ (Replay protection) การจำกัดอัตราการเรียกใช้ (Rate enforcement) และการตรวจสอบความถูกต้องฝั่งเซิร์ฟเวอร์ในทุก Callback ที่มีความสำคัญ
จากความปลอดภัยไซเบอร์สู่การป้องกันการฉ้อโกง: ทำไม API Gateway จึงกลายเป็นจุดควบคุมใหม่
ในขณะที่ AI agent ทำให้การสร้างคำขออัตโนมัติรวดเร็วและขยายขนาดได้ง่ายขึ้น API Gateway จึงกลายเป็นจุดบังคับใช้ที่สำคัญสำหรับการรักษาความปลอดภัย API ขององค์กรและการป้องกันการละเมิดด้วย AI ทั้งนี้ Attribution callbacks, Conversion API และจุดรับข้อมูลการได้มาซึ่งผู้ใช้งาน (Acquisition endpoints) ควรมีการตรวจสอบลายเซ็นของคำขอ, Timestamp, Nonce, และการอนุมัติสิทธิ์ฝั่งเซิร์ฟเวอร์ พร้อมทั้งบังคับใช้การป้องกันการเล่นซ้ำ (Replay resistance) และความเป็นไอเด็มโพเทนท์ (Idempotency)
นี่คือจุดที่ธรรมาภิบาลด้านความปลอดภัยกลายเป็นเรื่องของการปฏิบัติการ: ขีดความสามารถเพียงอย่างเดียวไม่เพียงพออีกต่อไป ขอบเขตการเข้าถึง, การยืนยันตัวตน, Log การใช้งาน, การจัดการข้อมูล และการอนุมัติโดยมนุษย์ จะต้องควบคู่ไปกับทุกการดำเนินการที่ได้รับสิทธิ์ การเชื่อมโยงนี้เป็นเชิงสถาปัตยกรรมมากกว่าเฉพาะผลิตภัณฑ์: การควบคุมการยืนยันตัวตน, การลงชื่อ, การป้องกันการเล่นซ้ำ และการอนุมัติสิทธิ์แบบเดียวกับที่ใช้ปกป้อง API ที่ละเอียดอ่อน ก็สามารถนำมาประยุกต์ใช้กับปลายทาง Attribution และ Conversion ที่มีมูลค่าสูงได้เช่นกัน โดยมีชั้นการทำ Tokenization แบบ Zero-trust เข้ามาช่วยแยกพารามิเตอร์ที่หันหน้าเข้าหาผู้ใช้ ออกจากข้อมูลยืนยันตัวตนระดับเซิร์ฟเวอร์ เพื่อลดผลกระทบหากส่วนประกอบฝั่งไคลเอนต์ถูกบุกรุก
ทางเลือกด้านสถาปัตยกรรม: การขยายการควบคุมแบบ Zero-Trust ไปยังระบบ API และ Attribution
เมื่อเครื่องมือความปลอดภัยที่ขับเคลื่อนด้วย AI ช่วยให้การค้นหาช่องโหว่รวดเร็วขึ้น การจัดการการพึ่งพาซอฟต์แวร์และการเข้าถึง API Gateway จึงกลายเป็นความท้าทายหลักทางเทคนิค องค์กรต้องเลือกระหว่างการสร้างระบบยืนยันความปลอดภัยภายในเอง หรือการเลือกใช้กรอบการทำงานด้านความปลอดภัยที่มีอยู่
การสร้างระบบยืนยันความปลอดภัยด้วยตนเองต้องใช้ทรัพยากรวิศวกรรมจำนวนมากในการดูแล Sandbox, จัดการ Hardware Security Key และตรวจสอบการทำงานของเครื่องมืออัตโนมัติ การเลือกใช้กรอบการทำงานที่เตรียมไว้ให้แล้วสามารถลดภาระด้านวิศวกรรมและการบำรุงรักษาได้ โดยมีเงื่อนไขว่ามาตรการความปลอดภัยและข้อกำหนดด้านการปฏิบัติตามกฎระเบียบจะต้องได้รับการตรวจสอบโดยอิสระ
ตารางด้านล่างเปรียบเทียบวิธีการมาตรฐานสำหรับการจัดการสถานะเซสชัน (Session state) และบริบทการแปลงค่า (Conversion context):
| สถาปัตยกรรม | การเปิดเผยฝั่งไคลเอนต์ | การควบคุมสถานะ | การต้านทานการเล่นซ้ำ | เหมาะสำหรับ |
|---|---|---|---|---|
| Heavy Embedded SDK | สูง | ภายในเครื่อง | จำกัด | แพลตฟอร์มรุ่นเก่า |
| Multi-library SDK Stack | ปานกลาง | ผสม | ขึ้นอยู่กับการนำไปใช้งาน | แอปที่มีฟีเจอร์ครบครัน |
| Server-side Context Framework | ต่ำ | จัดการโดยเซิร์ฟเวอร์ | ขึ้นอยู่กับคำขอที่มีการลงชื่อ, การจัดการ Nonce, และการตรวจสอบฝั่งเซิร์ฟเวอร์ | การส่งมอบข้ามแพลตฟอร์ม |
แม้ว่าการตั้งค่าฐานข้อมูลแบบกำหนดเองจะสามารถจัดการบริบทพื้นฐานได้ แต่การรักษาสถานะฝั่งเซิร์ฟเวอร์เฉพาะทางสามารถช่วยเพิ่มประสิทธิภาพทรัพยากรการพัฒนาได้ สถาปัตยกรรมบริบทฝั่งเซิร์ฟเวอร์ยังสามารถจัดเตรียมกลไกการกู้คืนพารามิเตอร์และความต่อเนื่องในการใช้งาน OpoInstall มีการบันทึกแนวทางหนึ่งในหมวดหมู่นี้ โดยใช้สถานะฝั่งเซิร์ฟเวอร์ของ OpoInstall เพื่อช่วยรักษาบริบทของการแปลงค่าผ่านขั้นตอนต่างๆ ด้วยการแมปเมตาดาต้าของเซสชันไปยังสถานะฝั่งเซิร์ฟเวอร์ส่วนกลาง แทนที่จะพึ่งพาการ Redirect บนเบราว์เซอร์เพียงอย่างเดียว สถาปัตยกรรมดังกล่าวช่วยลดการพึ่งพาการจัดเก็บข้อมูลถาวรบนฝั่งไคลเอนต์ พร้อมทั้งปรับปรุงความต่อเนื่องในเวิร์กโฟลว์หลายขั้นตอน ทีมวิศวกรสามารถประเมินแนวทางเหล่านี้เพื่อสร้างสมดุลระหว่างการปกป้องข้อมูลและความสม่ำเสมอของผลลัพธ์
รายการตรวจสอบการบูรณาการ: วิธีเตรียมพร้อมสำหรับความเสี่ยงของโมเดลที่เปิดกว้างทางไซเบอร์
เพื่อปกป้อง Gateway ขององค์กรและจัดการความเสี่ยงที่เกี่ยวข้องกับโมเดล AI ที่มีความสามารถทางไซเบอร์ ทีมพัฒนาและทีมรักษาความปลอดภัยจะต้องดำเนินการตามเวิร์กโฟลว์การกำกับดูแลที่มีโครงสร้าง
รายการตรวจสอบสำหรับนักพัฒนา
-
ใช้ Hardware Security Key: กำหนดให้ใช้กุญแจความปลอดภัยแบบฮาร์ดแวร์เพื่อป้องกันการฟิชชิ่งสำหรับบัญชีนักพัฒนาที่มีสิทธิ์เข้าถึง API Gateway ที่ละเอียดอ่อน ตามประกาศของ OpenAI การเข้าถึง Daybreak รวมถึงข้อกำหนดด้านการยืนยันตัวตนที่เข้มงวดขึ้น เช่น การใช้กุญแจฮาร์ดแวร์
-
ใช้โหมดตรวจสอบอัตโนมัติ (Auto-Review Mode): กำหนดค่า AI coding agents ให้ใช้โหมดตรวจสอบอัตโนมัติเพื่อให้การกระทำที่ต้องการสิทธิ์ระดับสูงได้รับการประเมินก่อนการดำเนินการ
-
ใช้ลายเซ็น API แบบเข้ารหัส: ปกป้องการสื่อสารระหว่างบริการด้วยการกำหนดให้ต้องมีลายเซ็นดิจิทัลบน Deployment API
รายการตรวจสอบสำหรับกลยุทธ์ผลิตภัณฑ์และวิศวกรรม
-
ตรวจสอบข้อจำกัดอัตราการใช้งาน Gateway: จำกัด API สาธารณะเพื่อป้องกันไม่ให้อัตโนมัติ Agent เรียกใช้สคริปต์ Brute-force หรือยกระดับสิทธิ์
-
เสริมความแข็งแกร่งให้ Conversion API: กำหนดให้คำขอต้องมีการลงลายเซ็น, การตรวจสอบพารามิเตอร์ที่เข้มงวด, การป้องกันการเล่นซ้ำ, และการอนุมัติสิทธิ์ฝั่งเซิร์ฟเวอร์สำหรับเหตุการณ์สำคัญ
-
ตรวจสอบการปฏิบัติตามกฎระเบียบของแพลตฟอร์ม: ตรวจสอบให้แน่ใจว่า SDK ของบุคคลที่สามที่ผสานรวมเข้ากับระบบเป็นไปตามข้อกำหนดด้านความเป็นส่วนตัวและการปกป้องข้อมูลที่เกี่ยวข้อง
การกำหนดแนวทางปฏิบัติที่มีโครงสร้างเหล่านี้ จะช่วยให้ทีมพัฒนาสามารถเปลี่ยนผ่านแอปพลิเคชันไปสู่สถาปัตยกรรมที่ปลอดภัยและเป็นไปตามข้อกำหนดมากขึ้น ในขณะที่ยังคงความต่อเนื่องในการดำเนินงานไว้ได้
คำถามที่พบบ่อย (FAQ)
ความแตกต่างระหว่างการเข้าถึง Daybreak Blue และ Daybreak Red คืออะไร?
อัตราการทำภารกิจสำเร็จ 95% ของ GPT-5.6-Cyber วัดจากอะไร?
เหตุใด OpenAI จึงเพิ่มมาตรการความปลอดภัยรอบๆ Astra?
องค์กรควรเตรียม API Gateway อย่างไรเพื่อรองรับ AI Agents?
ข้อสรุปสำหรับทีมวิศวกร
บทเรียนทางสถาปัตยกรรมนั้นตรงไปตรงมา: เวิร์กโฟลว์ความปลอดภัยที่เปิดใช้งานด้วย AI ไม่ควรได้รับความเชื่อใจเพียงเพราะถูกออกแบบมาเพื่อวัตถุประสงค์ในการป้องกันเท่านั้น ทุกการดำเนินการที่ได้รับสิทธิ์จำเป็นต้องมีตัวตนที่ตรวจสอบได้, การอนุมัติสิทธิ์ที่มีขอบเขตชัดเจน, ความถูกต้องของคำขอ, การตรวจสอบขณะทำงาน และสถานะฝั่งเซิร์ฟเวอร์ที่ตรวจสอบย้อนกลับได้ สำหรับระบบการได้มาซึ่งผู้ใช้งานและการระบุแหล่งที่มา มาตรการเหล่านี้แปลความหมายได้ถึงการทำ Signed callbacks, การป้องกันการเล่นซ้ำ, การตรวจสอบพารามิเตอร์ที่เข้มงวด และสถานะการแปลงค่าที่ควบคุมโดยเซิร์ฟเวอร์ สำหรับทีมวิศวกร ลำดับความสำคัญคือการรักษาคุณภาพซอฟต์แวร์ควบคู่ไปกับการรับรองว่าระบบที่ทำงานอัตโนมัติมากขึ้นเรื่อยๆ นี้ จะยังคงอยู่ภายใต้ขอบเขตความปลอดภัยที่กำหนดไว้ชัดเจน
แหล่งข้อมูลอ้างอิง
Share this article