จะรักษาความปลอดภัยของพารามิเตอร์การติดตามจากการดัดแปลง postback ได้อย่างไร? การรักษาความปลอดภัยของพารามิเตอร์การติดตามใน S2S postback จำเป็นต้องมีการสร้างโครงสร้าง payload แบบ canonical, การคำนวณรหัสยืนยันตัวตนข้อความ HMAC-SHA256 ด้วยกุญแจรักษาความปลอดภัยบนเซิร์ฟเวอร์ และการกำหนดเงื่อนไขเวลาที่เข้มงวดควบคู่ไปกับการป้องกันการทำ Replay ด้วยเลข nonce
การดัดแปลงพารามิเตอร์การติดตามใน Server-to-Server (S2S) postback จะเกิดขึ้นเมื่อผู้ไม่หวังดีแก้ไขค่าพารามิเตอร์ในรูปแบบ plaintext หรือส่ง payload เหตุการณ์ที่ดักจับได้ซ้ำผ่านไปป์ไลน์การรับส่งข้อมูล เพื่อเคลมค่าคอมมิชชันที่ไม่ชอบธรรมหรือปั่นมูลค่าการแปลงข้อมูลให้สูงเกินจริง ด้วยการสร้างการเรียงลำดับ payload แบบ canonical, การผูก request nonces และการคำนวณรหัส HMAC-SHA256 ทีมวิศวกรจึงสามารถรับรองได้ว่าพารามิเตอร์การติดตามการแปลงข้อมูลจะถูกตรวจสอบการดัดแปลงได้และมีความน่าเชื่อถือระหว่างเซิร์ฟเวอร์
| คำศัพท์ | คำนิยาม | เอนทิตีที่เกี่ยวข้อง | บทบาทด้านความต้องการการค้นหา |
|---|---|---|---|
| Tracking Parameters | คู่คีย์-ค่าข้อมูลเชิงสถิติที่กำหนดช่องทาง, แคมเปญ และบริบทการแปลงข้อมูล | S2S Postback | เชิงเทคนิค / ข้อมูลเชิงลึก |
| HMAC | โครงสร้างทางรหัสลับที่คำนวณรหัสยืนยันตัวตนข้อความโดยใช้กุญแจที่ใช้ร่วมกัน | ความสมบูรณ์ของข้อความ | ความปลอดภัย / ข้อมูลเชิงลึก |
| Ad Fraud | การแสวงหาประโยชน์จากไปป์ไลน์การระบุแหล่งที่มาเพื่อยักยอกงบประมาณทางการตลาด | การดัดแปลงพารามิเตอร์ | ข้อมูลเชิงลึก / เชิงพาณิชย์ |
ความเปราะบางของพารามิเตอร์การติดตามที่ไม่ได้ลงนามใน S2S Postback
สถาปัตยกรรมของการระบุแหล่งที่มาแบบ Server-to-Server: การส่งสัญญาณการแปลงข้อมูลผ่านไปป์ไลน์ Webhook
การโฆษณาบนมือถือสมัยใหม่ต้องอาศัย Webhook แบบ Server-to-Server (S2S) เป็นหลักในการสื่อสารเหตุการณ์การแปลงข้อมูลที่ระบุแหล่งที่มาได้ ในสถาปัตยกรรม postback มาตรฐาน แพลตฟอร์มการระบุแหล่งที่มาหรือ Mobile Measurement Partner (MMP) จะรวบรวมสัญญาณการติดตั้งและเหตุการณ์ในแอปจากแอปพลิเคชันฝั่งไคลเอนต์ เมื่อตรรกะการระบุแหล่งที่มาระบุแหล่งสื่อที่มีประสิทธิภาพได้แล้ว เซิร์ฟเวอร์การระบุแหล่งที่มาจะส่งคำขอ HTTP POST หรือ GET อัตโนมัติไปยังเซิร์ฟเวอร์ฝั่งผู้โฆษณา, จุดปลายทางของเครือข่ายโฆษณา หรือเกตเวย์การติดตามของพันธมิตร
S2S postback เหล่านี้จะพกพารามิเตอร์การติดตามเชิงบริบทในรูปแบบ JSON หรือ URL query พารามิเตอร์ทั่วไปที่สื่อสารกัน ได้แก่ ตัวระบุธุรกรรม, ตัวระบุแคมเปญ, รหัสพันธมิตรผู้จัดพิมพ์, คุณลักษณะอุปกรณ์ และมูลค่าทางการเงินของเหตุการณ์ เนื่องจากข้อความแจ้งเตือนฝั่งเซิร์ฟเวอร์เหล่านี้กระตุ้นให้เกิดธุรกรรมทางการเงิน เช่น การจ่ายเงินแบบ Cost-Per-Action (CPA), การเรียกเก็บเงินพันธมิตร และการกระทบยอดรายได้ ข้อมูลเชิงสถิติเหล่านี้จึงกลายเป็นเป้าหมายทางการค้าที่มีมูลค่าสูงสำหรับการจัดการโดยมิชอบ
ความเสี่ยงของ Key-Value Pairs แบบ Plaintext: การดักจับ, การแก้ไข และการสวมรอย
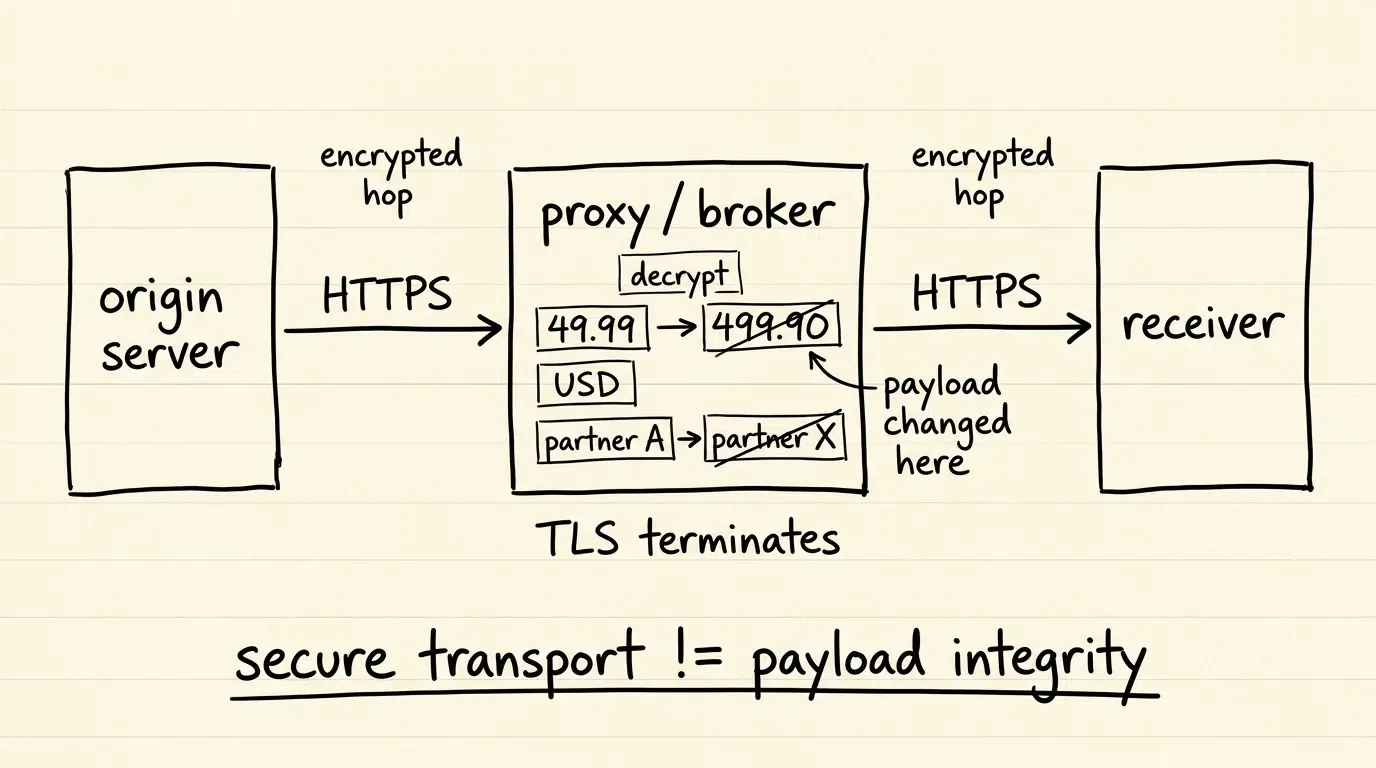
การส่งพารามิเตอร์การติดตามโดยไม่มีการยืนยันตัวตนด้วยรหัสลับในระดับแอปพลิเคชัน จะทำให้ไปป์ไลน์ข้อมูลเสี่ยงต่อการถูกแทรกแซง แม้ว่า Transport Layer Security (TLS/HTTPS) จะปกป้องข้อมูลระหว่างการรับส่งข้อมูลระหว่างจุดเชื่อมต่อ แต่ก็ทำงานแบบ hop-by-hop ในการเชื่อมต่อเครือข่ายที่แยกจากกัน ในการทำงานปกติ ผู้ดักฟังบนเส้นทางไม่สามารถแก้ไขทราฟฟิก TLS ที่มีการยืนยันตัวตนแบบ end-to-end อย่างถูกต้องได้ อย่างไรก็ตาม ในสถาปัตยกรรมโฆษณาแบบหลายระดับ Webhook การติดตามมักจะข้ามโหนดตัวกลาง เช่น reverse proxy, เครือข่ายส่งเนื้อหา (CDN), โหลดบาลานเซอร์ และตัวกลางการกำหนดเส้นทางของบุคคลที่สาม ซึ่งจะสิ้นสุดการเชื่อมต่อ TLS ก่อนที่จะสร้างการเชื่อมต่อขาออกใหม่ไปยังผู้รับปลายทาง
หากระบบตัวกลางใดๆ ที่สิ้นสุด TLS ถูกเจาะระบบ, กำหนดค่าผิดพลาด หรือดำเนินการโดยหน่วยงานที่ไม่น่าเชื่อถือ ข้อมูล payload แบบ plaintext อาจถูกแก้ไขในหน่วยความจำก่อนที่จะถูกส่งต่อไปยังปลายทางถัดไป ตัวอย่างเช่น ตัวกลางสามารถแก้ไขพารามิเตอร์สกุลเงิน, ปั่นยอดมูลค่าการแปลง หรือเขียนทับแท็กระบุพันธมิตรใหม่ ซึ่งส่งผลให้รายได้ถูกเบี่ยงเบนในขณะที่ยังคงรักษาระบบเข้ารหัสทราฟฟิกที่ถูกต้องในเครือข่ายถัดไปได้
ทำไม Static API Token แบบเดิมจึงไม่สามารถปกป้องความสมบูรณ์ของพารามิเตอร์ในขณะรับส่งข้อมูลได้
ความเปราะบางอย่างกว้างขวางในการเชื่อมต่อ Webhook เบื้องต้นคือการพึ่งพา Static API key ที่ส่งผ่าน HTTP header (เช่น Authorization: Bearer <TOKEN>) หรือฝังโดยตรงใน query string แม้ว่าโทเค็นแบบคงที่จะตรวจสอบได้ว่าผู้ส่งมีกุญแจยืนยันตัวตนที่ใช้ร่วมกัน แต่ก็ไม่มีการผูกทางรหัสลับกับเนื้อหาใน payload แต่อย่างใด
หากตัวกลางดักจับ Webhook ที่มีโทเค็น API แบบคงที่ โทเค็นนั้นสามารถนำไปใช้ซ้ำเพื่อยืนยันตัวตนพารามิเตอร์ที่ถูกแก้ไขใหม่ทั้งหมดได้ เซิร์ฟเวอร์ผู้รับจะตรวจสอบโทเค็น, ยืนยันว่ามีอยู่ในฐานข้อมูล และยอมรับพารามิเตอร์ที่ถูกแก้ไขว่าเป็นของจริง เพื่อปกป้องพารามิเตอร์การติดตามอย่างมีประสิทธิภาพ กลไกการยืนยันตัวตนจะต้องผูกกุญแจการยืนยันเข้ากับลำดับไบต์ที่แน่นอนของข้อมูลที่ส่ง
การดัดแปลงพารามิเตอร์ทำให้มูลค่าการแปลงข้อมูลและการระบุแหล่งที่มาผิดเพี้ยนไปอย่างไร
แนวทางการแสวงหาประโยชน์จากพารามิเตอร์เป้าหมาย: การแก้ไขมูลค่าเหตุการณ์, สกุลเงิน และตัวระบุพันธมิตร
ผู้โจมตีจะมุ่งเป้าไปที่พารามิเตอร์การติดตามเฉพาะภายใน payload การแปลงข้อมูลเพื่อเพิ่มผลตอบแทนทางการเงินสูงสุดในขณะที่หลีกเลี่ยงการตรวจพบ:
- มูลค่าเหตุการณ์ทางการเงิน: ในแคมเปญแบบแบ่งส่วนแบ่งรายได้หรือ CPA ตามเปอร์เซ็นต์ ตัวกลางที่ประสงค์ร้ายจะแก้ไขจำนวนธุรกรรมที่รายงานไว้ การซื้อจริงที่ $49.99 อาจถูกเขียนทับเป็น $499.90 ซึ่งกระตุ้นให้เกิดคอมมิชชันที่ไม่ได้เกิดขึ้นจริงและสูงกว่ามูลค่าธุรกรรมจริงถึงสิบเท่า
- ตัวระบุสกุลเงิน: โดยการเปลี่ยนพารามิเตอร์สกุลเงินจากหน่วยที่มีมูลค่าต่ำกว่าเป็นสกุลเงินที่มีมูลค่าสูงกว่า (เช่น การแปลงเยนญี่ปุ่นเป็นดอลลาร์สหรัฐ) โดยไม่เปลี่ยนจำนวนตัวเลข ผู้โจมตีจะเพิ่มการจ่ายคอมมิชชันในขณะที่หลีกเลี่ยงตัวกรองตรวจสอบรูปแบบพื้นฐาน
- แท็กการกำหนดเส้นทางของ Publisher และพันธมิตร: ผู้ที่ดำเนินการฉ้อโกงภายในเครือข่ายพันธมิตรจะสลับพารามิเตอร์การระบุตัวตนพันธมิตรเพื่อเปลี่ยนเส้นทางการระบุแหล่งที่มาของการแปลงข้อมูลจากแหล่งสื่อที่ถูกต้องไปยังบัญชีพันธมิตรที่ตนควบคุม
- ตัวระบุการคลิก: การแก้ไขโทเค็นการระบุแหล่งที่มาในลำดับถัดไปช่วยให้ผู้โจมตีสามารถเชื่อมโยงการแปลงข้อมูลเข้ากับเหตุการณ์การคลิกที่สร้างขึ้นล่วงหน้า ซึ่งเป็นการขโมยการระบุแหล่งที่มาบนบันทึกการแปลงข้อมูลฝั่งเซิร์ฟเวอร์
การขโมยการระบุแหล่งที่มาผ่านการสลับตัวระบุธุรกรรม
ตัวระบุธุรกรรมทำหน้าที่เป็นจุดยึดสำหรับการขจัดข้อมูลซ้ำในระบบติดตามการแปลงข้อมูล เมื่อ Webhook การแปลงข้อมูลขาดความสมบูรณ์ของ payload ทางรหัสลับ ผู้โจมตีสามารถสลับตัวระบุธุรกรรมได้
โดยการแทนที่ตัวระบุธุรกรรมเดิมด้วยตัวระบุที่ตรงกับเซสชันที่รอดำเนินการหรือยังไม่สมบูรณ์จากช่องทางอื่น ผู้โจมตีจะบังคับให้เกตเวย์การระบุแหล่งที่มาให้เครดิตแคมเปญอื่น เมื่อรวมกับการเก็งกำไรด้านจังหวะเวลา การจัดการนี้จะเปลี่ยนลำดับ touchpoint ทางประวัติศาสตร์ ทำให้ช่องทางที่มีประสิทธิภาพต่ำขโมยเครดิตการระบุแหล่งที่มาจากการค้นหาโดยธรรมชาติ (organic) หรือแคมเปญค้นหาแบบชำระเงิน (paid search) ได้
ผลกระทบเชิงพาณิชย์: การจ่ายคอมมิชชันที่สูงเกินจริงและการรายงานทางการเงินที่เสียหาย
ผลกระทบที่ตามมาจากการดัดแปลงพารามิเตอร์จะทำให้เมตริกทางธุรกิจหลักเสียหายและสูญเสียงบประมาณการตลาด:
- การลดลงของเงินทุนโดยตรง: ผู้โฆษณาต้องจ่ายคอมมิชชันพันธมิตรและค่าธรรมเนียมเอเจนซี่ที่สูงเกินจริงหรือที่สร้างขึ้นโดยทุจริตตามมูลค่าการแปลงที่ถูกปลอมแปลง
- การคำนวณ ROAS และ CAC ที่เสียหาย: เมื่อมูลค่าการแปลงข้อมูลถูกปั่นให้สูงเกินจริงหรือระบุแหล่งที่มาผิดช่องทาง เมตริก Return on Ad Spend (ROAS) และ Customer Acquisition Cost (CAC) จะกลายเป็นข้อมูลที่ไม่น่าเชื่อถือ นำไปสู่การที่ทีมเติบโตของธุรกิจจัดสรรงบประมาณไปยังช่องทางที่ถูกบุกรุก
- ความคลาดเคลื่อนทางบัญชี: เกิดความล้มเหลวในการกระทบยอดระหว่างเกตเวย์การชำระเงินทางการเงินและแดชบอร์ดการรายงานทางการตลาด สร้างภาระงานธุรการและข้อพิพาทตามสัญญาซื้อขายระหว่างผู้ซื้อสื่อและสำนักพิมพ์
การแยกความแตกต่างระหว่างข้อผิดพลาดในการเข้ารหัสโดยบังเอิญและการดัดแปลงโดยเจตนา
ทีมวิศวกรต้องแยกแยะการจัดการพารามิเตอร์โดยเจตนาออกจากข้อผิดพลาดในการส่งข้อมูลที่ไม่ได้ตั้งใจ เว็บเซิร์ฟเวอร์และพร็อกซีตัวกลางมักเปลี่ยน payload โดยไม่ตั้งใจผ่านการถอดรหัส URL ที่กำหนดค่าผิดพลาด, การแปลงชุดอักขระ (เช่น การแปลง UTF-8 เป็น ISO-8859-1) หรือการจัดลำดับคีย์พจนานุกรม JSON ใหม่
ข้อผิดพลาดในการเข้ารหัสโดยบังเอิญมักปรากฏเป็นสตริงที่ผิดรูปแบบ, ความเสียหายของอักขระที่ถูก escape (เช่น %20 ถูกแปลงเป็น +) หรือพารามิเตอร์ที่ถูกตัดทอน ซึ่งส่งผลให้เกิดความล้มเหลวในการแยกวิเคราะห์ payload ทั้งหมด ในทางตรงกันข้าม การดัดแปลงพารามิเตอร์โดยเจตนาจะรักษารูปแบบไวยากรณ์และโครงสร้างที่ถูกต้องไว้ในขณะที่แก้ไขค่าทางตรรกะธุรกิจ การยืนยันตัวตนด้วยรหัสลับจะแก้ปัญหาทั้งสองอย่างโดยการปฏิเสธคำขอใดๆ ที่กระแสไบต์เบี่ยงเบนไปจากเอาต์พุตเดิมของผู้ส่ง
กรอบการทำงานเชิงเทคนิคสำหรับการสร้าง Payload แบบ Canonical และการลงนาม HMAC
ข้อกำหนดสำหรับการทำ Canonicalization แบบกำหนดทิศทางเดียวใน Stack ของแบ็คเอนด์ที่หลากหลาย
เพื่อตรวจสอบความสมบูรณ์ของข้อความในเชิงรหัสลับ ทั้งเซิร์ฟเวอร์ผู้ส่ง (เช่น แพลตฟอร์มการระบุแหล่งที่มา) และเซิร์ฟเวอร์ผู้รับ (เช่น แบ็คเอนด์ของผู้โฆษณา) จะต้องสร้างแฮชรหัสลับที่เหมือนกันจากข้อมูลอินพุตเดียวกัน อย่างไรก็ตาม ชุดข้อมูลที่เหมือนกันสามารถถูกทำให้เป็นอนุกรม (serialized) ในรูปแบบสตริงที่หลากหลายในภาษาโปรแกรมและเว็บเซิร์ฟเวอร์ที่แตกต่างกัน
ตัวอย่างเช่น การเรียงลำดับคีย์ JSON โดยเนื้อแท้จะไม่เป็นแบบกำหนดทิศทางเดียว; Python, Go, Java และ Node.js จัดเรียงคีย์ออบเจกต์ต่างกัน ในทำนองเดียวกัน พารามิเตอร์ query ของ HTTP สามารถอยู่ในลำดับใดก็ได้ เพื่อหลีกเลี่ยงความล้มเหลวในการตรวจสอบลายเซ็นในคำขอที่ถูกต้อง ทีมวิศวกรต้องกำหนดสเปกของ canonicalization ที่แปลงข้อมูลคำขอใดๆ ให้เป็นกระแสไบต์ที่เหมือนกันก่อนที่จะทำแฮช
ขั้นตอนการ Serialization: การจัดเรียงพารามิเตอร์ตามตัวอักษร, การเข้ารหัส URI และการควบคุมตัวคั่น
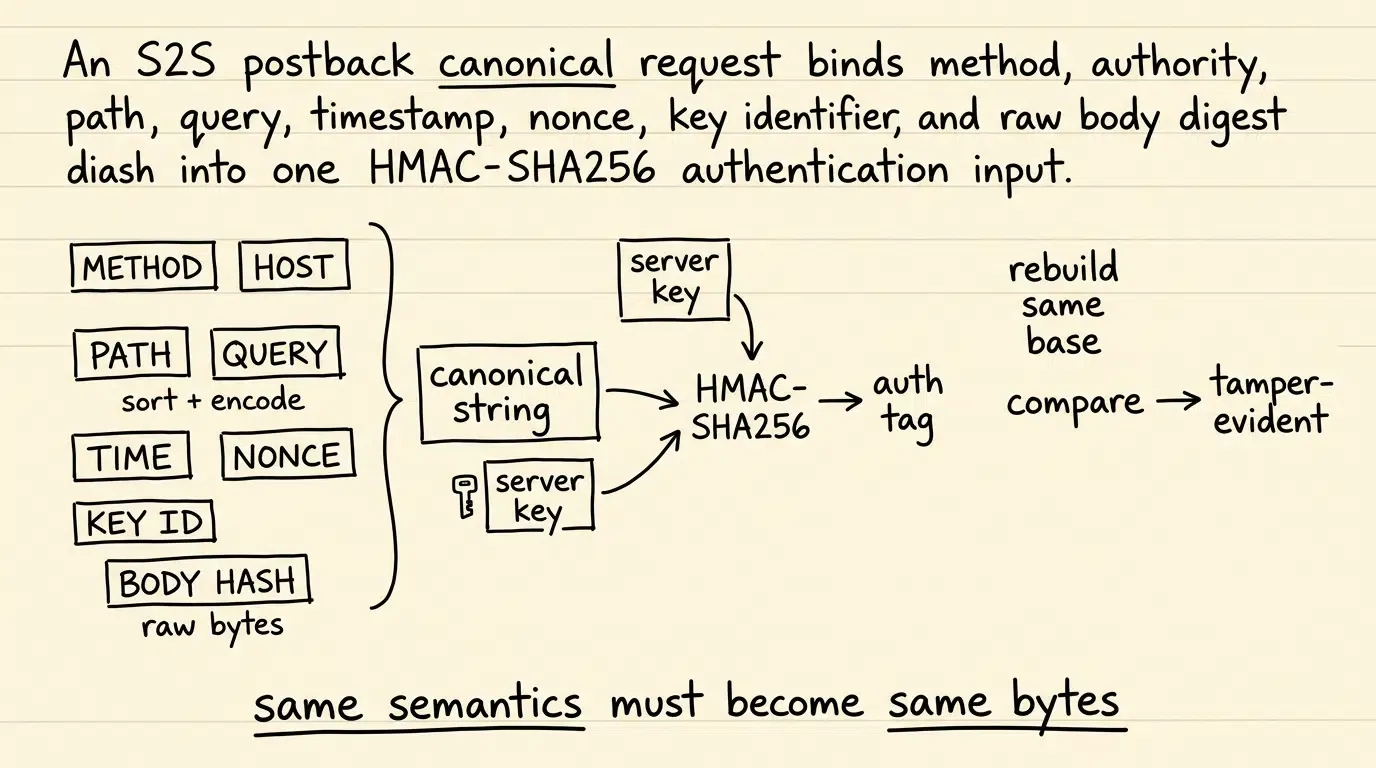
เพื่อให้แน่ใจว่าครอบคลุมรหัสลับทั้งในส่วนของ HTTP query พารามิเตอร์และ body ของคำขอ ทีมวิศวกรต้องสร้างฐานลายเซ็นที่กำหนดทิศทางเดียว
โดยได้รับแรงบันดาลใจจากหลักการ content-digest ใน RFC 9530 Digest Fields และหลักการผูกส่วนประกอบข้อความที่ได้มาตรฐานใน RFC 9421 HTTP Message Signatures ข้อมูลอ้างอิงนี้จะทำแฮชไบต์ body ของ HTTP ดิบโดยตรงแทนที่จะอาศัยการเรียงลำดับ JSON ใหม่ที่เปราะบาง:
หากคำขอ HTTP ไม่มี body (เช่น postback แบบ GET มาตรฐาน) BodyDigest จะถูกคำนวณผ่านสตริงไบต์ว่าง (SHA-256(""))
สำหรับคำขอที่มี URL query พารามิเตอร์ พารามิเตอร์ต้องถูกทำให้เป็นมาตรฐานเป็นสตริง query แบบ canonical (CanonicalQuery):
- Semantic Parameter Extraction: การทำ canonicalization จะดำเนินการบนคู่คีย์-ค่าเชิงความหมายที่ถูกแยกวิเคราะห์หลังจากผ่านการ percent-decoding ที่ชัดเจน อย่าถอดรหัสค่าซ้ำซ้อน
+ตัวอักษรจะถูกปฏิบัติเป็นตัวบวก ไม่ใช่ช่องว่าง; การถอดรหัสแบบ form-urlencoded (+เป็นช่องว่าง) จะไม่ถูกนำมาใช้ในโปรไฟล์นี้ - Define Character Encoding: ปฏิบัติกับคีย์และค่าพารามิเตอร์ทั้งหมดอย่างเคร่งครัดในฐานะลำดับไบต์ UTF-8
- Strict Percent-Encoding (RFC 3986): ใช้การเข้ารหัส percent-encoding ตาม RFC 3986 กับคีย์และค่าทั้งหมด เมื่อเข้ารหัสใหม่ ให้ทิ้งเฉพาะอักขระที่ไม่สงวนไว้ตาม RFC 3986 (
ALPHA / DIGIT / "-" / "." / "_" / "~") ไว้โดยไม่ต้อง escape ตรวจสอบให้แน่ใจว่าช่องว่างถูกเข้ารหัสเป็น%20(ห้ามเป็น+) และตัวอักษร hex escape ใช้ตัวพิมพ์ใหญ่ (เช่น%2A) - Lexicographical Bytewise Sorting: เรียงลำดับคู่พารามิเตอร์ที่เข้ารหัสทั้งหมดในลำดับตัวอักษรจากน้อยไปมากตามไบต์ของคีย์ที่เข้ารหัส หากคีย์เหมือนกัน ให้เรียงตามไบต์ของค่าที่เข้ารหัส
- Deterministic Joining: เชื่อมคีย์และค่าแต่ละรายการด้วยเครื่องหมายเท่ากับ (
=) และเชื่อมคู่พารามิเตอร์ที่อยู่ติดกันด้วยเครื่องหมายแอมเพอร์แซนด์ (&) หากไม่มี query พารามิเตอร์CanonicalQueryจะประเมินเป็นสตริงว่าง ("")
การคำนวณแท็กการยืนยันตัวตน HMAC-SHA256: การบริหารจัดการกุญแจลับและส่วนหัวการขนส่งที่ปลอดภัย
เมื่อส่วนประกอบแต่ละส่วนถูกทำให้เป็นมาตรฐานแล้ว ผู้ส่งจะสร้างฐานลายเซ็นแบบ canonical เต็มรูปแบบ เพื่อป้องกันการละเว้นพารามิเตอร์, ความสับสนด้านอำนาจ และการ replay ข้ามบริการ ฐานลายเซ็นจะผูกวิธีการ HTTP, อำนาจปลายทาง (โฮสต์), เส้นทางที่ถูกทำให้เป็นมาตรฐาน, สตริง query แบบ canonical, การประทับเวลาของคำขอ, nonce ของคำขอ, ตัวระบุคีย์ และ body digest เข้าด้วยกันเป็นสตริงรวมที่คั่นด้วยตัวคั่นบรรทัดใหม่ (\n):
เพื่อให้แน่ใจว่าสามารถใช้งานร่วมกันได้ข้ามแพลตฟอร์ม:
- Authority Normalization: ใช้ตัวพิมพ์เล็กสำหรับชื่อโฮสต์ที่ลงทะเบียนไว้และใช้นโยบายพอร์ตเดียวที่ตกลงกัน (เช่น ละเว้นพอร์ต HTTPS 443 เริ่มต้น แต่คงพอร์ตที่ไม่ใช่พอร์ตมาตรฐานไว้) ผู้ลงนามและผู้ตรวจสอบต้องใช้นโยบายเดียวกัน
- Path Normalization: กำหนดเส้นทางคำขอให้เป็นเส้นทางเป้าหมายที่ถูกทำให้เป็นมาตรฐานอย่างชัดเจนตามที่ตกลงกันไว้ที่ชั้นเกตเวย์ โดยใช้ RFC 3986 dot-segment normalization และห้ามเขียนทับเส้นทางหลังการลงนาม อักขระ unreserved ที่เป็น percent-encoded ใน PATH ควรเป็นไปตามนโยบายการทำให้เป็นมาตรฐานเวอร์ชันเดียวกันทั้งผู้ลงนามและผู้ตรวจสอบ
เซิร์ฟเวอร์ผู้ส่งจะคำนวณ Keyed-Hash Message Authentication Code (HMAC) โดยใช้ SHA-256 และกุญแจลับที่ใช้ร่วมกัน (
ในโปรไฟล์อ้างอิงนี้ แท็กการยืนยันตัวตนขนาด 32 ไบต์จะถูกเข้ารหัสเป็นสตริงเลขฐานสิบหกตัวพิมพ์เล็กยาว 64 ตัวอักษรและส่งผ่าน custom header:
POST /api/v1/attribution/postback HTTP/1.1
Host: attribution.advertiser.com
X-Signature-Timestamp: 1788942598000
X-Signature-Nonce: c3d9a10b-58cc-4372-a567-0e02b2c3d479
X-Signature-Key-Id: key_partner_live_v2
X-Signature-Tag: 9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b2c
Content-Type: application/json

{"currency":"USD","event_name":"purchase","event_value":49.99,"order_id":"ord_99812","partner_id":"net_alpha"}
เพื่อป้องกันความสับสนในการตีความเนื้อหาและการดัดแปลงข้อมูลเมตา (ตามคำเตือนใน RFC 9530 Digest Fields) จุดปลายทางผู้รับจะล็อก Content-Type ไว้ที่ application/json อย่างเคร่งครัด คำขอที่ระบุประเภทสื่ออื่นจะถูกปฏิเสธที่ edge ก่อนการประเมินแบบ canonical ยิ่งไปกว่านั้น การยืนยันตัวตน HMAC ในระดับแอปพลิเคชันจะเสริมแทนที่จะทดแทนระบบเข้ารหัสทราฟฟิก; S2S postback จะต้องถูกส่งผ่าน HTTPS ที่ยืนยันตัวตนแล้วเพื่อรับรองความลับของ payload
เพื่อป้องกันช่องโหว่จากการลดระดับอัลกอริทึม (algorithm downgrade) และการทดแทน (ตามคำเตือนใน RFC 9421) เกตเวย์ผู้รับจะล็อกอัลกอริทึมการเข้ารหัสที่คาดหวังไว้ (HMAC-SHA256) ที่ฝั่งเซิร์ฟเวอร์แทนที่จะแยกวิเคราะห์ header อัลกอริทึมที่ไม่ได้ยืนยันตัวตนแบบไดนามิก กุญแจลับควรถูกสร้างขึ้นอย่างปลอดภัยด้วยเอนโทรปีอย่างน้อย 128 บิต (ใช้กุญแจ 256 บิตสำหรับโปรไฟล์อ้างอิงมาตรฐาน) และเก็บไว้ในบริการจัดการกุญแจ (KMS) ของแบ็คเอนด์ที่ปลอดภัย ตัวระบุคีย์ที่ไม่รู้จักจะต้องส่งผ่านการค้นหาแคชในเครื่องที่ถูกจำกัดและส่งคืนเส้นทางความล้มเหลวในการยืนยันตัวตนแบบทั่วไปแทนที่จะกระตุ้นการค้นหาระยะไกลที่ไม่จำกัด
การจำลองไปป์ไลน์การรับข้อมูล S2S, การตรวจสอบลายเซ็น และการผูกสถานะ
แผนภาพลำดับด้านล่างสรุปกระบวนการตรวจสอบแบบ end-to-end ระหว่างแพลตฟอร์มการระบุแหล่งที่มาต้นทางและเกตเวย์ผู้โฆษณาผู้รับ:
[เซิร์ฟเวอร์ต้นทาง (MMP / พันธมิตร)]                 [เซิร์ฟเวอร์การรับข้อมูล (OpoInstall / ผู้โฆษณา)]
               │                                                             │
  1. รวบรวมพารามิเตอร์การติดตาม & Body                                     │
  2. สร้างฐาน Canonical (วิธี, โฮสต์, เส้นทาง, Query, เวลา, Nonce, คีย์, BodyDigest)
  3. คำนวณแท็ก HMAC-SHA256 โดยใช้กุญแจลับ                                │
  4. ส่ง HTTP POST + ส่วนหัวลายเซ็น ───────────────────────────────► │
                                                                             │
                                                           5. บังคับใช้ Parser & ขีดจำกัดขนาด
                                                                             │
                                                           6. ตรวจสอบหน้าต่างเวลาประทับ (|t_server - t_req| <= 300s)
                                                                             │
                                                           7. สร้างสตริง Canonical ใหม่ & คำนวณ MAC ที่คาดหวัง
                                                                             │
                                                           8. การเปรียบเทียบแท็กแบบ Constant-Time (HMAC เท่ากันหรือไม่?)
                                                              ├─► ล้มเหลว: ยุติ & บันทึกความพยายามดัดแปลง (401)
                                                              └─► ผ่าน: ดำเนินการต่อสู่ระบบป้องกัน Replay
                                                                             │
                                                           9. การตรวจสอบ Nonce แบบ Atomic (ตรวจสอบ & เก็บในแคช)
                                                              ├─► ซ้ำ: ปฏิเสธการโจมตีแบบ Replay (409)
                                                              └─► ไม่ซ้ำ: บันทึกเหตุการณ์ลงฐานข้อมูล & Postback (200)
วิธีป้องกันการโจมตีแบบ Replay โดยไม่ทำให้เกตเวย์รับข้อมูลเสี่ยงต่อการถูกวางยาในสถานะ
ภัยคุกคามจากการโจมตีแบบ Replay: การจำลอง Payload ที่ถูกต้องเพื่อยักยอกงบประมาณการตลาด
ความเปราะบางที่สำคัญในสถาปัตยกรรม Webhook คือการโจมตีแบบ Replay ในสถานการณ์การ Replay ผู้โจมตีจะไม่แก้ไขพารามิเตอร์การติดตามหรือทำลายแฮชรหัสลับ แต่จะดักจับคำขอ postback ที่ถูกต้องและลงนามแล้ว แล้วส่งลำดับไบต์ที่เหมือนกันซ้ำๆ ไปยังจุดปลายทางที่รับข้อมูล
เนื่องจาก payload และแท็กการยืนยันตัวตนตรงกัน ระบบตรวจสอบที่ประเมินเฉพาะความถูกต้องของ HMAC จะยอมรับคำขอที่ถูก Replay ทุกรายการว่าเป็นของจริง สิ่งนี้ช่วยให้ผู้โจมตีทำซ้ำการแปลงข้อมูล CPA มูลค่า $50 ที่ถูกต้องเพียงครั้งเดียวหลายพันครั้ง ซึ่งทำลายงบประมาณการตลาดผ่านการจ่ายคอมมิชชันซ้ำ
ลำดับการตรวจสอบที่สำคัญ: การบังคับใช้การยืนยันตัวตนก่อนการตรวจสอบความถูกต้องของ Nonce
การป้องกันการ Replay ต้องใช้การผสมผสานหน้าต่างเวลาที่มีผลบังคับใช้สั้นๆ เข้ากับ Nonce ของธุรกรรมที่ไม่ซ้ำกัน อย่างไรก็ตาม การผูก Nonce ของธุรกรรมเข้ากับฐานลายเซ็นที่ผ่านการยืนยันตัวตนโดยตรงถือเป็นข้อกำหนดเบื้องต้นที่สำคัญ หากละเว้น Nonce จากอินพุต HMAC แบบ canonical ผู้โจมตีสามารถสร้าง Nonce สุ่มใหม่ในขณะที่ Replay payload เดิมและแท็กการยืนยันตัวตน ทำให้ข้ามการขจัดข้อมูลซ้ำของ Nonce ไปได้อย่างสิ้นเชิง
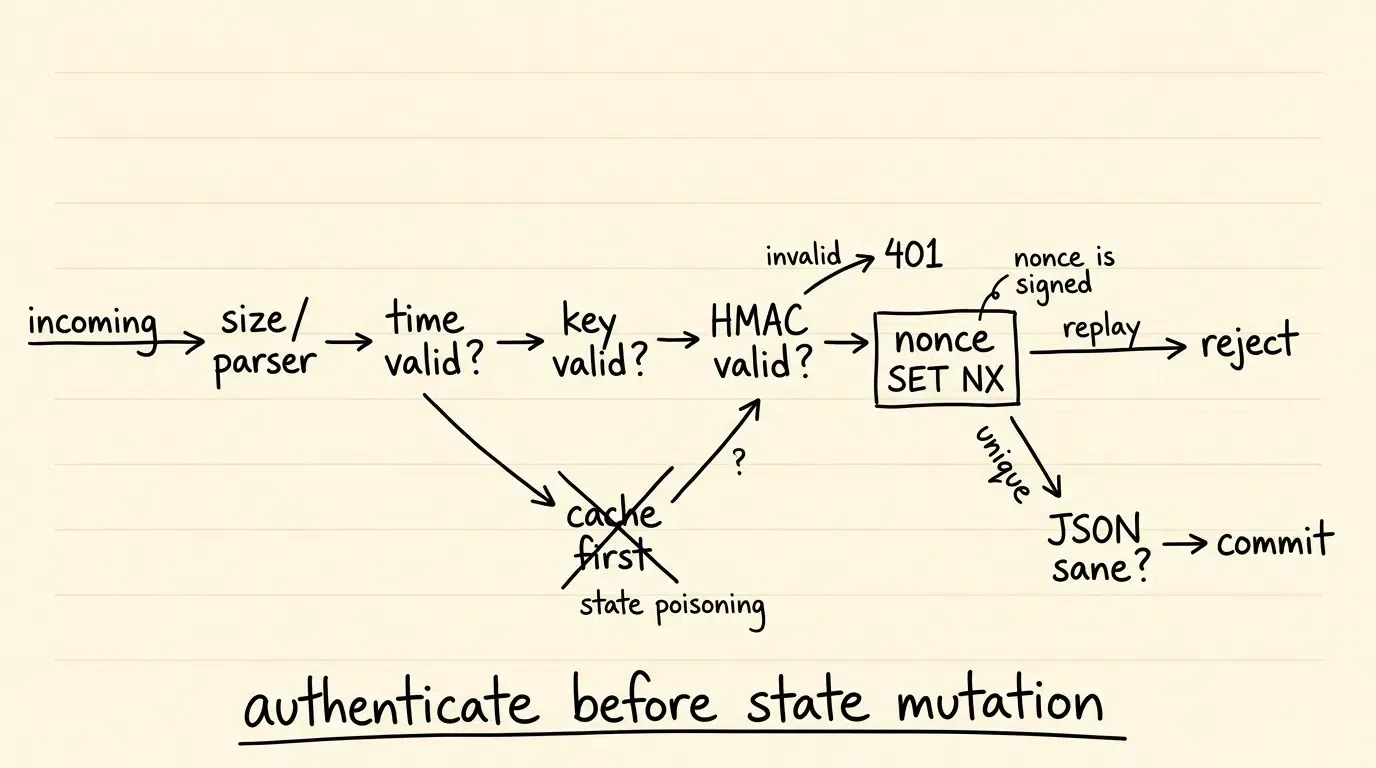
นอกจากนี้ ลำดับสถาปัตยกรรมในการดำเนินการตรวจสอบยังมีความสำคัญต่อเสถียรภาพในการดำเนินงาน ข้อผิดพลาดด้านความปลอดภัยที่ร้ายแรงจะเกิดขึ้นเมื่อเกตเวย์การรับข้อมูลบันทึก Nonce ในแคชสถานะ ก่อน ที่จะตรวจสอบแท็กการยืนยันตัวตนด้วยรหัสลับ ในลำดับที่มีข้อบกพร่องนี้ ผู้โจมตีที่ไม่ได้รับการยืนยันตัวตนอาจส่งคำขอที่ไม่มีลายเซ็นซึ่งมี Nonce สุ่มจำนวนมากไปยังจุดปลายทาง ทำให้ความจุหน่วยความจำแคชหมดลง, กระตุ้นแรงกดดันในการ eviction และลดประสิทธิภาพการรับข้อมูล
เพื่อป้องกันการวางยาในสถานะ เซิร์ฟเวอร์ผู้รับข้อมูลต้องบังคับใช้ลำดับการตรวจสอบที่เคร่งครัด:
- การตรวจสอบไวยากรณ์และการประทับเวลา: ตรวจสอบว่าการประทับเวลาของคำขอที่เข้ามา (
) อยู่ในหน้าต่างประวัติศาสตร์ที่ยอมรับได้เมื่อเทียบกับเวลาของเซิร์ฟเวอร์ที่เชื่อถือได้ ( ):
คำขอที่อยู่นอกหน้าต่างนี้จะถูกยกเลิกทันที สิ่งนี้จะจำกัดระยะเวลาการจัดเก็บ Nonce ทางประวัติศาสตร์ในหน่วยความจำ
2. Cryptographic Tag Verification: ดึงกุญแจลับที่ตรงกับ X-Signature-Key-Id, สร้างสตริงคำขอ canonical ใหม่ (รวมถึง CanonicalQuery, AUTHORITY, Nonce และ KeyId), คำนวณแท็ก HMAC-SHA256 ที่คาดหวัง และดำเนินการเปรียบเทียบแบบ constant-time กับแท็กส่วนหัวที่เข้ามา หากแท็กไม่ถูกต้อง ให้ยุติคำขอทันทีด้วยสถานะ HTTP 401 Unauthorized
3. Atomic Nonce Invalidation: หลังจากคำขอผ่านการยืนยันตัวตน HMAC แล้วเท่านั้น ให้ตรวจสอบและคง Nonce ที่ไม่ซ้ำกันไว้ในแคชหน่วยความจำแบบ atomic (เช่น Redis SET key value NX EX 720) ค่า Time-To-Live (TTL) ของแคชควรเกินหน้าต่างการ Replay ที่เป็นไปได้ทั้งหมด (เช่น หน้าต่างเวลา 600 วินาทีบวกส่วนต่างความปลอดภัย รวมเป็น 720 วินาที) เพื่อให้แน่ใจว่าความแปรปรวนของนาฬิกาที่ edge ไม่สามารถทำให้ Nonce หมดอายุเร็วเกินไป หาก Nonce มีอยู่ในแคชแล้ว ให้ปฏิเสธคำขอเป็น HTTP 409 Conflict
4. Semantic JSON Hardening: หลังจากยืนยันตัวตนด้วยรหัสลับแล้ว ให้ปฏิเสธ payload JSON ที่มีชื่อสมาชิกออบเจกต์ซ้ำหรือคลุมเครือเชิงโครงสร้างก่อนการประมวลผลทางธุรกิจ
การบรรเทาการโจมตีแบบ Timing Attacks และการวางยาแคช
การบังคับใช้การยืนยันตัวตน HMAC ก่อน การเปลี่ยนสถานะแคช Nonce รับประกันว่าเฉพาะคำขอที่ลงนามด้วยกุญแจลับที่ได้รับอนุญาตเท่านั้นที่สามารถใช้ทรัพยากรหน่วยความจำในแคช deduplication ได้ ความพยายามในการปลอมแปลงที่ไม่มีลายเซ็นและการ flood ด้วย Nonce สุ่มจะถูกปฏิเสธที่ edge ก่อนที่สถานะแบ็คเอนด์จะถูกเปลี่ยนแปลง
นอกจากนี้ ต้องใช้อัลกอริทึมการเปรียบเทียบแบบ constant-time สำหรับการยืนยัน HMAC ตัวดำเนินการเปรียบเทียบสตริงมาตรฐาน (== หรือ ===) ไม่ได้รับประกันว่าจะมีการเปรียบเทียบที่ต้านทานจังหวะเวลา (timing-resistant) และอาจรั่วไหลพฤติกรรมจังหวะเวลาที่ขึ้นกับข้อมูลในสภาพแวดล้อมรันไทม์เฉพาะ ตรรกะการยืนยันต้องถอดรหัสแท็ก hex หรือ Base64 เป็นไบต์ดิบ, ตรวจสอบความยาวที่คาดหวัง และดำเนินการเปรียบเทียบแบบ constant-time (เช่น crypto.timingSafeEqual ใน Node.js หรือ MessageDigest.isEqual ใน Java)
การจัดโครงสร้างรูปแบบการยืนยัน S2S Postback ที่ปลอดภัย
เพื่อรักษาการแยกสถาปัตยกรรมระหว่างพารามิเตอร์การติดตาม, ส่วนหัวการขนส่ง และผลลัพธ์การยืนยัน ทีมวิศวกรควรบันทึกการตรวจสอบ postback ตามรูปแบบอ้างอิงที่มีโครงสร้าง
ที่วางรูปแบบด้านล่างแสดง payload การยืนยัน S2S postback ซึ่งพารามิเตอร์ที่เข้ามา, เมตาดาต้าความปลอดภัย และการตัดสินใจของเกตเวย์ถูกแยกออกจากกันอย่างสะอาด:
```json
{
  "reference_architecture": true,
  "s2s_postback_verification_record": {
    "audit_metadata": {
      "audit_id": "aud_s2s_sig_2026_0909_8812",
      "timestamp_utc": "2026-09-09T08:30:00.125Z",
      "ingestion_gateway": "edge_gateway_us_east",
      "evaluation_engine": "OpoInstall Postback Security Reference Engine"
    },
    "transport_security_headers": {
      "signature_algorithm_pinned": "HMAC-SHA256",
      "request_timestamp_ms": 1788942598000,
      "request_nonce": "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
      "key_identifier": "key_partner_live_v2"
    },
    "canonical_request_context": {
      "http_method": "POST",
      "authority": "attribution.advertiser.com",
      "uri_path": "/api/v1/attribution/postback",
      "canonical_query_string": "",
      "canonical_string_components": [
        "POST",
        "attribution.advertiser.com",
        "/api/v1/attribution/postback",
        "",
        "1788942598000",
        "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
        "key_partner_live_v2",
        "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b"
      ],
      "body_digest_algorithm": "SHA-256",
      "raw_body_bytes_digest": "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b",
      "canonical_hash_input_length_bytes": "<computed>"
    },
    "cryptographic_verification": {
      "timestamp_delta_seconds": 2.125,
      "timestamp_window_valid": true,
      "auth_tag_verification": "match_verified",
      "constant_time_comparison_result": "match_verified",
      "tamper_detected": false
    },
    "replay_defense_state": {
      "verification_precedence_enforced": true,
      "nonce_cache_lookup": "unique_entry",
      "atomic_cache_mutation": "persisted_ttl_720s",
      "replay_attack_detected": false
    },
    "postback_disposition": {
      "http_response_code": 200,
      "disposition_state": "payload_verified_and_committed",
      "verified_payload_content": {
        "currency": "USD",
        "event_name": "purchase",
        "event_value": 49.99,
        "order_id": "ord_99812",
        "partner_id": "net_alpha"
      },
      "reason_codes": [
        "HMAC_AUTH_TAG_VERIFIED",
        "TIMESTAMP_WITHIN_WINDOW",
        "NONCE_ATOMICALLY_CONSUMED"
      ]
    }
  }
}
การวิเคราะห์เปรียบเทียบกลไกความปลอดภัยของ Postback
การประเมินโปรโตคอลการป้องกัน Postback ผ่านค่าใช้จ่ายเชิงคำนวณและระดับความเชื่อมั่น
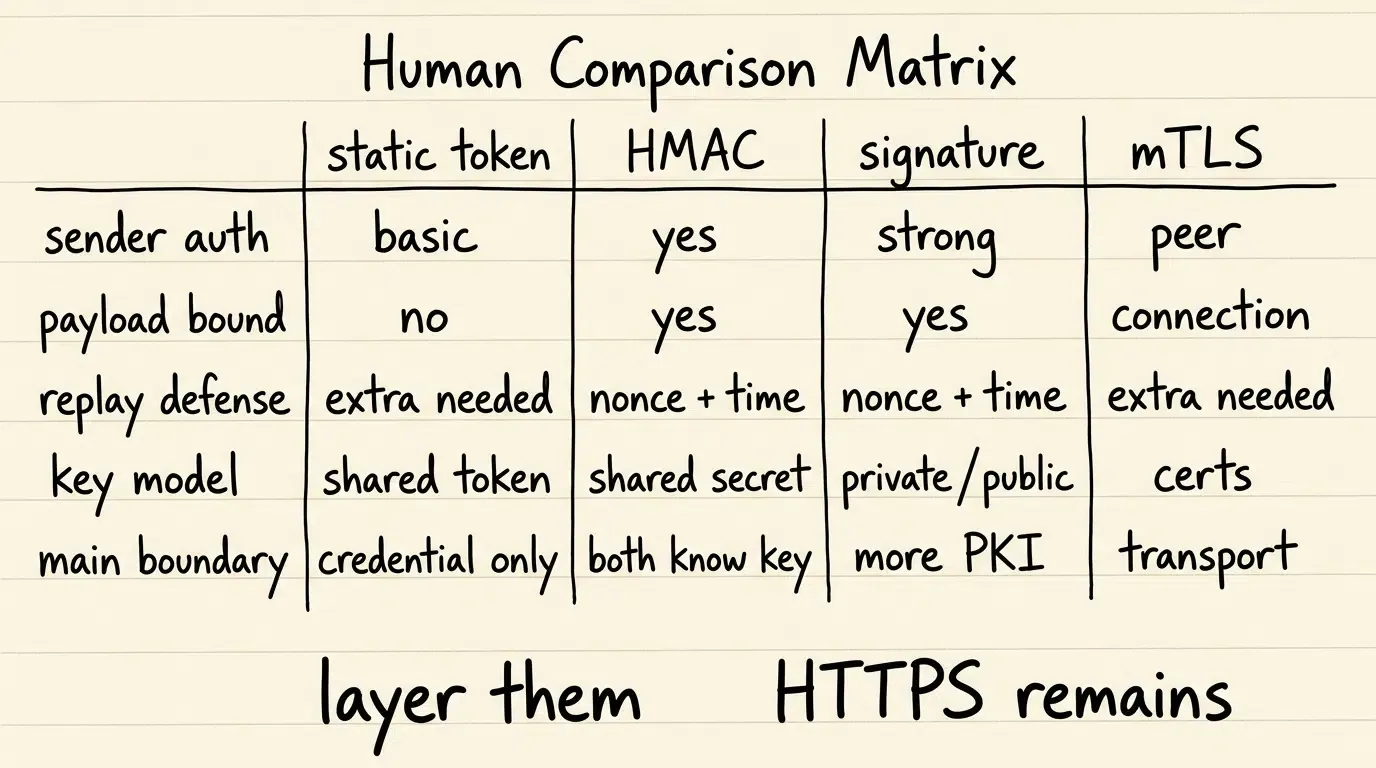
ทีมวิศวกรประเมินกลไกความปลอดภัยที่หลากหลายเพื่อปกป้องพารามิเตอร์การติดตาม การเลือกที่เหมาะสมจะสร้างสมดุลระหว่างความซับซ้อนในการใช้งาน, ประสิทธิภาพทางรหัสลับ และการรับประกันความปลอดภัย
ตารางด้านล่างเปรียบเทียบโปรโตคอลความปลอดภัย postback มาตรฐาน:
| กลไกความปลอดภัย | Primitive ทางรหัสลับ | จุดแข็งหลัก | ข้อแลกเปลี่ยนในการดำเนินงาน |
|---|---|---|---|
| Static Shared Token | API Key ที่ใช้ร่วมกันใน HTTP Header | ค่าใช้จ่ายเชิงคำนวณต่ำ; ตั้งค่าได้ง่าย | ไม่ยืนยันความถูกต้องของเนื้อหา payload อย่างอิสระ |
| Symmetric HMAC-SHA256 | Keyed-Hash Message Authentication Code (RFC 2104) | ตรวจพบการแก้ไขที่ไม่ได้รับอนุญาต; throughput สูง | ต้องมีการจัดเก็บกุญแจลับฝั่งเซิร์ฟเวอร์ที่ปลอดภัยและวงจรชีวิตของกุญแจ |
| Asymmetric Digital Signatures | คู่กุญแจสาธารณะ/ส่วนตัว (เช่น Ed25519 / RSA) | ระบุตัวตนผู้ลงนามได้แข็งแกร่งกว่า; ไม่แชร์กุญแจส่วนตัว | ค่าใช้จ่ายทางรหัสลับสูงกว่า; ต้องมีโครงสร้างพื้นฐานกุญแจสาธารณะ |
| Mutual TLS (mTLS) | Transport Layer X.509 Certificate Handshake | ยืนยันตัวตนคู่สนทนาทางรหัสลับที่ชั้นการเชื่อมต่อ | การจัดการใบรับรองที่ซับซ้อน; ปกป้องการขนส่ง ไม่ใช่สถานะ payload |
ข้อแลกเปลี่ยนด้านสถาปัตยกรรมในสภาพแวดล้อมการผลิต
แม้ว่า Mutual TLS (mTLS) จะสร้างการยืนยันตัวตนแบบ Peer ที่ชั้นการขนส่ง แต่ก็ไม่ได้ให้หลักฐานการดัดแปลงในระดับแอปพลิเคชันเมื่อคำขอสิ้นสุดที่ reverse proxy ตัวกลาง ในทางกลับกัน ลายเซ็นแบบอสมมาตร (เช่น Ed25519 หรือ ECDSA) ให้การระบุตัวตนผู้ลงนามที่แข็งแกร่งกว่า—ป้องกันไม่ให้ผู้รับสร้างลายเซ็นที่ถูกต้องได้—แต่การปฏิเสธความรับผิดชอบในการดำเนินงานยังคงขึ้นอยู่กับการเก็บรักษากุญแจส่วนตัวและการควบคุมการผูกตัวตนที่เข้มงวด
HMAC-SHA256 มีค่าใช้จ่ายต่ำสำหรับการคำนวณ Webhook payload ทั่วไป และโดยทั่วไปแล้วเหมาะสมอย่างยิ่งสำหรับการยืนยันตัวตนแบบ Server-to-Server ที่มีปริมาณมาก โดยให้การตรวจจับการดัดแปลงที่แข็งแกร่งและการจัดการกุญแจที่ไม่ซับซ้อนระหว่างแบ็คเอนด์ขององค์กรที่เชื่อถือได้
เมื่อใดที่ควรมีข้อกำหนดการลงนาม S2S Postback สำหรับแอปพลิเคชันมือถือ
เงื่อนไขที่มีความเสี่ยงสูงที่ควรมีข้อกำหนดการลงนาม Postback ที่ผ่านการยืนยันตัวตน
แนะนำให้มีการลงนามทางรหัสลับของพารามิเตอร์การติดตามภายใต้เงื่อนไขความเสี่ยงเฉพาะ:
- การจ่ายเงินแบบ Cost-Per-Action (CPA) มูลค่าสูง: โปรแกรมการตลาดที่เหตุการณ์การแปลงข้อมูลแต่ละครั้งกระตุ้นให้เกิดการชดเชยทางการเงินจริง, คอมมิชชันพันธมิตร หรือเครดิตทางการเงิน
- เครือข่ายพันธมิตรบุคคลที่สามและหลายระดับ: แคมเปญที่ postback ต้องผ่านผู้รวบรวมโฆษณาตัวกลาง, เครือข่ายพันธมิตรย่อย หรือตัวกลางการกำหนดเส้นทางภายนอก
- การแบ่งปันรายได้และการเรียกเก็บเงินตามมูลค่าแบบไดนามิก: โมเดลธุรกิจที่ค่าธรรมเนียมโฆษณาถูกคำนวณเป็นเปอร์เซ็นต์ของพารามิเตอร์
event_valueแบบไดนามิกที่ส่งใน postback - การปฏิบัติตามกฎระเบียบและการตรวจสอบทางการเงิน: องค์กรระดับองค์กรที่อยู่ภายใต้การตรวจสอบความสมบูรณ์ของข้อมูล ซึ่งต้องมีบันทึกทางบัญชีที่ป้องกันการดัดแปลงหรือควบคุมความสมบูรณ์สำหรับรายจ่ายทางการตลาด
เงื่อนไขที่ไม่เหมาะสมสำหรับการลงนาม Postback ที่ซับซ้อน
การนำการลงนามทางรหัสลับต่อคำขอมาใช้อาจเพิ่มค่าใช้จ่ายในการดำเนินงานที่ไม่จำเป็นในสถาปัตยกรรมเฉพาะ:
- ไมโครเซอร์วิสใน Private Cloud ที่แยกตัว: การสื่อสารระหว่างบริการภายในที่ดำเนินการภายใน Virtual Private Cloud (VPC) ที่ปลอดภัยและได้รับการปกป้องโดยการยืนยันตัวตนด้วย Service Mesh ภายใน
- ข้อมูลสถิติปริมาณมากที่มีความเสี่ยงต่ำ: การ ping ความถี่สูงที่มูลค่าธุรกรรมของเหตุการณ์เป็นศูนย์ และความปลอดภัยระดับการขนส่งอื่นหรือการทำ batching ที่ยืนยันตัวตนได้จะช่วยลดความเสี่ยงได้เพียงพอแล้ว
ความเข้าใจผิดทั่วไปในความปลอดภัยของ S2S Postback
- ความเข้าใจผิดที่ 1: HTTPS ทำให้การลงนามพารามิเตอร์ซ้ำซ้อน: HTTPS เข้ารหัสทราฟฟิกเฉพาะระหว่างจุดปลายทางการขนส่งทันทีเท่านั้น ไม่ป้องกันตัวกลางที่ได้รับอนุญาตจากการเปลี่ยนพารามิเตอร์ก่อนส่งต่อ และไม่ป้องกันการโจมตีแบบ Replay ต่อเกตเวย์ปลายทาง
- ความเข้าใจผิดที่ 2: HMAC เทียบเท่ากับลายเซ็นดิจิทัลสาธารณะ: HMAC อาศัยกุญแจสมมาตรที่ใช้ร่วมกันซึ่งทั้งผู้ส่งและผู้รับทราบ แม้ว่ามันจะรับประกันว่าหน่วยงานที่ครอบครองกุญแจได้สร้างแท็กขึ้นจริง แต่ก็ไม่ได้ให้หลักฐานการปฏิเสธความรับผิดชอบทางคณิตศาสตร์ต่อผู้ถือกุญแจอีกฝ่าย ต่างจากวิทยาการรหัสลับแบบกุญแจสาธารณะแบบอสมมาตร
คำถามที่พบบ่อย (FAQ)
การดัดแปลงพารามิเตอร์การติดตามใน postback โฆษณาบนมือถือคืออะไร?
ทำไม HMAC จึงถือเป็นรหัสยืนยันตัวตนข้อความแทนที่จะเป็นลายเซ็นดิจิทัล?
ทำไมการตรวจสอบทางรหัสลับจะต้องเกิดขึ้นก่อนที่จะใช้ Nonce ของธุรกรรม?
สรุปและกรอบการตัดสินใจ
การปกป้องพารามิเตอร์การติดตามจากการดัดแปลง postback เป็นสิ่งจำเป็นสำหรับการรักษาความปลอดภัยในการลงทุนด้านการตลาดเชิงประสิทธิภาพและการรักษาความสมบูรณ์ของการระบุแหล่งที่มา การขจัดความเสี่ยงต่อการดัดแปลงพารามิเตอร์ต้องก้าวข้ามการใช้โทเค็นแบบคงที่ไปสู่โมเดลการยืนยันตัวตนทางรหัสลับที่รวมการสร้างคำขอแบบ deterministic canonical, แท็กการยืนยันตัวตน HMAC-SHA256 และระบบป้องกันการ Replay แบบ atomic
ทีมวิศวกรต้องใช้ช่องทางการตรวจสอบ Server-to-Server ที่เข้มงวดซึ่งตรวจสอบความสมบูรณ์ของคำขอก่อนที่จะเปลี่ยนสถานะภายในหรือบันทึกมูลค่าการแปลงข้อมูล โดยการผูก Nonce ธุรกรรม, สตริง query และบริบทโฮสต์เข้ากับฐานลายเซ็นโดยตรง, การรักษามาตรฐานวงจรชีวิตของกุญแจสมมาตร และการบังคับใช้การเปรียบเทียบลายเซ็นแบบ constant-time แอปพลิเคชันมือถือจึงมั่นใจได้ว่า postback ที่ยอมรับนั้นผ่านการยืนยันตัวตน, ป้องกันการ Replay และตรวจสอบการดัดแปลงได้หลังการลงนาม
หากต้องการตรวจสอบอินเทอร์เฟซข้อมูลที่มีอยู่และข้อมูลจำเพาะของการบูรณาการความปลอดภัย โปรดดู ข้อมูลอ้างอิงการติดตั้งการระบุแหล่งที่มาบนมือถือ
วัสดุที่เกี่ยวข้อง
-
แนวคิด: Tracking Parameters, การดัดแปลง Postback, การสร้าง Canonical Serialization, รหัสการยืนยันข้อความ, การป้องกันการโจมตีแบบ Replay
-
เทคโนโลยี: Server-to-Server Postback, HMAC-SHA256, เกตเวย์การรับข้อมูล, แคช Idempotency
-
มาตรฐาน: RFC 2104 HMAC Keyed-Hashing สำหรับการยืนยันข้อความ, RFC 9110 HTTP Semantics, RFC 9421 HTTP Message Signatures, RFC 9530 Digest Fields, RFC 3986 URI Generic Syntax, OWASP API Security Top 10
-
API: อินเทอร์เฟซการรับข้อมูลเหตุการณ์ (สถาปัตยกรรมอ้างอิง), S2S Postback Webhook Engine
-
เอกสารอ้างอิงอย่างเป็นทางการ:
Share this article