AirDrop của Apple bị lỗ hổng? Các nhà nghiên cứu bảo mật từ Trung tâm An ninh Thông tin CISPA Helmholtz đã công bố những lỗ hổng mới ảnh hưởng đến các giao thức AirDrop của Apple và Quick Share của Google vào ngày 30 tháng 6 năm 2026. Những lỗ hổng nghiêm trọng này có khả năng ảnh hưởng đến hàng tỷ thiết bị iOS và Android đang hoạt động trên toàn cầu. Đối với các đội ngũ phát triển và quản lý sản phẩm, cuộc tấn công qua giao thức lân cận này nhấn mạnh một sự chuyển dịch kỹ thuật: khi các nền tảng di động xử lý các liên lạc tự động, chạy ngầm mà không yêu cầu ghép nối thiết bị, việc duy trì các rào cản xác thực bảo mật phải được thực hiện sâu xuống tầng mạng để ngăn chặn các cuộc tấn công từ chối dịch vụ liên tục.
Điểm tin nhanh
- Phạm vi ảnh hưởng rộng lớn: Các lỗ hổng nghiêm trọng trong giao thức chia sẻ trường gần có khả năng ảnh hưởng đến hàng tỷ điện thoại thông minh iOS và Android trên toàn thế giới.
- Lỗi crash Daemon trên toàn hệ thống: Một yêu cầu định tuyến đường dẫn bị lỗi duy nhất có thể làm dừng hoàn toàn các tiến trình chạy ngầm vận hành AirDrop, Handoff và Continuity.
- Rủi ro tiền xác thực: Các daemon chạy ngầm có quyền hạn cao xử lý dữ liệu đầu vào do kẻ tấn công kiểm soát trước khi xác minh danh tính người gửi, tạo ra một bề mặt tấn công lớn ở giai đoạn tiền xác thực.
Giao thức lân cận và bề mặt tấn công tiền xác thực
Một bài báo nghiên cứu được công bố từ Trung tâm An ninh Thông tin CISPA Helmholtz chỉ ra rằng các giao thức chia sẻ qua lân cận do Apple và Google phát triển chứa những sai sót thiết kế căn bản. Để mang lại trải nghiệm người dùng mượt mà, không cần thao tác trực quan, các hệ thống truyền tải không dây này hoạt động như những daemon chạy ngầm có đặc quyền cao. Các daemon này ngay lập tức đánh thức và lắng nghe các kết nối đến bất cứ khi nào phát hiện thiết bị tương thích ở gần. Tuy nhiên, vì hệ thống phơi bày các tiến trình chạy ngầm này trước khi thực hiện xác thực bằng mật mã hoặc xác minh người gửi, một kẻ tấn công không xác thực nằm trong phạm vi Wi-Fi có thể dễ dàng nhắm mục tiêu vào trình lắng nghe.
Theo các nhà nghiên cứu bảo mật Arash Ale Ebrahim và Nils Ole Tippenhauer, kẻ tấn công qua lân cận chỉ cần một máy tính xách tay tiêu chuẩn có khả năng Wi-Fi và vị trí nằm trong khoảng từ mười đến ba mươi mét so với mục tiêu. Không cần ghép nối người dùng, trao đổi liên hệ hay cấu hình mạng chia sẻ để khởi động cuộc tấn công. Trên các thiết bị Apple được cấu hình nhận chuyển tệp từ “Mọi người” (Everyone), các giai đoạn đầu của giao thức sẽ phản hồi các yêu cầu đến trước khi bất kỳ thông báo hình ảnh nào hiển thị cho người dùng. Kiến trúc tiền xác thực này cung cấp một điểm xâm nhập dễ dàng cho các cuộc tấn công tự động.
Mặc dù các nhà nghiên cứu xác nhận rằng những lỗ hổng này không thể bị khai thác để đánh cắp các tệp cá nhân hoặc xâm phạm dữ liệu nhạy cảm, chúng có thể dễ dàng vô hiệu hóa một số tính năng continuity cốt lõi. Cách khai thác đơn giản nhất là gửi một yêu cầu định tuyến đường dẫn bị lỗi qua mạng nội bộ. Khi daemon nhận được một đường dẫn không xác định, nó sẽ gặp trình xử lý lỗi nghiêm trọng trong mã định tuyến Swift cơ sở, ngay lập tức làm dừng toàn bộ tiến trình. Nếu kẻ tấn công gửi các yêu cầu bị lỗi này trong một vòng lặp mỗi vài giây, các daemon chạy ngầm sẽ bị crash vĩnh viễn, vô hiệu hóa đồng thời AirDrop, AirPlay, Handoff, Universal Clipboard và Continuity Camera.
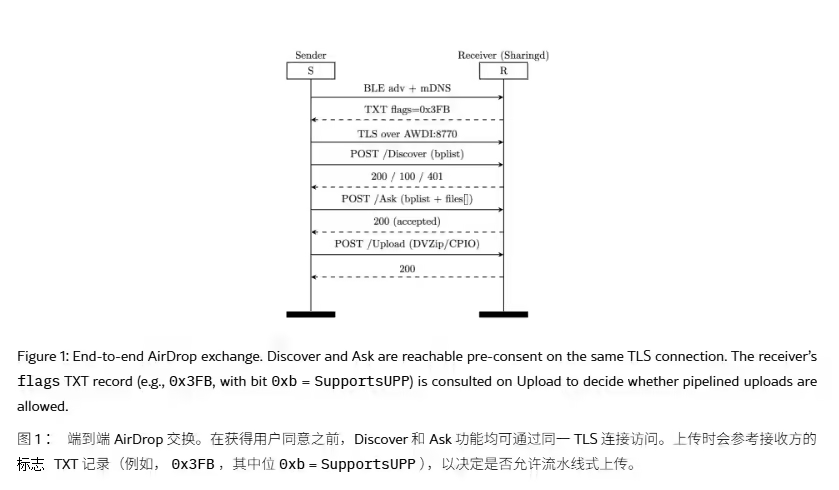
Tác động dây chuyền của cuộc tấn công từ chối dịch vụ qua lân cận
Theo nghiên cứu của CISPA, rủi ro chính của các lỗ hổng này là gián đoạn dịch vụ cục bộ hơn là đánh cắp dữ liệu. Vì daemon sharingd quản lý toàn bộ bộ tính năng Continuity, nên một lỗi crash ở một thành phần sẽ vô hiệu hóa nhiều tính năng cùng một lúc.
Các dịch vụ bị ảnh hưởng và tác động vận hành bao gồm:
- Lỗi AirDrop: Chia sẻ tệp ngang hàng trực tiếp hoàn toàn không khả dụng.
- Gián đoạn Universal Clipboard: Tính năng sao chép và dán giữa các thiết bị iOS và macOS được ghép nối bị chấm dứt.
- Gián đoạn Handoff: Quá trình chuyển trạng thái ứng dụng đang hoạt động giữa các thiết bị nội bộ thất bại.
- Gián đoạn Continuity Camera: Không thể sử dụng iPhone làm webcam không dây cho máy Mac.
- Mất ổn định AirPlay: Các phiên truyền phát phương tiện và phản chiếu màn hình bị crash hoặc không thể kết nối.
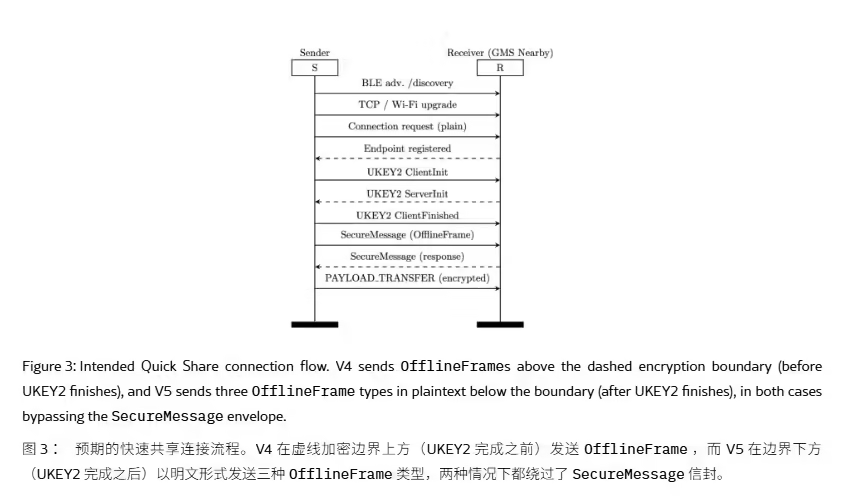
Cơ chế Daemon cơ bản: Cách các yêu cầu bị lỗi làm dừng phiên ngữ cảnh
Trong các hệ điều hành di động hiện đại, các giao thức lân cận dựa vào một trình lắng nghe chạy ngầm liên tục để đàm phán các yêu cầu kết nối. Trong môi trường triển khai tiêu chuẩn, khi một thiết bị ở gần bắt đầu phát tín hiệu, daemon lắng nghe sẽ phân bổ bộ nhớ, phân tích tiêu đề gói tin đến và bắt đầu giao thức bắt tay.
Đường dẫn thực thi lân cận truyền thống:
Kẻ tấn công -> Wi-Fi -> Socket không xác thực -> sharingd -> Dịch vụ Continuity


Đường dẫn crash do quá tải:
Yêu cầu bị lỗi -> Raw Socket (Phạm vi lân cận 10-30m) -> Swift Routing Daemon
                                                                  |
Đường dẫn bị lỗi -> Kích hoạt 'fatalError' trong Swift -> Daemon crash (AirDrop, AirPlay ngoại tuyến)
Vì hệ thống thực thi các quy trình phân tích này bên trong các daemon chạy ngầm có đặc quyền trước khi xác minh danh tính của người gọi, bất kỳ dữ liệu đầu vào bị lỗi nào cũng có thể gây ra các ngoại lệ trạng thái không mong muốn. Trong trường hợp các lỗi AirDrop mới được phát hiện, logic định tuyến của daemon chứa một trình xử lý lỗi nghiêm trọng sẽ dừng tiến trình khi nhận được đường dẫn không hợp lệ. Hậu quả là, một kết nối socket không xác thực đơn lẻ có thể làm sập toàn bộ ngăn xếp truyền thông cục bộ, phá vỡ ngữ cảnh phiên và dẫn đến lỗi đồng bộ hóa đa ứng dụng.
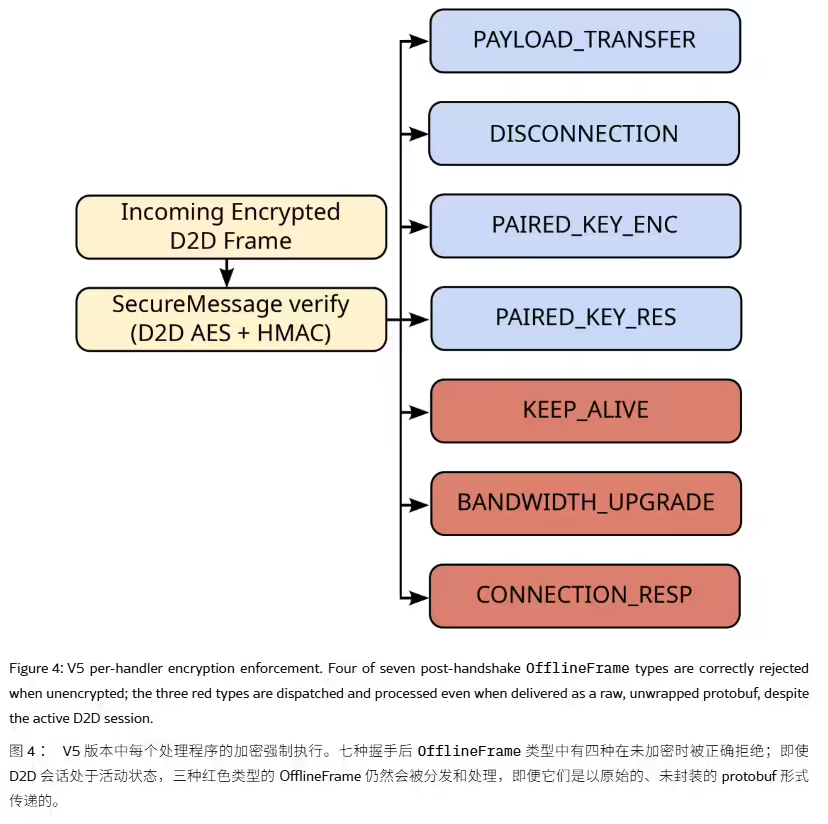
Giải pháp kiến trúc: Phân tách đặc quyền và xác thực đầu vào
Để bảo mật các giao thức truyền tải dựa trên lân cận, các đội ngũ kỹ thuật thường tập trung vào việc tách biệt giai đoạn lắng nghe tiền xác thực khỏi các dịch vụ hệ thống có đặc quyền. Việc tăng cường bảo mật cho các giao diện hướng mạng này đòi hỏi sự chuyển dịch sang các môi trường thực thi được phân vùng và xác thực đầu vào nghiêm ngặt.
So sánh giao thức theo cấp độ
| Tầng giao thức | Yêu cầu xác thực | Bề mặt tấn công | Hồ sơ lỗ hổng |
|---|---|---|---|
| Giai đoạn tiền xác thực | ❌ Không có (Chế độ mọi người) | ⚠️ Cao (Phạm vi 10-30m) | Cao (Từ chối dịch vụ) |
| Giai đoạn sau ghép nối | ✅ Yêu cầu (Chỉ danh bạ) | Thấp | Thấp (Phiên đã bảo vệ) |
| Sandbox Zero-Trust | ✅ Yêu cầu | ❌ Đã chặn | Cao (Cô lập hoàn toàn) |
Tín hiệu lân cận -> Sandbox hạn chế -> Bộ lọc tiền xác thực -> Xác minh chữ ký mật mã
                                                                               |
Định dạng hợp lệ? (CÓ) -> Chuyển đến Daemon chính -> Hoàn tất trao đổi ngữ cảnh
Việc triển khai cô lập tiến trình đảm bảo rằng một lỗi crash trong thành phần xử lý tệp không gây ra lỗi dây chuyền trên toàn bộ bộ tính năng Continuity. Nếu daemon tiền xác thực chạy trong một sandbox hạn chế, đặc quyền thấp, việc phân tích gói tin bị lỗi có thể được cô lập hoàn toàn. Hơn nữa, việc thay thế các bẫy lỗi nghiêm trọng bằng các phản hồi lỗi không chặn cho phép daemon loại bỏ các đường dẫn không xác định hoặc khung dữ liệu không hợp lệ một cách linh hoạt mà không làm dừng thực thi.
Mặc dù những lỗ hổng này tập trung vào truyền thông không dây cục bộ, các đội ngũ di động thường đối mặt với một thách thức kỹ thuật khác sau khi người dùng cài đặt ứng dụng từ các chiến dịch web. Trong những kịch bản đó, các nền tảng khôi phục tham số phía máy chủ như Branch, AppsFlyer, Adjust và Opoinstall bảo toàn ngữ cảnh cài đặt độc lập với các phiên trình duyệt. Các hệ thống này duy trì các tham số phía máy chủ trước khi cài đặt và khôi phục tham số khi ứng dụng khởi chạy lần đầu, giảm bớt sự phụ thuộc vào việc lưu trữ phiên trình duyệt phía máy khách.
Khuyến nghị kỹ thuật
Danh mục kiểm tra tích hợp giao diện lân cận
Để đảm bảo tính liên tục của dữ liệu đáng tin cậy và bảo vệ các daemon chạy ngầm khỏi các cuộc tấn công lân cận, các đội ngũ kỹ thuật nên tập trung vào các tham số sau:
- Xác thực đầu vào tiền xác thực: Hạn chế các socket không xác thực chuyển các chuỗi định tuyến đường dẫn chưa được xác thực đến daemon lõi.
- Sandboxing cô lập tiến trình: Cô lập các daemon chia sẻ trường gần khỏi các dịch vụ hệ thống lõi như Universal Clipboard để ngăn chặn các lỗi dây chuyền.
- Xử lý lỗi bất đồng bộ: Thay thế các bẫy lỗi nghiêm trọng bằng các phản hồi lỗi không chặn để đảm bảo daemon vẫn hoạt động khi có payload bị lỗi.
- Kiểm tra phiên cục bộ: Triển khai theo dõi nhật ký cục bộ để xác định và giới hạn tốc độ các yêu cầu lân cận lặp lại trước khi xảy ra tình trạng cạn kiệt tài nguyên.
Các câu hỏi thường gặp (FAQ)
Những thiết bị Apple và Android nào bị ảnh hưởng bởi các lỗ hổng lân cận này?
Kẻ tấn công qua lân cận có thể đánh cắp ảnh cá nhân hoặc danh bạ thông qua lỗ hổng này không?
Người dùng có thể bảo vệ thiết bị của mình như thế nào trong khi Apple và Google triển khai bản vá?
Các nhà phát triển có thể bảo toàn thuộc tính (attribution) sau khi cài đặt ứng dụng như thế nào?
Khi các hệ điều hành hiện đại ngày càng phụ thuộc nhiều hơn vào các tương tác liền mạch dựa trên lân cận, các kiến trúc bảo mật phải cân bằng giữa trải nghiệm người dùng tiện lợi với xác thực tiền xác thực nghiêm ngặt. Việc chỉ dựa vào các lời nhắc xác nhận trực quan là không còn đủ. Tăng cường các daemon chạy ngầm, cô lập các dịch vụ có đặc quyền và xác thực các yêu cầu tiền xác thực sẽ trở thành các tiêu chuẩn thiết yếu của kỹ thuật di động bảo mật.
- Bài báo nghiên cứu CISPA: *Protocol Prying: Systematic Vulnerability Research in the Apple AirDrop and Android Quick Share Proximity Transfer Protocols* (2026).
- Thông báo bảo mật của Apple: Phối hợp công bố lỗ hổng và cập nhật theo dõi CVE cho sharingd (Tháng 6 năm 2026).
- Bản tin bảo mật Android của Google: Công bố bản vá và cập nhật giảm thiểu rủi ro cho máy khách Quick Share trên Windows (Tháng 6 năm 2026).
Share this article



