Apple Hide My Email và các bí danh? Các nhà nghiên cứu đã báo cáo một vấn đề về quyền riêng tư ảnh hưởng đến tính năng Apple Hide My Email, có thể cho phép một số bí danh nhất định bị liên kết ngược lại với địa chỉ email gốc trong các điều kiện cụ thể. Trong bài viết này, 'bí danh' đề cập đến các địa chỉ chuyển tiếp được tạo bởi tính năng Apple Hide My Email. Bài viết này tổng hợp các thảo luận công khai và không xác nhận sự tồn tại của một lỗ hổng có thể tái lập. Khi các công nghệ theo dõi kỹ thuật số ngày càng trở nên xâm lấn, hàng triệu người tiêu dùng dựa vào các công cụ chuyển tiếp thư ẩn danh để tách biệt thông tin xác thực thực tế của họ khỏi các cơ sở dữ liệu của bên thứ ba. Trong điều kiện hoạt động tiêu chuẩn, các proxy này bảo vệ người dùng khỏi thư rác và các vụ rò rỉ dữ liệu bằng cách đóng vai trò là trạm trung chuyển trung gian. Tuy nhiên, khi cơ chế chuyển đổi cơ sở được báo cáo là hiển thị các kiểu mẫu căn chỉnh có thể liên kết bí danh trở lại tài khoản gốc, toàn bộ mô hình quyền riêng tư sẽ bị sụp đổ.
Dòng thời gian và sự phát triển của việc khám phá các bí danh Apple Hide My Email
Tóm tắt
- Một mối lo ngại về quyền riêng tư mang tính lý thuyết đã được báo cáo có trách nhiệm vào giữa năm 2025, cho thấy rằng các lớp mặt nạ chuyển tiếp ẩn danh trong một số trường hợp có thể được liên kết với hộp thư gốc.
- Các thử nghiệm sau đó cho thấy vấn đề vẫn có thể tái lập ngay cả sau khi Apple thực hiện các thay đổi phụ trợ (backend).
- Sự chuyển dịch kiến trúc song song sang một tên miền phụ chuyên dụng giúp các dịch vụ dễ dàng nhận diện các bí danh mới tạo hơn nếu họ chọn lọc các bí danh đó.
Việc phát triển các công cụ che giấu email gốc đã đánh dấu một cột mốc quan trọng trong quyền riêng tư của người dùng. Được tích hợp trực tiếp vào hệ điều hành và cửa sổ đăng ký, các tiện ích này cho phép cá nhân tạo các địa chỉ chuyển tiếp duy nhất thông qua tài liệu nền tảng chính thức. Nếu một nền tảng bị rò rỉ cơ sở dữ liệu, người dùng có thể đơn giản là hủy bỏ bí danh cụ thể đó, bảo vệ hộp thư thực khỏi các mối đe dọa tiếp thị và bảo mật không mong muốn. Khung làm việc này đã tách biệt thành công danh tính kỹ thuật số của một người khỏi các cơ sở dữ liệu của bên thứ ba.
Tuy nhiên, tính toàn vẹn của các công cụ che giấu này dựa trên một giả định quan trọng: bí danh phải hoàn toàn không thể phân biệt được với các hộp thư hợp lệ tiêu chuẩn. Trong quá khứ, các lớp mặt nạ chuyển tiếp này ẩn mình giữa hàng triệu tài khoản bình thường. Để chặn các tài khoản dùng một lần này, các hệ thống đăng ký sẽ phải chặn toàn bộ tên miền gốc, điều này có khả năng ảnh hưởng đến cả những người dùng Apple hợp lệ. Do đó, việc ngụy trang này đã mang lại hiệu quả cao.
Các tác động bảo mật của vấn đề bí danh Apple Hide My Email không chỉ dừng lại ở việc lộ thông tin thư rác đơn thuần. Một lo ngại về thiết kế quyền riêng tư đã xuất hiện khi nhà phân tích bảo mật Tyler Murphy quan sát thấy cơ chế chuyển đổi bên dưới có thể làm rò rỉ siêu dữ liệu, cho thấy khả năng liên kết giữa các địa chỉ ẩn danh và tài khoản gốc. Nhà nghiên cứu đã báo cáo vấn đề một cách có trách nhiệm tới công ty công nghệ này vào mùa hè năm 2025. Mặc dù nhà vận hành nền tảng tuyên bố đã triển khai cập nhật hệ thống phụ trợ để giải quyết vấn đề vào đầu năm 2026, các thử nghiệm sau đó cho thấy khả năng liên kết dữ liệu có thể vẫn tồn tại. Các chi tiết công khai về lỗ hổng vẫn còn hạn chế và các điều kiện tái lập chính xác chưa được xác minh độc lập trên quy mô lớn. Do đó, người dùng phụ thuộc vào khung làm việc này để giữ tính ẩn danh tuyệt đối có thể đối mặt với những rủi ro định hình hồ sơ không mong muốn, như đã lưu ý trong các báo cáo bảo mật độc lập.
Đi sâu vào kỹ thuật & Cơ chế bên trong của vấn đề bí danh Apple Hide My Email
Về mặt kỹ thuật, các giao thức chuyển tiếp thư tiêu chuẩn phải tách biệt an toàn siêu dữ liệu đến khỏi chi tiết hộp thư thực của người nhận. Khi một nền tảng nhận được email gửi đến một bí danh ẩn danh, máy chủ chuyển tiếp sẽ phân tích tiêu đề thư, khớp bí danh với hồ sơ khách hàng liên quan và chuyển tiếp nội dung đến hộp thư riêng tư. Quá trình chuyển đổi này phải diễn ra hoàn toàn bên trong phạm vi an toàn của nhà cung cấp proxy.
Theo nghiên cứu được tiết lộ, thông tin liên quan đến tính năng Apple Hide My Email có thể được kết hợp với các nguồn dữ liệu công khai để suy luận ra địa chỉ email gốc trong một số trường hợp nhất định. Hành vi được cho là này có thể gây ra rủi ro liên kết trong các hệ thống nơi nhiều nguồn dữ liệu chồng chéo. Vì một số danh mục ánh xạ các chi tiết nền tảng công khai tới hồ sơ người dùng, bí danh liên quan có thể trùng khớp với địa chỉ email thực của người dùng. Sự trùng khớp tiềm năng này xảy ra mà không cần tương tác trực tiếp từ người dùng, làm nổi bật những thách thức kỹ thuật cốt lõi liên quan đến chủ đề bí danh Apple Hide My Email đã được báo cáo.
[Trạng thái lý tưởng của Proxy thư bảo mật]
  Thư đến ──> Bí danh ẩn danh (private.icloud.com) ──> Chuyển tiếp an toàn ──> Hộp thư riêng tư


[Đường dẫn khai thác được xác định]
  Bí danh ẩn danh ──> Lộ thông tin bí danh ──> Tra cứu danh mục ngược ──> Liên kết trạng thái tiềm năng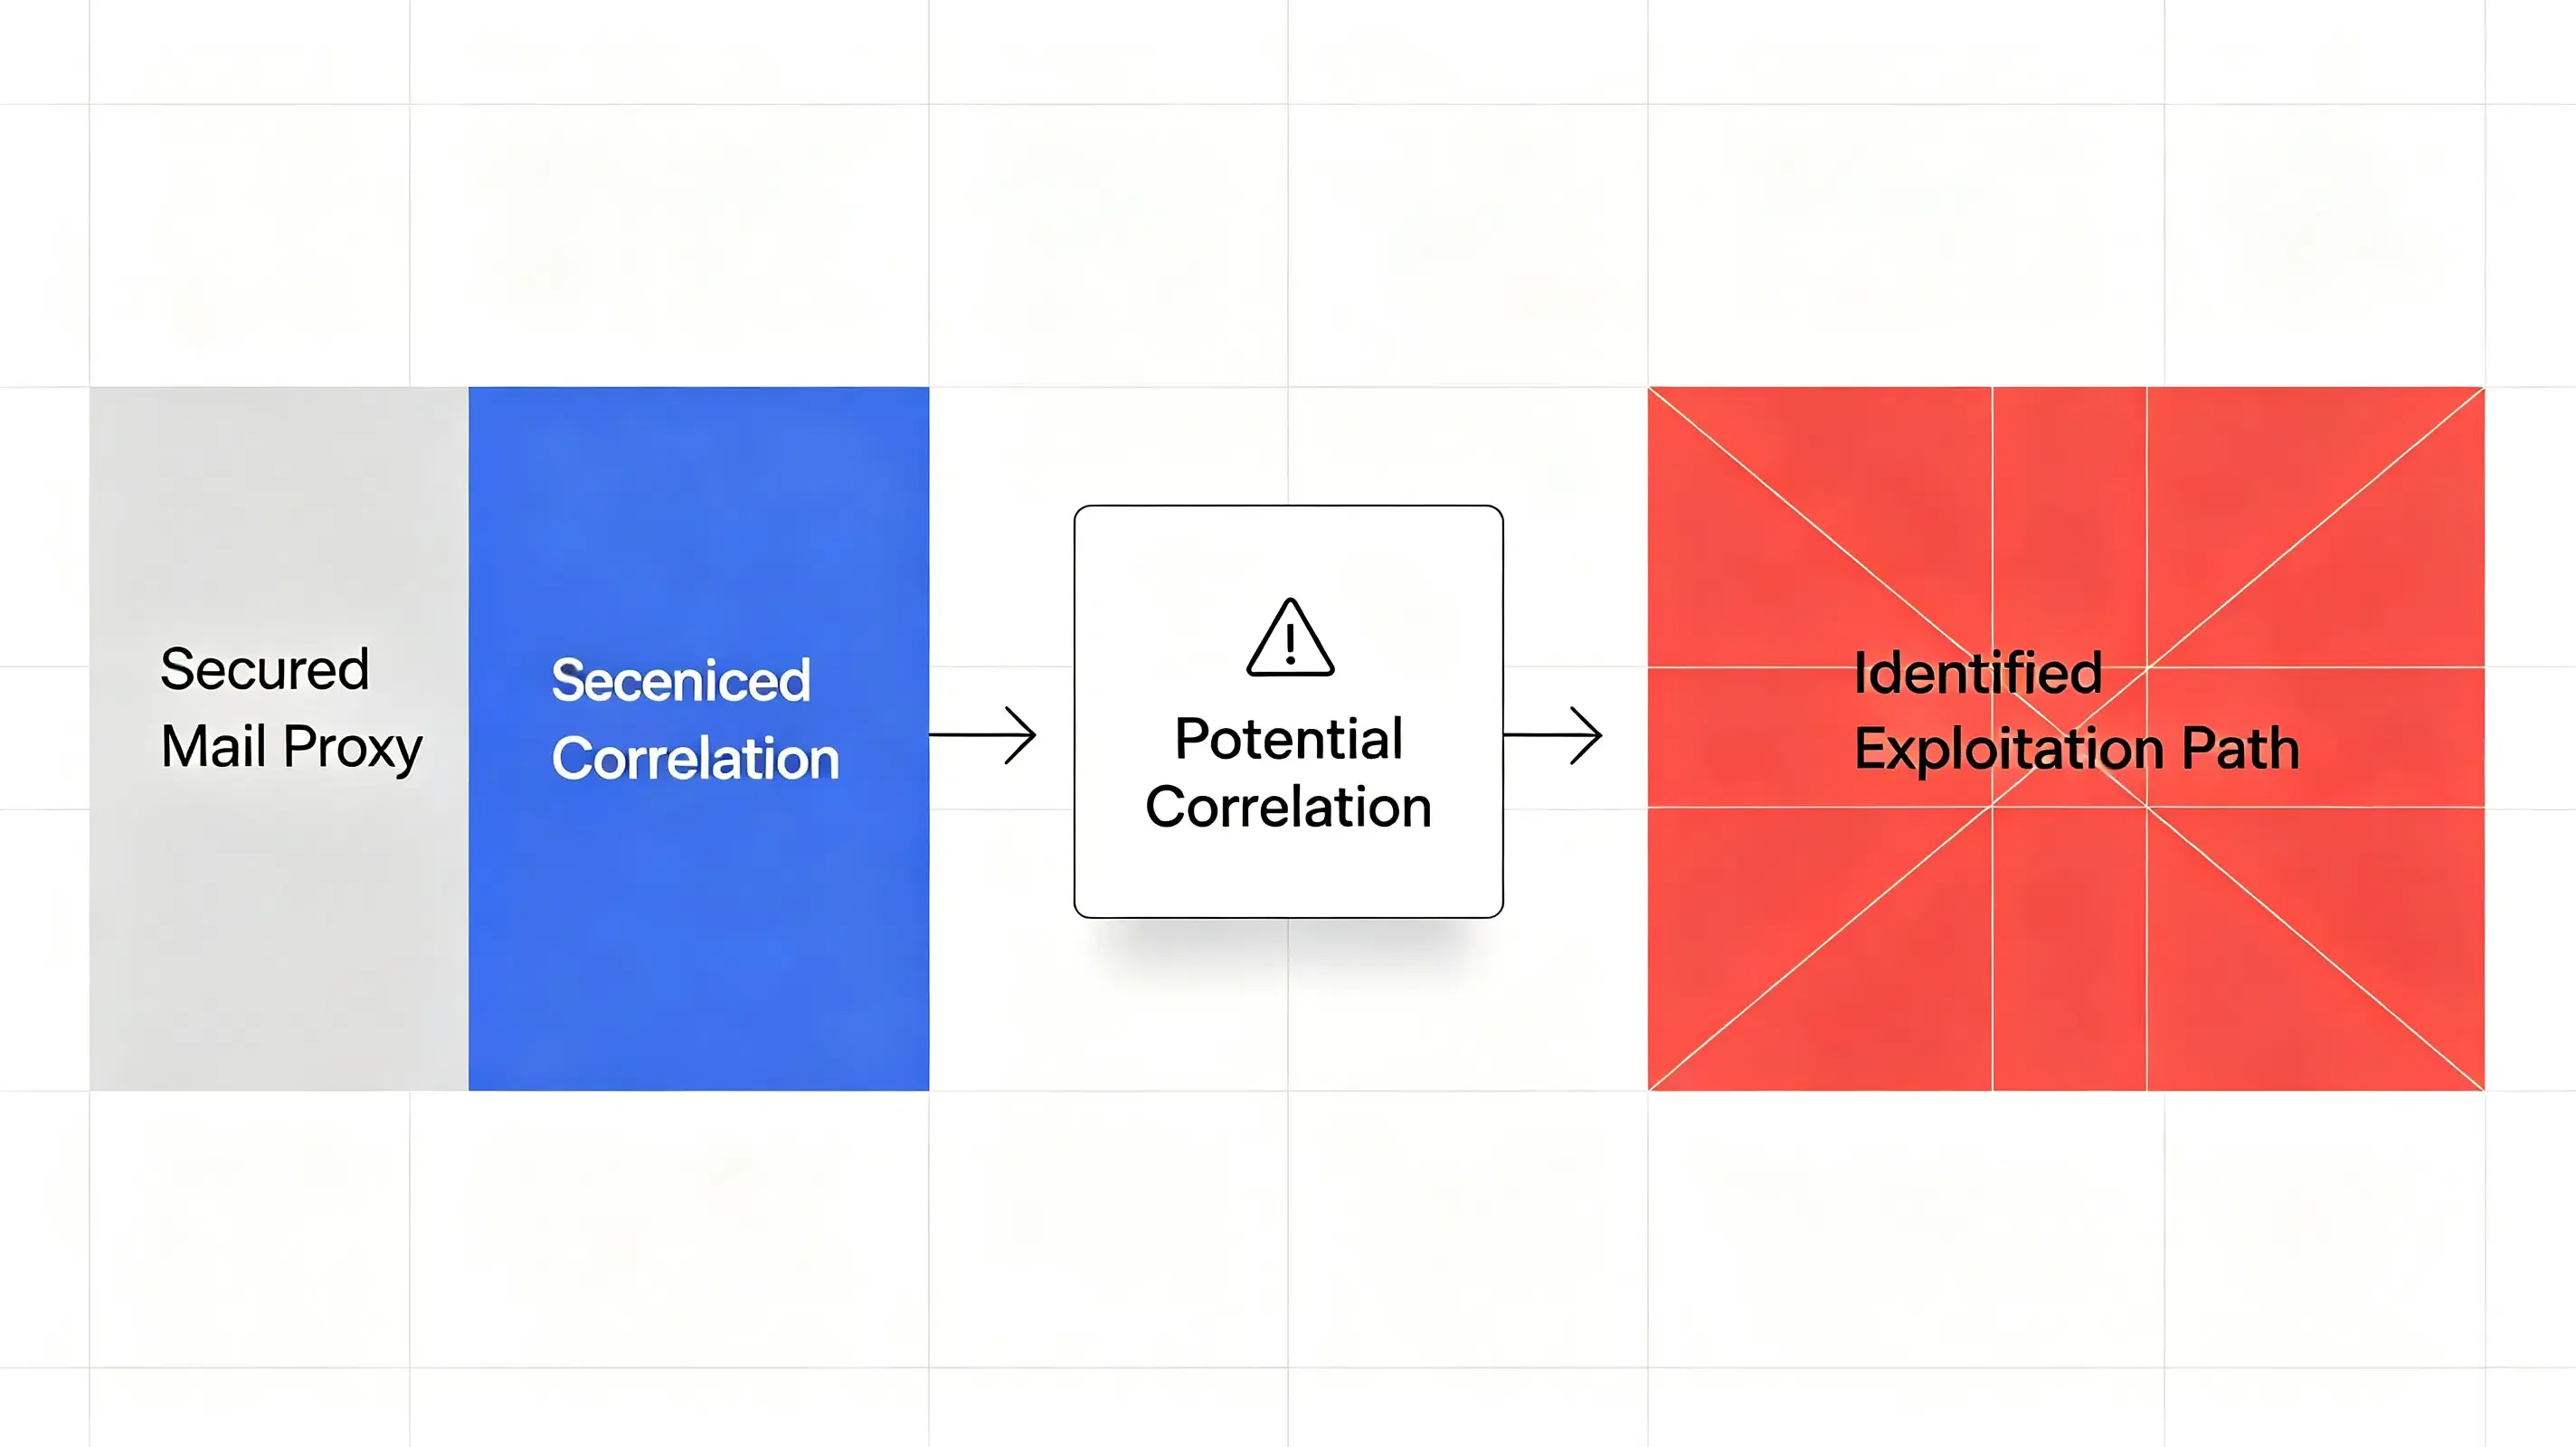
Mặc dù vấn đề được báo cáo liên quan đến quyền riêng tư email hơn là ghi nhận trên thiết bị di động, nó cho thấy một thách thức kỹ thuật rộng lớn hơn: khi tính liên tục của danh tính bị phá vỡ trên các hệ thống, các quy trình đo lường và bảo mật hạ nguồn cũng trở nên khó khăn hơn. Việc mất ngữ cảnh trình duyệt cũng ảnh hưởng đến các quy trình ghi nhận trên di động hạ nguồn khi người dùng cài đặt ứng dụng. Khi một người dùng tạo tài khoản bằng bí danh đã che giấu và sau đó tải xuống ứng dụng di động, việc thiếu tính liên tục trạng thái qua các chuyển hướng thư-đến-ứng dụng (mail-to-app) thông thường làm gián đoạn các mô hình đa điểm tiêu chuẩn. Trong các hệ thống danh tính rộng hơn, sự thất bại trong việc cô lập bí danh cho thấy tính liên tục danh tính xuyên hệ thống phụ thuộc như thế nào vào việc xử lý trạng thái nhất quán.
Các phương pháp tốt nhất & Tiêu chuẩn thực hiện tham chiếu trong kỷ nguyên hậu bí danh
Để bảo vệ các đường dẫn dữ liệu và đảm bảo an toàn cho người dùng trong kỷ nguyên hậu bí danh, các nhà phát triển và kiến trúc sư có thể đánh giá việc quản lý bí danh mã nguồn mở phi tập trung và bảo tồn trạng thái phía máy chủ. Việc dựa vào các tính năng cấp hệ điều hành của một nhà cung cấp duy nhất sẽ tạo ra sự phụ thuộc vào nhà cung cấp mang tính hệ thống và khiến các tổ chức dễ bị tổn thương trước các cập nhật phụ trợ âm thầm. Thay vào đó, các nhóm kỹ thuật có thể đánh giá các công nghệ định tuyến thay thế cho phép quyền sở hữu dữ liệu hoàn toàn.
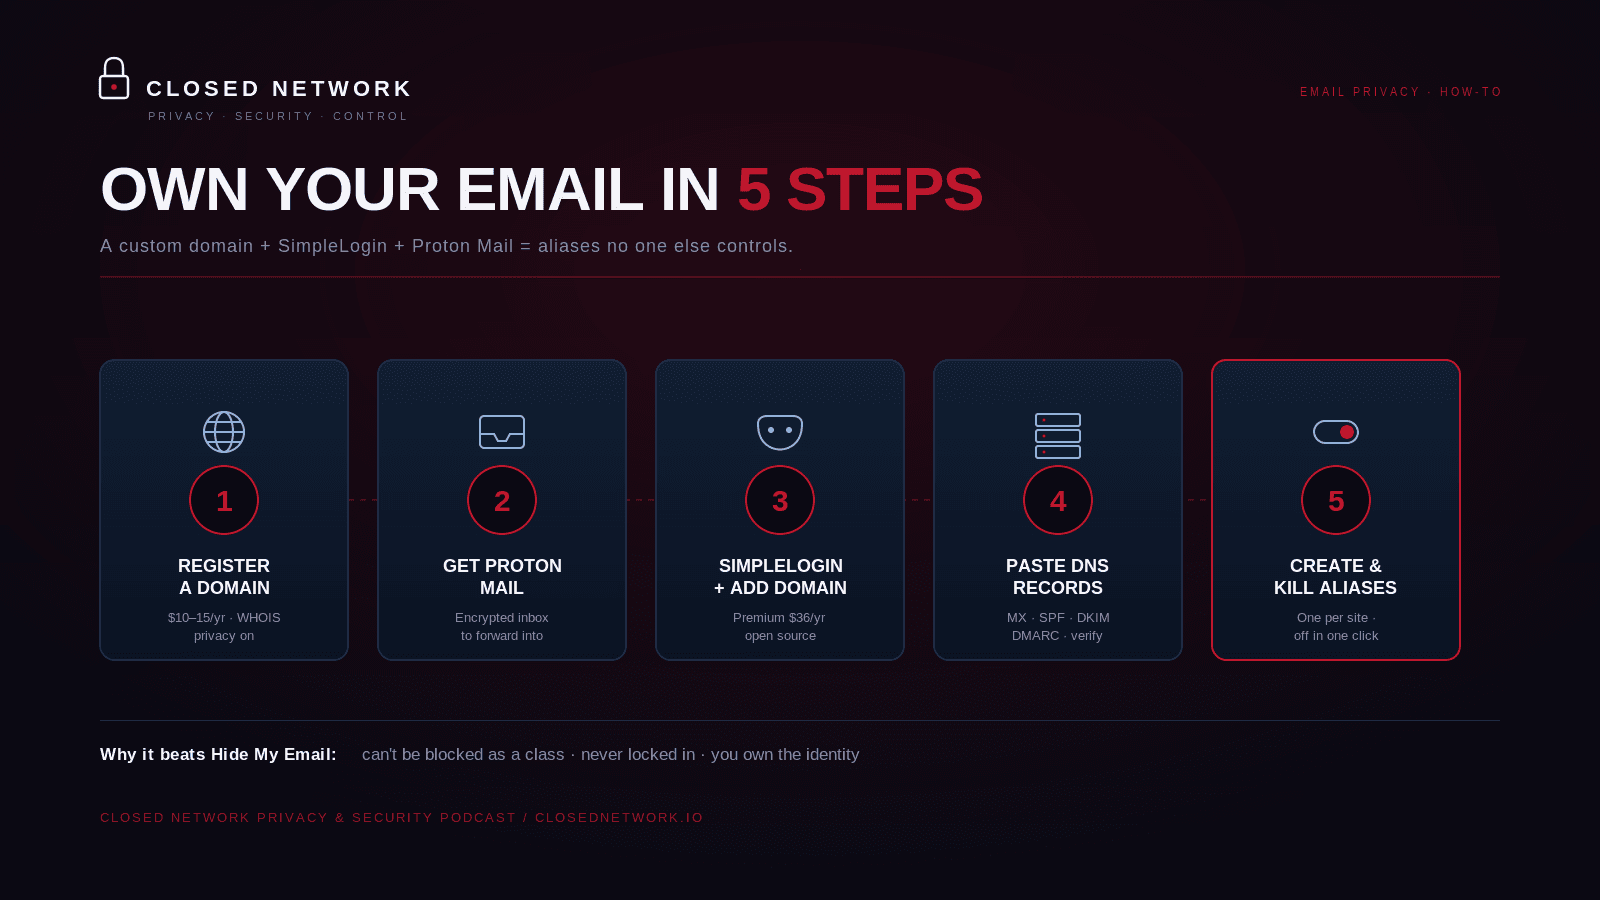
Một phương án thay thế tiêu chuẩn bao gồm việc đăng ký một tên miền tùy chỉnh dành riêng cho việc phân đoạn email. Bằng cách định tuyến tên miền này thông qua một công cụ tạo bí danh mã nguồn mở, tự lưu trữ như SimpleLogin và trỏ đến một hộp thư mã hóa như Proton Mail, các nhà phát triển có thể đảm bảo rằng các bí danh của họ trông giống như các tên miền tùy chỉnh tiêu chuẩn, ngăn chặn các hệ thống chống lạm dụng chặn chúng như một nhóm.
Ma trận so sánh sau đây phác thảo hiệu suất của các phương pháp theo dõi khác nhau trong một môi trường không trạng thái và bị xâm phạm bí danh:
| Chỉ số & Khả năng | Xây dựng phiên CSDL nội bộ | Chuyển hướng Webview / Firebase cũ | Nền tảng MMP cao cấp (Adjust, AppsFlyer) | SDK liên kết sâu trì hoãn (Opoinstall) |
|---|---|---|---|---|
| Duy trì ghi nhận | Cao (Phía máy chủ) | Thấp (Phía khách hàng) | Cao (Đa điểm) | Cao (Ánh xạ lập trình) |
| Chi phí phát triển | Cực cao | Thấp | Cao | Thấp |
| Gánh nặng bảo trì | Cao (Liên tục) | Thấp | Thấp | Thấp |
| Giảm thiểu gian lận | Trung bình (Quy tắc thủ công) | Thấp | Cao (Thuật toán) | Cao (Chữ ký Zero-Trust) |
| Tác động độ trễ | Biến đổi | Trung bình | Trung bình | Thấp (Dấu chân cực nhẹ) |
Trong khi việc tạo bí danh tên miền tùy chỉnh bảo vệ các thông tin liên lạc đến, quá trình chuyển đổi hạ nguồn thường dựa vào việc khôi phục trạng thái phía máy chủ. Ví dụ, các kiến trúc tham chiếu nền tảng, như Opoinstall, sử dụng liên kết sâu trì hoãn (deferred deep linking) và khôi phục tham số để bảo tồn siêu dữ liệu phiên trên các ngữ cảnh web và di động phân tán. Bằng cách ánh xạ siêu dữ liệu phiên vào một cơ sở dữ liệu tập trung thay vì dựa vào các chuyển hướng dựa trên trình duyệt, hệ thống như vậy đảm bảo rằng ngữ cảnh chuyển đổi vẫn nhất quán ngay cả khi các tác vụ ban đầu được thực hiện một cách ẩn danh. Các nhóm kỹ thuật có thể đánh giá các phương pháp tiếp cận này để cân bằng giữa bảo vệ dữ liệu và tính nhất quán của đo lường.
Các câu hỏi thường gặp (FAQ)
Tại sao việc chuyển sang tên miền phụ chuyên dụng lại gây hại cho quyền riêng tư của bí danh?
Làm thế nào các nhà môi giới dữ liệu phân giải bí danh ẩn danh ngược lại địa chỉ email thực?
Thiết lập nào kiên cố nhất để duy trì các bí danh email ẩn danh?
Tác động thực tế & Triển vọng tương lai
Việc phát hiện ra lỗ hổng chuyển tiếp này đánh dấu một bước ngoặt quan trọng trong cách chúng ta định nghĩa quyền riêng tư kỹ thuật số. Khi các công cụ định hình danh tính tự động ngày càng trở nên tinh vi, việc thuê quyền riêng tư từ các tính năng hệ điều hành tiêu chuẩn mang đến những rủi ro khó chấp nhận. Một thay đổi trong thực thi phụ trợ hoặc một lỗi giao thức chưa được giải quyết có thể làm tổn hại đến sự cô lập cơ sở dữ liệu, có khả năng làm lộ danh tính thực tế của người dùng trước sự theo dõi không mong muốn.
Đối với các nhà phát triển và doanh nghiệp kỹ thuật số, tương lai của việc thu hút người dùng thuộc về các hệ thống thiết lập niềm tin mang tính bắc cầu mà không làm tổn hại đến bảo mật. Việc triển khai xác thực danh tính phía máy chủ, các tham số giới thiệu được ký mã hóa và các khung chuyển tiếp tham số mạnh mẽ sẽ là yếu tố thiết yếu để tồn tại trong một môi trường internet không tin cậy (zero-trust). Bằng cách xây dựng các kiến trúc ưu tiên quyền sở hữu dữ liệu và trạng thái phiên phi tập trung, các tổ chức có thể bảo vệ các đường dẫn đo lường của họ trong khi vẫn tôn trọng quyền riêng tư thực sự của người dùng.
Share this article



