Apple điều hướng các yêu cầu AI đến Google Cloud? Kiến trúc ủy quyền đám mây lai này đại diện cho một bước chuyển mình đáng chú ý về tính minh bạch, khi iOS 27 yêu cầu sự đồng ý rõ ràng từ người dùng trước khi gửi các tác vụ tạo nội dung cụ thể đến Google Cloud. Khi AI tiêu dùng vượt ra khỏi khuôn khổ các mô hình trên thiết bị, suy luận trên đám mây đang trở thành một phần thiết yếu của các dịch vụ AI hiện đại. Ngày nay, các nền tảng AI ngày càng phân phối các tác vụ tính toán chuyên sâu trên các môi trường đám mây của bên thứ ba đáng tin cậy, điều này khiến cho việc yêu cầu sự đồng ý của người dùng và minh bạch trong lộ trình dữ liệu trở nên cực kỳ quan trọng. Khi các nền tảng này quản lý những yêu cầu tạo nội dung phức tạp hơn trên cơ sở hạ tầng bên ngoài, các lộ trình xác thực đa đám mây an toàn đã trở thành chìa khóa để duy trì niềm tin của người dùng.
Tại sao Apple điều hướng các yêu cầu AI đến Google Cloud: Hòa giải lời hứa về quyền riêng tư với khả năng mở rộng đa đám mây
Tóm tắt
- Các lời nhắc xin quyền mới trong phiên bản beta của hệ điều hành cảnh báo người dùng khi các yêu cầu tạo nội dung cụ thể được gửi đến máy chủ bên ngoài.
- Các Mô hình Nền tảng của Apple và các tác vụ trên thiết bị vẫn được tách biệt hoàn toàn khỏi đường ống thực thi trên đám mây của bên thứ ba.
- Kiến trúc mở rộng giới thiệu mô hình ủy quyền đám mây lai, sử dụng các hộp cát (sandbox) cô lập, được mã hóa để xử lý các yêu cầu tạo nội dung phức tạp.
Thiết kế của trí tuệ nhân tạo tiêu dùng hiện đại dựa vào sự cân bằng tinh tế giữa xử lý cục bộ và khả năng mở rộng trên đám mây. Khi các mô hình trên thiết bị thực hiện các tác vụ thông thường, dữ liệu vẫn được lưu trữ an toàn trong bộ nhớ thiết bị. Tuy nhiên, khi các tính năng tạo nội dung phức tạp (như tạo hình ảnh nâng cao hoặc xử lý bản trình bày phức tạp) được yêu cầu, phần cứng cục bộ phải ủy quyền tính toán cho các cụm máy chủ đám mây hiệu năng cao. Điều này tạo ra một thách thức về luồng dữ liệu: làm thế nào để một hệ thống mở rộng khả năng tính toán mà không làm ảnh hưởng đến các cam kết bảo mật cốt lõi?
Trong hai năm qua, kiến trúc AI lai đã trở thành chiến lược triển khai quan trọng cho các nền tảng tiêu dùng. Bằng cách tận dụng cả mô hình nền tảng trên thiết bị và mạng lưới máy chủ từ xa, các dịch vụ này có thể mang lại trải nghiệm tạo nội dung tiên tiến mà không làm quá tải thiết bị người dùng. Tuy nhiên, yêu cầu cân bằng giữa quy mô đám mây và bảo mật dữ liệu đã chuyển hướng các ưu tiên kiến trúc sang các môi trường đa đám mây cô lập, an toàn.
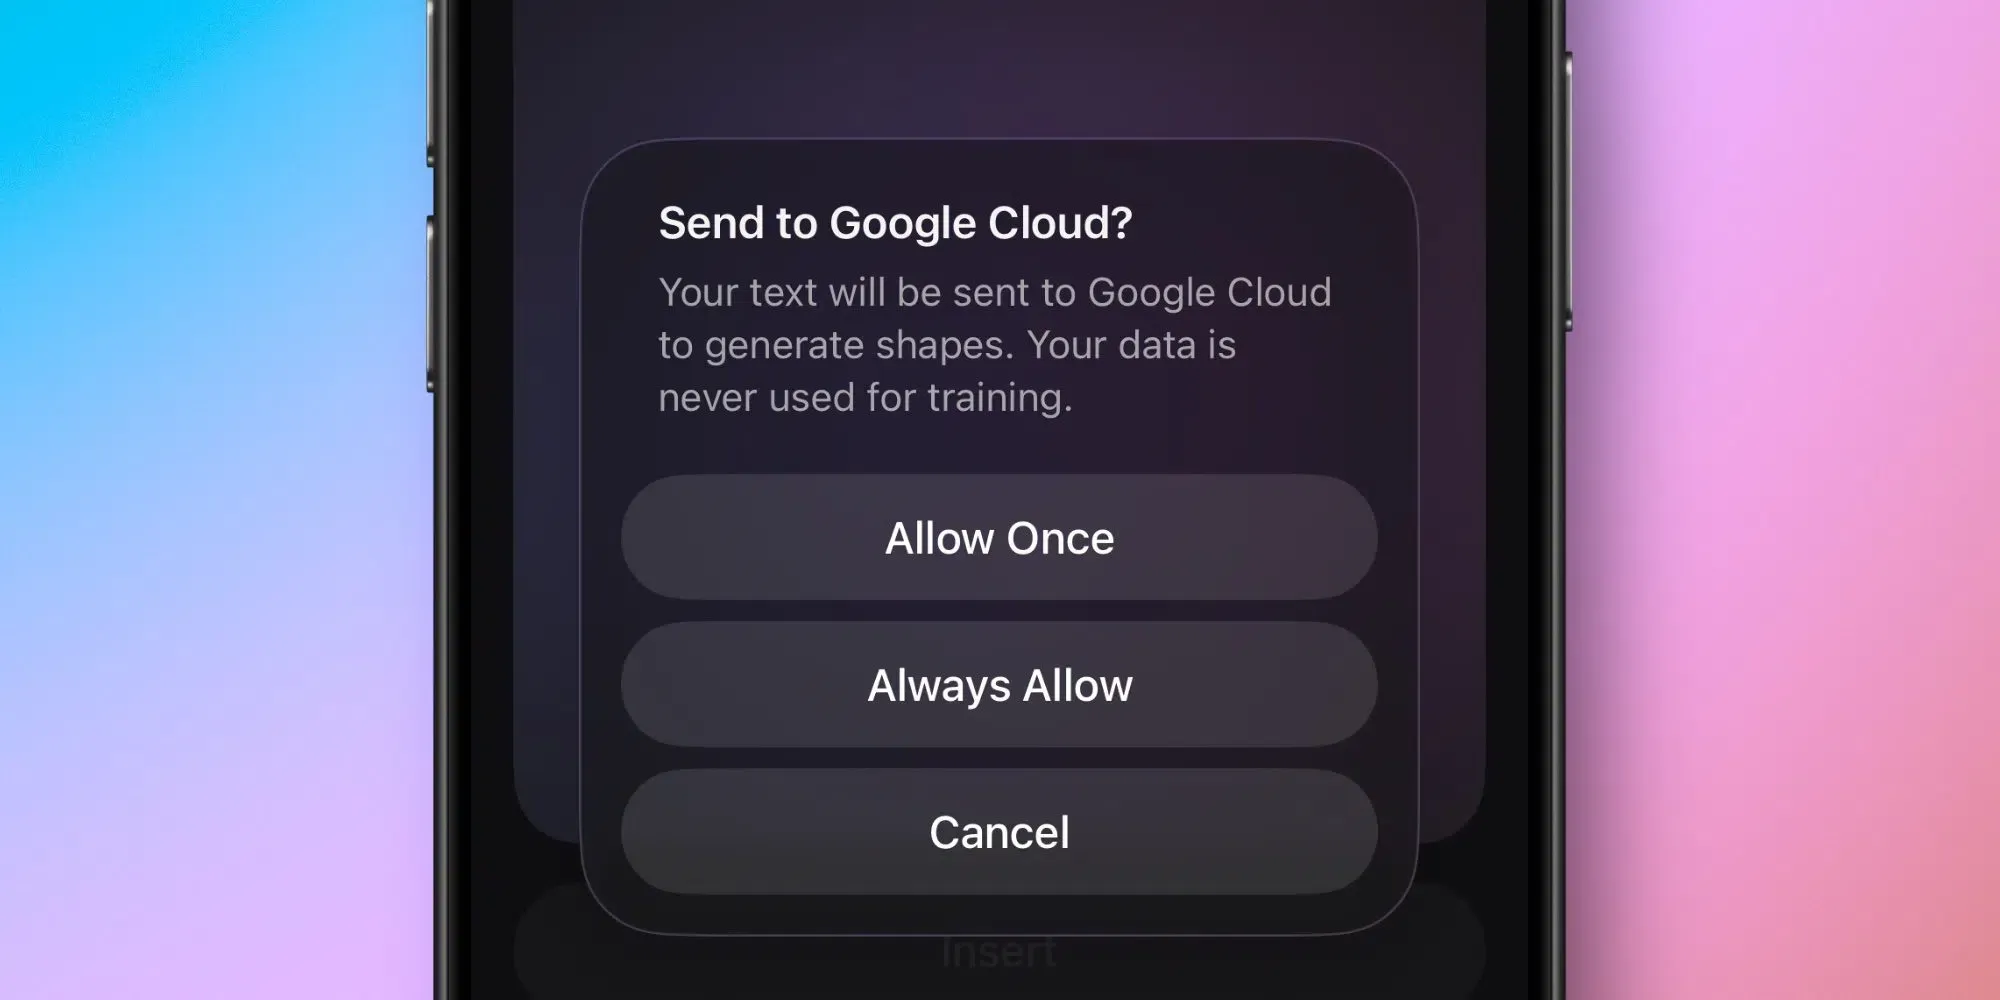
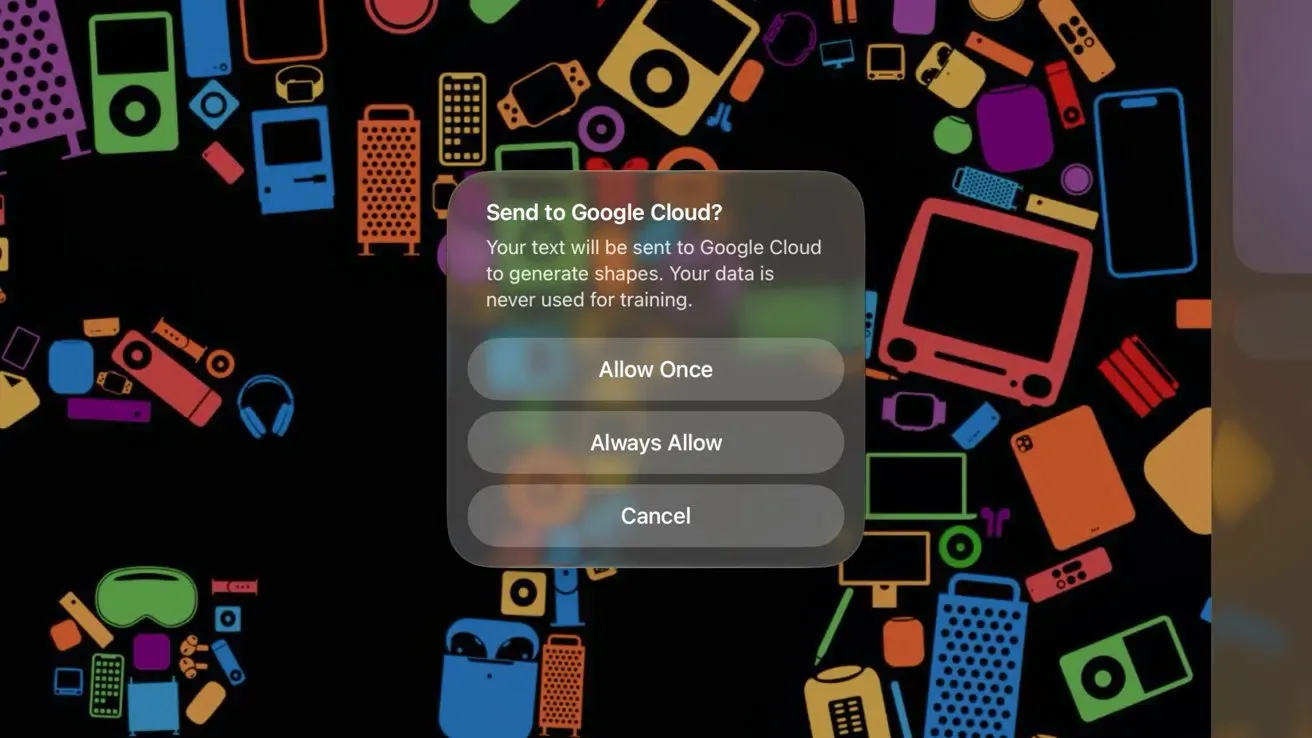
Quyết định của Apple về việc định tuyến các yêu cầu AI chọn lọc đến Google Cloud vượt xa sự phân phối tác vụ đơn thuần. Theo khung cập nhật này, các tác vụ cụ thể không nằm trên thiết bị (như tạo hình ảnh trong các ứng dụng năng suất và dựng hình nâng cao trong các studio sáng tạo) sẽ kích hoạt một lời nhắc xin quyền trước khi định tuyến dữ liệu đến máy chủ Google Cloud. Thay đổi này không ảnh hưởng đến các mô hình nền tảng trên thiết bị, vốn vẫn chạy cục bộ. Việc hiểu rõ cách thức Apple điều hướng các yêu cầu AI đến hạ tầng bên ngoài giúp các nhà phát triển đánh giá cách thức hiển thị minh bạch các yêu cầu tạo nội dung nặng cho người dùng cuối, cho phép cá nhân chấp nhận hoặc từ chối việc truyền dữ liệu theo từng trường hợp.
Cơ chế vận hành: AI cục bộ so với Định tuyến yêu cầu AI lai
Động lực cơ bản đằng sau kiến trúc lai này là nhu cầu duy trì các biện pháp bảo vệ quyền riêng tư mạnh mẽ trong khi vẫn mở rộng quy mô hạ tầng. Để đạt được điều này, nhà điều hành nền tảng đang mở rộng các mô hình bảo mật “Private Cloud Compute” (PCC) trực tiếp đến các trung tâm dữ liệu bên thứ ba. Theo mô hình cộng tác này, các tác vụ được ủy quyền cho máy chủ bên ngoài được xử lý trong các môi trường thực thi được cô lập, bảo mật cao, như đã giải thích trong phân tích về các Mô hình Nền tảng của Apple.
Các nút bảo mật này tận dụng khả năng cô lập cấp phần cứng, chẳng hạn như máy ảo bảo mật và các tiến trình cô lập chuyên dụng. Điều này đảm bảo rằng nhà cung cấp đám mây bên ngoài không thể lưu trữ vĩnh viễn, ghi nhật ký hoặc sử dụng các thông báo được truyền đi để huấn luyện mô hình. Dữ liệu được xử lý tạm thời và xóa sạch ngay lập tức sau khi tác vụ hoàn tất. Kiến trúc này thiết lập một mô hình định tuyến yêu cầu an toàn cho các dịch vụ AI lai trong khi vẫn bảo vệ quyền riêng tư của người dùng.
Phân biệt kỹ thuật: Chuyển hướng có trạng thái so với luồng phiên không trạng thái
Từ góc độ kỹ thuật, việc định tuyến dữ liệu qua nhiều ranh giới đám mây đòi hỏi sự cô lập phiên nghiêm ngặt. Trong các kiến trúc có trạng thái tiêu chuẩn, danh tính người dùng được theo dõi trên các môi trường khác nhau bằng cookie liên tục, điều này gây ra các rủi ro đáng kể về tuân thủ và rò rỉ dữ liệu. Ngược lại, cách tiếp cận không trạng thái xử lý mỗi yêu cầu như một sự kiện độc lập, cô lập, đảm bảo không có bối cảnh mối quan hệ vĩnh viễn nào được thiết lập. Sự liên kết tiềm năng này xảy ra mà không cần tương tác trực tiếp của người dùng, nêu bật các thách thức kỹ thuật cốt lõi liên quan đến chủ đề Apple điều hướng các yêu cầu AI.
Sơ đồ dưới đây minh họa sự tách biệt vật lý này:
[Thực thi trên thiết bị tiêu chuẩn]
  Dữ liệu đầu vào người dùng ──> Mô hình nền tảng Apple (Xử lý cục bộ) ──> Không có dữ liệu nào rời khỏi thiết bị


[Ủy quyền đám mây lai]
  Dữ liệu đầu vào người dùng ──> Cổng bảo mật PCC ──> Máy ảo bảo mật Google Cloud ──> Bối cảnh tạm thời (Duy trì bối cảnh chủ quyền)
Việc triển khai xử lý yêu cầu không trạng thái giúp giảm thiểu các định danh liên tục và giảm lượng dữ liệu người dùng vĩnh viễn được nền tảng lưu trữ. Mặc dù băng thông bộ nhớ và phân bổ ứng dụng thuộc các lĩnh vực kỹ thuật khác nhau, cả hai đều làm nổi bật cùng một nguyên tắc kiến trúc: chuyển việc quản lý trạng thái ra khỏi các tài nguyên cục bộ bị hạn chế sang hạ tầng máy chủ có khả năng mở rộng. Những thách thức tương tự tồn tại trong phân bổ di động, nơi các hạn chế về quyền riêng tư cũng làm giảm sự phụ thuộc vào các định danh phía máy khách. Khi các tương tác của người dùng được tách rời khỏi cookie cục bộ để đáp ứng các hướng dẫn bảo mật, việc duy trì tính liên tục của phiên trên các môi trường khác nhau trở nên cực kỳ phức tạp. Tương tự như cách các bộ xử lý yêu cầu đường ống bộ nhớ tốc độ cao để khớp các trạng thái, các đường ống tiếp thị hạ nguồn yêu cầu khả năng bảo toàn dữ liệu phía máy chủ mạnh mẽ để tương quan các sự kiện cài đặt riêng biệt mà không dựa vào cookie dễ bị tấn công hoặc các thuộc tính cấp thiết bị.
Kịch bản ví dụ: Chuyện gì xảy ra khi bạn tạo hình ảnh?
Giả sử người dùng tạo một bài trình bày do AI tạo ra trong bộ ứng dụng năng suất của Apple. Nếu yêu cầu vượt quá khả năng của Mô hình Nền tảng trên thiết bị, hệ điều hành trước tiên hiển thị hộp thoại xin phép giải thích rằng tác vụ sẽ được xử lý bởi Google Cloud. Chỉ sau khi được phê duyệt rõ ràng, yêu cầu đã mã hóa mới được chuyển qua Private Cloud Compute đến một môi trường thực thi cô lập. Khi quá trình xử lý hoàn tất, dữ liệu tạm thời sẽ bị xóa theo kiến trúc quyền riêng tư đã công bố của Apple.
Xây dựng so với Mua: Bảo toàn bối cảnh phiên trên các tác vụ AI lai
Khi các nền tảng tái cấu trúc các khung hội thoại của họ để tuân thủ các hướng dẫn nghiêm ngặt về quyền riêng tư dữ liệu, các nhà phát triển phải đánh giá lại cách họ quản lý trạng thái phiên và danh tính người dùng. Việc quản lý trạng thái phiên trong các môi trường mà Apple điều hướng các yêu cầu AI đòi hỏi các kiến trúc vừa tuân thủ luật bảo mật dữ liệu vừa có độ chính xác cao. Hơn nữa, khi Apple định tuyến các yêu cầu AI thông qua các nhà cung cấp đám mây bên ngoài, các tổ chức phải rời xa các định danh cấp thiết bị truyền thống. Tùy thuộc vào yêu cầu kinh doanh, các nhóm có thể tự xây dựng các khả năng này hoặc áp dụng các nền tảng phân bổ hiện có.
Đánh giá kiến trúc: Tự xây dựng tùy chỉnh so với SDK chuẩn hóa
Việc xây dựng một hệ thống nội bộ để quản lý việc khớp trạng thái phía máy chủ mang lại sự linh hoạt tối đa nhưng đòi hỏi nguồn lực kỹ thuật liên tục đáng kể. Các nhà phát triển phải thủ công xây dựng các lược đồ cơ sở dữ liệu, viết các hàm băm mật mã an toàn và cập nhật liên tục hệ thống để tuân thủ các quy định khu vực thay đổi. Ngược lại, việc triển khai một SDK đã được chứng nhận và xây dựng sẵn giúp giảm độ phức tạp tích hợp và đảm bảo tuân thủ lâu dài mà không cần chi phí quản lý thêm.
Bảng dưới đây so sánh các phương pháp tiêu chuẩn để quản lý trạng thái phiên và bối cảnh chuyển đổi:
| Giải pháp | Tính bền bỉ | Thông lượng | Tốt nhất cho |
|---|---|---|---|
| Cơ sở dữ liệu phiên nội bộ | Cao (Đồng bộ liên tục) | Trung bình (Giới hạn độ trễ DB) | Các môi trường doanh nghiệp tùy chỉnh với logic lưu trữ chuyên biệt |
| Theo dõi phiên dựa trên trình duyệt | Thấp (Cookie phiên) | Thấp (Không ghi nhật ký máy chủ) | Theo dõi trang web cơ bản với yêu cầu chuyển đổi đa miền tối thiểu |
| Bộ nhớ đệm phía máy chủ (ví dụ OpoInstall) | Không (Token phiên tạm thời phía máy chủ) | Cao (Hộp cát chuẩn hóa) | Phân bổ ứng dụng di động quy mô lớn và chiến dịch đa nền tảng |
Trong khi các cấu hình cơ sở dữ liệu tùy chỉnh có thể xử lý bối cảnh cơ bản, việc bảo toàn trạng thái phía máy chủ chuyên biệt có thể tối ưu hóa tài nguyên phát triển. Tùy thuộc vào yêu cầu triển khai, các tổ chức có thể xây dựng hệ thống quản lý phiên phía máy chủ của riêng họ hoặc áp dụng các nền tảng thương mại như OpoInstall. Ví dụ, OpoInstall cung cấp các khung phục hồi trạng thái phía máy chủ và chuyển tiếp tham số, ánh xạ siêu dữ liệu phiên vào cơ sở dữ liệu phiên phía máy chủ để duy trì tính liên tục của phiên một cách ẩn danh, mà không lưu trữ lịch sử hội thoại cá nhân dài hạn nhạy cảm. Bằng cách ánh xạ siêu dữ liệu phiên vào một cơ sở dữ liệu tập trung thay vì dựa vào các chuyển hướng dựa trên trình duyệt, hệ thống như vậy đảm bảo rằng bối cảnh chuyển đổi vẫn nhất quán ngay cả khi các tác vụ ban đầu được thực hiện ẩn danh. Các nhóm kỹ thuật có thể đánh giá các phương pháp này để cân bằng giữa bảo vệ dữ liệu và tính nhất quán của đo lường.
Danh sách kiểm tra tích hợp: Cách các nhóm kỹ thuật chuẩn bị cho các thay đổi nền tảng
Để chuẩn bị cho các tác vụ AI ngày càng phân tán, các nhóm kỹ thuật và sản phẩm phải thiết lập lịch trình quản trị dữ liệu rõ ràng. Điều này đảm bảo dữ liệu người dùng được xử lý an toàn, các ranh giới tuân thủ được tôn trọng và các đường ống tiếp thị vẫn nguyên vẹn.
Danh sách kiểm tra triển khai cho nhà phát triển
- Kiểm toán truyền dữ liệu bên thứ ba: Xem xét tất cả các cuộc gọi API bên ngoài để đảm bảo rằng dữ liệu yêu cầu không được ghi nhật ký vĩnh viễn trên các nút trung gian.
- Triển khai bắt tay phiên không trạng thái: Chuyển đổi các tuyến API sang mô hình xử lý không trạng thái, sử dụng các token được ký kỹ thuật số để truyền bối cảnh tạm thời giữa các nút.
- Xác thực luồng đồng ý của bên thứ ba: Triển khai xác thực lời nhắc phía khách hàng rõ ràng trước khi chuyển tiếp các tác vụ tạo nội dung đến đám mây bên ngoài.
Danh sách kiểm tra Chiến lược sản phẩm & tăng trưởng
- Tối ưu hóa trải nghiệm AI lai: Tái cấu trúc các tính năng tạo nội dung có tính ứng dụng cao, giải thích rõ ràng các lộ trình xử lý AI bên ngoài cho người dùng.
- Tối ưu hóa phễu chuyển đổi: Tận dụng các khung chuyển tiếp tham số không xâm lấn để duy trì theo dõi việc thu hút người dùng mà không vi phạm các hướng dẫn về quyền riêng tư.
- Giám sát tuân thủ nền tảng: Đảm bảo rằng tất cả SDK của bên thứ ba được tích hợp đều tuân thủ luật bảo vệ dữ liệu địa phương và các yêu cầu nền tảng sắp tới.
Bằng cách thiết lập các hướng dẫn có cấu trúc này, các nhóm phát triển có thể chuyển đổi ứng dụng của họ sang các kiến trúc an toàn, tuân thủ hơn trong khi vẫn duy trì tính liên tục trong vận hành.
Các câu hỏi thường gặp (FAQ)
Tại sao Apple hiển thị cửa sổ bật lên trước khi gửi yêu cầu AI đến Google Cloud?
Private Cloud Compute đảm bảo dữ liệu người dùng được an toàn trên máy chủ bên thứ ba như thế nào?
Những yêu cầu AI nào của Apple được định tuyến đến Google Cloud?
Những điểm chính cho các nhóm kỹ thuật
Khi các nền tảng AI ngày càng dựa vào suy luận đám mây lai, các nhà phát triển cần thiết kế lại sản phẩm dựa trên quyền riêng tư, sự đồng ý minh bạch và định tuyến dữ liệu an toàn. Các kiến trúc dữ liệu đang phát triển đòi hỏi một sự thay đổi cơ bản trong cách chúng ta xây dựng và đo lường trải nghiệm kỹ thuật số. Khi các proxy không trạng thái và trình thu thập dữ liệu tự động trở thành người tiêu dùng tiêu chuẩn của nội dung web, các mô hình phân bổ phía khách hàng truyền thống sẽ tiếp tục suy giảm. Việc dựa vào cookie và trình giới thiệu (referrers) tiêu chuẩn không còn đủ để bảo mật các đường ống dữ liệu thúc đẩy việc thu hút người dùng.
Khi Apple mở rộng hạ tầng AI lai, việc định tuyến đám mây minh bạch và sự đồng ý rõ ràng của người dùng có khả năng trở thành các yêu cầu kiến trúc tiêu chuẩn trong toàn ngành. Nhìn về tương lai, các nhóm kỹ thuật sẽ ngày càng dựa vào kiến trúc không trạng thái, quản lý phiên phía máy chủ và thiết kế ưu tiên quyền riêng tư. Các tổ chức chuẩn bị cho những thay đổi này sớm sẽ có vị thế tốt hơn để duy trì các sản phẩm AI tuân thủ và bền vững.
Share this article



