Làm thế nào để nhận diện các sự kiện trong ứng dụng giả mạo trong theo dõi chuyển đổi? Việc nhận diện các sự kiện trong ứng dụng giả mạo đòi hỏi phải kiểm toán các đường cơ sở về độ trễ cụ thể của sự kiện so với các dấu thời gian thô, tiêu thụ trạng thái xác thực yêu cầu ở lớp bảo mật và lọc các mô hình thực thi đáng ngờ trong các luồng dữ liệu đầu vào.
Gian lận sự kiện trong ứng dụng xảy ra khi các tập lệnh tự động, các phiên bản ứng dụng đã bị sửa đổi hoặc các tải trọng API không được xác thực gửi các tín hiệu chuyển đổi không hợp lệ hoặc có khả năng là giả mạo đến các máy chủ phân bổ. Bằng cách kiểm toán dữ liệu từ xa (telemetry) thô, thiết lập các đường cơ sở về độ trễ Click-to-Event-Time (CTET) thực nghiệm và tiêu thụ các kết quả xác thực yêu cầu từ các lớp bảo mật đầu vào chuyên dụng, các đội ngũ kỹ thuật có thể phân loại và lọc các luồng sự kiện không hợp lệ trước khi chúng đi vào các nguồn đo lường hoặc tối ưu hóa phía sau.
| Thuật ngữ | Định nghĩa | Thực thể liên quan | Vai trò ý định tìm kiếm |
|---|---|---|---|
| Theo dõi chuyển đổi | Việc ghi nhật ký và xử lý có hệ thống các cột mốc người dùng sau khi cài đặt. | Luồng dữ liệu thô | Thông tin / Kỹ thuật |
| Click-to-Event-Time | Một chỉ số phái sinh được định nghĩa trong bài viết nhằm đo lường độ trễ giữa điểm chạm và thời điểm nhận sự kiện. | Công cụ phát hiện sự kiện bất thường | Kỹ thuật / Thông tin |
| Gian lận quảng cáo | Việc thao túng có chủ đích các chỉ số hiệu suất bằng cách sử dụng lưu lượng truy cập không phải con người hoặc các tải trọng bị giả mạo. | Giả mạo sự kiện trong ứng dụng | Thông tin / Bảo mật |
Cấu trúc của gian lận sự kiện trong ứng dụng giả mạo trong các đường ống theo dõi chuyển đổi
Động lực thương mại: Khoản thanh toán sự kiện CPA so với kinh doanh chênh lệch lượt cài đặt CPI
Các chiến dịch tiếp thị hiệu suất di động thường dựa vào các khuôn khổ Cost-Per-Action (CPA), nơi nhà xuất bản chỉ kiếm được doanh thu khi người dùng thu được đạt đến các cột mốc cụ thể. Những cột mốc sau cài đặt này—chẳng hạn như hoàn tất đăng ký tài khoản, hoàn thành chuỗi giới thiệu, khởi tạo dùng thử đăng ký hoặc hoàn tất giao dịch mua trong ứng dụng đầu tiên—có mức thanh toán cao hơn đáng kể so với việc cài đặt ứng dụng đơn thuần.
Cấu trúc tài chính này tạo ra những động lực kinh tế mạnh mẽ cho các đối tượng xấu giả lập mức độ tương tác sau cài đặt. Thay vì tạo ra khối lượng lớn các lượt tải xuống ứng dụng có giá trị thấp, các tập lệnh tự động giả lập các cột mốc chuyển đổi giá trị cao cụ thể để rút hoa hồng CPA. Nếu một đường ống nhập dữ liệu sự kiện chấp nhận các sự kiện bị giả mạo này mà không có xác thực cấu trúc, các nhà quảng cáo sẽ chi trả hoa hồng cho các hoạt động thương mại không tồn tại trong khi đánh giá quá cao các nguồn lưu lượng truy cập kém hiệu quả.
Các vectơ đe dọa: Yêu cầu API S2S không xác thực, ứng dụng khách đã sửa đổi và tự động hóa bằng tập lệnh
Các sự kiện trong ứng dụng gian lận xâm nhập vào các đường ống theo dõi chuyển đổi chủ yếu thông qua ba vectơ kỹ thuật:
- Giả mạo nhập dữ liệu API trực tiếp: Kẻ tấn công kiểm tra lưu lượng mạng ứng dụng di động bằng các công cụ proxy cục bộ để xác định các điểm cuối nhập sự kiện, các yêu cầu tiêu đề HTTP và các tham số tải trọng JSON. Trong các tích hợp xác thực yếu, các tập lệnh phía máy chủ tự động truyền các yêu cầu sự kiện tổng hợp trực tiếp đến các điểm cuối nhập dữ liệu mà không cần khởi chạy tiến trình ứng dụng hoặc thực thi mã phía khách hàng.
- Các tệp nhị phân ứng dụng khách đã sửa đổi: Kẻ tấn công dịch ngược, thay đổi và đóng gói lại các gói ứng dụng khách để vượt qua các biện pháp kiểm soát nội bộ hoặc tiêm các vòng lặp gửi sự kiện tự động. Các ứng dụng khách đã sửa đổi này chạy trên thiết bị vật lý hoặc môi trường ảo hóa, tạo ra dữ liệu từ xa của hệ điều hành hợp lệ trong khi vẫn thực thi các lệnh gọi sự kiện tự động.
- Giả lập và tự động hóa thiết bị bằng tập lệnh: Các môi trường di động ảo hóa chạy các phiên bản tự động được điều khiển bởi các khuôn khổ viết tập lệnh giao diện người dùng. Trong khi mã ứng dụng thực thi trong một tiến trình hệ điều hành thực tế, các chuỗi tương tác người dùng, tốc độ nhập và độ trễ thực thi phản ánh các tập lệnh tự động hóa chương trình thay vì tương tác của con người.

Ranh giới mô hình đe dọa: Tại sao các khóa đối xứng của ứng dụng khách không thể đảm bảo tính hợp lệ của yêu cầu
Một hạn chế bảo mật quan trọng trong theo dõi chuyển đổi di động là giả định rằng việc nhúng khóa đối xứng chia sẻ (chẳng hạn như khóa bí mật HMAC) bên trong tệp nhị phân của ứng dụng di động sẽ đảm bảo tính xác thực của tải trọng. Trong các mô hình đe dọa di động tiêu chuẩn, các tệp nhị phân ứng dụng khách thực thi trong một môi trường không đáng tin cậy. Kẻ tấn công có thể trích xuất các khóa đối xứng của ứng dụng khách thông qua kỹ thuật dịch ngược tĩnh, kiểm tra bộ nhớ động hoặc các khuôn khổ móc nối (hooking) thời gian chạy.
Như đã nêu trong Hướng dẫn kiểm tra bảo mật ứng dụng di động của OWASP (MASTG), các khóa mật mã đối xứng được lưu trữ bên trong các ứng dụng khách có thể bị xâm phạm, cho phép kẻ tấn công tạo các mã xác thực thông điệp (MAC) hợp lệ cho các tải trọng được làm giả tùy ý. Do đó, các khóa của ứng dụng khách chỉ cung cấp khả năng bảo vệ chuyên sâu (defense-in-depth) chống lại các sự cố giả mạo thông thường; chúng không đóng vai trò là gốc rễ tin cậy tuyệt đối chống lại hành vi giả mạo SDK tinh vi.
Để đạt được các đầu vào xác thực yêu cầu mạnh mẽ, các kiến trúc hiện đại dựa vào các cơ chế chứng thực cấp nền tảng riêng biệt:
- Google Play Integrity: Các yêu cầu tiêu chuẩn trả về các mã thông báo toàn vẹn do nền tảng cấp, có thể được ràng buộc bằng mật mã với dữ liệu yêu cầu ứng dụng thông qua
requestHash, với cơ chế bảo vệ phát lại tự động do Google quản lý được thực thi trong quá trình xác minh mã thông báo. - Apple App Attest: Tận dụng cặp khóa do thiết bị tạo đã được chứng thực, các thách thức dùng một lần do máy chủ cấp và các xác nhận ứng dụng khách đã ký được đánh giá dựa trên các bộ đếm xác nhận để ràng buộc các yêu cầu nhạy cảm với một phiên bản ứng dụng đã được xác thực.
Quan trọng là, mặc dù các dịch vụ này cung cấp bằng chứng do nền tảng khởi tạo về tính toàn vẹn của tệp nhị phân ứng dụng, trạng thái thiết bị hoặc ràng buộc yêu cầu, nhưng không cơ chế nào chứng minh được rằng chuyển đổi kinh doanh cơ bản được thực hiện vật lý bởi một người dùng thực sự.
Ô nhiễm dữ liệu phía sau: Cách các postback sự kiện không hợp lệ làm sai lệch hệ thống đấu thầu tối ưu hóa mạng quảng cáo
Ngoài các khoản thanh toán cho nhà xuất bản không xứng đáng, việc giả mạo sự kiện không được xác thực còn làm suy giảm khả năng tối ưu hóa chiến dịch quảng cáo theo lập trình. Các nền tảng quảng cáo theo lập trình sử dụng các postback chuyển đổi thời gian thực để đào tạo các thuật toán đấu thầu tự động, chẳng hạn như App Event Optimization (AEO) hoặc Target Cost-Per-Action (tCPA).
Các tín hiệu chuyển đổi không hợp lệ có thể làm giảm chất lượng đầu vào tối ưu hóa nơi các hệ thống đấu thầu của đối tác tiêu thụ các chuyển đổi đó; các cơ chế phản hồi đấu thầu chi tiết và động lực phân bổ ngân sách được đề cập trong Bài viết #68. Việc lọc hoặc giữ lại các tín hiệu sự kiện không đủ điều kiện chính sách sẽ làm giảm sự tiếp xúc của các tín hiệu tích cực không hợp lệ đối với các hệ thống tối ưu hóa phía sau.
Định nghĩa Click-to-Event-Time như một chỉ số độ trễ phái sinh cụ thể của sự kiện
Định nghĩa Delta thời gian phái sinh: CTET bằng thời gian nhận sự kiện trừ đi thời gian ghi nhận nhấp chuột
Trong bài viết này, Click-to-Event-Time (CTET) được định nghĩa về mặt vận hành bằng cách sử dụng ranh giới nhận của máy chủ, đại diện cho độ trễ từ nhấp chuột đến khi nhận sự kiện thay vì là phép đo không sai sót về thời điểm thực thi vật lý chính xác của người dùng. Về mặt toán học, CTET cho một sự kiện
Trong đó
Phân biệt dấu thời gian có thẩm quyền của máy chủ với đồng hồ sự kiện do ứng dụng khách báo cáo
Đánh giá độ trễ chính xác đòi hỏi sự tách biệt kỹ thuật nghiêm ngặt giữa các dấu thời gian do ứng dụng khách báo cáo (
Việc chỉ dựa vào các dấu thời gian do ứng dụng khách báo cáo cho phép các tập lệnh giả mạo tiêm các dấu thời gian lịch sử tùy ý, khiến một sự kiện tự động trông như đã xảy ra vài giờ hoặc vài ngày sau khi nhấp vào quảng cáo. Các cổng nhập dữ liệu phải chỉ định một dấu thời gian máy chủ bất biến (
Xử lý xếp hàng sự kiện ngoại tuyến: Phân biệt các lô mạng được xếp hàng với các bất thường thời gian thực
Các ứng dụng được thiết kế cho kết nối gián đoạn sẽ xếp hàng các sự kiện sau cài đặt cục bộ khi không có truy cập mạng. Khi thiết bị thiết lập lại kết nối hoạt động, ứng dụng khách sẽ tải lên dữ liệu từ xa tích lũy dưới dạng một lô tổng hợp.
Nếu một công cụ phân bổ đánh giá các sự kiện được tải lên theo lô dựa hoàn toàn vào dấu thời gian nhận của máy chủ (
Đánh giá phạm vi độ trễ: Các tương tác cài đặt thu hút người dùng so với ngữ cảnh nhấp chuột tái tương tác
Phạm vi phân tích của CTET hoàn toàn phụ thuộc vào ngữ cảnh phân bổ. Đối với việc thu hút người dùng mới,
Vì việc nhắm mục tiêu lại bỏ qua các lượt tải xuống cửa hàng và các quy trình cài đặt hệ điều hành, độ trễ cơ sở cho các hành động trong ứng dụng sau nhấp chuột ngắn hơn đáng kể so với trong các quy trình thu hút người dùng. Các công cụ phát hiện bất thường về độ trễ phải điều chỉnh linh hoạt các mô hình cơ sở dựa trên loại chiến dịch để tránh việc phân loại nhầm các chuyển đổi nhắm mục tiêu lại hợp lệ thành các bất thường.
Khuôn khổ kỹ thuật cho việc kiểm toán đường cơ sở độ trễ CTET thực nghiệm
Nhập dữ liệu từ xa chưa xử lý để hiệu chuẩn đường cơ sở
Việc xây dựng một khuôn khổ đánh giá bất thường CTET hiệu quả đòi hỏi phải nhập dữ liệu từ xa chưa được tổng hợp. Các SDK của ứng dụng khách truyền các kích hoạt sự kiện cùng với ngữ cảnh phiên làm việc đến các cổng nhập dữ liệu biên.
Các nhóm có thể tham khảo tài liệu hiện tại của OpoInstall để biết các khả năng phân bổ và tích hợp SDK có sẵn; các đường ống nhập sự kiện và cấu trúc 5 lớp được nêu trong bài viết này đại diện cho các kiến trúc tham chiếu và các mô hình triển khai được khuyến nghị thay vì các hợp đồng API sản xuất được ghi lại.
Thiết lập các phân phối độ trễ cụ thể cho từng sự kiện và được hiệu chuẩn theo chiến dịch
Tương tác của con người với các ứng dụng di động tạo ra các mô hình độ trễ thay đổi tùy thuộc vào cột mốc sự kiện cụ thể. Đăng ký một tài khoản thường đòi hỏi ít thời gian hơn so với việc hoàn thành quy trình xác minh danh tính hoặc đạt được một cột mốc cao trong một ứng dụng di động.
Thay vì thực thi các ngưỡng độ trễ tùy ý, phổ quát trên tất cả các sự kiện, các nhóm kỹ thuật phải thiết lập các đường cơ sở độ trễ thực nghiệm cho từng loại sự kiện cụ thể. Các đường cơ sở này được tính toán bằng cách phân tích các phân phối chuyển đổi lịch sử trên các nhóm thuần tập lịch sử có độ rủi ro thấp đã được xác thực trong các loại chiến dịch và khu vực địa lý cụ thể.
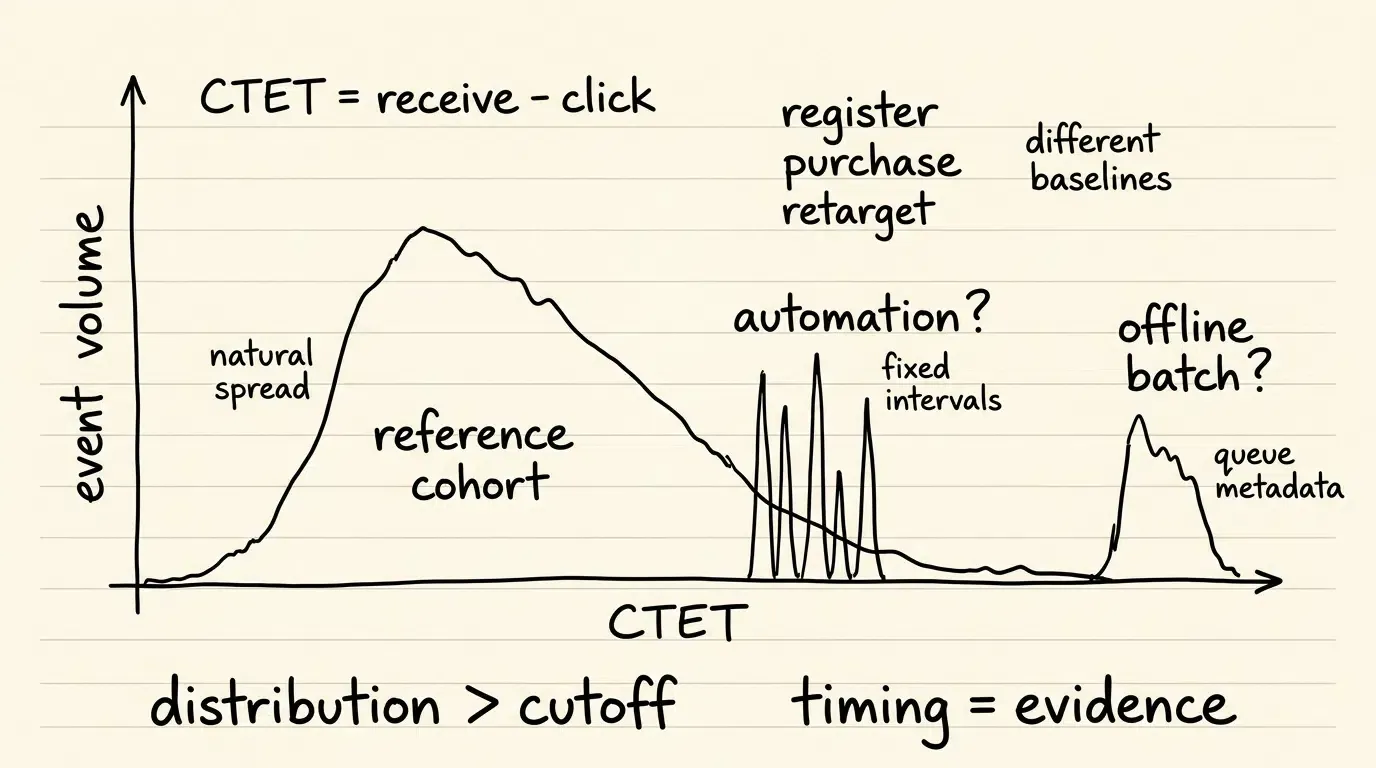
Mô hình hiệu chuẩn đường cơ sở độ trễ thực nghiệm:

Phân phối CTET của nhóm tham chiếu đủ điều kiện chính sách (Độ trễ không đồng nhất):
Khối lượng |        /\
       |       /  \
       |      /    \________  (Phân phối phân vị thực nghiệm)
       +-----------------------------------> Thời gian đã trôi qua

Phân cụm độ trễ không tự nhiên (Chỉ báo tự động hóa tiềm năng):
Khối lượng |   |      |      |
       |   |      |      |
       |   |      |      |    (Các đỉnh khoảng cách tĩnh: Đã gắn cờ để kiểm toán)
       +-----------------------------------> Các khoảng thời gian cố định
Coi các độ lệch độ trễ là bằng chứng chẩn đoán thay vì là điểm cắt phổ quát
Một sự kiện rơi vào phân vị sớm bất thường hoặc phần đuôi xác suất thấp của phân phối cơ sở được hiệu chuẩn cần được điều tra. Thay vì giả định các phân phối Gaussian hoặc coi các giá trị dưới mức trung bình cơ sở là bất thường—điều vốn tự nhiên chiếm một phần lớn lưu lượng truy cập hợp lệ—các hệ thống sản xuất đánh giá các phân vị thấp thực nghiệm hoặc các phần dư tiêu chuẩn hóa mạnh mẽ.
Việc chặn cứng tự động chỉ dựa trên một điểm cắt thời gian tĩnh có nguy cơ loại bỏ những người dùng chuyển đổi nhanh hợp lệ, chẳng hạn như người dùng trên các kết nối tốc độ cao hoặc những người hoàn thành xác thực tài khoản một chạm. Điểm số độ trễ nên đóng vai trò là một yếu tố chẩn đoán có trọng số trong một công cụ xử lý đa chỉ số thay vì là bằng chứng cuối cùng về gian lận.
Hình ảnh hóa đường ống nhập dữ liệu, xác minh và xử lý
Sơ đồ quy trình dưới đây minh họa cách dữ liệu từ xa sự kiện thô di chuyển qua việc nhập dữ liệu biên, tương tác với các đầu vào xác minh bảo mật, đánh giá độ trễ so với các đường cơ sở thực nghiệm và thực hiện xử lý chính sách:
[Ghi nhận nhấp chuột tương tác quảng cáo (T_click)] ──> [Sự kiện trong ứng dụng di động xảy ra]
             │                                            │
             ▼                                            ▼
  Dấu thời gian đã ghi trên máy chủ                   Ứng dụng khách truyền yêu cầu sự kiện
             │                                            │
             └──────────────────────┬─────────────────────┘
                                    │
                                    ▼
                       [Cổng nhập dữ liệu biên]
                                    │
                                    ├─► Kết quả bảo mật nhập dữ liệu (Bài viết #65)
                                    │   (Trạng thái xác thực, App Attest / Play Integrity)
                                    │
                                    ├─► Công cụ kiểm toán độ trễ (Bài viết #69)
                                    │   (Tính toán CTET Delta so với đường cơ sở đã hiệu chuẩn)
                                    │
                                    ▼
               [Mô hình tham chiếu xử lý sự kiện 5 lớp]
                                    │
                  ┌─────────────────┴─────────────────┐
                  ▼                                   ▼
  [Xử lý sự kiện đủ điều kiện chính sách]     [Xử lý sự kiện bất thường]
  (Đã ghi lại & Đủ điều kiện nhận postback)          (Đã gắn cờ, bị chặn hoặc bị loại bỏ)
Tích hợp các xác minh bảo mật chia sẻ và các đầu vào kháng phát lại
Tiêu thụ kết quả xác thực yêu cầu từ các lớp bảo mật nhập dữ liệu chuyên dụng
Các biện pháp kiểm soát xác thực yêu cầu và kháng phát lại nên được triển khai bởi lớp bảo mật nhập dữ liệu chia sẻ được mô tả trong Bài viết #65. Bài viết này tiêu thụ trạng thái xác minh kết quả như một đầu vào rủi ro sự kiện.
Thay vì cố gắng sao chép xác minh mật mã, lưu trữ nonce hoặc bảo vệ phát lại trong công cụ độ trễ, các đường ống chuyển đổi nhập các cờ bảo mật ngược dòng. Sự tách biệt kiến trúc này đảm bảo rằng bảo mật vận chuyển và tính toàn vẹn mật mã vẫn được tách rời khỏi việc xử lý sự kiện kinh doanh chức năng.
Giải quyết các giới hạn lưu trữ khóa phía ứng dụng khách: Dựa vào các khẳng định toàn vẹn của nền tảng
Vì các khóa đối xứng do ứng dụng khách nắm giữ không thể đảm bảo khả năng miễn nhiễm với kỹ thuật dịch ngược, các kiến trúc di động hiện đại dựa vào các khuôn khổ chứng thực cấp nền tảng.
Các yêu cầu tiêu chuẩn Google Play Integrity cung cấp các mã thông báo toàn vẹn do nền tảng cấp có thể được ràng buộc với dữ liệu yêu cầu thông qua requestHash, trong khi Apple App Attest sử dụng các khóa phiên bản ứng dụng đã được chứng thực, các thách thức của máy chủ và các xác nhận đã ký. Cả hai cơ chế đều cung cấp bằng chứng bảo mật do nền tảng khởi tạo, nhưng không cơ chế nào chứng minh được rằng chuyển đổi kinh doanh cơ bản được tạo ra bởi con người. Việc triển khai chi tiết các giao thức ký tải trọng, quản lý vòng đời khóa và bảo vệ phát lại được đề cập trong Bài viết #65.
Để nhận được các bản dựng SDK ứng dụng khách có các biện pháp kiểm soát dữ liệu từ xa tiêu chuẩn, các nhóm kỹ thuật có thể tham khảo các tài nguyên tích hợp SDK.
Cấu trúc lược đồ xử lý sự kiện 5 lớp
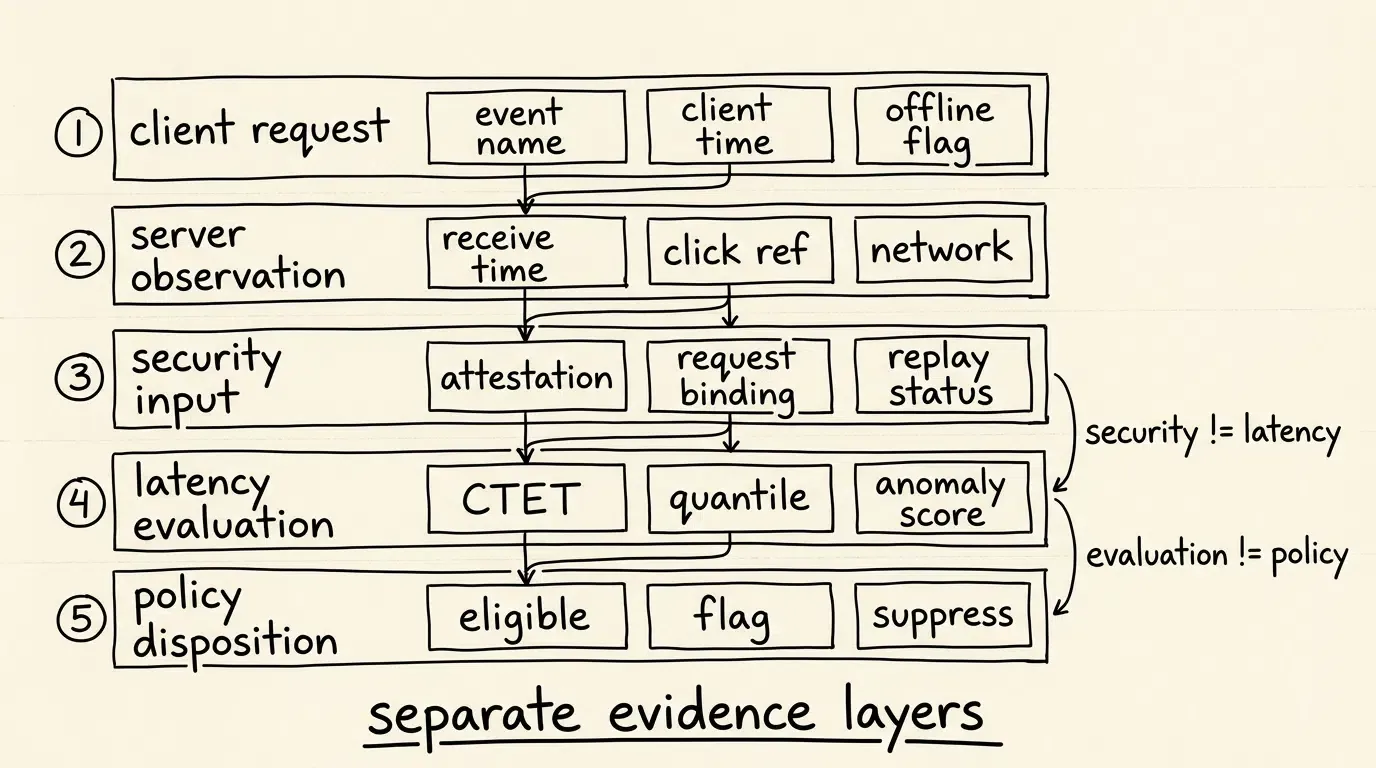
Để đảm bảo khả năng kiểm toán và duy trì sự tách biệt kỹ thuật rõ ràng giữa dữ liệu từ xa do ứng dụng khách gửi, các quan sát của máy chủ, các đầu vào bảo mật, các đánh giá độ trễ và kết quả chính sách, các hồ sơ sự kiện nên tuân thủ một lược đồ tham chiếu 5 lớp có cấu trúc.
Lược đồ giữ chỗ dưới đây minh họa một hồ sơ xác minh sự kiện nơi mỗi giai đoạn của đường ống phân tích được tách biệt sạch sẽ cho một mục tiêu nền tảng duy nhất:
{
  "reference_architecture": true,
  "event_disposition_record": {
    "layer_1_client_request": {
      "platform": "Android",
      "app_id": "com.example.application",
      "client_event_id": "evt_checkout_99812",
      "event_name": "checkout_completed",
      "event_value_cents": 1999,
      "currency": "USD",
      "client_reported_timestamp_ms": 1785985965120,
      "session_token": "sess_8832a10c-58cc-4372-a567-0e02b2c3d479",
      "offline_queued_flag": false
    },
    "layer_2_server_observation": {
      "server_authoritative_timestamp_utc": "2026-08-06T03:12:45.120Z",
      "ingestion_edge_node_id": "edge_us_east_04",
      "click_reference_timestamp_utc": "2026-08-06T03:10:00.000Z",
      "network_asn": "AS7018",
      "request_ip_classification": "residential_isp"
    },
    "layer_3_security_layer_input": {
      "security_layer_article_reference": "Article #65",
      "platform_integrity_evaluation_status": "verified_platform_integrity",
      "attestation_provider": "google_play_integrity",
      "attestation_verdict": "MEETS_DEVICE_INTEGRITY",
      "request_binding_status": "matched_request_hash",
      "replay_protection_mode": "play_integrity_standard_managed",
      "derived_replay_risk_status": "low_risk"
    },
    "layer_4_latency_evaluation": {
      "baseline_model_type": "empirical_quantile_model",
      "calculated_ctet_seconds": 165.12,
      "empirical_quantile_rank": 0.42,
      "illustrative_baseline_mean_seconds": 180.0,
      "illustrative_baseline_stddev_seconds": 45.0,
      "latency_anomaly_score": 0.08,
      "latency_evaluation_verdict": "within_expected_distribution_range"
    },
    "layer_5_policy_disposition": {
      "attribution_decision_source": "upstream_attribution_engine",
      "disposition_state": "policy_eligible_and_processed",
      "attribution_status": "attributed_to_click",
      "ad_network_postback_eligible": true,
      "reason_codes": [
        "PLATFORM_INTEGRITY_CHECK_PASSED",
        "CTET_LATENCY_NORMAL"
      ]
    }
  }
}
Thực thi các chính sách xử lý biên: Loại bỏ lặng lẽ, Gắn cờ kiểm toán và chọn lọc Suppress Postbacks
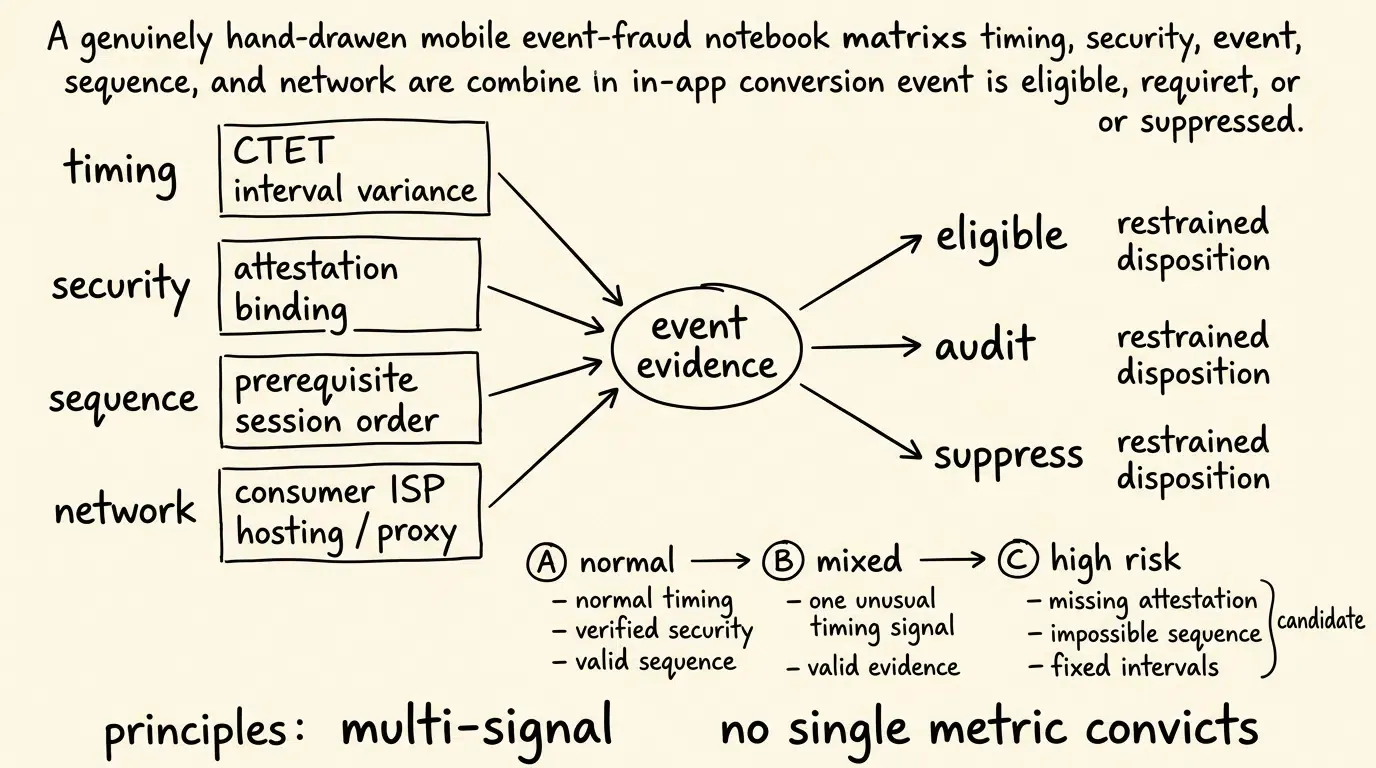
Sau khi tải trọng sự kiện được đánh giá thông qua công cụ xử lý, hệ thống áp dụng một trong ba chính sách thực thi chính:
- Đủ điều kiện chính sách và đã xử lý: Sự kiện đáp ứng các tiêu chí đường cơ sở độ trễ và mang trạng thái xác thực bảo mật đã xác minh. Sự kiện được ghi lại trong các cơ sở dữ liệu báo cáo và trở thành đủ điều kiện để báo cáo phía sau đã cấu hình hoặc xử lý postback đối tác.
- Gắn cờ để kiểm toán: Sự kiện thể hiện các độ lệch thời gian nhẹ hoặc ngữ cảnh mạng bất thường nhưng mang trạng thái bảo mật hợp lệ. Sự kiện được ghi lại trong các bảng điều khiển báo cáo với cờ bất thường để xem xét, trong khi các postback mạng quảng cáo có thể được giữ lại có điều kiện dựa trên cấu hình đối tác.
- Bị chặn hoặc bị loại bỏ: Sự kiện không vượt qua các kiểm tra xác thực nền tảng hoặc thể hiện các bất thường đa tín hiệu có độ tin cậy cao hoặc các trạng thái chuỗi sự kiện không thể xảy ra. Yêu cầu bị loại bỏ tại biên để ngăn chặn ô nhiễm cơ sở dữ liệu.
Các chỉ báo bất thường sự kiện và Ma trận đánh giá thực nghiệm
Dữ liệu từ xa đa chiều: Đánh giá độ trễ, ngữ cảnh mạng và tín hiệu bảo mật
Việc phát hiện bất thường chính xác dựa trên việc đánh giá nhiều chiều dữ liệu từ xa đồng thời. Kết hợp các delta độ trễ với các thuộc tính cơ sở hạ tầng mạng và các kết quả bảo mật nền tảng giảm thiểu dương tính giả trong khi nhận diện các nỗ lực giả mạo tự động tinh vi.
Cấu hình các chỉ báo chẩn đoán cho việc điều tra bất thường
Ma trận dưới đây phác thảo các chỉ báo dữ liệu từ xa chính, các tín hiệu bất thường tiềm năng và các hành động đánh giá chẩn đoán cho các đường ống theo dõi chuyển đổi:
| Chiều dữ liệu từ xa | Tín hiệu đường cơ sở mong đợi | Chỉ báo bất thường tiềm năng | Hành động đánh giá chẩn đoán |
|---|---|---|---|
| CTET Latency Delta | Trong các phân vị dưới/trên thực nghiệm | Độ trễ quan sát được nằm trong vùng đuôi dưới bất thường | Gắn cờ để kiểm toán bất thường CTET; kiểm tra trạng thái lô ngoại tuyến |
| Trạng thái xác thực | Đã xác minh qua chứng thực nền tảng / khóa S2S | Chữ ký không được xác minh hoặc thiếu chứng thực | Đánh dấu là yêu cầu không được xác thực; từ chối nếu chính sách yêu cầu |
| Phương sai khoảng cách | Phân tán tự nhiên qua các phiên làm việc của người dùng | Phân cụm đỉnh bất thường tại các khoảng cách chính xác | Kiểm tra tự động hóa vòng lặp hẹn giờ |
| Ngữ cảnh mạng | Phân phối qua các ISP người dùng | Cơ sở hạ tầng lưu trữ hoặc proxy tập trung | Đối chiếu với các tín hiệu tình báo mạng |
| Logic chuỗi | Được đi trước bởi các điều kiện tiên quyết hợp lý (ví dụ: Cài đặt) | Sự kiện chuyển đổi không có phiên làm việc tiền thân | Gắn cờ là tải trọng sự kiện mồ côi; kiểm tra chuỗi phân bổ |
Khi nào nên áp dụng các chính sách lọc và xử lý sự kiện tự động
Điều kiện phù hợp cho việc lọc tự động
Các quy tắc lọc sự kiện tự động mang lại giá trị bảo vệ tối đa trong các điều kiện hoạt động cụ thể:
- Các chiến dịch Cost-Per-Action (CPA) đang hoạt động: Các chương trình tiếp thị cung cấp thanh toán tiền tệ cho các cột mốc sau cài đặt, vốn thu hút các tập lệnh giả mạo mục tiêu.
- Các đường ống tối ưu hóa mạng quảng cáo theo lập trình: Các chiến dịch phản hồi tín hiệu sự kiện cho các trình đấu thầu tự động của mạng quảng cáo, nơi các tín hiệu không hợp lệ có thể làm sai lệch các thuật toán đấu thầu.
- Các kiến trúc nhập dữ liệu khối lượng lớn: Các môi trường xử lý khối lượng sự kiện lớn nơi việc kiểm toán thủ công là không khả thi.
Điều kiện không phù hợp cho việc chặn cứng quyết liệt
Việc áp dụng chặn cứng tự động quyết liệt mà không có hiệu chuẩn thực nghiệm có thể gây ra các vấn đề vận hành trong các ngữ cảnh cụ thể:
- Các ứng dụng hoặc tính năng mới được triển khai: Các ứng dụng thiếu dữ liệu đường cơ sở lịch sử, nơi các quy tắc độ trễ cứng nhắc có thể phân loại nhầm các tương tác người dùng sớm hợp lệ.
- Các môi trường ứng dụng ưu tiên ngoại tuyến: Các ứng dụng xếp hàng các sự kiện người dùng hợp lệ cục bộ trong quá trình sử dụng ngoại tuyến và tải chúng lên theo lô khi kết nối lại.
Các cạm bẫy phổ biến trong quản lý bất thường chuyển đổi
- Cạm bẫy 1: Dựa vào một điểm cắt độ trễ phổ quát duy nhất: Áp dụng giới hạn thời gian tĩnh trên tất cả các chiến dịch tạo ra các dương tính giả trên các môi trường người dùng đa dạng và các chiến dịch nhắm mục tiêu lại. Các đường cơ sở độ trễ phải được hiệu chuẩn theo từng loại sự kiện và ngữ cảnh chiến dịch.
- Cạm bẫy 2: Giả định rằng các khóa đối xứng của ứng dụng khách đảm bảo tính xác thực của yêu cầu: Lưu trữ khóa bí mật HMAC bên trong tệp nhị phân của ứng dụng khách không ngăn chặn hành vi giả mạo SDK, vì kẻ tấn công có thể trích xuất khóa của ứng dụng khách bằng các công cụ dịch ngược. Xác minh độ đảm bảo cao đòi hỏi các khẳng định toàn vẹn nền tảng và xác thực phía máy chủ.
Câu hỏi thường gặp (FAQ)
Các sự kiện trong ứng dụng bị giả mạo vượt qua việc theo dõi chuyển đổi phía ứng dụng khách cơ bản như thế nào?
Tại sao các ngưỡng độ trễ sự kiện nên được thiết lập dựa trên thực nghiệm thay vì sử dụng các điểm cắt cố định?
Việc lọc bất thường cấp sự kiện bảo vệ các tín hiệu đấu thầu của mạng quảng cáo phía sau như thế nào?
Tóm tắt và Khuôn khổ quyết định
Việc nhận diện và lọc các sự kiện trong ứng dụng giả mạo đòi hỏi một khuôn khổ chẩn đoán thực nghiệm, đa lớp thay vì dựa vào các bí mật phía ứng dụng khách hoặc các điểm cắt độ trễ tĩnh. Việc bảo vệ các đường ống dữ liệu chuyển đổi dựa trên việc tách biệt các tải trọng yêu cầu của ứng dụng khách khỏi các dấu thời gian có thẩm quyền của máy chủ, tiêu thụ các kết quả xác thực yêu cầu mạnh mẽ từ các lớp bảo mật chuyên dụng và kiểm toán độ trễ sự kiện so với các đường cơ sở được hiệu chuẩn theo thực nghiệm.
Khi các hệ sinh thái di động phát triển, các đội ngũ kỹ thuật phải triển khai các kiến trúc nhập dữ liệu xác thực các khẳng định toàn vẹn nền tảng trong khi vẫn duy trì sự tách biệt sạch sẽ giữa bảo mật, đánh giá thời gian và thực thi chính sách. Tích hợp các kiểm tra đường cơ sở thực nghiệm với các quy tắc xử lý có cấu trúc cho phép các ứng dụng di động duy trì các tập dữ liệu chuyển đổi sạch và cải thiện sự tin tưởng vào phép đo ROAS.
Để đánh giá cách kiểm toán sự kiện thô và đánh giá bất thường có thể bảo mật cơ sở hạ tầng theo dõi chuyển đổi của bạn, hãy xem xét tài liệu theo dõi chuyển đổi di động, tham khảo tham chiếu triển khai phân bổ di động, hoặc đăng nhập vào bảng điều khiển nhà phát triển OpoInstall để xem xét các biện pháp kiểm soát theo dõi gian lận và báo cáo bất thường có sẵn.
Tài liệu liên quan
-
Khái niệm: Click-to-Event-Time, Chỉ số độ trễ phái sinh, Giả mạo sự kiện trong ứng dụng, Chính sách xử lý sự kiện
-
Công nghệ: Nhập dữ liệu từ xa thô, API toàn vẹn nền tảng, Lược đồ sự kiện 5 lớp, Công cụ phát hiện bất thường
-
Tiêu chuẩn: Đặc tả RFC 2104 HMAC & Giới hạn bí mật chia sẻ, Hướng dẫn kiểm tra mật mã OWASP MASTG
-
API: Giao diện nhập dữ liệu sự kiện (Kiến trúc tham chiếu), Yêu cầu tiêu chuẩn Google Play Integrity, API Apple App Attest
-
Tài liệu & Tham chiếu chính thức:
Share this article



