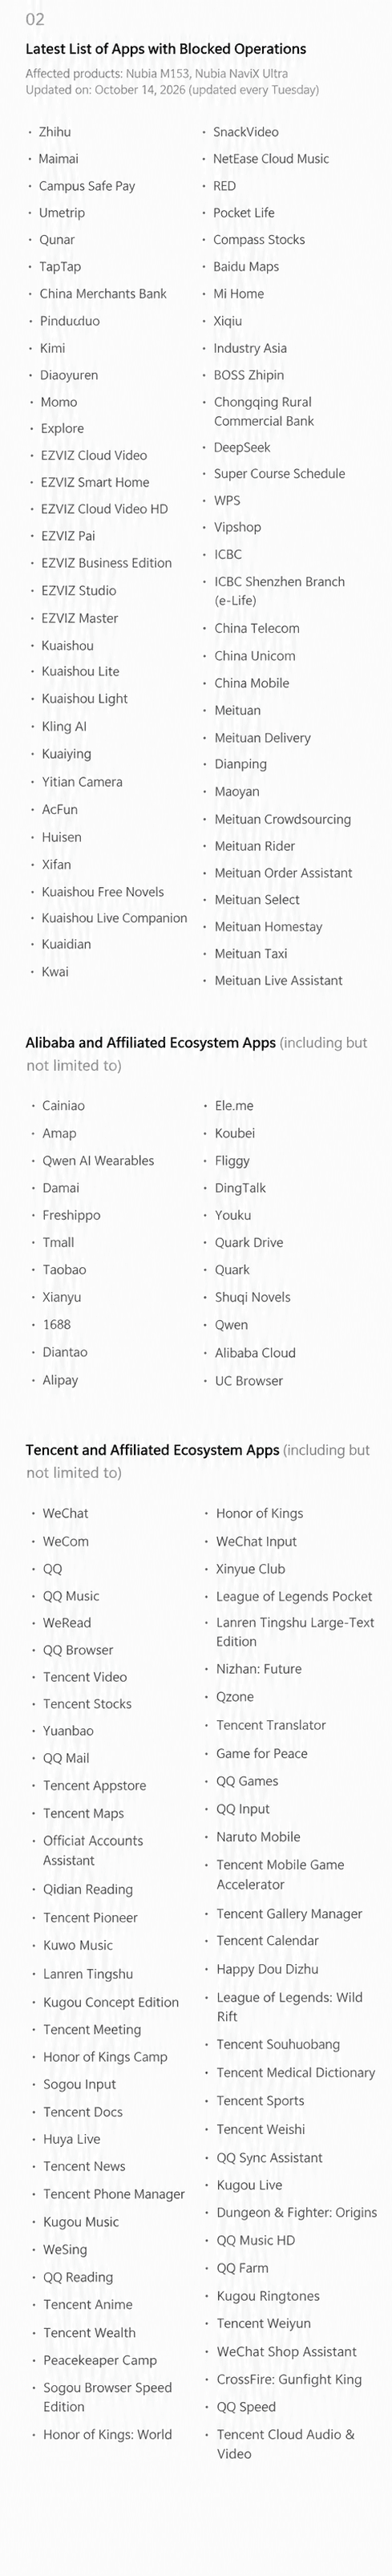
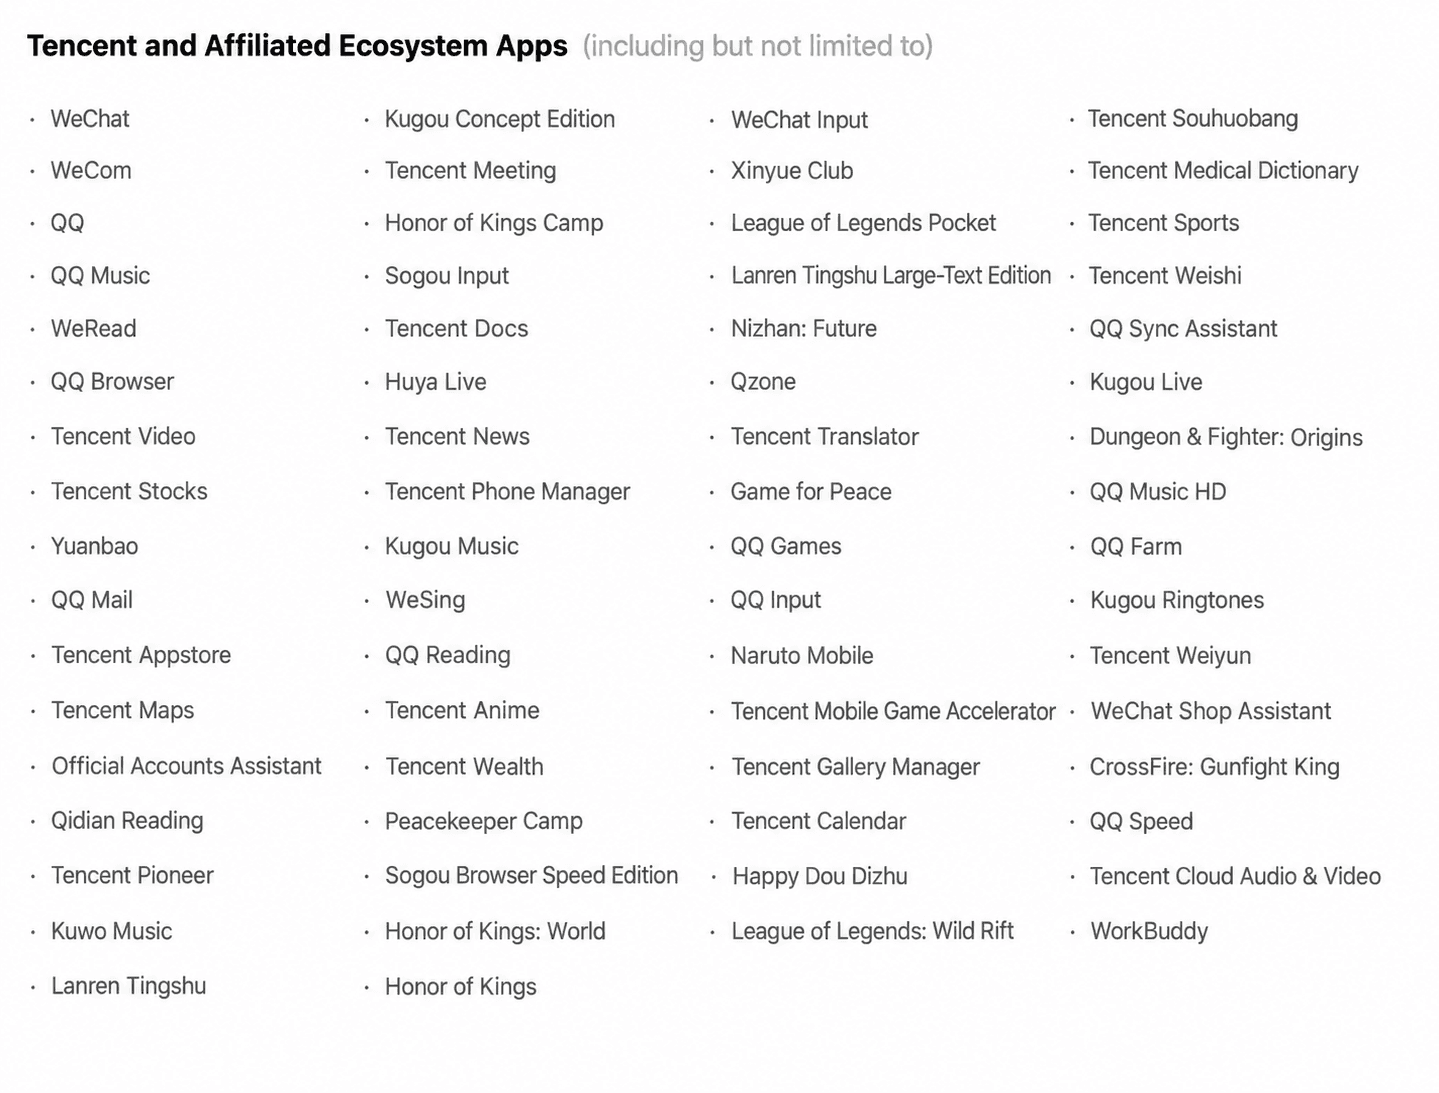
Doubao cho phép tự động hóa màn hình? Trợ lý điện thoại Doubao của ByteDance đã kết thúc giai đoạn lấy ý kiến công khai kéo dài 30 ngày đối với Giao thức Thực thi Tự động hóa Màn hình (SAEP) vào ngày 14 tháng 10 năm 2026, khởi xướng chính sách từ chối theo mặc định cho phép các tác nhân AI tự động hóa các thao tác trên màn hình trên các ứng dụng Android của bên thứ ba không từ chối. Tuy nhiên, một danh sách ban đầu gồm 151 ứng dụng—được cập nhật nhanh chóng vào ngày 14 tháng 10 lên 153 ứng dụng—đã chính thức đăng ký từ chối cho phép thực hiện các thao tác đồ họa tự động. Dẫn đầu với 65 ứng dụng từ Tencent và 23 từ Alibaba, các mục này chiếm khoảng 57,5 phần trăm trong danh sách đăng ký từ chối được cập nhật. Khi trí tuệ nhân tạo tự động chuyển từ giao diện trò chuyện trên đám mây sang thực thi ở cấp độ thiết bị, tình thế tiến thoái lưỡng nan này làm nổi bật những thách thức phức tạp về kỹ thuật và quản trị trong việc cân bằng giữa tự động hóa tác vụ do người dùng điều khiển với ranh giới bảo mật ứng dụng, mô hình thương mại và các biện pháp bảo vệ chống bot.
Dòng thời gian & Sự tiến hóa bối cảnh: Việc triển khai SAEP và các lựa chọn từ chối của ứng dụng
Tổng quan nhanh
- Trợ lý điện thoại Doubao đã kết thúc thời hạn thông báo SAEP 30 ngày vào ngày 14 tháng 10 năm 2026, chuyển sang giai đoạn triển khai theo từng giai đoạn tự động hóa GUI cho các ứng dụng Android của bên thứ ba chưa tuyên bố từ chối.
- Danh sách đăng ký từ chối đã mở rộng từ 151 ứng dụng ban đầu lên 153 ứng dụng vào ngày 14 tháng 10, trong đó phần mềm thuộc sở hữu của Tencent và Alibaba chiếm 88 mục, tương đương khoảng 57,5 phần trăm danh sách.
- Giao thức chi phối việc tự động hóa đồ họa trên các điện thoại thông minh hỗ trợ tác nhân tương thích, thiết lập các cơ chế khai báo và kiểm toán cho các tác vụ trên nhiều ứng dụng.
Sự tiến hóa của trí tuệ nhân tạo trên thiết bị đã phát triển nhanh chóng từ hỗ trợ văn bản trò giao tiếp sang tự động hóa giao diện người dùng đồ họa (GUI). Thay vì chờ các dịch vụ của bên thứ ba cung cấp các điểm cuối API tùy chỉnh, các tác nhân GUI giải thích các yếu tố trực quan trên màn hình bằng công nghệ thị giác máy tính, phân tích các điều khiển tương tác và thực thi các đầu vào cảm ứng và bàn phím tổng hợp. Về mặt lý thuyết, khả năng dự phòng này cho phép các trợ lý hoàn thành quy trình làm việc đa ứng dụng thay cho người dùng trên các ứng dụng cũ hoặc chưa tích hợp.
Để thiết lập quản trị cho các tương tác tự động này, ByteDance đã giới thiệu Giao thức Thực thi Tự động hóa Màn hình (SAEP) như một khuôn khổ khai báo cho các tác nhân GUI di động, chi tiết trong tài liệu dành cho nhà phát triển Doubao SAEP chính thức. Theo khuôn khổ này, các nhà phát triển có thể xác định xem tác nhân bên ngoài có thể tương tác với một ứng dụng ở cấp độ gói, cấp độ Hoạt động (Activity) cụ thể, hay cấp độ ý định chức năng, thiết lập các ranh giới xung quanh các tương tác nhạy cảm như màn hình xác thực hoặc thanh toán tài chính.
Trong khoảng thời gian thông báo 30 ngày bắt đầu từ ngày 14 tháng 9 năm 2026, trợ lý hoạt động nghiêm ngặt trên các tiện ích hệ thống và các ứng dụng chọn tham gia rõ ràng. Khi giai đoạn đó kết thúc vào ngày 14 tháng 10, khuôn khổ này chuyển sang mô hình từ chối theo mặc định: các ứng dụng chưa đăng ký từ chối chính thức đã bước vào quy trình đủ điều kiện theo từng giai đoạn để thực thi GUI tự động.
Đồng thời, ByteDance đã công bố danh sách đăng ký ban đầu gồm 151 ứng dụng không tham gia, con số được cập nhật sau đó trong ngày lên 153, theo báo cáo của Nanfang Daily đưa tin về việc phát hành SAEP. Sổ đăng ký bao gồm các dịch vụ tiêu dùng nổi bật, bao gồm WeChat, QQ, Taobao, Alipay, Meituan, Pinduoduo, Xiaohongshu, Didi và các ứng dụng ngân hàng lớn như ICBC và Ngân hàng Chiêu Thương Trung Quốc. Các ứng dụng AI cạnh tranh, bao gồm Kimi của Moonshot AI và DeepSeek, cũng đã gửi tuyên bố từ chối chính thức, như được phác thảo trong báo cáo của Beijing News về sổ đăng ký từ chối.
Sự cọ xát này phản ánh độ nhạy cảm về mặt kỹ thuật xung quanh việc thực thi tự động trên thiết bị. Trong hệ điều hành di động hiện đại, các ứng dụng xử lý các giao dịch tài chính nhạy cảm hoặc trò chơi cạnh tranh thường xuyên theo dõi môi trường thời gian chạy để tìm các sự kiện cảm ứng tổng hợp, các móc nối trợ năng nền hoặc các trình điều khiển đầu vào chưa được xác minh. Khi một tác nhân phần mềm bên ngoài tương tác với giao diện khách hàng theo chương trình, các công cụ bảo mật phía máy client có thể gắn cờ phiên này là môi trường thực thi không điển hình, đòi hỏi các tiêu chuẩn ở cấp độ giao thức rõ ràng để tách biệt hỗ trợ người dùng được ủy quyền khỏi tự động hóa chưa được xác minh.
Kiến trúc kỹ thuật: Quản trị SAEP và ranh giới của tự động hóa GUI
Ở tầng hệ điều hành, cuộc tranh cãi xung quanh Trợ lý điện thoại Doubao minh họa sự đánh đổi kỹ thuật giữa các tích hợp API có cấu trúc và tự động hóa đồ họa mô phỏng.
ByteDance đã cấu trúc chiến lược tự động hóa đa ứng dụng của mình xung quanh hai cấp độ riêng biệt:
- Giao thức Tác nhân có Cấu trúc (MCP & A2A): Cấp độ tích hợp ưu tiên dựa trên các khung truyền thông có cấu trúc, bao gồm Model Context Protocol và các tiêu chuẩn Tác nhân với Tác nhân (Agent-to-Agent). Trong mô hình này, một ứng dụng tự nguyện hiển thị các điểm cuối được xác thực với các giản đồ được xác định. Mặc dù các giao thức có cấu trúc cung cấp khả năng trao đổi dữ liệu có thể kiểm toán, nhưng bảo mật trong thế giới thực của chúng phụ thuộc vào việc thực hiện xác minh mã thông báo, vận chuyển mã hóa và phạm vi đồng ý rõ ràng của người dùng, với việc áp dụng của bên thứ ba tiếnThe gradual.
- Giải pháp Thay thế Giao diện Người dùng đồ họa (GUI Fallback): Khi API có cấu trúc không khả dụng, trợ lý quay trở lại tự động hóa GUI. Con đường này sử dụng bộ đệm hiển thị, nhận dạng ký tự quang học (OCR) và tiêm cảm ứng theo chương trình để điều hướng giao diện giống như một người dùng là con người.
Để ngăn chặn việc cạo màn hình không được quản lý, thông số kỹ thuật SAEP xác định một đường ống đánh giá chính sách rõ ràng. Biểu đồ dưới đây minh họa kiến trúc ra quyết định khái niệm được phác thảo trong tài liệu kỹ thuật chính thức:
[ User-Authorized Agent Task ]
              │
              ▼
[ Agent Identity & Trust Verification ]
              │
              ▼
[ SAEP Policy Evaluation ]
(System Baseline + App Policy + User Authorization + Task Context)
              │
    ┌─────────┼─────────┐
    ▼         ▼         ▼
[ ALLOW ]  [ BLOCK ]  [ CALL_USER ]
    │         │         │
    ▼         ▼         ▼
[ Controlled  [ Operation [ User Takeover
  Execution ]   Blocked ]   Required ]
              │
              ▼
[ Decision & Execution Audit Logging ]
Thiết kế được công bố của SAEP thiết lập đường cơ sở bảo mật hệ thống mà các chính sách ứng dụng không thể làm suy yếu. Các hoạt động rủi ro cao, bao gồm chuyển khoản tài chính, xác thực tài khoản, xuất bản nội dung, xóa và thay đổi quyền, có thể yêu cầu xác nhận bổ sung của người dùng, quyền tiếp quản của người dùng hoặc chặn thực thi, tùy thuộc vào chính sách hiệu lực và phiên bản hệ thống được hỗ trợ. Tính đầy đủ của việc thực thi ở cấp độ ý định phải được xác minh trên các bản dựng mục tiêu. Hơn nữa, kiến trúc bao gồm ghi nhật ký có cấu trúc, cho phép các nhà phát triển kiểm toán những gì một tác nhân yêu cầu và những hành động nào đã xảy ra.
Bất chấp các biện pháp kiểm soát được ghi chép lại này, việc từ chối chính thức của 153 ứng dụng xuất phát từ các mối quan ngại cơ bản về bảo mật và vận hành:
- Sự khác biệt giữa Tự động hóa UI và Gian lận Độc hại: Việc tiêm cảm ứng tự động và điều hướng giao diện người dùng theo chương trình khác biệt với việc tiêm nhấp chuột quảng cáo độc hại hoặc nhồi nhét thông tin đăng nhập. Tuy nhiên, các công cụ rủi ro phía máy client thường gắn cờ các mẫu cảm ứng nhanh, phi con người và việc sử dụng móc nối trợ năng là hành vi bất thường. Các ứng dụng tài chính và trò chơi sử dụng cácheuristics chống bot nhạy cảm được thiết kế để bảo vệ tính toàn integridad của tài khoản, khiến chúng vốn dĩ thận trọng với các công cụ tự động hóa của bên thứ ba.
- Bảo vệ Dữ liệu và Ngữ cảnh Nhạy cảm: Việc chụp bộ đệm màn hình để xử lý OCR giới thiệu các rủi ro phơi nhiễm tiềm năng đối với văn bản bí mật trên màn hình, chẳng hạn như số dư tài chính hoặc tin nhắn riêng tư, đòi hỏi phải xác minh nghiêm ngặt việc phân chia khoang trên thiết bị.
- Cân nhắc về Thương mại và Hành trình Người dùng: Các ứng dụng được thiết kế xung quanh nguồn cấp dữ liệu khám phá được tài trợ, màn hình chào và các chương trình khuyến mãi trong ứng dụng phụ thuộc vào sự tương tác trực tiếp của con người. Các nhà phân tích ngành quan sát thấy rằng các đường dẫn thực thi tự động bỏ qua các điểm chạm trực quan trung gian làm thay đổi các chỉ số tương tác chuẩn và các mô hình thương mại nền tảng.
Sự đánh đổi kiến trúc: So sánh các mô hình tích hợp và bảo tồn trạng thái
Việc nhà phát triển từ chối rộng rãi theo khuôn khổ SAEP chứng minh rằng tự động hóa đồ họa không được quản lý phải đối mặt với những giới hạn thực tế nghiêm trọng trên các hệ sinh thái nhạy cảm về bảo mật. Các nhóm phần mềm di động phải đánh giá các mô hình kiến trúc khác nhau để cân bằng giữa tự động hóa của người dùng và an toàn ứng dụng.
Ma trận dưới đây so sánh các phương pháp tiếp cận tiêu chuẩn trong ngành để kích hoạt quy trình làm việc đa ứng dụng và tính liên tục của phiên:
| Mẫu kiến trúc | Phạm vi kỹ thuật chính | Ranh giới thực thi | Cơ chế quản trị & kiểm toán |
|---|---|---|---|
| Tự động hóa GUI được khai báo (SAEP) | Phân tích cú pháp màn hình trực quan và phương án dự phòng đầu vào mô phỏng | Hoạt động trên các yếu tố UI hiển thị thông qua các điều khiển hệ thống | Tệp chính sách ứng dụng khai báo và nhật ký kiểm toán thực thi cấp hệ thống |
| Giao thức Tác nhân có Cấu trúc (MCP / A2A) | Gọi công cụ chức năng trực tiếp qua RPC có cấu trúc | Bị giới hạn ở các điểm cuối giản đồ được hiển thị rõ ràng | Mã thông báo dành riêng cho giao thức, phạm vi ủy quyền và quyền ứng dụng |
| Liên kết sâu cấp hệ điều hành (Universal Links) | Định tuyến nội dung tiêu chuẩn hóa vào các ứng dụng di động gốc | Hộp cát ứng dụng gốc và phân cấp chế độ xem | Tệp liên kết tên miền đã được xác minh và các lược đồ URL hệ thống đã đăng ký |
| Thuộc tính Di động & Phục hồi Tham số | Đo lường việc thu hút người dùng và tính liên tục trong quá trình giới thiệu | Điểm cuối máy chủ đến máy chủ và bắt tay SDK di động | Tín hiệu thuộc tính được nền tảng hỗ trợ, tích hợp SDK, liên kết tham số được phép và kiểm tra gian lận dành riêng cho sản phẩm |
Trong môi trường đo lường di động và thu hút người dùng, các nhóm kỹ thuật phải đối mặt với một tập hợp các thách thức riêng liên quan đến quy thuộc chiến dịch, tín hiệu cài đặt và khôi phục tham số sau khi cài đặt. Các nền tảng quy thuộc di động như Adjust, AppsFlyer và OpoInstall hoạt động trong các đường dẫn tích hợp SDK và tiếp thị di động được hỗ trợ thay vì kiểm soát tự động hóa GUI của bên thứ ba.
Ví dụ, OpoInstall công khai mô tả các tính năng quy thuộc di động, liên kết sâu trì hoãn, truyền tham số chiến dịch và giám sát gian lận. Các chức năng này có thể giúp các nhà xuất bản đánh giá hiệu suất thu hút và khôi phục ngữ cảnh giới thiệu đủ điều kiện trên các đường dẫn Android và iOS được hỗ trợ, tùy thuộc vào các tín hiệu quy thuộc có sẵn, cấu hình SDK, quyền của nền tảng và các yêu cầu về quyền riêng tư hiện hành. Chúng không xác định liệu một tương tác có được thực hiện bởi Trợ lý điện thoại Doubao hay không, không thay thế các biện pháp kiểm soát truy cập SAEP, hoặc không đảm bảo độc lập rằng tất cả hành vi tự động có thể được phân biệt với hoạt động của con người.
Danh sách kiểm tra kỹ thuật: Triển khai và kiểm toán các chính sách tự động hóa tác nhân
Khi các trợ lý AI trên thiết bị mở rộng khả năng chức năng của chúng, các nhóm phát triển di động và bảo mật nên chủ động kiểm toán cách ứng dụng của họ tương tác với các khung tác nhân tự động.
Danh sách kiểm tra triển khai dành cho nhà phát triển
- Xem lại Thông số kỹ thuật SAEP và Hỗ trợ Hệ thống: Kiểm tra tài liệu giao thức SAEP chính thức để đánh giá khả năng tương thích với các phiên bản Android mục tiêu, kiểm tra xem chương trình cơ sở hệ thống cơ bản có hỗ trợ các điểm cuối chính sách đã khai báo hay không.
- Cấu hình Khai báo SAEP qua Giản đồ có Tài liệu: Cấu hình các khai báo chính sách SAEP bằng cách sử dụng giản đồ JSON có tài liệu được tham chiếu từ
AndroidManifest.xml. Xác minh tính khả dụng của SAEP và các khả năng thực thi cụ thể trên phiên bản hệ thống được hỗ trợ mục tiêu trước khi dựa vào chính sách. - Bảo vệ Các bước Giao dịch Nhạy cảm: Đảm bảo rằng quy trình thanh toán tài chính, các trường nhập thông tin đăng nhập và luồng sửa đổi tài khoản thực thi các rào cản xác thực thích hợp, xác thực rằng các đường dẫn quan trọng kích hoạt quyền tiếp quản của người dùng hoặc chặn thực thi.
- Kiểm toán Hành vi Tiếp quản Hệ thống: Kiểm tra hành vi ứng dụng dưới các tương tác tác nhân mô phỏng để xác minh rằng hệ thống tạm dừng thực thi chính xác khi gặp ngưỡng tiếp quản của người dùng.
- Kiểm tra Nhật ký Kiểm toán Vận hành: Thường xuyên đánh giá nhật ký kiểm toán quyết định và thực thi nếu được hỗ trợ, kiểm toán những hành động nào đã được yêu cầu bởi các tác nhân đã đăng ký và xem xét các chính sách ghi nhật ký đối với các bản dựng hệ thống cục bộ.
Danh sách kiểm tra sản phẩm & quản trị
- Đánh giá Ý định Người dùng so với Ranh giới Bảo mật: Đánh giá xem tự động hóa do người dùng điều khiển có mang lại sự tiện lợi hữu hình cho các tác vụ thường ngày hay không trong khi vẫn duy trì sự cọ xát nghiêm ngặt đối với các hành động không thể đảo ngược.
- Đánh giá Tác động của Điểm chạm Thương mại: Phân tích xem việc hoàn thành tác vụ tự động có ảnh hưởng đến các lần hiển thị quảng cáo bắt buộc, luồng giới thiệu hay các thông tin tiết lộ pháp lý hay không.
- Giám sát Sổ đăng ký Từ chối Chính thức: Đối với các nhóm chọn từ chối, hãy xác minh rằng các tuyên bố từ chối chính thức được gửi và phản ánh trong các bản cập nhật sổ đăng ký nền tảng trong thời hạn ba ngày làm việc có tài liệu.
Các câu hỏi thường gặp (FAQ)
Giao thức Thực thi Tự động hóa Màn hình (SAEP) là gì?
Tại sao 153 ứng dụng chính thức từ chối tính năng tự động hóa màn hình của Doubao?
Sự khác biệt kỹ thuật giữa MCP và tự động hóa GUI là gì?
Cơ chế từ chối SAEP hoạt động như thế nào sau thời hạn thông báo công khai?
Ý nghĩa thực tế & Triển vọng tương lai
Phản ứng của ngành đối với việc triển khai SAEP của Trợ lý điện thoại Doubao làm nổi bật một thách thức xác định đối với điện toán xung quanh: tự động hóa tác vụ do người dùng điều khiển không thể bỏ qua các kiến trúc bảo mật và kinh doanh của hệ sinh thái ứng dụng hiện đại. Mặc dù các mô hình đa phương thức có thể diễn giải và tương tác về mặt kỹ thuật với các giao diện đồ họa tùy ý, phần mềm doanh nghiệp yêu cầu sự đồng ý rõ ràng, danh tính có thể xác minh và ranh giới trách nhiệm rõ ràng trước khi cấp quyền truy cập thực thi.
Đối với các nhà phát triển di động và kiến trúc sư bảo mật, con đường phía trước nằm ở sự hợp tác có cấu trúc ở cấp độ giao thức thay vì mô phỏng trực quan không được quản lý. Mặc dù tự động hóa GUI cung cấp một giải pháp thay thế tạm thời cho các tác vụ tiện ích đơn giản, các tích hợp doanh nghiệp bền vững sẽ ngày càng tập trung vào các giao thức tác nhân được xác thực, phạm vi quyền rõ ràng và bảo tồn trạng thái phía máy chủ mạnh mẽ. Các tổ chức kỹ thuật thiết lập các tuyên bố ý định rõ ràng ngày nay sẽ có vị trí tốt nhất để cân bằng giữa sự tiện lợi của tự động hóa với bảo vệ dữ liệu nghiêm ngặt trong nền kinh tế tác nhân đang nổi lên.
Tài liệu tham khảo
-
ByteDance Doubao Platform. Đặc tả Giao thức Thực thi Tự động hóa Màn hình (SAEP).
-
Nanfang Daily. Hơn 150 ứng dụng di động từ chối tự động hóa màn hình của Trợ lý điện thoại Doubao.
-
Beijing News. Điện thoại AI Doubao công bố Sổ đăng ký từ chối ứng dụng sau khi đánh giá SAEP.
-
Anthropic. Đặc tả và Kiến trúc Model Context Protocol.
Share this article



