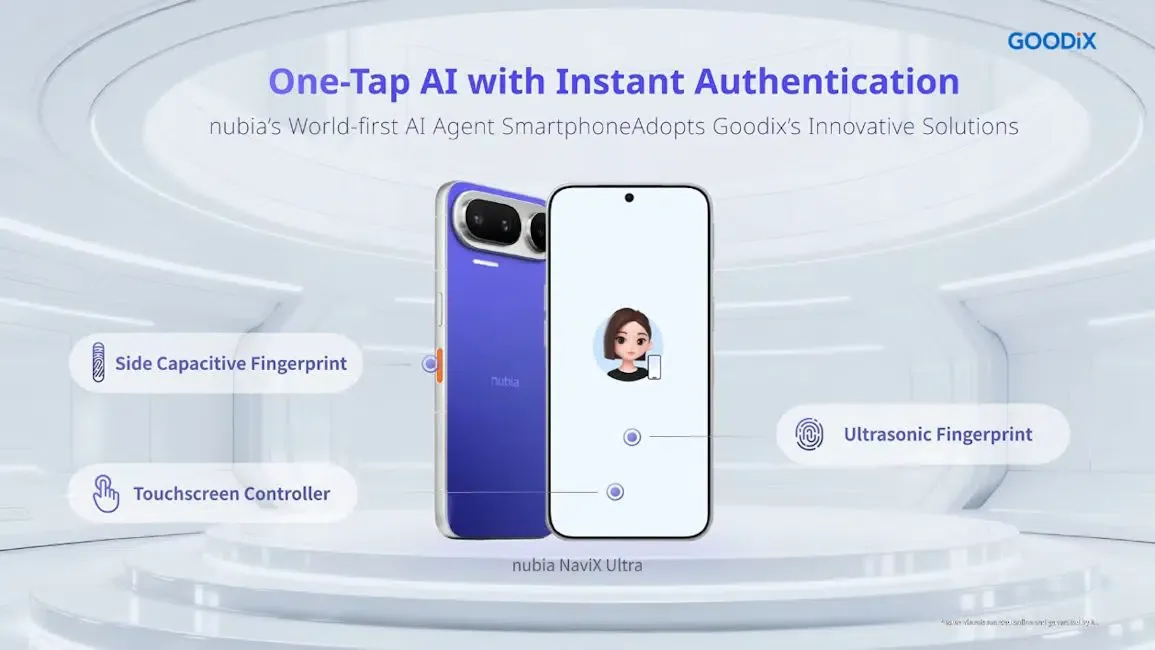
Doubao hạn chế thao tác GUI? Vào ngày 16 tháng 9 năm 2026, điện thoại thông minh Nubia NaviX Ultra chính thức được mở bán với sự xuất hiện của Trợ lý Điện thoại Doubao phiên bản thương mại, tuy nhiên các thử nghiệm thực tế cho thấy các thao tác tự động trên giao diện người dùng (GUI) đã bị chặn trên các nền tảng bên thứ ba lớn bao gồm WeChat, Taobao, Meituan và JD.com. Hai ngày trước đó, vào ngày 14 tháng 9, Doubao đã công bố Giao thức Thực thi Tự động hóa Màn hình (Screen Automation Execution Protocol), thiết lập Giao thức SAEP như một khung đàm phán chính thức để quản lý cách các tác nhân AI bên ngoài tương tác với bề mặt ứng dụng Android. Đối với các kiến trúc sư hệ điều hành, đội ngũ an ninh di động và nhà phát triển nền tảng, điểm nghẽn triển khai này cho thấy một mâu thuẫn cấu trúc cơ bản giữa các tác nhân đa phương thức cấp hệ thống vốn tìm cách di chuyển qua màn hình một cách liền mạch, và các môi trường chạy ứng dụng độc lập vốn đang bảo vệ các vành đai an ninh và tính toàn vẹn của giao dịch, đồng thời tạo ra sự căng thẳng thương mại xung quanh việc kiểm soát lưu lượng và giao dịch.
Thực tế thương mại của các tác nhân di động: Bên trong đợt ra mắt NaviX Ultra và tình trạng bế tắc GUI
Sự xuất hiện của Nubia NaviX Ultra—thường được truyền thông công nghệ Trung Quốc gọi là "Điện thoại Doubao Gen 2"—mang theo những kỳ vọng lớn từ người tiêu dùng và thương mại. Với giá khởi điểm từ 5.999 nhân dân tệ (đạt 5.499 nhân dân tệ sau khi áp dụng các khoản trợ cấp điện tử tiêu dùng quốc gia), thiết bị này đắt hơn 2.500 nhân dân tệ so với nguyên mẫu kỹ thuật M153 ban đầu có giá 3.499 nhân dân tệ được phân phối cho các nhà phát triển vào tháng 12 năm 2025. Sau khi ra mắt thương mại, Nubia thông báo giá trị doanh số ngày đầu mở bán đã vượt 100 triệu nhân dân tệ chỉ trong vòng một giây kể từ khi mở đơn hàng.
Mặc dù các quảng cáo phần cứng nhấn mạnh vào quy trình làm việc thông minh xuyên suốt, các đánh giá thực tế ban đầu bởi giới truyền thông và các kỹ sư độc lập cho thấy một tình trạng bế tắc trong vận hành. Trong khi Trợ lý Điện thoại Doubao có thể khởi chạy các gói ứng dụng được chỉ định bằng lệnh thoại, việc di chuyển trong ứng dụng, mô phỏng thao tác chạm và thanh toán nhiều bước đều không khả dụng dưới chính sách SAEP hiện tại và các hạn chế từ nền tảng bên thứ ba. Các lệnh của người dùng như đăng trạng thái lên WeChat Moments, so sánh thông số sản phẩm trên Taobao, hoàn tất thanh toán bán lẻ trên JD.com hoặc hoàn tất đơn hàng giao đồ ăn trên Meituan đều không được thực hiện. Trên thực tế, các thao tác GUI tự động chỉ được hỗ trợ trên các ứng dụng hệ thống, các tiện ích cốt lõi của ZTE, hệ sinh thái nội bộ của ByteDance (như Douyin, Feishu và Qishui Music), và một số đối tác được tích hợp rõ ràng như Caocao Mobility, trong khi các quy trình tiêu dùng thông thường của bên thứ ba vẫn ở trạng thái bị treo hoặc phải thao tác thủ công.
Điểm tin nhanh
- Điểm nghẽn chức năng tức thời: Trong khi thiết bị khởi chạy các tệp nhị phân ứng dụng bên thứ ba bằng lệnh thoại, việc di chuyển trong ứng dụng, mô phỏng thao tác chạm và thanh toán nền vẫn bị hạn chế trên các hệ sinh thái kỹ thuật số lớn.
- Giới thiệu giao thức SAEP: Vào ngày 14 tháng 9 năm 2026, Doubao đã công bố Giao thức Thực thi Tự động hóa Màn hình (SAEP), bắt đầu giai đoạn đánh giá công khai kéo dài 30 ngày (kết thúc vào ngày 15 tháng 10 năm 2026), trong thời gian đó các ứng dụng bên thứ ba vẫn được bảo vệ mặc định khỏi sự tương tác GUI tự động.
- Quyền hệ thống so với rào cản kinh doanh: Mặc dù Doubao sở hữu hơn 382 triệu người dùng hoạt động hàng tháng tính đến tháng 6 năm 2026, quy mô người dùng không thể ghi đè lên các môi trường sandbox an ninh cấp ứng dụng hoặc các quy tắc quản trị lưu lượng thương mại.
- Sự tiến hóa của mô hình kiến trúc: Bối cảnh kỹ thuật di động đang nhanh chóng chuyển dịch từ việc quét màn hình trực quan không được cấp phép sang các giao diện tác nhân-với-tác nhân (A2A) được khai báo, các danh mục quyền chi tiết và các thỏa thuận nền tảng song phương.

Hạn chế thực tế này phản ánh lịch sử kỹ thuật của thế hệ xem trước đầu tiên của nền tảng. Khi nguyên mẫu kỹ thuật Nubia M153 ra mắt vào ngày 1 tháng 12 năm 2025, nó đã thể hiện khả năng thực hiện thao tác GUI tự động thông qua các quyền tiêm đầu vào cấp hệ thống, bao gồm quyền INJECT_EVENTS. Trong vòng 48 giờ, người dùng đã báo cáo các dấu hiệu bất thường về an ninh tài khoản và chấm dứt phiên làm việc bất thường bên trong WeChat. Đến ngày 3 tháng 12, Doubao đã rút lại hoàn toàn khả năng thực thi tự động trên WeChat. Vào ngày 5 tháng 12, đội ngũ đã chính thức thu hẹp phạm vi vận hành của trợ lý, nghiêm cấm tự động hóa trong môi trường trò chơi, giao diện canh tác điểm thưởng và các tổ chức tài chính. Sự chuyển đổi từ nguyên mẫu M153 sang NaviX Ultra sản xuất hàng loạt cho thấy khả năng hiểu màn hình của mô hình ngôn ngữ thị giác (VLM) không thể thay thế cho sự cho phép nền tảng song phương mang tính cấu trúc.
Quản trị kiến trúc dưới nắp máy: Phân tích các quy tắc SAEP và giai đoạn thông báo
Việc ra mắt Giao thức Doubao SAEP vào ngày 14 tháng 9 năm 2026 đánh dấu một nỗ lực của ngành nhằm tiêu chuẩn hóa cách các tác nhân hệ điều hành khai báo, yêu cầu và thực hiện tự động hóa màn hình. Thay vì coi cấu trúc cây hiển thị của ứng dụng bên thứ ba là các mục tiêu trực quan thụ động, SAEP giới thiệu một vòng đời đồng thuận rõ ràng điều chỉnh các tương tác tự động. Vào ngày 17 tháng 9 năm 2026, Trợ lý Điện thoại Doubao đã đưa ra tuyên bố hỏi đáp chính thức giải quyết trực tiếp lý do tại sao các ứng dụng bên thứ ba thông thường hiện không thể vận hành qua GUI, đồng thời trình bày chi tiết về thời hạn thông báo 30 ngày và khung tự quyết của ứng dụng.
Việc triển khai quản trị diễn ra qua hai giai đoạn riêng biệt. Trong giai đoạn thông báo công khai 30 ngày đầu tiên—kéo dài từ ngày 14 tháng 9 đến ngày 15 tháng 10 năm 2026—lớp thực thi thực thi trạng thái mặc định không hoạt động trên tất cả các phần cứng được hỗ trợ (bao gồm cả NaviX Ultra và các nền tảng M153 cũ). Trừ khi nhà phát triển ứng dụng bên thứ ba gửi tuyên bố đồng ý rõ ràng, Trợ lý Điện thoại Doubao sẽ không thực hiện các sự kiện đầu vào tổng hợp hoặc thực hiện các tác vụ tự động bên trong cấu trúc giao diện người dùng của ứng dụng đó. Sau khi hết thời hạn thông báo này, giao thức sẽ chuyển sang khung phân tầng rủi ro: các ứng dụng đăng ký từ chối chính thức thông qua các kênh giao thức hoặc email liên lạc của nhà phát triển chính thức sẽ vẫn bị loại trừ chừng nào sự từ chối đó còn hiệu lực, trong khi các ứng dụng chưa đăng ký lập trường rõ ràng sẽ được đánh giá và cấp quyền tự động hóa tăng dần dựa trên các cấp độ rủi ro chức năng. Các nhà phát triển bên thứ ba giữ quyền tuyên bố từ chối bất kỳ lúc nào, điều này sẽ khiến trợ lý chấm dứt các thao tác tự động.
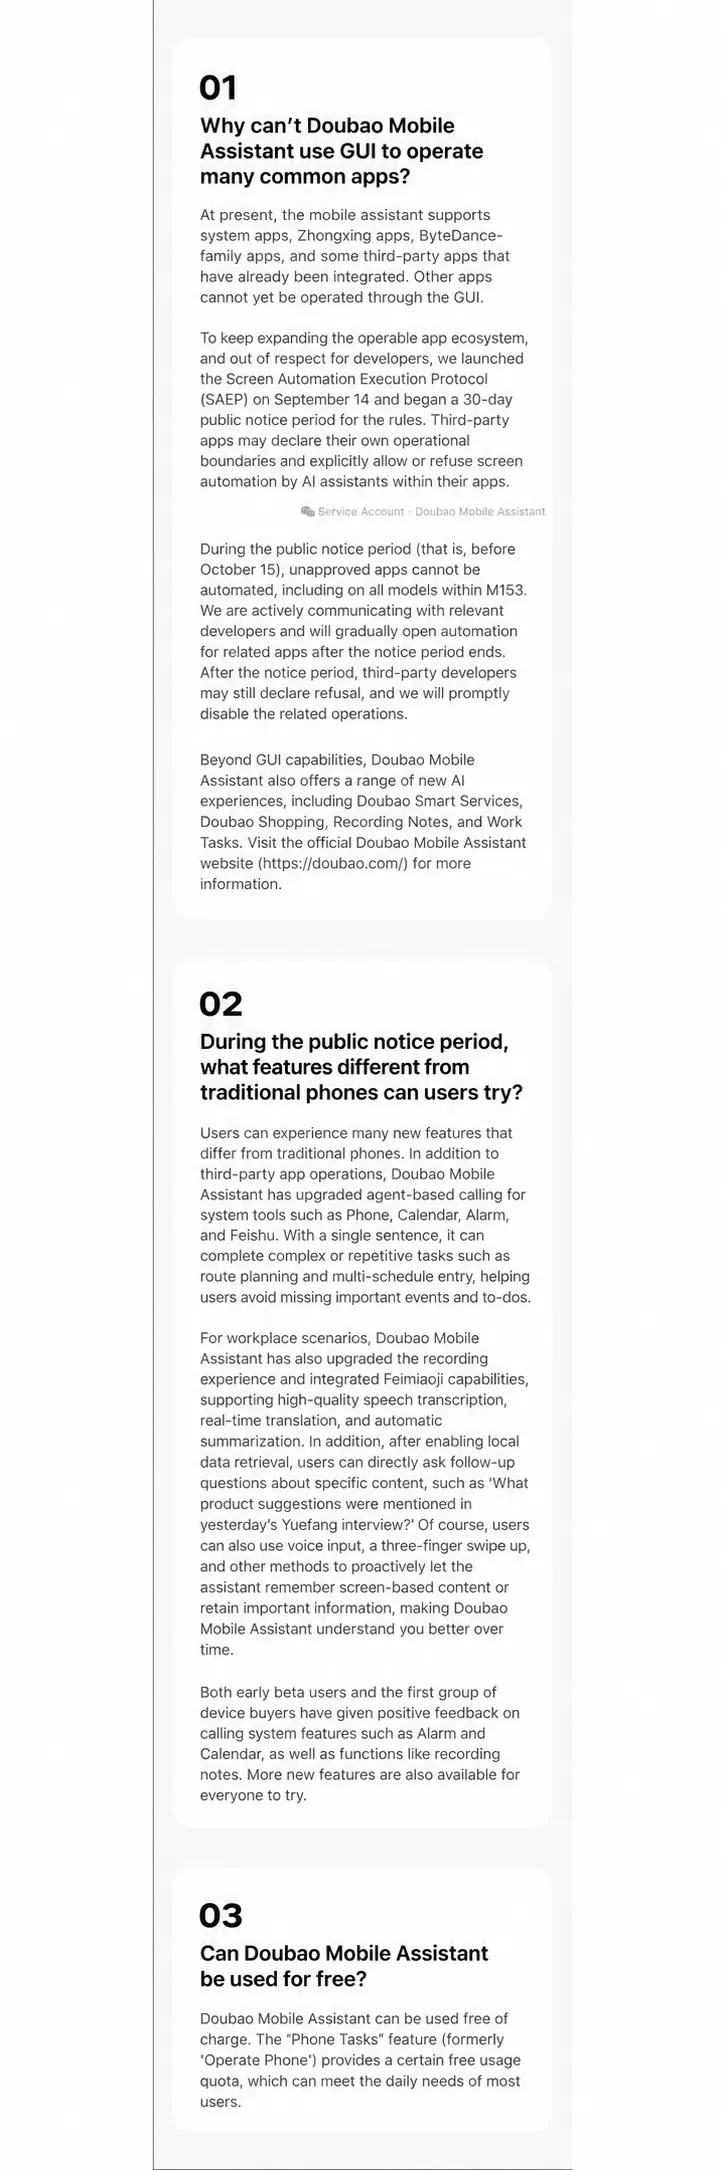
Theo phạm vi đã báo cáo của khung SAEP, các nhà phát triển ứng dụng có thể khai báo các ranh giới vận hành cụ thể trên các điều khiển chức năng khác nhau:
- Quyền tự động hóa màn hình chung: Khai báo liệu ứng dụng có cho phép tác nhân bên ngoài khởi tạo quy trình làm việc tự động trong bề mặt cửa sổ của nó hay không.
- Chụp và kiểm tra màn hình: Kiểm soát liệu trợ lý có được ủy quyền chụp ảnh màn hình hoặc kiểm tra nội dung hiển thị được phép trong quá trình thực hiện tác vụ hay không.
- Đầu vào người dùng mô phỏng: Điều chỉnh liệu tác nhân có được tiêm tọa độ chạm tổng hợp, cử chỉ hoặc chuỗi văn bản tự động vào các chế độ xem gốc hay không.
- Sửa đổi nội dung: Xác định liệu trợ lý có được phép thay đổi, chỉnh sửa hoặc xóa văn bản, trường biểu mẫu hoặc bản nháp do người dùng tạo hiện có trong trạng thái ứng dụng hay không.
Giao thức chính thức này giải quyết các thực tế vận hành khắc nghiệt được phơi bày bởi các thử nghiệm tác nhân thực nghiệm. Vào tháng 5 năm 2026, nghiên cứu chuẩn của AndroidDaily đã đánh giá các mô hình ngôn ngữ thị giác hàng đầu qua 350 tác vụ di động tiêu chuẩn được phân phối trong 94 ứng dụng Android sản xuất. Trong điều kiện kiểm tra nhiều bước nghiêm ngặt, tác nhân đa phương thức có năng lực nhất đạt tỷ lệ hoàn thành tác vụ xuyên suốt chỉ 62,0 phần trăm, trong khi khung đánh giá tự động (GRADE) của chuẩn đã chứng minh tỷ lệ đồng thuận 87,37 phần trăm với những người chú thích là con người.
+--------------------------------------------------------------------------+
|            ANDROIDDAILY BENCHMARK: TIÊU HAO TÁC NHÂN ĐA BƯỚC            |
+--------------------------------------------------------------------------+
|                                                                          |
|  Các tác vụ đánh giá: 350 quy trình làm việc đa bước thực tế             |
|  Môi trường đánh giá: 94 ứng dụng Android sản xuất                       |
|                                                                          |
|  Tỷ lệ hoàn thành của tác nhân đa phương thức hàng đầu: 62,0%             |
|  [====================================>                          ]       |
|                                                                          |
|  Các chế độ lỗi chính được xác định trong chuẩn:                         |
|  1. Lệch UI do độ trễ                                                    |
|  2. Vòng lặp hành động lặp đi lặp lại do bộ nhớ                          |
|  3. Suy giảm khả năng do giao thức                                       |
|                                                                          |
|  Ví dụ về ma sát thực thi thực tế:                                       |
|  - Cập nhật UI & popup không đồng bộ xảy ra trong độ trễ suy luận        |
|  - Chu kỳ tọa độ qua lại dư thừa trên các trạng thái thị giác mơ hồ     |
|  - Quy tắc xác thực biểu mẫu động & ranh giới dịch vụ khu vực            |
|                                                                          |
+--------------------------------------------------------------------------+
Khoảng cách giữa việc nhận dạng một thành phần giao diện người dùng và hoàn thành thành công một quy trình làm việc xuyên suốt bắt nguồn từ các môi trường ứng dụng không xác định. Các ứng dụng sản xuất thường xuyên thay đổi hệ thống phân cấp bố cục thông qua các khung UI do máy chủ điều khiển, giới thiệu các cửa sổ bật lên quảng cáo tạm thời, thực thi các thách thức mã thông báo chống quét và yêu cầu ra quyết định có điều kiện khi các SKU hoặc phân bổ chỗ ngồi được chọn không khả dụng. Khi một trợ lý cố gắng phân tích các trạng thái này hoàn toàn thông qua suy luận tọa độ thị giác mà không có vòng phản hồi ứng dụng trực tiếp, các đường ống thực thi sẽ bị sụp đổ, tạo ra các phiên bị bỏ lại, giao dịch mua sai hoặc các ngoại lệ bảo mật.
Quản trị kiến trúc và mô hình hóa mối đe dọa: Sandbox bảo mật, rào cản lưu lượng và quyền chủ quyền quyết định
Sự miễn cưỡng của các nền tảng bên thứ ba trong việc cho phép tự động hóa GUI không hạn chế được thúc đẩy bởi các nguyên tắc kỹ thuật an ninh cơ bản và khả năng phòng thủ nền tảng thương mại. Coi xung đột thuần túy là sự kháng cự phản cạnh tranh là bỏ qua những lỗ hổng vận hành và pháp lý nghiêm trọng khi các quy trình bên ngoài mô phỏng tương tác người dùng trong các ranh giới ứng dụng được xác thực.
Từ góc độ bảo mật ứng dụng, tự động hóa GUI không đầu (headless) hoạt động qua các ranh giới hiển thị của ứng dụng. Trong kiến trúc Android, các ứng dụng nằm trong các sandbox quy trình Linux UID riêng biệt, liên lạc thông qua Binder IPC đã xác minh và các Intents rõ ràng. Khi một trợ lý AI tận dụng các hook AccessibilityService cấp hệ thống hoặc các lớp tiêm hiển thị tùy chỉnh để thao tác giao diện, nó tương tác với cấu trúc hiển thị được hiển thị của ứng dụng từ bên ngoài mà không làm vi phạm sandbox quy trình cơ bản. Tuy nhiên, lớp tương tác được đặc quyền này tạo ra sự ma sát vận hành đáng kể.
+--------------------------------------------------------------------------+
|               BỀ MẶT RỦI RO TIỀM ẨN: TÁC NHÂN VS. RUNTIME                |
+--------------------------------------------------------------------------+
|                                                                          |
|  LỚP ĐẶC QUYỀN HỆ ĐIỀU HÀNH                                             |
|  +--------------------------------------------------------------------+  |
|  | Trợ lý Đa Tác nhân (Trợ lý Đt Doubao / Engine VLM Hệ thống)        |  |
|  +--------------------------------------------------------------------+  |
|         |                                                      |         |
|   (Tiêm đầu vào đặc quyền /                      (Bộ đệm khung hiển thị /  |
|    Điều phối sự kiện tổng hợp)                       Phân tích bố cục thị giác) |
|         v                                                      v         |
|  +--------------------------------------------------------------------+  |
|  | CỬA SỔ ỨNG DỤNG CHỦ & CẤU TRÚC PHÂN CẤP                             |  |
|  |                                                                    |  |
|  |  [ Vectơ đe dọa & ổn định tiềm ẩn ]                                 |  |
|  |  * Phơi nhiễm chế độ xem nhạy cảm: Nạp số dư/SMS không che dấu      |  |
|  |  * Biến dạng tín hiệu chống gian lận: Tự động hóa thay đổi hành vi   |  |
|  |  * Đầu vào không xác định: Vô tình kích hoạt nút/đơn hàng             |  |
|  |  * Ủy quyền mơ hồ: Trách nhiệm không rõ ràng cho các bước tự động    |  |
|  +--------------------------------------------------------------------+  |
|                                                                          |
+--------------------------------------------------------------------------+
Mô hình tương tác này tạo ra nhiều bề mặt rủi ro tiềm ẩn:
- Vô hiệu hóa viễn trắc chống gian lận: Một số hệ thống phát hiện gian lận và bot đánh giá thời gian tương tác, mô hình cử chỉ, tín hiệu thiết bị và các chỉ số hành vi khác để xác thực sự hiện diện của con người và phát hiện các tập lệnh tự động. Việc tiêm click tổng hợp làm thay đổi các chữ ký hành vi này, thúc đẩy các công cụ rủi ro nền tảng gắn cờ tài khoản, chấm dứt phiên hoặc thực thi các điểm kiểm tra xác thực lại để ngăn chặn gian lận nghi ngờ.
- Phơi nhiễm trạng thái chế độ xem nhạy cảm: Một tác nhân có khả năng nạp các bộ đệm màn hình có thể vô tình chụp các trường văn bản nhạy cảm, sổ cái giao dịch cá nhân, tài liệu định danh và bối cảnh trò chuyện riêng tư, đưa chúng vào bộ đệm bối cảnh cục bộ hoặc truyền chúng qua các kết nối suy luận từ xa.
- Sự mơ hồ trong ủy quyền giao dịch: Khi một trợ lý kích hoạt các thay đổi trạng thái vận hành—chẳng hạn như gửi đơn hàng hoặc sửa đổi tùy chọn người dùng—dựa trên giải thích ngôn ngữ tự nhiên xác suất, việc giải quyết trách nhiệm cho các hậu quả ngoài ý muốn trở nên khó khăn nếu người dùng không trực tiếp thực hiện bước xác nhận.
Ngoài các cân nhắc kỹ thuật bảo mật, khả năng phòng thủ nền tảng thương mại đóng một vai trò quyết định. Động cơ kinh tế của các hệ sinh thái kỹ thuật số lớn dựa nhiều vào giai đoạn khám phá trước khi giao dịch. Vào ngày 12 tháng 8 năm 2026, Reuters đưa tin rằng Tencent đã đạt được mức tăng trưởng doanh thu tổng thể 11 phần trăm trong quý hai, được nhấn mạnh bởi mức tăng 22 phần trăm so với cùng kỳ năm trước trong doanh thu dịch vụ tiếp thị, được thúc đẩy bởi hiệu quả quảng cáo nâng cao bằng AI trong hệ sinh thái Weixin. Các nền tảng đầu tư rất nhiều vào thứ hạng tìm kiếm độc quyền, thuật toán đề xuất và các nguồn cấp dữ liệu quảng cáo được tuyển chọn nhằm gây ảnh hưởng đến lựa chọn của người tiêu dùng.
| Khía cạnh quản trị | Tự động hóa GUI không kiểm soát | Khung SAEP của Doubao | Tích hợp cấu trúc đàm phán |
|---|---|---|---|
| Kênh tương tác | Quét bộ đệm màn hình và tiêm click tọa độ tổng hợp | Tuyên bố chính sách quản lý quyền chụp ảnh màn hình, nhập và chỉnh sửa | Giao diện năng lực / lược đồ API đã thỏa thuận trước thay vì quét trực quan |
| Cơ sở quyền | Dựa vào quyền truy cập hệ thống hoặc đặc quyền đầu vào HĐH | Thời hạn đánh giá đóng 30 ngày với lựa chọn từ chối của nhà phát triển | Ủy quyền song phương rõ ràng và phạm vi vận hành đã thỏa thuận |
| Dấu ấn rủi ro hành vi | Thường xuyên kích hoạt các phép thử chống tự động hóa của nền tảng | Giới hạn trong các quy trình được các nhà phát triển ứng dụng ủy quyền | Các đường dẫn thực thi do ứng dụng kiểm soát hoạt động theo các quy tắc ủy quyền đã thỏa thuận |
| Phạm vi nạp dữ liệu | Nạp toàn bộ bố cục trực quan; rủi ro chụp bối cảnh nhạy cảm | Hạn chế chụp màn hình và quyền truy cập trực quan dựa trên ranh giới đã khai báo | Có thể trao đổi tham số tác vụ mà không cần dựa vào phân tích bộ đệm màn hình liên tục |
| Khả năng phục hồi thực thi | Dễ bị thay đổi UI, lớp phủ và đột biến bố cục (tỷ lệ thành công 62,0%) | Bị ràng buộc với sự ổn định thị giác nhưng được hỗ trợ bởi sự đồng ý chính thức | Ít phụ thuộc vào độ ổn định bố cục; được quản lý bởi các kiểm tra trạng thái lập trình |
| Kiểm soát thương mại | Bỏ qua điều hướng trong ứng dụng trung gian và bề mặt khuyến mãi | Cho phép các nền tảng từ chối tự động hóa trên các quy trình giá trị cao | Bảo tồn định tuyến giao dịch nền tảng và ranh giới dịch vụ đã thỏa thuận |
Khi một trợ lý bên ngoài bỏ qua lộ trình khám phá trực quan của ứng dụng—định vị sản phẩm, đánh giá nhà cung cấp và áp dụng giảm giá một cách tự chủ—nó có thể làm giảm các cơ hội tiếp xúc của nền tảng cơ bản trên các bề mặt quảng cáo, khám phá được tài trợ và bán chéo. Từ góc độ của các nền tảng kỹ thuật số cạnh tranh, việc cấp quyền truy cập không hạn chế cho một trợ lý do ByteDance vận hành—đơn vị duy trì các đơn vị kinh doanh thương mại điện tử và phong cách sống địa phương cạnh tranh—tạo ra một rào cản thương mại đáng kể. Các nền tảng bên thứ ba tự nhiên tìm cách duy trì quyền kiểm soát chủ quyền đối với sự tham gia của người tiêu dùng và định tuyến giao dịch.
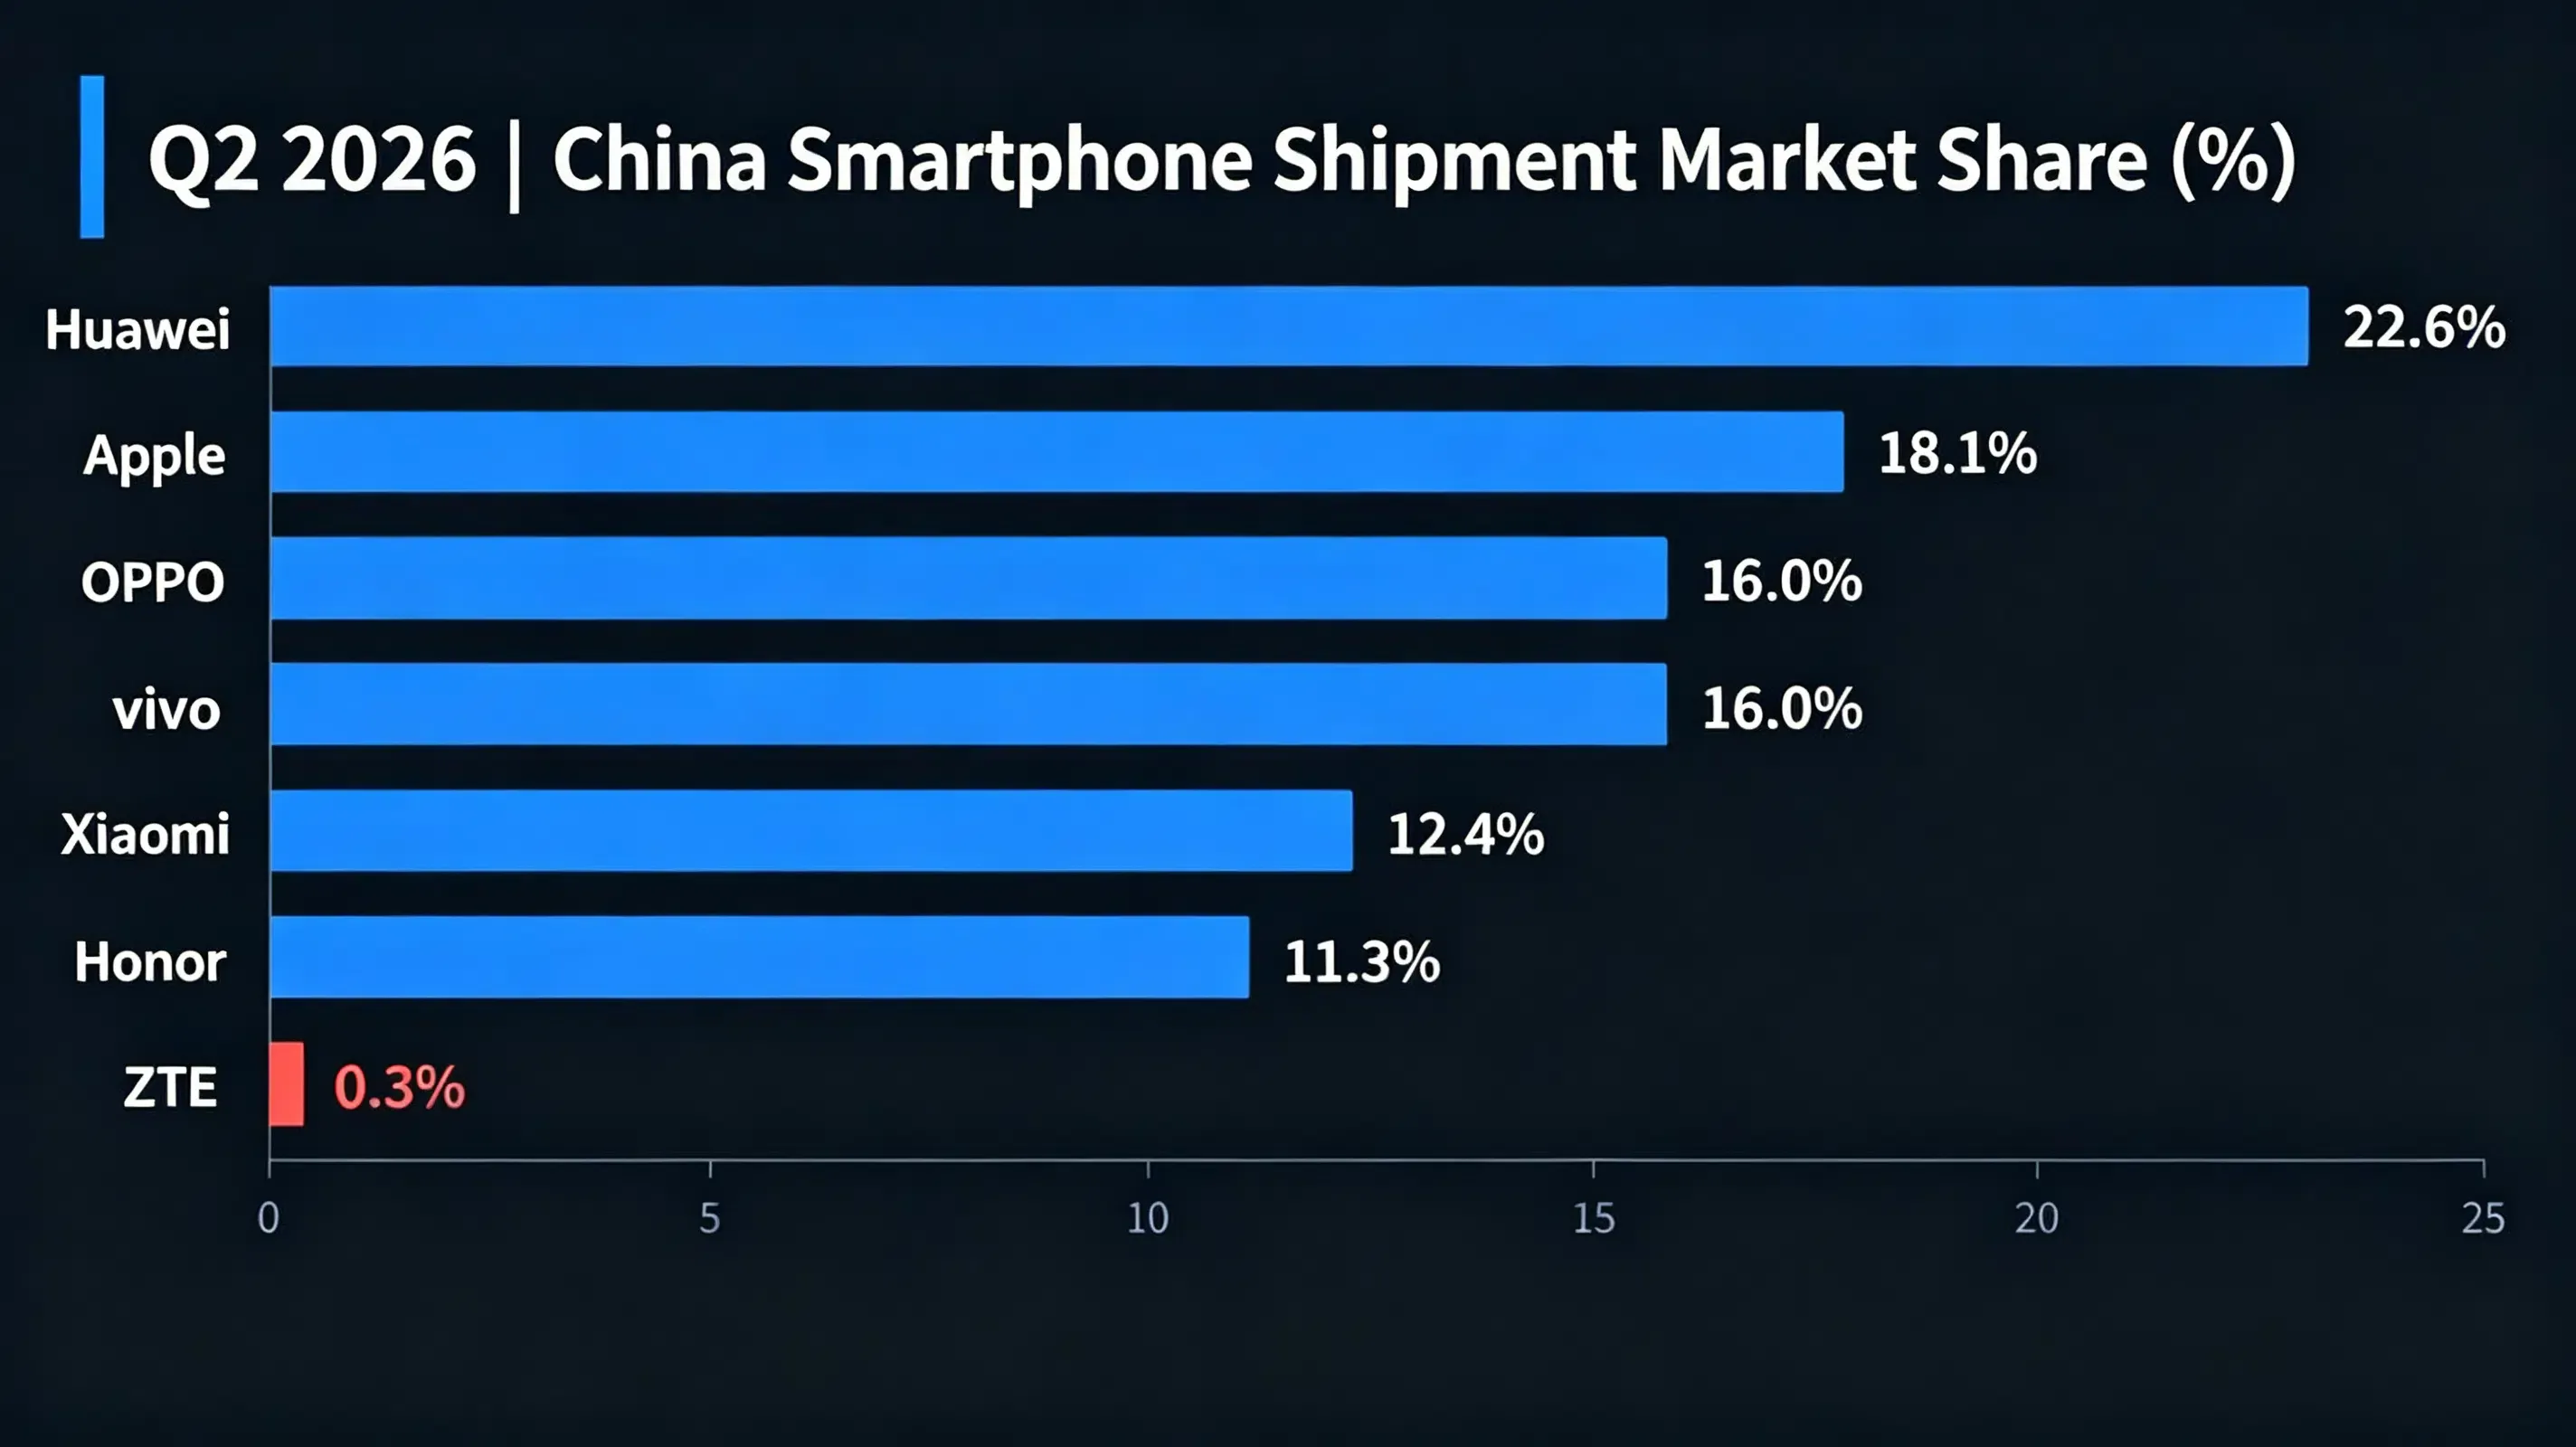
Động lực này minh họa tại sao quy mô ứng dụng tiêu dùng không đảm bảo quyền lực hệ điều hành. Theo nghiên cứu của QuestMobile, Doubao đạt 382 triệu người dùng hoạt động hàng tháng trên các ứng dụng di động vào tháng 6 năm 2026, dẫn đầu các đối thủ cạnh tranh như Qwen của Alibaba (167 triệu MAU). Tuy nhiên, mức độ phổ biến cấp ứng dụng hoạt động xuôi dòng từ kiểm soát phần cứng. Tại thị trường điện thoại thông minh Trung Quốc, dữ liệu IDC cho quý hai năm 2026 cho thấy sáu OEM hàng đầu (Huawei, Apple, OPPO, vivo, Xiaomi và Honor) chiếm khoảng 96,4 phần trăm các lô hàng thiết bị. ZTE đứng ở mức 0,3 phần trăm, trong khi Nubia không được liệt kê riêng trong bảng mười hàng đầu. Vì các nhà sản xuất thiết bị chính tích cực phát triển các hệ sinh thái trợ lý độc quyền để tạo sự khác biệt cho phần cứng, các tác nhân đa nền tảng phải đối mặt với các ranh giới nền tảng nghiêm ngặt khi cố gắng khẳng định sự thống trị vận hành cấp hệ thống.
Từ quét không đầu đến giao diện được quản trị: Sự chuyển dịch sang tích hợp có cấu trúc
Sự ma sát triển khai xung quanh NaviX Ultra và sự ra đời tiếp theo của SAEP cho thấy rằng việc quét trực quan không cấu trúc đại diện cho một giai đoạn chuyển tiếp trong hỗ trợ AI di động. Việc vận hành phần mềm tùy ý thông qua mô phỏng trực quan tạo ra chi phí bảo trì thường xuyên, tỷ lệ lỗi vận hành cao và sự kháng cự nền tảng không thể hòa giải.
Ngành công nghiệp di động đang ngày càng chuyển hướng sang các khung thực thi có cấu trúc, được đàm phán, đặc trưng bởi các giao diện Tác nhân-với-Tác nhân (A2A) và các thỏa thuận chia sẻ năng lực chính thức. Theo mô hình này, các ứng dụng không để lại các giao diện trực quan của chúng cho điều hướng tọa độ không được hướng dẫn; thay vào đó, chúng trực tiếp phơi bày các điểm cuối chức năng đã được xác minh, có tham số cho thời gian chạy hệ điều hành.
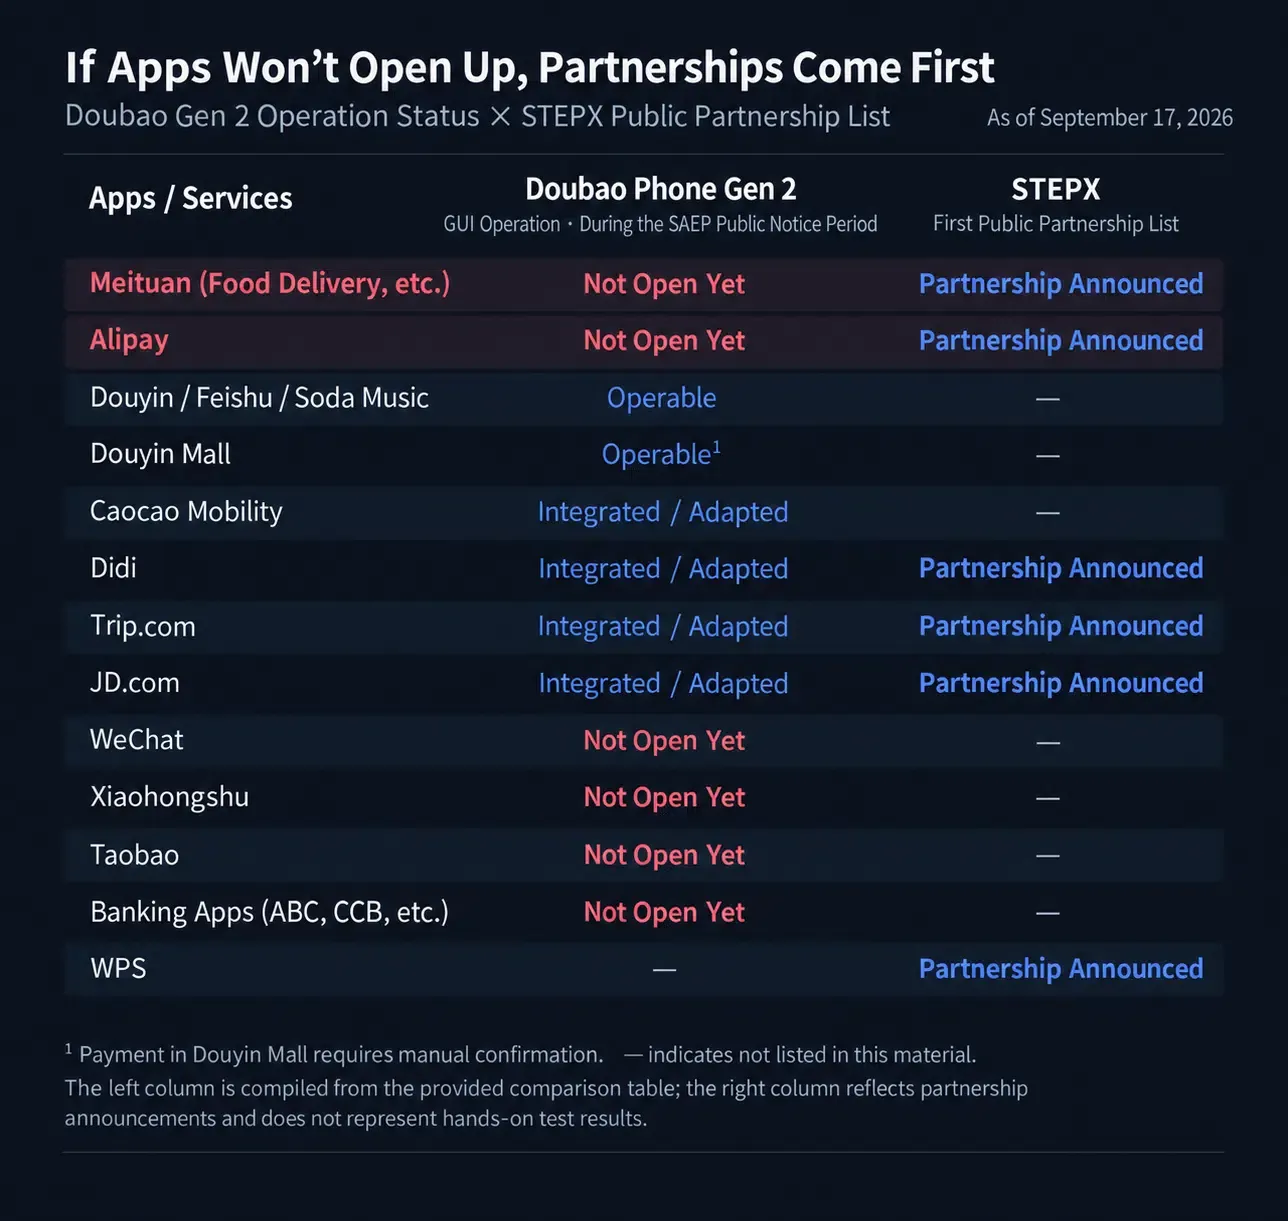
Các triển khai gần đây của ngành làm nổi bật quỹ đạo này:
- Hệ sinh thái thiết bị đầu cuối có cấu trúc: Vào ngày 13 tháng 7 năm 2026, StepFun (阶跃星辰) đã ra mắt thương hiệu thiết bị đầu cuối STEPX và giải pháp thiết bị STEPX Neo cùng với nền tảng Step AOS. Theo báo cáo của Caixin, StepFun đã công bố các quan hệ đối tác hệ sinh thái ban đầu với các nhà cung cấp bao gồm Alipay, Baidu, Meituan, JD.com, Didi, Ctrip và Amap, dựa trên các giao diện giao thức đã đàm phán trước thay vì thao tác GUI không ràng buộc để thực hiện các dịch vụ bên ngoài.
- Hợp tác song phương A2A: Vào giữa năm 2026, Tencent đã thiết lập các quan hệ đối tác năng lực A2A được ủy quyền với các nhà sản xuất phần cứng nội địa lớn bao gồm Huawei, Honor, Xiaomi, OPPO và vivo. Cơ chế này cho phép các trợ lý cấp hệ thống—như YOYO của Honor hoặc Xiaobu của OPPO—khởi tạo các cuộc gọi thoại và video WeChat hoặc gửi tin nhắn đến các liên hệ được chỉ định thông qua các luồng ủy quyền song phương đã xác minh mà không yêu cầu quyền truy cập không hạn chế vào các màn hình trò chuyện riêng tư.
+--------------------------------------------------------------------------+
|            TƯƠNG TÁC TÁC NHÂN DI ĐỘNG: CHUYỂN ĐỔI KIẾN TRÚC            |
+--------------------------------------------------------------------------+
|                                                                          |
|  [ Lệnh thoại người dùng: "Đặt cà phê sữa đá từ quán gần đây" ]          |
|                                |                                         |
|                                v                                         |
|  [ Trình điều phối Tác nhân Hệ thống: Ý định ngữ nghĩa & Trích tham số ]  |
|                                |                                         |
|         +----------------------+----------------------+                  |
|         |                                             |                  |
|         v                                             v                  |
|  [ Đường dẫn trực quan chưa kiểm soát ]      [ Đường dẫn năng lực được quản trị ] |
|  - Phân tích màn hình qua VLM thị giác      - Truy vấn chính sách SAEP đã khai báo |
|  - Tiêm các sự kiện chạm tổng hợp           - Điều phối A2A có cấu trúc      |
|  - Tỷ lệ lỗi cao trên UI động               - Kiểm tra trạng thái lập trình  |
|  - Bị chặn bởi các quy tắc rủi ro & bảo mật - Quyền do ứng dụng kiểm soát  |
|         |                                             |                  |
|         v                                             v                  |
|  [ Thực thi bị treo / Thất bại ]             [ Thực hiện đã xác minh ]      |
|                                                                          |
+--------------------------------------------------------------------------+
Đối với các đội ngũ kỹ thuật phần mềm, sự thay đổi này làm biến đổi kiến trúc di động. Thay vì coi bảo mật ứng dụng chỉ là sự che đậy mang tính phòng thủ chống lại bot, các nhà phát triển phải đánh giá cách nền tảng của họ thể hiện các năng lực có thể giải quyết, thiết lập các ranh giới quyền có thể đọc được bằng máy và bảo vệ các trạng thái giao dịch nhạy cảm khi các hệ điều hành ngày càng trở nên tác nhân hóa.
Câu hỏi thường gặp (FAQ)
Điều gì xảy ra khi thời hạn thông báo SAEP 30 ngày kết thúc vào ngày 15 tháng 10 năm 2026?
Tại sao các ứng dụng ngân hàng và thanh toán hạn chế các hành động của tác nhân GUI tự động?
SAEP khác với các quyền AccessibilityService tiêu chuẩn của Android như thế nào?
Hướng dẫn chiến lược cho các đội ngũ kỹ thuật di động
Để điều hướng sự xuất hiện của các trợ lý AI cấp hệ thống và các giao thức tự động hóa màn hình đang phát triển, các đội ngũ phát triển và an ninh di động nên xem xét các thực tiễn kỹ thuật sau:
- Xây dựng các chính sách truy cập tác nhân dành riêng cho ứng dụng: Đánh giá cách tương tác GUI tự động ảnh hưởng đến bảo mật người dùng, các điều khoản nền tảng và quy trình kinh doanh. Các đội ngũ phát triển nên xác định xem có nên tham gia vào các khung quản trị như SAEP, đăng ký các tuyên bố từ chối rõ ràng hay theo đuổi các lộ trình tích hợp song phương đã đàm phán.
- Triển khai xác minh tăng cường tại ranh giới giao dịch: Đảm bảo rằng các thay đổi nhạy cảm—chẳng hạn như đặt hàng, giải ngân quỹ, thay đổi hồ sơ hoặc cập nhật thông tin đăng nhập—yêu cầu sự xác nhận rõ ràng của con người. Thực thi các lời nhắc sinh trắc học, thách thức hai yếu tố hoặc chứng thực mật mã có thể ngăn chặn hoặc giảm đáng kể nguy cơ hoàn thành tự động khi xác minh yêu cầu sự hiện diện của người dùng độc lập hoặc xác nhận dựa trên phần cứng.
- Giám sát tín hiệu đầu vào tổng hợp và tương tác tự động: Kết hợp viễn trắc hành vi và xác thực đầu vào trong các ngăn xếp giám sát bảo mật để phát hiện thời gian tương tác bất thường, các mẫu tọa độ lặp lại, chuỗi sự kiện cụ thể cho tự động hóa và các tín hiệu rủi ro bất thường khác trong các quy trình làm việc quan trọng của ứng dụng.
- Chuẩn bị các điểm cuối năng lực mô-đun, không đầu: Tách biệt các dịch vụ kỹ thuật số cốt lõi khỏi các lộ trình điều hướng trực quan cứng nhắc, lồng sâu. Thiết kế các giao diện API có thể giải quyết, xác thực lược đồ giúp định vị các ứng dụng để tích hợp an toàn với các khung tác nhân có cấu trúc (như giao thức A2A) mà không phơi bày các cấu trúc hiển thị trực quan cho việc quét không xác minh.
Tài liệu tham khảo
- 36Kr. (2026). Điện thoại thông minh Doubao? Trong mơ của bạn thôi. Báo cáo công nghệ 36Kr.
- IT Home. (2026). Tại sao nhiều ứng dụng phổ biến không thể được vận hành qua GUI? Trợ lý Điện thoại Doubao phản hồi. Ban Hệ sinh thái Di động IT Home.
- The Economic Observer. (2026). Trợ lý Điện thoại Doubao ra mắt giao thức hợp tác GUI SAEP, cho phép các ứng dụng bên thứ ba lựa chọn độc lập. Ban Công nghệ EEO.
- Yicai. (2026). Thử nghiệm thực tế điện thoại AI Nubia Doubao: Bàn giao thanh toán cho người dùng. Tin tức Tài chính & Công nghệ Yicai.
- QuestMobile. (2026). Báo cáo toàn diện nửa đầu năm 2026 về Internet di động Trung Quốc. Thông tin chi tiết về ngành của QuestMobile.
- Zhang, C., et al. (2026). AndroidDaily: Một chuẩn có thể xác minh cho các tác nhân GUI di động trên các ứng dụng nguồn đóng trong thế giới thực. Kho lưu trữ Khoa học máy tính arXiv.
- International Data Corporation. (2026). Tại sao Huawei và Apple tăng trưởng trong khi thị trường điện thoại thông minh Trung Quốc lại giảm trong quý 2 năm 2026. Nghiên cứu IDC.
- Reuters. (2026). Tencent của Trung Quốc báo cáo doanh thu quý hai tăng 11%, lợi nhuận không đạt dự báo. Tin tức công nghệ Reuters.
- Caixin. (2026). StepFun ra mắt Step AOS và giới thiệu điện thoại AI đầu tiên STEPX Neo. Ban Công nghệ Caixin.
- IT Home. (2026). Trợ lý Xiaobu của OPPO ColorOS tích hợp WeChat, cho phép gọi thoại và nhắn tin qua A2A. Báo cáo Tình báo Di động IT Home.
Share this article