Phân tích phân bổ IP giúp xác định gian lận proxy như thế nào? Phân tích phân bổ IP giúp nhận diện nghi vấn gian lận proxy bằng cách kết hợp các tín hiệu về sự tập trung bất thường của dải mạng con (subnet), phân loại mạng/ASN và sự nhất quán địa lý cơ bản so với dữ liệu chuẩn của từng chiến dịch.
Phân tích phân bổ IP là quá trình đánh giá có hệ thống các đặc điểm về địa lý, mạng và định tuyến liên quan đến các lượt nhấp quảng cáo và sự kiện cài đặt ứng dụng. Trong tiếp thị di động dựa trên hiệu suất, việc kiểm tra dữ liệu phân bổ IP cho phép các nhóm dữ liệu và bảo mật phát hiện gian lận quảng cáo qua proxy, xác định các cụm máy chủ trung tâm dữ liệu thương mại, phát hiện sự không nhất quán về vị trí địa lý và sàng lọc lưu lượng truy cập mạng đáng ngờ để kiểm tra hoặc thực thi chính sách trước khi quyết toán phân bổ.
| Thuật ngữ | Định nghĩa | Thực thể liên quan | Vai trò mục đích tìm kiếm |
|---|---|---|---|
| Phân bổ IP | Sự phân tán về địa lý và cấp độ mạng của các địa chỉ IP trên lưu lượng truy cập chiến dịch. | Tiếp thị di động | Thông tin / Thương mại |
| Gian lận Proxy | Việc định tuyến lưu lượng truy cập quảng cáo nhân tạo qua các máy chủ trung gian để ngụy trang nguồn gốc. | Gian lận quảng cáo | Kỹ thuật / Thông tin |
| ASN Trung tâm dữ liệu | Một mạng hoặc tiền tố định tuyến được phân loại bởi nguồn thông tin tình báo IP là hạ tầng đám mây, lưu trữ hoặc trung tâm dữ liệu, thường liên quan đến ASN của nhà cung cấp dịch vụ lưu trữ. | Tham số theo dõi | Kỹ thuật / Thông tin |
Tại sao phân tích phân bổ IP lại quan trọng đối với bảo mật tiếp thị di động
Trọng tài địa lý: Tại sao kẻ gian lận ngụy trang nguồn gốc lưu lượng truy cập
Trong tiếp thị hiệu suất kỹ thuật số, các khoản thanh toán quảng cáo thường được phân tầng theo thị trường địa lý. Các chiến dịch truyền thông nhắm vào các lãnh thổ có mức chi trả cao có tỷ lệ CPI (Chi phí cho mỗi lượt cài đặt) và CPA (Chi phí cho mỗi hành động) cao hơn đáng kể so với các thị trường mới nổi. Sự chênh lệch kinh tế này tạo ra động cơ trục lợi cho các đơn vị khai thác lưu lượng truy cập gian lận.
Những đối tượng xấu vận hành mạng botnet tự động, trang trại kịch bản hoặc nhóm được khuyến khích trong các khu vực chi phí thấp, định tuyến lưu lượng truy cập qua các máy chủ proxy và mạng riêng ảo (VPN) đặt tại các quốc gia mục tiêu. Bằng cách ngụy trang nguồn gốc IP thực, các nguồn gian lận cố gắng nhận các khoản thanh toán thu hút người dùng cao cấp trong khi cung cấp lưu lượng không phải địa phương, nhân tạo hoặc không có tính tăng trưởng thực. Việc kiểm tra dữ liệu phân bổ IP cho phép các nhóm phân tích đánh giá siêu dữ liệu định tuyến mạng và xác định các mô hình địa lý đáng ngờ.
Vấn đề tập trung Subnet: Đánh giá phân cụm mạng
Lưu lượng truy cập di động hợp pháp từ người dùng hiển thị sự phân tán rộng rãi về địa lý và mạng. Trong các chiến dịch thu hút người dùng tiêu chuẩn, lượt cài đặt bắt nguồn từ hàng triệu địa chỉ IP riêng biệt được nhà mạng di động (MNO) và nhà cung cấp dịch vụ internet (ISP) gán một cách linh hoạt.
Ngược lại, các hoạt động gian lận thường bị hạn chế bởi hạ tầng lưu trữ máy chủ của chúng. Trong khi proxy dân cư và mạng botnet phân tán có thể đạt được sự khuếch tán rộng hơn, một số hoạt động gian lận tập trung thể hiện sự tập trung cao độ thông qua các subnet IPv4 hẹp (chẳng hạn như khối CIDR /24) hoặc các cơ sở hạ tầng của nhà cung cấp lưu trữ thương mại. Việc phân tích mật độ phân bổ IP giúp phát hiện các mô hình tập trung không tự nhiên này, gắn cờ các subnet có tốc độ cài đặt vượt quá mật độ dân số người dùng thông thường.
Gian lận proxy làm sai lệch sổ cái phân bổ khu vực và đấu thầu truyền thông như thế nào
Khi lưu lượng proxy vượt qua được các lớp bảo mật phân bổ, dữ liệu phân tích tiếp thị khu vực sẽ bị sai lệch. Các nhóm tăng trưởng quan sát thấy con số thu hút người dùng có vẻ mạnh mẽ ở các thị trường mục tiêu, thúc đẩy các nền tảng lập trình tự động (DSP) và người mua truyền thông thủ công phân bổ thêm ngân sách cho các chiến dịch đó.
Tuy nhiên, đối soát tài chính sau đó cho thấy sự biến dạng: những người dùng được phân bổ không tạo ra các giao dịch mua hàng trong ứng dụng như mong đợi, không cho thấy sự tương tác quảng cáo tại địa phương và có tỷ lệ rời bỏ nhóm bất thường. Hơn nữa, các nỗ lực tiếp thị địa phương hóa (như khuyến mãi khu vực hoặc giới thiệu bằng ngôn ngữ địa phương) bị lãng phí vào lưu lượng truy cập không phải con người. Việc thiết lập bộ lọc phân bổ IP mạnh mẽ tại cổng phân bổ đảm bảo rằng ngân sách thu hút người dùng khu vực được nhắm tới đúng đối tượng địa phương chân thực.
Các nhà phát triển đang tìm kiếm các gói SDK phân bổ và đo lường từ xa nhẹ có thể khám phá các gói thông qua gói SDK phân tích di động.
Gian lận quảng cáo qua Proxy ngụy trang vị trí thiết bị và nguồn gốc IP như thế nào
Proxy trung tâm dữ liệu so với mạng Proxy dân cư: Hiểu về phổ vectơ mối đe dọa
Gian lận proxy hoạt động trên một phổ độ phức tạp kỹ thuật, từ các máy chủ đám mây cơ bản đến các mạng dân cư phân tán:
- Proxy trung tâm dữ liệu: Lưu lượng truy cập nhân tạo được tạo ra trên các máy chủ đám mây (ví dụ: được lưu trữ trên các nhà cung cấp VPS thương mại) và được định tuyến trực tiếp đến các điểm cuối phân bổ. Các proxy này sở hữu số hệ thống tự trị (ASN) riêng biệt được đăng ký cho các cơ sở lưu trữ thay vì ISP người tiêu dùng, giúp chúng có thể nhận dạng thông qua cơ sở dữ liệu tình báo mạng.
- Mạng Proxy dân cư: Đối tượng xấu định tuyến các yêu cầu nhân tạo thông qua thiết bị tiêu dùng, bộ định tuyến gia đình hoặc các mạng proxy được tích hợp trong SDK. Vì địa chỉ IP thuộc về ISP dân cư, chúng bắt chước lưu lượng Wi-Fi gia đình hợp pháp, đòi hỏi phải kiểm tra chéo hành vi, mật độ subnet và thời gian để phát hiện.
[Bộ tạo lưu lượng nhân tạo]
              │
              ├─► [Tuyến A: Proxy Trung tâm dữ liệu] ──► ASN: Nhà cung cấp lưu trữ ──► [Gắn cờ qua cơ sở dữ liệu ASN]
              │
              └─► [Tuyến B: Proxy dân cư] ──► ASN: ISP người dùng    ──► [Cần đo lường đa tín hiệu]
                                                                                (Mật độ Subnet + Kiểm tra ngôn ngữ)

Cơ chế đường hầm VPN và các rơ-le ẩn danh trong hoạt động nhấp chuột
Các dịch vụ VPN thương mại và mạng ẩn danh cho phép các tập lệnh tự động xoay vòng qua các nút xuất cảnh địa lý theo chương trình. Một tập lệnh thực thi trong trang trại thiết bị có thể thiết lập đường hầm VPN đến một nút thoát khu vực cụ thể, gửi một lượt nhấp quảng cáo, ngắt kết nối, kết nối lại với một nút khác và kích hoạt sự kiện cài đặt thứ hai sau vài phút.
Mặc dù VPN thương mại được người tiêu dùng sử dụng rộng rãi vì sự riêng tư, dấu hiệu vận hành của chúng trong tiếp thị hiệu suất khác với hành vi di động chân thực: chúng thường trình bày ASN của nhà cung cấp lưu trữ, duy trì số lượng kết nối đồng thời cao và hiển thị hồ sơ độ trễ mạng khác biệt so với các trạm phát sóng di động vật lý địa phương.
Vượt qua hàng rào địa lý cơ bản: Tại sao GeoIP ở mức bề mặt là không đủ
Các quy tắc hàng rào địa lý (geofencing) cơ bản chỉ đánh giá mã quốc gia ISO gồm hai chữ cái được trả về bởi một lần tra cứu GeoIP duy nhất. Kẻ gian lận dễ dàng vượt qua các kiểm tra hời hợt này bằng cách thuê các điểm cuối proxy trong chính các lãnh thổ mục tiêu theo yêu cầu của chiến dịch.
Dựa hoàn toàn vào xác thực GeoIP cấp quốc gia tạo ra cảm giác an toàn giả tạo. Việc giảm thiểu gian lận toàn diện đòi hỏi kiểm tra mạng đa chiều: đối chiếu các loại định tuyến IP, đánh giá quyền sở hữu ASN, theo dõi tỷ lệ tập trung subnet và kiểm tra siêu dữ liệu cấu hình thiết bị cấp thô.
Cơ chế kỹ thuật xác định ASN trung tâm dữ liệu và phân cụm subnet
Phân biệt ISP của người tiêu dùng với ASN hạ tầng đám mây
Mọi mạng kết nối với bảng định tuyến Internet toàn cầu đều được gán một Số Hệ thống Tự trị (ASN) do các cơ quan đăng ký internet khu vực quản lý. ASN được phân loại theo loại hình tổ chức:
- Nhà cung cấp dịch vụ Internet (ISP) và MNO của người tiêu dùng: Các tổ chức (ví dụ: nhà cung cấp dịch vụ không dây và nhà cung cấp băng thông rộng) cung cấp quyền truy cập mạng trực tiếp cho điện thoại di động của người dùng và nhà riêng.
- Hạ tầng đám mây và lưu trữ thương mại: Các tổ chức (ví dụ: nhà cung cấp dịch vụ lưu trữ đám mây thương mại và trung tâm dữ liệu) cung cấp dịch vụ lưu trữ máy chủ và băng thông cấp máy chủ.
Việc cài đặt ứng dụng di động hợp pháp xảy ra chủ yếu qua các ISP tiêu dùng, nhà mạng di động và các điểm truy cập Wi-Fi công cộng. Lưu lượng từ mạng lưu trữ hoặc mạng liên kết với đám mây có thể là một tín hiệu rủi ro hữu ích, nhưng chỉ riêng ASN và phân loại mạng là không đủ để phân loại một lượt cài đặt là gian lận mà không có bằng chứng hành vi hỗ trợ.
Xây dựng các chỉ số mật độ phân cụm subnet
Để định lượng sự tập trung mạng không tự nhiên trên các kênh thu hút người dùng, các công cụ phân tích tính toán Tỷ lệ mật độ Subnet IP trên các tập hợp tiền tố có thể cấu hình (chẳng hạn như subnet IPv4 /24):
Khi một kênh thu hút người dùng hiển thị chỉ số tập trung cao—chẳng hạn như một subnet /24 duy nhất chiếm tỷ lệ bất thường trong các lượt cài đặt hàng ngày trong khi duy trì tốc độ xoay vòng thiết bị giả danh cao—siêu dữ liệu cho thấy một trang trại thiết bị tự động đang hoạt động trên một nhóm subnet địa phương:
Lập bản đồ đường ống kiểm tra Proxy
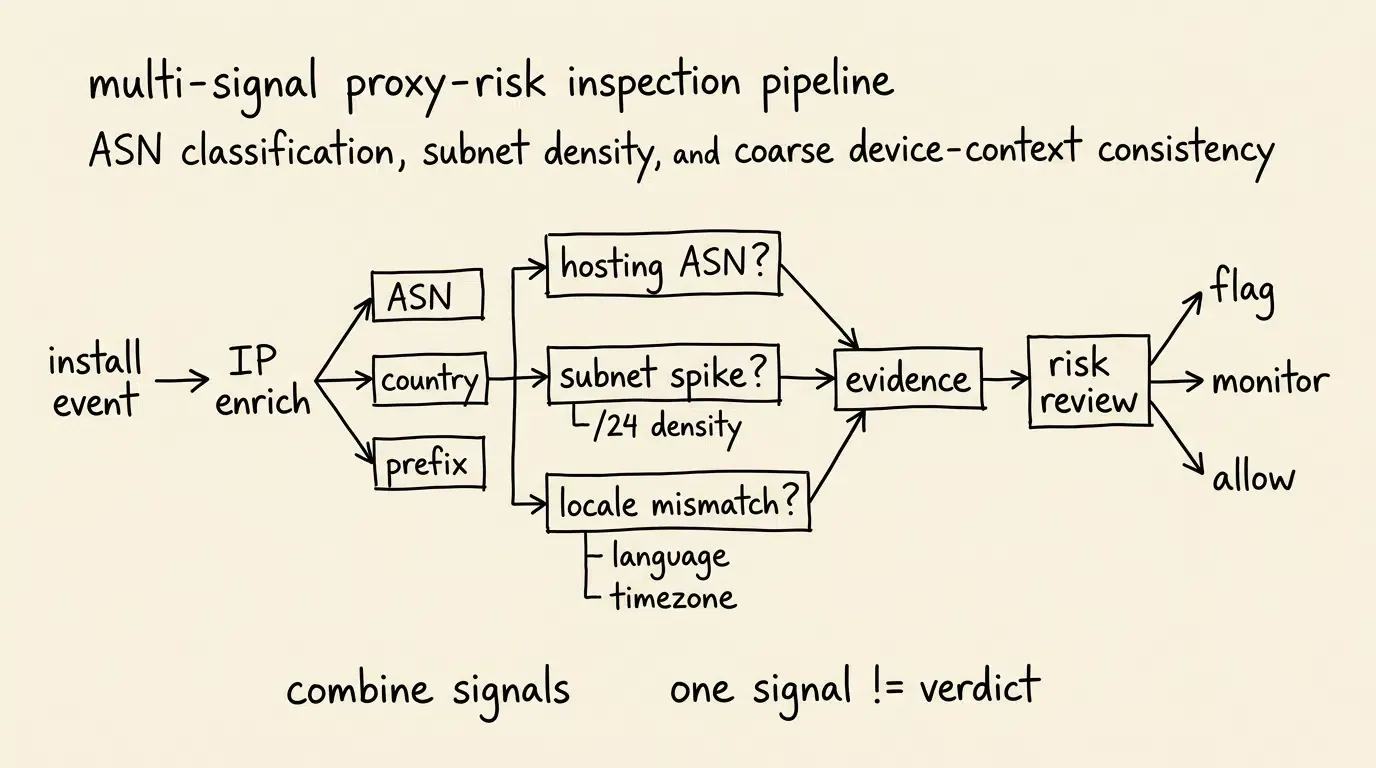
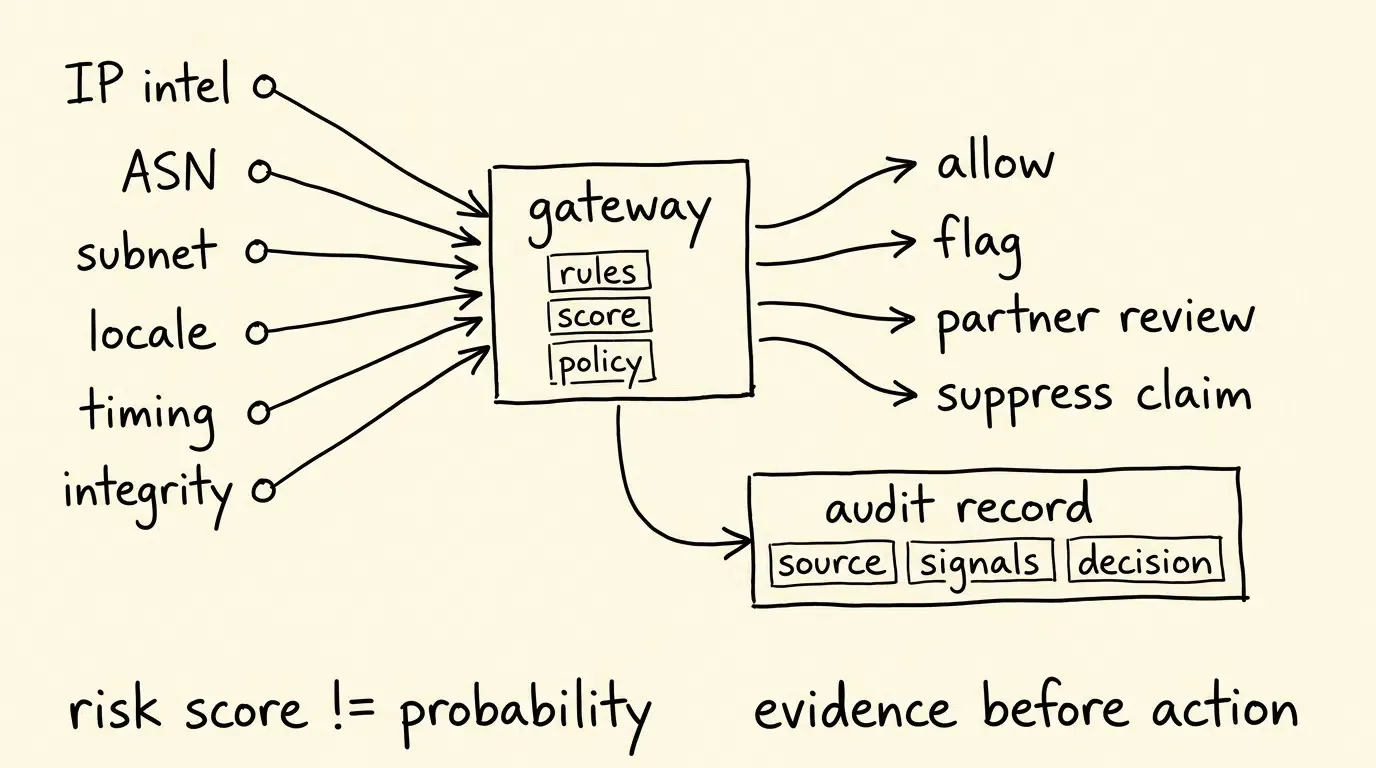
Sơ đồ dưới đây minh họa đường ống kiểm tra đa tầng được thực thi tại cổng phân bổ khi nhận được sự kiện cài đặt:
[Sự kiện cài đặt đến] ──► [Trích xuất tình báo IP]
             │                           │
             ▼                           ▼
   Client IP: 203.0.113.45     Tra cứu ASN: AS_HOSTING_PROVIDER_PLACEHOLDER
             │                           │
             ▼                           ▼
[Kiểm tra 1: ASN Trung tâm dữ liệu] ──► Gắn cờ bất thường máy chủ đám mây ứng viên
             │
             ▼
[Kiểm tra 2: Mật độ Subnet] ──► Đánh giá khối lượng cài đặt trên 203.0.113.0/24
             │
             ▼
[Kiểm tra 3: Khớp ngôn ngữ]   ──► So sánh quốc gia IP vs Ngôn ngữ thiết bị (vd: US vs DE)
             │
             ▼
[Chính sách cổng phân bổ]──► Áp dụng disposition gian lận đã cấu hình (Gắn cờ / Xem xét)
Cách kiểm tra sự không nhất quán về vị trí địa lý giữa dữ liệu IP và ngôn ngữ thiết bị
Kiểm tra tính nhất quán cơ bản: So sánh định vị IP, ngôn ngữ thiết bị và múi giờ hệ thống
Theo dõi GPS chính xác đòi hỏi sự cho phép rõ ràng về vị trí khi chạy. Vì phân bổ hiệu suất chủ yếu hoạt động mà không cần các lời nhắc vị trí xâm phạm, các kiến trúc bảo mật dựa vào các kiểm tra nhất quán cơ bản, tuân thủ quyền riêng tư giữa siêu dữ liệu mạng và cấu hình hệ thống:
- Quốc gia IP vs Ngôn ngữ hệ thống thiết bị: Phân tích cấp độ dân số đánh giá xem liệu một cụm cài đặt bất thường từ IP của một quốc gia cụ thể có đồng nhất hiển thị ngôn ngữ hệ thống bị sai lệch hoặc ngôn ngữ giả lập mặc định hay không.
- Múi giờ IP vs Đồng hồ hệ thống thiết bị: Đánh giá thống kê so sánh múi giờ IP khu vực với độ lệch đồng hồ hệ thống thiết bị.
- Tính nhất quán của cấu hình nhà mạng: Đối chiếu siêu dữ liệu quốc gia nhà mạng do nền tảng cung cấp (nơi được các API nền tảng tiết lộ hợp pháp) với dữ liệu quốc gia IP của mạng. Lưu ý rằng trên iOS, các API siêu dữ liệu nhà mạng (như
CTCarrier) đã bị loại bỏ và không được coi là tín hiệu di động đáng tin cậy.
Mặc dù những sai lệch riêng lẻ có thể xảy ra một cách hợp pháp (ví dụ: du khách quốc tế hoặc người dùng đa ngôn ngữ), một cụm thống kê các sai lệch ngôn ngữ trên một sub-ID của nhà xuất bản duy nhất sẽ hỗ trợ giả thuyết định tuyến qua proxy.
Các ngoại lệ mạng lành tính: Tính đến Carrier NAT, VPN công ty và Apple iCloud Private Relay
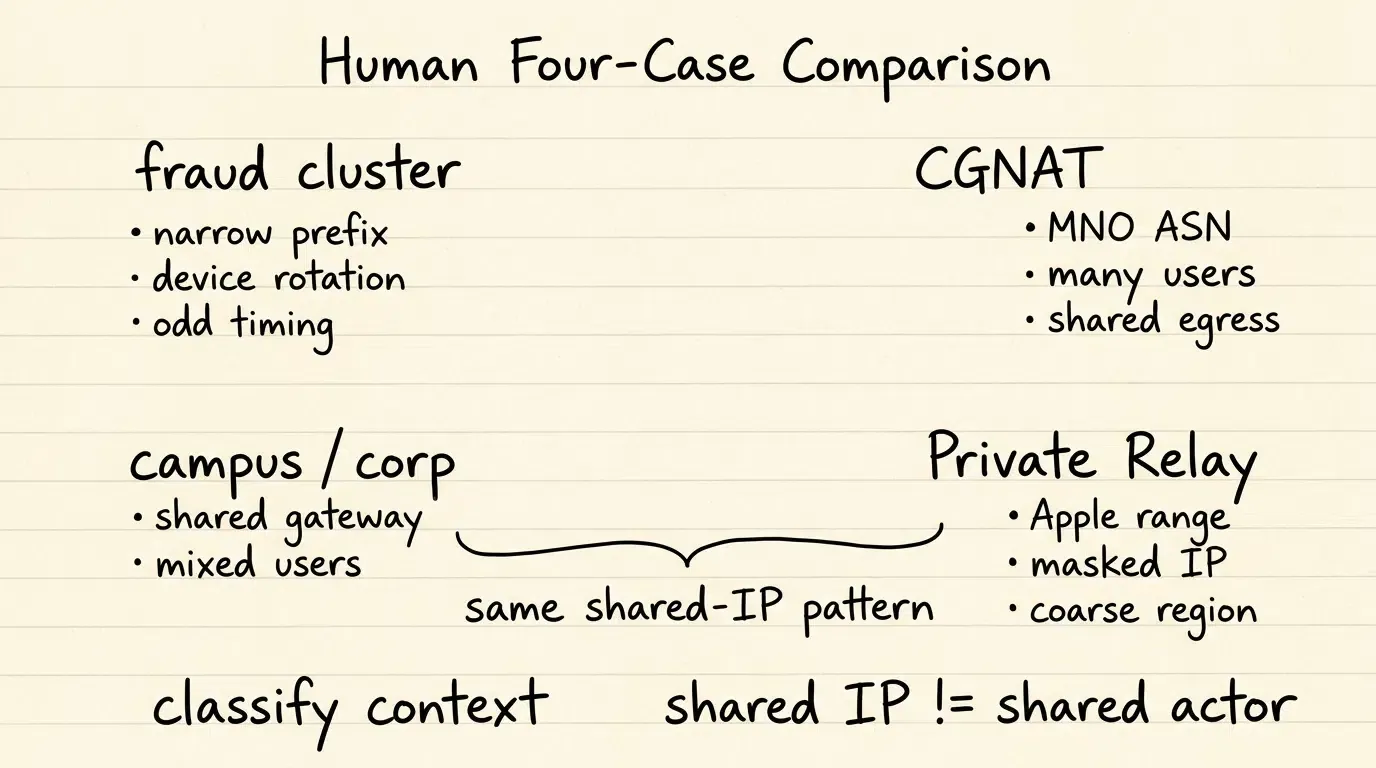
Các kiến trúc chống gian lận phải phân biệt được các trang trại proxy độc hại với các công nghệ mạng hợp pháp thường tổng hợp hoặc che giấu địa chỉ IP của người dùng:
- Carrier-Grade Network Address Translation (CGNAT): Các nhà mạng di động gán địa chỉ IPv4 riêng cho điện thoại di động, ghép kênh hàng ngàn thiết bị tiêu dùng chân thực thông qua một cổng IP công cộng duy nhất. Các nhóm CGNAT được phân biệt bởi ASN của MNO tiêu dùng và sự phân bổ phiên tự nhiên.
- Mạng Wi-Fi của công ty và khuôn viên trường: Khuôn viên trường đại học, văn phòng doanh nghiệp và mạng Wi-Fi sân bay định tuyến hàng trăm nhân viên hoặc sinh viên chân thực thông qua các cổng IP công cộng được chia sẻ.
- Apple iCloud Private Relay: Người dùng iOS có iCloud+ định tuyến lưu lượng duyệt web Safari, truy vấn DNS và lưu lượng ứng dụng không mã hóa thông qua các rơ-le bảo mật hai chặng. Apple công bố các dải địa chỉ IP xuất cảnh chính thức được ánh xạ tới các khu vực địa lý cụ thể. Khi một yêu cầu được xác định là bắt nguồn từ iCloud Private Relay, các hệ thống phân bổ nên hạ cấp các trọng số về tính duy nhất của IP và bất thường tập trung trong khi vẫn giữ lại ánh xạ khu vực thô của Apple làm ngữ cảnh vị trí hợp lệ.
Cấu trúc bằng chứng đa tín hiệu: Tránh kết quả dương tính giả từ các công cụ bảo mật hợp pháp
Một bất thường mạng đơn lẻ (chẳng hạn như địa chỉ IP thuộc về VPN thương mại hoặc nhà cung cấp đám mây) không nên đóng vai trò là bằng chứng kết tội gian lận tự động và nhị phân. Người dùng hợp pháp thường sử dụng VPN vì quyền riêng tư cá nhân hoặc truy cập vào mạng Wi-Fi công cộng khi đi du lịch.
Phòng chống gian lận chính xác đòi hỏi đánh giá rủi ro đa tín hiệu: kết hợp phân loại ASN với các đường cong thời gian, tốc độ sự kiện trong ứng dụng và các chứng thực về tính toàn vẹn của thiết bị trước khi thực thi việc từ chối phân bổ.
Đánh giá so sánh giữa lưu lượng truy cập mạng hợp pháp và dấu hiệu gian lận Proxy
Đối chiếu siêu dữ liệu mạng giữa lưu lượng sạch, VPN thương mại, trang trại trung tâm dữ liệu và mạng nhà cung cấp
Xác định gian lận proxy đòi hỏi đánh giá các thuộc tính mạng trên nhiều danh mục hạ tầng.
Ma trận dưới đây đối chiếu các dấu hiệu siêu dữ liệu mạng chính:
| Chiều kích mạng | Người dùng di động hợp pháp | Trang trại Proxy trung tâm dữ liệu | Nhóm Proxy dân cư | Carrier NAT (CGNAT) |
|---|---|---|---|---|
| Phân loại ASN | ISP di động / MNO | Đám mây thương mại / ASN lưu trữ | ISP dân cư | ASN nhà mạng không dây lớn |
| Mật độ IP-trên-Thiết bị | Nhất quán với tiêu chuẩn người dùng | Tập trung bất thường trên mỗi IP | Xoay vòng cao / Tính bền vững thấp | Chia sẻ thiết bị hợp pháp cao |
| Khớp Ngôn ngữ / IP | Thường khớp khu vực và múi giờ | Thường xuyên sai lệch định vị | Thường khớp với địa lý mục tiêu | Khớp với cơ sở khu vực của nhà mạng |
| Siêu dữ liệu thời gian | Phân bổ tiêu chuẩn tự nhiên | Tập trung hoặc nhân tạo | Phân bổ biến đổi | Phân bổ tiêu chuẩn tự nhiên |
| Tín hiệu rủi ro chính | Hành vi chuẩn thông thường | ASN lưu trữ + Tăng đột biến Subnet | Xoay vòng nhanh + Thay đổi hành vi | Xuất cảnh khối lượng lớn bình thường |
Cách cấu hình ngưỡng IP chống gian lận trong OpoInstall Cheating Monitoring
Cấu trúc dữ liệu đo lường từ xa cho kiểm tra bất thường IP
Đối soát các sai lệch mạng và xác định các trang trại proxy đòi hỏi phải tiếp nhận dữ liệu bất thường có cấu trúc tại cổng phân bổ. Khi một sự kiện đến kích hoạt các quy tắc rủi ro mạng, hệ thống sẽ ghi lại một bản ghi chẩn đoán thu thập các thuộc tính định tuyến mạng, phân loại ASN và các đánh giá bất thường.
Payload dưới đây minh họa một bản ghi dữ liệu đo lường từ xa theo hướng sản xuất ghi lại quá trình kiểm tra bất thường IP:
```json
{
  "schema_version": "1.2.0",
  "event_id": "evt_ip_anomaly_8f7e6d5c-4b3a-2109-8765-4a3b2c1d0e9f",
  "event_name": "ip_distribution_anomaly_detected",
  "evaluation_timestamp_utc": "2026-08-30T22:10:00.120Z",
  "server_received_timestamp_utc": "2026-08-30T22:10:00.850Z",
  "data_governance": {
    "retention_class": "fraud_investigation_ephemeral",
    "purpose": "attribution_security_audit"
  },
  "ip_intelligence_provenance": {
    "provider_name": "commercial_ip_intel_feed",
    "feed_version": "2026.08.r3",
    "lookup_timestamp_utc": "2026-08-30T22:10:00.140Z",
    "classification_confidence": "high"
  },
  "attribution_context": {
    "channel_code": "affiliate_network_gamma",
    "campaign_id": "cmp_q3_us_tier1_scale",
    "target_country_code": "US",
    "reported_ip_prefix": "203.0.113.0/24"
  },
  "ip_telemetry": {
    "ip_routing_type": "datacenter_hosting",
    "asn_identifier": "AS_HOSTING_PROVIDER_PLACEHOLDER",
    "asn_organization": "Commercial Cloud Hosting Provider",
    "asn_classification_source": "commercial_ip_intel_feed",
    "ip_country_code": "US",
    "subnet_daily_install_count": 1420,
    "subnet_ip_density_ratio": 0.48
  },
  "device_telemetry": {
    "platform": "Android",
    "os_version": "16.0",
    "app_version": "3.2.0",
    "sdk_version": "<installed_sdk_version>",
    "device_risk_key_pseudonymous": "dev_risk_anon_11223344",
    "device_system_language": "ru_RU",
    "device_system_timezone": "Europe/Moscow"
  },
  "anomaly_evaluation": {
    "fraud_vector_classification": "suspected_datacenter_proxy_arbitrage",
    "signals_evaluated": [
      "datacenter_asn_match",
      "high_density_subnet_clustering",
      "coarse_context_inconsistency"
    ],
    "risk_score": 0.92,
    "risk_score_scale": "0.0_to_1.0_normalized",
    "risk_score_semantics": "illustrative_policy_score_not_calibrated_probability",
    "risk_model_version": "v1.4.2_ruleset",
    "decision_basis": "configured_ip_threshold_policy",
    "policy_action": "attribution_flagged_for_partner_review",
    "review_status": "pending_manual_reconciliation"
  }
}
Cấu hình các quy tắc OpoInstall Cheating Monitoring để bảo vệ khỏi bất thường mạng
Các kiểm soát giám sát đại diện được ghi lại trong tài liệu sản phẩm bao gồm các quy tắc ngưỡng sau đây; tên quy tắc chính xác và hành vi nên được xác minh trên bảng điều khiển OpoInstall hiện tại trước khi triển khai:
- Ngưỡng bất thường IP nhấp chuột: Giới hạn tối đa số lượt nhấp cho phép bắt nguồn từ một địa chỉ IP duy nhất trong khoảng thời gian 24 giờ. Các lượt nhấp dư thừa từ các tập lệnh proxy tự động được đánh dấu là nhấp chuột IP bất thường và được ghi lại trong Thống kê Ngoại lệ.
- Ngưỡng bất thường IP cài đặt: Giới hạn khối lượng dự kiến của các bản ghi cài đặt liên quan đến một địa chỉ IP duy nhất mỗi ngày. Khối lượng cài đặt quá mức đánh dấu các bản ghi dư thừa là bất thường để điều tra gian lận, xác định các máy chủ proxy và trang trại thiết bị địa phương.
- Ngưỡng bất thường thiết bị cài đặt: Giám sát tần suất các bản ghi cài đặt liên quan đến các mã định danh bất thường của thiết bị nội bộ, nắm bắt các bất thường thiết bị lặp lại tiềm ẩn.
- Các quy tắc thời gian bổ sung: Các quy tắc thời gian chống chiếm quyền nhấp chuột chuyên dụng và các ngưỡng MTTI hoạt động cùng với các quy tắc IP để bảo vệ đường ống cài đặt (xem Bài viết #62 về cơ chế thời gian).
Kiểm tra Thống kê Ngoại lệ: Đi sâu vào danh sách IP ngoại lệ để cách ly các tiểu nhà xuất bản có rủi ro cao
Khi các ngưỡng chống gian lận được kích hoạt, bảng điều khiển giám sát sẽ biên soạn bằng chứng có thể kiểm toán trong các chế độ xem ngoại lệ chuyên dụng:
- Danh sách IP ngoại lệ: Hiển thị các địa chỉ IP cụ thể đã kích hoạt ngưỡng nhấp chuột hoặc cài đặt, theo dõi tổng khối lượng nhấp chuột, khối lượng cài đặt, số ngày hoạt động và các kênh nguồn liên quan (sau khi khử trùng lặp). Nhấp vào “Nguồn” sẽ hiển thị các kênh nhà xuất bản cụ thể định tuyến lưu lượng truy cập qua IP đó.
- Danh sách thiết bị ngoại lệ: Chi tiết các mã định danh bất thường của thiết bị nội bộ, mẫu phần cứng, hệ điều hành (iOS/Android) và các kênh nguồn cho các thiết bị thực hiện cài đặt lặp đi lặp lại.
- Báo cáo dữ liệu kênh: So sánh tổng số lượt nhấp và cài đặt so với số lượt nhấp và cài đặt IP bất thường trên mỗi kênh thu hút người dùng, cung cấp dữ liệu rõ ràng để đối soát với đối tác.
Khi nào cần kiểm tra phân bổ IP nâng cao cho phân tích tiếp thị
Điều kiện phù hợp cho các kiểm tra định vị địa lý IP chuyên dụng
Triển khai phân tích phân bổ IP chuyên dụng và phát hiện bất thường mang lại hiệu quả vận hành cao trong các điều kiện chiến dịch cụ thể:
- Các chiến dịch được phân biệt theo địa lý: Các chương trình tiếp thị nhắm vào các thị trường Tier-1, nơi các khoản tiền thưởng chi trả cao khuyến khích trọng tài proxy từ các khu vực chi phí thấp hơn.
- Các mạng Affiliate mở và DSP lập trình: Mua truyền thông trên các mạng quảng cáo không minh bạch, nơi lưu lượng truy cập được phụ thuộc thông qua các nhà xuất bản bên thứ ba chưa được xác minh.
- Các sai lệch doanh thu địa lý không giải thích được: Các ứng dụng quan sát thấy rằng một nhóm quốc gia cụ thể tạo ra khối lượng cài đặt cao nhưng sự tương tác hoặc kiếm tiền tại địa phương yếu hơn đáng kể so với mong đợi.
- Đánh giá chất lượng đối tác: Các nhóm cần siêu dữ liệu mạng minh bạch để hỗ trợ các đánh giá hợp đồng và xem xét hoặc chặn các sub-ID nhà xuất bản chất lượng thấp theo chính sách.
Các điều kiện không phù hợp cho kiểm tra IP phức tạp
Việc triển khai hạ tầng lọc IP phức tạp có thể gây ra chi phí vận hành không cần thiết trong các trường hợp sau:
- Vị trí đặt hàng trực tiếp từ nhà mạng: Các chiến dịch tiếp thị chạy độc quyền trên kho lưu trữ của nhà mạng di động đã được xác minh.
- Khám phá hữu cơ một khu vực: Các ứng dụng dựa hoàn toàn vào tìm kiếm cửa hàng ứng dụng hữu cơ không hỗ trợ với việc thu hút người dùng trả phí bằng không.
- Các khám phá nguyên mẫu ban đầu: Các ứng dụng giai đoạn đầu trước thương mại hoạt động trong môi trường thử nghiệm nhà phát triển đóng.
Các quan niệm sai lầm phổ biến trong phát hiện bất thường IP
- Quan niệm sai lầm 1: Tất cả các địa chỉ IP được chia sẻ đều đại diện cho gian lận: Người dùng di động hợp pháp thường chia sẻ địa chỉ IP công cộng do Carrier-Grade NAT (CGNAT) trên mạng di động, cũng như mạng Wi-Fi công ty và mạng khuôn viên trường đại học.
- Quan niệm sai lầm 2: Danh sách đen IP tĩnh ngăn chặn vĩnh viễn gian lận proxy: Việc chỉ dựa vào danh sách đen IP tĩnh không hiệu quả đối với các mạng botnet hiện đại, vốn xoay vòng linh hoạt qua các nút proxy dân cư và các phiên bản đám mây.
Các câu hỏi thường gặp (FAQ)
Phân tích phân bổ IP xác định gian lận quảng cáo qua proxy và VPN như thế nào?
Sự khác biệt giữa proxy dân cư và IP trung tâm dữ liệu trong gian lận di động là gì?
Tại sao người dùng hợp pháp có thể chia sẻ cùng một địa chỉ IP trong các báo cáo tiếp thị di động?
Tóm tắt và Khung quyết định
Kiểm tra dữ liệu phân bổ IP là một thành phần quan trọng của kiến trúc phòng chống gian lận di động toàn diện. Bằng cách định tuyến lưu lượng truy cập nhân tạo qua các proxy trung tâm dữ liệu, VPN thương mại và mạng dân cư xoay vòng, các đối tượng xấu cố gắng khai thác ngân sách tiếp thị có mức chi trả cao mà không tạo ra sự tương tác địa phương chân thực.
Xây dựng một hệ thống phòng thủ mạng hiệu quả đòi hỏi sự kết hợp giữa phân loại ASN, chỉ số tập trung subnet IP và kiểm tra tính nhất quán về ngôn ngữ với các ngưỡng bất thường dựa trên quy tắc. Bằng cách kết hợp đo lường phân bổ độc lập với giám sát gian lận thời gian thực, các nền tảng như OpoInstall cung cấp hạ tầng cần thiết để kiểm tra các cụm mạng đáng ngờ, giảm thiểu rủi ro phân bổ mạng và cải thiện sự tự tin vào chất lượng lưu lượng truy cập theo địa lý.
Để đánh giá cách hạ tầng giám sát gian lận và phân bổ thống nhất có thể cải thiện đánh giá rủi ro địa lý chiến dịch, hãy khám phá tài liệu tham khảo triển khai phân bổ di động hoặc cấu hình ứng dụng của bạn trên bảng điều khiển dành cho nhà phát triển OpoInstall.
Tài liệu liên quan
-
Khái niệm: Siêu dữ liệu phân bổ IP, Gian lận quảng cáo qua Proxy, Phát hiện ASN trung tâm dữ liệu, Mật độ phân cụm Subnet, Trọng tài địa lý
-
Công nghệ: Công cụ giám sát gian lận, Làm giàu tình báo IP, Webhooks S2S, Giao diện dữ liệu phân bổ
-
API & Giao diện dữ liệu: Giao diện cấu hình giám sát gian lận OpoInstall, API báo cáo phân bổ, Xuất thống kê ngoại lệ
-
Tài liệu & Tham chiếu chính thức:
Share this article