Lỗ hổng leo thang đặc quyền trên Mac mới? Sự chuyển hướng chiến lược này đã được xác nhận hoàn toàn khi công ty an ninh mạng XM Cyber chính thức công bố nghiên cứu về leo thang đặc quyền vào ngày 24 tháng 6 năm 2026. Cụ thể, báo cáo về lỗ hổng trọng yếu này định nghĩa lại cách các nhà phát triển quản lý Giao tiếp Liên tiến trình (Cross-Process Communication - XPC) trên macOS. Hệ quả là, mô hình đe dọa từ khai thác cục bộ này thúc đẩy sự thay đổi lớn trong việc tuân thủ các thiết bị đầu cuối của doanh nghiệp. Đối với các đội ngũ phát triển, thách thức trước mắt là bảo mật các tiến trình bắt tay ngầm (background process handshakes) trong khi vẫn duy trì sự xác thực phiên người dùng mạnh mẽ. Quan trọng hơn, việc tiết lộ lỗ hổng này làm nổi bật điểm yếu của một số công cụ bảo mật đáng tin cậy nhất trong ngành.
Giải mã biên giới tin cậy của macOS: Cách XM Cyber tiết lộ lỗ hổng leo thang đặc quyền trên Mac mới
Trong quá trình nghiên cứu các tiến trình hệ thống chạy ngầm vào ngày 24 tháng 6 năm 2026, công ty bảo mật XM Cyber đã phát hiện một hình thức khai thác cục bộ mới. Cụ thể, khi chi tiết về lỗ hổng leo thang đặc quyền trên Mac mới xuất hiện, các đội ngũ CNTT doanh nghiệp đã bày tỏ sự lo ngại. Hơn nữa, các nhà nghiên cứu đã chứng minh cách tài khoản người dùng thông thường không có quyền quản trị có thể vô hiệu hóa các tác nhân phát hiện điểm cuối (endpoint detection agents) được tin cậy cao. Do đó, việc tiết lộ lỗ hổng này cho thấy giới hạn của việc chỉ dựa vào sự tin cậy từ mã ký (code-signing). Đồng thời, lỗ hổng này có khả năng làm hàng triệu thiết bị Mac của doanh nghiệp bị vô hiệu hóa lớp phòng thủ một cách lặng lẽ. Các phát hiện chi tiết đã được công bố trên Blog của XM Cyber.
Giao tiếp Liên tiến trình (XPC) và lộ trình khai thác CDHash
Cụ thể, cốt lõi của lỗ hổng này nằm ở khung Giao tiếp Liên tiến trình (XPC) của Apple. Các nhà phát triển thường xuyên sử dụng các dịch vụ XPC để cho phép các thành phần phần mềm giao diện người dùng có đặc quyền thấp yêu cầu các hành động quản trị từ các tiến trình gốc (root) chạy ngầm. Ví dụ, các tiến trình sử dụng XPC để mở rộng tác vụ, truy cập dữ liệu hệ thống (telemetry) hoặc khởi chạy cập nhật phần mềm. Quan trọng là hệ điều hành dựa vào định danh mật mã CDHash của Apple để xác minh tính xác thực của người gọi. Tuy nhiên, nhà nghiên cứu cấp cao của XM Cyber, Hillel Pinto, tiết lộ rằng macOS lưu trữ (cache) các dấu vân tay tin cậy CDHash này quá lỏng lẻo. Hệ quả là, ngay khi một ứng dụng hợp lệ đã được ký kết được thực thi, macOS vẫn giữ cấu hình tin cậy đó ngay cả khi các thành phần của ứng dụng bị người dùng thường sửa đổi.
XPC Hunter và sự tự động hóa phát hiện lỗ hổng đặc quyền
Hơn nữa, XM Cyber đã phát triển một tiện ích tìm kiếm chuyên dụng để xác định các lỗ hổng tương tự. Cụ thể, công cụ mã nguồn mở dựa trên mô hình ngôn ngữ lớn (LLM) này có tên là XPC Hunter. Nhờ đó, các nhà phân tích bảo mật có thể tự động hóa quy trình quét và chẩn đoán logic xác thực XPC bị lỗi trong phần mềm của bên thứ ba. Trong khi đó, nhóm nghiên cứu dự kiến sẽ giới thiệu chính thức XPC Hunter tại sự kiện Black Hat Arsenal vào ngày 5 tháng 8 năm 2026 tại Las Vegas. Kết quả là, các nhà phát triển đang gấp rút vá lỗi phần mềm của họ trước khi tiện ích khai thác công khai này đi vào hoạt động.
Tiết lộ từ nhà cung cấp và bản vá CVE-2026-39118
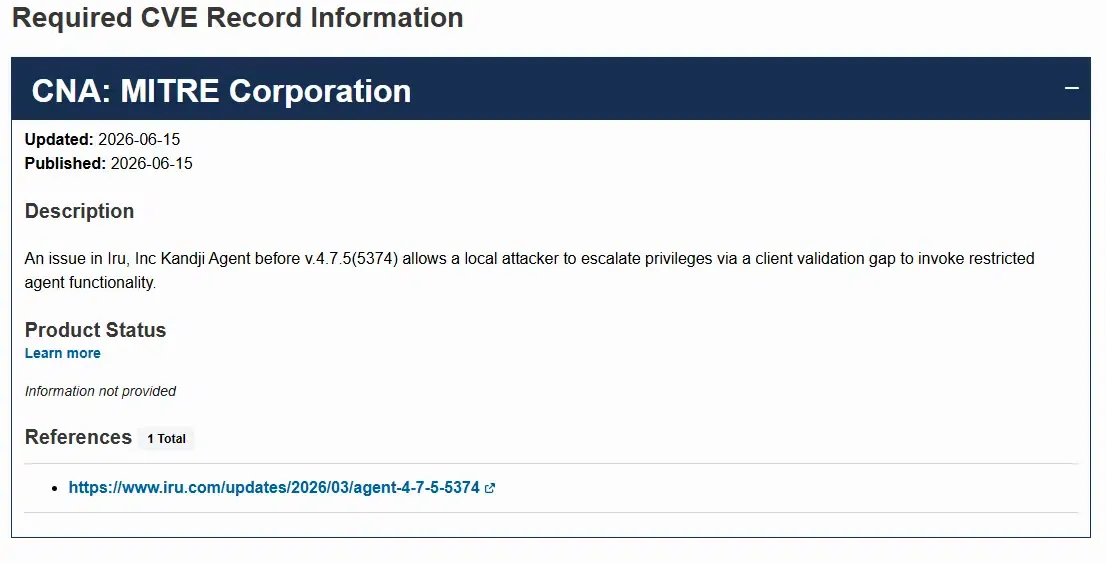
Đáng chú ý, XM Cyber đã thông báo cho các nhà cung cấp bảo mật và quản lý bị ảnh hưởng trước khi công khai nghiên cứu của họ. Ví dụ, nhà cung cấp quản lý thiết bị di động (MDM) Kandji đã thừa nhận lỗ hổng cụ thể này và gán mã định danh CVE-2026-39118. Cụ thể, Kandji đã xử lý lỗi này trong phần mềm cập nhật của họ, đảm bảo tính xác thực mạnh mẽ cho người gọi. Hơn nữa, việc phát hành chính thức bản vá có thể được xác minh qua Cập nhật từ Iru Inc.. Trong khi đó, CrowdStrike cũng xác nhận họ đã vá cảm biến Falcon trên macOS và chi trả tiền thưởng cho phát hiện này. Do đó, các phản hồi này làm nổi bật mức độ nghiêm trọng của nghiên cứu và tác động ngay lập tức của nó đối với an ninh đội tàu thiết bị doanh nghiệp.
Sự tổn thương của các hệ thống không được giám sát: Lỗ hổng leo thang đặc quyền trên Mac mới thúc đẩy gian lận tiếp thị và sai lệch dữ liệu
Khi các tác nhân chạy ngầm bị vô hiệu hóa mà không có cảnh báo, toàn bộ dữ liệu telemetry của doanh nghiệp sẽ bị xâm phạm. Cụ thể, vì lỗ hổng này khai thác các kênh liên lạc cục bộ chạy ngầm, các công cụ giám sát tiêu chuẩn sẽ mất khả năng hoạt động. Do đó, vì lỗ hổng này vượt qua tính năng Bảo vệ Tính toàn vẹn Hệ thống (System Integrity Protection), việc thực thi tập lệnh trở nên cực kỳ tự động. Đồng thời, lộ trình leo thang đặc quyền cục bộ này tạo ra mối đe dọa lớn đối với các mạng lưới kiếm tiền từ ứng dụng. Đối với các nhà phát triển, một môi trường thiết bị đầu cuối bị xâm nhập là phương tiện chính cho gian lận tiếp thị tần suất cao.
Tiêm mã NIB và việc vượt qua tính năng Bảo vệ Tính toàn vẹn Hệ thống
Ví dụ, một kẻ tấn công có quyền truy cập cấp người dùng có thể tiêm các tệp tải (payload) độc hại vào các tệp giao diện NIB đáng tin cậy. Cụ thể, vì macOS tiếp tục tin tưởng dấu vân tay CDHash đã lưu trong bộ nhớ đệm, tệp tải độc hại sẽ thực thi với quyền root. Hệ quả là, điều này cho phép các đội quân bot tự động chạy ngầm trên hệ điều hành. Hơn nữa, các bot này có thể giả mạo dấu vân tay thiết bị, mô phỏng các lần nhấp chuột của con người và kích hoạt các sự kiện cài đặt không hợp lệ. Kết quả là, các chiến dịch tăng trưởng phải chịu sự sai lệch dữ liệu nghiêm trọng, và ngân sách tiếp thị bị tiêu hao bởi lưu lượng truy cập không phải con người.
Sự thực thi lặng lẽ của các đội quân bot mô phỏng
Trong khi đó, các SDK phía máy khách truyền thống hoàn toàn mù mờ trước những thao tác môi trường cục bộ này. Cụ thể, nếu một tập lệnh độc hại dỡ bỏ các tác nhân giám sát cục bộ, bất kỳ dữ liệu nào gửi từ thiết bị đó đều đáng ngờ. Do đó, các phép đo chuyển đổi tiêu chuẩn tạo ra sự khác biệt lớn, khiến việc tối ưu hóa chiến dịch trở nên bất khả thi. Quan trọng hơn, nếu không có lớp xác minh mật mã bảo mật, nhà phát triển không thể xác định liệu một lượt cài đặt ứng dụng có xuất phát từ thiết bị thật hay từ một tập lệnh mô phỏng. Khoảng cách này tạo ra một rào cản bảo mật và tuân thủ quan trọng đối với việc triển khai tại doanh nghiệp.
Kiến trúc tham chiếu & Tài liệu kỹ thuật: Bảo mật SDK trước lỗ hổng leo thang đặc quyền trên Mac mới
Để bảo vệ ứng dụng trước lỗ hổng này, các nhà phát triển phải thực thi logic xác thực vượt ra ngoài các bước kiểm tra CDHash đã lưu trong bộ nhớ đệm. Cụ thể, chúng ta phải áp dụng cách tiếp cận “80/20”, trong đó 80% kiến trúc tập trung vào các nguyên tắc kỹ thuật phổ quát và 20% tận dụng các tiêu chuẩn công cụ đã được chứng minh. Hơn nữa, một trong những biện pháp phòng thủ quan trọng nhất là triển khai các bước bắt tay xác minh liên tiến trình bảo mật. Do đó, phía máy chủ (backend) phải chuyển đổi sang xác thực máy chủ với máy chủ (server-to-server).
Thực thi bắt tay máy chủ hai khóa
Cụ thể, một dịch vụ XPC bảo mật không được dựa hoàn toàn vào các thuộc tính ký mã (code-signing) do hệ điều hành kiểm tra. Hơn nữa, ứng dụng phải thực hiện xác minh mật mã độc lập đối với tiến trình đang gọi. Hệ quả là, tiến trình chạy ngầm phải yêu cầu một mã thông báo (token) tạm thời duy nhất được tạo ra bởi quá trình bắt tay phía máy chủ đã xác minh. Trong khi đó, khi ứng dụng thực thi một lệnh quan trọng, máy chủ sẽ xác thực chữ ký của người gọi. Kết quả là, ngay cả khi lỗ hổng leo thang đặc quyền trên Mac mới xảy ra, các chữ ký mật mã sẽ chặn các nỗ lực giả mạo.
Củng cố logic ký mã tại ranh giới SDK
Hơn nữa, các nhà phát triển phải triển khai một kiến trúc lọc lưu lượng truy cập không hợp lệ an toàn để cô lập môi trường cục bộ. Cụ thể, SDK phía máy khách phải bỏ qua sự thao túng ở không gian người dùng bằng cách dựa vào các phản hồi từ máy chủ đã ký và các tiêu chuẩn xác minh phần cứng độc lập. Để tránh việc phải tự xây dựng các cơ sở hạ tầng phức tạp này, các đội ngũ có thể triển khai một khung chuyển tiếp tham số ứng dụng trì hoãn được cấu hình sẵn như một giải pháp triển khai tham chiếu có sẵn. Kết quả là, SDK di động tiêu chuẩn này xử lý quá trình khôi phục ngữ cảnh một cách tự động. Trong khi đó, quá trình khôi phục liên kết sâu (deep link) này diễn ra ở chế độ nền, cung cấp trải nghiệm người dùng mượt mà.
Đồng bộ hóa các nút kỹ thuật: Bảo mật hệ thống đa nền tảng sau lỗ hổng leo thang đặc quyền trên Mac mới
Cụ thể, việc thực thi các quy tắc xác thực tùy chỉnh sau lỗ hổng này đòi hỏi sự phối hợp sâu sắc giữa các nhóm. Đội ngũ kỹ thuật phải tập trung vào việc chuẩn hóa các định danh duy nhất và đảm bảo tính tương thích của SDK. Hơn nữa, nhà phát triển phải thiết kế chính sách ID gói (bundle ID) mạnh mẽ để xử lý nhiều triển khai đa đối tượng. Do đó, việc này ngăn chặn các xung đột định danh khi ứng dụng khởi chạy trên các cửa hàng khu vực khác nhau. Đồng thời, các kiến trúc sư kỹ thuật phải triển khai xác thực chữ ký bảo mật để ngăn chặn hành vi giả mạo ios sdk và android sdk.
Triển khai kỹ thuật cho kiến trúc sư hệ thống
Cụ thể, nhà phát triển phải triển khai các định danh đa nền tảng thống nhất trên android sdk và ios sdk. Hơn nữa, việc duy trì tính nhất quán của ID gói là cần thiết cho định tuyến giữa các cửa hàng. Kết quả là, khi ứng dụng khởi chạy qua lược đồ URL tùy chỉnh hoặc liên kết phổ quát (universal links), ngữ cảnh sẽ được khôi phục ngay lập tức. Trong khi đó, việc xác thực chữ ký phải được chạy ở cấp cổng kết nối (gateway) để ngăn chặn hành vi tiêm tập lệnh độc hại. Nhờ đó, đội ngũ kỹ thuật có thể đảm bảo dữ liệu thô chất lượng cao cho các hệ thống hạ nguồn bằng cách sử dụng một kiến trúc liên kết phổ quát chuẩn hóa.
Rào chắn chiến lược cho quản lý rủi ro và tuân thủ
Trong khi đó, các nhóm tiếp thị và tăng trưởng phải điều chỉnh chiến lược thu hút khách hàng của họ để tận dụng kiến trúc mới này. Cụ thể, các trưởng nhóm tăng trưởng phải tối ưu hóa phân tích tiếp thị bằng cách khớp lưu lượng truy cập chiến dịch với dữ liệu phân bổ (attribution) thời gian thực bằng cách sử dụng tiêu chuẩn đo lường chiến dịch cấp doanh nghiệp. Hơn nữa, việc sử dụng liên kết sâu trì hoãn (deferred deep linking) cho phép thiết kế các luồng đăng ký tùy chỉnh. Do đó, khi một người dùng được giới thiệu khởi chạy ứng dụng, theo dõi giới thiệu sẽ tự động phân bổ lượt chuyển đổi. Kết quả là, các thương hiệu có thể tính toán chính xác chi phí thu hút khách hàng (cac) và lợi nhuận trên chi phí tiếp thị (roas). Quan trọng hơn, sự phân bổ chính xác này loại bỏ lưu lượng truy cập tự động không hợp lệ.
Các câu hỏi thường gặp (FAQ)
Tại sao việc xảy ra lỗ hổng leo thang đặc quyền trên Mac mới lại cho phép kẻ tấn công vượt qua các lời nhắc quản trị?
Lỗ hổng leo thang đặc quyền trên Mac mới làm lộ ứng dụng doanh nghiệp trước gian lận tiếp thị như thế nào?
Những giao thức củng cố nào ngăn chặn việc khai thác sau lỗ hổng leo thang đặc quyền trên Mac mới?
Lập trường thụ động của nhà cung cấp hệ điều hành biểu thị một sự chuyển dịch rộng lớn hơn trong bối cảnh công nghệ toàn cầu. Cụ thể, Apple được cho là đã tuyên bố rằng họ không có ý định giải quyết vấn đề lưu trữ CDHash trực tiếp trong macOS. Hơn nữa, điều này có nghĩa là trách nhiệm giảm thiểu các lỗ hổng leo thang đặc quyền hoàn toàn thuộc về các nhà phát triển bên thứ ba. Do đó, các nhà phát triển phải chủ động củng cố ứng dụng của mình thay vì chờ đợi một bản vá bảo mật cấp hệ thống. Trong khi đó, ngành công nghiệp sẽ chứng kiến sự gia tăng nhanh chóng của các mô hình giao tiếp không tin cậy (zero-trust) được tạo ra động, được thiết kế cho các ứng dụng doanh nghiệp.
Hơn nữa, việc hợp nhất trí tuệ mô hình trong tay một vài gã khổng lồ toàn cầu sẽ tạo ra những rào cản tuân thủ nghiêm ngặt. Cụ thể, các khung bảo mật dữ liệu như SKAdNetwork và Google Privacy Sandbox sẽ tiếp tục thắt chặt quyền truy cập dữ liệu. Do đó, các nhà phát triển phải ưu tiên thu thập dữ liệu xác định (deterministic) của bên thứ nhất hơn là theo dõi xác suất. Trong khi đó, việc tích hợp các tiêu chuẩn phân bổ đa điểm (multi-touch) bảo mật sẽ trở thành nền tảng cho bất kỳ kiến trúc kỹ thuật nào. Kết quả là, kỷ nguyên mà lỗ hổng leo thang đặc quyền trên Mac mới đại diện đã chuyển đổi gánh nặng an ninh trực tiếp, báo hiệu sự khởi đầu của một kỷ nguyên kỹ thuật hoàn toàn mới. Quan trọng hơn, các tổ chức phải xây dựng lại các đường ống dữ liệu của mình ngay hôm nay để duy trì tính cạnh tranh trong tương lai phi tập trung này.
Share this article



