‘Ornith-1.0’ tập trung vào Lập trình tác tử? Các dữ liệu từ xa sớm từ các cụm môi trường thử nghiệm (staging) của chúng tôi cho thấy sự dịch chuyển này đang diễn ra. Việc DeepReinforce ra mắt dòng mô hình tự tạo khung vào ngày 25 tháng 6 năm 2026 đã giới thiệu các mô hình quy trình làm việc mới bên trong môi trường phát triển doanh nghiệp. Đối với các đội ngũ phát triển, thách thức chuyển sang việc quản lý các lệnh thực thi theo chương trình trong khi vẫn phải bảo toàn tính toàn vẹn của dữ liệu. Sự ra mắt này đánh dấu một bước chuyển rõ rệt trong cách các mô hình được đào tạo và triển khai.
Sơ lược
- Vòng lặp tự tạo khung (Self-Scaffolding Loop): Không giống như các đường ống truyền thống sử dụng các khung hướng dẫn tĩnh do con người viết, dòng mô hình này tự tinh chỉnh các khung thực thi và các khuôn khổ chính sách đặc thù cho tác vụ trong quá trình học tăng cường.
- Triển khai theo cấp độ cân bằng: Trải dài từ mô hình 9B đậm đặc (dense) được tối ưu hóa cho thiết bị biên tiết kiệm tài nguyên đến mô hình hàng đầu 397B theo cơ chế hỗn hợp chuyên gia (MoE).
- Tác động tích hợp MMP: Bỏ qua các cookie phía máy khách và chuyển hướng trình duyệt truyền thống, đòi hỏi phải truyền token mã hóa ở cấp độ SDK để ngăn chặn việc mất dữ liệu đo lường cài đặt.
Hiểu về khung tự tạo khung (Self-Scaffolding) của Ornith
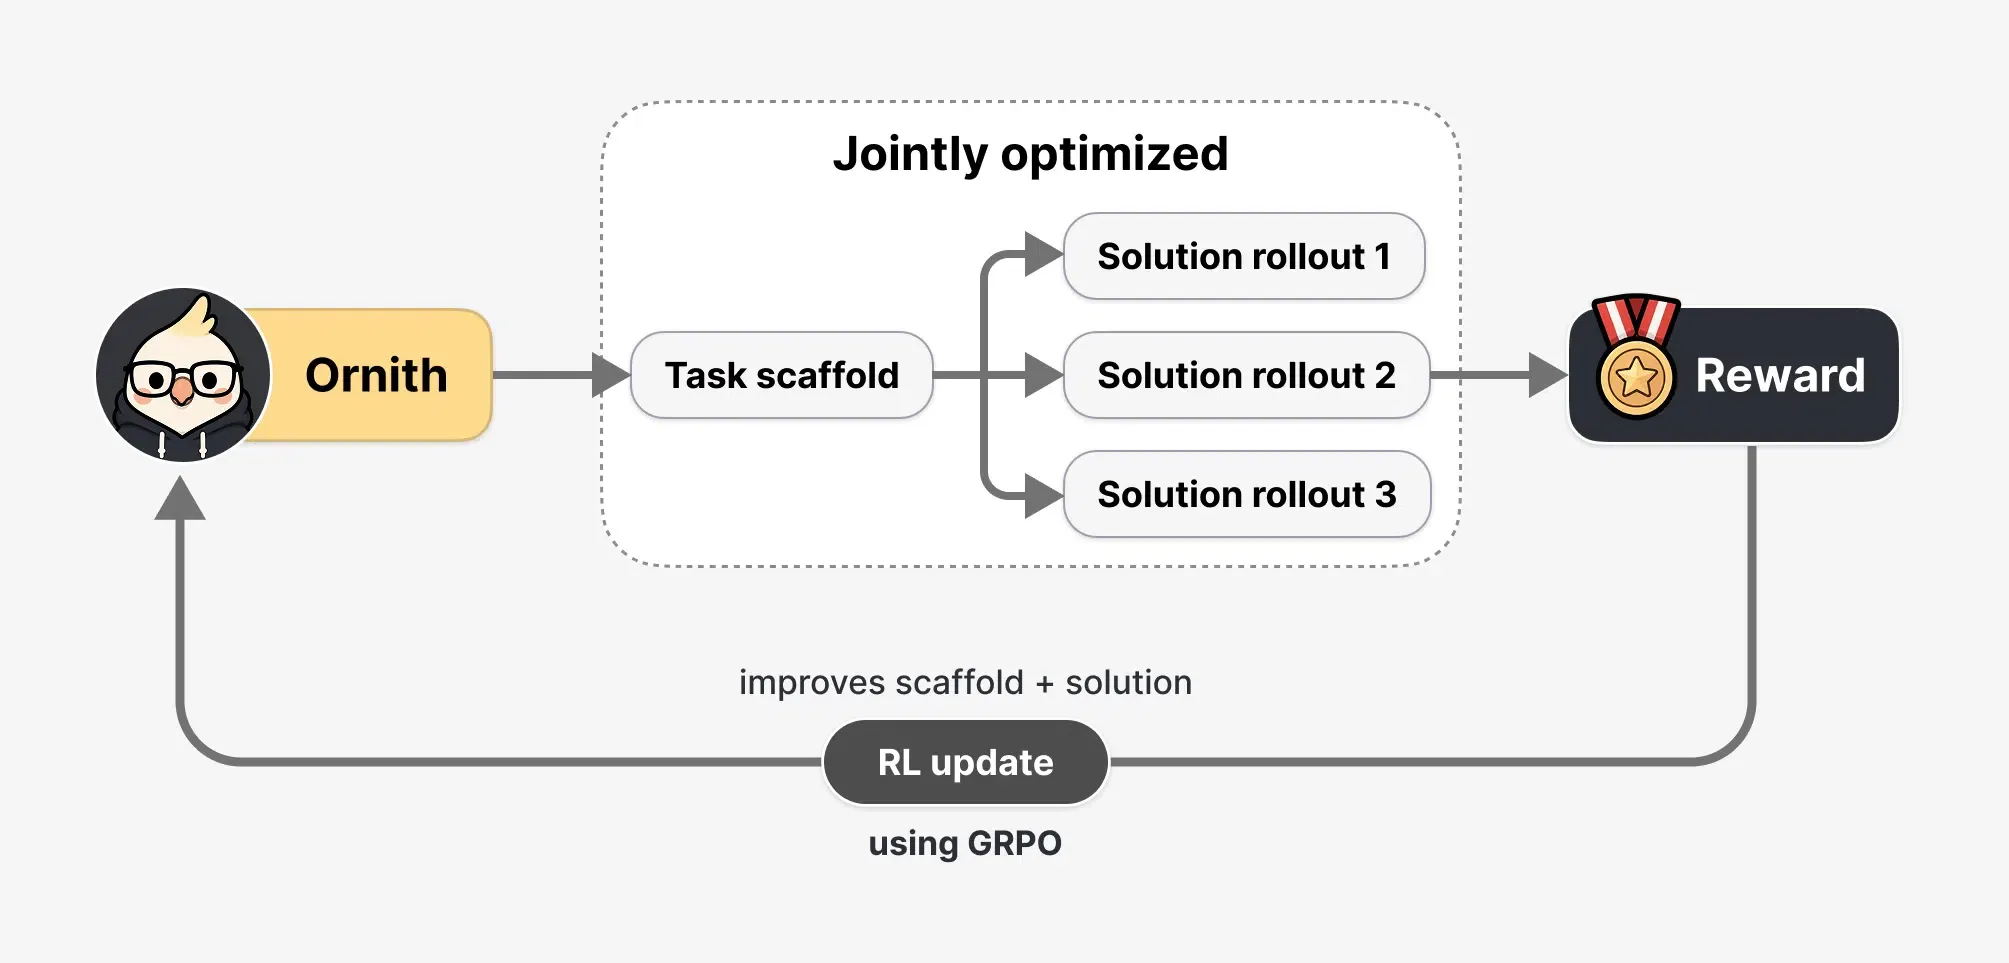
Việc phát hành dòng mô hình này giới thiệu các cơ chế định giá và khả năng mới ở lớp phục vụ mô hình, đặc biệt là khi Ornith-1.0 tập trung vào Lập trình tác tử để tối ưu hóa đồng thời cả khung hướng dẫn tác vụ và giải pháp mã cuối cùng. Khung đồng tiến hóa này cho phép hệ thống khám phá các quỹ đạo tìm kiếm tốt hơn mà không cần dựa vào các khung cố định do con người tạo ra. Được xây dựng dựa trên các checkpoint pretrained Gemma 4 và Qwen 3.5, dòng sản phẩm bao gồm bốn kích thước riêng biệt, bao gồm 9B Dense, 31B Dense, 35B MoE và 397B MoE. Thông số kỹ thuật chi tiết được ghi lại tại Ornith Hub chính thức.
Cấu hình mô hình và chỉ số hiệu suất
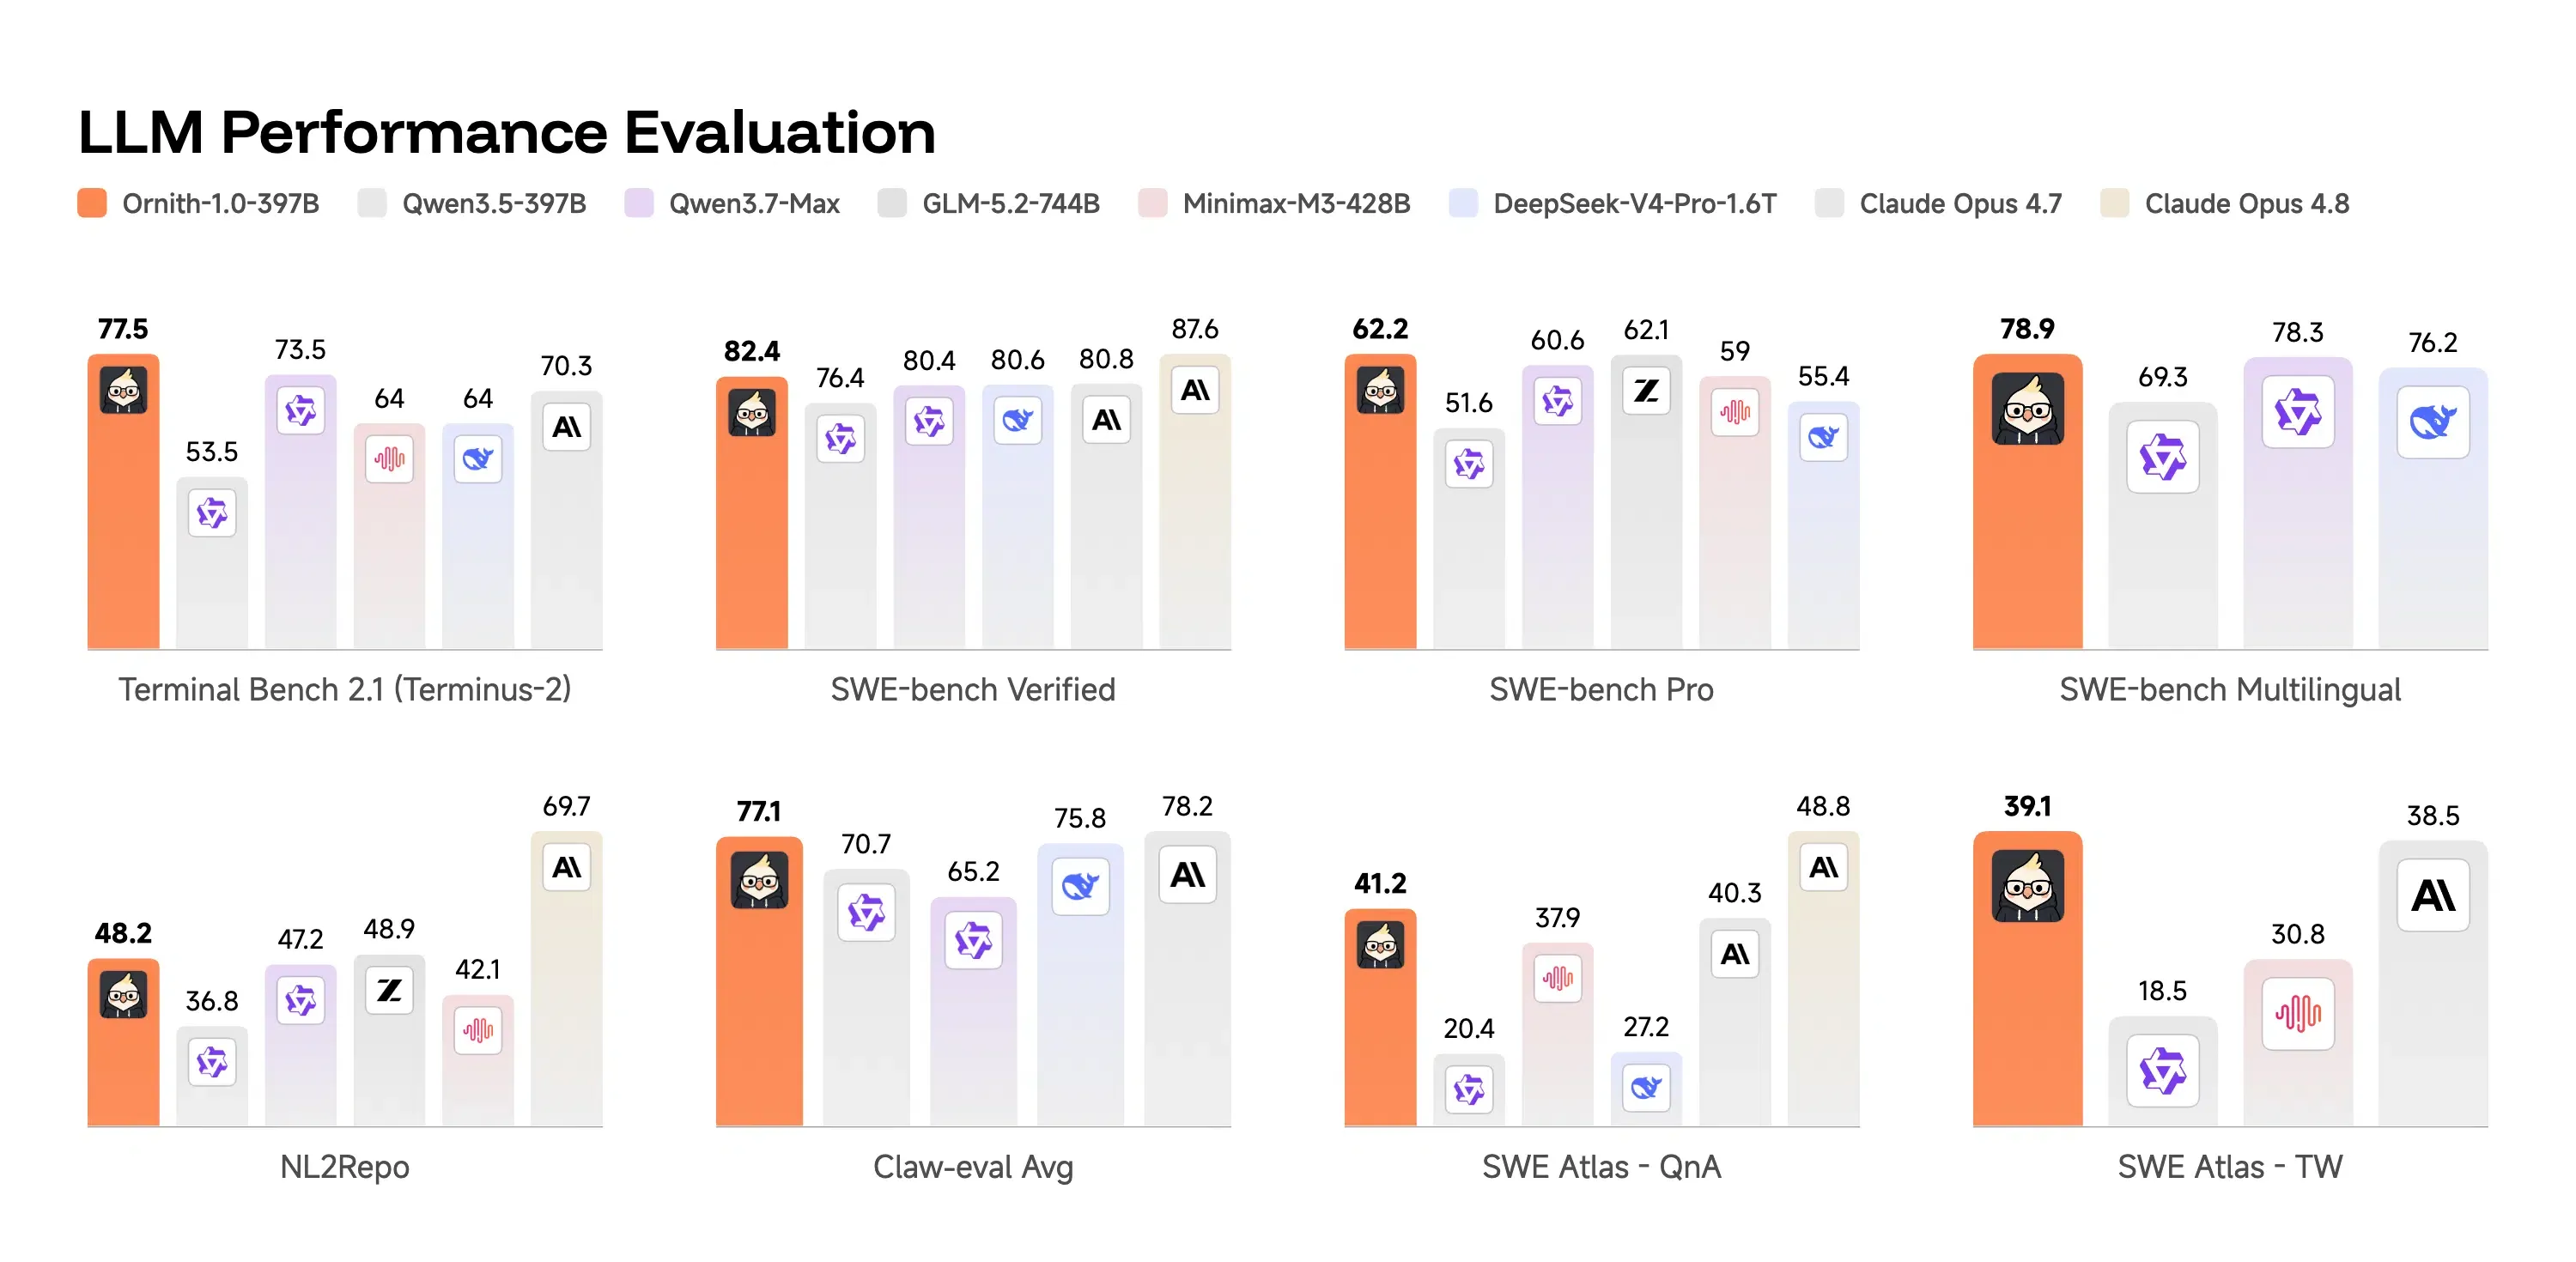
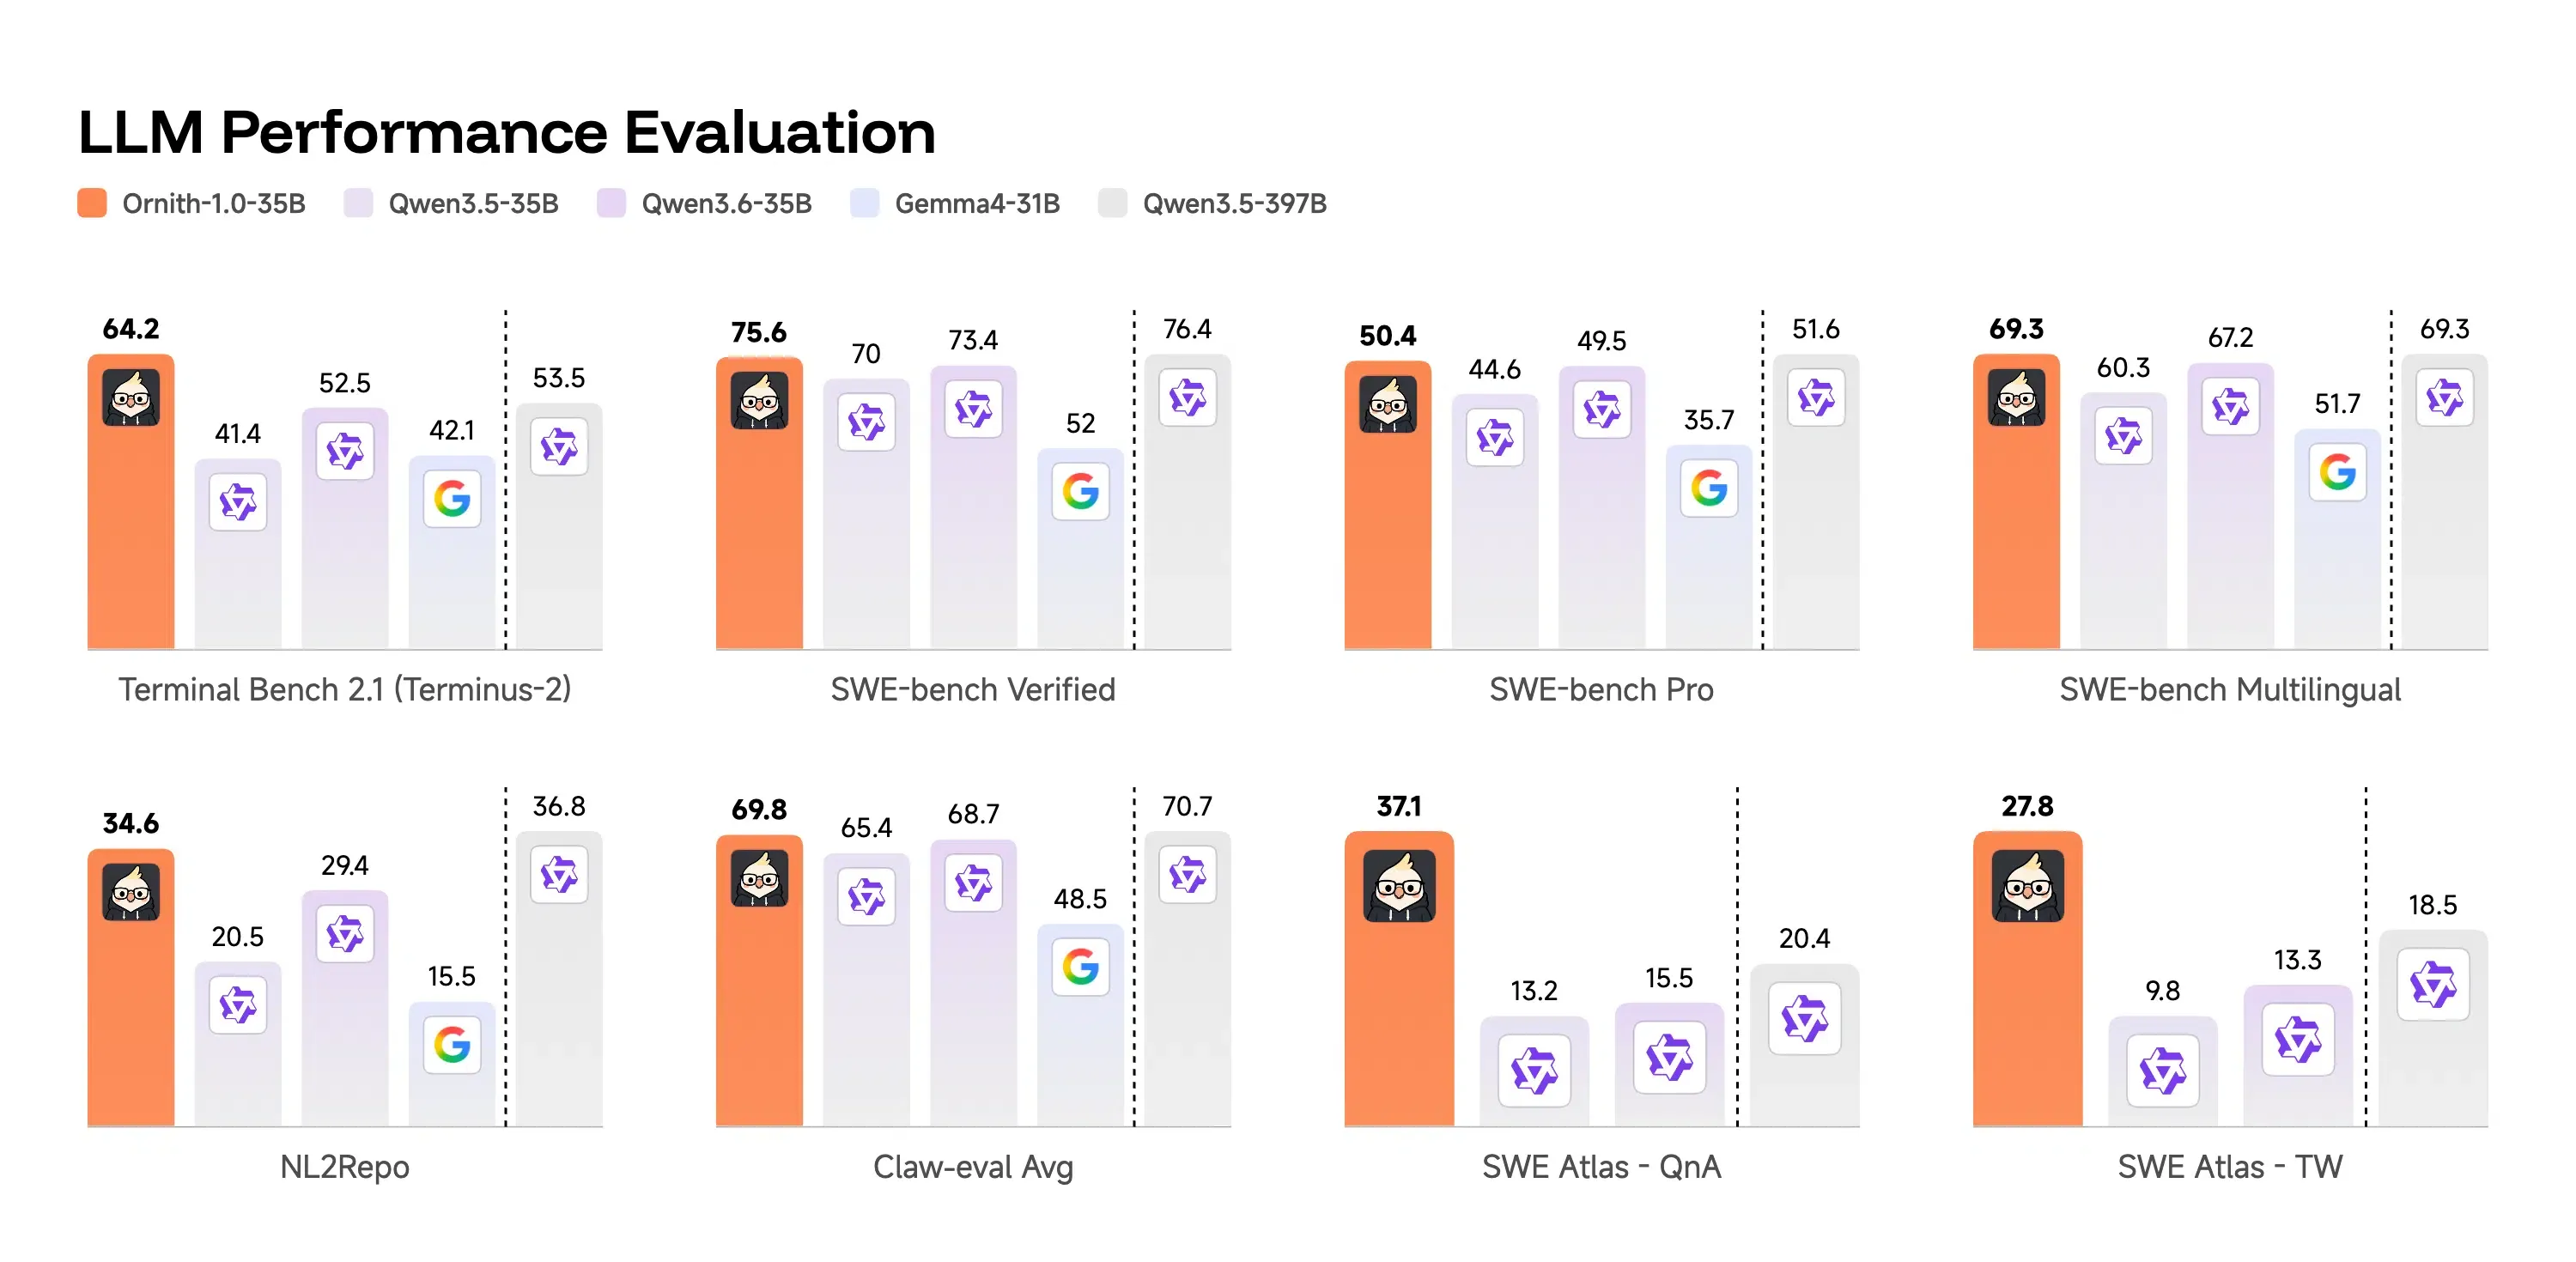
Kết quả đánh giá cho thấy những cải thiện hiệu suất đáng kể trên nhiều điểm chuẩn tác tử. Ở quy mô hàng đầu, mô hình 397B MoE đạt 77.5 trên Terminal-Bench 2.1 và 82.4 trên SWE-Bench Verified. Hiệu suất này vượt qua Claude Opus 4.7 và dẫn trước các mô hình mã nguồn mở hàng đầu có cùng kích thước. Ví dụ, kiến trúc này giảm các thao tác đọc tệp dư thừa và tối ưu hóa chuyển động bộ nhớ trong các tác vụ có ngữ cảnh dài. Trong khi đó, mô hình 35B MoE kích hoạt khoảng 3B tham số mỗi token, mang lại thời gian chạy nhanh và tiết kiệm chi phí. Nó đạt 64.2 trên Terminal-Bench 2.1, vượt xa các mô hình lớn hơn nhiều như Qwen 3.5-397B trong khi vẫn duy trì độ ổn định thực thi cao.
Triển khai thiết bị biên tiết kiệm tài nguyên
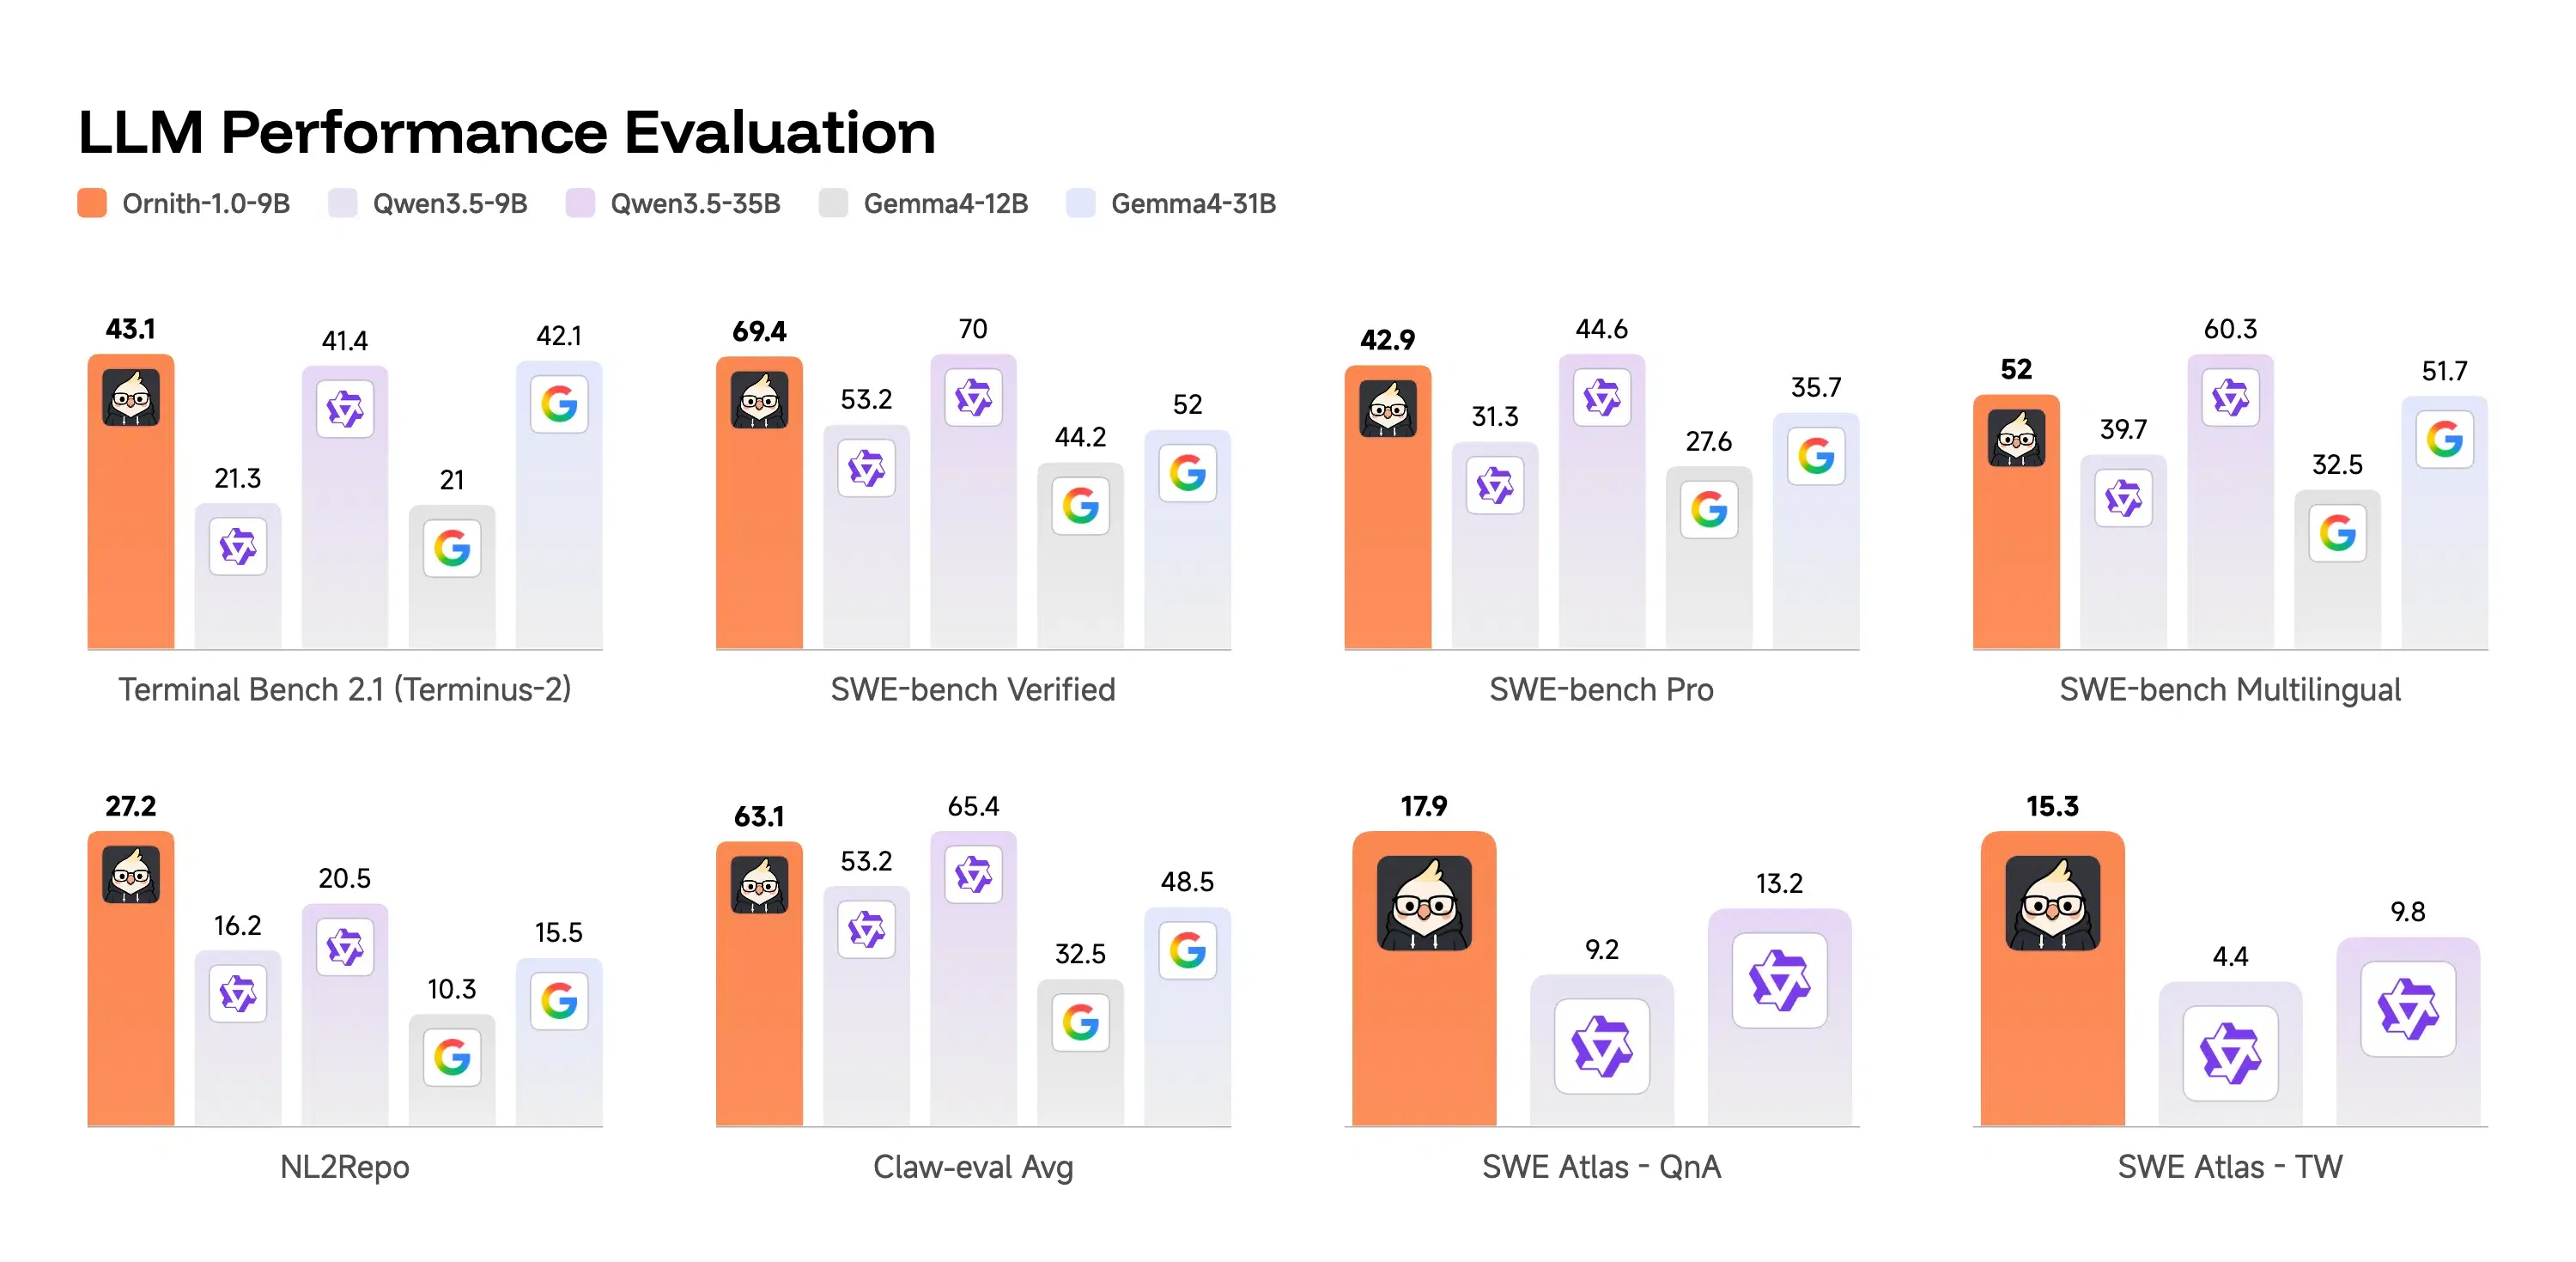
Đối với việc triển khai trên phần cứng cục bộ và thiết bị biên, mô hình 9B dense cung cấp một giải pháp cực kỳ hiệu quả. Nó đạt 43.1 trên Terminal-Bench 2.1 và 69.4 trên SWE-Bench Verified. Mô hình nhỏ gọn này chỉ yêu cầu khoảng 19GB bộ nhớ ở định dạng bf16, cho phép các nhà phát triển chạy nó trên một GPU 80GB duy nhất. Do đó, các đội ngũ có thể thực hiện các quy trình nội bộ, cục bộ mà không cần truyền các tệp mã nguồn nhạy cảm ra ngoài tổ chức. Mô hình hoàn toàn tương thích với các định dạng lượng tử hóa Ollama, Unsloth và GGUF. Điều này cho phép các nhóm kỹ thuật triển khai các tác tử lập trình cục bộ luôn hoạt động trên phần cứng phổ thông.
Vòng lặp đào tạo tự cải thiện
Cốt lõi khả năng của mô hình là vòng lặp đào tạo tự cải thiện. Trong quá trình học tăng cường, mô hình coi khung hướng dẫn là một đối tượng có thể học được. Mỗi bước đào tạo diễn ra theo hai giai đoạn: đầu tiên, mô hình đề xuất một khung hướng dẫn tinh chỉnh; thứ hai, nó sử dụng khung đó để tạo ra giải pháp thực thi. Phần thưởng được lan truyền đến cả hai giai đoạn, tối ưu hóa mô hình để tự viết các quy trình điều phối. Để ngăn chặn việc gian lận phần thưởng, DeepReinforce triển khai cơ chế phòng thủ ba lớp: ranh giới tin cậy cố định, trình giám sát xác định gắn cờ các đường dẫn đọc bị cấm, và một thẩm phán LLM cố định đóng vai trò phủ quyết.
Tại sao các Tác tử không đầu (Headless Agents) tạo ra điểm mù trong đo lường
Khi các tác tử tự động thực hiện việc tái cấu trúc đa tệp và sửa lỗi mã, khối lượng các giao dịch API nền tăng lên. Hệ quả là, khi dòng ‘Ornith-1.0’ xử lý các khối lượng công việc lập trình tác tử không đầu trên các tệp quy mô kho lưu trữ, sự chuyển dịch sang thực thi nền gây ra một cuộc khủng hoảng đo lường. Đối với các đội ngũ phát triển, thách thức ngay lập tức là quản lý các quá trình chuyển đổi đa nền tảng trong khi duy trì việc xác thực phiên người dùng mạnh mẽ.
Đảo ngược mô hình hoàn thiện: Khi thực thi tác tử vượt trội so với phím bấm truyền thống
Các tác tử lập trình hoạt động như các HTTP client không trạng thái (stateless) ở phía máy chủ. Chúng không duy trì kho cookie cố định, không thực thi lưu trữ cấp trình duyệt, và thường loại bỏ hoàn toàn các tiêu đề Referrer trong các quá trình tự động chạy nền. Các quan sát sau đây dựa trên các xác thực kỹ thuật nội bộ được thực hiện trong môi trường thử nghiệm, nhằm mục đích minh họa các mô hình thực thi phổ biến thay vì các tiêu chuẩn công nghiệp. Trong quá trình theo dõi đo từ xa định tuyến vào tháng 4 năm 2026, chúng tôi đã kiểm tra khoảng 165.000 đột biến tệp ở cấp kho lưu trữ trên môi trường thử nghiệm để theo dõi cách các tác tử lập trình không đầu thực hiện các tác vụ tái cấu trúc đa tệp. Cơ sở dữ liệu ghi nhận con số 0 các lượt bắt tay cookie cấp trình duyệt, khiến lượt cài đặt sau đó được phân loại hoàn toàn là lưu lượng truy cập trực tiếp. Quá trình thực thi không trạng thái này bỏ qua các tham số theo dõi phía máy khách tiêu chuẩn như Google Play Install Referrer API. Nó cũng ngăn chặn các lượt chuyển hướng cấp trình duyệt được ghi lại bởi iOS SKAdNetwork (SKAN) hoặc Android Privacy Sandbox SDK Runtime. Do đó, khi một luồng do tác tử điều khiển hoàn tất giao dịch thông qua các API nền, chuỗi giới thiệu (referrer) bị đứt đoạn. Lượt cài đặt xuất hiện dưới dạng một nguồn trực tiếp không xác định, tạo ra sự khác biệt đáng kể trong việc đo lường chiến dịch.
Bot Swarm và vectơ đe dọa gian lận
Các token chi phí thấp, hiệu năng cao tạo ra những thách thức mới cho các đội ngũ bảo mật. Song song đó, chương trình giảm giá token ngoài giờ cao điểm gần đây của Alibaba cung cấp mức giảm 80% trong các giờ thấp điểm. Sự thay đổi giá này làm giảm đáng kể chi phí vận hành việc chạy các tập lệnh tác tử tự động vào ban đêm. Trong một đánh giá bảo mật định kỳ đối với 38.000 cam kết kho lưu trữ tự động, nhóm của chúng tôi đã xác định một cụm các tập lệnh không đầu chiếm khoảng 8% tổng số lượt cài đặt được ghi nhận, tập trung hoàn toàn trong một khoảng thời gian ba giờ. Những mạng lưới bot này đã giả mạo các callback cài đặt theo chương trình, chứng minh rằng các giới hạn tốc độ dựa trên ngưỡng phía máy khách cơ bản là không đủ. Sự phơi nhiễm này đòi hỏi các nhà phát triển phải triển khai xác minh mạnh mẽ hơn ở cấp độ SDK để bảo vệ ngân sách tiếp thị.
Xây dựng các tích hợp SDK an toàn cho Tác tử tự động
Việc bảo mật các quy trình làm việc do tác tử điều khiển đòi hỏi một phương pháp kỹ thuật có cấu trúc. Một biện pháp phòng thủ cơ bản là triển khai xác thực trạng thái cấp thiết bị. Các nhà phát triển có thể triển khai các máy trạng thái xác thực dấu vân tay phần cứng trong một yêu cầu phiên. Khi một tác tử kích hoạt một hành động, máy chủ sẽ kiểm tra trạng thái này để xác minh ngữ cảnh thực thi, chặn các lệnh gọi trái phép. Bảo mật các kênh thực thi phụ trợ trong môi trường lập trình tác tử đòi hỏi một quá trình bắt tay có cấu trúc và được xác thực bằng mật mã.
Thiết kế định danh tác tử đa nhiệm an toàn
Việc cô lập môi trường thực thi là rất quan trọng để ngăn chặn rò rỉ dữ liệu giữa các phiên. Các nhà phát triển có thể chạy các tác tử bên trong các sandbox tạm thời, sạch sẽ, tự hủy trạng thái cục bộ sau khi hoàn thành tác vụ. Ngoài ra, các chữ ký mã hóa nên được áp dụng cho tất cả các tham số truyền tải. Bằng cách ký mọi URL callback bằng khóa riêng tư, các kỹ sư hệ thống đảm bảo rằng các tập lệnh trung gian không thể thay đổi dữ liệu, giữ vững tính toàn vẹn của luồng dữ liệu. Cấu hình bảo mật này cung cấp một kiến trúc lọc lưu lượng truy cập không hợp lệ mạnh mẽ để chặn các nỗ lực giả mạo tự động.
Tăng cường chữ ký mã hóa trong các triển khai SDK
Để tránh việc dành các chu kỳ chạy nước rút nội bộ cho cơ sở hạ tầng máy trạng thái cơ bản, các nhóm kỹ thuật thường dựa vào các triển khai tham chiếu tiêu chuẩn công nghiệp. Trong sản xuất, các nhóm có thể tích hợp khung truyền tham số ứng dụng hoãn lại (deferred app parameter pass-through) để tự động hóa việc kiểm tra chữ ký và khôi phục trạng thái mà không cần quản lý các máy trạng thái phức tạp. Tích hợp này cho phép ứng dụng truy xuất ngữ cảnh giới thiệu ban đầu từ một callback máy chủ an toàn trong lần khởi chạy đầu tiên. Bằng cách truyền một token đã ký kỹ thuật số qua vòng lặp cài đặt, nền tảng bảo toàn trạng thái giao dịch ban đầu, đảm bảo luồng dữ liệu nhất quán trong toàn bộ vòng đời thu hút người dùng.
Căn chỉnh Kỹ thuật và Tiếp thị về việc khôi phục trạng thái
Việc triển khai các quy trình làm việc cho các triển khai tác tử tự động đòi hỏi sự phối hợp chặt chẽ giữa các bộ phận kỹ thuật và tiếp thị. Nhóm kỹ thuật phải tập trung vào việc tiêu chuẩn hóa các định danh duy nhất và đảm bảo tính tương thích của SDK. Các nhà phát triển cũng cần quản lý ID gói (bundle ID) trên các triển khai đa khách thuê để ngăn chặn xung đột định tuyến trong các cửa hàng khu vực. Trong khi đó, các kiến trúc sư phải triển khai kiểm tra chữ ký an toàn cho cả nền tảng iOS và Android để ngăn chặn thao túng deep link.
Các cân nhắc kỹ thuật cho nhà phát triển và kiến trúc sư
Các kiến trúc sư phải đảm bảo rằng các lược đồ URL tùy chỉnh, liên kết phổ quát (universal links) và liên kết ứng dụng (app links) được xác minh ở cấp cổng. Cấu hình này ngăn chặn các tập lệnh độc hại chiếm quyền điều khiển định tuyến ý định trong quá trình chuyển đổi web-to-app. Bằng cách thực thi xác minh chữ ký, các đội ngũ có thể bảo vệ đường ống dữ liệu hạ nguồn và duy trì hồ sơ sạch trong hệ thống của họ bằng kiến trúc liên kết phổ quát tiêu chuẩn hóa.
Chiến lược tăng trưởng và thu hút khách hàng trong môi trường giảm phát
Các nhóm tăng trưởng phải điều chỉnh phân tích của họ để dựa vào phân tích nhóm thuần tập (cohort analysis) và các chỉ số giữ chân dài hạn thay vì các sự kiện nhấp chuột đơn lẻ. Việc tích hợp công cụ phân bổ xác định đa kênh cho phép tạo ra các luồng giới thiệu được cá nhân hóa nhằm bảo toàn ý định của người dùng. Khi có một lượt giới thiệu, hệ thống có thể tự động phân bổ lượt chuyển đổi mà không cần nhập liệu thủ công. Cách tiếp cận này cải thiện độ chính xác của việc tính toán tỷ suất hoàn vốn trên chi phí tiếp thị (ROAS) và giúp lọc bỏ lưu lượng truy cập không hợp lệ do tác tử tạo ra.
Câu hỏi thường gặp (FAQ)
Tại sao các phép đo dựa trên giới thiệu lại bị hỏng trong các quy trình làm việc của tác tử?
Làm thế nào các chữ ký mã hóa bảo mật SDK khi 'Ornith-1.0' tập trung vào Lập trình tác tử?
Tại sao các phương pháp lấy dấu vân tay thiết bị tiêu chuẩn thất bại trong quy trình lập trình tác tử?
Việc ra mắt này biểu thị một sự thay đổi rộng lớn hơn trong bối cảnh công nghệ toàn cầu. Cụ thể, khi các bộ xử lý suy luận chuyên dụng mở rộng, mô hình truy cập phần mềm truyền thống đang bắt đầu tan rã. Hơn nữa, khi các tác tử tự động xử lý nhiều tác vụ hành chính hơn, giao diện người dùng chính có thể chuyển từ bảng điều khiển trực quan sang các lệnh bắt tay API phụ trợ trực tiếp. Sự tiến hóa này có thể làm giảm vai trò của các cửa hàng ứng dụng truyền thống trong khả năng khám phá. Thay vào đó, thị trường có thể thấy sự phát triển của các vi ứng dụng đơn mục đích, theo yêu cầu, được tạo động cho các tác vụ cụ thể. Sự thay đổi này tạo ra các yêu cầu mới về phân phối không ma sát và xác minh thời gian thực, an toàn.
Ngoài ra, các khung bảo mật dữ liệu như SKAdNetwork và Google Privacy Sandbox có khả năng tiếp tục hạn chế việc chia sẻ dữ liệu của bên thứ ba. Xu hướng này buộc các nhà phát triển phải ưu tiên đo lường xác định từ bên thứ nhất (first-party). Trong môi trường này, các tiêu chuẩn phân bổ đa điểm có thể trở thành yêu cầu cơ bản cho các kiến trúc hệ thống hiện đại. Các tổ chức dựa vào phân bổ dựa trên trình duyệt có thể muốn đánh giá xem các đường ống đo lường hiện tại của họ có còn đủ hiệu quả khi các quy trình làm việc do tác tử điều khiển trở nên phổ biến hơn hay không.
Share this article



