Làm thế nào để ngăn chặn hành vi sửa đổi dữ liệu phân bổ (attribution payload) trong các API S2S? Hệ thống nhận có thể phát hiện các sửa đổi trái phép đối với các trường yêu cầu được bảo vệ bằng cách xác minh một cơ chế xác thực thông điệp đã được tài liệu hóa. Việc ngăn chặn các yêu cầu lặp lại ở cấp độ ứng dụng và các khoản tín dụng chuyển đổi trùng lặp đòi hỏi sự kết hợp giữa kiểm tra độ tươi của mốc thời gian (timestamp), theo dõi nonce nguyên tử và tính bất biến (idempotency) bền vững ở cấp độ nghiệp vụ.
Giao diện Lập trình Ứng dụng (API) là một giao diện được định nghĩa qua đó các thành phần phần mềm trao đổi dữ liệu hoặc yêu cầu tính năng. Trong lĩnh vực phân bổ thiết bị di động, các API dựa trên HTTP cho phép các nền tảng đo lường và mạng lưới quảng cáo trao đổi dữ liệu chuyển đổi thông qua các postback từ máy chủ đến máy chủ (S2S). Việc bảo mật các giao diện này đòi hỏi phải xác thực tính toàn vẹn của thông điệp, thực thi tính mới của yêu cầu và duy trì khả năng chống trùng lặp dữ liệu nghiệp vụ.
| Thuật ngữ | Định nghĩa | Thực thể liên quan | Vai trò Ý định Tìm kiếm |
|---|---|---|---|
| Postback S2S | Một yêu cầu HTTP hướng sự kiện truyền tải dữ liệu chuyển đổi giữa các máy chủ backend. | Webhook Callback | Kỹ thuật / Thông tin |
| Mã Xác thực Thông điệp (MAC) | Một chuỗi kiểm tra mã hóa được tạo bằng khóa bí mật để xác minh tính toàn vẹn và xác thực dữ liệu. | HMAC-SHA256 | Kỹ thuật / Bảo mật |
| Phòng thủ Chống Phát lại (Replay Defense) | Các cơ chế ngăn chặn các yêu cầu hợp lệ bị chặn lại không bị xử lý lại một cách gian lận. | Theo dõi Nonce | Kỹ thuật / Bảo mật |
| Tính Bất biến Nghiệp vụ (Business Idempotency) | Logic xử lý đảm bảo rằng việc truyền lặp lại cùng một sự kiện không kích hoạt nhiều khoản tín dụng. | Khử trùng lặp Sự kiện | Kỹ thuật / Kiến trúc |
Các Véctơ Đe dọa Chính Đối với Điểm Cuối Postback Phân Bổ
Động lực Tài chính của Việc Giả mạo Chuyển đổi
Trong lĩnh vực tiếp thị hiệu suất di động, các bản ghi chuyển đổi hạ nguồn thúc đẩy trực tiếp quá trình thanh toán tài chính. Các chiến dịch có Chi phí trên mỗi Lượt mua (CPA) cao, tiền gửi trong ứng dụng và các sự kiện đăng ký quyết định khoản chi trả cho nhà phát hành và cung cấp dữ liệu cho các mô hình tối ưu hóa mạng lưới quảng cáo tự động.
Vì các hệ thống hạ nguồn kích hoạt việc thanh toán và phân bổ tín dụng dựa trên các thông báo postback đến, kẻ xấu có động lực để thao túng các thuộc tính chuyển đổi. Nếu không có tính năng xác minh payload mã hóa ở tầng ứng dụng, một tác nhân có khả năng truyền các yêu cầu HTTP hợp lệ có thể thay đổi giá trị chuyển đổi, chuyển hướng ID đối tác hoặc giả mạo các sự kiện mua hàng không có thật.
Sự Chặn bắt, Sửa đổi và Phơi bày qua Trung gian
Bảo mật Tầng Giao vận (TLS) bảo vệ dữ liệu trong quá trình truyền tải giữa các đối tác giao tiếp TCP trực tiếp. Tuy nhiên, trong kiến trúc đám mây hiện đại, TLS thường bị chấm dứt tại các bộ cân bằng tải biên, cổng API (API gateways), proxy ngược hoặc mạng phân phối nội dung (CDNs) trước khi yêu cầu đến được dịch vụ backend.
Nếu một proxy trung gian bị xâm phạm hoặc một dịch vụ định tuyến chưa được kiểm tra nằm giữa bên gửi và bên nhận, các thành phần yêu cầu đến có thể bị kiểm tra hoặc sửa đổi:
- Định tuyến lại Phân Bổ: Thay đổi các tham số như
click_idhoặcpublisher_idđể quy kết một lượt chuyển đổi tự nhiên cho một tài khoản trái phép. - Thổi phồng Tiền tệ: Thay đổi số lượng giao dịch hoặc mã tiền tệ trong phần thân yêu cầu để đòi hỏi hoa hồng liên kết bị thổi phồng.
- Nâng cấp Sự kiện: Sửa đổi các định danh danh mục sự kiện từ các tương tác ở đầu phễu thành các cột mốc mua hàng giá trị cao.
Khai thác Phát lại so với Giao hàng Mạng Trùng lặp
Một lỗ hổng phát lại xảy ra khi kẻ xấu bắt được một lượt truyền postback hợp lệ và gửi lại chính payload đó cho bên nhận. Vì các tham số và mã thông báo mã hóa trong thông điệp gốc là hợp lệ khi được tạo ra, các bộ nhận ngây thơ chỉ xác minh chữ ký thông điệp sẽ đánh giá các yêu cầu được gửi lại là hợp lệ.
Mối đe dọa này phải được phân biệt với việc thử lại ở tầng giao vận thông thường. Thời gian chờ mạng tạm thời thường khiến bên gửi truyền lại postback khi không nhận được phản hồi xác nhận HTTP, mặc dù bên nhận có thể đã lưu trữ bản ghi đó. Các kiến trúc vững chắc phải phân biệt được giữa các lần phát lại gian lận và các lần gửi lại lành tính.
Thu thập Thông tin Xác thực và Giới hạn của Token Tĩnh
Việc chỉ dựa vào thông tin xác thực tĩnh—chẳng hạn như khóa API được chia sẻ hoặc bearer token được đặt trong tiêu đề yêu cầu HTTP—sẽ xác thực danh tính của bên gọi với giả định rằng bí mật vẫn được giữ kín.
Tuy nhiên, các bearer token tĩnh không cung cấp bất kỳ sự liên kết mã hóa nào với phần thân yêu cầu. Nếu một khóa tĩnh bị rò rỉ qua nhật ký máy chủ, cấu hình nhầm kho lưu trữ hoặc các công cụ giám sát mạng, kẻ tấn công nắm giữ token đó có thể giả mạo các payload tùy ý. Một token tĩnh xác thực ai được cho là đang gọi, chứ không chứng minh dữ liệu được truyền có bị sửa đổi hay không.
Xác thực Thông điệp Mã hóa và Phạm vi Bảo vệ
Cơ chế Toán học của HMAC (IETF RFC 2104)
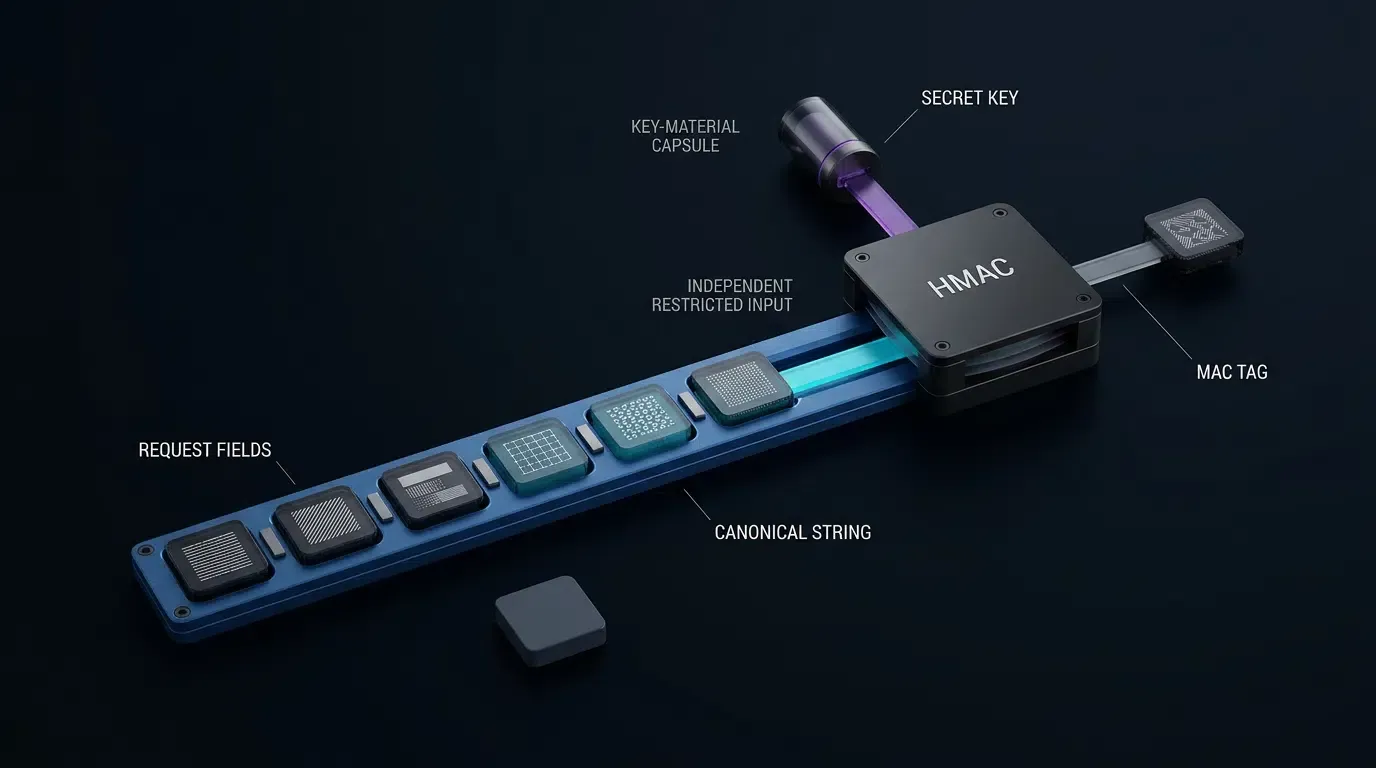
Mã Xác thực Thông điệp Khóa-Băm (HMAC), được chuẩn hóa trong IETF RFC 2104, sử dụng một hàm băm mật mã (như SHA-256) kết hợp với khóa bí mật được chia sẻ trước để xác minh tính toàn vẹn và xác thực dữ liệu.
Thuật toán HMAC hoạt động trên một khóa bí mật
Trong đó:
H là hàm băm mật mã cơ sở (SHA-256).B là kích thước khối của hàm băm (64 byte đối với SHA-256).K' được dẫn xuất từ khóa bí mậtK : nếuK dài hơnB , nó được băm trước bằngH đến độ dàiL (32 byte) và đệm thêm số không đếnB ; nếuK ngắn hơnB , nó được đệm số không lên đếnB .\text{opad} là chuỗi đệm ngoài (0x5clặp lạiB lần).\text{ipad} là chuỗi đệm trong (0x36lặp lạiB lần).\parallel biểu thị phép nối byte, và\oplus biểu thị phép toán loại trừ lẫn nhau theo bit (bitwise XOR).
Mặc dù tài liệu ngành thường gọi cơ chế này là “chữ ký yêu cầu”, HMAC là một Mã Xác thực Thông điệp (MAC) đối xứng. Nó không cung cấp chữ ký số bất đối xứng hoặc tính không thể chối cãi bằng mật mã, bởi vì cả bên gửi và bên nhận đều chia sẻ quyền truy cập vào cùng một khóa bí mật
Phạm vi và Giới hạn của Xác thực Thông điệp
Thiết lập các ranh giới rõ ràng xung quanh việc xác minh bằng mật mã giúp ngăn chặn việc phóng đại kết quả bảo mật:
| Ranh giới Xác minh | Khả năng Hoạt động Thực tế |
|---|---|
| MAC Hợp lệ Chứng minh Điều gì | 1. Các phần tử thông điệp được bảo vệ khớp chính xác với các byte được băm bởi bên gửi. 2. Bên tạo MAC sở hữu khóa bí mật chung đang hoạt động. |
| MAC Hợp lệ Không Chứng minh Điều gì | 1. Việc mua hàng trong ứng dụng hoặc cài đặt thực sự đã diễn ra trên một thiết bị thực. 2. Bên gửi không tạo ra các sự kiện kinh doanh gian lận. 3. Khóa bí mật chưa bị lộ hoặc chia sẻ nội bộ. 4. Yêu cầu chưa bị chặn và truyền lại (phát lại). |
Một MAC hợp lệ xác thực dữ liệu yêu cầu được bảo vệ theo khóa đã cấu hình. Nó không xác lập rằng chuyển đổi được báo cáo đã xảy ra; hồ sơ kinh doanh có thẩm quyền, ủy quyền, đối chiếu và tính bất biến của sự kiện vẫn là các biện pháp kiểm soát riêng biệt.
Bảo mật Giao vận so với Bảo mật Ứng dụng
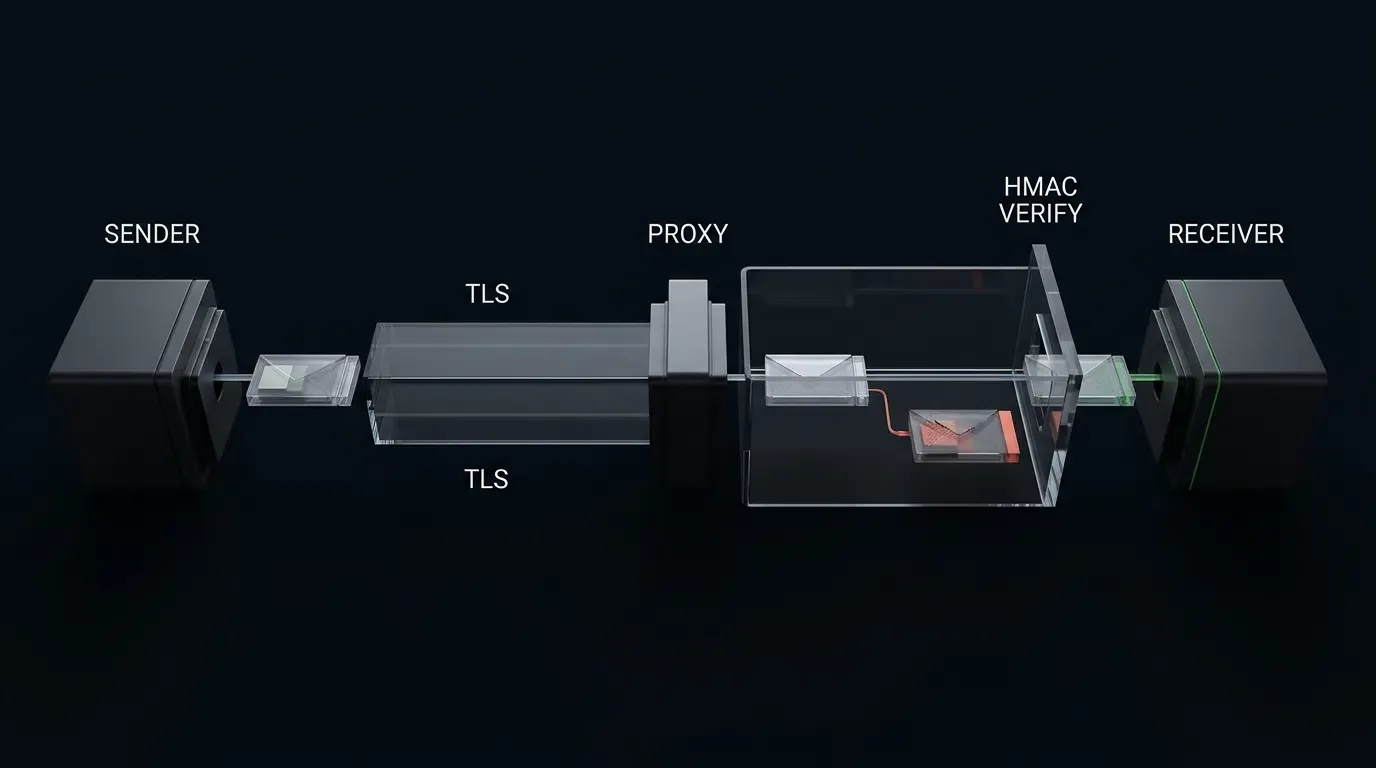
Xác thực thông điệp tầng ứng dụng không thay thế Bảo mật Tầng Giao vận (TLS). TLS hoạt động giữa các đối tác TCP trực tiếp bảo vệ thông tin xác thực, tiêu đề và payload khỏi việc nghe lén thụ động trên internet mở. Ngược lại, xác thực thông điệp tầng ứng dụng đảm bảo rằng ngay cả khi TLS chấm dứt tại một proxy ngược trung gian hoặc cổng biên, các sửa đổi trái phép đối với các trường được bảo vệ vẫn có thể bị phát hiện và từ chối trước khi đến logic thực thi ứng dụng.
Xây dựng Mô hình Dữ liệu Chuẩn tắc Đã ký
Rủi ro của các Trường Yêu cầu Không Được Bảo vệ
Một MAC mật mã chỉ bảo vệ chuỗi byte cụ thể được đưa vào hàm băm. Như được chính thức hóa trong IETF RFC 9421 (Chữ ký Thông điệp HTTP), bất kỳ thành phần yêu cầu nào bị bỏ qua khỏi cơ sở chữ ký đều có thể bị sửa đổi hoặc chèn vào trong quá trình truyền tải mà không làm mất hiệu lực của thẻ xác thực.
Trong các postback phân bổ S2S qua HTTP, việc bỏ qua đường dẫn URI, mã định danh khóa hoặc các tham số truy vấn cho phép thao tác tham số trong khi vẫn duy trì một chữ ký hợp lệ chỉ trên phần thân yêu cầu:
- Thao túng Chuỗi Truy vấn (Query String): Trong một postback HTTP GET, hoặc một yêu cầu POST mang các tham số truy vấn URL, việc để các tham số truy vấn nằm ngoài chuỗi chuẩn tắc cho phép kẻ xấu tự do sửa đổi các tham số truy vấn đó.
- Duyệt Đường dẫn và Đổi hướng Điểm cuối: Việc bỏ qua đường dẫn đích cho phép kẻ xấu lấy một payload dành cho một điểm cuối thử nghiệm (
/v1/test/conversion) và chuyển tiếp nó đến một điểm cuối thanh toán sản xuất (/v1/live/conversion). - Thay thế Định danh Khóa: Việc bỏ qua ID khóa cho phép kẻ xấu định tuyến lại các yêu cầu nếu việc tra cứu khóa và danh tính đối tenant không được liên kết an toàn, hoặc nếu cùng một vật liệu bí mật bị chia sẻ không đúng cách giữa các phạm vi tenant.
Định nghĩa Lược đồ Yêu cầu S2S Mang tính Minh họa
Để tiêu chuẩn hóa việc xác minh, các hệ thống phải thiết lập một định dạng chuỗi chuẩn tắc rõ ràng. Lược đồ sau đây minh họa một payload chuyển đổi JSON POST với các định danh giao dịch chuyên dụng và các tham số theo dõi tiền tệ tùy chọn:
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "IllustrativeConversionPostbackPayload",
  "type": "object",
  "required": [
    "event_id",
    "event_name",
    "event_timestamp"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "description": "Định danh sự kiện giao dịch duy nhất được sử dụng bởi các hệ thống nhận để khử trùng lặp ở cấp độ nghiệp vụ."
    },
    "click_id": {
      "type": ["string", "null"],
      "description": "Định danh phân bổ phi trạng thái khớp với bản ghi nhấp chuột quảng cáo. Có thể null đối với các sự kiện tự nhiên hoặc tổng hợp."
    },
    "campaign_id": {
      "type": ["string", "null"],
      "description": "Định danh theo dõi chiến dịch được cung cấp trong quá trình thu nạp nhấp chuột ban đầu."
    },
    "event_name": {
      "type": "string",
      "minLength": 1,
      "description": "Định danh sự kiện được tiêu chuẩn hóa (ví dụ: cài đặt, mua hàng, đăng ký)."
    },
    "event_timestamp": {
      "type": "integer",
      "minimum": 0,
      "description": "Dấu thời gian Epoch tính bằng giây nguyên đại diện cho thời điểm sự kiện kinh doanh xảy ra."
    },
    "conversion_value": {
      "type": "number",
      "description": "Doanh thu tiền tệ tùy chọn liên quan đến sự kiện."
    },
    "currency": {
      "type": "string",
      "pattern": "^[A-Z]{3}$",
      "description": "Chuỗi định dạng tiền tệ ba chữ cái. Xác thực ngữ nghĩa theo ISO 4217 phải được thực thi bởi logic ứng dụng."
    }
  },
  "dependentRequired": {
    "conversion_value": ["currency"]
  }
}
Chuẩn hóa Giao thức Chuẩn tắc
Để ngăn chặn lỗi xác minh do sự biến đổi định dạng giữa các hệ thống, cả bên gửi và bên nhận phải lắp ráp một chuỗi UTF-8 được phân tách, chuẩn hóa.
Lưu ý về Ranh giới Giao thức: Cấu trúc sau đây định nghĩa một cấu hình MAC minh họa do ứng dụng định nghĩa cho các yêu cầu JSON POST nhắm mục tiêu vào một đường dẫn chính xác. Đây không phải là đặc tả dây chữ ký thông điệp HTTP IETF RFC 9421 chính thức hoặc một giao thức OpoInstall chính thức. Các nhà tích hợp phải tài liệu hóa và thực thi các quy tắc chuẩn hóa của riêng họ.
CanonicalString = HTTP_METHOD + "\n" +
                  REQUEST_PATH + "\n" +
                  KEY_ID + "\n" +
                  TIMESTAMP_SECONDS + "\n" +
                  NONCE + "\n" +
                  HEX_SHA256(RAW_BODY_BYTES)
Các quy tắc để lắp ráp từng thành phần chuẩn tắc trong cấu hình này:
HTTP_METHOD: Phải viết hoa hoàn toànPOST.REQUEST_PATH: Đường dẫn URI đích chính xác (ví dụ:/v1/conversions/postback). Để loại bỏ sự mơ hồ về chuẩn hóa truy vấn, các tham số truy vấn URL không được phép trên điểm cuối này.KEY_ID: Mã định danh của khóa được chia sẻ trước (ví dụ:key_demo_2026). Được gắn trực tiếp vào chuỗi chuẩn tắc để ngăn chặn các cuộc tấn công thay thế khóa.TIMESTAMP_SECONDS: Dấu thời gian điều phối yêu cầu được định dạng dưới dạng số nguyên cơ số 10 đại diện cho giây epoch.NONCE: Một chuỗi hệ thập lục phân ngẫu nhiên mật mã (tối thiểu 32 ký tự hex viết thường, được tạo thông qua CSPRNG) duy nhất cho việc điều phối yêu cầu HTTP này.RAW_BODY_BYTES: Luồng byte chính xác của phần thân yêu cầu. Bản tóm tắt SHA-256 được tính toán trực tiếp trên các byte này.
Phòng thủ Phát lại Đa tầng và Tính Bất biến
Trách nhiệm Xuyên suốt Đường ống Xác thực Yêu cầu
| Giai đoạn Xử lý | Biện pháp Kiểm soát Phòng thủ | Trách nhiệm Vận hành |
|---|---|---|
| 1. Giao vận & Cú pháp Yêu cầu | Giới hạn Phương thức, Đường dẫn và Kích thước Phần thân | Xác thực rằng yêu cầu khớp với phương thức HTTP cho phép, đường dẫn và không vượt quá giới hạn bộ nhớ. |
| 2. Xác thực Độ tươi | Cửa sổ Dấu thời gian Bị giới hạn ( |
Chỉ chấp nhận các dấu thời gian trong vòng |
| 3. Danh tính & Liên kết Khóa | Tra cứu Sổ đăng ký Khóa Tin cậy | Phân giải khóa bí mật được chia sẻ từ một kho lưu trữ backend tin cậy bằng cách sử dụng X-Key-Id. Từ chối các khóa không xác định trước khi đánh giá mã hóa. |
| 4. Xác thực Thông điệp | Xác thực HMAC-SHA256 Thời gian Hằng định | Tính toán MAC trên chuỗi chuẩn tắc và so sánh nó với X-Signature bằng cách sử dụng compare_digest. |
| 5. Bảo vệ Phát lại Nguyên tử | Bộ nhớ đệm Nonce có Phạm vi (SET key NX EX) |
Đặt trước nonce một cách nguyên tử trong bộ nhớ đệm dưới phạm vi khóa tenant được xác thực cho cửa sổ lưu giữ. |
| 6. Khử trùng lặp Nghiệp vụ | Ràng buộc Duy nhất Cơ sở dữ liệu Giao dịch | Ngăn chặn các khoản tín dụng trùng lặp khi việc khử trùng lặp sự kiện và cập nhật tín dụng được cam kết nguyên tử trong ranh giới tenant. |
Dung sai Độ lệch Dấu thời gian và Cấu hình Lưu giữ Nonce
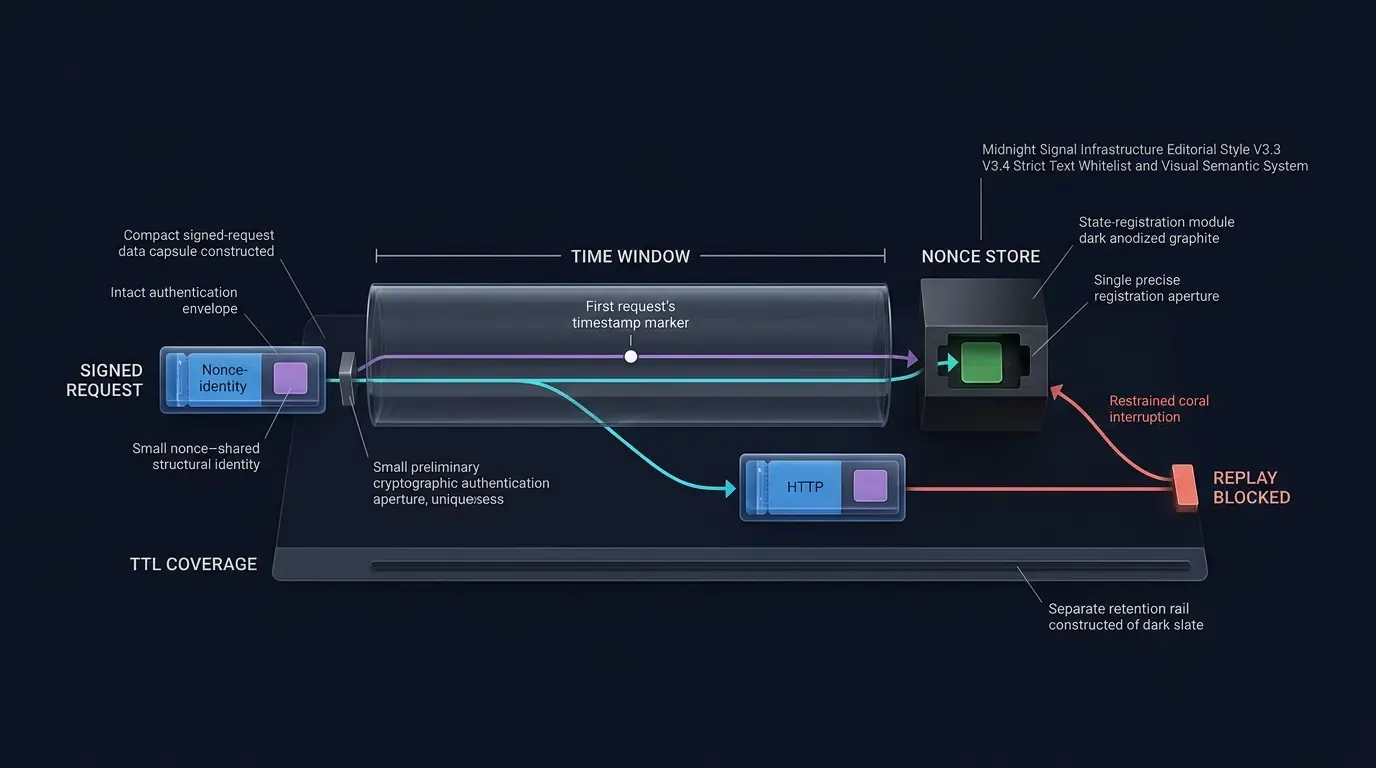
Giảm thiểu các lỗ hổng phát lại đòi hỏi phải điều phối hai bài kiểm tra phụ thuộc lẫn nhau: cửa sổ dấu thời gian bị giới hạn và bộ nhớ đệm nonce nguyên tử.
Hãy xem xét một tích hợp với dung sai độ lệch đồng hồ đối xứng
Nếu một yêu cầu được đóng dấu thời gian tại
Để ngăn chặn lỗ hổng này dưới một cửa sổ đối xứng, giao thức minh họa này áp dụng một cấu hình lưu giữ thận trọng:
Đối với cửa sổ dung sai
Theo dõi Nonce Nguyên tử và Các Chính sách Chế độ Lỗi
Kiểm tra nonce và đặt trước nonce phải thực thi như một thao tác nguyên tử. Việc thực hiện một truy vấn đọc riêng biệt theo sau là một truy vấn ghi sẽ giới thiệu một điều kiện tranh chấp (thời điểm kiểm tra đến thời điểm sử dụng) cho phép các cuộc tấn công phát lại đồng thời.
Trong các kiến trúc phân tán, việc đặt trước nguyên tử được triển khai bằng cách sử dụng các nguyên thủy của kho lưu trữ dữ liệu bộ nhớ, chẳng hạn như Redis SET key value EX ttl NX. Để ngăn chặn sự cố xung đột giữa các tenant hoặc ô nhiễm chéo giữa các khóa, khóa bộ nhớ đệm phải được giới hạn theo khóa được xác thực hoặc mã định danh tenant (ví dụ: s2s_nonce:{key_id}:{nonce}).
Quản trị viên hệ thống phải xác định các chính sách lỗi rõ ràng cho trường hợp bộ nhớ đệm phân tán không thể truy cập được:
- Chính sách Đóng khi Lỗi (Fail-Closed Policy): Từ chối các postback đến với trạng thái HTTP 503 nếu bộ nhớ đệm nonce ngoại tuyến. Điều này ngăn chặn các cuộc tấn công phát lại trong thời gian phân vùng hạ tầng nhưng làm gián đoạn việc thu nạp chuyển đổi.
- Chính sách Mở khi Lỗi kèm Kiểm toán (Fail-Open Policy with Auditing): Tạm thời cho phép các chữ ký được xác minh đi qua trong khi ghi nhật ký cảnh báo. Điều này duy trì tính khả dụng của việc thu nạp, nhưng các nhà điều hành phải chấp nhận rằng bảo vệ phát lại truyền tải bị giảm cấp cho đến khi bộ nhớ đệm phục hồi.
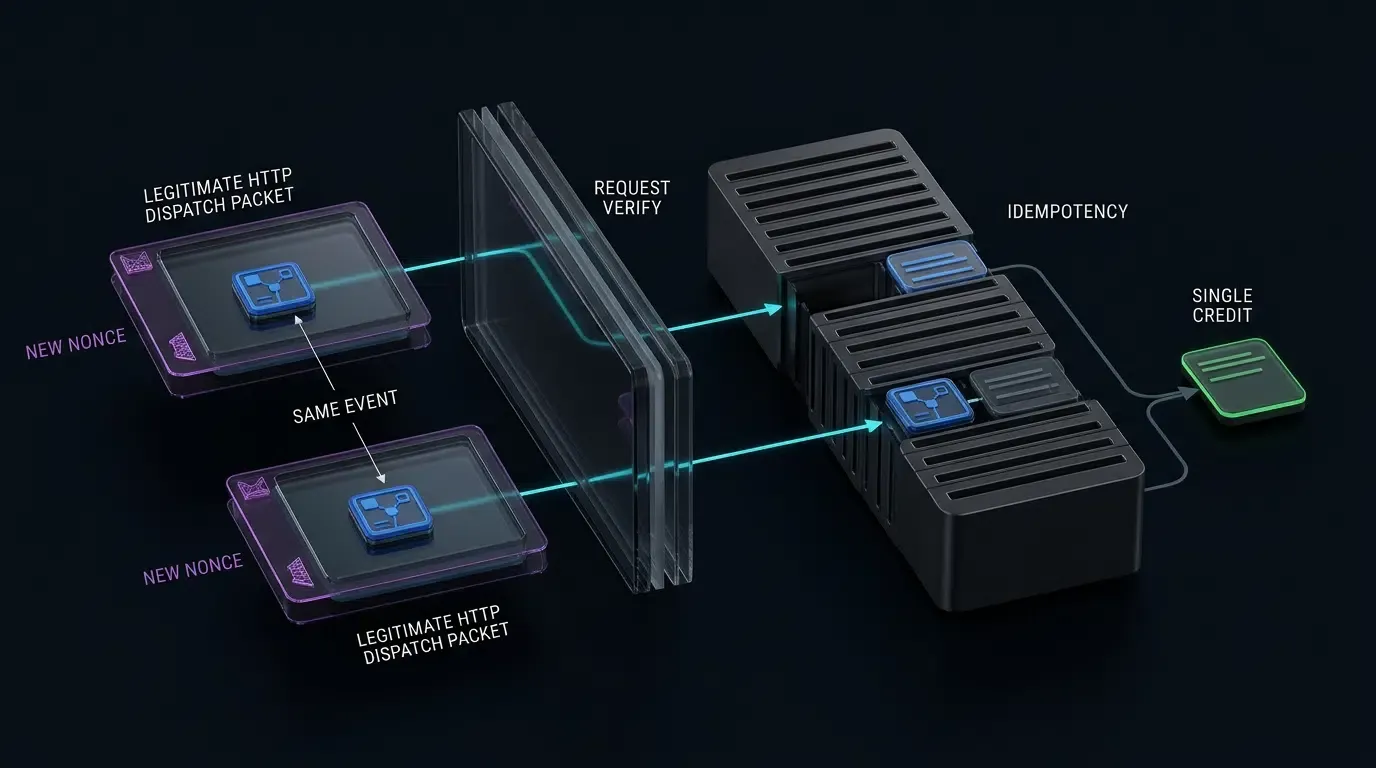
Phát lại Giao vận so với Tính Bất biến Nghiệp vụ
Bảo mật ứng dụng phải tách rời việc xử lý thử lại ở tầng giao vận khỏi việc xử lý sự kiện ở tầng nghiệp vụ:
- Tầng Giao vận (Nonce & Dấu thời gian): Bảo mật một lần điều phối HTTP đơn lẻ. Nếu sự cố quá thời gian mạng xảy ra và bên gửi thử lại postback, bên gửi phải tạo một dấu thời gian mới, một nonce mới, và tính toán lại HMAC trên chuỗi chuẩn tắc đã cập nhật.
- Tầng Nghiệp vụ (ID Sự kiện): Bảo mật bản ghi chuyển đổi. Phần thân payload giữ nguyên
event_idbất biến ban đầu. Khi mạng lưới quảng cáo nhận thu nạp yêu cầu, nó kiểm tra xemevent_idđã được ghi nhận tín dụng trong một giao dịch cơ sở dữ liệu bền vững hay chưa (ví dụ: thông qua ràng buộc duy nhấtINSERT ... ON CONFLICT DO NOTHINGgiới hạn cho tenant). Nếu đã được xử lý, nó trả về một thông báo xác nhận mà không lập hóa đơn trùng lặp.
Triển khai Tham chiếu: Lược đồ Tiêu đề Mật mã và Xác minh
Biểu diễn Tiêu đề và Payload ở Cấp độ Dây
Trao đổi HTTP tự nhất quán sau đây minh họa một yêu cầu postback chuyển đổi được xác thực sử dụng các tiêu đề mật mã tách rời.
Yêu cầu sử dụng khóa bí mật thử nghiệm b"k_demo_secret_key_32_bytes_len!", X-Key-Id key_demo_2026, dấu thời gian 1794815760 (tương ứng với 2026-11-16T07:56:00Z), và nonce 4e9a2c1b74e64f8e9b2a1c74e6f8a9b2.
Các byte thân UTF-8 thô (JSON gọn, chính xác 207 byte) là:
{"event_id":"evt_9876543210_abc","click_id":"click_123456789_xyz","campaign_id":"cmp_spring_acquisition","event_name":"in_app_purchase","event_timestamp":1794815758,"conversion_value":49.99,"currency":"USD"}
Tính toán SHA-256(raw_body_bytes) cho ra:
eda92f236690851c47e5662feb02a6d3aa144e6d7061bf41c4b41a4f43a0a9ba
Lắp ráp chuỗi chuẩn tắc:
POST
/v1/conversions/postback
key_demo_2026
1794815760
4e9a2c1b74e64f8e9b2a1c74e6f8a9b2
eda92f236690851c47e5662feb02a6d3aa144e6d7061bf41c4b41a4f43a0a9ba
Tính toán HMAC-SHA256(key, canonical_string) cho ra chữ ký hex chính xác:
a0c399934b8bde268d5deedb879b2f06ff8d9df0b51dd5957fd1014a8e1429fc
Việc truyền qua dây và xác nhận tức thì:
POST /v1/conversions/postback HTTP/1.1
Host: api.adnetwork-receiver.example.com
Content-Type: application/json
X-Key-Id: key_demo_2026
X-Signature-Version: v1
X-Timestamp: 1794815760
X-Nonce: 4e9a2c1b74e64f8e9b2a1c74e6f8a9b2
X-Signature: a0c399934b8bde268d5deedb879b2f06ff8d9df0b51dd5957fd1014a8e1429fc

{"event_id":"evt_9876543210_abc","click_id":"click_123456789_xyz","campaign_id":"cmp_spring_acquisition","event_name":"in_app_purchase","event_timestamp":1794815758,"conversion_value":49.99,"currency":"USD"}
HTTP/1.1 200 OK
Content-Type: application/json
Date: Mon, 16 Nov 2026 07:56:01 GMT

{
  "status": "acknowledged",
  "event_id": "evt_9876543210_abc"
}
Logic Xác minh Phòng thủ bằng Python
Việc triển khai sau đây đại diện cho một thành phần tham chiếu tầng xác thực. Lưu ý rằng request_target phải được trích xuất trực tiếp từ dòng yêu cầu HTTP thô, bảo tồn mọi đường dẫn và các phần tử truy vấn để các chuỗi truy vấn trái phép bị từ chối. Các mối quan tâm ở tầng ứng dụng—chẳng hạn như xác thực Content-Type, ủy quyền tenant, và giải tuần tự hóa lược đồ—phải được đánh giá bởi middleware hạ nguồn trước khi các giao dịch được cam kết:
import hmac
import hashlib
import time
import re
from typing import Optional, Dict

# Configuration Constants
ALLOWED_SIGNATURE_VERSIONS = {"v1"}
HEX_64_PATTERN = re.compile(r"^[0-9a-f]{64}$")
TIMESTAMP_PATTERN = re.compile(r"^\d{1,10}$")
HEX_NONCE_PATTERN = re.compile(r"^[0-9a-f]{32,64}$")

DRIFT_WINDOW_SECONDS = 300
SKEW_MARGIN_SECONDS = 60
NONCE_TTL_SECONDS = (DRIFT_WINDOW_SECONDS * 2) + SKEW_MARGIN_SECONDS
MAX_BODY_SIZE_BYTES = 1024 * 64  # 64 KB limit
EXPECTED_REQUEST_PATH = "/v1/conversions/postback"

# Mock Trusted Key Registry (In production, load securely from Vault / KMS)
TRUSTED_KEY_REGISTRY: Dict[str, bytes] = {
    "key_demo_2026": b"k_demo_secret_key_32_bytes_len!"
}

class VerificationResult:
    def __init__(self, valid: bool, status_code: int, error_code: str):
        self.valid = valid
        self.status_code = status_code
        self.error_code = error_code

def verify_s2s_postback_authentication(
    headers: dict,
    http_method: str,
    request_target: str,
    raw_body_bytes: bytes,
    redis_client
) -> VerificationResult:
    """
    Reference authentication-layer verifier for S2S postback requests.
    Enforces strict method/path rules, validates headers, checks freshness,
    verifies HMAC-SHA256, and atomically reserves the scoped nonce in Redis.
    """
    # 1. Payload Size Guard
    if len(raw_body_bytes) > MAX_BODY_SIZE_BYTES:
        return VerificationResult(False, 413, "PAYLOAD_TOO_LARGE")

    # 2. Strict Method and Target Path Enforcement (No query strings allowed)
    if http_method.upper().strip() != "POST":
        return VerificationResult(False, 405, "METHOD_NOT_ALLOWED")

    normalized_target = request_target.strip()
    if normalized_target != EXPECTED_REQUEST_PATH:
        return VerificationResult(False, 404, "INVALID_REQUEST_PATH")

    # 3. Header Extraction and Syntax Validation
    sig_version = headers.get("X-Signature-Version", "")
    if sig_version not in ALLOWED_SIGNATURE_VERSIONS:
        return VerificationResult(False, 400, "UNSUPPORTED_SIGNATURE_VERSION")

    key_id = headers.get("X-Key-Id", "").strip()
    if not key_id or len(key_id) > 64 or not key_id.isascii():
        return VerificationResult(False, 400, "INVALID_KEY_ID_FORMAT")

    # 4. Resolve Trusted Secret Key from Authenticated Registry
    secret_key = TRUSTED_KEY_REGISTRY.get(key_id)
    if not secret_key:
        return VerificationResult(False, 401, "UNKNOWN_OR_INACTIVE_KEY")

    received_sig = headers.get("X-Signature", "").strip().lower()
    if not received_sig.isascii() or not HEX_64_PATTERN.match(received_sig):
        return VerificationResult(False, 400, "MALFORMED_SIGNATURE_HEADER")

    timestamp_str = headers.get("X-Timestamp", "").strip()
    if not timestamp_str.isascii() or not TIMESTAMP_PATTERN.match(timestamp_str):
        return VerificationResult(False, 400, "MALFORMED_TIMESTAMP_HEADER")

    nonce = headers.get("X-Nonce", "").strip().lower()
    if not nonce.isascii() or not HEX_NONCE_PATTERN.match(nonce):
        return VerificationResult(False, 400, "INVALID_NONCE_FORMAT")

    # 5. Time-Drift Freshness Check
    req_timestamp = int(timestamp_str)
    current_time = int(time.time())
    if abs(current_time - req_timestamp) > DRIFT_WINDOW_SECONDS:
        return VerificationResult(False, 401, "EXPIRED_OR_PREDATED_TIMESTAMP")

    # 6. Canonical String Construction (Explicitly binding Method, Path, Key ID, Timestamp, Nonce, Body)
    body_digest = hashlib.sha256(raw_body_bytes).hexdigest()
    canonical_string = (
        f"POST\n"
        f"{EXPECTED_REQUEST_PATH}\n"
        f"{key_id}\n"
        f"{timestamp_str}\n"
        f"{nonce}\n"
        f"{body_digest}"
    )

    # 7. Cryptographic MAC Calculation (RFC 2104 / SHA-256)
    computed_mac = hmac.new(
        secret_key,
        canonical_string.encode("utf-8"),
        hashlib.sha256
    ).hexdigest()

    # Constant-time comparison to mitigate timing attacks
    if not hmac.compare_digest(received_sig, computed_mac):
        return VerificationResult(False, 401, "SIGNATURE_VERIFICATION_FAILED")

    # 8. Scoped Atomic Nonce Registration (Bound to Key ID; executed AFTER signature check)
    scoped_nonce_key = f"s2s_nonce:{key_id}:{nonce}"
    try:
        is_unique = redis_client.set(
            scoped_nonce_key,
            "1",
            ex=NONCE_TTL_SECONDS,
            nx=True
        )
        if not is_unique:
            return VerificationResult(False, 401, "REPLAYED_TRANSACTION_NONCE")
    except Exception:
        # Fail-closed policy: reject request when nonce storage is unavailable
        return VerificationResult(False, 503, "NONCE_STORAGE_UNAVAILABLE")

    return VerificationResult(True, 200, "SUCCESS")
Ngữ nghĩa Mã Trạng thái HTTP cho Lỗi Xác minh Bảo mật
Tiêu chuẩn hóa các phản hồi trạng thái HTTP cho phép kiểm toán chẩn đoán trong khi tuân thủ các tiêu chuẩn giao thức:
400 Bad Request: Cho biết các lỗi cú pháp hoặc cấu trúc trong quá trình truyền yêu cầu. Được trả về khi các tiêu đề bảo mật bắt buộc vắng mặt, mã hóa chuỗi vi phạm quy tắc ASCII, hoặc các giá trị thập lục phân vi phạm mẫu định dạng.401 Unauthorized: Cho biết lỗi xác thực hoặc mật mã. Được trả về khi ID khóa không được nhận dạng, phép tính HMAC không khớp với chữ ký đến, dấu thời gian vi phạm giới hạn độ lệch, hoặc nonce được xác định là trùng lặp. Khi tạo phản hồi 401, lớp điều adapter HTTP phải bao gồm tiêu đề thách thứcWWW-Authenticateáp dụng tuân thủ IETF RFC 9110.403 Forbidden: Cho biết rằng trong khi chữ ký mật mã và dấu thời gian được xác minh thành công theo khóa, tenant được xác thực thiếu quyền đối với chiến dịch cụ thể hoặc tài nguyên nhà phát hành được xác định trong phần thân.405 Method Not Allowed: Được trả về khi yêu cầu sử dụng động từ HTTP không được hỗ trợ (ví dụ:GEThoặcPUTtrên một điểm cuối được cấu hình độc quyền cho các yêu cầuPOSTcó chữ ký). Lớp adapter HTTP nên bao gồm tiêu đềAllow: POSTtrong phản hồi.413 Payload Too Large: Được trả về khi phần thân yêu cầu vượt quá giới hạn byte tối đa đã cấu hình (ví dụ: 64 KB).422 Unprocessable Content: Cho biết rằng trong khi các tiêu đề mật mã được xác minh thành công, phần thân payload JSON vi phạm các quy tắc ngữ nghĩa (ví dụ: thiếu mã tiền tệ ISO bắt buộc khi giá trị doanh thu sự kiện được truyền đi).
Đánh giá So sánh các Biện pháp Kiểm soát Bảo mật S2S
Việc lựa chọn các cơ chế bảo mật thích hợp đòi hỏi phải đánh giá các lớp phòng thủ dựa trên các ranh giới vận hành cụ thể:
| Biện pháp Kiểm soát | Bảo mật Kết nối TLS | Tính Toàn vẹn Payload Ứng dụng | Phòng thủ Phát lại Yêu cầu Ứng dụng | Khử trùng lặp Sự kiện Nghiệp vụ |
|---|---|---|---|---|
| Bearer Token Tĩnh qua HTTPS | Được cung cấp bởi TLS giữa các đối tác trực tiếp | Không có; payload không được bảo vệ qua các proxy trung gian | Không có; bearer token có thể bị phát lại trong thời gian có hiệu lực | Yêu cầu ràng buộc duy nhất cơ sở dữ liệu riêng biệt |
| Danh sách Cho phép IP (IP Allowlisting) | Không có; chỉ kiểm soát định tuyến mạng | Không có; các gói tin không được xác thực ở tầng ứng dụng | Không có; các yêu cầu có thể bị phát lại từ các IP được ủy quyền | Yêu cầu ràng buộc duy nhất cơ sở dữ liệu riêng biệt |
| HMAC-SHA256 Ứng dụng | Không có; hoạt động ở tầng ứng dụng | Xác thực các yếu tố chuẩn tắc được bảo vệ theo khóa | Phụ thuộc vào các cơ chế dấu thời gian và nonce bên ngoài | Yêu cầu ràng buộc duy nhất cơ sở dữ liệu riêng biệt |
| TLS lẫn nhau (mTLS) | Xác thực đối tác và giao vận bằng mật mã | Cấp độ đường hầm; không bảo vệ chống lại việc phát lại ở tầng ứng dụng | Không có; các yêu cầu có thể bị phát lại ở tầng ứng dụng | Yêu cầu ràng buộc duy nhất cơ sở dữ liệu riêng biệt |
| Kiến trúc Đa tầng (mTLS + HMAC + Nonce + Khóa Duy nhất DB) | Xác thực đối tác bằng mật mã qua mạng | Tính toàn vẹn payload đầu cuối qua các trung gian | Được thực thi thông qua giới hạn dấu thời gian và bộ nhớ đệm nonce nguyên tử | Được thực thi thông qua các ràng buộc cơ sở dữ liệu giao dịch |
Các Câu Hỏi Thường Gặp (FAQ)
Sự khác biệt giữa khóa API và chữ ký HMAC trong bảo mật S2S là gì?
Các hệ thống nhận xử lý độ lệch đồng hồ hợp lệ trong quá trình xác thực postback như thế nào?
Tại sao việc đưa IP vào danh sách cho phép (allowlisting) là chưa đủ để làm biện pháp kiểm soát bảo mật độc lập cho các API phân bổ?
Tóm tắt và Khung quyết định
Ngăn chặn việc sửa đổi dữ liệu phân bổ trong API Server-to-Server đòi hỏi phải vượt qua các thông tin xác thực tĩnh và các webhook chưa được xác thực. Bằng cách triển khai một kiến trúc mật mã tầng ứng dụng kết hợp chuẩn hóa chuỗi chuẩn tắc, băm HMAC-SHA256, kiểm tra dấu thời gian bị giới hạn và đặt trước nonce nguyên tử, các hệ thống đo lường thiết lập tính toàn vẹn dữ liệu có thể xác minh và giảm thiểu các lỗ hổng phát lại.
Xác thực mật mã xác nhận rằng dữ liệu chuyển đổi đến khớp chính xác với payload được xây dựng bởi bên gửi nắm giữ bí mật được chia sẻ trước. Tuy nhiên, việc xác thực thông điệp không xác minh tính hợp pháp của chuyển đổi trong thế giới thực cơ bản. Các kiến trúc phân bổ doanh nghiệp phải ghép nối việc ký yêu cầu với tính bất biến ở cấp độ nghiệp vụ, kiểm toán giá trị chuyển đổi và đối chiếu phía máy chủ để duy trì các hệ thống phân bổ kiên cường.
Các nhóm chuẩn bị cấu hình tích hợp theo dõi chiến dịch và xem xét các thông số kỹ thuật API có thể tham khảo trung tâm tài liệu OpoInstall, quản lý các định danh ứng dụng trên bảng điều khiển dành for nhà phát triển OpoInstall, hoặc xem xét tài liệu tham khảo triển khai phân bổ thiết bị di động rộng hơn để có hướng dẫn về kiến trúc.
Tài liệu Liên quan
-
Khái niệm: Định nghĩa API, HMAC-SHA256, Phòng thủ Tấn công Phát lại, Nonce Mật mã, Yêu cầu Chuẩn tắc, Tính Bất biến Nghiệp vụ
-
Công nghệ: Dịch vụ Web RESTful, HTTPS qua TLS, Xác thực Thông điệp Khóa-Băm, Bộ nhớ đệm Phân tán Trong bộ nhớ
-
Tiêu chuẩn: Tiêu chuẩn HMAC IETF RFC 2104, Ngữ nghĩa HTTP IETF RFC 9110, Chữ ký Thông điệp HTTP IETF RFC 9421, Lược đồ JSON Bản nháp 2020-12
-
API: Xác thực API Chuyển đổi Meta, Giao thức Bảo mật Chuyển đổi Ngoại tuyến Google Ads, Giao diện Xác minh HMAC Webhook
-
Tài liệu Chính thức & Tài liệu tham khảo:
Share this article