Làm thế nào để bảo mật mã QR tùy chỉnh chống lại việc đánh cắp lượt quét? Hãy bảo vệ các chiến dịch mã QR tùy chỉnh bằng cách sử dụng các đích đến HTTPS đáng tin cậy, xác thực và kiểm tra các tham số định tuyến tại máy chủ, theo dõi các bất thường trong lượt quét, cũng như kiểm tra vị trí lắp đặt thực tế để phát hiện việc thay thế tem nhãn trái phép. HMAC-SHA256 có thể bảo vệ tính toàn vẹn của các tham số chiến dịch đã ký, trong khi đo lường từ xa dựa trên rủi ro và các biện pháp kiểm soát vận hành giúp xác định hoạt động đáng ngờ. Không có một biện pháp kiểm soát mật mã hoặc định vị địa lý đơn lẻ nào có thể ngăn chặn mọi hình thức thay thế mã QR vật lý hoặc gian lận phân bổ.
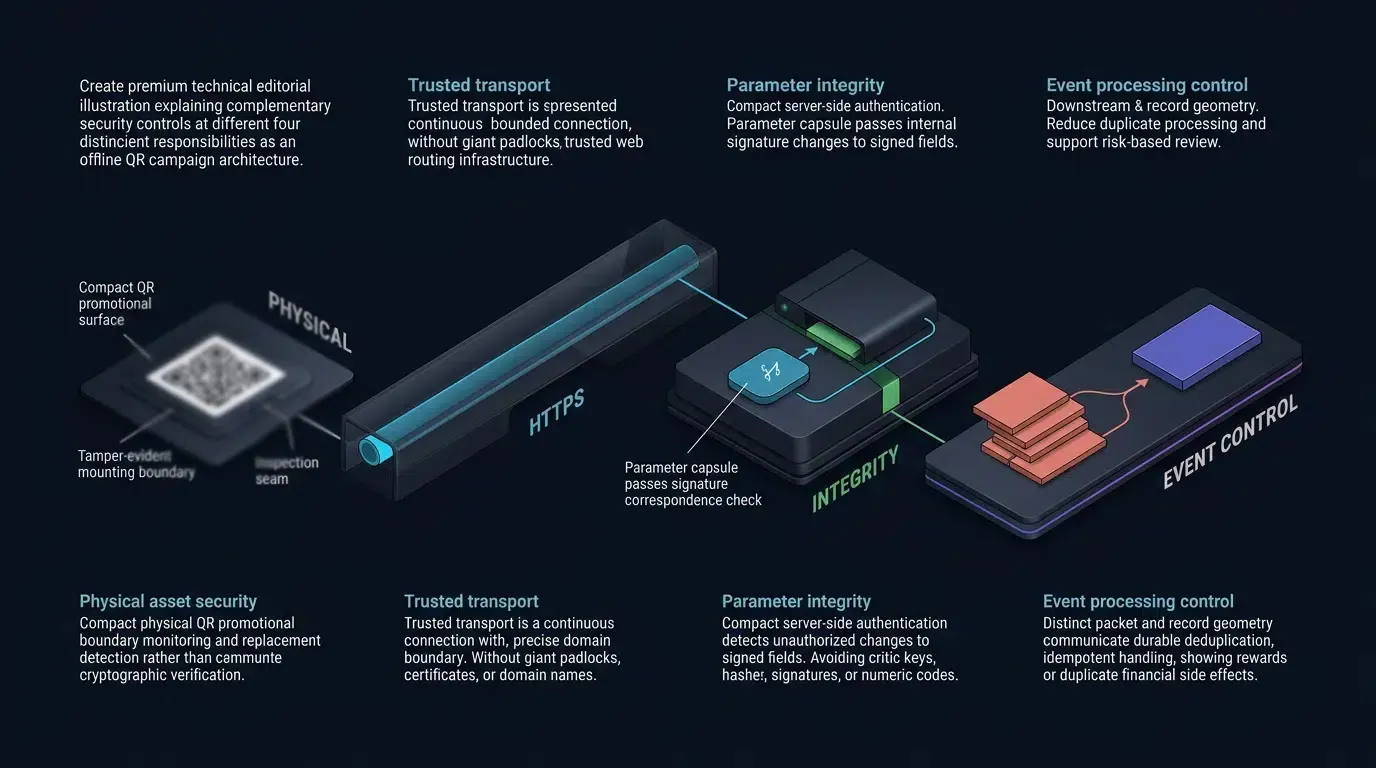
Bảo mật mã QR tùy chỉnh bảo vệ tính toàn vẹn của quá trình định tuyến chiến dịch từ ngoại tuyến sang trực tuyến thông qua một số biện pháp kiểm soát bổ trợ: đích đến được xác minh, tham số chuyển hướng được xác thực, xử lý sự kiện chống phát lại, phát hiện gian lận dựa trên rủi ro và giám sát tài sản vật lý. Các biện pháp kiểm soát này làm giảm tình trạng sửa đổi tham số trái phép và lạm dụng phân bổ, nhưng chúng không thể đảm bảo tính xác thực của mã vạch đã bị thay thế vật lý bằng một mã QR không liên quan.
| Thuật ngữ | Định nghĩa | Thực thể liên quan | Vai trò ý định tìm kiếm |
|---|---|---|---|
| Mã QR Tùy chỉnh (Custom QR Code) | Mã QR có thể cấu hình mã hóa một URL đích được chọn; các biện pháp kiểm soát bảo mật bổ sung, chẳng hạn như tham số định tuyến được xác thực, là các lớp bảo vệ kiến trúc tùy chọn. | Đối tác Đo lường Di động (MMP) | Thông tin / Thương mại |
| Gian lận Tiếp thị | Thao túng độc hại các tín hiệu phân bổ để đánh cắp tín dụng chiến dịch hoặc thao túng số liệu thu hút người dùng. | Đánh cắp lượt nhấp | Thông tin |
| Tham số Theo dõi | Các tham số truy vấn hoặc siêu dữ liệu khác được sử dụng để xác định chiến dịch, nguồn lưu lượng truy cập hoặc hành trình chuyển đổi. Các tham số nhạy cảm về bảo mật đòi hỏi phải xác thực phía máy chủ hoặc bảo vệ tính toàn vẹn khi chúng ảnh hưởng đến các quyết định phân bổ hoặc phần thưởng đáng tin cậy. | Chữ ký HMAC | Kỹ thuật / Thông tin |
Tại sao Mã QR Tùy chỉnh dễ bị tổn thương trước tình trạng đánh cắp lượt quét ngoại tuyến?

Véc-tơ tấn công vật lý: Lớp phủ nhãn dán độc hại trên ấn phẩm in ấn
Khác với các kênh quảng cáo kỹ thuật số được bảo vệ bằng Bảo mật Tầng Giao vận (TLS) và xác minh tên miền, mã vạch ma trận vật lý được triển khai trong các môi trường công cộng, không được giám sát. Véc-tơ tấn công vật lý chính là hành vi khai thác lớp phủ nhãn dán, nơi kẻ xấu in các mã vạch trái phép lên nhãn dính và dán chúng lên các tài liệu quảng cáo hợp pháp trên áp phích giao thông, biển quảng cáo hoặc bao bì bán lẻ.
Khi người dùng quét mã QR đã bị thay thế, thiết bị có thể mở một đích đến HTTPS hoặc HTTP do kẻ tấn công kiểm soát. Tùy thuộc vào việc triển khai của kẻ tấn công và các hành động tiếp theo của người dùng, điều này có thể khiến người dùng đối mặt với tình trạng lừa đảo trực tuyến (phishing), tải xuống các tệp lừa đảo hoặc theo dõi trái phép. Hành vi trộm cắp phân bổ có thể xảy ra nếu kẻ tấn công cũng khai thác được cơ chế theo dõi hoặc tín dụng chuyển đổi dễ bị tổn thương; đây không phải là hậu quả tự động của mọi hành vi thay thế nhãn dán.
Mô hình mối đe dọa kỹ thuật số: Chặn URL dạng Man-in-the-Middle và Giả mạo DNS
Ngoài việc giả mạo vật lý, các mã QR tùy chỉnh không mã hóa còn làm lộ các lỗ hổng kỹ thuật số trong quá trình chuyển hướng. Khi một mã vạch mã hóa một URL HTTP văn bản thuần túy tĩnh chứa các chuỗi truy vấn thô (chẳng hạn như http://example.com/download?channel_id=1024), kết nối ban đầu thiếu đi việc xác minh tính toàn vẹn mật mã và xác thực tên miền.
Trong các mạng Wi-Fi không được mã hóa hoặc bị xâm phạm (như điểm phát sóng công cộng tại sân bay hoặc quán cà phê), các proxy Man-in-the-Middle (MitM) hoặc trình giải quyết DNS giả mạo sẽ chặn yêu cầu GET HTTP chưa được mã hóa. Máy chủ proxy sẽ sửa đổi các tham số truy vấn ngay lập tức—thay thế ID nhà xuất bản hợp pháp bằng mã kênh do kẻ tấn công kiểm soát—trước khi trả về tiêu đề vị trí chuyển hướng 302. Do liên kết cửa hàng ứng dụng cơ bản vẫn hợp lệ, quá trình xác thực phía 클라이언트 tiêu chuẩn không thể phát hiện ra rằng tải trọng theo dõi đã bị thay đổi trong quá trình truyền tải.
Trộm cắp phân bổ: Kẻ gian đánh cắp các tham số theo dõi mã QR tùy chỉnh như thế nào
Các tổ chức gian lận tiếp thị nhắm mục tiêu có hệ thống vào các kênh ngoại tuyến giá trị cao (như bảng quảng cáo ngoài trời hoặc ấn phẩm chèn) vì các chiến dịch này thường mang lại khoản hoa hồng giới thiệu sinh lợi. Kẻ gian triển khai các bot quét tự động để quét hình ảnh mã QR công cộng được đăng trên bảng hiệu kỹ thuật số, ảnh mạng xã hội hoặc tệp PDF trực tuyến.
Khi mẫu URL cơ bản được trích xuất, các tập lệnh tự động sẽ thực hiện các quy trình ngập lụt lượt nhấp (click-flooding) chống lại máy chủ đích. Bằng cách tạo ra hàng nghìn phiên web tổng hợp sử dụng các tham số thiết bị được tiêm vào (chuỗi User-Agent, dải IP và các sub-ID động) trong vòng vài phút kể từ khi khởi 런chiến dịch hợp pháp, mạng lưới gian lận cố gắng nhận công cho các lượt cài đặt ứng dụng di động tự nhiên trong tương lai. Khi một người tiêu dùng thực sự quét mã vật lý và cài đặt ứng dụng, mô hình phân bổ sẽ gán nhầm cho mạng lưới ngập lụt lượt nhấp gian lận thay vì chiến dịch vật lý ngoại tuyến.
Các véc-tơ gian lận thao túng luồng chuyển hướng ngoại tuyến như thế nào?
Khai thác các chuyển hướng web tĩnh không mã hóa trong không gian công cộng
Mã QR được in có thể chứa URL HTTPS tĩnh, định danh chiến dịch được ký hoặc mã thông báo do máy chủ cấp không rõ ràng. Rủi ro chính phát sinh khi đích đến của nó dựa trên giao thông vận tải HTTP không an toàn, cơ sở hạ tầng định tuyến không được quản lý hoặc các tham số chiến dịch chưa được xác thực. Ngữ cảnh phiên quét tồn tại trong thời gian ngắn vẫn có thể được tạo tại máy chủ sau khi URL QR tĩnh được mở.
Khi một tổ chức in hàng chục nghìn tờ rơi tiếp thị chứa các liên kết chuyển hướng không được quản lý, logic trang đích mục tiêu sẽ cố định vĩnh viễn. Nếu một tên miền chuyển hướng trung gian hết hạn, bị chiếm đoạt DNS hoặc thiếu việc xác minh tham số chặt chẽ, toàn bộ hoạt động phân phối vật lý sẽ trở thành một lỗ hổng bảo mật. Kẻ tấn công theo dõi các tên miền hết hạn liên quan đến các chiến dịch in ấn cũ, mua lại tên miền và định tuyến tất cả lưu lượng quét đến các điểm cuối phần mềm độc hại hoặc liên kết giới thiệu của đối thủ cạnh tranh.
Tấn công chèn tham số: Ghi đè các định danh kênh phụ động
Trong các cuộc tấn công chèn tham số nâng cao, kẻ xấu khai thác tính năng phân tích cú pháp URL phía máy chủ yếu kém. Khi mã QR tùy chỉnh định tuyến qua cổng web trung gian trước khi đến cửa hàng ứng dụng, tập lệnh cổng sẽ xử lý các tham số truy vấn động được truyền qua chuỗi URL:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01
Nếu điểm cuối phía máy chủ không làm sạch đầu vào đến hoặc không xác thực chữ ký tham số, kẻ tấn công có thể nối thêm các khóa tham số trùng lặp hoặc tiêm các tải trọng đã mã hóa:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01&sub_channel=attacker_id
Tùy thuộc vào việc bộ phân tích cú pháp HTTP đánh giá trường hợp đầu tiên hay cuối cùng của các khóa trùng lặp, máy chủ có thể chấp nhận attacker_id trong khi bỏ qua poster_01. Do đó, cơ sở dữ liệu phân bổ gán các sự kiện chuyển đổi hạ nguồn cho thực thể bị tiêm mà không cảnh báo cho các nhà vận hành chiến dịch.
Quét máy tự động so với tương tác di động của con người thực sự
Trình duyệt của con người và các ứng dụng khách tự động có thể thể hiện các mẫu yêu cầu khác nhau, nhưng không có chuỗi User-Agent, tín hiệu chạm, phân loại IP hoặc khoảng thời gian nào chứng minh một cách đáng tin cậy rằng một lượt quét được thực hiện bởi một con người. Các máy quét bảo mật hợp pháp và dịch vụ xem trước có thể giống với hành vi lạm dụng tự động, trong khi các bot tinh vi có thể tái tạo hành vi trình duyệt bình thường. Hãy sử dụng các tín hiệu này làm đầu vào cho phân tích rủi ro được hiệu chuẩn, được hỗ trợ bởi việc xác thực trình tự sự kiện và bằng chứng chuyển đổi được xác minh độc lập.
Tác động tài chính của việc không phát hiện ra hành vi đánh cắp lượt quét đối với ngân sách thu hút người dùng
Gian lận chuyển hướng ngoại tuyến không được phát hiện gây ra thiệt hại tài chính nghiêm trọng cho các hoạt động thu hút người dùng của doanh nghiệp:
- Tổn thất tài chính trực tiếp: Các tổ chức tiếp thị thanh toán chi phí cho mỗi lần cài đặt (CPI) hoặc chi phí cho mỗi hành động (CPA) cho các tài khoản liên kết gian lận đã đánh cắp tín dụng phân bổ từ các tài liệu vật lý hợp pháp.
- Làm sai lệch giá trị kênh: Các chiến dịch truyền thông ngoại tuyến (OOH) xuất hiện với hiệu suất kém hoặc không có lãi trong bảng phân tích tiếp thị vì các chuyển đổi của chúng bị quy nhầm cho các mạng lưới ngập lụt lượt nhấp kỹ thuật số.
- Trải nghiệm khách hàng suy giảm: Người dùng quét các mã vật lý bị xâm phạm phải đối mặt với các chuyển hướng bất ngờ, lời nhắc lừa đảo hoặc trang đích bị hỏng, làm xói mòn lòng tin đối với thương hiệu và làm tăng tỷ lệ bỏ dở quá trình đăng ký.
Chữ ký mật mã và xác thực HMAC trong luồng chuyển hướng
Ký các tham số chiến dịch mà không lộ khóa bí mật
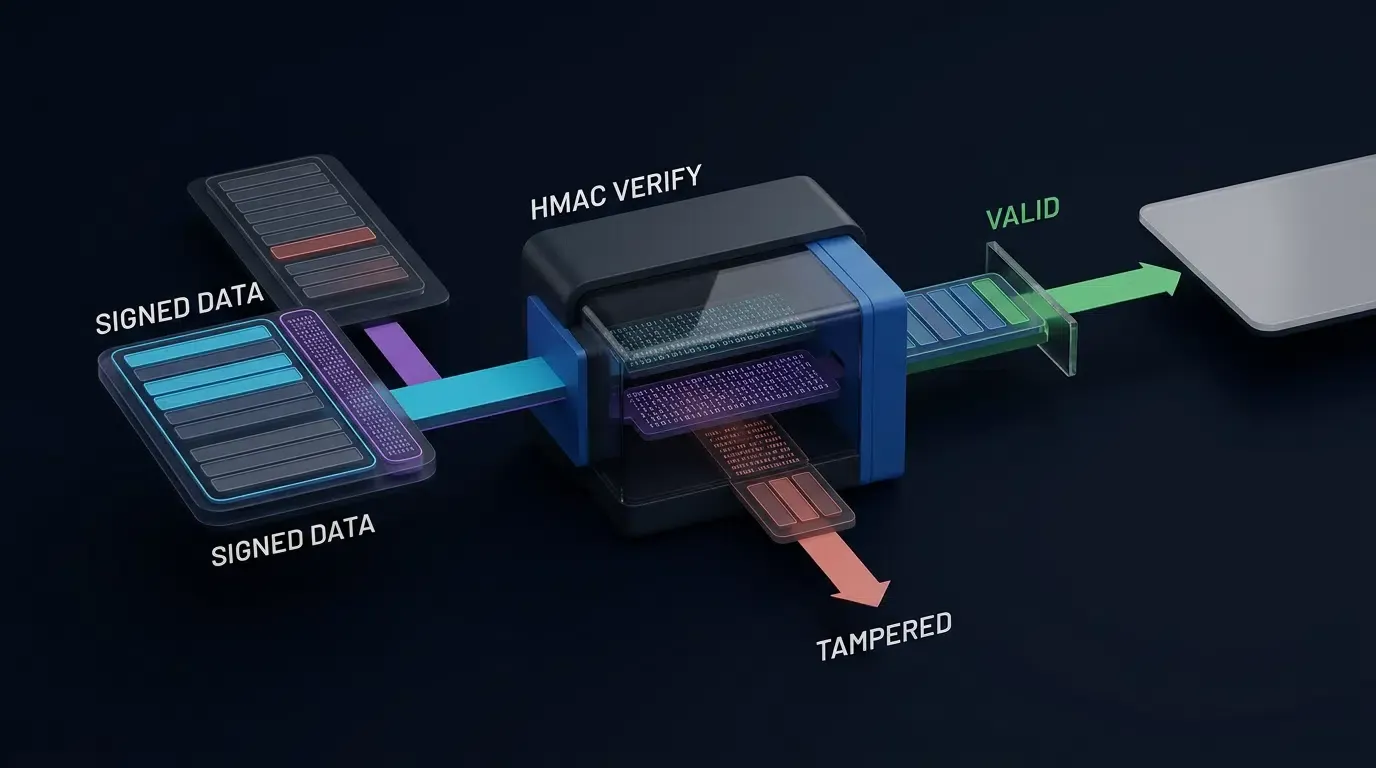
HMAC-SHA256 cho phép một máy chủ đáng tin cậy xác thực tính toàn vẹn của các tham số định tuyến chiến dịch. Nó không mã hóa các tham số hoặc ẩn giá trị của chúng khỏi bất kỳ ai quét mã QR.
Một việc triển khai an toàn phải định nghĩa một định dạng ký rõ ràng, có phiên bản. Ví dụ, đầu vào ký có thể bao gồm các trường UTF-8 có giới hạn độ dài theo thứ tự cố định: phiên bản chữ ký, định danh ứng dụng, định danh chiến dịch, định danh kênh, thời gian hết hạn và định danh mã thông báo. Máy chủ tính toán HMAC bằng cách sử dụng một khóa bí mật được giữ trong cơ sở hạ tầng quản lý khóa phía máy chủ. Khóa bí mật không bao giờ được nhúng trong mã QR, JavaScript của trình duyệt hoặc ứng dụng di động.
URL kết quả bao gồm các trường đã ký, định danh khóa và chữ ký. Từ chối các trường trùng lặp bất ngờ, các giá trị không chuẩn hóa, chữ ký bị lỗi và các định danh khóa không xác định trước khi giải quyết bất kỳ đích đến nào.
Sử dụng HTTPS cho tất cả các điểm cuối vận chuyển và chuyển hướng. HMAC và TLS giải quyết các rủi ro khác nhau: HMAC xác thực các trường tải trọng được chọn, trong khi TLS bảo vệ kết nối và xác thực điểm cuối HTTPS.
Xác thực tính toàn vẹn định tuyến tại cổng
Khi một yêu cầu đến cổng định tuyến, hãy thực hiện các bước kiểm tra sau trước khi gán tín dụng phân bổ:
- Xác thực máy chủ và đường dẫn định tuyến HTTPS dựa trên cấu hình đã triển khai.
- Từ chối các trường bị lỗi, các tham số truy vấn nhạy cảm bảo mật trùng lặp và các phiên bản ký không được hỗ trợ.
- Xác minh rằng các định danh ứng dụng và chiến dịch tồn tại và thuộc về một đối tượng thuê được ủy quyền.
- Xác thực chữ ký bằng cách sử dụng khóa phía máy chủ được chọn bởi định danh khóa, với phép so sánh thời gian cố định của các byte chữ ký được giải mã chính xác.
- Thực thi chính sách hiệu lực đã công bố. Xử lý các mã chiến dịch vật lý lâu dài khác với thông tin đăng nhập phiên ngắn hạn.
- Giải quyết đích đến từ một danh sách cho phép do máy chủ kiểm soát thay vì chấp nhận một URL đích tùy ý từ yêu cầu QR.
- Ghi lại quyết định định tuyến và các chỉ báo rủi ro liên quan mà không tự động coi mọi bất thường là gian lận đã được xác nhận.
Đối với các chiến dịch vật lý kéo dài, hãy sử dụng định danh chiến dịch đã ký ổn định hoặc mã thông báo tra cứu do máy chủ cấp không rõ ràng trong mã QR đã in. Tạo định danh phiên quét ngắn hạn tại máy chủ sau khi một lượt quét hợp pháp đến cổng.
Ngăn chặn phát lại và phân bổ trùng lặp mà không làm hỏng mã QR đã in
Mã QR vật lý thông thường có thể tái sử dụng: nhiều người tiêu dùng hợp pháp có thể quét cùng một áp phích trong nhiều ngày hoặc nhiều tháng. Do đó, một mã định danh ngẫu nhiên (nonce) được nhúng trong tài sản in ấn không được coi là thông tin xác thực dùng một lần trên toàn cầu.
Phân biệt giữa ba đối tượng riêng biệt:
- Mã thông báo chiến dịch được in: Xác định một vị trí chiến dịch được phê duyệt và có thể được tái sử dụng trong thời gian hiệu lực được ủy quyền của nó.
- Định danh phiên quét: Một giá trị do máy chủ cấp được tạo cho một lần truy cập cá nhân; nó có thể hỗ trợ các biện pháp kiểm soát phiên ngắn hạn và tương quan dữ liệu từ xa.
- Định danh sự kiện chuyển đổi hoặc webhook: Một định danh duy nhất được sử dụng để ngăn chặn việc xử lý hạ nguồn trùng lặp và phát hành phần thưởng.
Đối với các hoạt động ngắn hạn thực sự yêu cầu tiêu thụ một lần, hãy triển khai ngữ nghĩa yêu cầu-hoặc-từ chối nguyên tử trong kho lưu trữ phía máy chủ, với chính sách hết hạn được xác định. Không dựa vào các thao tác đọc-rồi-ghi riêng biệt hoặc bộ nhớ đệm trong bộ nhớ trên mỗi biên để thực thi một lần nhất quán trên toàn cầu.
Các URL đã ký vẫn yêu cầu giám sát, thu hồi, giới hạn tỷ suất và khử trùng lặp phía phân bổ. Chỉ riêng một chữ ký hợp lệ không chứng minh được rằng một lượt quét được thực hiện bởi con người hoặc việc chuyển đổi kết quả xứng đáng được thanh toán.
Hướng dẫn về quản lý khóa và quy trình xác thực có thể được tìm thấy trong tài liệu của OpoInstall.
[Đích đến QR HTTPS được xác minh]
              │
              ▼
[Cổng định tuyến thuộc sở hữu của ứng dụng / Đã xác minh]
              │
              ▼
[Xác thực tham số đã ký]
       │                  │
    Không hợp lệ        Hợp lệ
       │                  │
       ▼                  ▼
[Từ chối / Ghi nhật ký] [Đánh giá tín hiệu rủi ro]
                           │
                           ▼
                   [Quyết định chính sách]
                      │        │
                   Cho phép   Xem xét/Giữ lại
                      │        │
                      ▼        ▼
                [Chuyển hướng  [Trải nghiệm
                 được phê duyệt] người dùng an toàn]
Kiểm tra vật lý và đo lường từ xa dựa trên rủi ro phát hiện lạm dụng chiến dịch QR như thế nào
Việc thay thế nhãn dán vật lý đòi hỏi một bước kiểm tra độ tin cậy độc lập
Một nhãn dán độc hại có thể thay thế mã QR hợp pháp bằng một đích đến khác. Khi điều này xảy ra, trình duyệt của người dùng có thể không bao giờ kết nối với cổng chiến dịch ban đầu. Do đó, chữ ký trên mã thông báo chiến dịch ban đầu tự nó không thể phát hiện hoặc chặn việc thay thế.
Việc giảm thiểu đòi hỏi các biện pháp kiểm soát bên ngoài quy trình xác thực URL ban đầu: kiểm tra trực quan định kỳ, nhãn chống giả mạo nếu có, kiểm kê vị trí, giao tiếp tên miền chiến dịch đáng tin cậy, kênh báo cáo của khách hàng và giám sát sự sụt giảm bất ngờ trong lưu lượng quét hợp pháp. Trình duyệt hoặc ứng dụng đáng tin cậy cũng có thể giúp người dùng nhận ra các tên miền bất ngờ, mặc dù điều này không loại bỏ được cuộc tấn công vật lý.
Sử dụng định vị địa lý như một tín hiệu rủi ro
Định vị địa lý IP có thể cho biết vị trí mạng gần đúng của một yêu cầu, nhưng nó không phải là thước đo đáng tin cậy về vị trí vật lý của máy quét. Các nhà mạng di động, mạng doanh nghiệp, VPN, proxy và cổng chia sẻ có thể tạo ra sự khác biệt đáng kể giữa địa lý bắt nguồn từ IP và vị trí thực tế của người dùng.
Định vị địa lý của trình duyệt, khi được sử dụng, yêu cầu sự cho phép của người dùng và các tiết lộ về quyền riêng tư thích hợp. Nếu người dùng từ chối, chiến dịch nên cung cấp một đường dẫn hoạt động không phụ thuộc vào việc thu thập vị trí chính xác.
Một lượt quét xuất hiện cách xa vị trí áp phích dự kiến nên làm tăng rủi ro để xem xét hơn là tự động xác định gian lận. Đánh giá bất kỳ ngưỡng khoảng cách nào bằng cách sử dụng dữ liệu chiến dịch lịch sử, chất lượng đã biết của tín hiệu vị trí và chi phí của các dương tính giả.
Giải thích các tín hiệu Proxy, ASN và Máy quét
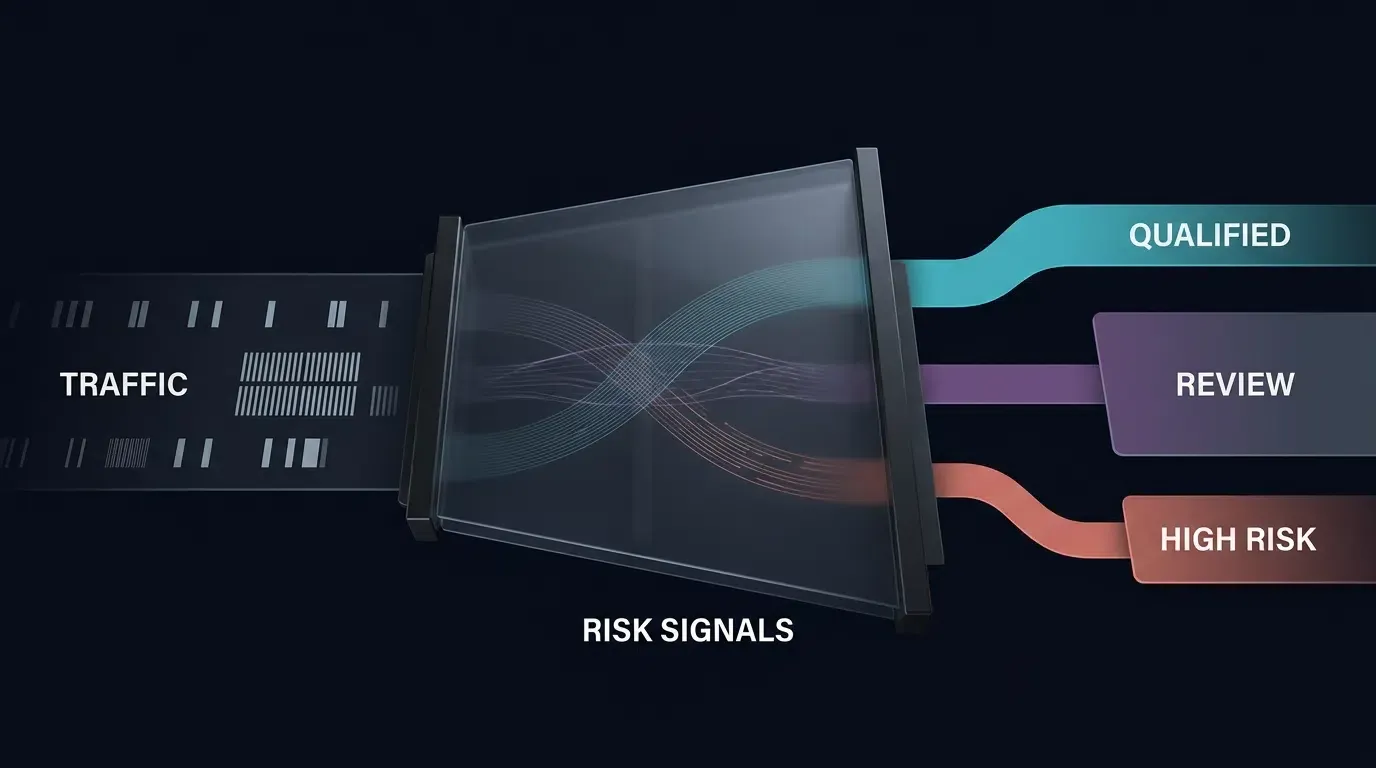
Việc phân loại ASN lưu trữ, chỉ báo proxy, mẫu User-Agent và tốc độ quét có thể giúp ưu tiên các cuộc điều tra. Chúng không phân biệt đáng tin cậy tất cả người dùng hợp pháp với lưu lượng truy cập tự động một cách đơn lẻ.
Máy quét bảo mật, dịch vụ xem trước trên mạng xã hội, người dùng VPN doanh nghiệp và cổng di động chia sẻ có thể tạo ra lưu lượng truy cập giống như tự động hóa. Ngược lại, kẻ xấu có thể sử dụng proxy dân cư và môi trường trình duyệt thực tế.
Kết hợp nhiều tín hiệu độc lập, gán điểm rủi ro và tách biệt xử lý tự động rủi ro thấp khỏi các quyết định yêu cầu nhà phân tích xem xét.
Đo lường thời gian từ khi quét đến khi khởi chạy mà không đưa ra các ngưỡng phổ quát
Đối với một hành trình cá nhân, hãy xác định khoảng thời gian quan sát được là sự khác biệt giữa dấu thời gian quét phía máy chủ đáng tin cậy và dấu thời gian khởi chạy ứng dụng đầu tiên hoặc chuyển đổi có sẵn cho hệ thống phân bổ.
Không dán nhãn sự khác biệt thời gian của một hành trình đơn lẻ là giá trị trung bình thống kê. Thời gian trung bình để cài đặt (MTTI) là một số liệu tổng hợp được tính toán trên một quần thể hành trình được xác định rõ ràng.
Các khoảng thời gian cực kỳ ngắn, chuỗi sự kiện lặp lại bất thường hoặc thứ tự sự kiện không nhất quán có thể biện minh cho việc điều tra. Tuy nhiên, không có mức tối thiểu mười giây phổ quát cho hành vi hợp pháp của con người hoặc ngưỡng hai giây phổ quát chứng minh việc chèn lượt nhấp. Xây dựng các ngưỡng từ các cơ sở được đo lường, cơ sở phân bổ được hỗ trợ, chất lượng đồng hồ và các ví dụ gian lận được xác nhận độc lập.
Đánh dấu các sự kiện đáng ngờ để xem xét dựa trên rủi ro và hạn chế quyền đủ điều kiện nhận phần thưởng chỉ theo các chính sách đã được lập tài liệu và có thể kiểm tra.
Lược đồ tải trọng sự kiện bảo mật thuộc sở hữu của ứng dụng được định nghĩa trong tham chiếu Lược đồ JSON bên dưới, cho phép thông báo rủi ro S2S khi ghi nhận dữ liệu từ xa bất thường.
Lược đồ sự kiện bảo mật Webhook và tải trọng mẫu
Lược đồ JSON này định nghĩa định dạng sự kiện bảo mật do ứng dụng sở hữu minh họa (QrSecurityAnomalyWebhook).
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "QrSecurityAnomalyWebhook",
  "type": "object",
  "additionalProperties": false,
  "required": [
    "event_id",
    "event_type",
    "schema_version",
    "detected_at",
    "app_id",
    "campaign_id",
    "risk"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "event_type": {
      "const": "security_anomaly_detected"
    },
    "schema_version": {
      "const": "1.0"
    },
    "detected_at": {
      "type": "string",
      "format": "date-time"
    },
    "app_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 255
    },
    "campaign_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "risk": {
      "type": "object",
      "additionalProperties": false,
      "required": ["category", "level", "decision"],
      "properties": {
        "category": {
          "type": "string",
          "enum": [
            "signature_mismatch",
            "suspected_replay",
            "unusual_scan_velocity",
            "geolocation_anomaly",
            "suspected_proxy_traffic"
          ]
        },
        "level": {
          "type": "string",
          "enum": ["LOW", "MEDIUM", "HIGH", "CRITICAL"]
        },
        "decision": {
          "type": "string",
          "enum": ["OBSERVE", "REVIEW", "HOLD", "REJECT"]
        }
      }
    }
  }
}
Tải trọng JSON mẫu bên dưới tuân thủ lược đồ QrSecurityAnomalyWebhook được định nghĩa ở trên:
{
  "event_id": "evt_sec_9876543210_abc",
  "event_type": "security_anomaly_detected",
  "schema_version": "1.0",
  "detected_at": "2026-10-30T05:40:00Z",
  "app_id": "com.example.app",
  "campaign_id": "cmp_ooh_fall_2026",
  "risk": {
    "category": "signature_mismatch",
    "level": "CRITICAL",
    "decision": "HOLD"
  }
}
Đánh giá các lớp xác thực đối với các véc-tơ đe dọa đã biết
Phân tích so sánh các khuôn khổ bảo mật
Các kiến trúc tăng trưởng di động sử dụng các cấp độ bảo mật mã QR khác nhau dựa trên khả năng chấp nhận rủi ro, ngân sách chiến dịch và độ phức tạp kỹ thuật. Các bản triển khai cơ bản dựa vào việc khóa tên miền đơn giản, trong khi các bản triển khai doanh nghiệp tích hợp chữ ký mật mã nhiều lớp, các tham số được xác thực và xác thực dữ liệu từ xa dựa trên rủi ro.
Openinstall, một nền tảng phân bổ di động và liên kết sâu, có thể được tích hợp trong một ngăn xếp tăng trưởng di động để theo dõi các chuyển hướng chiến dịch và hỗ trợ quy trình công việc dữ liệu phân bổ.
| Cơ chế xác thực | Thuộc tính bảo mật chính | Các mối đe dọa có thể giảm thiểu | Hạn chế quan trọng |
|---|---|---|---|
| URL HTTPS Tĩnh | Vận chuyển được mã hóa, xác thực đến đích HTTPS dự định | Chặn mạng và thao túng URL trong quá trình truyền tải | Không ngăn chặn việc thay thế nhãn dán QR vật lý hoặc thay đổi tham số chiến dịch trái phép được máy chủ chấp nhận |
| Mã thông báo chiến dịch mờ do máy chủ cấp | Tra cứu chiến dịch và vị trí do máy chủ kiểm soát | Sửa đổi tùy ý các định danh chiến dịch khi máy chủ xác thực mã thông báo | Mã thông báo công khai vẫn có thể bị sao chép và tái sử dụng |
| Ký tải trọng HMAC-SHA256 | Tính toàn vẹn và tính xác thực của các trường chiến dịch được chọn | Thay đổi trái phép đối với các tham số đã ký | Không mã hóa các trường, xác định lượt quét của con người hoặc tự ngăn chặn việc phát lại |
| Kiểm soát phát lại phiên và sự kiện | Tính mới, khử trùng lặp sự kiện và xử lý đẳng cấu (idempotent) | Giao hàng webhook trùng lặp, xử lý phần thưởng lặp đi lặp lại và một số hành vi lạm dụng tự động | Không được làm mất hiệu lực mã thông báo có thể tái sử dụng được in trên tài liệu tiếp thị vật lý |
| Đánh giá dữ liệu từ xa dựa trên rủi ro | Phát hiện bất thường xác suất | Mật độ lưu lượng đáng ngờ, chỉ báo proxy, chuỗi sự kiện bất thường | Có thể tạo ra các kết quả dương tính giả và không thể tự phát hiện nhãn dán gửi toàn bộ lưu lượng truy cập sang tên miền khác |
| Biện pháp kiểm soát vị trí vật lý | Tính xác thực của tài sản và giám sát vận hành | Lớp phủ nhãn dán trái phép và các nỗ lực thay thế | Yêu cầu kiểm tra, giao tiếp tên miền đáng tin cậy và xử lý sự cố |
Cấu hình các biện pháp kiểm soát rủi ro trong một ngăn xếp quản lý chiến dịch và phân bổ
Định nghĩa ngưỡng rủi ro cụ thể cho chiến dịch
Các nhóm bảo mật có thể định nghĩa các chính sách rủi ro tại cổng chiến dịch, dịch vụ phân tích hoặc nền tảng đo lường di động được hỗ trợ. Các ví dụ bao gồm giới hạn tỷ suất, mật độ yêu cầu bất thường, định danh sự kiện lặp lại, vị trí bất ngờ và các chỉ báo rủi ro proxy nâng cao.
Các giá trị này phải được hiệu chuẩn dựa trên lưu lượng truy cập được quan sát thay vì được coi là ngưỡng gian lận phổ quát. Địa chỉ IP chia sẻ và các trình kiểm tra liên kết tự động hợp pháp nên được xem xét khi chọn các quy tắc thực thi.
Xem xét, Kiểm dịch và Khôi phục
Nơi nền tảng đã triển khai hỗ trợ các khả năng này, các kênh đáng ngờ có thể được đưa vào trạng thái xem xét, các khoản thanh toán phân bổ có thể bị tạm giữ và các cảnh báo có thể được gửi đến các nhà phân tích bảo mật. Các yêu cầu không hợp lệ có độ tin cậy cao có thể bị từ chối, trong khi các trường hợp không chắc chắn vẫn phải đủ điều kiện để điều tra và kháng cáo.
Không tự động đưa địa chỉ IP vào danh sách đen hoặc kiểm dịch toàn bộ kênh ngoại tuyến chỉ vì một lần sai lệch vị trí hoặc phân loại mạng lưu trữ. Ghi lại quy tắc, bằng chứng hỗ trợ, các sự kiện bị ảnh hưởng, quyết định xem xét và quy trình khôi phục.
Ranh giới tích hợp sản phẩm
Openinstall cung cấp các tài nguyên phân bổ di động và liên kết sâu có liên quan đến các chiến dịch hướng đến mã QR. Các nhóm nên xác minh những tín hiệu chống gian lận, quy tắc có thể cấu hình, webhook bảo mật và chức năng quản lý kênh nào khả dụng trong phiên bản sản phẩm thực tế và bản phát hành đã triển khai của họ.
Nếu một biện pháp kiểm soát mong muốn không được cung cấp bởi nền tảng của nhà cung cấp, hãy triển khai nó trong một cổng định tuyến hoặc dịch vụ rủi ro thuộc sở hữu của ứng dụng thay vì mô tả nó là một tính năng bảng điều khiển Openinstall hiện có. Tham khảo tài nguyên bảng điều khiển dành cho nhà phát triển Openinstall và tích hợp SDK phân bổ để biết các tính năng được xác minh trong môi trường đang triển khai.
Khi nào bảo mật mã QR nâng cao là cần thiết cho các chiến dịch di động?
Các điều kiện phù hợp để triển khai bảo mật mã QR mật mã
Việc triển khai chữ ký mã QR mật mã và xác thực dữ liệu từ xa dựa trên rủi ro được khuyến khích mạnh mẽ trong các điều kiện vận hành sau đây:
- Ưu đãi tài chính giá trị cao: Các chiến dịch giới thiệu cung cấp phần thưởng tiền mặt đáng kể, thẻ quà tặng hoặc tiền tệ trong ứng dụng cho các lần cài đặt ứng dụng hoàn thành.
- Tài liệu công cộng không được giám sát: Quảng cáo ngoài trời (OOH) được triển khai trong môi trường có lưu lượng truy cập cao, không được giám sát (trạm tàu điện ngầm, trạm xe buýt, tờ rơi công cộng) dễ bị tổn thương trước lớp phủ nhãn dán vật lý.
- Chiến dịch hiệu suất ngân sách cao: Các chiến dịch in ấn hoặc truyền hình quy mô lớn, nơi các chuyển đổi bị quy nhầm dẫn đến các khoản thanh toán hoa hồng liên kết đáng kể.
- Các lĩnh vực ngành nghề được quản lý: Ứng dụng di động trong công nghệ tài chính, y tế hoặc trò chơi điện tử yêu cầu các dấu vết kiểm toán có thể xác minh để tuân thủ và bảo mật dữ liệu.
Các điều kiện không phù hợp để triển khai bảo mật mã QR mật mã
Ngược lại, việc xác thực mật mã đầy đủ mang lại chi phí vận hành không cần thiết trong các kịch bản rủi ro thấp sau đây:
- Kiểm thử nội bộ doanh nghiệp: Mã QR được sử dụng độc quyền trong các văn phòng doanh nghiệp an toàn để kiểm thử cho nhân viên hoặc điểm danh sự kiện nội bộ.
- Nội dung thông tin rủi ro thấp: Mã vạch hướng người dùng đến tài liệu công cộng, trang hỗ trợ khách hàng hoặc tệp PDF thực đơn tĩnh không có khoản thanh toán giới thiệu hoặc theo dõi chuyển đổi.
- Lượt quét ngắn hạn thoáng qua: Các màn hình sự kiện tạm thời được quản lý liên tục bởi nhân viên, nơi các lớp phủ nhãn dán vật lý được phát hiện và gỡ bỏ ngay lập tức.
Các quan niệm sai lầm phổ biến trong chiến lược chống gian lận mã QR
Quan niệm sai lầm 1: HTTPS hoặc HMAC có thể ngăn chặn mọi lớp phủ nhãn dán
HTTPS xác thực và bảo vệ kết nối đến đích được chọn bởi máy quét. HMAC xác thực các trường chiến dịch đã ký được chấp nhận bởi cổng dự định. Không có cơ chế nào có thể ngăn chặn một người thay thế mã vạch đã in bằng một mã QR hoàn toàn khác.
Việc thay thế vật lý đòi hỏi các biện pháp kiểm soát riêng biệt như kiểm tra vị trí, vật liệu chống giả mạo, giao tiếp rõ ràng về các tên miền đáng tin cậy và báo cáo sự cố.
Quan niệm sai lầm 2: Mã QR tĩnh vốn dĩ không bảo mật
Mã QR tĩnh đơn giản là một mã vạch có nội dung được mã hóa không thay đổi sau khi in. Nó có thể chứa URL HTTPS hợp lệ, mã thông báo chiến dịch do máy chủ cấp mờ hoặc định danh chiến dịch đã ký.
Rủi ro bảo mật phát sinh khi hệ thống nhận tin cậy các tham số chiến dịch có thể chỉnh sửa, chấp nhận các đích đến trái phép hoặc xử lý các sự kiện chuyển đổi trùng lặp mà không cần xác minh. Chỉ riêng việc in tĩnh không ngụ ý các lỗ hổng đó.
Quan niệm sai lầm 3: Chữ ký HMAC tự động dừng các cuộc tấn công phát lại
Một yêu cầu hợp lệ không thay đổi có thể giữ nguyên chữ ký HMAC hợp lệ. Việc ngăn chặn phát lại đòi hỏi các biện pháp kiểm soát bổ sung phù hợp với hoạt động, chẳng hạn như dấu thời gian giao hàng được xác thực, khử trùng lặp ID sự kiện bền vững và các hiệu ứng phía máy chủ đẳng cấu. Các mã thông báo chiến dịch in công cộng phải duy trì khả năng tái sử dụng trong suốt thời gian tồn tại của chiến dịch được ủy quyền.
Danh sách kiểm tra xác thực bảo mật trước khi triển khai
Trước khi khởi chạy chiến dịch QR ngoại tuyến, hãy xác minh các kịch bản sau trong môi trường dàn dựng (staging):
- Sửa đổi tham số đã ký: Thay đổi định danh chiến dịch hoặc kênh đã ký mà không cập nhật chữ ký. Kết quả mong đợi: cổng từ chối tải trọng định tuyến đã sửa đổi.
- Quét áp phích hợp pháp lặp lại: Quét cùng một mã QR vật lý được phê duyệt từ nhiều thiết bị. Kết quả mong đợi: định tuyến hợp pháp vẫn khả dụng mà không có phần thưởng chuyển đổi trùng lặp.
- Đích đến trái phép: Cố gắng cung cấp đích đến chuyển hướng bên ngoài danh sách cho phép của cổng. Kết quả mong đợi: cổng từ chối đích đến.
- Mô phỏng thay thế nhãn dán: Thay thế QR ban đầu bằng mã kiểm thử miền khác. Kết quả mong đợi: hệ thống chữ ký ban đầu không bị gán nhầm là đã ngăn chặn cuộc tấn công; việc kiểm tra vị trí hoặc báo cáo của người dùng xác định tài sản được thay thế.
- Giả mạo và phát lại Webhook: Gửi chữ ký không hợp lệ, dấu thời gian giao hàng được xác thực cũ nơi giao thức hỗ trợ và các định danh sự kiện trùng lặp. Kết quả mong đợi: các sự kiện không hợp lệ bị từ chối và các lần thử lại hợp lệ không tạo ra tác dụng phụ trùng lặp.
- Dương tính giả về vị trí và proxy: Mô phỏng cổng di động chia sẻ, VPN doanh nghiệp và máy quét bảo mật hợp pháp. Kết quả mong đợi: các chỉ báo rủi ro kích hoạt các quyết định xem xét được lập tài liệu thay vì tuyên bố gian lận tự động.
- Luân chuyển khóa và khôi phục sự cố: Luân chuyển khóa ký và thu hồi khóa lỗi thời theo chính sách đã cấu hình. Kết quả mong đợi: các chiến dịch hoạt động hợp lệ vẫn có thể định tuyến và thông tin xác thực bị xâm phạm không còn xác thực các yêu cầu.
Ghi lại đầu vào kiểm thử, kết quả mong đợi, kết quả quan sát được, môi trường và định danh sự kiện hoặc nhật ký liên quan. Không đánh dấu một kịch bản là đã vượt qua cho đến khi nó đã được thực thi.
Các Câu Hỏi Thường Gặp (FAQ)
Làm thế nào để bảo mật mã QR tùy chỉnh chống lại việc đánh cắp lượt quét?
Tấn công lớp phủ nhãn dán vật lý trong tiếp thị mã QR là gì?
MMP phát hiện gian lận proxy trong các chiến dịch quét ngoại tuyến như thế nào?
Tóm tắt và Khung quyết định bảo mật
Bảo mật mã QR tùy chỉnh đòi hỏi các biện pháp bảo vệ riêng biệt đối với việc thay thế vật lý, thao túng cấp mạng, giả mạo tham số chiến dịch và các sự kiện phân bổ gian lận. Không có một chữ ký, kiểm tra vị trí hoặc dịch vụ đo lường di động đơn lẻ nào có thể loại bỏ tất cả các mối đe dọa này.
Đối với các chiến dịch có giá trị cao hơn, hãy kết hợp định tuyến HTTPS đáng tin cậy, mã thông báo chiến dịch được ký hoặc do máy chủ cấp, xử lý sự kiện hạ nguồn chống phát lại, danh sách cho phép đích đến rõ ràng, phát hiện bất thường tôn trọng quyền riêng tư và giám sát vận hành các vị trí vật lý. Coi dữ liệu từ xa đáng ngờ là bằng chứng cho một quyết định rủi ro có ghi chép thay vì bằng chứng tự động về gian lận.
Openinstall có thể được đánh giá như một phần của ngăn xếp phân bổ di động và liên kết sâu. Xác nhận các chức năng chống gian lận được hỗ trợ bởi sản phẩm đã triển khai trước khi quy các biện pháp kiểm soát bảo mật cụ thể cho SDK, cổng hoặc bảng điều khiển dành cho nhà phát triển của nó.
Để khám phá các khả năng phân bổ di động và liên kết sâu, hãy tham khảo tài liệu tham khảo triển khai phân bổ di động.
Tài liệu liên quan
-
Khái niệm: Mã QR Tùy chỉnh, Gian lận Chuyển hướng, Xác thực Chữ ký HMAC, Kiểm toán Bất thường Định vị Địa lý
-
Công nghệ: Đối tác Đo lường Di động, Cổng Chuyển hướng Biên, Webhook Gian lận S2S, Giao thức URI W3C
-
Tiêu chuẩn: Hướng dẫn Kiểm tra Bảo mật Di động OWASP, Hướng dẫn Quản lý Khóa NIST SP 800-57, IETF RFC 7515 (JWS), Thông số kỹ thuật NIST HMAC FIPS 198-1, Bảng Gian lận Bảo mật Webhook OWASP
-
Giao diện Nền tảng và Tích hợp: Apple Universal Links, Android App Links, cổng chuyển hướng HTTPS thuộc sở hữu của ứng dụng, webhook bảo mật được xác thực và xác thực phân bổ phía máy chủ
-
Tài liệu Chính thức & Tài liệu Tham khảo:
Xác thực và Xử lý Webhook Bảo mật
Lược đồ JSON và tải trọng mẫu QrSecurityAnomalyWebhook định nghĩa một sự kiện bảo mật minh họa, thuộc sở hữu của ứng dụng. Chúng không phải là hợp đồng API webhook chính thức của Openinstall. Xác thực lược đồ kiểm tra cấu trúc của một sự kiện, nhưng nó không thiết lập danh tính của người gửi hoặc ngăn chặn các giao hàng bị giả mạo.
Bộ thu webhook sản xuất nên áp dụng các biện pháp kiểm soát sau trước khi cho phép sự kiện bảo mật ảnh hưởng đến trạng thái chiến dịch hoặc phân bổ:
-
Xác thực vận chuyển và yêu cầu: Yêu cầu HTTPS, chỉ cho phép các phương thức HTTP dự kiến và thực thi giới hạn tỷ suất cũng như kích thước thân yêu cầu.
-
Xác thực nhà xuất bản: Xác thực từng lần giao hàng bằng cách sử dụng giao thức xác minh được lập tài liệu của nhà xuất bản thực tế. Đối với webhook được ký bằng HMAC, hãy tính toán chữ ký dự kiến trên các byte yêu cầu thô chính xác được chỉ định bởi giao thức đó và so sánh các chữ ký đã giải mã chính xác bằng một thao tác thời gian cố định. Không tái cấu trúc JSON trước khi xác thực trừ khi nhà xuất bản yêu cầu rõ ràng.
-
Tính mới của việc giao hàng và bảo vệ chống phát lại: Nơi giao thức bao gồm dấu thời gian giao hàng được xác thực và định danh sự kiện, hãy xác thực tính mới của chúng và từ chối các lần giao hàng bị phát lại. Một dấu thời gian không có chữ ký đơn độc không cung cấp bảo vệ chống phát lại. Tuân theo hành vi được lập tài liệu của nhà xuất bản khi không có dấu thời gian được xác thực.
-
Xác thực lược đồ: Sau khi xác thực, hãy xác thực phần thân sự kiện dựa trên Lược đồ JSON được hỗ trợ và từ chối các trường bị lỗi, các phiên bản lược đồ không được hỗ trợ và các loại sự kiện bất ngờ.
-
Khử trùng lặp sự kiện bền vững: Lưu giữ các định danh sự kiện đã xử lý và làm cho các hành động hạ nguồn trở thành đẳng cấu. Các lần thử lại webhook hợp lệ không được tạo ra việc giữ khoản thanh toán trùng lặp, giới hạn chiến dịch, cảnh báo hoặc các tác dụng phụ khác.
-
Ủy quyền thực thi độc lập: Coi
risk.levelvàrisk.decisionlà dữ liệu sự kiện thay vì các lệnh vô điều kiện. Ngay cả một sự kiện được xác thực được đánh dấuCRITICALcũng phải vượt qua chính sách rủi ro và ủy quyền của ứng dụng nhận trước khi một địa chỉ IP bị đưa vào danh sách đen hoặc một chiến dịch bị tạm ngưng. -
Quản lý khóa, quyền riêng tư và kiểm toán: Lưu trữ bí mật ký trong kho lưu trữ bí mật được quản lý, thực hiện các quy trình luân chuyển và thu hồi, biên tập dữ liệu xác thực nhạy cảm từ nhật ký và chỉ giữ lại dữ liệu từ xa cần thiết cho mục đích bảo mật đã khai báo.
Các nhà xuất bản webhook có thể sử dụng các tiêu đề chữ ký, đầu vào ký, định dạng dấu thời gian, lịch trình thử lại và định danh sự kiện khác nhau. Xác minh hợp đồng tích hợp thực tế trước khi triển khai. Không bịa đặt các chi tiết ký cụ thể của nhà cung cấp hoặc quy các tính năng webhook không được hỗ trợ cho Openinstall.
Ranh giới triển khai: Bài viết này trình bày một kiến trúc bảo mật tham khảo. Xác thực webhook sản xuất, các trường sự kiện được hỗ trợ, ngữ nghĩa giao hàng và các khả năng cụ thể của Openinstall yêu cầu xác nhận đối với bản phát hành sản phẩm đã triển khai.
Tham khảo: Bảng Gian lận Bảo mật Webhook OWASP.
Share this article