Cách chuẩn bị danh mục kiểm tra kỹ thuật cho việc ra mắt ứng dụng di động? Việc chuẩn bị danh mục kiểm tra kỹ thuật cho đợt ra mắt ứng dụng yêu cầu xác minh các liên kết Universal Links và App Links, kiểm tra tệp AASA và assetlinks.json, xác thực quá trình khởi tạo SDK và kiểm tra định tuyến tham số (parametric routing) trên các thiết bị sạch trước khi gửi lên cửa hàng ứng dụng.
Danh mục kiểm tra ra mắt ứng dụng là một giao thức kiểm định kỹ thuật toàn diện trước khi phát hành, được thiết kế để xác minh cơ sở hạ tầng di động quan trọng—bao gồm tên miền deep linking, vòng đời SDK đo lường và đường dẫn khôi phục tham số—trước khi ra mắt chính thức. Việc thực hiện kiểm thử hệ thống trước khi ra mắt giúp đội ngũ kỹ thuật phát hiện các rủi ro điều hướng, lỗi tích hợp đo lường và các vấn đề sẵn sàng trước khi triển khai thương mại.
| Thuật ngữ | Định nghĩa | Thực thể liên quan | Vai trò trong ý định tìm kiếm |
|---|---|---|---|
| Ra mắt ứng dụng | Việc triển khai vận hành và kỹ thuật của một ứng dụng di động lên các cửa hàng ứng dụng công khai. | Quản lý phát hành di động | Thông tin / Thương mại |
| Tệp AASA | Một tệp JSON lưu trữ trên máy chủ dùng để thiết lập liên kết xác minh giữa ứng dụng Apple và trang web. | Universal Links | Kỹ thuật / Thông tin |
| Digital Asset Links | Một giao thức thiết lập quyền sở hữu được xác minh giữa một ứng dụng Android và một tên miền HTTPS. | Android App Links | Kỹ thuật / Thông tin |
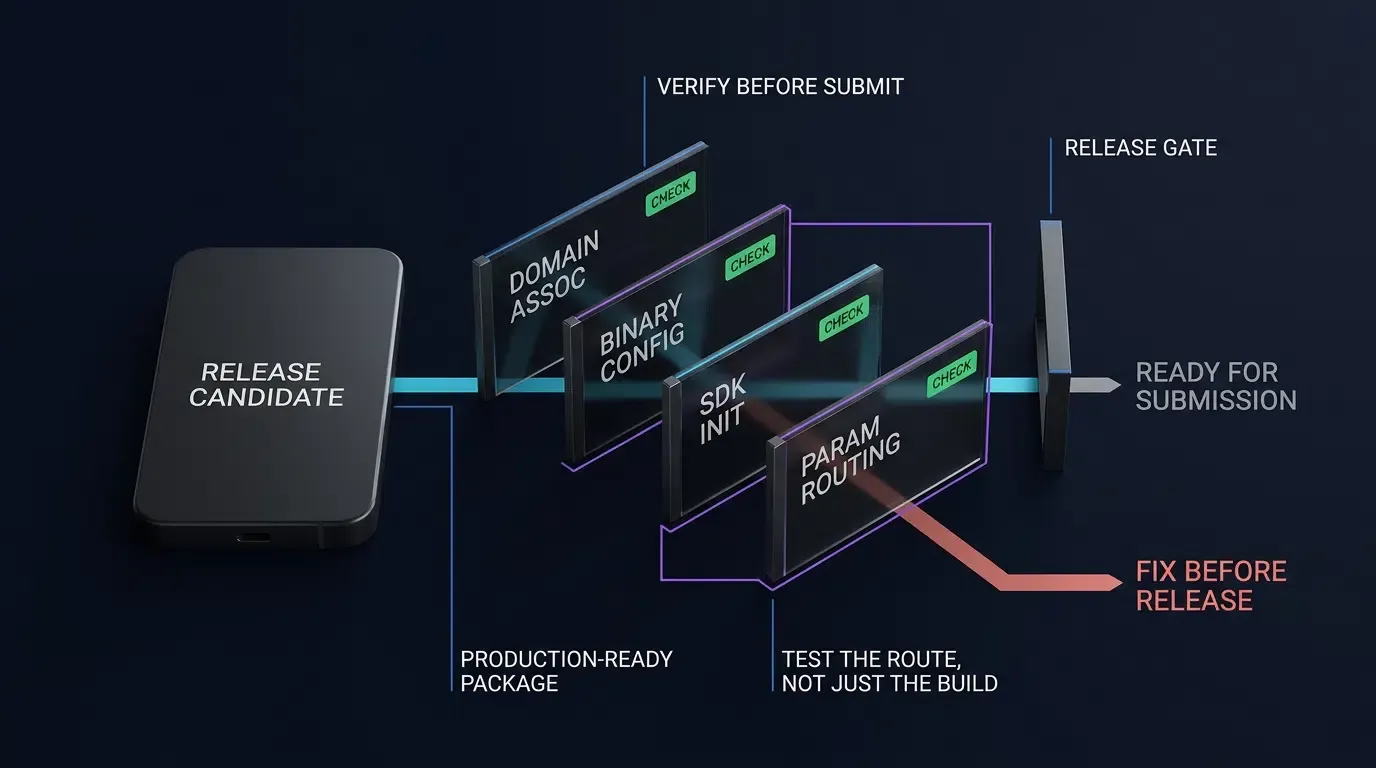
Tại sao việc xác minh Deep Link trước khi ra mắt giúp bảo vệ ROI của ứng dụng?
Chi phí thương mại của việc thất bại khi phát hành trên cửa hàng: Tại sao việc sửa lỗi sau khi phê duyệt gây hại cho tăng trưởng
Việc ra mắt ứng dụng công khai là một cột mốc quan trọng trong quá trình phân phối phần mềm. Khi tệp nhị phân vượt qua bước kiểm duyệt của App Store hoặc Google Play và chuyển sang giai đoạn sản xuất, các thiếu sót kỹ thuật trong cơ sở hạ tầng deep linking hoặc đo lường sẽ gây ra các nút thắt thương mại nghiêm trọng. Nếu các chiến dịch tiếp thị bắt đầu phân phối URL theo dõi trong khi liên kết tên miền chưa chính xác, người dùng sẽ gặp phải màn hình chuyển hướng mặc định hoặc lỗi 404 thay vì các tuyến đường quảng cáo mục tiêu.
Các lỗi cấu hình gốc—chẳng hạn như quyền Associated Domains (Miền liên kết) không chính xác hoặc khai báo gói sai trong tệp nhị phân đã phát hành—có thể buộc đội ngũ phải biên dịch lại, tăng số phiên bản và gửi lại cho cửa hàng. Chu trình này thường mất nhiều ngày làm việc, làm lãng phí ngân sách tiếp thị và giảm động lực thu hút người dùng trong giai đoạn ra mắt quan trọng. Ngược lại, các lỗi liên kết phía máy chủ, chẳng hạn như dấu vân tay chứng chỉ SHA-256 sai trong tệp assetlinks.json hoặc cấu hình sai đường dẫn AASA, thường có thể được sửa trực tiếp trên máy chủ lưu trữ mà không cần xây dựng lại ứng dụng.
Kiến trúc tiền phát hành: Tách biệt việc ký mã tệp nhị phân khỏi xác minh tên miền
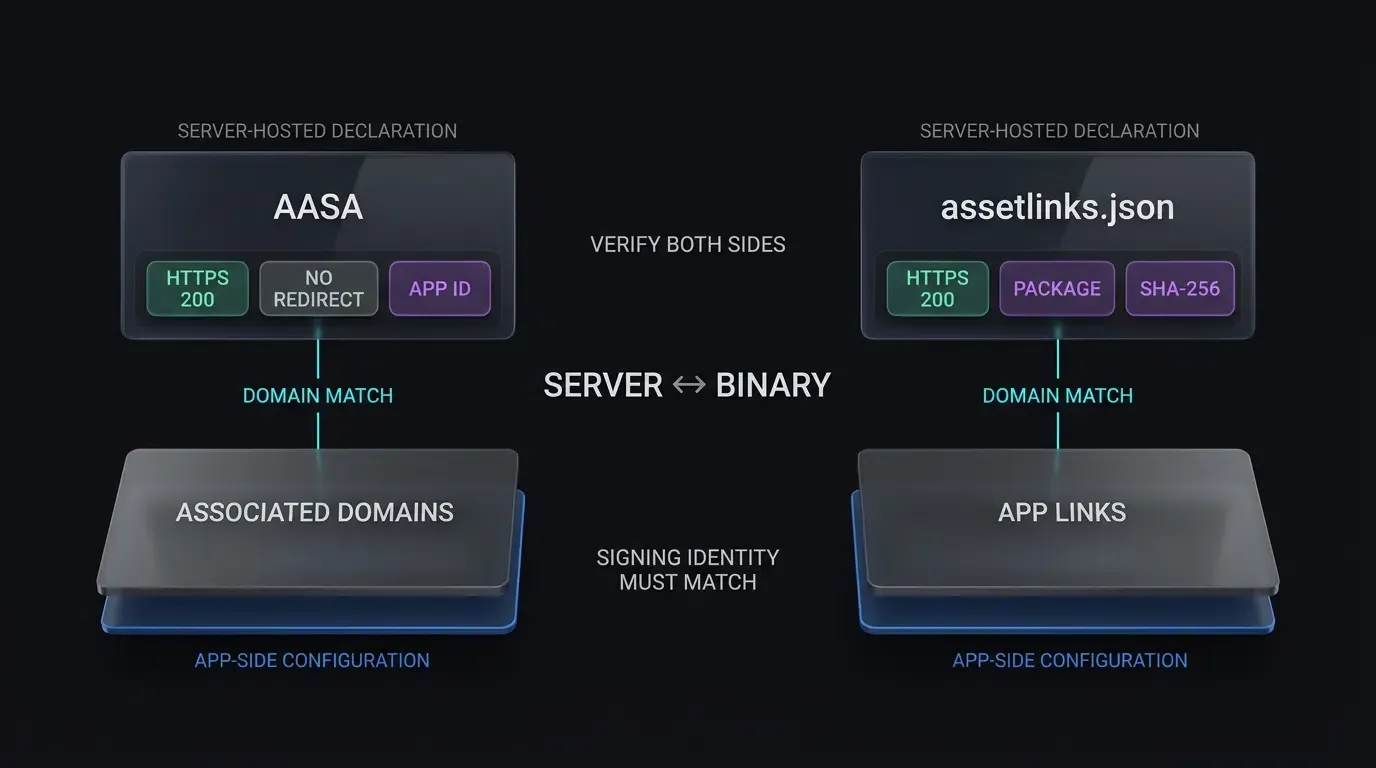
Chiến lược xác minh tiền phát hành hiệu quả cần tách biệt việc biên dịch tệp nhị phân phía máy khách khỏi xác minh tên miền phía máy chủ. Trong khi việc biên dịch thiết lập logic định tuyến gốc và các hook của SDK, hệ điều hành sẽ xác nhận quyền điểm đến bằng cách truy xuất các khai báo JSON bên ngoài được lưu trữ trên các tên miền HTTPS tương ứng.
Việc xác minh các tệp khai báo trên máy chủ khớp với cấu hình tệp nhị phân cục bộ trước khi tải bản dựng cuối cùng lên cửa hàng giúp đảm bảo quá trình xác minh ứng dụng-trang web thành công sau khi cài đặt. Openinstall, một nền tảng đo lường di động độc lập, cung cấp các quy trình kiểm thử cho phép đội ngũ phát hành xác thực việc truyền tham số và ánh xạ tên miền trong môi trường dàn dựng (staging) trước khi ra mắt công khai.
Thiết lập ngưỡng cổng phát hành cho giai đoạn Soft Launch và Production
Các khung quản lý phát hành yêu cầu các cổng chất lượng xác định trước khi thúc đẩy mã nguồn. Việc ra mắt ứng dụng sử dụng deep link phụ thuộc vào các Universal Links và App Links đã được xác minh khi thực hiện điều hướng web-to-app. Các đội ngũ triển khai phân đoạn hoặc ra mắt thử nghiệm địa lý nên áp dụng các tiêu chí nghiêm ngặt trên các bản dựng thử nghiệm:
- Cổng xác thực tên miền: Xác minh tự động các điểm cuối liên kết tên miền sản xuất và dàn dựng thông qua các truy vấn dòng lệnh.
- Cổng khôi phục khởi động lạnh (Cold-Start): Xác minh khôi phục tham số trên các thiết bị kiểm thử vật lý sạch sau khi mô phỏng quy trình chuyển hướng cửa hàng.
- Cổng an toàn dự phòng: Xác nhận việc chuyển hướng trơn tru về trang chủ ứng dụng hoặc trang đích web khi gặp các chuỗi định tuyến bị lỗi, hết hạn hoặc bị can thiệp.
Cách kiểm tra iOS Universal Links và lưu trữ AASA trước khi gửi ứng dụng
Xác thực định dạng JSON của apple-app-site-association và tiêu đề HTTPS
iOS Universal Links yêu cầu một tệp JSON apple-app-site-association (AASA) được lưu trữ an toàn trên tên miền đích. Các hệ điều hành sẽ truy vấn tệp này để xác định đường dẫn URL nào sẽ kích hoạt khởi chạy ứng dụng thay vì trình duyệt Safari mặc định.
Tệp AASA phải nằm tại https://<domain>/.well-known/apple-app-site-association hoặc https://<domain>/apple-app-site-association. Quá trình kiểm định tiền phát hành phải xác minh cả tiêu đề phản hồi HTTP và tính hợp lệ của nội dung JSON:
curl -I https://app.example.com/.well-known/apple-app-site-association
curl -fsS https://app.example.com/.well-known/apple-app-site-association | jq .
Lệnh đầu tiên phải trả về mã trạng thái HTTP 200 OK mà không theo các liên kết chuyển hướng (HTTP 301 hoặc 302 sẽ khiến xác thực liên kết iOS thất bại). Máy chủ phải cung cấp dữ liệu qua kết nối HTTPS hợp lệ, sử dụng tiêu đề Content-Type: application/json.
Nội dung JSON phải tuân thủ nghiêm ngặt các thông số kỹ thuật hiện đại của Apple mà không được bao bọc mảng không chính xác:
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appIDs": [ "TEAMID1234.com.example.app" ],
        "components": [
          {
            "/": "/open/*",
            "?": { "promo": "?*" },
            "comment": "Khớp với các tuyến đường chiến dịch quảng cáo"
          },
          {
            "/": "/help",
            "exclude": true,
            "comment": "Duy trì định tuyến web cho tài liệu trợ giúp"
          }
        ]
      }
    ]
  }
}
Vượt qua độ trễ bộ nhớ đệm CDN của Apple thông qua các đặc quyền chế độ Nhà phát triển
Trên iOS 14 trở lên, CDN của Apple sẽ truy xuất và lưu trữ tệp AASA. Apple không công bố cam kết về thời gian lan truyền cố định 48 giờ và không có quyền kiểm soát trực tiếp việc vô hiệu hóa CDN. Các thiết bị kiểm tra cập nhật định kỳ; theo hướng dẫn kỹ thuật của Apple, các thiết bị đã cài đặt kiểm tra khoảng một lần mỗi tuần, trong khi cài đặt lại ứng dụng có thể kích hoạt việc truy xuất các bản ghi liên kết đã cập nhật.
Đối với thử nghiệm dành riêng cho nhà phát triển, đội ngũ có thể thêm ?mode=developer vào quyền Associated Domains, bật Chế độ Nhà phát triển (Developer Mode) và Associated Domains Development trong cài đặt thiết bị, và chạy bản dựng được ký bằng cấu hình cung cấp dành cho nhà phát triển:
<key>com.apple.developer.associated-domains</key>
<array>
    <string>applinks:app.example.com?mode=developer</string>
</array>
Vì chế độ thay thế này yêu cầu chữ ký nhà phát triển, nó đóng vai trò như một công cụ chẩn đoán phát triển thay vì là đường dẫn xác minh TestFlight hoặc sản xuất.
Kiểm định quyền tệp nhị phân bằng công cụ dòng lệnh macOS
Trước khi tải tệp lưu trữ lên TestFlight hoặc App Store Connect, hãy xác minh rằng Xcode đã nhúng đúng quyền Associated Domains trong quá trình biên dịch tệp nhị phân:
codesign -d --entitlements :- /path/to/Payload/YourApp.app
Kiểm tra đầu ra XML để xác nhận rằng khóa com.apple.developer.associated-domains tồn tại, không chứa lỗi định dạng hoặc khoảng trắng thừa và bao gồm các chuỗi máy chủ sản xuất dự kiến.
Xác thực sự lan truyền AASA trên CDN thông qua các truy vấn xác minh CDN của Apple
Trước khi thúc đẩy bản dựng lên sản xuất công khai, hãy truy vấn bộ nhớ đệm biên (edge cache) công khai của Apple để xác minh rằng CDN đã quét và xác thực bản ghi AASA phía máy chủ:
curl -v https://app-site-association.cdn-apple.com/a/v1/app.example.com
Phản hồi khớp từ CDN là một tín hiệu chẩn đoán hữu ích, nhưng không nên coi đó là sự đảm bảo cho hành vi Universal Link trên từng thiết bị. Hãy xác nhận trạng thái liên kết phía thiết bị khi chẩn đoán độ sẵn sàng ra mắt.
Cách xác minh Android App Links và liên kết tên miền qua CLI
Cấu trúc assetlinks.json với dấu vân tay Keystore của bản phát hành sản xuất
Android App Links yêu cầu một tệp khai báo Digital Asset Links được lưu trữ tại https://<domain>/.well-known/assetlinks.json. Khai báo này thông báo cho hệ điều hành Android rằng gói di động được chỉ định đã xác minh thẩm quyền để mở các liên kết web cụ thể.
Tệp assetlinks.json phải chứa dấu vân tay chứng chỉ SHA-256 chính xác của keystore được sử dụng để ký tệp nhị phân mục tiêu:
[
  {
    "relation": ["delegate_permission/common.handle_all_urls"],
    "target": {
      "namespace": "android_app",
      "package_name": "com.example.app",
      "sha256_cert_fingerprints": [
        "14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36:4F:18:28:4F:73:EC:82:E6:31:43:18:B3:3E:E6:2B:6A:BD:EF:94:3E"
      ]
    }
  }
]
Để trích xuất dấu vân tay sản xuất từ keystore phát hành hiện có, hãy thực thi tiện ích keytool của Java:
keytool -list -v -keystore /path/to/release.keystore -alias release_key
Nếu triển khai qua Google Play App Signing, hãy đảm bảo rằng dấu vân tay khai báo trong assetlinks.json khớp với App Signing Key Certificate được liệt kê trong Google Play Console, thay vì khóa tải lên cục bộ.
Cấu hình Intent Filters: Cách ly App Links HTTPS đã xác minh khỏi các lược đồ tùy chỉnh
Theo Hướng dẫn nhà phát triển Android về thêm Intent Filters cho App Links, các tệp manifest nên cách ly các bộ lọc App Link đã xác minh khỏi các dự phòng lược đồ tùy chỉnh. Việc trộn lẫn các khai báo lược đồ tùy chỉnh trong một khối bộ lọc autoVerify="true" có nguy cơ làm hỏng xác minh máy chủ trên các phiên bản Android.
<!-- AndroidManifest.xml: Bộ lọc Intent App Link đã xác minh -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="app.example.com" />
</intent-filter>

<!-- Bộ lọc Intent riêng cho Lược đồ dự phòng tùy chỉnh -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="yourapp" />
</intent-filter>
Thực hiện chẩn đoán xác minh tên miền tự động qua Android Debug Bridge (ADB)
Sau khi cài đặt cục bộ bản dựng ứng viên phát hành, hãy kích hoạt xác minh tên miền thủ công qua Android Debug Bridge (ADB) để xác thực trạng thái phê duyệt tên miền:
adb shell pm set-app-links --package com.example.app 0 all
adb shell pm verify-app-links --re-verify com.example.app
Cho phép trình xác minh có đủ thời gian để hoàn thành các yêu cầu mạng, sau đó truy vấn trạng thái hệ thống con xác minh để xác nhận phê duyệt tên miền:
adb shell pm get-app-links com.example.app
Đầu ra thiết bị đầu cuối phải cho biết trạng thái đã xác minh:
com.example.app:
    ID: 01234567-89ab-cdef-0123-456789abcdef
    Signatures: [14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36...]
    Trạng thái xác minh tên miền:
      app.example.com: verified
Xử lý các trạng thái xác minh tên miền đã cập nhật trên Android 12 trở lên
Trên Android 12 trở lên, các máy chủ được khai báo được đánh giá độc lập. Nếu một tên miền xác minh thành công, ứng dụng có thể đóng vai trò là trình xử lý mặc định cho các liên kết từ tên miền đó ngay cả khi một tên miền được khai báo khác không xác minh được. Ngược lại, trên Android 11 trở xuống, xác minh tên miền là tất cả hoặc không có gì: nếu bất kỳ tên miền được khai báo nào không xác minh được, xác minh liên kết tự động có thể thất bại cho tất cả các máy chủ trong khối bộ lọc đó. Việc tham khảo Hướng dẫn nhà phát triển Android về khắc phục sự cố App Links giúp xác định các lỗi không khớp chữ ký, vòng lặp chuyển hướng hoặc rào cản kết nối mạng.
Giao thức kiểm thử toàn diện cho việc truyền tham số và khôi phục cảnh
Sự khác biệt quan trọng giữa đánh thức Deep Link nóng (Warm) và khôi phục tham số hoãn lại (Deferred)
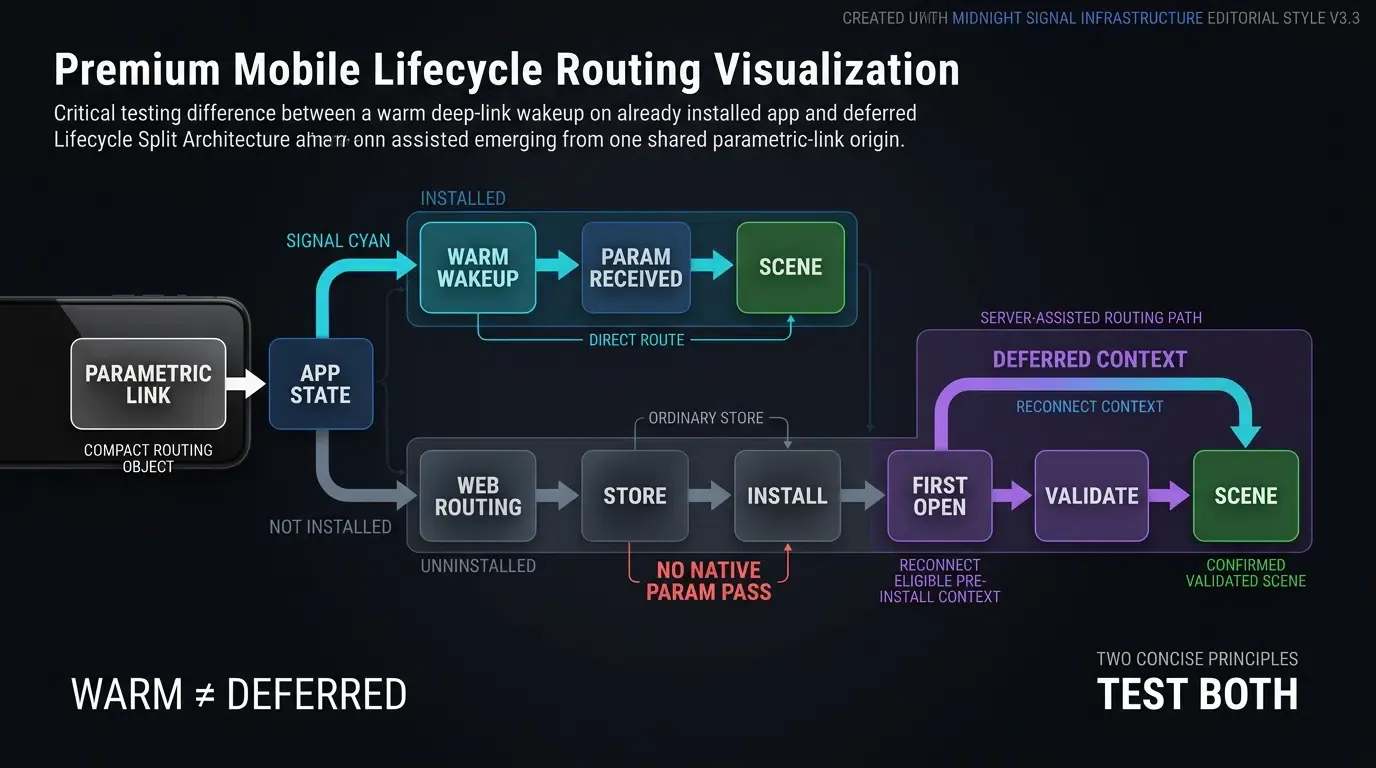
Kiểm định tiền phát hành phải phân biệt giữa hai trạng thái vòng đời deep link chính:
- Đánh thức trực tiếp (Khởi chạy nóng): Ứng dụng đã được cài đặt trên thiết bị kiểm thử. Nhấn vào một Universal Link hoặc App Link sẽ khởi động hoặc tiếp tục tiến trình ứng dụng, chuyển các tham số truy vấn qua ý định gốc hoặc các đại diện hoạt động của người dùng.
- Khôi phục tham số hoãn lại (Khởi chạy lạnh sau khi cài đặt): Ứng dụng chưa được cài đặt trên thiết bị kiểm thử. Nhấn vào liên kết sẽ mở một trang đích định tuyến web, bảo toàn ngữ cảnh, chuyển hướng người dùng đến cửa hàng và khôi phục các tham số động sau lần khởi chạy đầu tiên của ứng dụng.
Xác minh khởi tạo SDK sớm mà không chặn luồng chính
Các SDK đo lường và deep-linking phải khởi tạo sớm trong vòng đời ứng dụng để đăng ký các hook ý định đến. Trong kiến trúc Android, quá trình khởi tạo nên diễn ra trong lệnh gọi lại Application.onCreate(), tránh việc khởi tạo lại đa tiến trình. Trong môi trường iOS, cấu hình thuộc về application(_:didFinishLaunchingWithOptions:).
Trong khi các hook đăng ký ban đầu thực thi khi khởi chạy ứng dụng, việc tính toán nặng và chặn I/O mạng phải được giữ ngoài luồng giao diện người dùng chính của Android để tránh các cảnh báo Ứng dụng không phản hồi (ANR).
Việc triển khai kỹ thuật sau đây minh họa logic xác thực tiền phát hành có cấu trúc trên kiến trúc Android (Kotlin) và iOS (Swift) gốc. Các nhà phát triển có thể xem lại tài liệu tích hợp SDK để biết các thông số kỹ thuật vòng đời cụ thể theo khung.
// Android: MainActivity.kt - Ghi log ý định và chẩn đoán định tuyến tiền phát hành
package com.example.app

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Kiểm tra ý định khởi chạy lạnh
        auditLaunchIntent(intent, "onCreate")
        processDeepLink(intent)
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // Kiểm tra ý định tiếp tục nóng
        auditLaunchIntent(intent, "onNewIntent")
        processDeepLink(intent)
    }

    private fun processDeepLink(intent: Intent?) {
        if (intent == null) return

        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) {
                    Log.d(TAG, "Không có tham số deep link nào được giải quyết.")
                    return
                }

                val channel = appData.channelCode ?: "organic"
                val customData = appData.data ?: "{}"

                Log.i(TAG, "Tuyến đường tiền phát hành đã xác minh - Kênh: $channel, Payload: $customData")

                // Bước 1: Vệ sinh đầu vào, ràng buộc kiểu dữ liệu và xác thực tuyến đường
                val validatedRoute = validateRoutePayload(customData)
                if (validatedRoute != null) {
                    // Bước 2: Ủy quyền xác thực cho dịch vụ backend sử dụng phiên đã xác thực của ứng dụng
                    authorizeRoute(validatedRoute) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("Tuyến đường không được ủy quyền, hết hạn hoặc không khả dụng.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("Payload tuyến đường bị lỗi hoặc chưa được xác minh.")
                    }
                }
            }
        })
    }

    private fun validateRoutePayload(rawJson: String): ValidatedRoute? {
        return try {
            val json = JSONObject(rawJson)
            val scene = json.optString("scene", "")
            val targetId = json.optString("target_id", "")

            // Xác thực cảnh dựa trên danh sách trắng nghiêm ngặt
            val allowedScenes = setOf("event_hub", "promo_detail", "guild_hall")
            if (!allowedScenes.contains(scene)) {
                return null
            }

            // Thực thi ràng buộc độ dài và danh sách trắng ký tự trên định danh mục tiêu
            if (targetId.isBlank() || targetId.length > 128 || !targetId.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }

            ValidatedRoute(scene, targetId)
        } catch (e: Exception) {
            Log.e(TAG, "Xác thực payload JSON thất bại", e)
            null
        }
    }

    private fun authorizeRoute(route: ValidatedRoute, callback: (Boolean) -> Unit) {
        // Phiên đã xác thực được cung cấp bởi trạng thái phiên của ứng dụng; URL cung cấp ngữ cảnh tuyến đường
        BackendRouteAuthorizer.verifyRouteAuthorization(route.scene, route.targetId) { result ->
            callback(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private fun executeTargetNavigation(route: ValidatedRoute) {
        Log.i(TAG, "Điều hướng đến cảnh đã xác minh: ${route.scene}, ID: ${route.targetId}")
        // Thực thi bộ định tuyến điều hướng nội bộ đến cảnh đích
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w(TAG, "Thực thi dự phòng sảnh an toàn: $reason")
        // Điều hướng an toàn đến sảnh chính mặc định
    }

    private fun auditLaunchIntent(intent: Intent?, lifecycleStage: String) {
        val action = intent?.action
        val data: Uri? = intent?.data
        Log.d(TAG, "[$lifecycleStage] Hành động: $action, URI dữ liệu: $data")
    }

    data class ValidatedRoute(val scene: String, val targetId: String)

    companion object {
        private const val TAG = "PreFlightAudit"
    }
}
// iOS: AppDelegate.swift - Kiểm định và ghi log Universal Link tiền phát hành
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {
        // Khởi tạo SDK OpoInstall sớm mà không chặn luồng chính
        OpoInstallSDK.initWith(self)
        return true
    }

    // Xử lý Universal Links đến
    func application(
        _ application: UIApplication,
        continue userActivity: NSUserActivity,
        restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void
    ) -> Bool {
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb, let webpageURL = userActivity.webpageURL {
            NSLog("[PreFlightAudit] URL Universal Link đến: %@", webpageURL.absoluteString)
        }

        // Ủy quyền phân tích cho SDK OpoInstall
        OpoInstallSDK.continue(userActivity)
        return true
    }

    // Xử lý gọi lại đánh thức
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            NSLog("[PreFlightAudit] Không có tham số động nào được khôi phục.")
            return
        }

        let channel = data.channelCode ?? "organic"
        let payload = data.data ?? "{}"

        NSLog("[PreFlightAudit] Universal Link đã xác minh - Kênh: %@, Payload: %@", channel, payload)

        // Bước 1: Vệ sinh đầu vào, kiểm tra độ dài và xác thực danh sách trắng
        if let validatedRoute = validateRoutePayload(payload) {
            // Bước 2: Ủy quyền xác thực cho dịch vụ backend sử dụng phiên đã xác thực của ứng dụng
            authorizeRoute(route: validatedRoute) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.navigateToScene(route: validatedRoute)
                    } else {
                        self.navigateToLobbyFallback(reason: "Tuyến đường không được ủy quyền, hết hạn hoặc không khả dụng.")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "Xác thực payload thất bại hoặc mục tiêu đã hết hạn")
            }
        }
    }

    private func validateRoutePayload(_ rawJson: String) -> (scene: String, targetId: String)? {
        guard let data = rawJson.data(using: .utf8) else { return nil }

        do {
            if let json = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                let scene = json["scene"] as? String ?? ""
                let targetId = json["target_id"] as? String ?? ""

                // Xác thực cảnh dựa trên danh sách trắng nghiêm ngặt
                let allowedScenes = ["event_hub", "promo_detail", "guild_hall"]
                guard allowedScenes.contains(scene) else { return nil }

                // Thực thi ràng buộc độ dài và danh sách ký tự trên định danh mục tiêu
                let validCharacters = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789-_")
                guard !targetId.isEmpty,
                      targetId.count <= 128,
                      targetId.rangeOfCharacter(from: validCharacters.inverted) == nil else {
                    return nil
                }

                return (scene: scene, targetId: targetId)
            }
        } catch {
            NSLog("[PreFlightAudit] Giải mã payload tuyến đường JSON thất bại: %@", error.localizedDescription)
        }
        return nil
    }

    private func authorizeRoute(route: (scene: String, targetId: String), completion: @escaping (Bool) -> Void) {
        // Phiên đã xác thực được cung cấp bởi trạng thái phiên của ứng dụng; URL cung cấp ngữ cảnh tuyến đường
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: route.scene, targetId: route.targetId) { result in
            completion(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private func navigateToScene(route: (scene: String, targetId: String)) {
        NSLog("[PreFlightAudit] Điều hướng đến cảnh đã xác minh: %@, ID: %@", route.scene, route.targetId)
        // Thực thi bộ định tuyến điều hướng nội bộ đến cảnh đích
    }

    private func navigateToLobbyFallback(reason: String) {
        NSLog("[PreFlightAudit] Điều hướng đến dự phòng sảnh an toàn: %@", reason)
        // Điều hướng an toàn đến sảnh chính mặc định
    }
}
Xác thực vệ sinh đầu vào và các dự phòng cho các tham số tuyến đường bị lỗi hoặc hết hạn
Vì các chuỗi truy vấn URL và payload deep link bắt nguồn từ các môi trường web bên ngoài, các ứng dụng phải coi các payload đến là dữ liệu không đáng tin cậy. Các bộ xác thực phải xác nhận rằng:
- Các chuỗi truy vấn bị thiếu hoặc null không tạo ra ngoại lệ con trỏ null hoặc làm ứng dụng bị treo trong quá trình khởi tạo.
- Các tham số tuyến đường thực thi việc phân tích kiểu dữ liệu nghiêm ngặt, bộ lọc danh sách trắng ký tự và giới hạn độ dài.
- Xác thực máy chủ xác minh trạng thái tài nguyên mục tiêu và tính đủ điều kiện của phiên trước khi thực thi cảnh, kích hoạt dự phòng an toàn nếu đã hết hạn hoặc không được ủy quyền.
Tự động hóa các kiểm tra sơ bộ tiền phát hành trên các thiết bị vật lý sạch
Tại sao việc kiểm thử giả lập phải được bổ sung bằng xác thực trên thiết bị vật lý
Việc kiểm thử deep linking và khôi phục tham số chỉ trên các trình giả lập phần mềm mang lại rủi ro dương tính giả đáng kể. Trình giả lập chia sẻ khay nhớ tạm của hệ điều hành chủ, thiếu khả năng điều chỉnh mạng cụ thể theo nhà cung cấp dịch vụ và không mô phỏng được các dịch vụ tối ưu hóa pin riêng của nhà sản xuất phần cứng có thể làm chậm các tác vụ nền của SDK.
Việc xác minh tiền phát hành nên thực hiện trên phần cứng vật lý trải dài trên nhiều phiên bản hệ điều hành trên các môi trường thiết bị khác nhau.
Kiểm thử các luồng tải xuống theo giai đoạn: Sử dụng QR code có tham số để xác minh nội bộ
Để xác thực deferred deep linking, đội ngũ phát hành triển khai khung xác minh hai giai đoạn để kiểm tra cả cơ chế cục bộ và đường dẫn phân phối cửa hàng:
- Mô phỏng cài đặt cục bộ: Sideload một bản dựng phát triển hoặc ad-hoc đã ký trực tiếp lên thiết bị vật lý sạch để xác minh các lệnh gọi lại SDK, các điều kiện tiên quyết về đối sánh hoãn lại đã ghi chép và khôi phục tham số mà không cần thông qua cửa hàng.
- Xác thực phân phối cửa hàng: Triển khai các bản dựng ứng viên phát hành lên các kênh tiền phát hành chính thức—TestFlight cho iOS và Google Play Internal hoặc Closed Testing cho Android. Quét mã QR kiểm thử (
https://app.example.com/join?channelCode=QA_PreRelease&inviteCode=TEST_USER_99), theo dõi đường dẫn tải xuống cửa hàng và xác minh rằng ứng dụng đã cài đặt truy xuất các tham số chính xác trong lần khởi chạy đầu tiên.
Mô phỏng khởi chạy ứng dụng lạnh, khởi động lại tiến trình và trạng thái tiếp tục nền
Xác minh hoàn chỉnh đòi hỏi phải xác thực việc khôi phục trạng thái trong các điều kiện tiến trình khác nhau:
- Khởi động lạnh: Khởi chạy ứng dụng qua Universal Link khi tiến trình đã bị chấm dứt hoàn toàn khỏi bộ nhớ thiết bị.
- Tiếp tục nóng: Khởi chạy ứng dụng qua một liên kết khi tiến trình đang bị treo trong nền, xác nhận
onNewIntenthoặccontinueUserActivitynắm bắt được sự kiện. - Giải phóng áp lực bộ nhớ: Tạm dừng ứng dụng, mô phỏng áp lực bộ nhớ hệ thống qua các tùy chọn nhà phát triển để giết tiến trình nền và xác minh rằng trạng thái được deep-link khôi phục có thể dự đoán được khi khởi chạy lại ứng dụng.
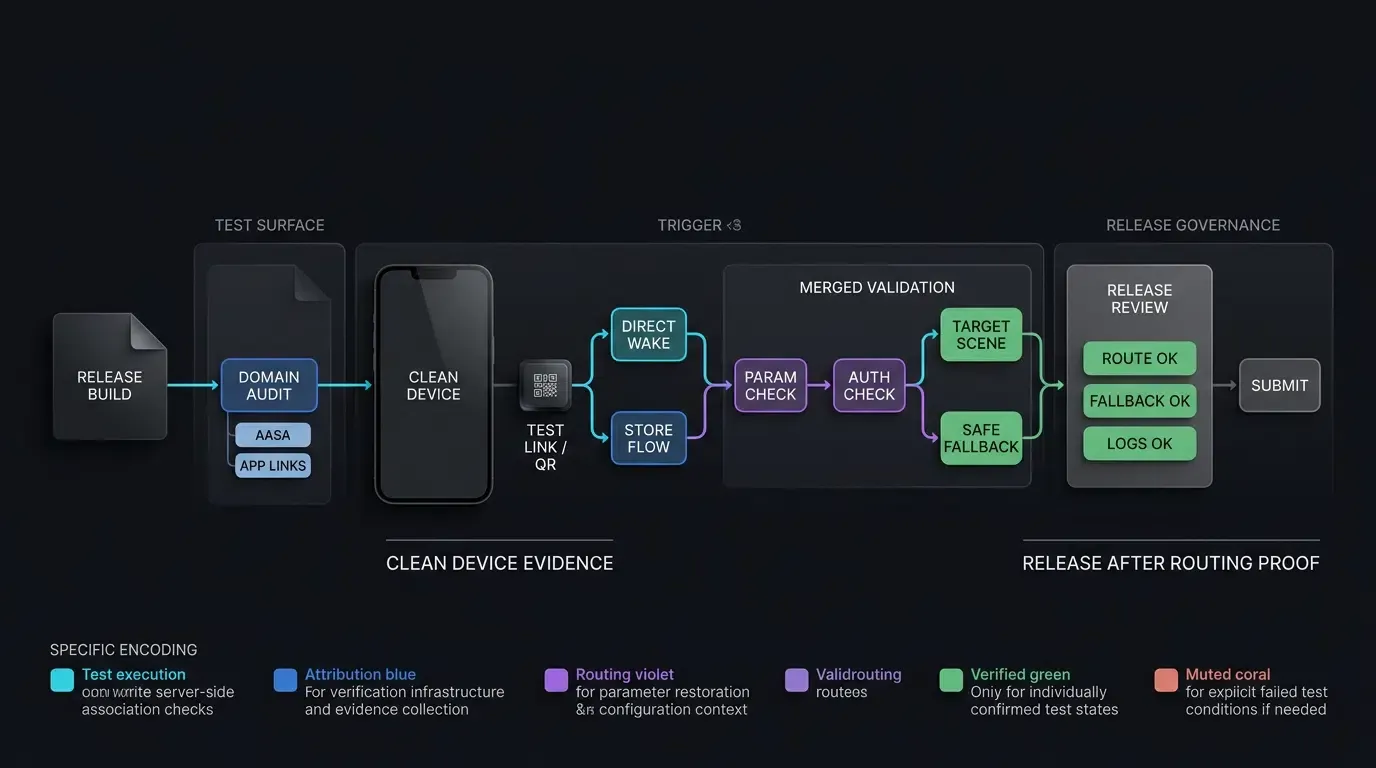
[Bản dựng tiền phát hành đã cấu hình]
              │
              ▼
[Kiểm định liên kết nền tảng]
   ┌──────────┴──────────┐
   ▼                     ▼
[Kiểm tra iOS AASA]   [Kiểm tra Android DAL]
   │                     │
   ▼                     ▼
[Truy vấn CDN Apple]  [Kiểm tra App-Link ADB]
   │                     │
   └──────────┬──────────┘
              ▼
[Cài đặt sandbox trên thiết bị sạch]
              │
              ▼
[Quét liên kết tham số & QR Code]
              │
              ▼
[Truy xuất & xác thực tham số SDK]
   ┌──────────┴──────────┐
   ▼                     ▼
[Tải cảnh mục tiêu] [Kích hoạt dự phòng an toàn]
              │
              ▼
[Phê duyệt phát hành sản xuất]
Ma trận xác minh kỹ thuật tiền phát hành và giảm thiểu lỗi
Danh mục kiểm tra kỹ thuật tiền phát hành toàn diện
Ma trận sau đây tóm tắt các điểm kiểm tra xác thực cơ sở hạ tầng chính, các chẩn đoán dòng lệnh liên quan và các giao thức khắc phục chiến thuật:
| Danh mục kiểm tra | Kiểm thử xác minh | Lệnh hoặc công cụ chẩn đoán | Kết quả mong đợi | Giảm thiểu lỗi |
|---|---|---|---|---|
| iOS Universal Links | Tính hợp lệ của AASA JSON và phản hồi HTTPS | curl -v https://domain/.well-known/apple-app-site-association |
HTTP 200, JSON hợp lệ, tiêu đề application/json |
Sửa đúng kiểu MIME máy chủ và loại bỏ chuyển hướng |
| Lan truyền CDN Apple | Tiếp nhận bộ nhớ đệm Edge CDN | curl https://app-site-association.cdn-apple.com/a/v1/domain |
JSON được lưu trong bộ nhớ đệm hợp lệ khớp với hồ sơ cục bộ | Kiểm tra lại trạng thái liên kết thiết bị/CDN, cài đặt lại ứng dụng kiểm thử hoặc sử dụng chế độ nhà phát triển hợp lệ cho chẩn đoán phát triển |
| Android App Links | Kiểm tra tự động xác minh máy chủ | adb shell pm get-app-links com.package.name |
Trạng thái xác minh tên miền: verified |
Xử lý các trạng thái số >= 1024 như lỗi; kiểm tra dấu vân tay trong assetlinks.json |
| Truy xuất tham số | Khôi phục deferred deep link | Quét QR kiểm thử trực tuyến OpoInstall | Tham số được cung cấp trong lần khởi chạy lạnh ban đầu | Kiểm tra khởi tạo SDK sớm không chặn và các quyền nền tảng bắt buộc |
| Điều hướng công cụ | Khôi phục cảnh và ủy quyền | Tiêm ý định (intent) deep link | Cảnh mục tiêu được kết xuất mà không bị giảm menu chính | Triển khai cổng ủy quyền máy chủ và dự phòng sảnh |
Câu hỏi thường gặp (FAQ)
Các nhà phát triển có thể kiểm thử Universal Links như thế nào trước khi tải lên IPA lên App Store?
Tại sao Android App Links hoạt động trong bản dựng debug nhưng thất bại trong bản dựng release?
Làm thế nào để các nhà phát triển xác minh rằng deferred deep linking bảo toàn các tham số qua một lần tải xuống cửa hàng thực tế?
Tóm tắt và Khung quyết định
Việc ra mắt ứng dụng di động thành công phụ thuộc vào việc thực thi kỹ thuật tiền phát hành có cấu trúc. Bỏ qua các cấu hình xác minh tên miền hoặc quy trình làm việc khôi phục tham số có nguy cơ làm hỏng các chiến dịch tiếp thị và gây hại cho quá trình người dùng làm quen với ứng dụng ban đầu.
Bằng cách thực hiện hệ thống chẩn đoán dòng lệnh, kiểm định sự lan truyền trên CDN của Apple và xác thực các luồng tham số hoãn lại trên phần cứng vật lý, đội ngũ kỹ thuật giảm thiểu các điểm mù trong ngày ra mắt. Việc tích hợp các công cụ kiểm thử dành cho nhà phát triển giúp xác minh các luồng deep linking và đo lường hoạt động ổn định trước khi phát hành công khai.
Để tìm hiểu cách cấu hình và xác minh các luồng làm việc deep linking trước khi ra mắt, hãy xem lại tài liệu tích hợp SDK, khám phá trung tâm tải xuống SDK Openinstall, xem các ví dụ mã nguồn mở trên GitHub, hoặc cấu hình ứng dụng kiểm thử của bạn trên bảng điều khiển nhà phát triển Openinstall.
Tài liệu liên quan
-
Khái niệm: Danh mục kiểm tra ra mắt ứng dụng, Kiểm định tiền phát hành, Khôi phục cảnh, Vô hiệu hóa CDN Apple, Digital Asset Links
-
Công nghệ: Universal Links, Android App Links, Deferred Deep Linking, Associated Domains
-
Tiêu chuẩn: IETF RFC 3986 Uniform Resource Identifier, Đặc tả quyền Associated Domains của Apple, Giao thức Android Digital Asset Links, Hướng dẫn kiểm thử bảo mật ứng dụng di động OWASP (MASTG)
-
API: API khởi tạo SDK Openinstall, API xác minh bộ lọc ý định Android, Giao diện định tuyến iOS NSUserActivity
-
Tài liệu & Tham chiếu chính thức:
Share this article