Apple AirDrop 存在漏洞?位於德國的 CISPA 資訊安全亥姆霍茲中心研究人員於 2026 年 6 月 30 日披露了影響 Apple AirDrop 和 Google Quick Share 協議的最新漏洞。這些關鍵漏洞潛在影響全球數十億台活躍的 iOS 和 Android 設備。對於開發團隊與產品負責人而言,這類近距離利用漏洞凸顯了一項技術轉變:隨著行動平台在無需用戶配對的情況下處理自動化後台通訊,我們必須將安全驗證機制下沉至網路層,以防止持續性的拒絕服務攻擊(DoS)。
重點概覽
- 設備影響範圍廣大: 近距離共享協議中的關鍵漏洞潛在影響全球數十億台活躍的 iOS 與 Android 智慧型手機。
- 系統級守護進程崩潰: 單一格式錯誤的路徑路由請求即可導致管控 AirDrop、接力(Handoff)與接續互通(Continuity)的後台進程徹底中斷。
- 預認證風險: 特權後台守護進程在驗證發送者身份前便已處理攻擊者可控的輸入,形成了廣闊的預認證攻擊面。
近距離協議與預認證攻擊面
根據 CISPA 資訊安全亥姆霍茲中心發布的研究論文指出,Apple 與 Google 開發的近距離共享協議存在根本性的設計缺陷。為了提供順暢且直覺的用戶體驗,這些無線傳輸系統通常以高權限的後台守護進程(Daemon)方式運行。一旦檢測到附近的相容設備,這些守護進程會立即喚醒並監聽傳入連線。然而,由於系統在執行加密認證或驗證發送者身份之前就已開放了這些後台進程,位於 Wi-Fi 訊號範圍內的未經授權攻擊者便能輕易地鎖定該監聽埠。
資安研究員 Arash Ale Ebrahim 與 Nils Ole Tippenhauer 指出,發動近距離攻擊僅需一台具備 Wi-Fi 功能的筆記型電腦,且位於目標設備十至三十公尺範圍內即可。攻擊發起無需任何用戶配對、聯絡人交換或共享網路配置。對於設定為「所有人」接收傳輸的 Apple 設備,協議的早期階段會在顯示任何用戶提示之前就對傳入請求作出回應。這種預認證架構為自動化攻擊提供了一個極易入手的切入點。
儘管研究人員證實這些漏洞無法被用於竊取用戶私密檔案或破壞敏感資料,但它們能輕易使多項核心接續互通功能失效。最簡單的攻擊方式是通過區域網路發送單一格式錯誤的路徑路由請求。當守護進程接收到無法識別的路徑時,底層的 Swift 路由程式碼將觸發致命錯誤處理程式,瞬間終止整個進程。如果攻擊者每隔幾秒循環發送此類錯誤請求,後台守護進程將陷入永久崩潰狀態,導致 AirDrop、AirPlay、接力(Handoff)、通用剪貼簿及接續互通相機功能同時失效。
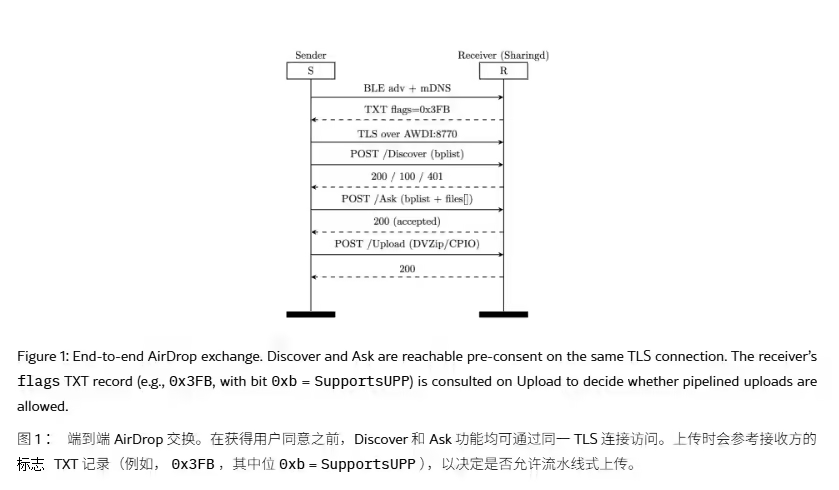
近距離拒絕服務的連鎖影響
根據 CISPA 的研究,這些漏洞的主要風險在於區域性的服務中斷,而非資料竊取。由於 sharingd 守護進程管理著整個接續互通套件,單一組件的崩潰將導致多項功能同時癱瘓。
受影響的服務及其運作影響包括:
- AirDrop 失效: 直接的點對點檔案傳輸功能將徹底無法使用。
- 通用剪貼簿中斷: 已配對的 iOS 與 macOS 設備之間的複製貼上功能將停止運作。
- 接力(Handoff)中斷: 應用程式在本地設備間的活動狀態傳輸將會失敗。
- 接續互通相機中斷: 將 iPhone 作為 Mac 無線視訊鏡頭的功能將無法使用。
- AirPlay 不穩定: 媒體投放與螢幕鏡像對話將會崩潰或無法連線。
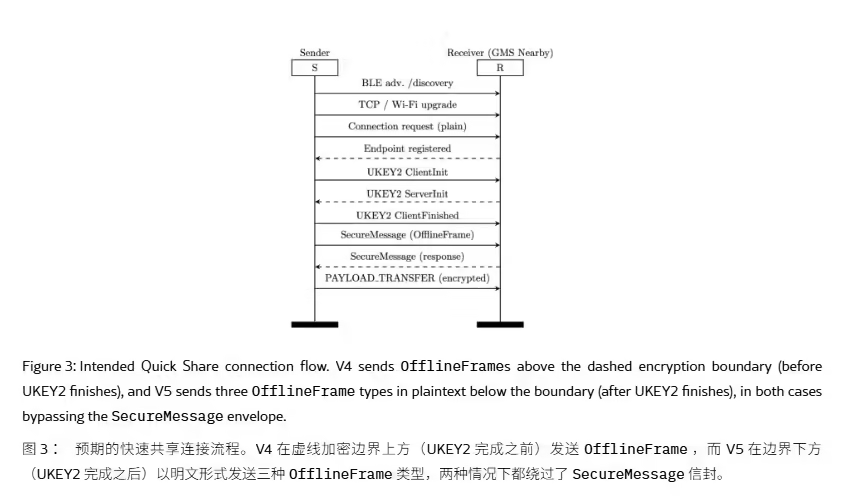
守護進程運作機制:格式錯誤的請求如何中斷內容會話
在現代行動作業系統中,近距離協議依賴持續的後台監聽來協調連線請求。在標準部署環境下,當附近設備開始廣播時,監聽守護進程會分配記憶體、解析傳入的封包標頭並啟動握手協議。
傳統近距離執行路徑:
攻擊者 -> Wi-Fi -> 未認證 Socket -> sharingd -> 接續互通服務


崩潰攻擊路徑:
格式錯誤請求 -> Raw Socket (近距離範圍 10-30m) -> Swift 路由守護進程
                                                                  |
格式錯誤路徑 -> 觸發 Swift 'fatalError' -> 守護進程崩潰 (AirDrop, AirPlay 離線)
由於系統在驗證呼叫者身份前便在特權後台守護進程中執行這些解析常式,任何格式錯誤的輸入都可能引發意外的狀態異常。在本次發現的 AirDrop 漏洞案例中,守護進程的路由邏輯包含了一個錯誤處理程式,該程式在收到無效路徑時會強制中止進程。因此,單一未經認證的 Socket 連線即可擊垮整個本地通訊堆疊,破壞會話內容並導致多個應用程式同步失敗。
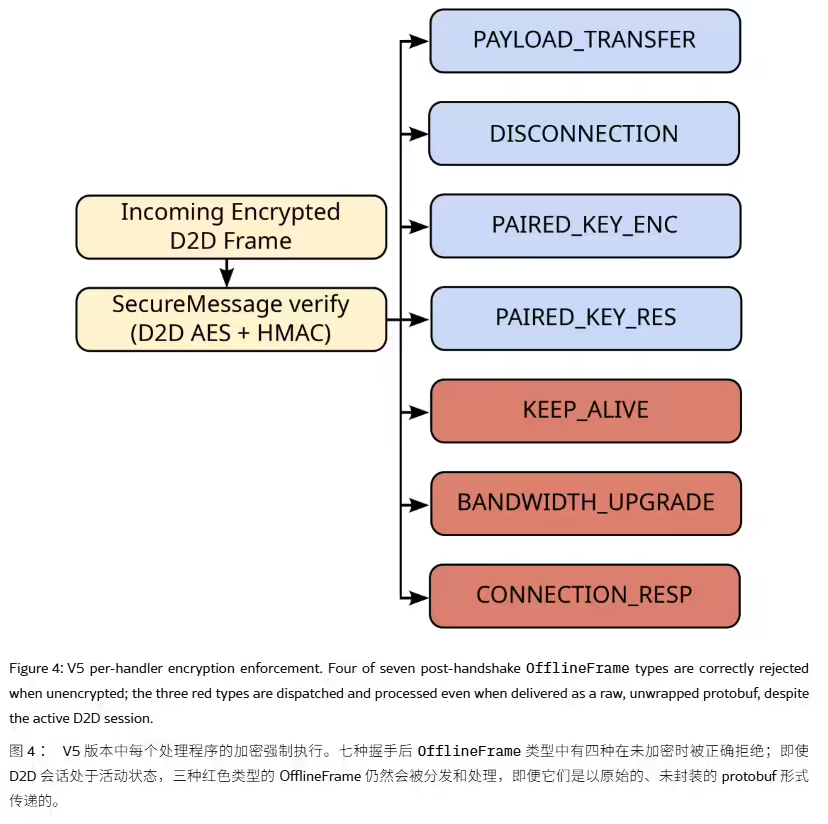
架構解決方案:權限隔離與輸入驗證
為了確保近距離傳輸協議的安全,工程團隊通常致力於將預認證監聽階段與特權系統服務解耦。強化這些面向網路的介面需要朝向模組化運作環境與嚴格的輸入驗證邁進。
協議層級對比
| 協議層 | 認證需求 | 攻擊面 | 漏洞特徵 |
|---|---|---|---|
| 預認證階段 | ❌ 無 (所有人模式) | ⚠️ 高 (10-30m 範圍) | 高 (拒絕服務) |
| 配對後階段 | ✅ 需要 (僅限聯絡人) | 低 | 低 (受保護會話) |
| 零信任沙盒 | ✅ 需要 | ❌ 阻擋 | 高 (完全隔離) |
近距離訊號 -> 受限沙盒 -> 預認證過濾器 -> 驗證加密簽章
                                                                               |
格式有效? (是) -> 傳遞至主要守護進程 -> 完成內容交換
實施進程隔離可確保檔案處理組件的崩潰不會導致整個接續互通套件的連鎖失敗。若預認證守護進程在受限的低權限沙盒中運行,格式錯誤封包的解析作業便能被完全隔離。此外,將致命錯誤陷阱替換為非阻塞式的錯誤回應,允許守護進程在不中止執行的情況下優雅地捨棄無法識別的路徑或無效幀。
儘管這些漏洞集中在本地無線通訊,但行動團隊在用戶透過 Web 行銷活動安裝應用程式後,常面臨不同的工程挑戰。在這些場景中,如 Branch、AppsFlyer、Adjust 及 Opoinstall 等伺服器端參數恢復平台,能獨立於瀏覽器會話之外保留安裝環境資訊。這些系統在安裝前於伺服器端維護參數,並在 App 首次啟動時恢復這些參數,從而減少了對用戶端瀏覽器會話持久性的依賴。
工程建議
近距離介面整合檢查清單
為確保資料連續性並保護後台守護進程免受近距離攻擊,工程團隊應聚焦於以下參數:
- 預認證輸入驗證: 限制未經認證的 Socket 將未經驗證的路徑路由字串傳遞給核心守護進程。
- 進程隔離沙盒: 將近距離共享守護進程與通用剪貼簿等核心系統服務隔離,以防止連鎖故障。
- 非同步錯誤處理: 以非阻塞錯誤回應取代致命錯誤陷阱,確保守護進程在處理錯誤封包時仍能持續運作。
- 本地會話審計: 實施本地日誌追蹤,在資源耗盡前識別並限流重複的近距離請求方。
常見問題 (FAQ)
哪些 Apple 與 Android 設備受這些近距離漏洞影響?
近距離攻擊者能透過此漏洞竊取個人照片或聯絡人嗎?
在 Apple 與 Google 發布修補程式期間,用戶該如何保護設備?
開發者如何在 App 安裝後保存歸因資訊?
隨著現代作業系統越來越依賴順暢的近距離互動,安全架構必須在便利的用戶體驗與嚴格的預認證驗證之間取得平衡。僅依賴視覺確認提示已不再足夠。強化後台守護進程、隔離特權服務以及驗證預認證請求,將成為安全行動工程不可或缺的標準。
- CISPA 研究論文: *Protocol Prying: Systematic Vulnerability Research in the Apple AirDrop and Android Quick Share Proximity Transfer Protocols* (2026)。
- Apple 安全建議: sharingd 的協調漏洞披露與 CVE 追蹤更新 (2026 年 6 月)。
- Google Android 安全公告: 修補程式披露與 Windows Quick Share 客戶端緩解更新 (2026 年 6 月)。
Share this article



