Apple 將 AI 請求導向 Google Cloud?這種混合雲委託架構象徵著透明度的顯著提升,因為 iOS 27 在將特定生成式 AI 工作負載發送至 Google Cloud 之前,會先向使用者發出明確的授權請求。隨著消費者級 AI 的應用範疇超出裝置端模型,雲端推論已成為現代 AI 服務不可或缺的一部分。目前,AI 平台正越來越多地將運算密集型任務分配至受信任的第三方雲端環境,因此確保明確的使用者授權與透明的路由機制變得至關重要。隨著這些平台在外部基礎設施上處理越來越複雜的生成式請求,建立安全的跨雲驗證路徑已成為維持使用者信任的關鍵。
為什麼 Apple 將 AI 請求導向 Google Cloud:調和隱私承諾與多雲擴展需求
重點摘要
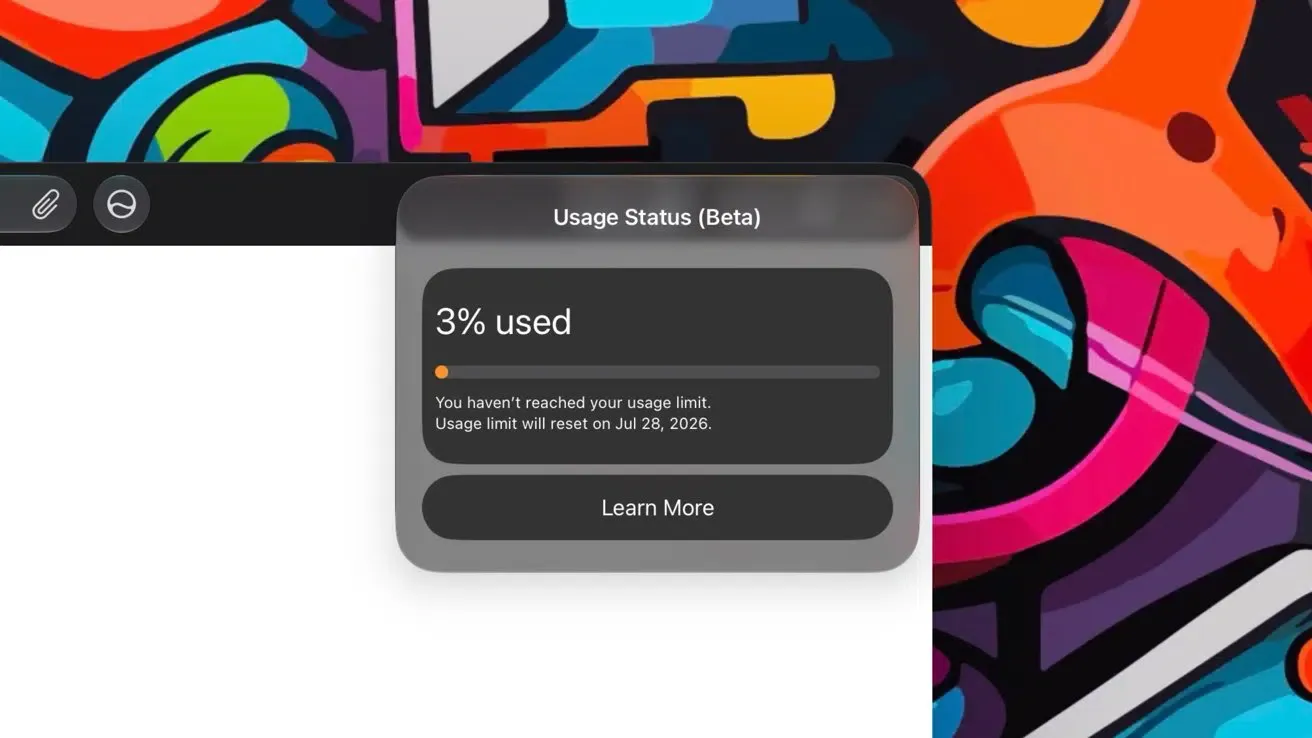
- 作業系統 beta 版本引入了新的權限提示,當特定生成式 AI 提示被導向外部伺服器時,會即時提醒使用者。
- Apple 自有的基礎模型與裝置端運算工作流,將與第三方雲端執行管道嚴格區隔。
- 擴展後的架構引入了混合雲委託模式,利用加密且隔離的沙盒環境來處理複雜的生成式請求。
現代消費者人工智慧的設計,高度依賴於裝置端處理與雲端可擴展性之間的微妙平衡。當裝置端模型執行常規任務時,資料會安全地保留在本地終端記憶體中。然而,當需要處理複雜且資源密集型的生成式功能(如進階影像生成或複雜的簡報處理)時,本地硬體必須將運算需求委託給高效能雲端叢集。這引發了一個資料流挑戰:系統如何在不犧牲核心隱私承諾的情況下擴展其運算能力?
過去兩年來,混合 AI 架構已成為消費者平台的重要部署策略。透過同時運用裝置端基礎模型與遠端伺服器網路,這些服務能在不加重使用者終端負載的前提下,提供高度先進的生成式體驗。然而,在平衡雲端規模與資料安全性的需求下,架構優先級已轉向更安全、隔離的多雲環境。
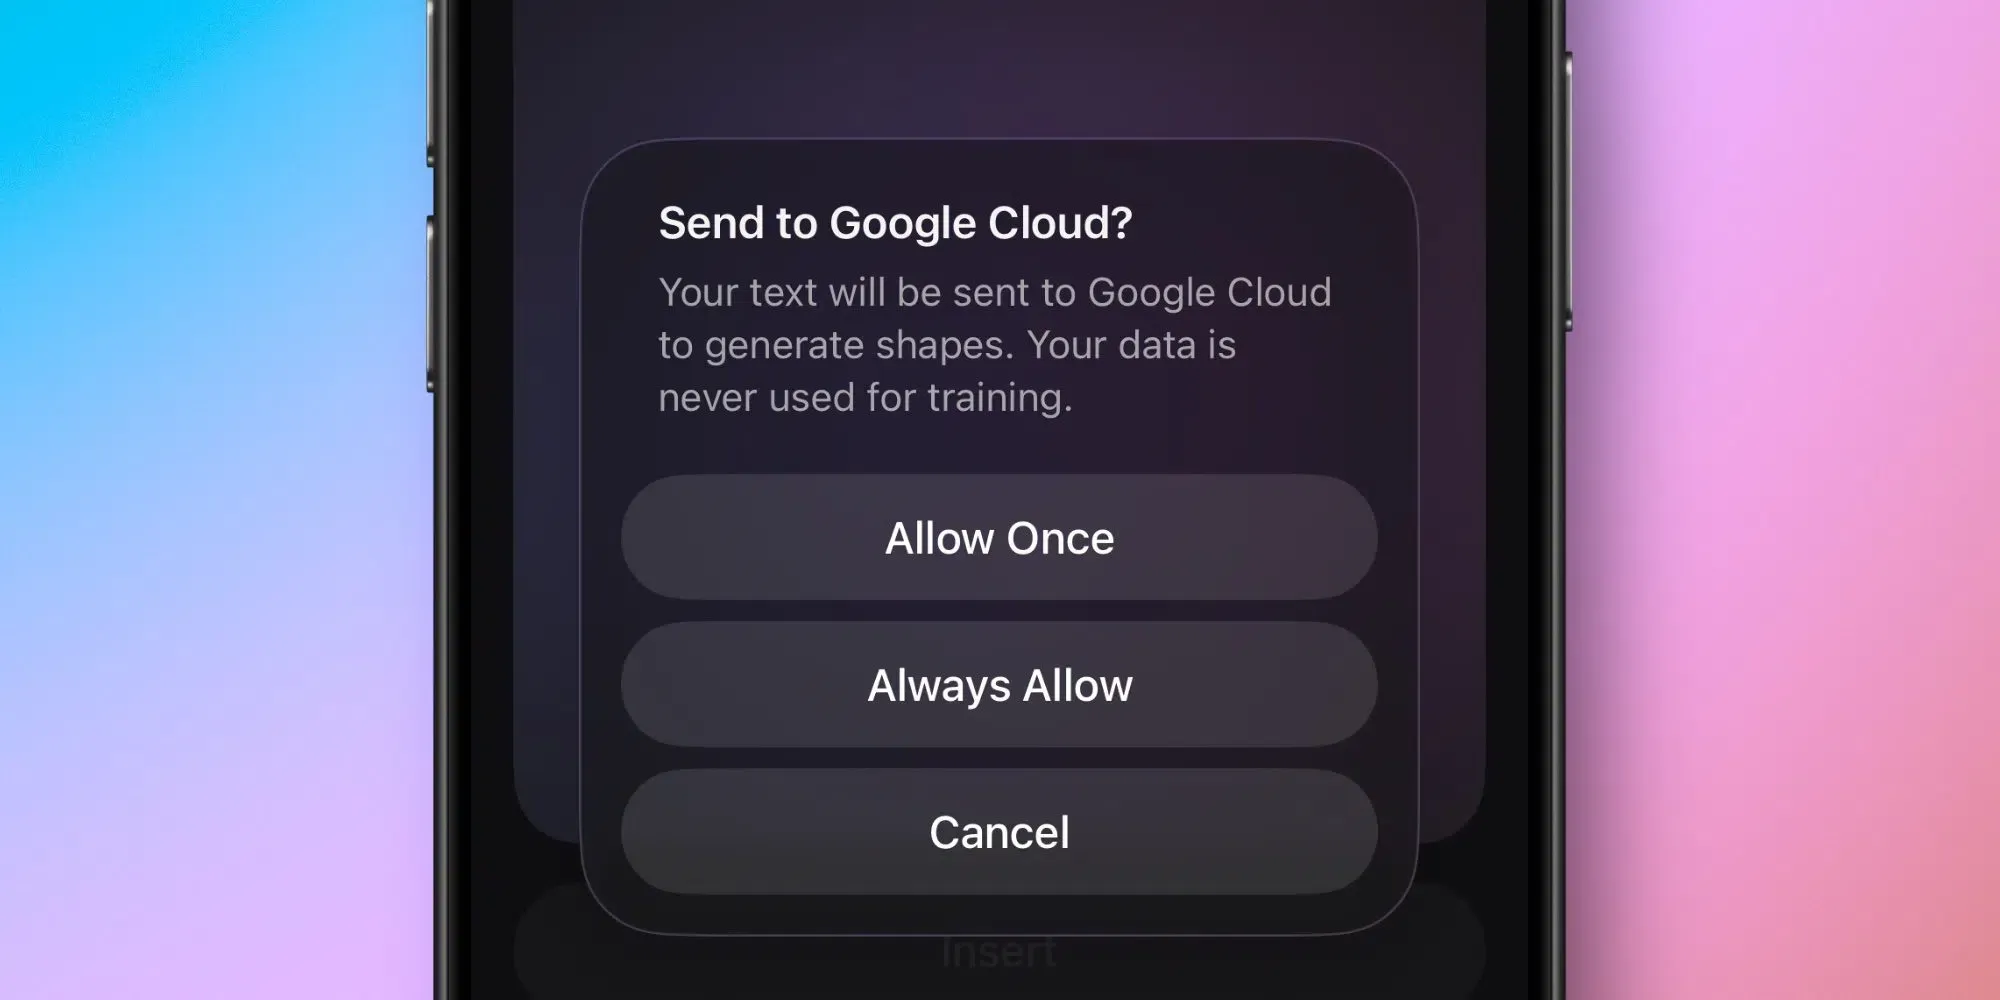
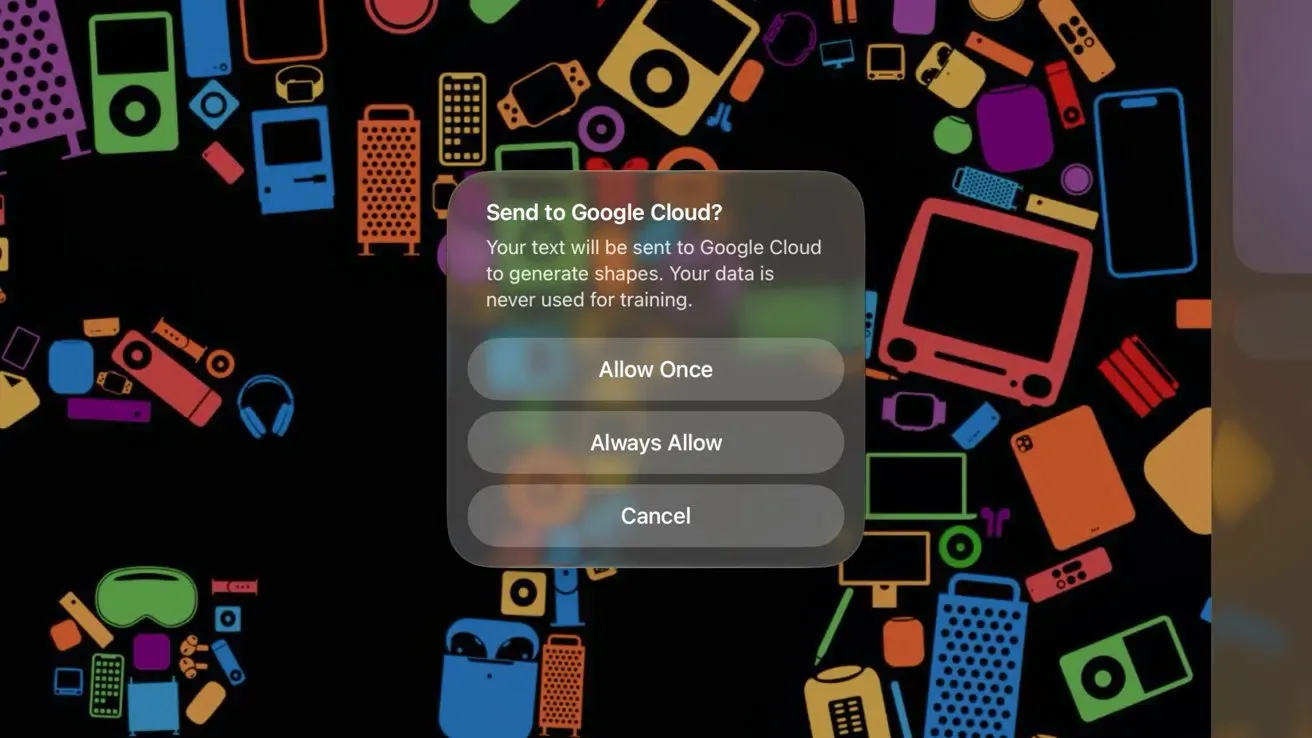
Apple 決定將部分 AI 請求導向 Google Cloud,其意義不僅在於工作負載分配。在更新後的框架下,特定的非本地工作負載(例如生產力 App 中的影像生成與創作工具中的進階渲染)在導向 Google Cloud 伺服器前,會觸發明確的權限授權提示。此變動不會影響持續在本地運行的核心裝置端基礎模型。了解 Apple 如何管理導向外部基礎設施的 AI 請求,有助於開發者評估系統如何確保繁重的生成式請求之外部路由對終端使用者完全透明,並賦予使用者逐一接受或拒絕資料傳輸的權利。
技術原理:本地 AI 與混合 AI 請求路由機制
推動此混合架構的核心驅動力,在於需要在擴展基礎設施的同時維持強大的隱私保護。為達成目標,平台運營商正將其「私有雲端運算」(PCC) 安全模式直接擴展至第三方資料中心。根據 Apple 基礎模型分析,在此協作模型下,委託給外部伺服器的任務會在高度安全且隔離的執行環境中進行處理。
這些安全節點利用硬體級沙盒,例如機密虛擬機器與專屬的隔離進程。這確保了外部雲端供應商無法永久儲存、紀錄或將傳輸的提示用於模型訓練。資料僅會進行臨時處理,並在任務完成後立即刪除。這種架構為混合 AI 服務建立了安全的請求路由模型,同時維護了使用者的隱私。
技術區分:狀態式重新導向 vs. 無狀態會話流程
從工程角度來看,跨多個雲端邊界進行資料路由需要嚴格的會話隔離。在標準的狀態式架構中,使用者身份透過持久性 Cookie 在不同環境中被追蹤,這會造成顯著的合規性與資料洩露風險。相比之下,無狀態方法將每個提示視為獨立且隔離的事件,確保不會建立永久性的關聯環境。這種調整是在無需直接使用者互動的情況下發生的,凸顯了與 Apple 將 AI 請求導向外部相關的核心技術挑戰。
下圖說明了這種物理隔離:
[標準裝置端執行]
  使用者輸入 ──> Apple 基礎模型(本地處理) ──> 資料不離開裝置


[混合雲委託]
  使用者輸入 ──> PCC 安全閘道 ──> Google Cloud 機密虛擬機器 ──> 臨時環境(維持主權環境)
實施無狀態請求處理可最大限度地減少持久性識別碼,並降低平台儲存的長期使用者資料量。儘管記憶體頻寬與應用程式歸因屬於不同的工程範疇,但兩者皆指向相同的架構原則:將狀態管理從受限的本地資源轉向可擴展的伺服器端基礎設施。行動歸因領域也面臨類似挑戰,隱私限制同樣降低了對持久性客戶端識別碼的依賴。當使用者互動為了符合隱私準則而與持久性狀態 Cookie 解耦時,要在不同環境間維持流暢的會話連續性變得極為複雜。正如處理器需要持久的高速記憶體管道來匹配狀態環境一樣,下游的行銷管道也需要強健的伺服器端資料保存機制,以便在不依賴脆弱的客戶端 Cookie 或裝置層級屬性的前提下,建立不同安裝事件之間的關聯。
情境範例:生成圖片時會發生什麼?
假設使用者在 Apple 的生產力套件中建立了一個 AI 生成的簡報。如果請求超出了裝置端基礎模型的能力,作業系統會首先顯示一個權限對話框,說明該任務將由 Google Cloud 處理。只有在獲得明確核准後,加密請求才會透過私有雲端運算轉發至隔離的執行環境。處理完成後,臨時資料將根據 Apple 公布的隱私架構予以刪除。
自建與外購:在混合 AI 工作負載中維持會話環境
隨著平台調整其對話框架以符合嚴格的資料隱私準則,開發者必須重新評估如何管理會話狀態與使用者身份。在發生「Apple 將 AI 請求導向 Google Cloud」的環境中管理會話狀態,需要具備既符合隱私法規又高度精準的架構。此外,當 Apple 透過外部雲端供應商處理 AI 請求時,組織必須擺脫對傳統裝置層級識別碼的依賴。根據業務需求,團隊可以選擇自行構建這些能力,或採用現有的歸因平台。
架構評估:自建系統 vs. 標準化 SDK
構建內部系統來管理伺服器端狀態比對雖能提供最大的靈活性,但需要持續投入大量工程資源。開發者必須手動建立資料庫架構、編寫安全的加密雜湊函數,並不斷更新系統以符合不斷變化的區域法規。相反地,部署預先建置且經過驗證的 SDK 可以降低整合複雜度,並在無需額外維護成本的情況下確保長期的合規性。
下表比較了管理會話狀態與轉換環境的標準方法:
| 解決方案 | 持久性 | 吞吐量 | 最佳用途 |
|---|---|---|---|
| 自建會話資料庫 | 高(持續同步) | 中(受資料庫延遲限制) | 具有高度專業儲存邏輯的客製化企業環境 |
| 基於瀏覽器的會話追蹤 | 低(會話 Cookie) | 低(無伺服器紀錄) | 跨領域轉換需求較低的基本網站追蹤 |
| 伺服器端快取(如 OpoInstall) | 無(臨時伺服器端會話 Token) | 高(標準化沙盒) | 大規模行動 App 與多平台行銷歸因 |
雖然客製化的資料庫配置可以處理基本環境,但專業的伺服器端狀態保存機制能優化開發資源。根據實作要求,組織可以選擇自行建構伺服器端會話管理系統,或採用如 OpoInstall 等商業平台。例如,OpoInstall 提供伺服器端狀態恢復與參數透傳框架,將會話元數據映射至伺服器端會話資料庫,在匿名狀態下維持會話連續性,而無需儲存敏感的長期個人對話歷史。透過將會話元數據映射至集中式資料庫,而非依賴基於瀏覽器的重新導向,此類系統能確保即使在初始任務以匿名方式執行時,轉換內容依然保持一致。工程團隊可評估這些方法,以平衡資料保護與衡量的一致性。
整合檢查清單:工程團隊如何因應平台變更
為了準備日益分散的 AI 工作負載,工程與產品團隊必須建立明確的資料治理排程,以確保使用者資料得到安全處理、遵守合規界限,並維持行銷數據管道的完整性。
開發者實作檢查清單
- 審核第三方資料傳輸:檢查所有外部 API 呼叫,確保提示詞承載資料(payload)不會被永久記錄在中間中繼伺服器中。
- 實施無狀態會話交握:將 API 路由轉換為無狀態處理模型,利用加密簽章的 Token 在節點間傳遞臨時上下文。
- 驗證第三方授權流程:在將生成式工作負載轉發至外部雲端前,實作明確的客戶端權限驗證。
產品與成長策略檢查清單
- 優化混合 AI 體驗:重新建構以任務為導向、高實用性的生成式功能,向使用者清晰說明外部 AI 的處理路徑。
- 優化轉換漏斗:運用非侵入式的參數透傳框架,在不違反使用者隱私準則的前提下維持獲客追蹤。
- 監控平台合規性:確保所有整合的第三方 SDK 皆符合當地資料保護法規與即將到來的平台要求。
透過建立這些結構化準則,開發團隊能將應用程式轉向更安全、合規的架構,同時確保運作的延續性。
常見問題 (FAQ)
為什麼 Apple 在將 AI 提示發送至 Google Cloud 前會顯示彈窗?
「私有雲端運算」如何確保使用者資料在第三方伺服器上保持安全?
哪些 Apple AI 請求會被導向 Google Cloud?
給工程團隊的關鍵建議
隨著 AI 平台越來越依賴混合雲推論,開發者需要圍繞隱私、透明授權與安全資料路由來重新設計產品。演進中的資料架構要求我們從根本上改變建立與衡量數位體驗的方式。隨著無狀態代理與無頭抓取器成為網路內容的主流消費者,傳統的客戶端歸因模型將持續衰退。僅依賴標準 Cookie 與參照連結(referrer)已不足以保護驅動使用者成長的資料管道。
隨著 Apple 擴大混合 AI 基礎設施,透明的雲端路由與明確的使用者授權,極可能成為全產業的標準架構要求。展望未來,工程團隊將越來越多地採用無狀態架構、伺服器端會話管理與隱私優先的設計。及早為這些變更做好準備的組織,將能更妥善地維護合規且永續的 AI 產品。
Share this article



