如何繞過微信瀏覽器阻擋來開啟應用程式?從微信內建瀏覽器開啟 App 需要使用支援容器識別的網頁至 App(Web to App)轉發頁面,該頁面可檢測瀏覽環境並提供使用者主動觸發且平台支援的啟動選項。在 iOS 上,當主瀏覽器允許時,符合條件的 Universal Links 可能會開啟已安裝的 App。在 Android 上,經過測試的 Intent URI 可以提供外部瀏覽器或 App 轉發,並以一般的 HTTPS 下載頁面作為備用方案。沒有任何轉發網址能保證微信會在所有客戶端版本中都允許此類轉發。
當封閉式社群平台限制內嵌網頁容器啟動第三方自訂網址方案或執行直接的套件檔案下載時,就會發生內建瀏覽器阻擋。在網頁跳轉至 App(Web to App)的過程中處理這些限制,需要部署支援容器識別的轉發架構,在 iOS 上利用平台支援的 Universal Links,在 Android 上利用支援且由使用者主動觸發的瀏覽器轉發,同時維持行銷活動參數的完整性。
| 名詞 | 定義 | 相關實體 | 搜尋意圖角色 |
|---|---|---|---|
| 網頁跳轉至 App(Web to App) | 將網頁使用者程式化導向原生行動應用程式。 | 深度連結 SDK | 資訊型 / 技術型 |
| 內建瀏覽器(In-App Browser) | 內嵌於社群通訊應用程式中的沙盒網頁容器。 | WKWebView / Blink | 技術型 |
| 快速安裝 | 一項旨在協助支援環境中網頁跳轉至 App 及瀏覽器轉換的整合技術。 | Android Intent Scheme | 技術型 / 商業型 |
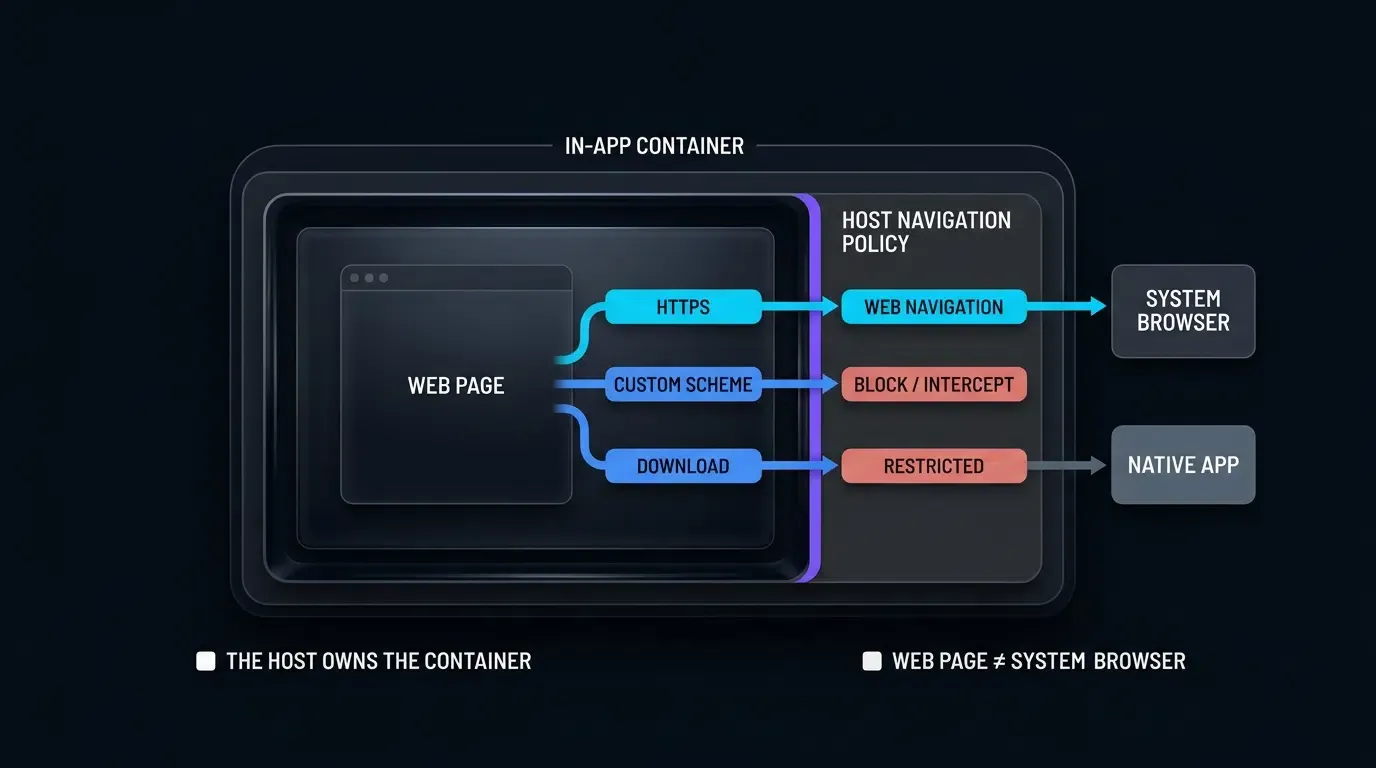
封閉生態系統的障礙:理解內建瀏覽器沙盒化機制
技術高牆:微信如何攔截自訂網址方案與任意下載
行動通訊應用程式(最顯著的是騰訊微信 / MicroMessenger)在其客戶端應用程式中內嵌了客製化的網頁渲染容器。當使用者在聊天對話、動態牆或官方帳號中點擊網頁連結時,該連結會在微信的內部瀏覽器中載載入,而不是將導向請求交給作業系統的預設瀏覽器(例如行動版 Safari 或 Google Chrome)。
根據微信客戶端版本、作業系統和主機導向政策,第三方應用程式註冊的自訂網址方案可能會被攔截或封鎖。直接的 APK 下載請求也可能受到限制,從而阻止預期的下載或安裝流程。開發人員應在代表性裝置上驗證支援的轉發行為,並提供可存取的 HTTPS 替代方案。
容器的現實:Apple WebKit 沙盒化與 Android XWeb 實作的差異
內建瀏覽器的底層技術架構在不同作業系統之間存在顯著差異,這決定了各自不同的攔截行為:
- iOS 環境:在 iOS 上,微信內嵌了 Apple 的
WKWebView架構。雖然 WebKit 強制執行標準的 iOS 行程沙盒化,但微信實作了自訂的WKNavigationDelegate攔截器。當頁面請求涉及自訂通訊協定方案的導向動作時,WebKit 會將該決定委託給主應用程式,允許容器根據其平台政策來管理非 HTTP/HTTPS 的請求。 - Android 環境:在 Android 上,微信內嵌的瀏覽器可能會根據客戶端版本、主機安全性政策和回應特性,限制直接 APK 下載或外部下載處理。因此,APK 連結可能會無法啟動預期的下載流程。開發人員應在代表性裝置上驗證回應,並在支援的情況下提供經批准的外部瀏覽器或 HTTPS 備用方案。
手動摩擦的成本:量化來自右上角選單提示的轉換流失
為了繞過內建瀏覽器阻擋,傳統的行銷活動經常依賴靜態的浮動視窗疊加層,顯示一個指向螢幕右上角的箭頭並附帶說明:「點擊選單按鈕並選擇『在瀏覽器中開啟』。」
手動切換瀏覽器可能會增加使用者放棄操作的比率;工程團隊應使用特定行銷活動的轉換數據來衡量其影響。要求使用者手動執行多步驟的瀏覽器轉發會產生使用者摩擦,導致因認知疲勞、隱私考量或對系統選單感到困惑而造成的流失。
為什麼社群通訊 WebViews 會壓制自訂網址方案
安全與壟斷控制:防範網路釣魚、點擊劫持和流量外流
內建瀏覽器攔截背后的主要基本原理是平台安全與生態系統控制。允許任意網頁執行未經驗證的自訂網址方案會將使用者暴露於點擊劫持攻擊、未授權的 App 啟動以及網路釣魚漏洞中,在這些漏洞中,惡意網站會在使用者不知情的情況下觸發本地應用程式動作。
從生態系統的角度來看,封閉式平台旨在最大化使用者在其專屬封閉花園中的停留時間。不受限制的網頁跳轉至 App 會將使用者從通訊應用程式引導至外部軟體生態系統,切斷由主平台管理的行銷數據訊號和互動指標。
技術機制:shouldOverrideUrlLoading 與 WebKit 導向政策如何捨棄方案
在程式碼層級,內建瀏覽器阻擋是透過底層作業系統架構所提供的原生導向攔截委託來執行的:
在 Android WebView 實作中,主應用程式會覆寫 WebViewClient 中的 shouldOverrideUrlLoading 回呼:
// 應用程式內 webview 攔截的概念性表示
@Override
public boolean shouldOverrideUrlLoading(WebView view, String url) {
    if (url.startsWith("http://") || url.startsWith("https://")) {
        // 允許容器內的標準網頁導向
        return false;
    }
    // 封鎖非標準通訊協定(例如自訂網址方案 myapp://)
    Log.w("InAppBrowser", "已攔截第三方方案:" + url);
    return true; // 中斷系統通訊協定分派
}
在 iOS 上,WKNavigationDelegate 方法 webView(_:decidePolicyFor:decisionHandler:) 會執行相等的檢查。如果請求的網址方案不符合 http 或 https,決策處理常式會呼叫 WKNavigationActionPolicy.cancel,防止 iOS 將 URI 分派給系統通訊協定處理常式。
直接 APK 下載限制:為什麼原生 APK 網址在社群容器中會呈現空白頁面
當標準瀏覽器遇到提供 APK 檔案的網址時,瀏覽器會檢查 HTTP 回應標頭 Content-Disposition: attachment 或 Content-Type 標頭,並根據其下載政策將傳入的位元組串流交給系統下載元件。
內建社群瀏覽器會刻意覆寫此下載轉發。在 Android 上,微信內嵌的瀏覽器可能會根據客戶端版本、主機安全性政策和回應特性,限制直接 APK 下載或外部下載處理。因此,APK 連結可能會無法啟動預期的下載流程。開發人員應在代表性裝置上驗證回應,並在支援的情況下提供經批准的外部瀏覽器或 HTTPS 備用方案。
對行銷歸因與下游 App 互動的影響
內建瀏覽器攔截會干擾行銷歸因數據管線。當使用者被阻擋或被迫透過手動切換瀏覽器時,行銷活動網址參數(例如 utm_source、utm_campaign 以及唯一的推薦權杖)經常會在未協調的網域轉換過程中遺失或被剝離。
如果在瀏覽器轉發過程中遺失了行銷活動參數,所產生的 App 工作階段可能會具有不完整的歸因上下文。安裝是歸因於行銷活動、其他來源還是自然管道,取決於歸因系統及其可用的訊號。這可能會降低報表準確性並中斷基於推薦的引導流程。
合規內建瀏覽器轉換的技術架構
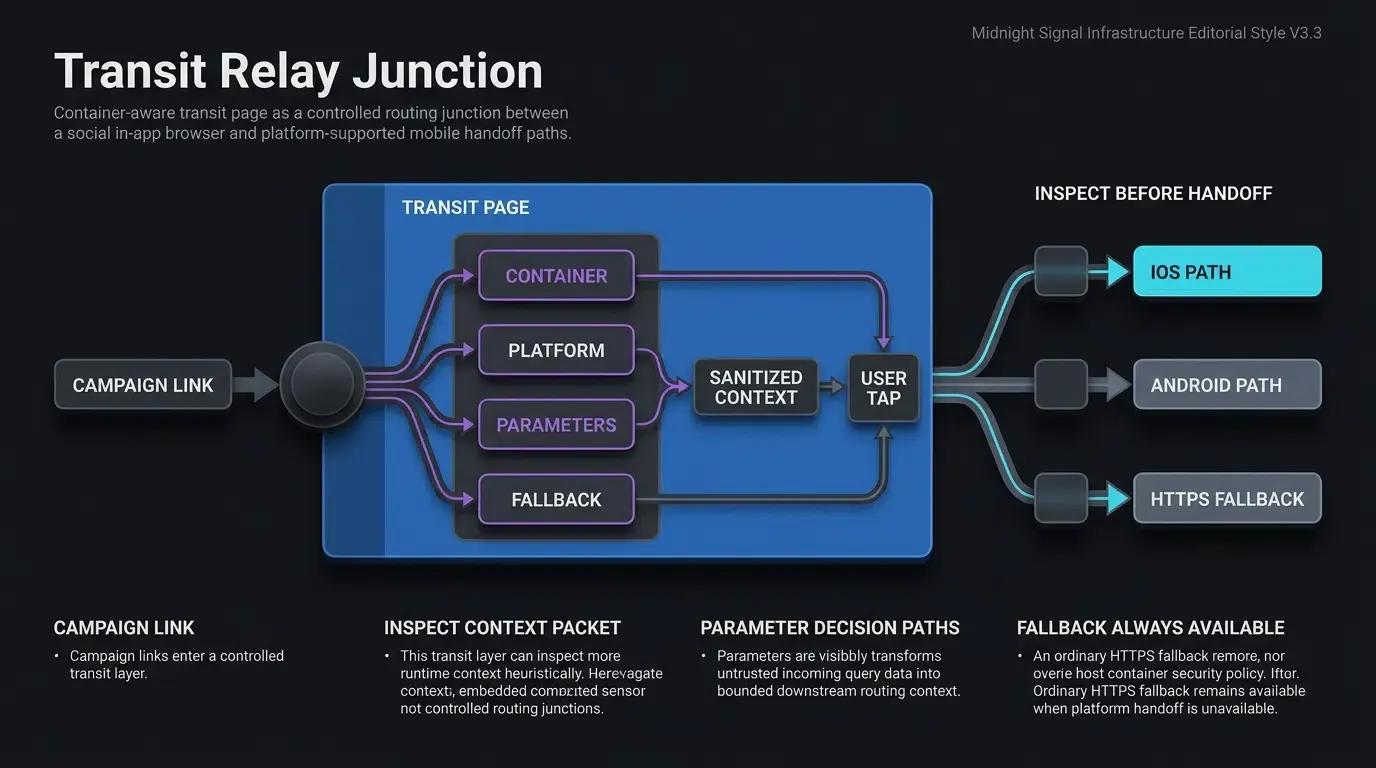
兩階段重新導向拓樸:使用者點擊 ──> 轉發頁面 ──> 系統啟動
為了在遵守主機政策的同时處理支援的導向路徑,增長工程架構部署了兩階段的轉發重新導向拓樸。
促銷廣告或社群貼文不再直接連結至原始的自訂方案或直接的 APK 檔案,而是將行銷活動網址指向專門的高可用性轉發網域。抵達後,轉發頁面會執行客戶端容器探測、評估作業系統功能,並動態選擇最佳且符合平台規範的重新導向路徑:
[使用者點擊社群聊天中的連結] ──> 轉發網域(容器檢查)
                                         │
                                         ├──> iOS:符合條件的 Universal Links ──> App 或 HTTPS 備用方案
                                         │
                                         └──> Android:支援的 Intent 轉發 ──> 外部下載或備用方案
客戶端容器探測:偵測 MicroMessenger 使用者代理字串
轉發頁面會在文件初始化時使用啟發式指標檢查瀏覽器的 navigator.userAgent 屬性,以識別執行環境是否為內建社群瀏覽器。
騰訊微信會在 iOS 與 Android 平台的使用者代理字串中注入 MicroMessenger 權杖以及版本後設資料:
- iOS 微信使用者代理範例:
... MicroMessenger/8.0.38(0x1800262c) NetType/WIFI Language/en ... - Android 微信使用者代理範例:
... Mobile Safari/537.36 MMWEBID/8821 MicroMessenger/8.0.37.2380(0x2800255b) ...
以下的實作程式碼片段說明瞭如何使用啟發式使用者代理規則檢查內建社群容器,並安全地執行條件式轉發路由:
<!-- 前端內建 WebView 偵測與轉發重新導向指令碼 -->
<!-- 檔案:transit_router.html -->

<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>正在重新導向應用程式...</title>

    <style>
        body {
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, sans-serif;
            background-color: #f8f9fa;
            color: #333;
            text-align: center;
            padding: 40px 20px;
        }
        .loading-card {
            background: #ffffff;
            border-radius: 12px;
            padding: 24px;
            box-shadow: 0 4px 12px rgba(0,0,0,0.05);
            max-width: 400px;
            margin: 0 auto;
        }
        .btn-download {
            display: inline-block;
            background-color: #007aff;
            color: #ffffff;
            padding: 12px 24px;
            border-radius: 24px;
            text-decoration: none;
            font-weight: 600;
            margin-top: 16px;
        }
        .link-fallback {
            display: block;
            margin-top: 16px;
            font-size: 13px;
            color: #666;
            text-decoration: underline;
        }
    </style>
</head>
<body>

    <div class="loading-card">
        <h2>正在開啟應用程式...</h2>
        <p id="status-text">正在偵測瀏覽器環境並準備導向。</p>
        <!-- 單一擁有者可存取的主要錨點連結;目標 href 會使用經過 sanitization 處理的查詢參數進行動態更新 -->
        <a id="app-launch-btn" class="btn-download" href="https://app.example.com/download">啟動應用程式</a>
        <!-- 如果主容器拒絕 Intent 分派時使用的次要可見 HTTPS 備用連結 -->
        <a id="browser-fallback-link" class="link-fallback" href="https://app.example.com/download">繼續前往下載頁面</a>
    </div>

    <!-- OpoInstall 官方 Web JS SDK 引用(請針對您部署的發布版本進行驗證) -->
    <script src="https://web.cdn.opoinstallcloud.com/openinstall.js"></script>
    <script>
    (function() {
        // 步驟 1:啟發式客戶端容器偵測
        var ua = navigator.userAgent || "";
        var isInWeChat = /MicroMessenger/i.test(ua);
        var isAndroid = /Android/i.test(ua);
        var isIOS = /iPhone|iPad|iPod/i.test(ua);

        var statusText = document.getElementById("status-text");
        var launchBtn = document.getElementById("app-launch-btn");
        var fallbackLink = document.getElementById("browser-fallback-link");

        // 步驟 2:符合 OWASP 標準的查詢參數 Sanitization 處理
        function getSanitizedQueryParams() {
            var allowedKeys = new Set([
                "utm_source",
                "utm_medium",
                "utm_campaign",
                "inviter_id",
                "promo_code"
            ]);

            var result = Object.create(null);

            try {
                var query = new URLSearchParams(window.location.search);
                var validPattern = /^[A-Za-z0-9_.-]{1,64}$/;

                query.forEach(function(value, key) {
                    if (allowedKeys.has(key) && validPattern.test(value)) {
                        if (!Object.prototype.hasOwnProperty.call(result, key)) {
                            result[key] = value;
                        }
                    }
                });
            } catch (e) {
                return Object.create(null);
            }

            return result;
        }

        // 輔助函式:將 sanitization 處理後的鍵值字典轉回安全的網址查詢字串
        function buildQueryString(params) {
            var parts = [];
            for (var key in params) {
                if (Object.prototype.hasOwnProperty.call(params, key) && params[key]) {
                    parts.push(encodeURIComponent(key) + "=" + encodeURIComponent(params[key]));
                }
            }
            return parts.length > 0 ? "?" + parts.join("&") : "";
        }

        var campaignData = getSanitizedQueryParams();
        var sanitizedQueryString = buildQueryString(campaignData);

        // 步驟 3:使用 sanitization 處理後的查詢參數設定基礎備用目標
        var baseFallbackUrl = "https://app.example.com/download" + sanitizedQueryString;

        // 確保可見的次要備用連結指向經批准的 HTTPS 目標
        if (fallbackLink) {
            fallbackLink.href = baseFallbackUrl;
        }

        if (launchBtn) {
            if (isInWeChat) {
                if (statusText) {
                    statusText.innerText = "已偵測到社群容器。請點擊下方以啟動應用程式或下載。";
                }

                if (isAndroid) {
                    // 設定以 Chrome 為目標的 Intent URI 範例,並帶有 sanitization 處理後的 HTTPS 備用網址
                    var encodedFallback = encodeURIComponent(baseFallbackUrl);
                    launchBtn.href = "intent://app.example.com/open" + sanitizedQueryString + "#Intent;scheme=https;package=com.android.chrome;S.browser_fallback_url=" + encodedFallback + ";end";
                } else if (isIOS) {
                    // 目標為 iOS 上為 Universal Links 註冊的獨立主機網域
                    launchBtn.href = "https://link.example.com/app/open" + sanitizedQueryString;
                } else {
                    launchBtn.href = baseFallbackUrl;
                }
            } else {
                launchBtn.href = baseFallbackUrl;
            }
        }

        // 步驟 4:初始化 OpenInstall Web JS SDK 以進行動態參數擷取。
        // SDK 會回報就緒狀態。參數持續性與延遲深度連結功能
        // 取決於部署的 SDK 版本與應用程式整合。
        // 在步驟 3 中設定的 HTML 錨點 href 仍然是唯一的導向擁有者。
        if (typeof OpenInstall === "function") {
            try {
                new OpenInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    data: campaignData,
                    onready: function() {
                        // SDK 就緒回呼。
                        // 請勿在此處覆寫 launchBtn.onclick;導向權限仍單一歸屬於錨點 href。
                    }
                });
            } catch (err) {
                console.error("OpenInstall SDK 初始化錯誤:", err);
                // 步驟 3 中設定的錨點 href 保持有效且不受阻礙
            }
        }
    })();
    </script>
</body>
</html>
網域安全與通訊協定衛生:避免欺騙性隱蔽以維持合規性
在建構網頁轉發架構時,開發人員必須遵守嚴格的安全與合規標準。嘗試使用欺騙性隱蔽(向平台安全掃描器顯示與終端使用者不同的內容)或利用網域搶註技術,既違反了騰訊的服務條款,也違反了各大搜尋引擎的品質指南。
合規的轉發架構依賴合法的平台標準:透過官方網域關聯檔案註冊的 Universal Links、標準的 Android Intent URIs,以及透明的使用者主動觸發下載提示。維持乾淨的網域安全實務可確保長期的網域聲譽,並防止在社群安全防火牆中遭到網域標記。
Universal Links 路由如何在 iOS 社群應用程式內部運作
iOS 例外情況:Universal Links 如何在內建 WebViews 內部運作
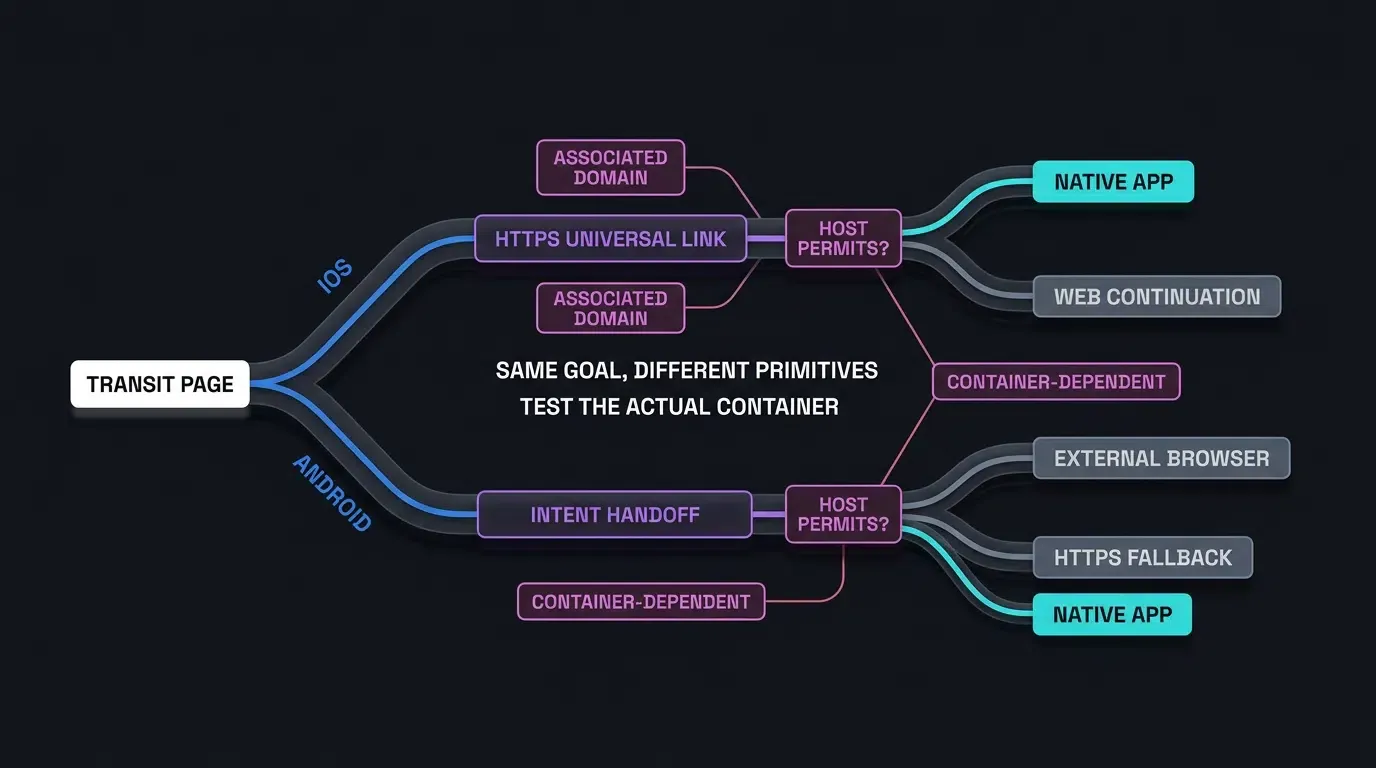
在 iOS 上,Apple Universal Links 為社群應用程式內的網頁跳轉至 App 提供了一個平台支援的機制。與自訂網址方案(myapp://)不同,Universal Links 使用標準的 https:// 網址,這些網址在 App 安裝期間透過 Apple 託管的授權檢查直接綁定至原生應用程式。
當使用者點擊符合條件的 Universal Links 時,如果已安裝該 App 且網域關聯有效,iOS 可能會開啟對應的應用程式。在內建瀏覽器內部,結果也取決於主應用程式的導向處理以及使用者的互動。
使用獨立的 Universal Links 網域以避免同網域瀏覽器導向
在 iOS 的 Safari 中,點擊託管在與當前網頁相同網域上的 Universal Link,通常會繼續在 Safari 內部進行導向,而不是開啟原生應用程式。利用獨立關聯的子網域有助於系統將該連結視為開啟 App 的動作。
為了支援可靠的 Universal Links 路由,轉發連結應源自與登陸頁面不同的主機網域:
原始網頁網域:      https://www.example.com/landing
Universal Link 目標: https://link.example.com/app/open(獨立子網域或網域)
請注意,使用獨立關聯的網域是 Safari 的既定 WebKit 導向實務;然而,在微信等社群內建瀏覽器內部的行為仍然取決於主容器委託和平台政策。
在 iOS 上未安裝應用程式時處理備用狀態
如果 iOS 裝置上未安裝目標應用程式,導向通常會繼續前往目的地 HTTPS 網頁位址,而不是開啟應用程式。
託管在 Universal Link 端點的轉發頁面會評估備用狀態。如果沒有發生原生啟動,轉發頁面會提供可存取的商店下載 CTA,或在將使用者重新導向至 Apple App Store 之前,使用 Web JS SDK 執行延遲參數快取流程。
在跨商店轉換期間保留動態歸因上下文
當未安裝 App 的 iOS 使用者從社群連結轉換至 App Store 時,網址查詢參數會被商店環境剝離。
在商店轉換之前,Web SDK 可能會根據部署的整合收集符合條件的行銷活動參數。安裝後,原生 SDK 可以嘗試擷取支援的安裝上下文。成功的參數還原取決於 SDK 設定、平台限制以及可用的比對機制;必須透過端到端測試進行驗證。
實作 Android 外部瀏覽器轉發與 APK 安裝
Android Intent 方案:從網頁容器觸發系統瀏覽器啟動
在 Android 上,由於內建網頁檢視會限制自訂方案和直接 APK 下載,轉發頁面可以指示作業系統將網頁工作階段轉發給外部系統瀏覽器(例如 Google Chrome 或 Samsung Internet)。
Android 支援 intent:// URI 方案,允許網頁將系統 Intent 宣告直接編碼到 HTML 錨點或 JavaScript 導向請求中。當為 Android 行銷活動進行格式化時,登陸頁面可以叫用帶有 action=android.intent.action.VIEW 的 Intent 網址,並指定目標備用網址(S.browser_fallback_url)。請注意,intent 分派行為取決於使用者互動手勢、目標瀏覽器可用性以及主容器安全性設定。
以下的程式碼片段示範了用於啟動外部系統瀏覽器的標準 Android Intent URI 語法:
<!-- Android Intent 方案設定與 Manifest 過濾器語法 -->
<!-- 檔案:android_intent_routing.html -->

<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <title>Android Intent 路由語法</title>
</head>
<body>

    <!-- 範例 1:以 Chrome 系統瀏覽器為目標並帶有 HTTPS 備用方案的 Android Intent URI -->
    <!-- 註:明確指定 package=com.android.chrome 以將 Google Chrome 作為目標 -->
    <!-- 語法:intent://[host]/[path]#Intent;scheme=[scheme];package=[package];S.browser_fallback_url=[fallback];end -->
    <a href="intent://app.example.com/details?inviter_id=USR_1024#Intent;scheme=https;package=com.android.chrome;S.browser_fallback_url=https%3A%2F%2Fapp.example.com%2Fdownload%3Finviter_id%3DUSR_1024;end">
        在 Chrome 瀏覽器中開啟
    </a>

    <!-- 範例 2:啟動原生 App 自訂通訊協定並帶有備用方案的 Intent URI -->
    <a href="intent://product/456#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fapp.example.com%2Fdownload;end">
        啟動原生 App 或下載
    </a>

</body>
</html>
<!-- 參考設定:AndroidManifest.xml Activity Intent 過濾器語法 (XML) -->
<!-- 請將此 activity 元素放置於 AndroidManifest.xml 的 <application> 元素內部: -->

<activity
    android:name="com.example.app.RoutingActivity"
    android:exported="true"
    android:launchMode="singleTask">

    <!-- 自訂網址方案 Intent 過濾器 -->
    <intent-filter>
        <action android:name="android.intent.action.VIEW" />
        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />
        <data android:scheme="myapp" android:host="product" />
    </intent-filter>

    <!-- Android App Links Intent 過濾器(HTTPS 網域驗證) -->
    <intent-filter android:autoVerify="true">
        <action android:name="android.intent.action.VIEW" />
        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />
        <data android:scheme="https" android:host="app.example.com" />
    </intent-filter>
</activity>
OpoInstall 快速安裝如何自動化外部瀏覽器轉發
在支援的 App 與瀏覽器環境中,OpoInstall 快速安裝可以簡化使用者主動觸發至外部瀏覽器的轉換過程。由於不同瀏覽器套件名稱與 OEM 安全性政策各異,手動為每個 OEM 瀏覽器變體(華為、小米、OPPO、Vivo、三星)製作 Android Intent URIs 需要大量的維護工作。
OpoInstall 是一個行動歸因與深度連結平台,透過其「快速安裝」技術簡化了這種複雜性。當 Android 使用者在社群內建瀏覽器中點擊由 OpoInstall 支援的轉發頁面上的下載按鈕時,SDK 管理的路由可能會根據裝置功能和主機平台政策,在支援的環境中簡化轉發。
實際的路由與備用行為必須針對部署的 SDK 版本和主機平台的政策進行驗證。
在下載與首次啟動生命週期期間保留推薦參數
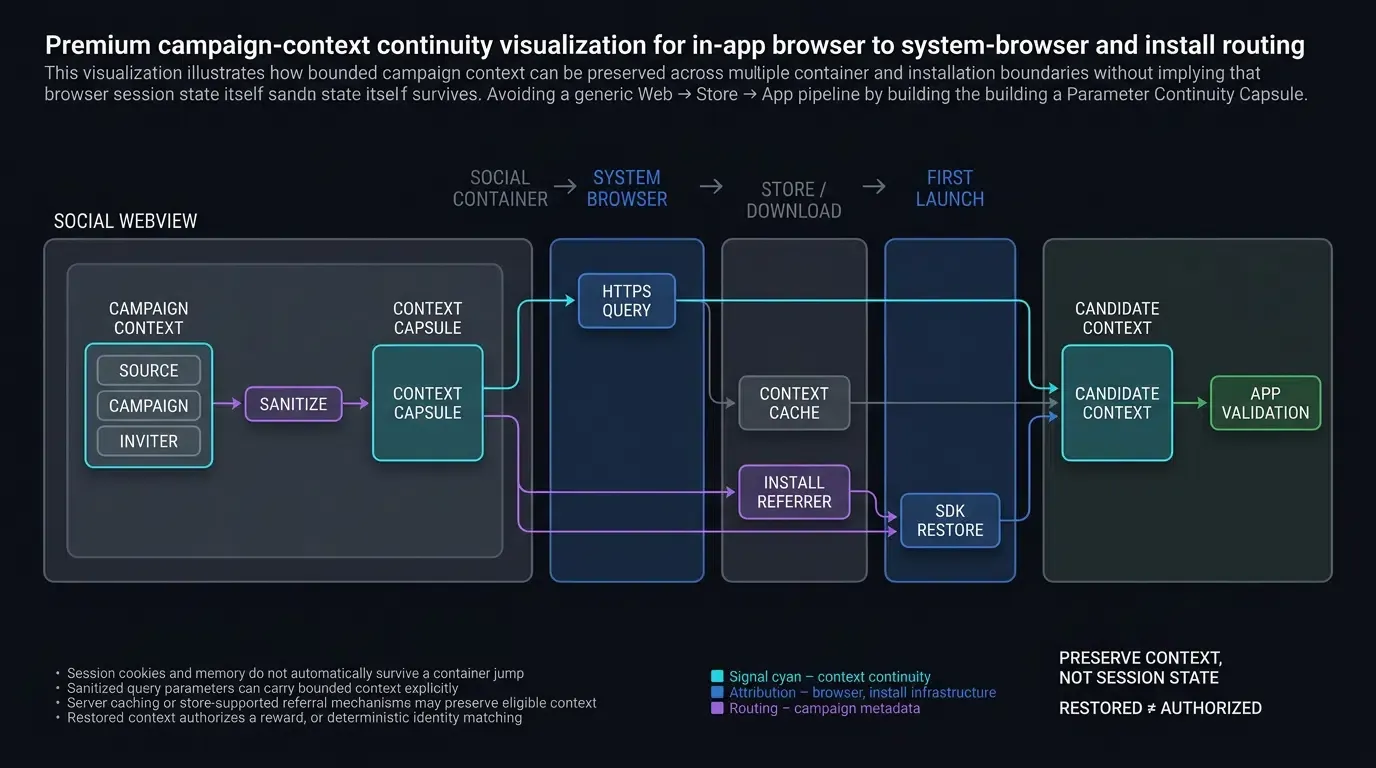
在從社群內建瀏覽器轉發到系統瀏覽器以及後續 APK 安裝的過程中,保留使用者參數至關重要。
OpoInstall 透過跨瀏覽器邊界的參數保留選項,在多階段容器跳轉過程中維持參數的連續性:
- 網址參數轉置:根據部署的路由設定,經過 sanitization 處理的查詢參數可能會被轉發至經批准的 HTTPS 目標。
- Google Play 推薦人整合:當下載網址與已安裝的 App 設定為支援時,Google Play Install Referrer 可以作為獨立的 Android 歸因機制使用。切勿假設 Web SDK 會自動建構此管道。
- 上下文參數快取:當部署的整合支援相關安裝路徑和比對機制時,原生 SDK 可以擷取符合條件的安裝上下文。
網頁跳轉至 App 重新導向策略的對比矩陣
評估跨使用者摩擦、實作心力與平台穩定性的重新導向方法
工程與增長團隊必須根據跨作業系統的技術可靠性、使用者體驗和實作負擔來評估重新導向策略。
以下的矩陣對比了跨社群生態系統常見的網頁跳轉至 App 重新導向方法:
| 重新導向方法 | 預期 iOS 執行方式 | 預期 Android 執行方式 | 使用者摩擦級別 | 實作複雜度 |
|---|---|---|---|---|
| 手動引導浮動視窗(「在瀏覽器中開啟」) | 需要使用者手動點擊選單 | 需要使用者手動點擊選單 | 高(多步驟手動提示) | 極低(靜態 CSS 疊加層) |
| 獨立自訂網址方案 | 取決於主機 / 可能被封鎖 | 取決於主機 / 可能被封鎖 | 高(被封鎖 / 死路) | 低(基本 URI 執行) |
| 標準 Universal Links | 關聯時支援;取決於容器 | 不適用;Android 使用其獨立的 App Links 機制 | 在 iOS 上低,在 Android 上不適用 | 中等(需要 AASA 託管) |
| OpoInstall 快速安裝與路由 | 取決於 SDK 與容器;僅支援環境 | 僅支援環境;測試轉發 | 可能降低 | 需要 SDK 設定與平台 QA |
常見問題 (FAQ)
為什麼微信會在 Android 上封鎖直接 APK 下載?
Universal Links 可以在微信內部直接喚醒 iOS App 嗎?
轉發網域如何在外部瀏覽器跳轉期間保留行銷參數?
總結與實作決策框架
繞過社群通訊生態系統中的內建瀏覽器阻擋,需要採用能夠納入作業系統邊界與平台安全性政策考量的適應性網頁跳轉至 App 路由架構。依賴靜態的自訂網址方案會導致死路,而手動提示則會引入轉換摩擦,進而降低使用者獲取效率。
工程團隊應實作混合式路由策略:在 iOS 與 Android 上測試支援的瀏覽器轉發,同時維持可存取的 HTTPS 備用方案。透過維護合規的轉發網域並在容器邊界之間保留查詢參數,應用程式可以改善網頁跳轉至 App 的引導體驗,同時尊重主機瀏覽器限制並保留支援的路由上下文。
若要設定應用程式以進行社群重新導向並測試內建網頁跳轉至 App 路由,請在 OpoInstall 開發人員控制台註冊 AppKey,或參閱 SDK 整合參考。對於支援參數還原的客戶端套件,請造訪下載 OpoInstall SDK,或在行動歸因實作參考中探索更廣泛的路由功能。
相關資料
-
概念:網頁跳轉至 App、內建瀏覽器沙盒化、快速安裝、外部瀏覽器轉發
-
技術:微信 XWeb 引擎、iOS WKWebView、Apple Universal Links、Android Intent 過濾器
-
標準:W3C HTML5 導向計時、IETF RFC 3986 URI 語法、OWASP 行動前 10 大安全風險
-
API:Android
Intent.ACTION_VIEW語法、Apple WebKit 導向委託、OpoInstallm.wakeupOrInstallWeb API -
官方文件與參考資料:
Share this article



