Cursor 推出 Build Live Apps?2026 年 11 月 5 日,Cursor 正式發布 Cursor Build Live Apps 功能,讓啟用雲端代理(Cloud Agents)的付費方案用戶,能夠直接透過自然語言提示詞建構、託管並分享即時網頁應用程式。雖然 AI 程式碼輔助工具降低了編寫軟體的成本,但 Cursor 指出,大多數由用戶生成的工具最終都停留在 localhost,因為設定託管、資料庫、驗證與安全性仍然是手動操作的門檻。透過此次更新,雲端代理會建構網頁應用程式架構、在需要時配置 PostgreSQL 資料庫、設定單一登入(SSO)驗證、執行平台發布前安全性檢查,並將專案部署至可共用的網址,且無需手動設定基礎設施。
從本機到正式環境:Cursor Build Live Apps 提供什麼
重點一覽
- 發布範圍:於 2026 年 11 月 5 日推出,適用於所有啟用雲端代理的付費 Cursor 方案;此功能需要雲端執行環境,無法在本機代理上執行。
- 託管技術堆疊:自動建構網頁應用程式架構、在需要時配置 PostgreSQL 資料庫、設定 Cursor SSO 驗證,並部署至託管雲端環境。
- 治理與共用:在發布前執行強制基準檢查與可自訂的代理安全性審查,私密與團隊可見應用程式預設需要登入 Cursor,團隊與企業方案預設停用公開共用(除非由管理員啟用),並支援透過標頭驗證的 Cursor API 金鑰,供自動化指令碼或 Grok Bot 使用。
將內部公用程式從開發人員的本機電腦移至即時環境,通常需要配置雲端帳戶、資料庫執行個體、身分識別提供者與部署管線。根據 Cursor Build Live Apps 變更日誌,該平台將這些步驟自動化,讓業務、營運、法務、財務與工程等部門的員工能夠透過直接連結建構並共用可運作的網頁工具。
在 Cursor 自身的組織中,各團隊已透過此工作流程部署了多類型的內部軟體:
- 用於活動報名、客戶帳戶指派與座位排程的內部營運工具。
- 結合簡報、影片與互動式產品展示的面向客戶多媒體簡報。
- 新進員工的入職、技能培訓與訓練入口網站。
- 追蹤管道指標與交易機會的即時銷售儀表板。
- 工程服務管理入口網站。
正如 The New Stack 對 Cursor 部署工作流程的報導中所說明,將應用程式從初步構想帶到即時連結,在雲端代理介面內需遵循四個階段:
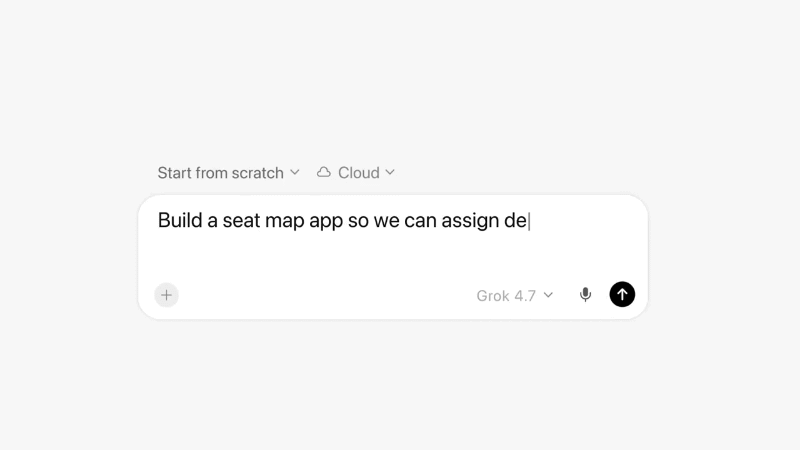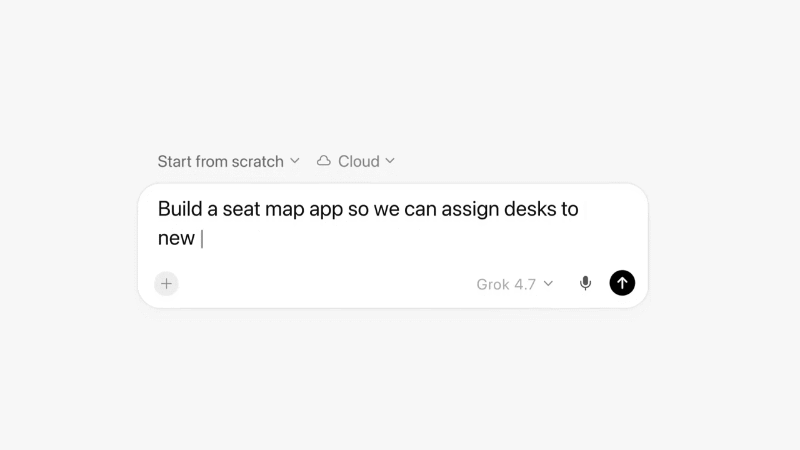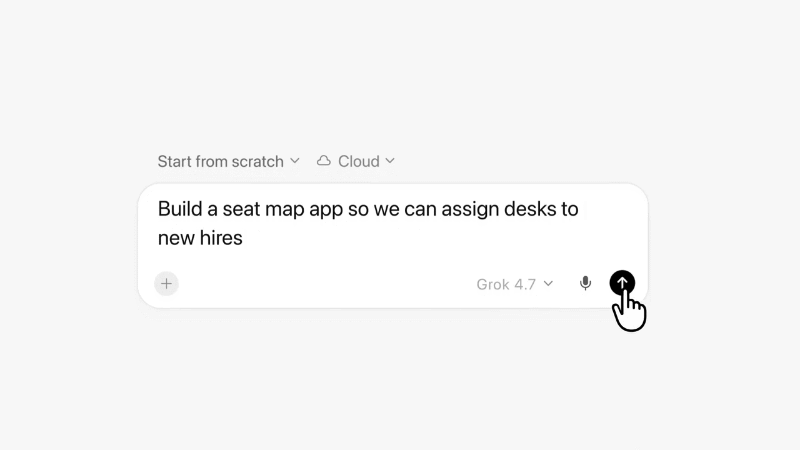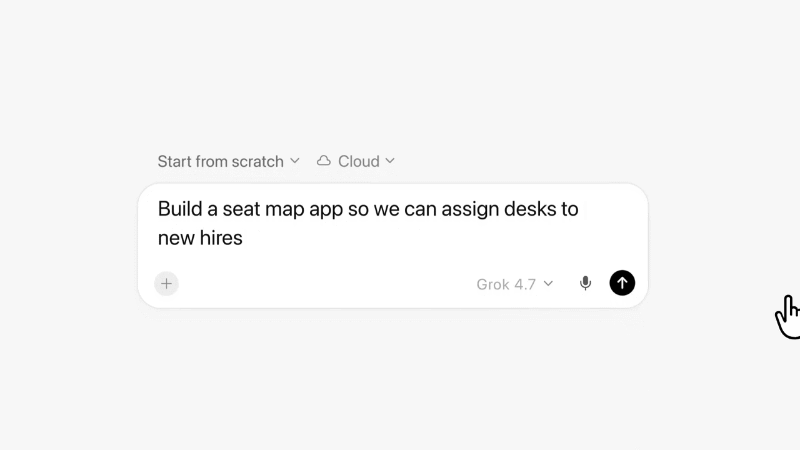
首先,用戶啟動雲端代理並以日常語言描述所需的網頁應用程式。其次,雲端代理會生成應用程式、配置所需的後端元件(如資料庫與驗證)、準備託管環境並執行自動化檢查。
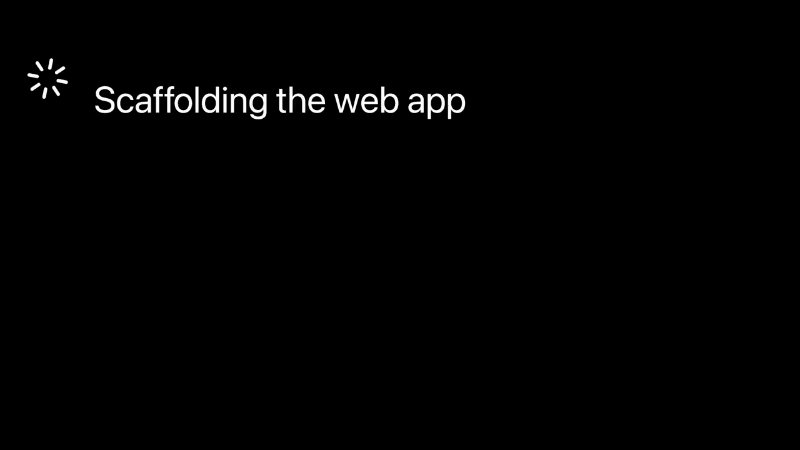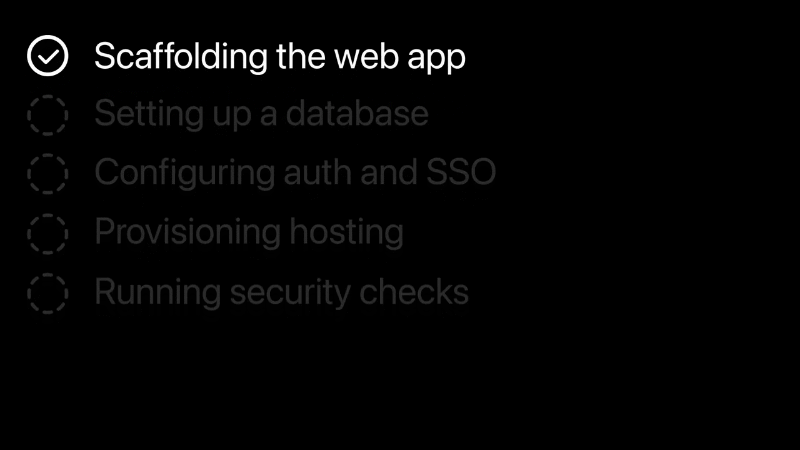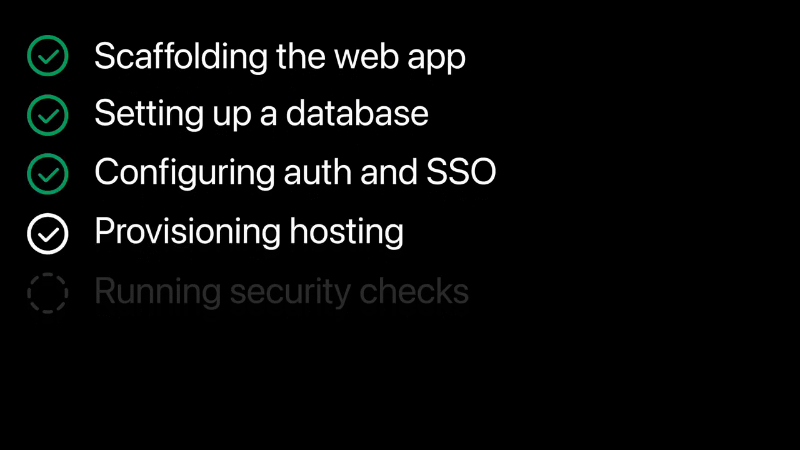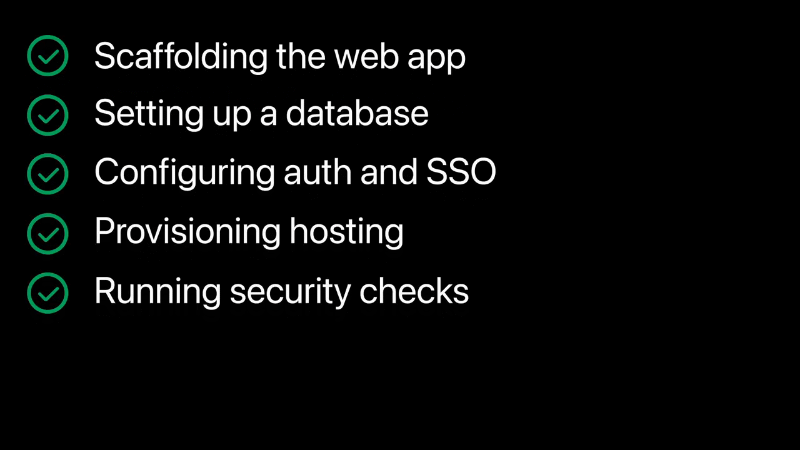 第三,建構完成後,用戶可以在工作區內預覽互動式應用程式、開啟發布對話方塊、選擇唯一網域,並在將工具公開給其他人之前設定存取範圍。
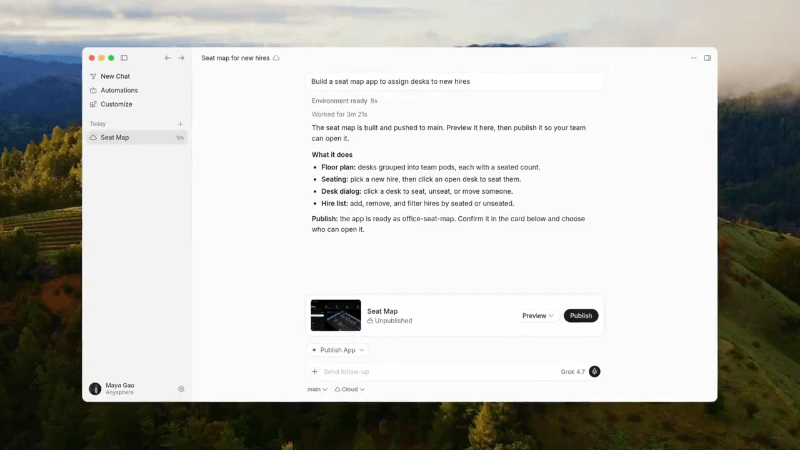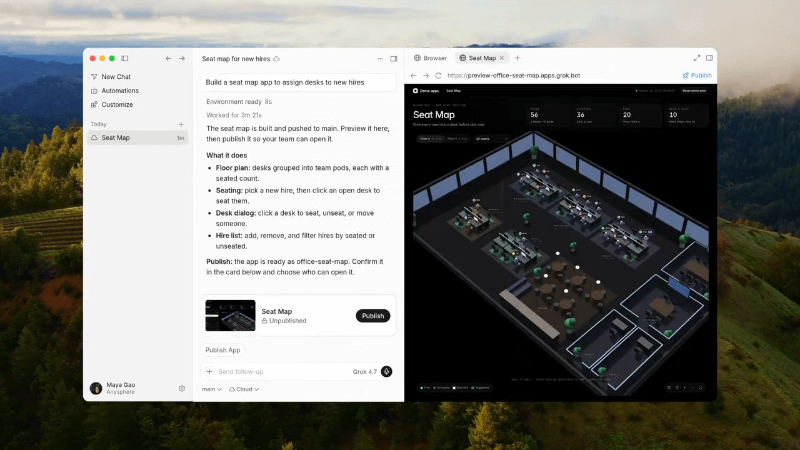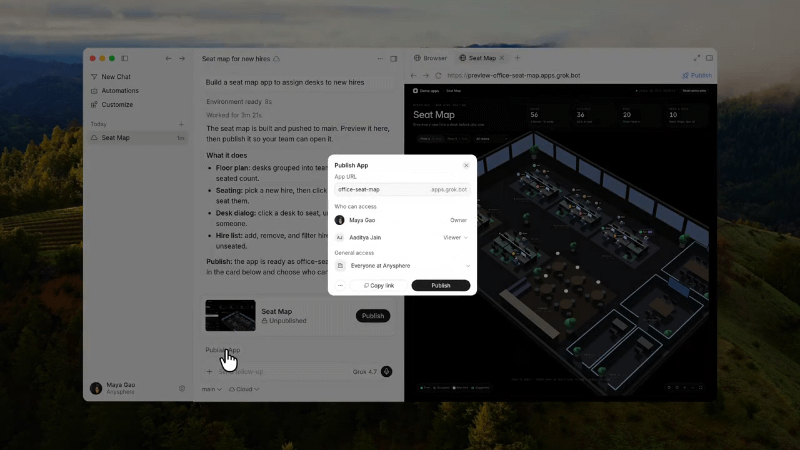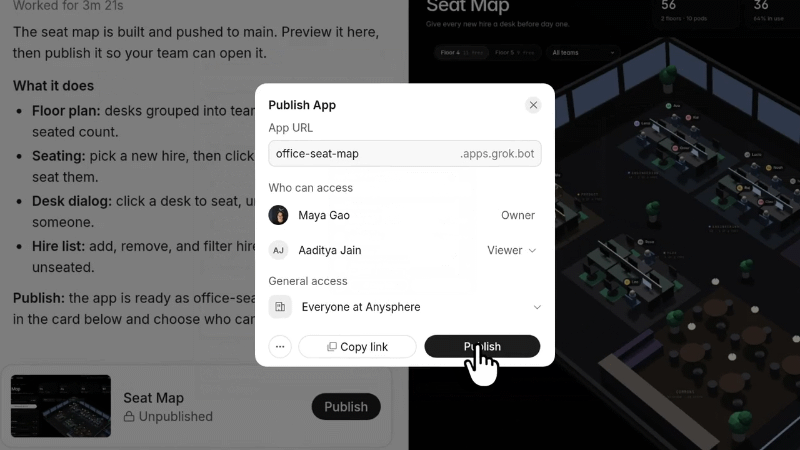
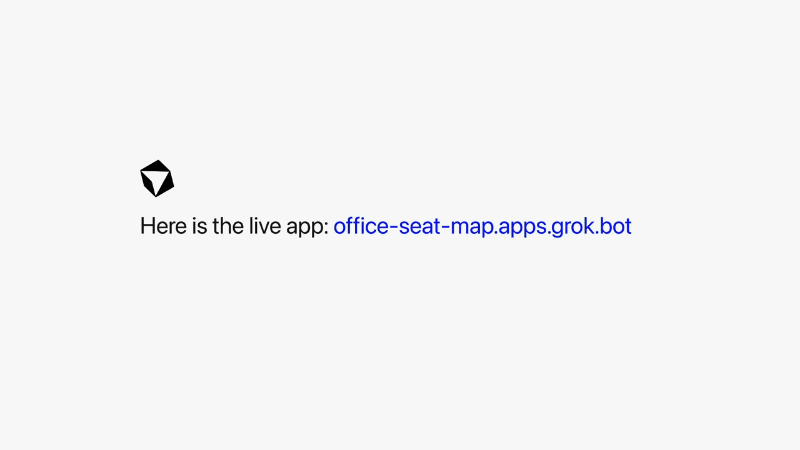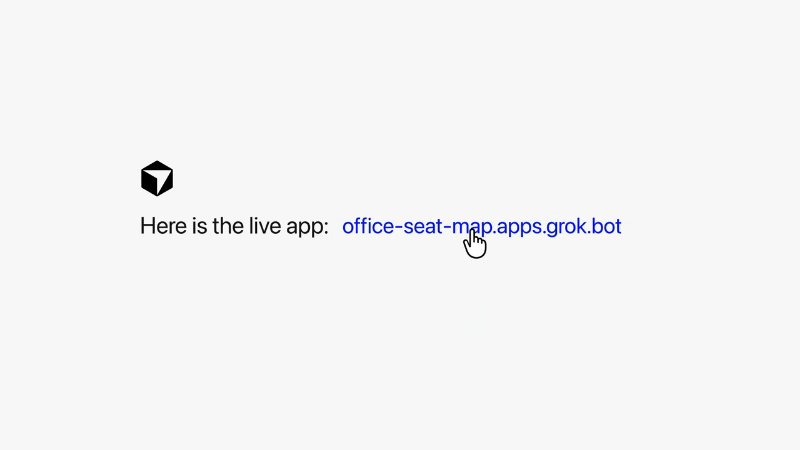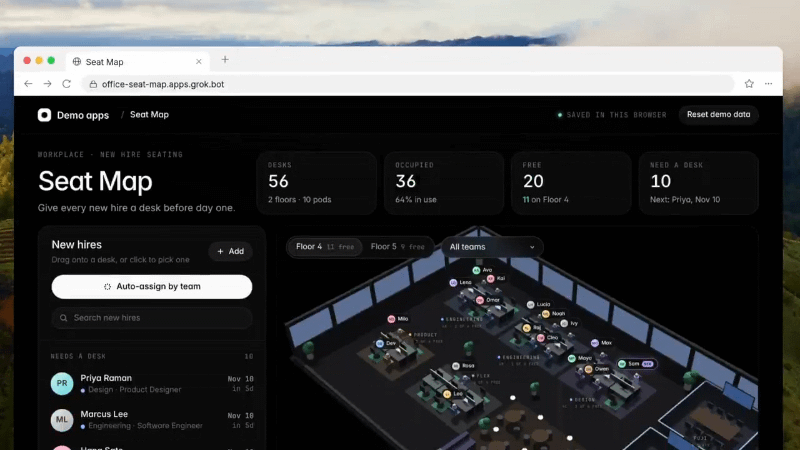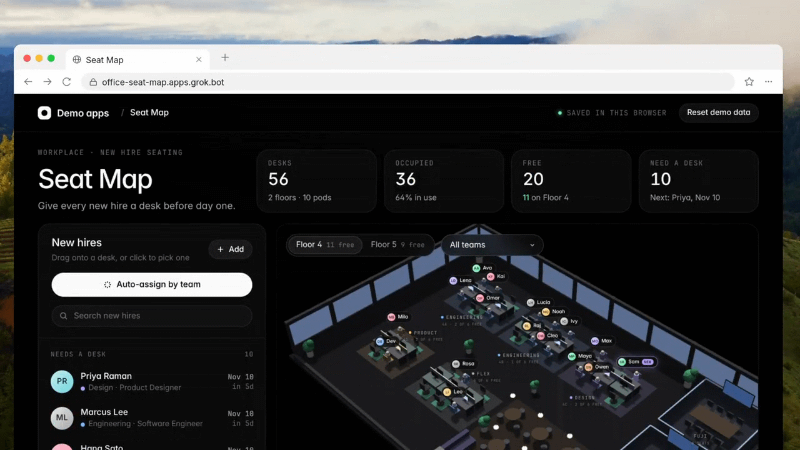
最後,在通過發布前檢查且用戶確認發布後,Cursor 會傳回一個即時連結,即可直接在瀏覽器中開啟部署的應用程式,例如互動式辦公室座位圖工具。
技術核心:雲端代理、託管服務與儲存庫來源
Cursor Build Live Apps 的技術基礎依賴於 Cursor 雲端代理,這讓用戶能夠在遠端環境中執行非同步程式碼代理,而無需讓本機筆記型電腦保持開機。由於部署管線會配置雲端資料庫、身分識別服務與託管代管,因此該功能僅透過雲端代理運作,無法與本機執行的代理搭配使用。
Cursor 於 2026 年 8 月 27 日開始縮小程式碼生成與即時部署之間的差距,當時推出了最初的工作流程,以從頭開始專案並在即時網址上進行預覽。然而,在當時的早期版本中,發布至即時網址需要用戶連接自己的外部 Vercel 帳戶。
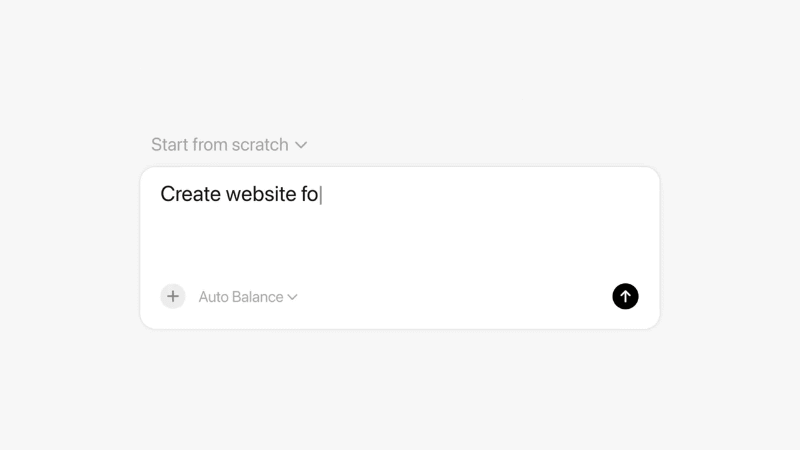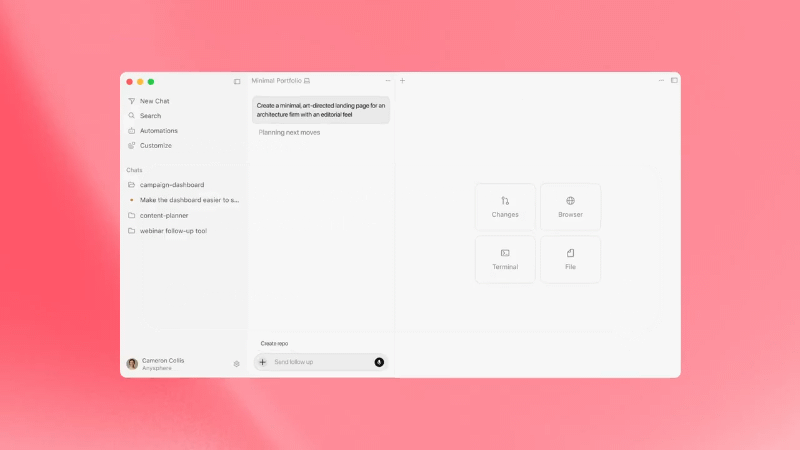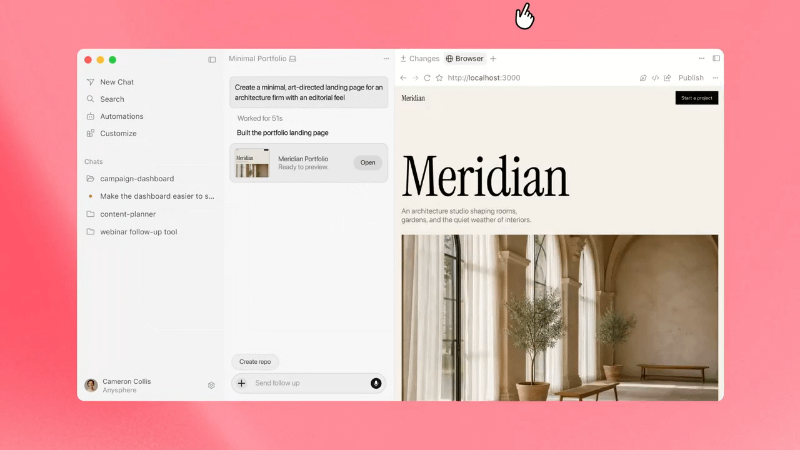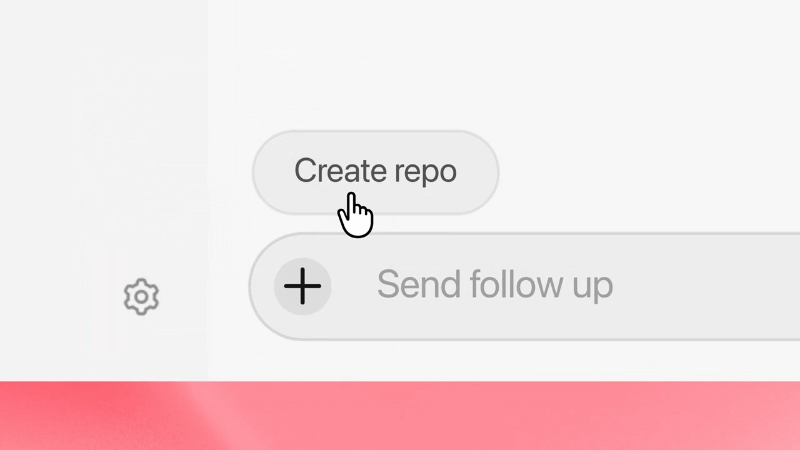
11 月 5 日的更新消除了用戶連結或管理獨立託管帳戶的需求。雖然 Cursor 的變更日誌未透露其底層雲端供應商,但 The New Stack 報導(引述 Vercel 在 X 上的聲明)指出,託管層是建構在 Vercel for Platforms 之上,Cursor 會自動為每個團隊或個人訂閱者建立專屬的隔離託管帳戶。
端對端配置、安全性審查與部署流程結構如下:
[來源輸入:自然語言提示詞 / Cursor Origin / GitHub 儲存庫]
                                 │
                                 ▼
              [Cursor 雲端代理執行環境]
              ├── 建構網頁應用程式程式碼庫
              ├── 配置 PostgreSQL 資料庫(需要時)
              ├── 設定 Cursor SSO 驗證
              └── 提示輸入外部密鑰(受託管保護,代理絕不會看到原始值)
                                 │
                                 ▼
         [發布前閘道:確定性 + 代理安全性審查]
              ├── 執行強制基準檢查(例如外洩密鑰)
              └── 評估代理與自訂團隊管理員安全性規則
                                 │
        (符合強制檢查與適用核准規則)
                                 │
                                 ▼
      [託管部署至用戶選擇的網域與隔離託管環境]
              ├── 私密與團隊存取(需要登入 Cursor;團隊/企業版預設關閉公開存取)
              ├── 公開存取(適用於個人方案或由團隊管理員啟用時)
              └── 程式化存取(透過要求標頭傳遞 Cursor API 金鑰)
開發人員可以從兩個儲存庫來源發起部署:
- 新或現有的 Cursor Origin 儲存庫:從頭開始的用戶會自動在 Cursor Origin 上建立儲存庫,這是 Cursor 於 2026 年 8 月 17 日推出以代理為中心的 Git 託管平台。
- 現有的 GitHub 儲存庫:在 GitHub 上擁有現有專案的工程師可以使用雲端代理來準備和發布應用程式,而無需將儲存庫遷移至 Origin。根據 Cursor 的說法,未來更新計劃支援 GitLab 和其他 Git 提供者。
發布前安全性閘道與存取治理
在組織內啟用快速網頁部署需要針對憑證處理、發布前驗證和存取範圍建立防護機制,Cursor在其 雲端代理應用程式說明文件中對此進行了詳細說明。
密鑰隔離與發布前審查階層
當應用程式需要連接至外部基礎設施(例如企業資料倉儲或第三方 API)時,Cursor 會提示用戶輸入所需的金鑰。根據 Cursor 的說法,這些密鑰受到妥善管理,因此代理不會看到原始的密鑰值。
在應用程式上线之前,用戶必須明確將其發布,這會觸發兩種平台檢查:
- 確定性檢查:始終執行基於規則的基準掃描,以偵測應用程式檔案中的常見問題,例如寫死的密鑰、權杖或暴露的憑證。
- 代理安全性審查:AI 驅動的審查會檢查專案中更廣泛的安全性問題,並在檢查失敗時指示用戶如何修復。
團隊管理員可以檢視所有已部署的團隊應用程式與儲存的密鑰。管理員可以新增自訂安全性審查規則、取消發布任何即時應用程式,以及核准某些被安全性審查標記的發布項目。然而,管理員核准並不能無條件繞過每一項檢查:強制性的基準防護措施仍然會被執行,且通過發布前的掃描旨在降低常見的憑證外洩風險,而不是保證自訂應用程式邏輯或外部資料庫權限毫無弱點。
存取範圍與基於標頭的 API 金鑰
一旦應用程式通過所需的檢查並部署到所選的網址,存取控制將由方案類型和驗證方法來規範:
- 團隊與企業存取:應用程式可以與特定個人、用戶群組或整個組織共用。私密與團隊可見的應用程式需要登入 Cursor。團隊與企業方案預設停用公開共用,但管理員可以啟用它;公開共用的應用程式可以由任何擁有連結的人開啟。
- 個人方案公開共用:個人方案的訂閱者可以發布具備公開存取權限的應用程式,以便任何擁有網址的人都可以開啟網頁應用程式。
- 透過 API 金鑰進行程式化存取:為了讓自動化指令碼、持續整合 (CI) 工作或外部代理(例如 Grok Bot)與已部署的應用程式互動,用戶可以設定 Cursor API 金鑰。程式化用戶端不是在可共用的網址中暴露憑證,而是透過在 HTTP 要求標頭中傳遞 Cursor API 金鑰來進行驗證,金鑰會在個人或團隊層級進行獨立管理。
競爭態勢:挑戰 Lovable、Replit 與 Grok Build
透過將託管代管、隨需 PostgreSQL 配置和 SSO 驗證直接整合到其雲端代理工作流程中,Cursor 直接與諸如 Lovable 和 Replit 等提示驅動的應用程式平台展開競爭。在市場定位方面,雖然 Lovable 和 Replit 歷史上吸引了消費者創作者和獨立建構者,但 Cursor 的公告強調了內部企業軟體——協助領域專家建構營運工具,而無需等待專門的基礎設施工程——同時仍然為個人訂閱者支援公開網頁發布。
n繼 2026 年 8 月 SpaceX 收購 Cursor 之後(該交易在 SpaceX 的 SEC 申報檔案中揭露,隱含權益價值為 60 美元億元,會計收購對價為 42.5 億美元),該功能也與伊隆·馬斯克更廣泛技術生態系統中的產品並列。SpaceX 旗下的 xAI 先前推出了 Grok Build 模式,讓用戶可以在 Grok 對話中建立輕量級應用程式和遊戲,並透過 grok.me 連結共用。Grok Build 著重於對話式建立,而 Cursor Build Live Apps 則立足於以儲存庫為後盾的開發(Cursor Origin 與 GitHub)、團隊安全性規則以及企業 SSO 治理。
工作流程比較與實作檢查清單
評估 Cursor Build Live Apps 的工程領導者可以將其範圍和治理模型與本機開發以及 Cursor 早期的預覽工作流程進行比較:
| 工作流程階段 | 執行環境 | 託管與資料庫設定 | 驗證與共用範圍 | 安全性與治理控制 |
|---|---|---|---|---|
| 本機代理原型 | 本機 IDE / 開發人員電腦 | 手動本機伺服器與本機資料庫設定 | 僅限本機電腦(localhost) |
由開發人員管理的本機環境 |
| Cursor 2026 年 8 月 27 日預覽 | Cursor 雲端代理 | 瀏覽器預覽;發布需要連結外部 Vercel 帳戶 | 由外部 Vercel 專案設定決定 | 透過外部託管帳戶管理 |
| Build Live Apps(個人方案) | Cursor 雲端代理(付費方案) | 託管隔離環境 + 隨需 PostgreSQL | 私密應用程式需登入 Cursor、可選的公開網址共用或 API 金鑰標頭 | 強制確定性檢查 + 代理發布前審查 |
| Build Live Apps(團隊 / 企業版) | Cursor 雲端代理(付費方案) | 託管隔離環境 + 隨需 PostgreSQL | 透過登入 Cursor 進行私密/團隊存取;公開共用預設關閉(可由管理員設定) | 發布前檢查、自訂管理員規則、發布核准與管理員取消發布控制 |
工程與資安團隊治理檢查清單
採用 Cursor Build Live Apps 進行內部工具開發的組織應建立清晰的營運實務:
- 定義自訂發布前規則:使用團隊管理員主控台新增組織專屬的安全性審查規則,以便在應用程式上线之前檢查內部端點暴露與資料處理合規性。
- 驗證外部資料倉儲權限:由於自動化發布前掃描著重於應用程式檔案和外洩的密鑰,因此請獨立強制執行連接至線上應用程式的任何外部資料倉儲的最低權限資料庫角色和資料列層級安全性。
- 稽核團隊共用政策:確認是否應在團隊與企業層級保持停用公開連結共用,以便內部儀表板和營運工具需要登入 Cursor,並定期檢視管理員主控台中的活躍應用程式。
- 管理 API 金鑰生命週期:要求自動化指令碼、CI 工作流程和 Grok Bot 整合嚴格透過使用範圍限定的 Cursor API 金鑰的 HTTP 要求標頭進行驗證,並在內部工具停用時撤銷金鑰。
常見問題 (FAQ)
開發人員可以將 Cursor Build Live Apps 與本機執行的程式碼代理搭配使用嗎?
每個部署的應用程式都會自動建立 PostgreSQL 資料庫嗎?
團隊管理員可以覆寫任何失敗的發布前安全性檢查嗎?
自動化指令碼或 Grok Bot 如何向部署的 Cursor 應用程式進行驗證?
工程團隊的關鍵要點
Cursor 發布 Build Live Apps 解決了 AI 輔助軟體開發中的持續瓶頸:雖然程式碼代理使生成應用程式邏輯變得快速,但將該程式碼安全地部署給同事通常會卡在基礎設施設定上。透過將雲端代理與隨需 PostgreSQL 配置、Cursor SSO、發布前安全性閘道和託管代管相結合,Cursor 將以儲存庫為後盾的提示詞轉化為透過共用網址存取的即時內部工具。
對於工程和資安領導者來說,從 localhost 原型轉變為即時雲端部署使得管理治理變得至關重要。將 Cursor 內建的密鑰處理和自訂發布前審查規則與外部資料儲存上嚴格的最低權限權限相結合,可讓團隊在不失去對企業資料可見性的情況下快速交付內部工具。
參考資料
-
Cursor 變更日誌:Cursor 中的 Build Live Apps — 官方 2026 年 11 月 5 日發布公告,詳細說明雲端代理應用程式建構、隨需 Postgres、Cursor SSO、發布前安全性檢查與連結共用。
-
Cursor 說明文件:雲端代理應用程式 — 官方技術文件,涵蓋即時應用程式部署、密鑰處理、安全性審查規則、管理員核准界線、公開共用控制與 API 金鑰標頭驗證。
-
Cursor 說明文件:雲端代理概述 — 解釋遠端雲端代理執行環境與支援方案的官方指南。
-
Cursor 變更日誌:在雲端代理中從頭開始專案 — 官方 2026 年 8 月 27 日更新,記錄早期的預覽工作流程與外部 Vercel 帳戶發布需求。
-
Cursor 變更日誌:Origin 程式碼託管 — 官方 2026 年 8 月 17 日發布說明,介紹 Cursor Origin 作為以代理為中心的 Git 託管平台。
-
Cursor 部落格:加入 SpaceX — 關於 SpaceX 收購 Cursor 的官方 2026 年 8 月公告。
-
美國證券交易委員會:SpaceX 表格申報(2026 年 9 月 30 日) — 詳細說明 Cursor 收購案 60 億美元隱含權益價值與 42.5 億美元會計收購對價的監管申報檔案。
-
The New Stack:Cursor 透過完全託管的應用程式部署迎戰 Lovable 與 Replit — Paul Sawers 的報導,涵蓋四步驟部署工作流程以及 Vercel 關於 Vercel for Platforms 託管的聲明。
Share this article