華為小藝可以點外賣了?華為於 2026 年 9 月 22 日確認,淘寶即時零售代理已正式深度整合至小藝系統助理中。隨著 HarmonyOS 7 架構的全面推出,這項部署讓使用者能夠完全透過自然語言指令,執行完整的外賣點餐流程——從在地商家探索、菜單篩選,到自動化購物車組合與結帳分派。當華為小藝透過背景平台服務執行點餐時,它凸顯了行動運算領域一項深刻的結構性轉變:服務探索正逐漸繞過傳統的應用程式啟動器,轉而採用系統級的意圖分派機制。對於軟體架構師與行動工程團隊而言,這種架構重組說明瞭為什麼經過驗證的系統路由、具備韌性的工作階段狀態交接(Session State Handoff),以及經過驗證的深層連結(Deep Link)路由機制,對於在異質用戶端執行環境中保持交易上下文至關重要。
時間軸演進與智慧生態系里程碑
小藝內建自動化點餐功能的實際落地,反映出行動運算領域多年來更廣泛的典範轉移。在智慧型手機時代的發展過程中,消費者的數位互動嚴格遵循以應用程式為中心的拓撲結構。使用者必須解鎖實體裝置、手動尋找品牌應用程式圖示、瀏覽視覺化的目錄選單、確認細項變數,並在獨立的軟體沙箱中完成付款。儘管這種傳統模式具備功能性,但它迫使使用者在處理破碎的多應用程式工作流程時,承擔相當大的認知與操作負擔。
重點一覽
- 語音驅動的訂單執行:HarmonyOS 7 的小藝助理與阿里巴巴淘寶即時零售代理之間的商業整合,實現了透過自然語音指令進行端到端食物點餐,無需手動瀏覽獨立的應用程式商店。
- HarmonyOS 生態系規模:華為 2026 年的生態系數據顯示,執行 HarmonyOS 6 與 HarmonyOS 7 的活躍裝置已突破 8,500 萬台,而先前的平台更新則確認擁有超過 1,100 萬名註冊開發者以及超過 40,000 款可用應用程式與服務;產業會議報導亦指出每日應用程式下載量已超過 2,000 萬次。
- 統一的代理基礎設施:此部署在以 HarmonyOS Agent Framework 2.0 為核心的更廣泛 HarmonyOS 7 代理生態系中運作,利用端雲協同規劃來協調跨越 2,100 項平台能力、500 種合作夥伴技能(Skills)以及超過 2,000 個特定領域代理的系統意圖。
統一對話式代理的引入,開始透過在作業系統根源攔截意圖來解決這種操作摩擦。正如官方 HarmonyOS 平台概覽中所記錄的,華為將其系統級助理定位為不只是被動的語音聆聽者,而是具備意圖驅動的協調層。整個 2026 年期間,華為詳細說明瞭該平台如何從基礎的二進位相容性演進為協同架構共創。憑藉超過 8,500 萬台 HarmonyOS 6 與 HarmonyOS 7 活躍裝置的龐大基礎,該平台的分散式底座如今承載了超過 40,000 款可用的應用程式與平台服務。
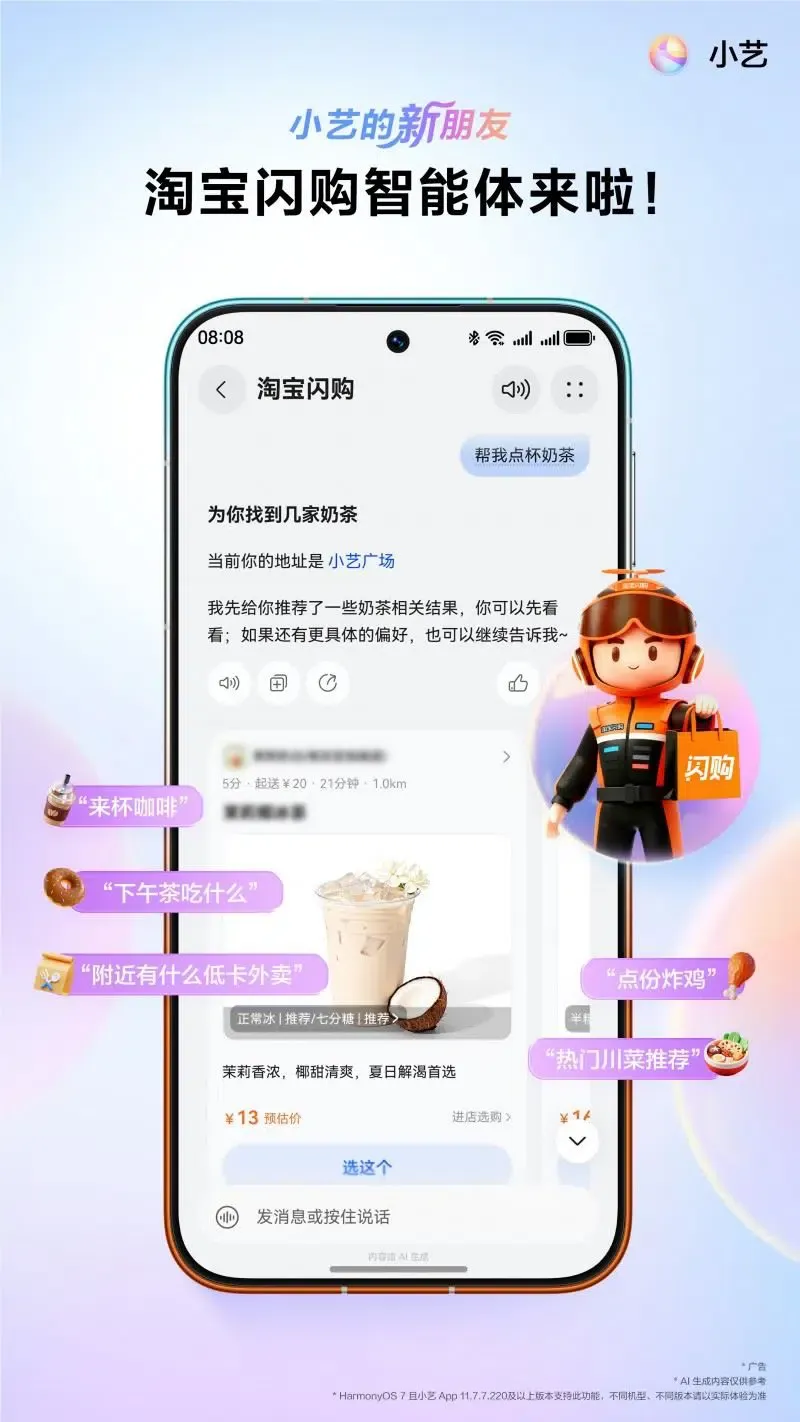
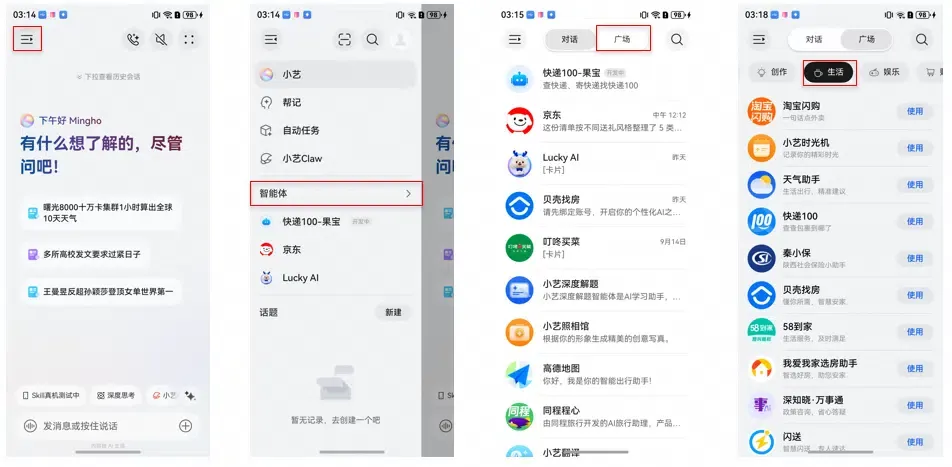
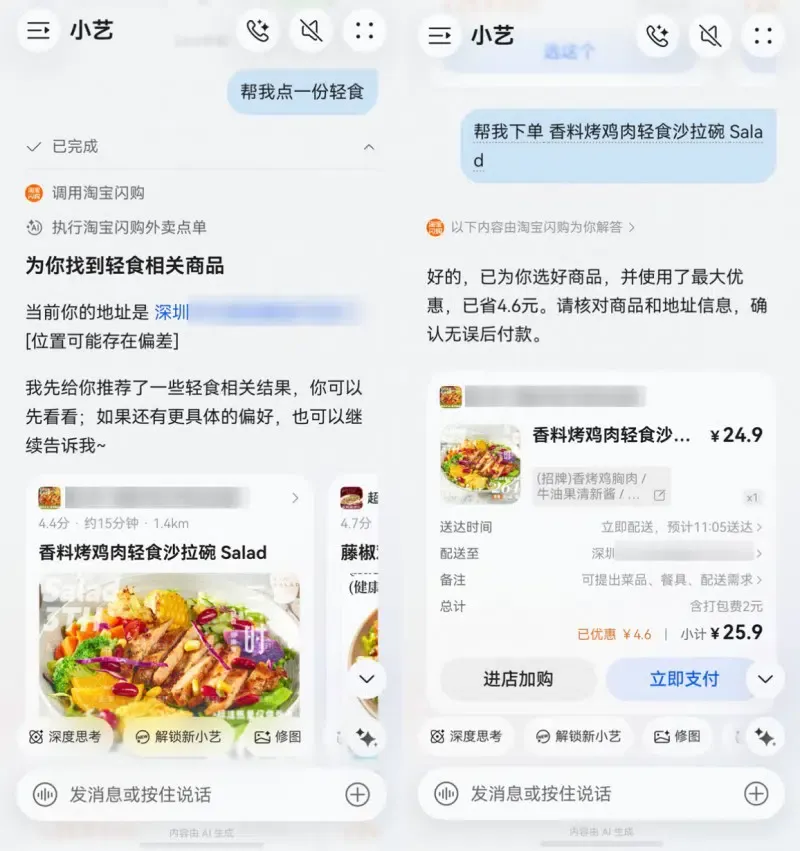
此基礎設施的實際展現,透過淘寶即時零售代理的消費者版本得以實現。小藝並非要求使用者手動啟動專門的外賣軟體,而是動態地協調互動過程。當使用者發起一個含糊不清的指令——例如要求尋找高價位的辛辣食物,或是點一杯少冰、特濃的美式咖啡——就會觸發自動化的實體解析。代理框架會解析上下文地理位置、檢索商家可用性指標、套用使用者特定的飲食偏好、自動對應符合條件的優惠券,並在螢幕上呈現互動式結帳卡片。
在目前的生產版本中,美食搜尋、餐點選擇、地址確認與最終付款驗證完全是在小藝的對話卡片內執行。然而,在更廣泛的生態系工作流程中,邊緣邊界難免會出現。如果合作夥伴工作流程後續需要將使用者轉移至原生客戶端,以進行助理介面內不支援的互動(例如高階爭議解決、自訂商家會員互動或複雜的訂單調整),接收端應用程式就必須安全地還原相關上下文。該轉移過程的工程完整性,決定了使用者旅程的最終成敗。
技術深度解析與上下文交接的摩擦
在對話式外觀的背後,在作業系統助理與第三方原生客戶端之間傳輸結構化狀態,帶來瞭複雜的架構障礙。系統級助理作為協同執行環境運作,負責評估使用者意圖並分派結構化酬載(Payload)。相對地,商業客戶端軟體則依賴由離散元件生命週期所控制的具狀態(Stateful)、UI 驅動架構。
+-----------------------------------------------------------------------------------------+
|                  SYSTEM ASSISTANT TO NATIVE APPLICATION HANDOFF SEQUENCE                |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  [ User Voice Input ] ---> "Order an extra-shot iced Americano with light ice"          |
|                                                                                         |
|  [ OS Assistant (Celia) ]                                                               |
|         |                                                                               |
|         +---> HarmonyOS Agent Framework 2.0 (Intent Resolution)                         |
|         |                                                                               |
|         +---> Geolocation & Stored Preference Binding (Merchant Selection)              |
|         |                                                                               |
|         v                                                                               |
|  [ Partner Agent (Taobao Instant Commerce) ]                                            |
|         |                                                                               |
|         +---> Generates Opaque Ephemeral Pointer: { handoff_id: "hnd_9921_alpha" }      |
|         |     (Canonical state retained securely on backend servers)                    |
|         |                                                                               |
|         v                                                                               |
|  [ Conditional Boundary: Complex Fulfillment or Native Escalation Required ]            |
|         |                                                                               |
|         +---------------------------------------+---------------------------------------+
|         |                                       |                                       |
|         v                                       v                                       |
|  ( Custom URI Scheme )                 ( Verified App Link Protocol )                   |
|         |                                       |                                       |
|  * No domain ownership verification    * Domain ownership verified via Asset Links      |
|  * High risk of scheme collision       * Collision risk significantly mitigated         |
|  * May prompt disambiguation chooser   * Dispatches directly to Activity / UIAbility    |
|         |                                       |                                       |
|         v                                       v                                       |
|  [ Receiving Application Lifecycle: Target Scene Restoration Execution ]                |
|  * App extracts opaque handoff_id from validated HTTPS URI                              |
|  * Dispatches token asynchronously to authoritative backend validation service          |
|  * Backend verifies expiration, single-use nonce, and account binding                   |
|  * Server returns canonical merchant, SKU, and target route state                      |
|  * Client securely renders destination interface with zero client-trusted URI state     |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
意圖序列化與安全權杖交接
當助理協調訂單時,它會將高階請求處理成結構化參數。如果互動流程需要過渡到獨立的原生應用程式,就必須安全地傳輸此上下文。自訂 URI 方案(Custom URI Schemes)與經過驗證的應用連結(Verified App Links)都可以攜帶路徑與查詢參數;然而,它們的安全保證有根本上的差異。
自訂 URI 方案缺乏網域所有權驗證。安裝在作業系統上的任何應用程式都可以宣告相同的方案,從而產生碰撞風險,使不受信任的應用程式得以攔截導航請求。相反地,經過驗證的應用連結則是透過伺服器端託管的驗證資訊清單來建立網域所有權。
從防禦性架構的角度來看,敏感憑證絕不能放在網管 URL 中。雖然目錄項目或商家名稱等常見的公共識別碼經常出現在網路連結中,但客戶端應用程式應將所有透過 URL 提供的商業參數視為不可信任的傳輸提示,而非具權威性的交易狀態。允許原生客戶端盲目信任 URI 查詢數值,會將履行漏鬥暴露於參數篡改與重送攻擊(Replay Attacks)之下。現代安全設計傾向於傳遞生命週期短暫且不透明的參考識別碼(例如短暫的 handoff_id)。在啟動時,原生客戶端會透過已驗證的通道將此不透明權杖與其安全的後端服務進行交換。伺服器會在回傳標準交易狀態之前,先驗證過期時間、呼叫端身分與單次使用金鑰(Nonce),從而防止不受信任的客戶端突變。
執行階段生命週期不匹配
從系統級助理到原生客戶端的轉變,必須妥善處理底層的行動應用程式生命週期。在 Android 環境中,此過程以 Activity 生命週期為核心;在 HarmonyOS 中,則涉及 UIAbility 架構。當系統意圖觸發已在執行的應用程式實例時,宿主平台並不會從頭呼叫標準的初始化方法。相反地,它會將傳入的請求路由至特定的背景到前景事件處理常式。
如果工程團隊僅在進入生命週期掛鉤(例如 onCreate)內實作路由邏輯,那麼在應用程式處於暫停記憶體狀態時發生的任何調用,都將繞過初始化常式。作業系統會將應用程式帶到前景,但傳入的導航意圖卻會被遺棄。因此,使用者看到的將是通用的首頁儀表板,而非預期的商家檢視畫面,導致上下文遺失或需要手動重建。
+-----------------------------------------------------------------------------------------+
|                    ROUTING MECHANISM COMPARISON ACROSS RUNTIME BOUNDARIES               |
+-----------------------+------------------------------+----------------------------------+
| Architectural Metric  | Custom URI Scheme            | Verified App Link                |
+-----------------------+------------------------------+----------------------------------+
| Domain Verification   | None                         | Verified via digital asset links |
| Disambiguation Prompt | May prompt system chooser    | Normally routes directly         |
| Parameter Support     | Supports full path & query   | Supports full path & query       |
| Collision Risk        | High (unrestricted naming)   | Low (bound to verified domain)   |
| Context Restoration   | Must be implemented by app   | Must be implemented by app       |
| Lifecycle Handling    | Must be implemented by app   | Must be implemented by app       |
+-----------------------+------------------------------+----------------------------------+
應用程式安裝邊界跨越的上下文斷層
當消費者在實體硬體上尚未安裝原生合作夥伴應用程式時,結構性挑戰便會升級。雖然像小藝這樣的系統助理是透過雲端呈現的卡片來執行合作夥伴能力,但次要的轉化循環——例如會員獎勵兌換、詳細訂單追蹤或客服爭議管理——通常會鼓勵使用者安裝本地應用程式。
一般的「網頁到商店」轉移並不會自動將任意應用程式定義的 URL 狀態傳遞給應用程式的首次原生啟動。當該上下文必須在安裝過程中存活時,就需要依賴平台專屬的機制。在 Android 上,Google Play Install Referrer API 提供了一種將廣告活動與推薦參數傳遞給新安裝應用程式的機制。在華為生態系中,AppGallery Connect App Linking 提供了原生的延遲(Deferred)能力,在未安裝時將使用者引導至 AppGallery,並在首次啟動時還原應用程式內部的目的地參數。當跨越異質網路與多應用程式商店分發管道運作時,團隊會依賴延遲路由基礎設施來協調安裝前狀態與冷啟動應用程式。
最佳實務與參考實作標準
為了消除跨介面執行期間的上下文斷層,行動工程團隊必須實作標準化、經密碼學驗證的路由架構。透過將導航邏輯錨定在可驗證的平台網域並建構客戶端生命週期處理常式,應用程式可以可靠地擷取外部參數並還原執行階段狀態。
+-----------------------------------------------------------------------------------------+
|                  CRYPTOGRAPHIC DOMAIN VERIFICATION ARCHITECTURE                         |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  [ Developer Web Host: https://order.example.com ]                                      |
|         |                                                                               |
|         +---> Hosts: /.well-known/assetlinks.json (Android Digital Asset Links)         |
|               - namespace: "android_app"                                                |
|               - package_name: "com.example.storeapp"                                    |
|               - sha256_cert_fingerprints: [ "14:6D:E9:DE:..." ]                         |
|                                                                                         |
|  [ Android System Verification Pipeline ]                                               |
|         |                                                                               |
|         +---> Client Manifest: <intent-filter android:autoVerify="true">               |
|         +---> System queries /.well-known/assetlinks.json over HTTPS                    |
|         +---> Verifies certificate fingerprint matches local signing key                |
|         +---> Directly routes https://order.example.com URLs to native client           |
|                                                                                         |
|  [ HarmonyOS Native App Linking Pipeline ]                                              |
|         |                                                                               |
|         +---> Client module.json5 configures skills with domainVerify: true             |
|         +---> Declares actions: ["ohos.want.action.viewData"], entities: ["browsable"]   |
|         +---> Invoked programmatically via UIAbilityContext.openLink()                  |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
透過標準化應用連結進行密碼學網域驗證
現代行動環境依賴網際網路網域與應用程式二進位檔之間可驗證的雙向信任來確保安全路由。Android 透過由數位資產連結(Digital Asset Links)宣告支援的 App Links 來實現此目標,而 iOS 則採用錨定至 Apple App Site Association 檔案的 Universal Links。
在 Android 的套件安裝或更新週期中,作業系統會檢查宣告的網域關聯。如果設定了 android:autoVerify="true",行動作業系統就會透過安全的 HTTPS 連線查詢目標網域:
[https://order.example.com/.well-known/assetlinks.json](https://order.example.com/.well-known/assetlinks.json)
當遠端數位資產連結聲明中所宣告的 SHA-256 指紋與已安裝應用程式套件的簽署憑證相符時,作業系統就會註冊該網域。後續的連結呼叫通常會直接路由至原生客戶端,而不會出現歧義選擇對話方塊,但仍須視使用者的系統連結設定而定。
在 HarmonyOS 原生應用程式工程中,開發人員透過在 ability 的 skills 區塊內宣告 domainVerify 屬性,在 module.json5 設定檔中設定網域驗證,並透過 openLink() API 處理導航觸發。
<!-- AndroidManifest.xml: Verified App Links Declaration -->
<activity
    android:name=".routing.ContextRoutingActivity"
    android:exported="true"
    android:launchMode="singleTask">

    <!-- Intent Filter for Cryptographic Domain Verification -->
    <intent-filter android:autoVerify="true">
        <action android:name="android.intent.action.VIEW" />

        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />

        <!-- Authoritative developer-owned domain endpoints -->
        <data android:scheme="https" />
        <data android:host="order.example.com" />
        <data android:pathPrefix="/checkout/handoff" />
    </intent-filter>
</activity>
在原生客戶端中管理具狀態的生命週期掛鉤
一旦建立密碼學身分,應用程式就必須在所有執行階段狀態下擷取、反序列化並路由上下文參數。為了確保參數能夠在背景到前景的轉變過程中存活,開發人員必須將路由邏輯繫結至主要啟動處理常式與響應式意圖回呼。
在 Android 架構中,這需要在 onCreate() 與 onNewIntent() 兩者中處理意圖。在使用 Stage 模型的 HarmonyOS 架構中,工程師則會在指定 UIAbility 的 onCreate() 與 onNewWant() 掛鉤內實作對應的處理常式。
為了確保縱深防禦,傳入的 URI 必須經過嚴格的方案、主機、路徑與參數驗證。客戶端必須強制執行受信任主機與路徑的允許清單(Allowlist)、拒絕未預期的查詢金鑰,並驗證格式限制。至關重要的是,客戶端絕不能將 URL 內的商業實體視為已驗證的真實資料;相反地,應用程式僅會將經過驗證的不透明參考識別碼傳遞給其後端服務,並在執行目的地導航之前等待密碼學授權與標準狀態解析。
package com.example.storeapp.routing;

import android.content.Intent;
import android.net.Uri;
import android.os.Bundle;
import android.os.Handler;
import android.os.Looper;
import android.view.View;
import android.widget.ProgressBar;
import android.widget.Toast;
import androidx.annotation.NonNull;
import androidx.annotation.WorkerThread;
import androidx.appcompat.app.AppCompatActivity;
import java.io.IOException;
import java.util.Set;
import java.util.concurrent.ExecutorService;
import java.util.concurrent.Executors;
import java.util.regex.Pattern;

public class ContextRoutingActivity extends AppCompatActivity {

    private static final String ALLOWED_SCHEME = "https";
    private static final String ALLOWED_HOST = "order.example.com";
    private static final String EXACT_PATH = "/checkout/handoff";
    private static final String PATH_PREFIX = "/checkout/handoff/";

    // Unescaped regex literal: hyphen placed at class end without backslash escapes
    private static final Pattern SAFE_ID_PATTERN = Pattern.compile("^[a-zA-Z0-9_-]{1,64}$");

    private final ExecutorService backgroundExecutor = Executors.newSingleThreadExecutor();
    private final Handler mainThreadHandler = new Handler(Looper.getMainLooper());
    private ProgressBar loadingIndicator;

    @Override
    protected void onCreate(Bundle savedInstanceState) {
        super.onCreate(savedInstanceState);
        setupLoadingInterface();
        handleIncomingRoutingIntent(getIntent());
    }

    @Override
    protected void onNewIntent(Intent intent) {
        super.onNewIntent(intent);
        setIntent(intent);
        handleIncomingRoutingIntent(intent);
    }

    private void setupLoadingInterface() {
        loadingIndicator = new ProgressBar(this);
        loadingIndicator.setIndeterminate(true);
        setContentView(loadingIndicator);
    }

    private void handleIncomingRoutingIntent(Intent intent) {
        if (intent == null || !Intent.ACTION_VIEW.equals(intent.getAction())) {
            navigateToDefaultDashboard();
            return;
        }

        Uri uri = intent.getData();
        if (!isUriValidAndSafe(uri)) {
            navigateToDefaultDashboard();
            return;
        }

        // Extract exclusively the opaque handoff reference identifier
        String handoffId = uri.getQueryParameter("handoff_id");
        if (handoffId != null) {
            loadingIndicator.setVisibility(View.VISIBLE);
            initiateSecureHandoffExchange(handoffId);
        } else {
            navigateToDefaultDashboard();
        }
    }

    private boolean isUriValidAndSafe(Uri uri) {
        if (uri == null || !uri.isHierarchical()) {
            return false;
        }

        // Validate scheme, host, and path against strict allowlist
        if (!ALLOWED_SCHEME.equalsIgnoreCase(uri.getScheme())) {
            return false;
        }
        if (!ALLOWED_HOST.equalsIgnoreCase(uri.getHost())) {
            return false;
        }
        String path = uri.getPath();
        if (path == null || (!path.equals(EXACT_PATH) && !path.startsWith(PATH_PREFIX))) {
            return false;
        }

        // Enforce strict query key allowlist: only handoff_id is permitted
        Set<String> parameterNames = uri.getQueryParameterNames();
        if (parameterNames == null || parameterNames.size() != 1 || !parameterNames.contains("handoff_id")) {
            return false;
        }

        String handoffId = uri.getQueryParameter("handoff_id");
        return handoffId != null && SAFE_ID_PATTERN.matcher(handoffId).matches();
    }

    private void initiateSecureHandoffExchange(@NonNull String handoffId) {
        backgroundExecutor.execute(() -> {
            try {
                // Fail-closed authorization pattern: client dispatches opaque token to backend
                // Navigation executes exclusively upon authenticated, non-null server state
                CanonicalHandoffState canonicalState = queryBackendHandoffService(handoffId);

                mainThreadHandler.post(() -> {
                    if (!isFinishing() && !isDestroyed()) {
                        if (canonicalState != null && canonicalState.isValid()) {
                            dispatchToVerifiedCheckout(canonicalState);
                        } else {
                            handleValidationFailure("Session expired or invalid transaction state");
                        }
                    }
                });
            } catch (Exception e) {
                mainThreadHandler.post(() -> {
                    if (!isFinishing() && !isDestroyed()) {
                        handleValidationFailure("Network communication failure during authorization");
                    }
                });
            }
        });
    }

    @WorkerThread
    private CanonicalHandoffState queryBackendHandoffService(String handoffId) throws IOException {
        // Production contract: dispatch authenticated TLS request via client networking stack
        // (e.g., OkHttp / Retrofit) to exchange handoffId for canonical merchant and SKU details.
        // Sample implementation fails closed by default until wired to production API service.
        throw new UnsupportedOperationException("Production implementation requires authenticated backend exchange endpoint");
    }

    private void dispatchToVerifiedCheckout(CanonicalHandoffState state) {
        Intent checkoutIntent = new Intent(this, CheckoutActivity.class);
        checkoutIntent.putExtra("EXTRA_CANONICAL_MERCHANT_ID", state.merchantId);
        checkoutIntent.putExtra("EXTRA_CANONICAL_SKU", state.sku);
        startActivity(checkoutIntent);
        finish();
    }

    private void handleValidationFailure(String message) {
        Toast.makeText(this, message, Toast.LENGTH_SHORT).show();
        navigateToDefaultDashboard();
    }

    private void navigateToDefaultDashboard() {
        Intent homeIntent = new Intent(this, MainActivity.class);
        startActivity(homeIntent);
        finish();
    }

    @Override
    protected void onDestroy() {
        super.onDestroy();
        backgroundExecutor.shutdown();
    }

    // Immutable canonical data structure holding server-verified business state
    public static class CanonicalHandoffState {
        public final String merchantId;
        public final String sku;
        public final boolean authorized;

        public CanonicalHandoffState(String merchantId, String sku, boolean authorized) {
            this.merchantId = merchantId;
            this.sku = sku;
            this.authorized = authorized;
        }

        public boolean isValid() {
            return authorized && merchantId != null && sku != null;
        }
    }
}
透過將 URI 解析與非同步驗證抽象化至一個解耦的路由委派中,應用程式將安全驗證與視覺檢視畫面渲染隔離開來。導航控制器會針對已驗證的後端解析不透明交接參考、驗證傳回的標準狀態,隨後才路由至履行檢視畫面。
解決跨安裝邊界的上下文斷層
當服務探索源自 AI 助理內部並 dẫn 至應用程式下載時,要在安裝障礙中保留使用者意圖,就需要延遲參數還原。傳統的連結在此會失效,因為公共應用程式儲存庫充當無狀態的守門人。
+-----------------------------------------------------------------------------------------+
|               DEFERRED LINKING ARCHITECTURE & RECOVERY LIFECYCLE                        |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  1. Pre-Install Touchpoint Registration                                                 |
|     * User interacts with assistant referral link or H5 discovery card                  |
|     * Web endpoint records eligible pre-install context in server registry              |
|                                                                                         |
|  2. Platform Store Transition                                                           |
|     * Redirects to official marketplace (Google Play / Huawei AppGallery)               |
|     * Preserves context via platform services (Install Referrer / AppGallery Linking)   |
|                                                                                         |
|  3. First Launch Context Reconciliation                                                 |
|     * Application initializes for the first time on the physical endpoint               |
|     * Resolves context via platform APIs or server reconciliation mechanisms            |
|                                                                                         |
|  4. In-App Destination Restoration                                                      |
|     * Target parameters returned directly to main application controller                |
|     * Application automatically navigates to designated merchant or cart screen         |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
工程組織透過兩種不同的方法評估如何在整個生命週期中管理路由:
- 量身打造的內部架構:建構自訂基礎設施可讓組織完全掌控資料落地(Data Residency)、協定定義與安全政策。然而,這需要工程團隊承擔龐大的維護責任,包括管理高併發參數資料庫、處理應用程式商店專屬的推薦人 API、維護 iOS AASA 與 Android 資產連結端點,以及隨著作業系統隱私規則改變而更新客戶端路由程式庫。
- 現成(Turnkey)路由平台:託管路由平台在 Android App Links、iOS Universal Links、應用程式商店推薦人 API 與網頁後備(Web Fallbacks)之間提供標準化的抽象層,加速跨多樣化分發管道的整合。然而,團隊必須權衡這些優勢與第三方軟體相依性、經常性基礎設施成本,以及關於外部 SDK 如何收集和處理裝置中繼資料的合規考量。專門用於處理延遲參數還原與深層連結交接的專門工具之一便是 Opoinstall。
+-----------------------------------------------------------------------------------------+
|                    ENGINEERING CHECKLIST: ROUTING & CONTEXT INTEGRATION                 |
+-----------------------------------------------------------------------------------------+
| [ ] Host valid assetlinks.json containing production certificate SHA-256 fingerprints   |
| [ ] Declare developer-owned web endpoints in manifest with android:autoVerify="true"   |
| [ ] Implement intent parsing inside both onCreate() and onNewIntent() / onNewWant()     |
| [ ] Enforce strict URI validation (allowlist scheme, host, pathPrefix, and query keys)  |
| [ ] Pass short-lived opaque identifiers instead of plaintext session tokens in URLs     |
| [ ] Verify backend exchange endpoint enforces authentication, expiry, and idempotency   |
| [ ] Implement fallback routing for uninstalled users using platform referrer services   |
| [ ] Validate deep linking behavior across cold-start, backgrounded, and killed states   |
+-----------------------------------------------------------------------------------------+
常見問題 (FAQ)
小藝如何在不開啟完整應用程式的情況下觸發淘寶點餐?
為什麼自訂 URL 方案無法提供安全的網域驗證?
當使用者必須先安裝應用程式時,應用程式該如何保留上下文?
實務意涵與未來展望
淘寶即時零售代理深度整合至華為的小藝助理中,標誌著行動軟體架構的一次演進步伐。隨著人工智慧模型從被動的對話工具成熟為積極的執行層,長期以來碎片化、以圖示為中心的行動導航模式正進入轉型期。行動裝置正朝著意圖驅動的協調方向轉變,系統助理在此過程中解讀高階使用者目標,並動態組合底層的服務能力。
對於客戶端軟體工程與架構團隊而言,這種生態系的轉變要求重新評估應用程式設計。應用程式不再能僅建構為自給自足的圖形化目的地;它們必須暴露模組化、機器可讀的介面,能夠與宿主作業系統進行雙向通訊。確保使用者上下文、驗證狀態與交易歷史記錄能夠在系統級對話式代理與專屬原生介面之間順暢流動,是現代數位服務交付的基本要求。
展望未來,企業商務架構的持久性將取決於其底層傳輸機制的穩定性。投資於經密碼學驗證的網域關聯、具備韌性的 Activity 與 UIAbility 生命週期處理,以及強大延遲路由基礎設施的組織,將成功跨越對話式探索與原生履行之間的鴻溝。透過掌握跨介面上下文路由,開發人員可以確保無論交易是透過觸控點擊、螢幕手勢還是單一語音句子發起,使用者旅程的操作完整性都能保持完好無缺。
Share this article



