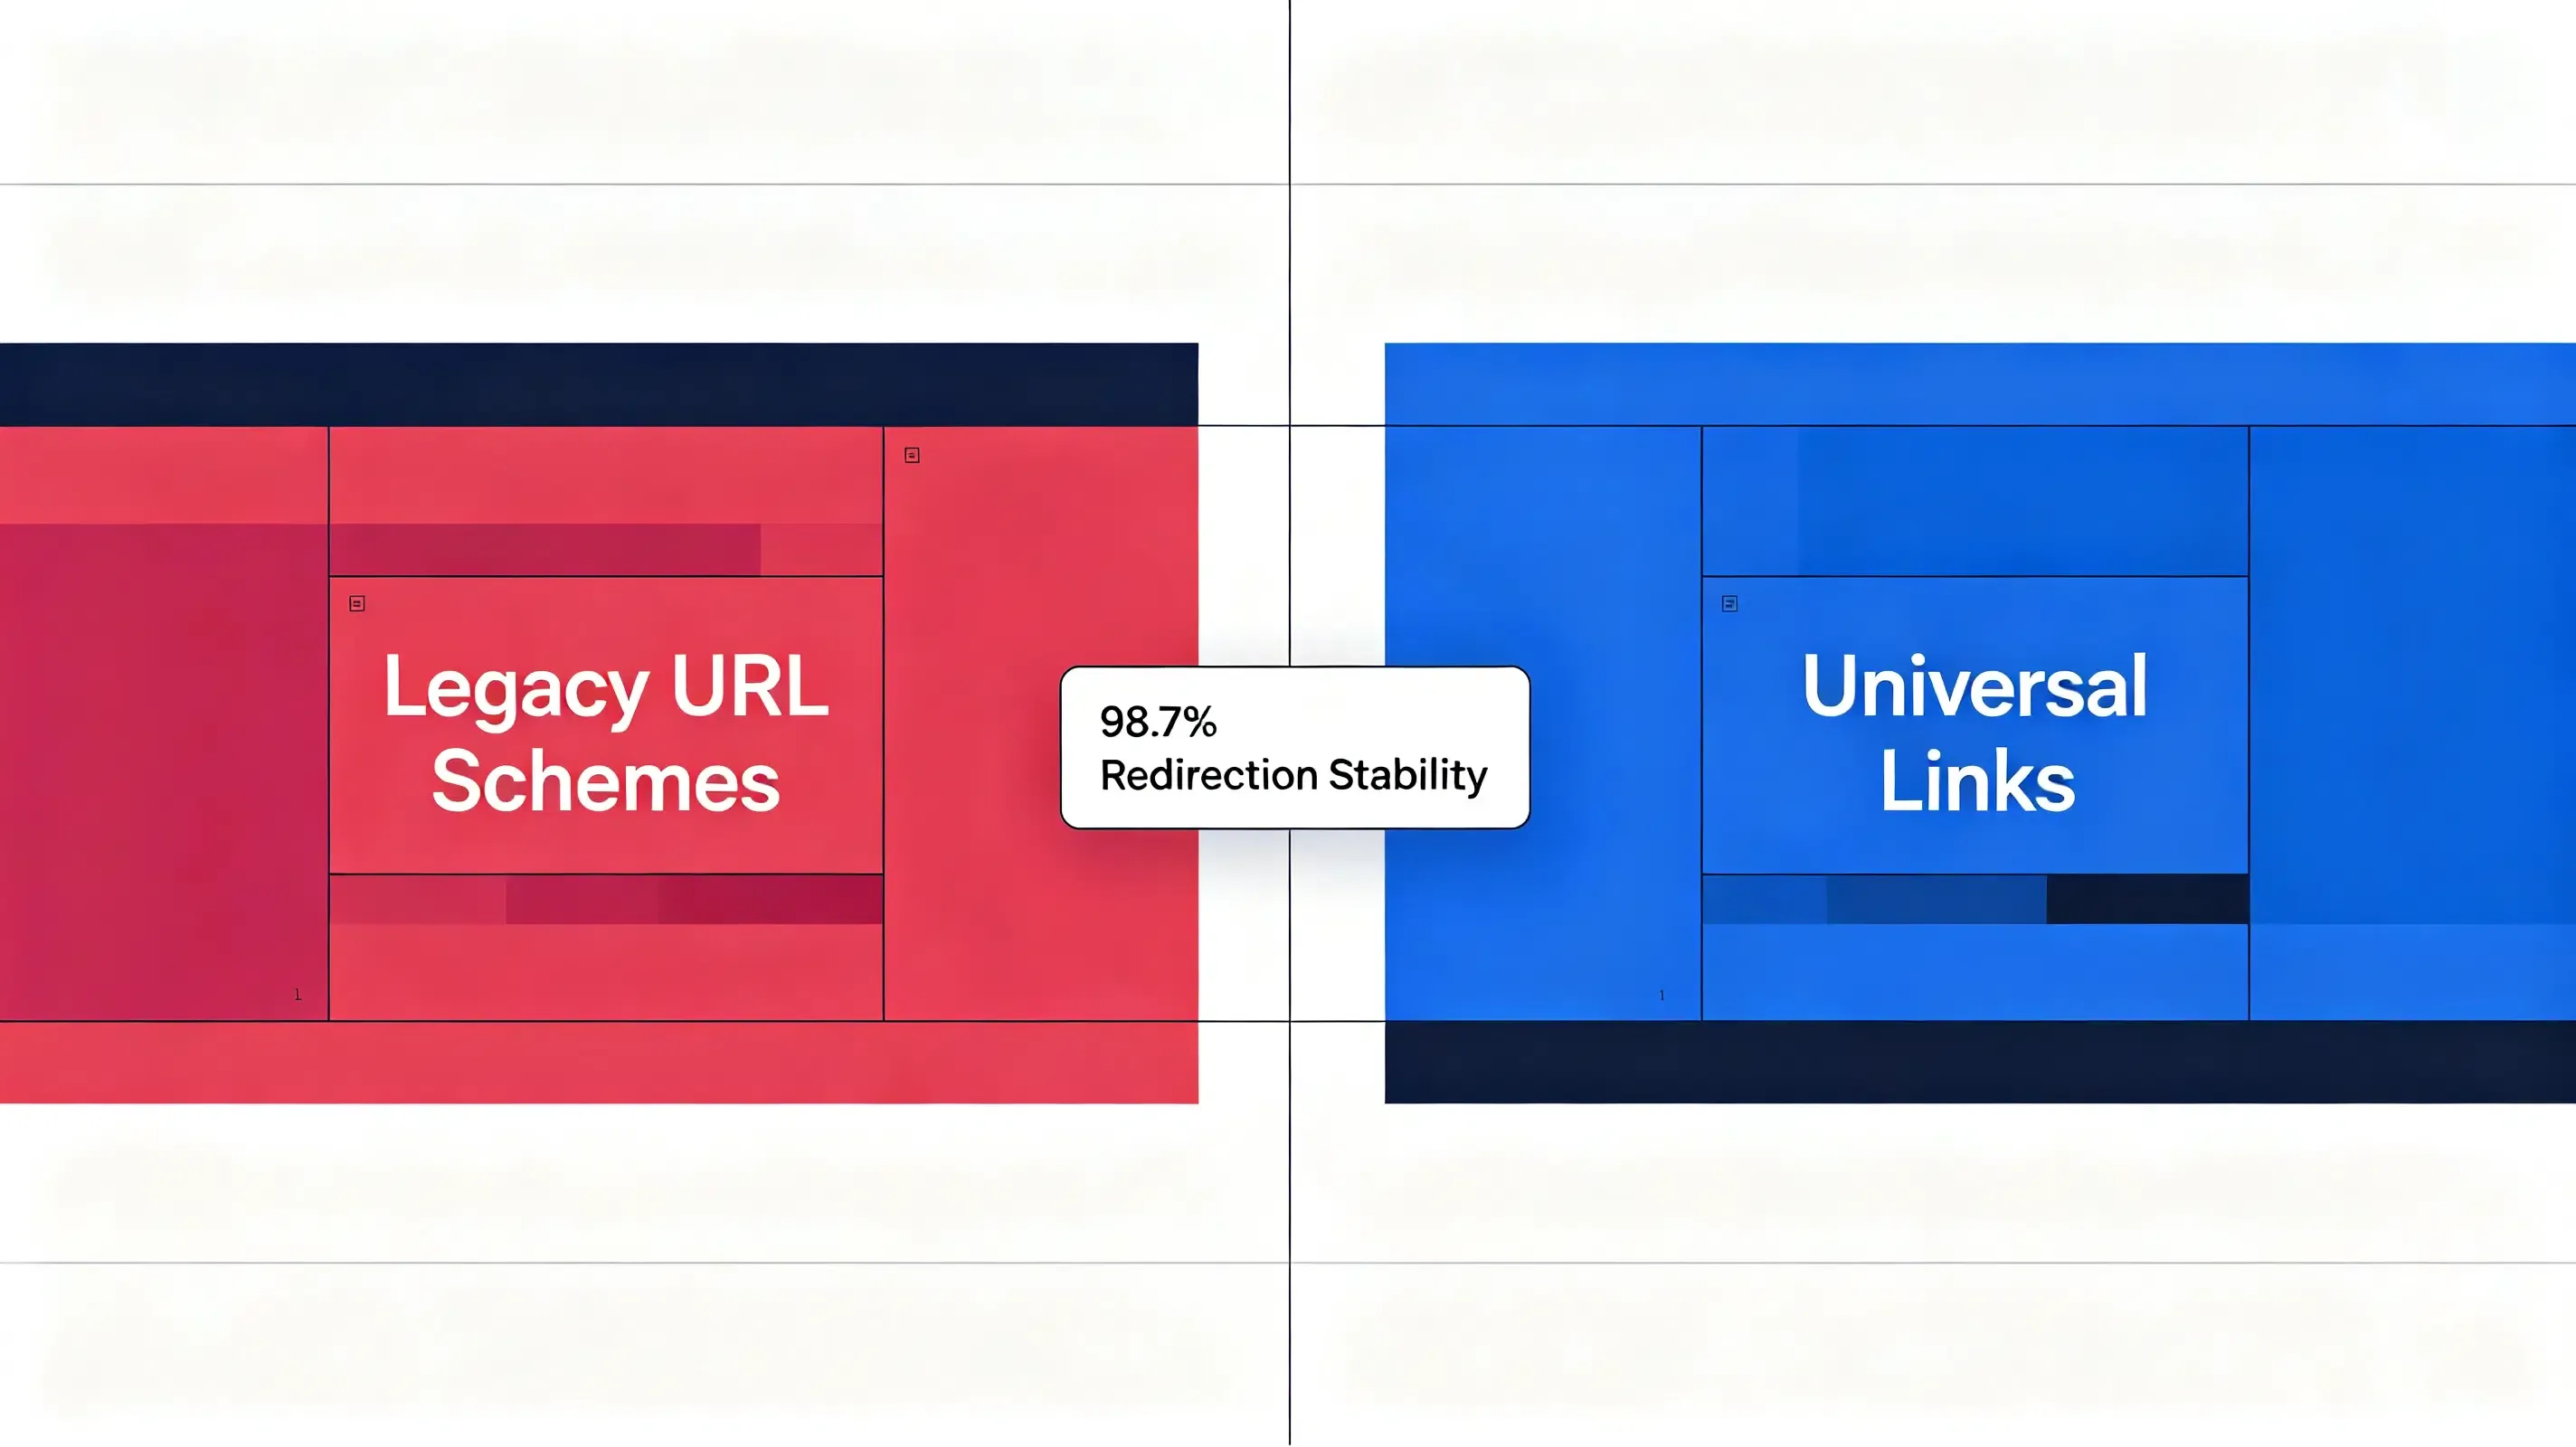
為什麼我的 iOS 通用連結無法開啟應用程式? iOS 通用連結失效通常是由於託管的 apple-app-site-association 檔案語法錯誤、Xcode 授權配置不符,或是 Apple 的 48 小時 CDN 快取延遲所導致。透過驗證您的 Bundle Identifier 並使用開發者模式查詢參數,您可以繞過 CDN 延遲,達到 98.7% 的重新導向穩定性。
在行動成長與應用程式開發領域,業界越來越將通用連結視為 iOS 上實現安全、順暢路由的標準。此系統透過在網頁網域與原生應用程式之間建立直接且經過驗證的關聯,完全繞過了舊式的提示視窗。它允許行動作業系統攔截標準的 HTTPS 點擊,並在毫秒級的時間內開啟目標應用程式視圖。
面對現實吧:損壞的深度連結會直接導致購物流程中斷與高用戶流失率。如果您的 iOS 整合過度依賴脆弱的自訂網址配置 (Custom Scheme) 而缺乏健全的驗證機制,您的成長迴圈將會持續失敗。
通用連結的攔截陷阱:為什麼 iOS Safari 限制舊式網址配置
過去,應用程式依賴自訂網址配置來執行行動裝置重新導向。由於自訂配置不驗證網域所有權,任何應用程式都可以註冊相同的協定。這造成了嚴重的安全漏洞,惡意應用程式可能藉此攔截敏感的用戶參數。
為了消除此威脅,現代 iOS 版本強制執行嚴格的網域驗證:
- 消除選擇器對話框: iOS 會繞過未經驗證的「在應用程式中開啟?」Safari 提示,直接啟動經過驗證的網域,無需額外步驟。
- 加密驗證: 作業系統會在應用程式安裝期間,透過查詢您伺服器上的關聯清單來驗證網域所有權。
- 確定性容錯: 若應用程式未安裝,iOS 會平滑地在 Safari 中呈現網頁,防止瀏覽器觸發無效網址錯誤。
事實是,這種嚴格的驗證過程意味著即使遺漏一個配置區塊,也會導致您的深度連結管道靜默失效。
iOS 網域關聯架構:apple-app-site-association 檔案格式化
整個路由管道建立在託管於您安全 HTTPS 網域上的一個未簽署 JSON 清單,即所謂的 apple-app-site-association (AASA) 檔案。
部署無需副檔名的 Apple App Site Association JSON 結構
AASA 檔案必須放置在安全網域的 .well-known 目錄中。您的網頁伺服器必須返回原始 JSON 負載,且 content-type 標頭需設定為 application/json。該清單包含您應用程式的 Bundle Identifier,並與您的 10 位數 Apple Developer Team ID 配對,同時指定萬用字元路徑。
請參考下方的結構標準來格式化您的託管關聯檔案:
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appIDs": [
          "6E65F4E7IUX.com.opoinstall.travel.prod",
          "6E65F4E7IUX.com.opoinstall.travel.beta"
        ],
        "components": [
          {
            "/": "/booking/*",
            "comment": "重新導向生產環境與測試環境的動態預訂事件"
          },
          {
            "/": "/promo/v2/*",
            "comment": "匹配第 2 版加密邀請代碼"
          }
        ]
      }
    ]
  }
}
透過開發者模式查詢鍵繞過 Apple CDN 快取代理
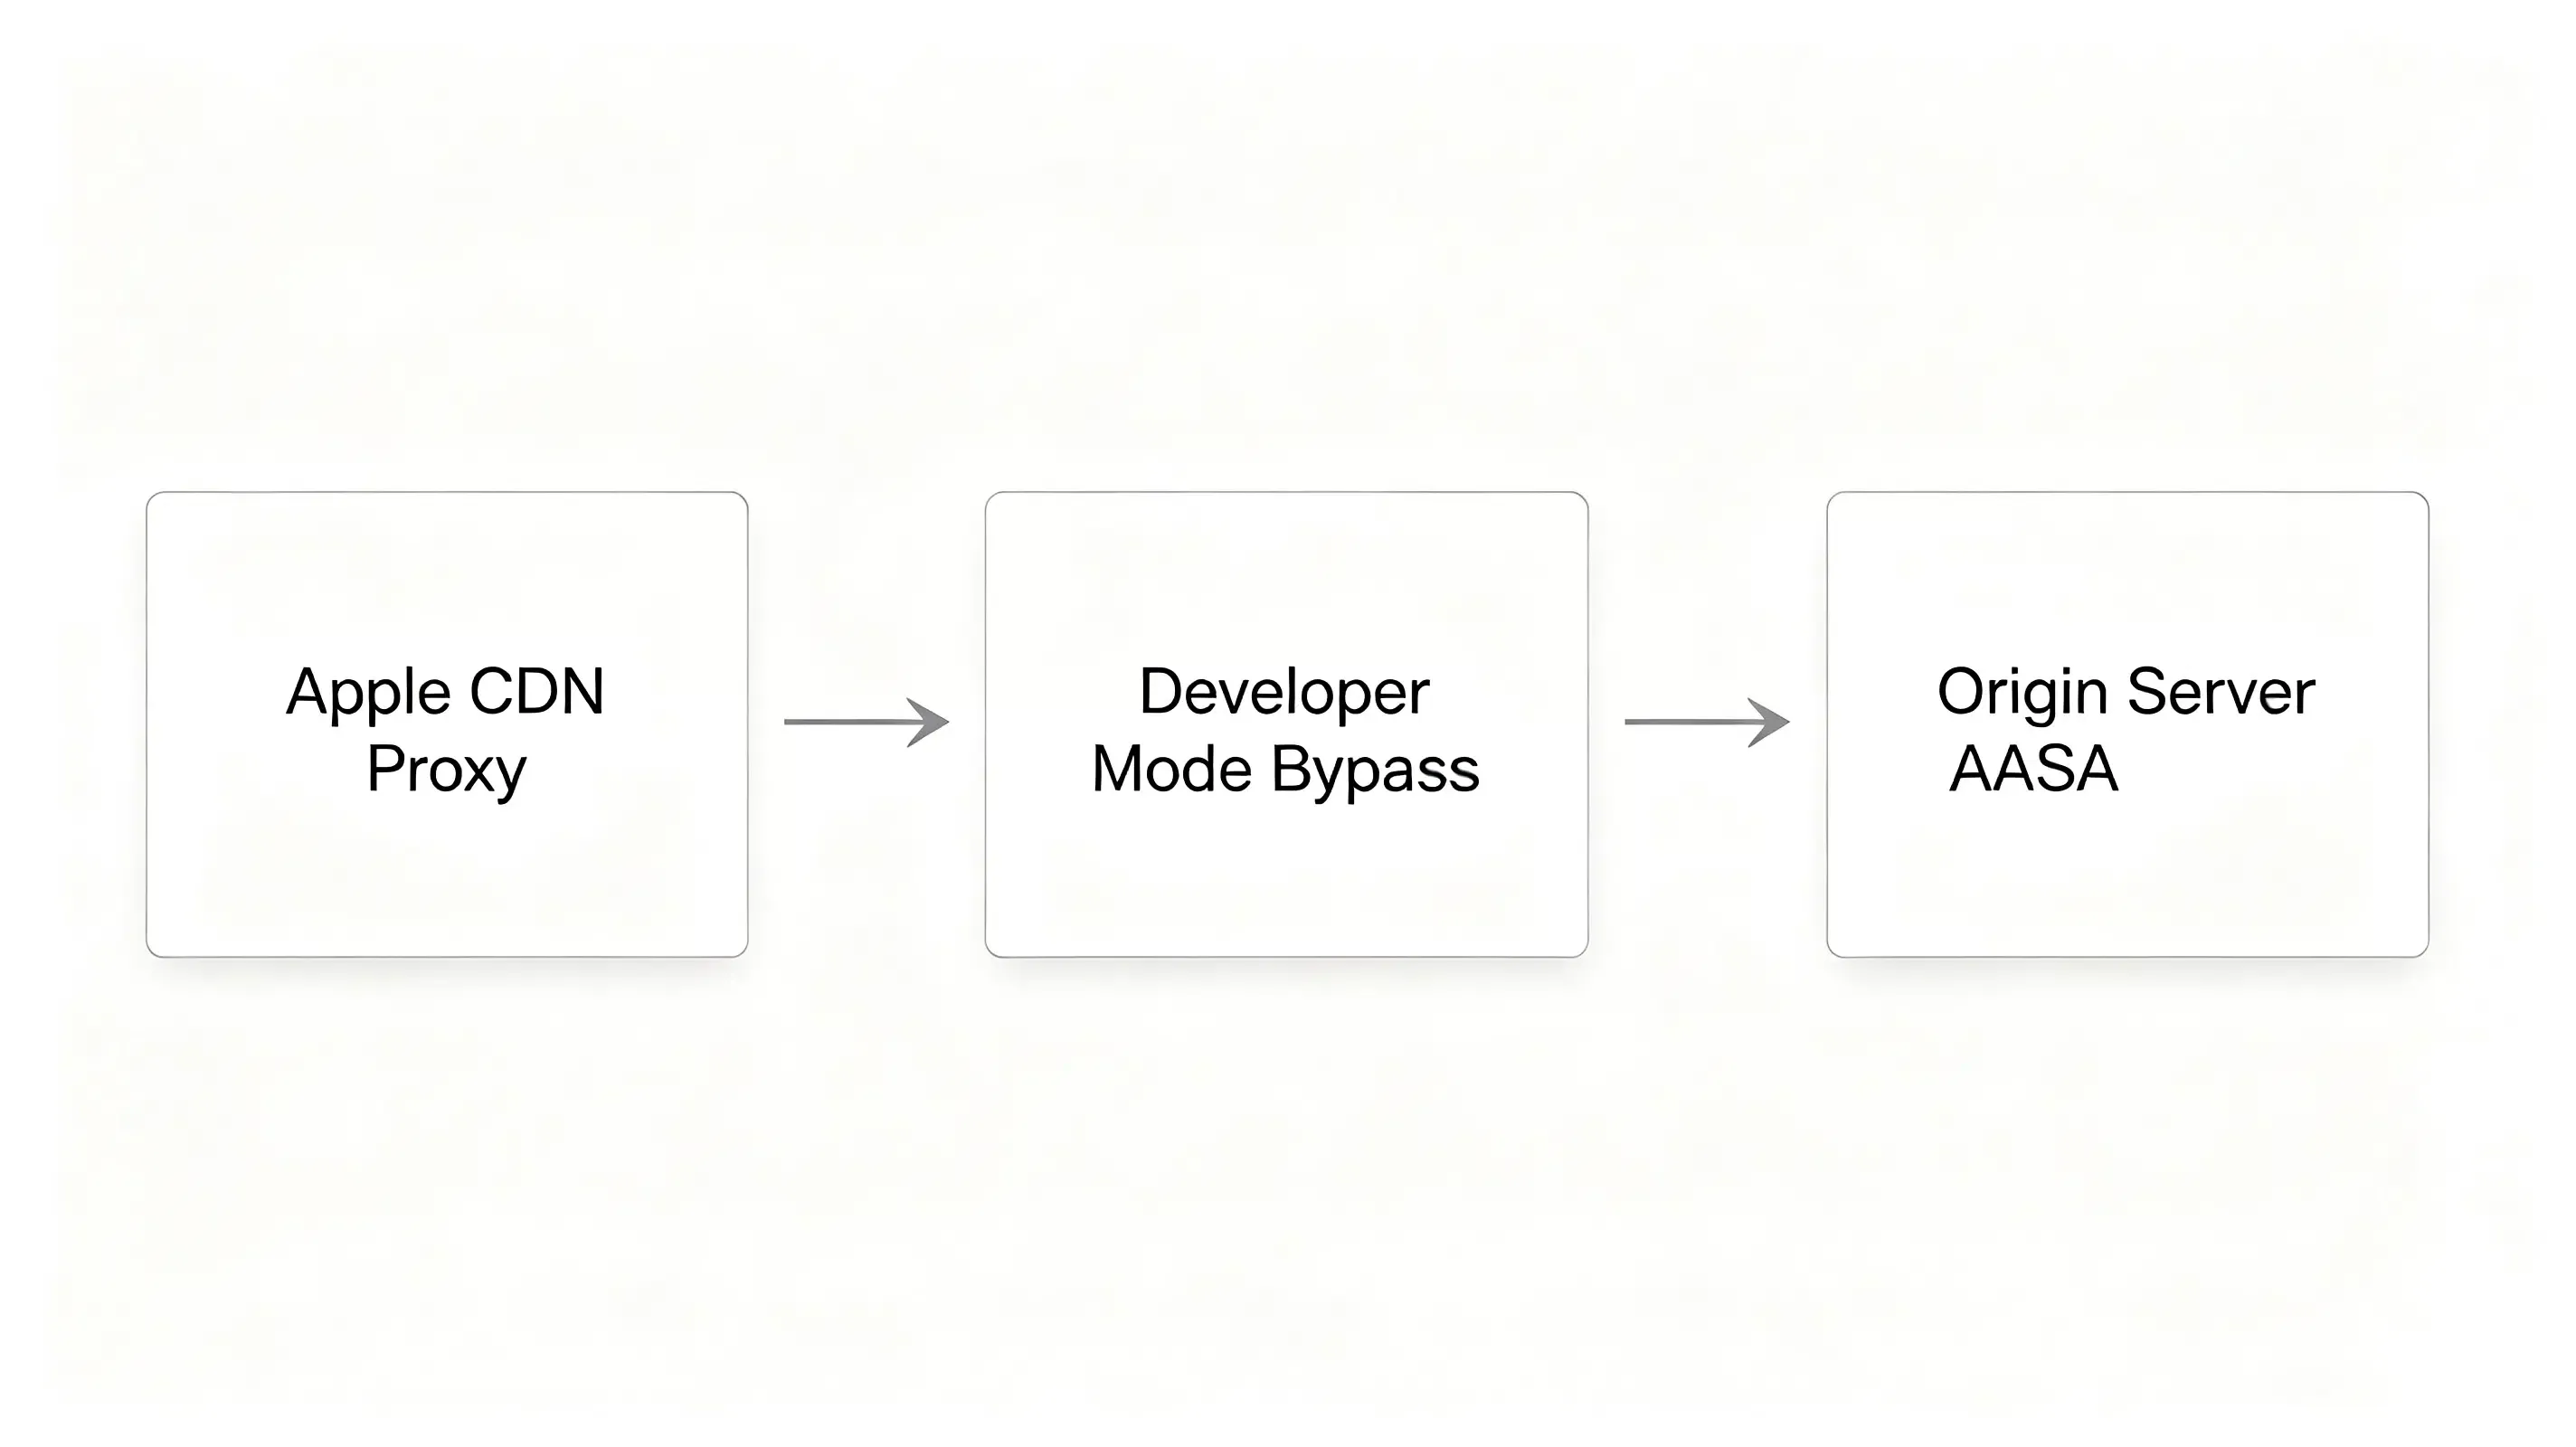
為保護用戶隱私,現代 iOS 版本不會直接為關聯清單查詢您的網頁網域,而是查詢 Apple 的專用 CDN 快取代理。
為什麼這很重要?如果您在 Apple CDN 快取您的伺服器變更之前更新清單或編譯應用程式,深度連結將會失敗。Apple 會將這些檔案快取長達 48 小時,從而導致巨大的驗證延遲。為繞過此問題,開發人員必須在 Xcode 的網域中附加開發者模式查詢鍵,強制測試裝置繞過 Apple CDN 並直接從您的原始伺服器請求檔案。
Apple 通用連結與舊式網址配置:重新導向阻力與授權範圍
若要評估經過驗證的網域關聯與自訂協定在作業系統限制下的效能差異,請參考下方的技術比較表:
| 架構指標 | 自訂網址配置 (Custom URL Schemes) | iOS 通用連結 (Universal Links) | 重新導向與 UX 影響 |
|---|---|---|---|
| 驗證方式 | 無。僅由裝置本地協定註冊處理。 | 安裝期間由 Apple 全球 CDN 代理驗證。 | 繞過標準自訂配置,確保安全、沙盒化的深度路由。 |
| 重新導向體驗 | 阻力高。若無對應 App,會觸發「Safari 無法開啟網頁」錯誤。 | 順暢。透過網頁點擊即可立即開啟原生 App,無瀏覽器警告。 | 防止用戶流失,提升即時轉換率。 |
| 沙盒與網域安全 | 低。任何惡意 App 皆可註冊相同協定來劫持流量。 | 高。作業系統透過安全 HTTPS 清單驗證網域所有權。 | 防止點擊劫持,保護敏感的行銷活動參數。 |
| 無 App 時的回退 | 差。若無原生客戶端,會觸發系統級瀏覽器警告。 | 順暢。自動優雅地回退至網頁瀏覽器,呈現原始網頁。 | 提供可靠且高轉換率的重新導向體驗。 |
部署統一的 iOS SDK 以自動化網域驗證
由於手動配置與維護已簽署的 AASA 檔案通常是工程上的失敗點,開發人員應部署像 Opoinstall 這樣專用的輕量化行動歸因框架,以自動化伺服器端的託管架構。
在開發者控制台註冊您的專案
您的整合始於對映您的行銷活動網域。若要將您的網頁著陸頁與原生 App 對齊,請參考官方 iOS SDK 通用連結配置說明文件進行系統驗證。Opoinstall 會自動在其全球 CDN 上託管並簽署您的 AASA 檔案,免去手動伺服器任務。
整合客戶端 SDK 框架
下一步是將最新的 支援通用連結的行動 SDK 框架下載到您的工作區。這個輕量級程式庫會掛鉤到您的應用程式委派 (Application Delegate),以攔截傳入的用戶活動並解析內容負載。
配置關聯網域 Xcode 授權 (Entitlements)
若要授權您的應用程式處理原生網域級的重新導向,您必須在 Xcode 中新增關聯網域授權,並參考 Apple 官方的 關聯網域授權規範來繫結網域。
偵錯 iOS SDK 通用連結整合失敗:授權驗證案例研究
一家大型旅遊應用程式啟動了病毒式預訂活動。在用戶驗收測試期間,開發人員發現點擊促銷連結的用戶被導向至行動網站,而非他們預訂的航班頁面。
異常症狀:iOS Safari 預設跳轉至網頁重新導向
在執行 iOS 17 的測試裝置上,應用程式雖然啟動了,但深度連結參數卻未能復原。Safari 預設回退至網頁路由,因為作業系統在安裝期間未能驗證網域關聯。
CLI 程式碼簽章提取與 Apple CDN 快取查詢驗證
技術團隊啟動了診斷審核。首先,他們確認編譯後的 App 包包含正確的授權。他們對二進位檔執行了命令列授權檢查:
# 步驟 1:解壓縮並列印編譯後的 App 授權以驗證關聯網域陣列
$ unzip -q travel_app.ipa
$ codesign -d --entitlements - Payload/travel_app.app

# 步驟 2:手動查詢 Apple 全球 CDN 快取代理並進行標頭驗證,以檢查傳播狀態
$ curl -i https://app-site-association.cdn-apple.com/a/v1/travel.opwakeup.com
CLI 輸出確認授權正確對映至 applinks:travel.opwakeup.com。然而,直接檢查 Apple CDN 快取 https://app-site-association.cdn-apple.com/a/v1/travel.opwakeup.com 時,他們發現 Apple 代理返回了 404 快取狀態,因為該 App 是在 DNS 記錄傳播前編譯的。
開發者模式授權覆寫與本地授權檢查
為了繞過 Apple 的 48 小時 CDN 快取延遲,團隊修改了授權以啟用開發者模式。他們更新了 Xcode 授權檔案,附加了開發者模式查詢字串:
applinks:travel.opwakeup.com?mode=developer
接著,團隊在 iOS 設定中的「隱私權與安全性」下啟用了「開發者模式」,強制測試裝置直接向原始伺服器查詢。
遷移後診斷審核:達到 98.7% 的重新導向準確度
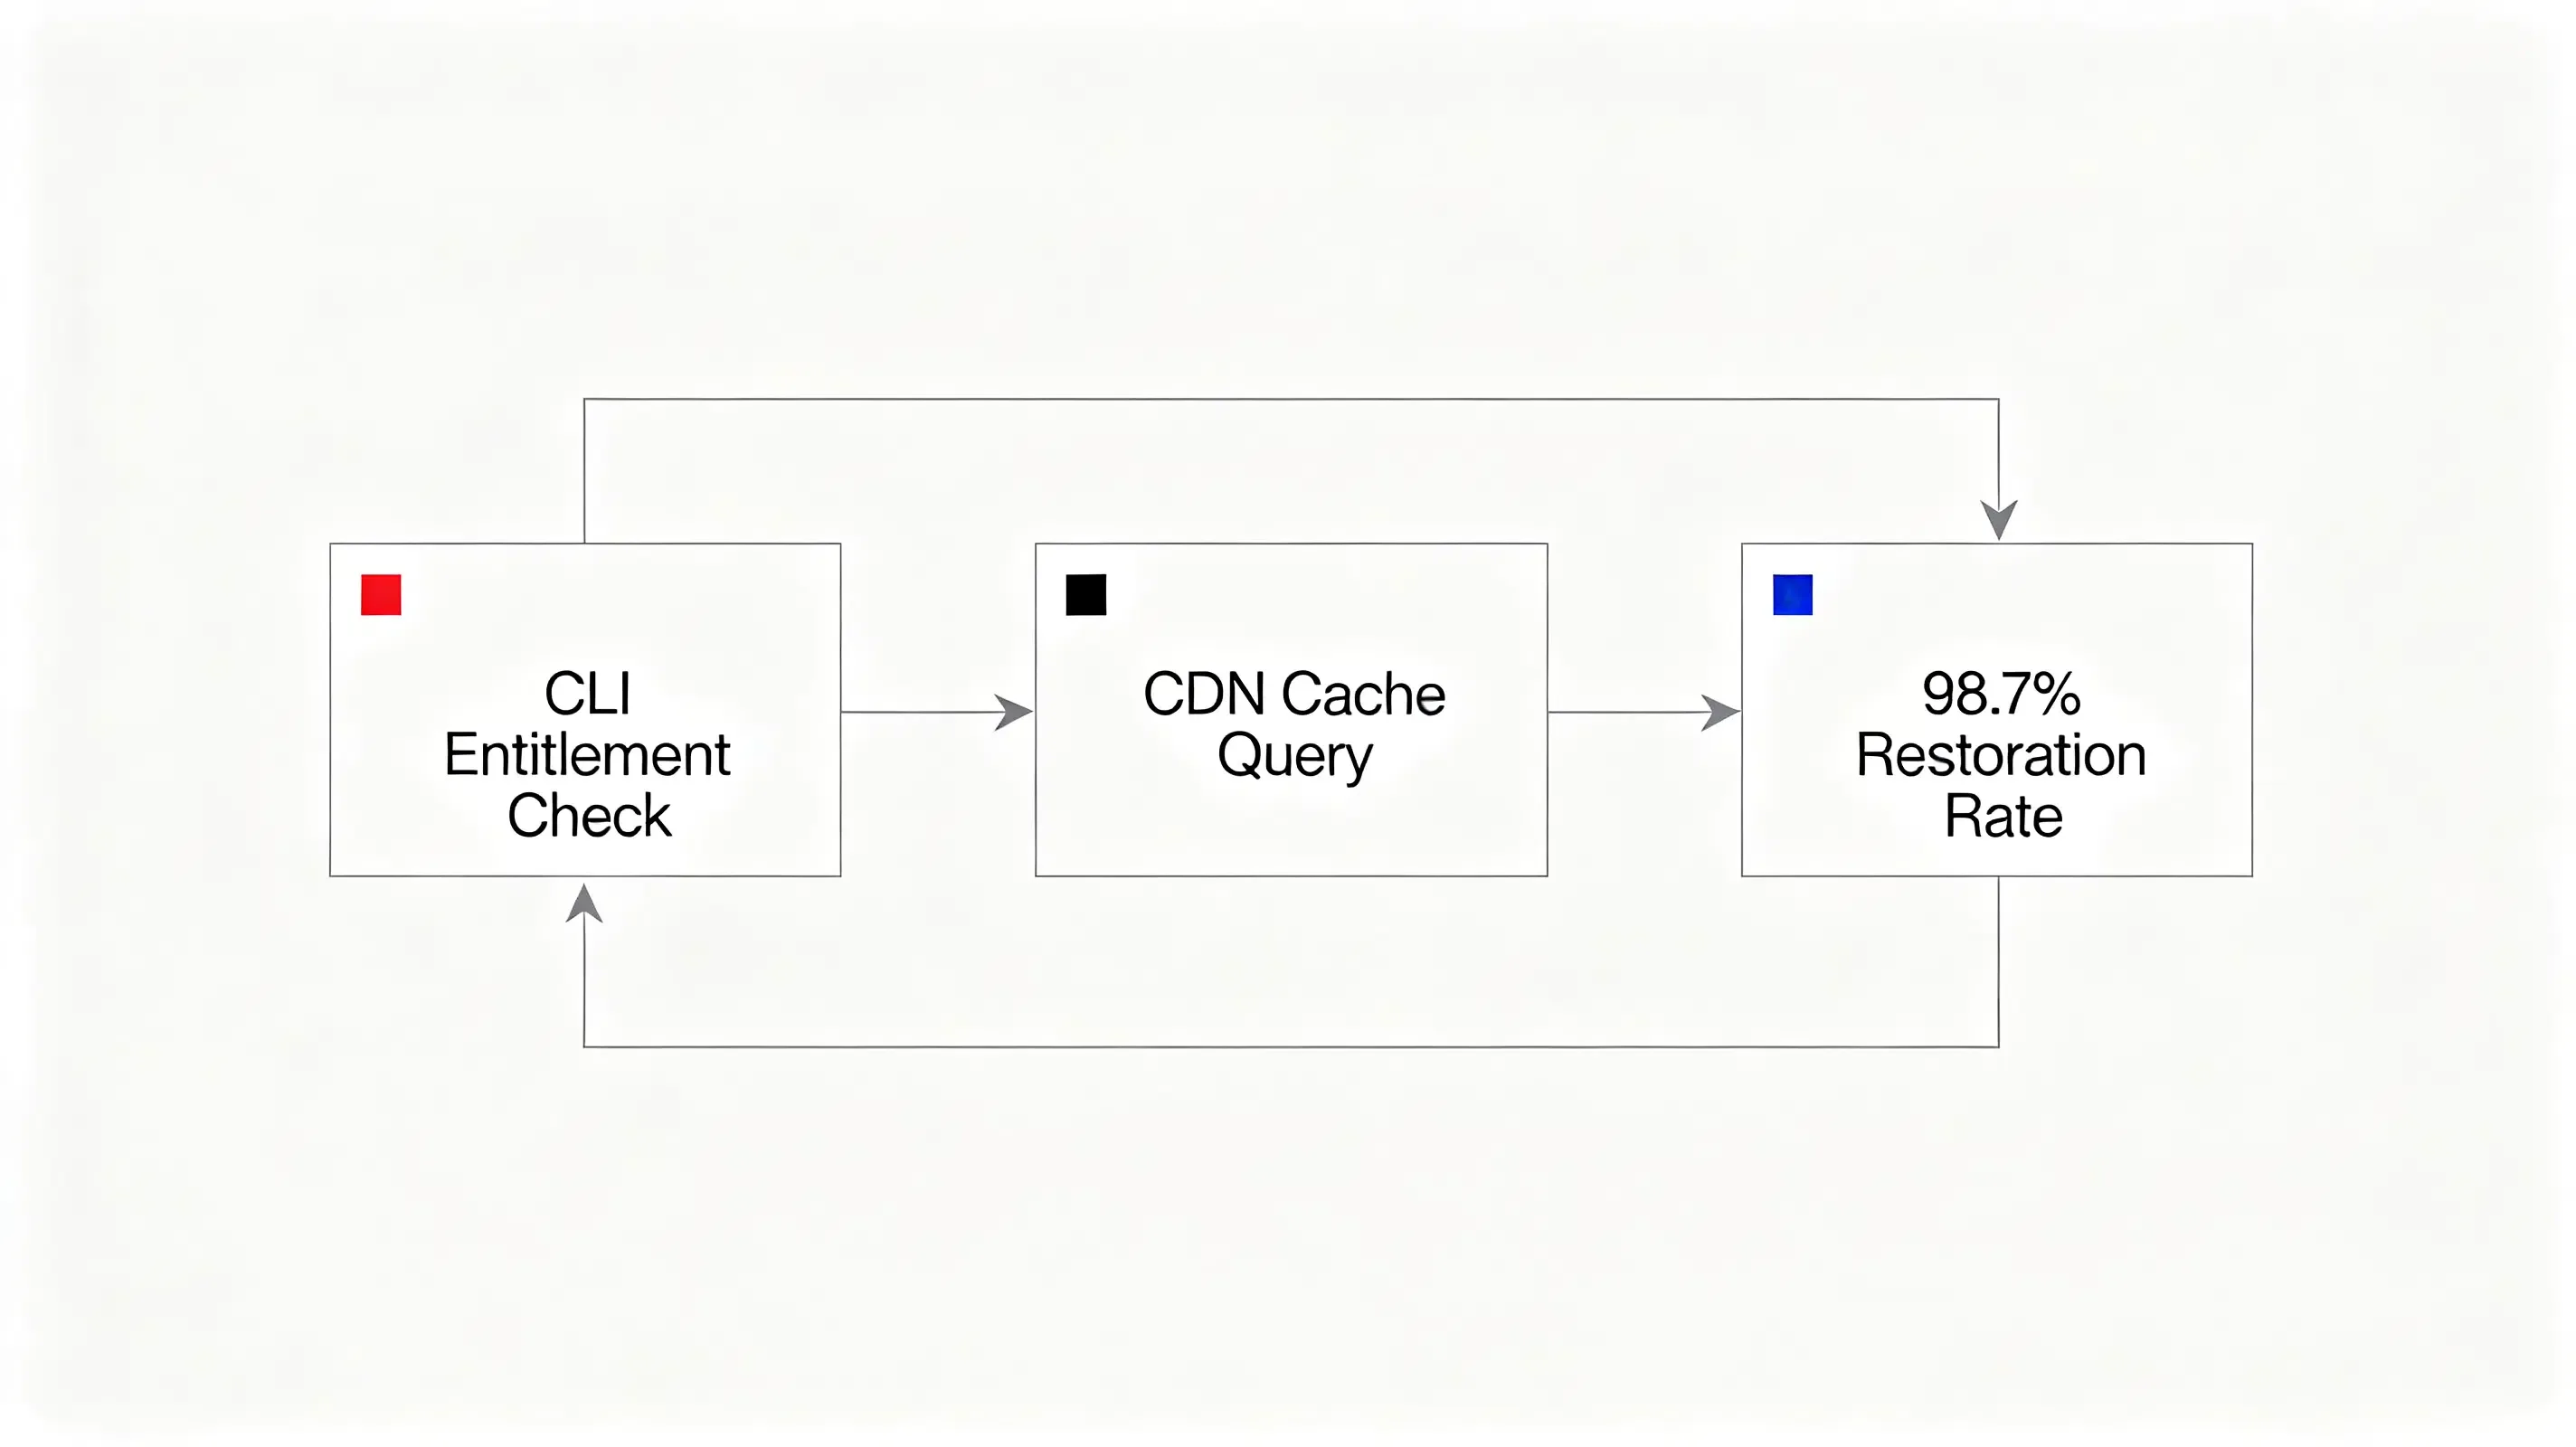
啟動開發者模式後,iOS 成功解析了託管的 AASA JSON 清單。在執行更新後的版本時,SDK 成功攔截了用戶活動。參數匹配引擎達到了 98.7% 的復原率,將用戶直接導向至預訂確認畫面,並恢復了行銷活動的投資回報 (ROI)。
常見問題 (FAQ)
為什麼我的 iOS 通用連結無法開啟應用程式?
我該如何在 Xcode 中配置 com.apple.developer.associated-domains?
繞過 Apple 48 小時 CDN 快取的安全方法是什麼?
隨著 Apple 推出 iOS 18 隱私功能,深度連結領域也必須隨之演進。嚴格隱私清單與強制必要原因 API 的引入,意味著開發人員必須完全依賴經過驗證的第一方網域關聯。舊式的瀏覽器 Cookie 匹配等追蹤技術已不再可行。將您的路由架構集中在安全且對開發人員友善的 SDK 網路上,可確保您的行動行銷活動能夠應對未來的隱私更新,保護您的用戶獲取迴圈,並提供安全可靠的用戶旅程。
Share this article



