Microsoft Outlook 即將封鎖 MSIX 附件?Microsoft 已確認,自 2026 年 11 月初起,網頁版 Outlook 與適用於 Windows 的新版 Outlook 用戶端,將預設封鎖 .msix 及 .msixbundle 檔案附件。根據 Microsoft 365 訊息中心更新 (MC1488841) 指出,這些現代化 Windows 安裝格式將被加入至 Exchange Online 租用戶中,預設與自訂信箱原則的「封鎖檔案類型」(BlockedFileTypes) 清單內。雖然 Microsoft 當初設計 MSIX 容器格式是為了透過沙盒機制與簽章驗證來現代化 Windows 應用程式安裝流程,但過去曾發生威脅行為者濫用安裝程式通訊協定處理常式的攻擊案例,促使官方加強平台層級的安全性限制。此項變更將影響依賴這些 Outlook 用戶端以電子郵件傳輸 Windows 安裝套件的組織,管理員與軟體發行商應及早審視附件原則,並評估替代的發布方式。
為何 Outlook 要封鎖 MSIX 附件
重點速覽
-
自 2026 年 11 月初起,網頁版 Outlook 與適用於 Windows 的新版 Outlook 將預設封鎖 .msix 及 .msixbundle 附件。
-
這些副檔名將被加入至全球 Exchange Online 租用戶的 OwaMailboxPolicy 參數「封鎖檔案類型」(BlockedFileTypes) 中。
-
若內部工作流程有直接分享電子郵件安裝套件的需求,管理員可透過「允許檔案類型」(AllowedFileTypes) 屬性將其列入白名單。
長期以來,透過電子郵件進行軟體分發,在操作便利性與企業安全性之間始終存在著張力。開發團隊與內部 IT 部門經常利用電子郵件將應用程式預覽版本、內部公用程式與安裝套件,直接傳送給同事或特定的企業測試人員。MSIX 格式作為傳統 .exe 與 .msi 安裝程式的現代化後繼者,原本是為了提供 Windows 架構下的容器化安裝、可預測的解除安裝程序以及磁碟空間最佳化而建構。
然而,直接以電子郵件附件形式分發執行檔套件,會繞過集中式的安全性態勢評估。當終端使用者透過收件匣收到安裝程式時,單靠視覺確認無法可靠地判斷封裝的二進位檔案是否遭到竄改或由未經授權的實體進行簽章。由於電子郵件仍是網路攻擊的主要入侵途徑,安全性閘道必須執行嚴格的檔案格式限制,以保護一般員工免於誤執行惡意程式碼。

由於 Outlook 在各個商業租用戶中實施這些附件限制,導致操作上的阻力產生,也促使軟體發行商重新考量隨意分享檔案的做法。根據 BleepingComputer 的報導,此限制適用於獨立的 .msix 套件以及將多個特定架構版本整合為單一容器的 .msixbundle 檔案。待 11 月中旬原則全面實施後,在受支援的 Outlook 用戶端中,開啟或下載此類附件的嘗試將預設遭到封鎖。
OWA 信箱原則如何封鎖 MSIX 附件存取
Microsoft 於 2026 年 11 月進行的變更,更新了 Exchange Online OWA 信箱原則內的附件限制。在網頁版 Outlook 與 Windows 新版 Outlook 中,已設定的 BlockedFileTypes 清單決定了哪些附件副檔名會被禁止開啟或下載。
這是一項針對受支援 Outlook 使用情境的「附件存取控制」,不應將其解讀為通用的 SMTP 傳遞拒絕規則,或是針對整個 Windows 作業系統禁用 MSIX 安裝套件。
下圖概述了附件存取限制與標準 Windows 軟體傳遞管道的運作流程:
郵件內含 .msix / .msixbundle 附件 ──> Exchange Online 信箱 ──> 網頁版 Outlook / Windows 新版 Outlook ──> OwaMailboxPolicy 附件限制 ──> 預設封鎖開啟 / 下載 ──> 管理員可設定允許檔案例外情況
此原則旨在解決特定的附件存取風險。它並未禁止發行商透過其他受支援的 Windows 管道分發 MSIX 套件,也不會消除對應用程式簽章、信譽檢查或端點保護的需求。
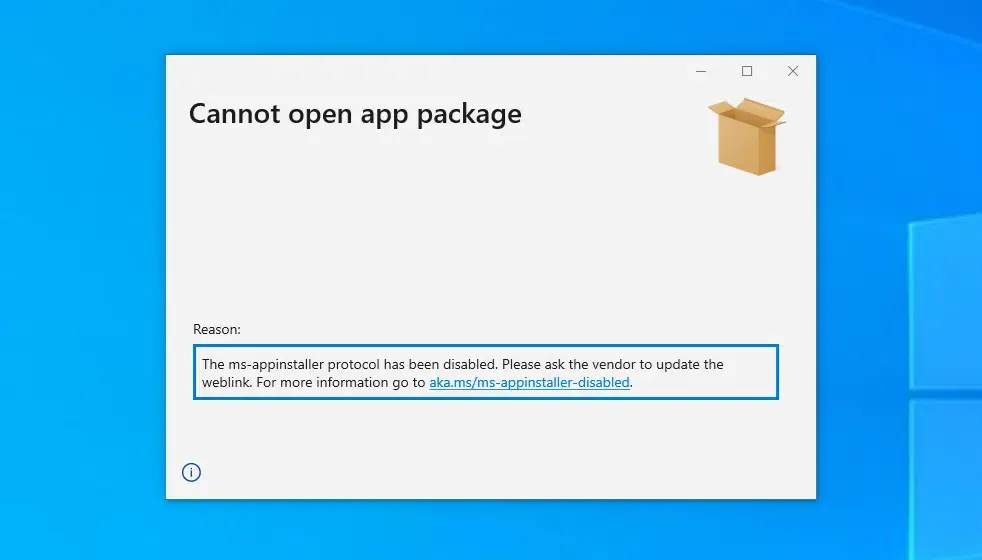
此次 Outlook 原則變更,源自先前對於 Windows 安裝程式傳遞機制的安全性疑慮。2023 年 12 月,Microsoft 在有記錄的惡意軟體活動濫用安裝流程後,預設停用了 ms-appinstaller URI 配置處理常式,詳細內容請參閱 Microsoft 安全性回應中心。該項較早期的措施解決了基於通訊協定的安裝風險,而 2026 年 11 月的 Outlook 更新則個別限制了受支援電子郵件用戶端中特定安裝程式附件的存取。攻擊者此前曾將惡意軟體封裝在已簽章的 MSIX 外殼中,以傳播 Black Basta 和 DarkGate 等惡意軟體家族,促使 Microsoft 產品持續調整套件安全性。
雖然封鎖附件可緩解 Outlook 內部檔案自動被開啟的風險,但安全性分析師指出,單靠電子郵件篩選並不能徹底消除惡意套件的投遞。威脅行為者仍可能透過重新命名副檔名,或在郵件內容中嵌入外部下載連結,嘗試繞過閘道的副檔名限制。因此,正如 The Next Web 所分析,企業防禦需要超越靜態附件封鎖,轉向採用經過驗證的發布管道與集中式套件儲存庫。
以電子郵件傳送 MSIX 安裝程式的替代方案
Microsoft 的附件原則更新,為透過受影響 Outlook 用戶端交換 MSIX 安裝程式的組織帶來了特定限制。這些組織可重新審視驗證過的下載入口網站、託管的企業部署、核准的儲存庫,或針對特定對象設定的原則例外,評估哪一種方式更符合其安全性與營運需求。
架構評估:軟體交付管道
軟體發行商必須在自行維護內部下載基礎架構、設定租用戶電子郵件豁免,或是採取託管軟體交付管線之間做出抉擇。
下表比較了標準 Windows 應用程式的分發模式:
| 分發方式 | 適用情境 | 安全性考量 | 行政需求 |
|---|---|---|---|
| Outlook MSIX 附件 | 既有的內部工作流程 | 在受影響的用戶端中預設禁止開啟/下載 | 明確的 OWA 原則例外 |
| 已驗證的下載入口網站 | 直接的企業軟體下載 | 簽章、信譽評等、驗證與端點檢查 | 入口網站維護與代管 |
| 託管的企業部署 | 由組織控管的 Windows 應用程式 | 集中式部署與裝置管理 | IT 管理與原則編排 |
| Microsoft Store | 受支援的已發布 Windows 應用程式 | 商店提交與適用的平台檢查 | 發行商入駐與發布管理 |
工程團隊應根據組織的安全性原則、現有的部署架構與使用者需求來評估分發方式。已驗證的下載入口網站與託管部署工具可提供集中的存取控制與稽核能力,但其安全性仍取決於正確的設定、套件驗證與端點防護措施。
管理員與發行商查核清單
為了在適應 Exchange Online 原則更新的同時維持順暢的軟體交付,工程與 IT 營運團隊應導入結構化的分發工作流程。
IT 管理員查核清單
-
審核租用戶原則需求:檢視內部部門是否確實有透過電子郵件接收 .msix 或 .msixbundle 附件的需求。
-
設定 PowerShell AllowedFileTypes:若特定團隊需要電子郵件傳遞,請參考 Microsoft Learn 文件,使用 Exchange Online PowerShell 將
.msix與.msixbundle新增至目標信箱原則的AllowedFileTypes屬性中。 -
轉向雲端儲存空間分享:遵循 Microsoft 官方支援指引,指示內部團隊透過經過驗證的 OneDrive for Business 或 SharePoint 連結來分享應用程式,而非直接傳送電子郵件附件。
軟體發行商與開發人員查核清單
-
從附件轉向 Web 入口網站:從對外發出的入職與安裝郵件中移除直接檔案附件連結,改為使用指向已驗證 HTTPS 下載入口網站的連結。
-
維持套件簽章與信譽維護:使用受支援的程式碼簽章方法對 Windows 套件進行簽章,驗證憑證鏈,並考慮 Microsoft Defender SmartScreen 的信譽檢查。請勿預設 EV 憑證會自動消除安全性警告。
-
向客戶傳達原則更新:在 Outlook 封鎖措施生效時,向企業使用者提供關於替代分發方式的明確指引,以防止部署中斷。
常見問題 (FAQ)
哪些版本的 Outlook 會受到 MSIX 附件封鎖的影響?
IT 管理員是否仍可允許內部使用者使用 MSIX 附件?
為什麼 Microsoft 會在 Outlook 中封鎖自家現代化的封裝格式?
給工程團隊的關鍵要點
受到新 Outlook 限制影響的軟體發行商與企業工程團隊,應審視其安裝套件的分發工作流程。已驗證的下載入口網站、託管應用程式部署以及受支援的應用程式商店,均可提供直接附件之外的替代方案。同時,無論透過何種管道發布,程式碼簽章、信譽檢查與端點安全性仍是必要的基礎防護。
組織必須調整其傳遞架構,以反映對電子郵件附件採取「零信任」(Zero-Trust) 的態度。透過引導使用者存取經過驗證的入口網站、實施嚴謹的程式碼簽章流程,並謹慎管理原則例外情況,技術團隊即可在維護安全軟體發布工作流程的同時,確保終端使用者的生產力不受影響。
參考資料
-
Microsoft 365 訊息中心 — MC1488841 封存檔 — 第三方 Microsoft 365 訊息中心通知封存,詳細說明了封鎖 .msix 與 .msixbundle 附件的時間表、適用範圍與原則參數。
-
Microsoft 安全性回應中心 — Microsoft 解決應用程式安裝程式遭濫用問題 — 官方安全性公告,詳細說明了威脅行為者濫用 Windows 安裝程式處理常式的歷史活動。
-
Microsoft 支援 — Outlook 中被封鎖的附件 — 關於預設封鎖副檔名、安全性準則與檔案分享替代方案的官方概述。
-
Microsoft Learn — Set-OwaMailboxPolicy 文件 — 針對 Exchange Online 管理員提供關於 BlockedFileTypes 與 AllowedFileTypes 參數的技術文件。
-
BleepingComputer — Microsoft Outlook 即將封鎖 MSIX 附件 — 針對訊息中心 MC1488841 公告與歷史威脅行為者濫用情況的技術報導。
-
The Next Web — Microsoft 封鎖兩種 Windows 安裝程式格式 — 關於 Exchange Online 原則變更、監管影響與企業分發替代方案的分析。
Share this article