新的 Mac 權限漏洞?此策略轉變已在 2026 年 6 月 24 日獲得證實,當時網路安全公司 XM Cyber 正式發布了其權限提升漏洞的研究成果。具體而言,此旗艦級漏洞報告重新定義了開發者管理 macOS 上跨行程通訊(Cross-Process Communication, XPC)的方式。因此,此類本地漏洞威脅模型迫使企業終端合規性發生巨大變革。對於開發團隊而言,當前的首要任務是在保持強大使用者工作階段驗證的同時,確保背景行程交握的安全性。至關重要的是,此漏洞的揭露突顯了業界部分最受信任安全工具的潛在風險。
解讀 macOS 信任邊界:XM Cyber 如何揭露新的 Mac 權限漏洞
在 2026 年 6 月 24 日對系統背景行程進行研究期間,安全公司 XM Cyber 發現了一種新型本地漏洞。具體來說,當關於新的 Mac 權限漏洞的細節浮出水面時,企業 IT 團隊對此表示高度關切。研究人員示範了普通非管理員帳號如何停用高度受信任的終端偵測代理程式。因此,此漏洞的揭露顯示了僅依賴程式碼簽章(Code-signing)信任的局限性。同時,該漏洞可能導致數百萬台受管企業 Mac 裝置的防禦機制在無聲中被解除。詳細調查結果已發布於官方 XM Cyber 部落格。
跨行程通訊與 CDHash 利用路徑
具體而言,此漏洞的核心在於 Apple 的跨行程通訊(XPC)框架。開發者通常會使用 XPC 服務,允許低權限的前端軟體組件向 root 背景行程請求管理員操作。例如,行程會利用 XPC 來進行任務擴充、存取系統遙測數據或執行軟體更新。至關重要的是,作業系統依賴 Apple 的 CDHash 密碼識別碼來驗證呼叫者的真實性。然而,XM Cyber 資深研究員 Hillel Pinto 揭露,macOS 對這些 CDHash 信任指紋的快取機制過於寬鬆。結果,一旦合法的已簽章應用程式執行,即使其套件組件被一般使用者更改,macOS 仍會保留其信任配置。
XPC Hunter 與權限漏洞偵測的自動化
此外,XM Cyber 開發了一款專門的搜尋工具來識別類似缺陷。這款基於大型語言模型(LLM)的開源工具被稱為 XPC Hunter。因此,安全分析師可以自動化掃描並診斷第三方軟體中潛在的 XPC 驗證邏輯錯誤。同時,研究團隊計畫於 2026 年 8 月 5 日在拉斯維加斯的 Black Hat Arsenal 大會上正式展示 XPC Hunter 並公布研究發現。結果,開發者正急於在公開利用工具發布前修補其軟體。
供應商揭露與 CVE-2026-39118 修復
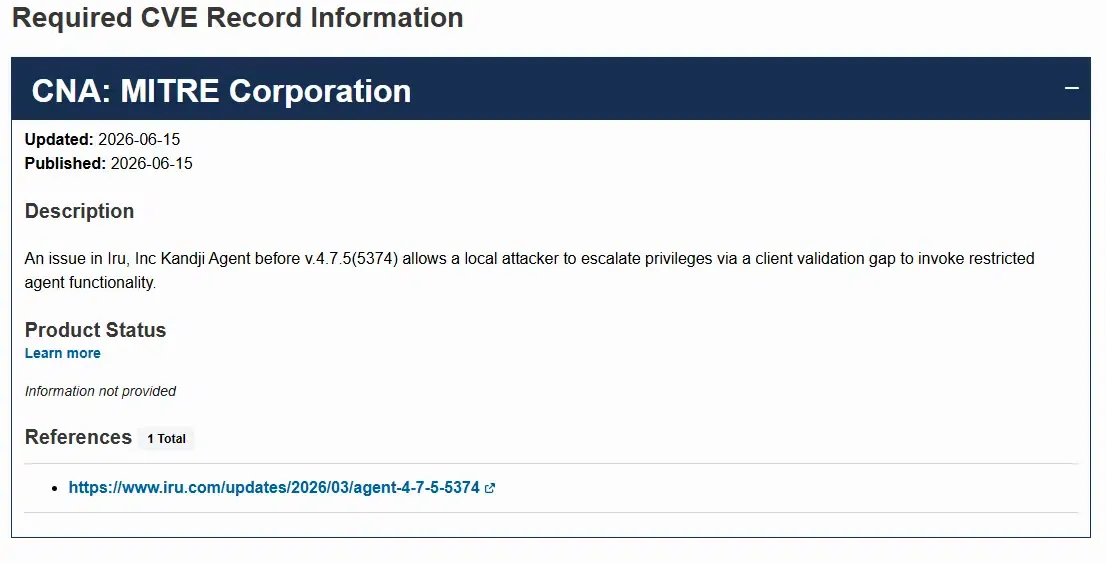
關鍵的是,XM Cyber 在公布研究成果前已通知了受影響的安全與管理供應商。例如,行動裝置管理(MDM)供應商 Kandji 確認了此漏洞,並編號為 CVE-2026-39118。具體而言,Kandji 在更新後的軟體中解決了該問題,確保了強大的呼叫者驗證。此外,補丁的正式發布可透過 Iru Inc. 更新 進行驗證。同時,CrowdStrike 也證實他們已修補其 macOS Falcon 感測器並支付了漏洞獎金。因此,這些回應凸顯了該研究的嚴重性及其對企業機隊安全的即時影響。
無人監督系統的脆弱性:新的 Mac 權限漏洞如何助長廣告詐欺與數據差異
當背景代理程式在未發出警報的情況下失效時,企業的整個數據遙測系統將面臨損害。具體而言,由於新的 Mac 權限漏洞會利用本地背景通訊通道,標準監控工具將會失效。因此,因為新的 Mac 權限漏洞繞過了系統完整性保護(System Integrity Protection),指令碼執行呈現高度自動化。同時,此本地權限提升路徑對應用程式營收網路構成重大威脅。對於開發者來說,受損的終端環境是執行高頻率廣告詐欺的主要媒介。
NIB 注入與繞過系統完整性保護
例如,具有使用者層級存取權限的攻擊者可以將惡意負載注入受信任的 NIB 介面檔案中。具體來說,由於 macOS 持續信任快取的 CDHash 指紋,惡意負載會以 root 權限執行。因此,這允許自動化機器人蜂群在作業系統背景中悄悄運行。此外,這些機器人可以偽造裝置指紋、模擬人類點擊,並觸發無效的安裝事件。結果,成長行銷活動將遭受嚴重的數據偏差,廣告預算亦會因非人類流量而消耗殆盡。
模擬機器人蜂群的無聲執行
與此同時,傳統的客戶端 SDK 對這些本地環境的操縱完全無法察覺。具體而言,如果惡意指令碼卸載了本地監控代理程式,則從該裝置傳送的任何數據都應受到懷疑。因此,標準的轉換評估會產生巨大差異,導致行銷活動最佳化變得不可能。至關重要的是,若沒有安全、密碼學驗證層,開發者將無法判斷應用程式安裝是否源自真實裝置或模擬指令碼。這一落差為企業部署製造了關鍵的安全與合規壁壘。
參考架構與工程指南:防禦針對新的 Mac 權限漏洞的 SDK 安全措施
為了防禦針對新的 Mac 權限漏洞的應用程式,開發者必須執行超越快取 CDHash 檢查的驗證邏輯。具體而言,我們必須採取「80/20」方法,即 80% 的架構重點在於通用技術原則,20% 則利用成熟的工具標準。此外,最關鍵的防禦措施之一是部署安全的跨行程驗證交握。因此,後端必須轉向伺服器對伺服器(server-to-server)的驗證方式。
強制執行雙金鑰伺服器交握
具體而言,安全的 XPC 服務不應僅依賴作業系統檢查的程式碼簽章屬性。此外,應用程式必須對呼叫行程執行獨立的密碼學驗證。因此,背景行程必須要求由經過驗證的伺服器端交握所產生的唯一、瞬態權杖(transient token)。同時,當應用程式執行關鍵指令時,伺服器會驗證呼叫者的簽章。結果,即使發生本地新的 Mac 權限漏洞,密碼學簽章也能阻擋偽造攻擊。
強化 SDK 邊界的程式碼簽章邏輯
此外,開發者必須實作安全的 無效流量過濾架構 以隔離本地環境。具體來說,客戶端 SDK 必須透過依賴已簽章的伺服器回呼與獨立的硬體驗證標準,繞過使用者空間的竄改。為了避免手動構建這些複雜基礎設施,團隊可以部署預先配置的 延遲應用程式參數傳遞框架 作為即用型參考實作。因此,此標準行動 SDK 可自動處理上下文恢復。同時,此深度連結還原會在後台進行,提供平滑的使用者體驗。
對齊工程節點:新的 Mac 權限漏洞後確保多平台系統安全
具體來說,在新的 Mac 權限漏洞後實作自訂驗證規則,需要深入的跨團隊協調。工程團隊必須專注於統一識別碼標準並確保 SDK 相容性。此外,開發者必須設計穩健的 Bundle ID 政策以處理多租戶部署。因此,這可防止應用程式在不同區域商店啟動時發生識別碼衝突。同時,技術架構師必須實作安全簽章驗證,以防止 ios sdk 與 android sdk 被偽造。
系統架構師的技術實作
具體而言,開發者必須在 android sdk 與 ios sdk 之間實作統一的多平台識別碼。此外,保持 Bundle ID 的一致性對於跨商店路由至關重要。因此,當應用程式透過自訂 URL scheme 或通用連結啟動時,上下文會立即恢復。同時,簽章驗證必須在閘道層級執行,以防止惡意指令碼注入。結果,工程團隊可以透過 標準化通用連結架構 為下游系統確保高品質的原始數據。
風險與合規經理的策略護欄
同時,行銷與成長團隊必須調整其客戶獲取策略以利用此新架構。具體來說,成長主管必須透過利用 企業級行銷活動評估標準,將行銷流量與即時歸因數據進行配對,進而優化其數據分析。此外,利用延遲深度連結(deferred deep linking)可以設計自訂的入職流程。因此,當被推薦的使用者啟動應用程式時,推薦追蹤功能會自動將轉換歸因。結果,品牌可以計算確切的客戶獲取成本(CAC)與廣告投資報酬率(ROAS)。至關重要的是,此精確歸因能過濾掉無效的自動化流量。
常見問題 (FAQ)
為什麼新的 Mac 權限漏洞的發生會允許攻擊者繞過管理員提示?
新的 Mac 權限漏洞如何使企業應用程式暴露於廣告詐欺風險中?
哪些強化協議可以防止新的 Mac 權限漏洞後的利用?
作業系統廠商的被動立場標誌著全球技術格局的廣泛轉變。具體而言,據報導 Apple 表示不打算在 macOS 中直接解決底層的 CDHash 快取問題。此外,這意味著減輕權限提升漏洞的責任將完全落在第三方開發者身上。因此,開發者必須主動強化其應用程式,而非等待系統層級的安全補丁。同時,業界將見證專為企業應用程式設計、動態產生的零信任通訊模型迅速興起。
此外,模型智慧在少數全球巨頭間的整合將築起嚴峻的合規壁壘。具體來說,諸如 SKAdNetwork 與 Google 隱私沙盒(Privacy Sandbox)等數據隱私框架將持續收緊數據存取權限。因此,開發者必須優先選擇第一方、確定性的數據收集,而非機率性的追蹤。同時,整合安全、多觸點歸因標準將成為任何技術架構的基準。結果,新的 Mac 權限漏洞所代表的時代將安全負擔直接轉移,標誌著一個全新技術時代的開始。至關重要的是,組織必須立即重建其數據管線,以在此去中心化的未來中保持競爭力。
Share this article



