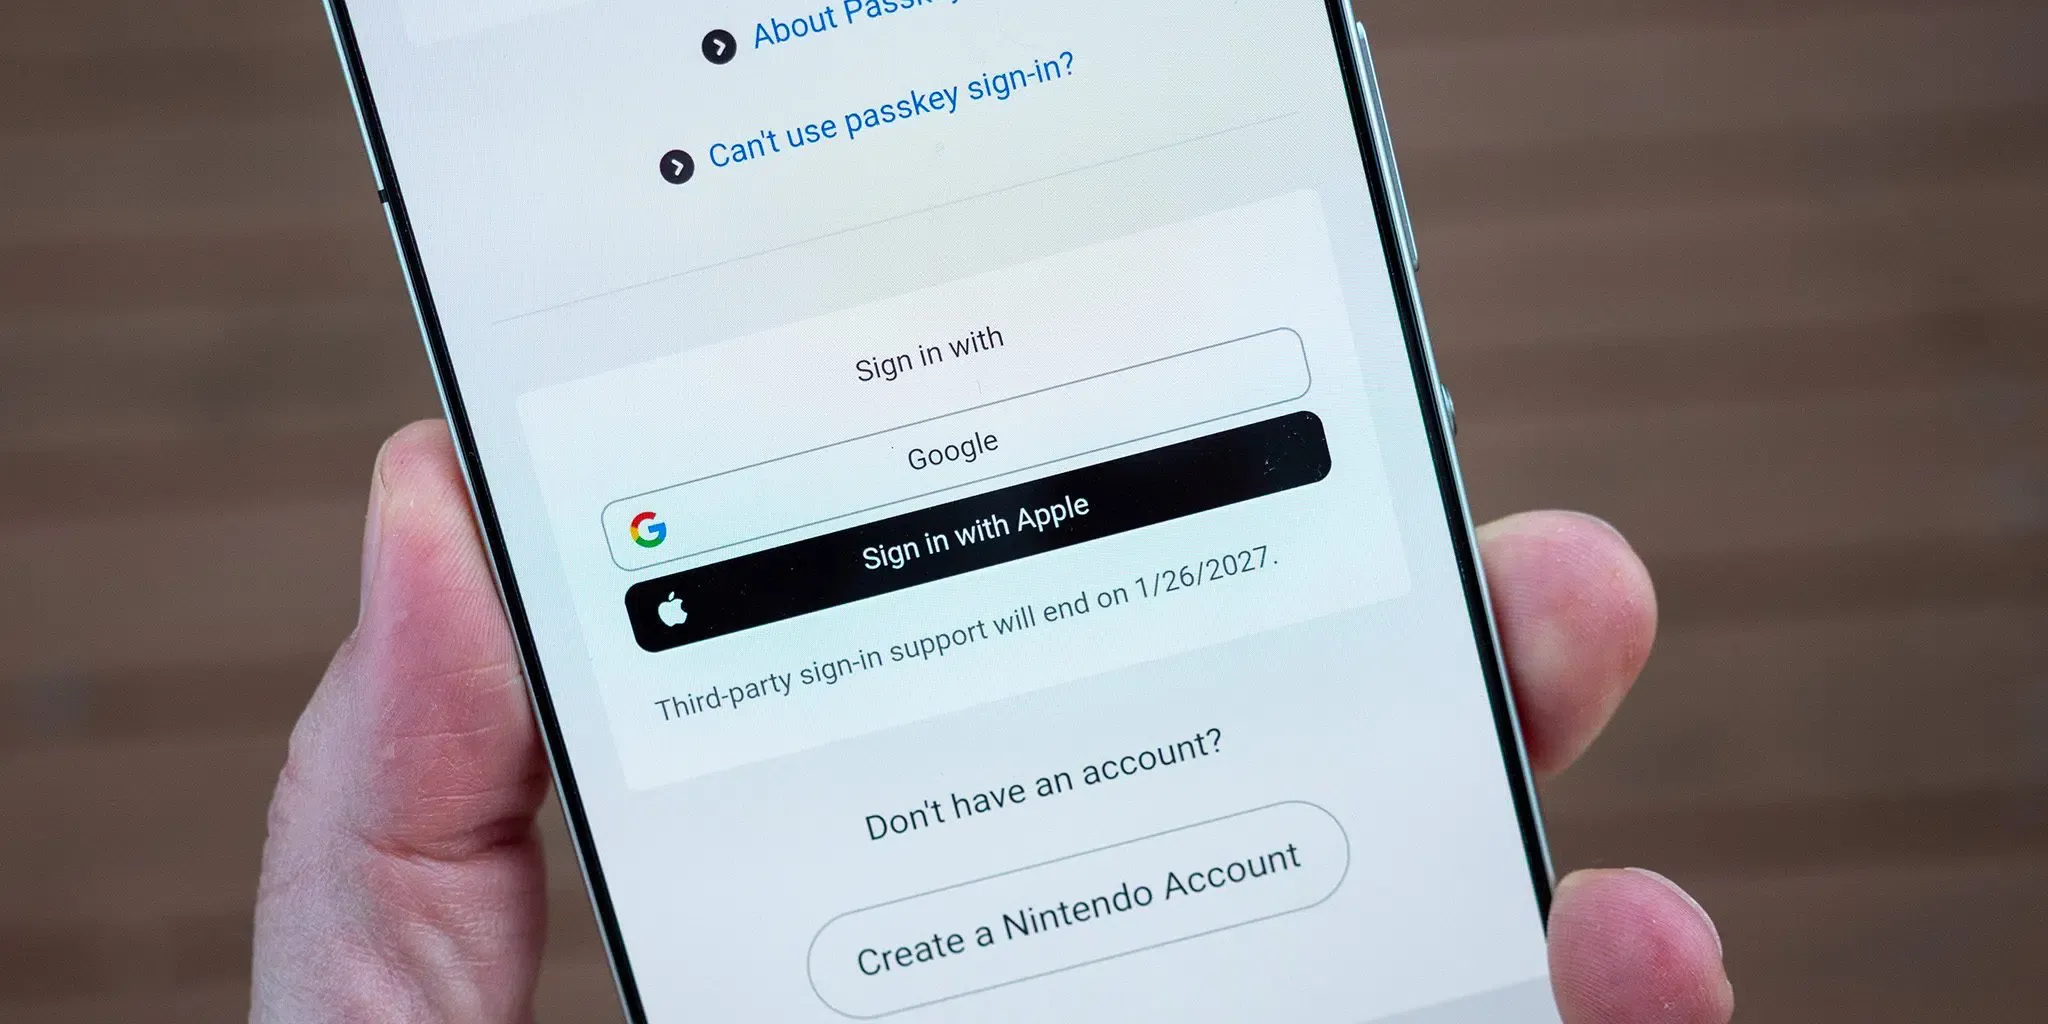
任天堂將取消第三方登入?任天堂已透過官方支援公告確認,自 2027 年 1 月 26 日起,任天堂帳號(Nintendo Accounts)將不再接受 Google 與 Apple 登入,使用者必須改透過電子郵件或登入 ID 搭配密碼進行驗證,或是使用已註冊的金鑰(Passkey)。這項政策變更適用於 Nintendo Switch、Nintendo Switch 2、Switch Lite 與 Switch OLED 生態系統中的玩家,以及 Nintendo Switch 行動應用程式。雖然任天堂未透露此決策背后的策略或技術原因,但此轉變宣告了該平台上外部聯合登入(Federated Sign-on)機制的終結。對於管理行動應用的工程與成長團隊而言,這項轉變展示了身分驗證更新如何影響註冊漏斗,以及為什麼應用程式應將取得來源參數的還原機制與帳號登入流程相互獨立。
營運難題與註冊阻力:任天堂帳號終止聯合登入
重點一覽
- 自 2027 年 1 月 26 日日本時間下午 4:00 起生效(確切結束時間可能會因系統維護而延遲),任天堂帳號將停用透過 Google 與 Apple 憑證的登入與新帳號建立功能。
- 此更新取消了用於連結 Google 帳號的 My Nintendo Platinum Points 任務,沒有獨立密碼的使用者若需要密碼備援,應遵循任天堂的密碼設定或復原指南。
- 已在有效裝置上登入的玩家可能會繼續保持驗證狀態而不會立即中斷,但每當出現新的登入畫面時,仍會被要求輸入憑證。
過去,第三方聯合驗證的便利性曾協助數位娛樂平台降低了早期的註冊門檻。透過提供 Google 與 Apple 登入選項,消費者服務讓潛在玩家能夠略過多欄位表單、密碼建立以及手動電子郵件確認的步驟。這種方法有助於平台在網頁入口網站與行動輔助應用程式中簡化初始註冊流程。
然而,依賴外部身分識別提供者也會引入第三方的技術相依性以及持續的整合維護成本。任天堂隨著時間逐步減少了這些觸點,此前已在 2022 年 10 月 25 日終止了 Facebook 與 Twitter 的登入功能。隨著 Google 與 Apple 登入也排定結束支援,玩家必須完全依賴直接的帳號憑證或金鑰。

移除聯合登入機制為現有使用者帶來了實際的營運考量。當此轉變於 2027 年 1 月 26 日生效時,在主機或行動應用程式上遇到登入畫面的玩家將需要其直接憑證或有效的金鑰。原本透過 Google 或 Apple 建立任天堂帳號且從未設定獨立密碼的玩家,應透過 任天堂帳號入口網站 完成密碼設定程序。
對於透過「使用 Apple 登入(Sign in with Apple)」並使用「隱藏我的電子郵件(Hide My Email)」功能註冊的使用者,此轉變需要謹慎處理。在該設定中,Apple 產生的是隨機轉發別名(例如 @privaterelay.appleid.com),而非共用使用者的主要收件匣。正如 Apple 的「使用 Apple 登入」指南所述,停用電子郵件轉發會阻止傳送到該轉發地址的訊息到達使用者的個人收件匣,這將在日後請求密碼重設時封鎖復原郵件。另外,停止使用「使用 Apple 登入」會修改已連結的授權狀態。處於此情況的使用者應在調整 Apple ID 設定之前,先驗證其轉發地址是否正在積極轉發郵件,並設定直接密碼。如果遺失存取權,使用者必須直接聯絡任天堂客服支援。
技術背景:聯合登入、密碼與金鑰
從架構角度來看,聯合登入通常使用建構於 OAuth 2.0 之上的身分識別層 OpenID Connect,將身分驗證委託給外部身分識別提供者。雖然此模型簡化了註冊流程,但它將帳號可用性與第三方基礎設施、外部服務條款以及外部身分復原工作流程綁定在一起。當外部提供者經歷服務中斷或政策修改時,依賴其服務的系統可能會遭遇次要驗證問題。
為了不依賴第三方身分識別提供者,任天堂建議使用者註冊金鑰(Passkey)。金鑰建立在由 FIDO 聯盟開發並標準化於 W3C WebAuthn 規範中的開放產業標準之上。它們以非對稱公鑰密碼學取代了共用密碼。
協定比較:聯合身分、密碼與金鑰
在註冊金鑰時,客戶端會產生公私鑰對。私鑰保留在使用者的憑證管理器或硬體驗證器中,而公鑰則註冊到依賴服務中。根據使用者的設定,金鑰可以綁定至單一裝置或硬體安全金鑰,或透過端對端加密雲端金鑰圈在使用者的生態系統中同步。
在驗證過程中,伺服器會發出密碼學挑戰(Cryptographic Challenge)。客戶端使用私鑰對此挑戰進行簽署,並透過本機裝置驗證(例如生物辨識或 PIN 碼)解鎖。正如 任天堂的帳號說明文件所述,生物辨識資料會保留在個人裝置上,不會傳輸至任天堂伺服器。
| 功能 | 聯合登入 | 密碼驗證 | 金鑰驗證 |
|---|---|---|---|
| 驗證基礎 | 來自外部提供者的身分斷言,例如 OIDC ID 權杖 | 共用密碼的驗證 | 公鑰挑戰-回應機制 |
| 提供者相依性 | 取決於身分識別提供者及其登入政策 | 取決於服務的驗證與復原實作 | 取決於驗證器;同步的憑證也取決於金鑰提供者 |
| 抗釣魚能力 | 取決於提供者的驗證方法與聯合實作方式 | 重複使用的密碼容易遭受網路釣魚攻擊 | 專為抗釣魚驗證而設計 |
| 復原考量 | 提供者復原與服務特定的帳號連結規則 | 由服務定義的復原程序 | 備份憑證、提供者復原或服務定義的復原程序 |
透過在支援傳統密碼的同時支援金鑰,平台降低了密碼重複使用與憑證遭竊取的風險。然而,金鑰仍受限於作業系統、瀏覽器和硬體的相容性。由於這些限制,任天堂持續支援以電子郵件地址與登入 ID 搭配密碼作為標準登入與復原選項。
驗證確立了使用者的身分;取得來源參數則描述了安裝前的行銷活動或邀請。應用程式應獨立於登入流程來保留待處理的路由上下文,然後在驗證後進行驗證,再套用推薦獎勵、獎勵或房間存取權。當註冊路徑橫跨宣傳網頁、應用程式安裝與帳號設定時,跨這些階段保留上下文需要採用獨立的處理機制。
自行建構與採購:管理玩家註冊與工作階段連續性
對於獨立行動遊戲開發商與數位服務而言,驗證機制的調整突顯了更廣泛的使用者生命週期挑戰。當第三方登入按鈕被修改或移除時,註冊漏斗可能會遭遇更高的阻力。如果玩家是透過特定的邀請、宣傳活動或合作活動安裝遊戲,完成未預期的多步驟註冊或密碼設定流程可能會中斷原本的使用者體驗旅程。
為了減緩此問題,開發團隊將使用者驗證與取得來源參數傳遞進行解耦。驗證系統負責驗證使用者憑證,而安裝參數管線則負責保留使用者來自何處,以及登入後應獲得哪種遊戲內上下文。
評估參數交接架構
當工程團隊需要確保推薦代碼、活動標籤或深度連結參數能夠在安裝與註冊過程中完整保留時,通常會評估以下三種主要方法:
| 方法 | 支援的角色 | 主要限制 | 工程責任 |
|---|---|---|---|
| 內部自行建構參數交接 | 使用支援的平台機制實作上下文傳遞 | 涵蓋範圍與可靠性取決於自訂設計 | 維護整合、隱私控制、驗證與備援機制 |
| Google Play 安裝推薦來源 (Install Referrer) | 從 Google Play 擷取可用的安裝推薦來源資料 | 僅限 Android 與支援的 Google Play 安裝 | 解析推薦來源資料並驗證路由或推薦資格 |
| 專用參數 SDK | 在支援的安裝工作流程中復原擷取的自訂參數 | 取決於平台、瀏覽器、整合與配對條件 | 整合 SDK、保留待處理的上下文,並處理遺失的參數 |
對於執行外部獲客活動的行動應用程式,專用解決方案(例如 OpoInstall)提供了安裝參數傳遞框架。透過在首次啟動應用程式時擷取自訂參數(例如邀請者 ID 或活動管道),應用程式可以在本機或伺服器端快取待處理的酬載。
一旦使用者完成標準驗證(無論是透過電子郵件與密碼登入或金鑰),應用程式後端就會驗證參數的有效性、資格與有效期限,以發放推薦獎勵或還原預期的遊戲房間。這將活動上下文的保留與底層身分驗證提供者完全解耦。
整合檢查清單:開發團隊如何適應身分驗證機制的停用
管理使用者驗證與行動註冊的工程與產品團隊應審查其系統,確保驗證更新不會中斷使用者轉化。
開發人員實作檢查清單
- 審查身分識別相依性:檢視驗證後端,識別依賴外部身分識別提供者的使用者帳號,並在必要時建立密碼設定工作流程。
- 支援現代 WebAuthn 標準:為 FIDO2/WebAuthn 憑證實作伺服器端驗證,同時相容平台驗證器與跨裝置驗證程序。
- 維護獨立的憑證備援機制:若使用者失去對主要驗證器裝置的存取權,請提供使用已驗證電子郵件地址或備用復原代碼的測試復原路徑。
- 在伺服器端驗證註冊參數:當使用延遲深度連結在登入後傳遞推薦或活動獎勵時,請確保應用程式後端驗證參數的真實性、檢查有效期限時間戳記、處理帳號切換,並防止重複兌換獎勵。
產品與成長策略檢查清單
- 提早傳達政策截止日期:在身分驗證截止日期前,透過應用程式內清晰的通知與指南告知使用者,以防止帳號遭到鎖定。
- 監控註冊流失點:追蹤註冊漏斗各步驟的轉化率,以識別憑證建立是否會導致使用者流失。
- 在驗證後保留活動上下文:在初始登入流程中快取進來的獲客參數,以便使用者在完成驗證後能夠被引導至其預期的應用程式內內容。
遵循這些實務做法有助於工程團隊在不犧牲使用者註冊連續性的前提下,維持安全且獨立的身分驗證架構。
常見問題 (FAQ)
如果玩家未能在 1 月 26 日之前更新登入方式,還能存取已購買的數位遊戲嗎?
終止 Google 與Apple 登入是否意味著任天堂強制要求使用金鑰?
Apple 的「隱藏我的電子郵件」如何影響任天堂帳號的密碼復原?
工程團隊的關鍵要點
任天堂的公告改變了任天堂帳號可用的登入方法,但並不代表產業界全面放棄聯合驗證。對行動團隊而言,實際的經驗教訓是:應將帳號存取權、獲客上下文與登入後路由保持為可獨立測試。
身分驗證、使用者註冊與行銷活動參數追蹤在應用程式生命週期中各自扮演不同的功能。透過將安全的自有身分驗證與伺服器端參數還原框架相結合,工程組織可以在跨平台提供流暢註冊體驗的同時,保護使用者帳號的安全。
參考資料
-
Nintendo Support. Notice Regarding the Discontinuation of Google and Apple Sign-Ins for Nintendo Accounts. 官方客戶支援公告。
-
Nintendo Support. How to Register a Passkey for a Nintendo Account. 官方設定指南。
-
Nintendo Support. Nintendo Account FAQ. 官方支援文件。
-
Nintendo Support. Discontinuation of Facebook and Twitter Sign-Ins for Nintendo Accounts. 歷史支援公告。
-
Apple Support. Manage the Apps That You Use with Sign in with Apple. 官方技術指南。
-
Google Developers. Google Play Install Referrer API Documentation. Android 開發人員參考。
-
FIDO Alliance. Passkeys: What Developers Need to Know. 驗證產業概覽。
-
World Wide Web Consortium (W3C). Web Authentication: An API for Accessing Public Key Credentials Level 2. 官方技術推薦標準。
-
OpenID Foundation. OpenID Connect Core 1.0 incorporating errata set 2. 身分識別層規範。
-
OpoInstall. OpoInstall Documentation – Deferred Deep Linking and Parameter Delivery. 開發人員整合文件。
Share this article



