「Ornith-1.0」聚焦代理編碼?我們開發環境的初步遙測數據顯示,這一轉變已經展開。DeepReinforce 於 2026 年 6 月 25 日發布其自架構模型系列,為企業級開發環境引入了全新的工作流模式。對於開發團隊而言,挑戰在於如何在管理程式化執行的同時保持數據整合。此次發布標誌著模型訓練與部署方式的顯著過渡。
重點概覽
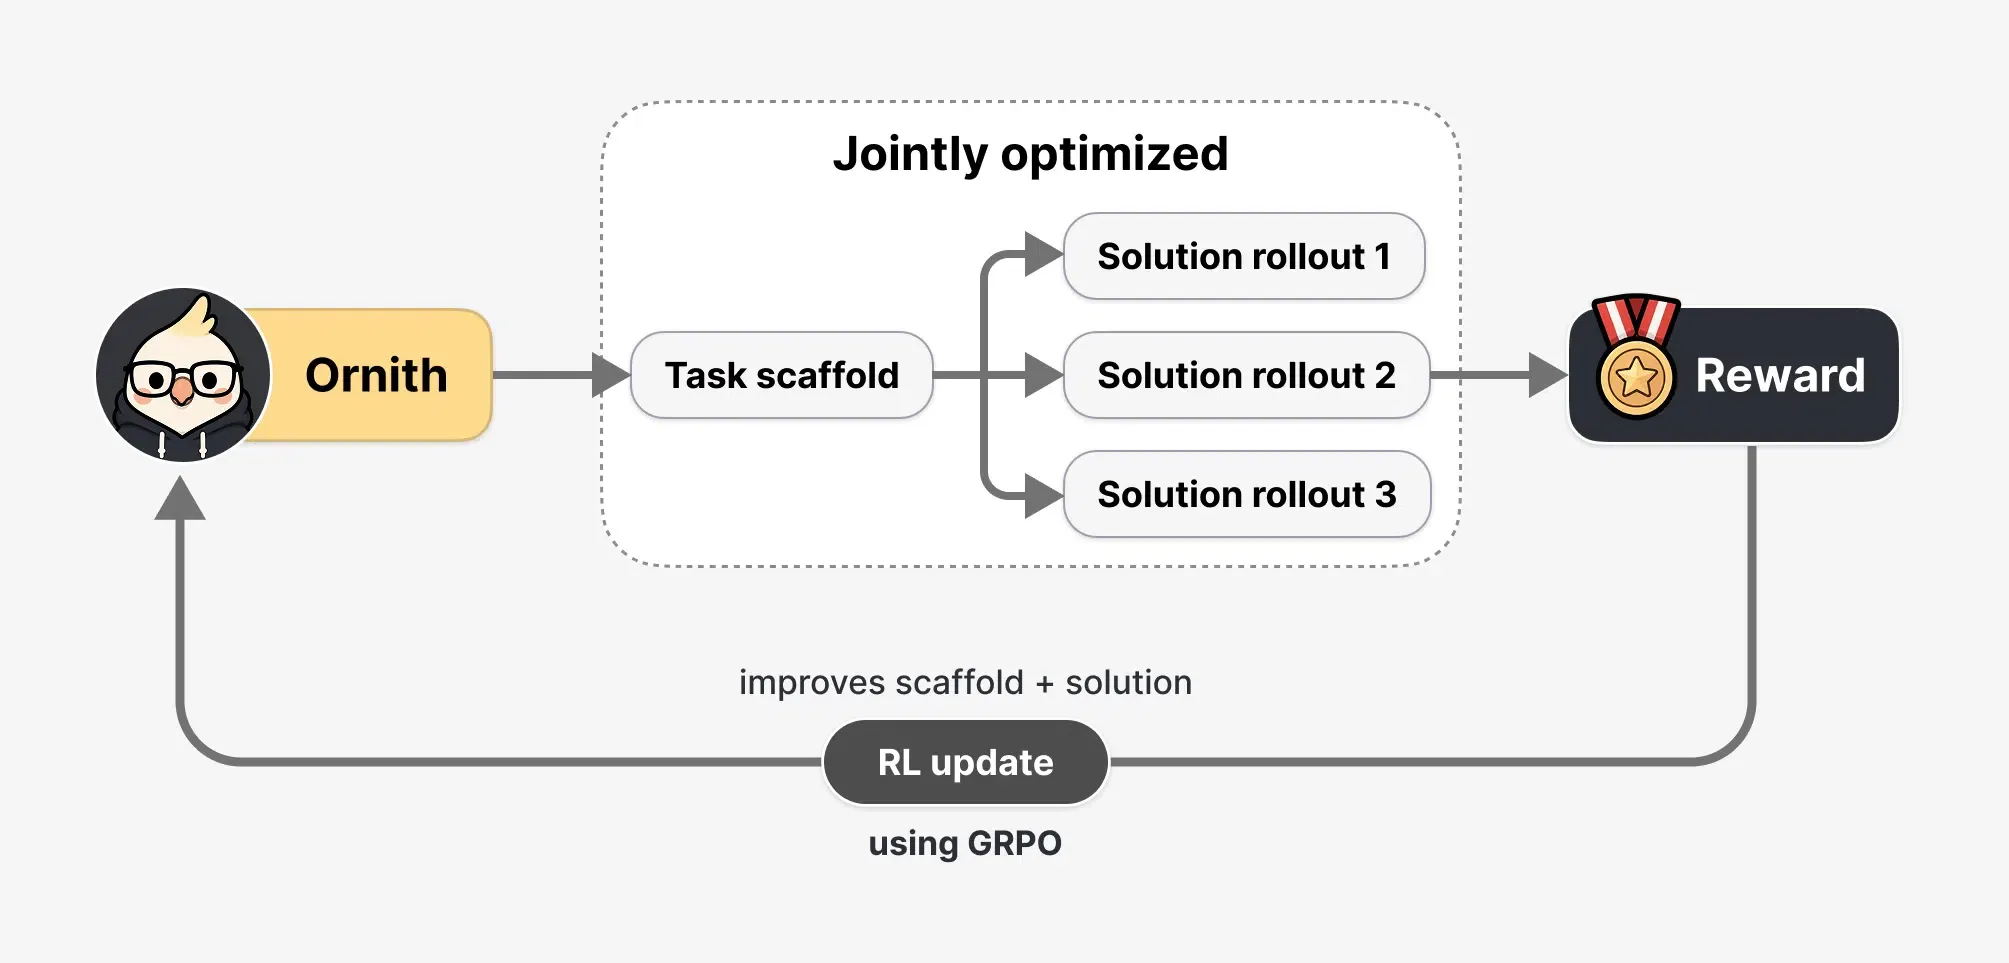
- 自架構迴圈(Self-Scaffolding Loop):不同於依賴靜態人工編寫架構的傳統流水線,該模型系列在強化學習過程中,能動態精煉自身的執行架構與任務特定策略框架。
- 分層部署策略:涵蓋從針對資源受限邊緣設備優化的 9B 稠密模型,到 397B 混合專家模型(MoE)旗艦模型。
- MMP 整合影響:繞過傳統客戶端 Cookie 與瀏覽器重定向,需在 SDK 層級進行加密權杖傳遞,以防止安裝歸因數據丟失。
了解 Ornith 的自架構框架
該模型系列的發布在模型服務層引入了全新的定價與能力動態,特別是在 Ornith-1.0 聚焦代理編碼以共同優化任務特定架構與最終代碼解決方案時。這種共同演化框架使系統無需依賴固定的人工架構,即可發現更優的搜索路徑。該系列基於預訓練的 Gemma 4 與 Qwen 3.5 檢查點構建,包含 9B 稠密、31B 稠密、35B MoE 以及 397B MoE 四種尺寸。詳細規格請參閱官方 Ornith Hub。
模型配置與效能指標
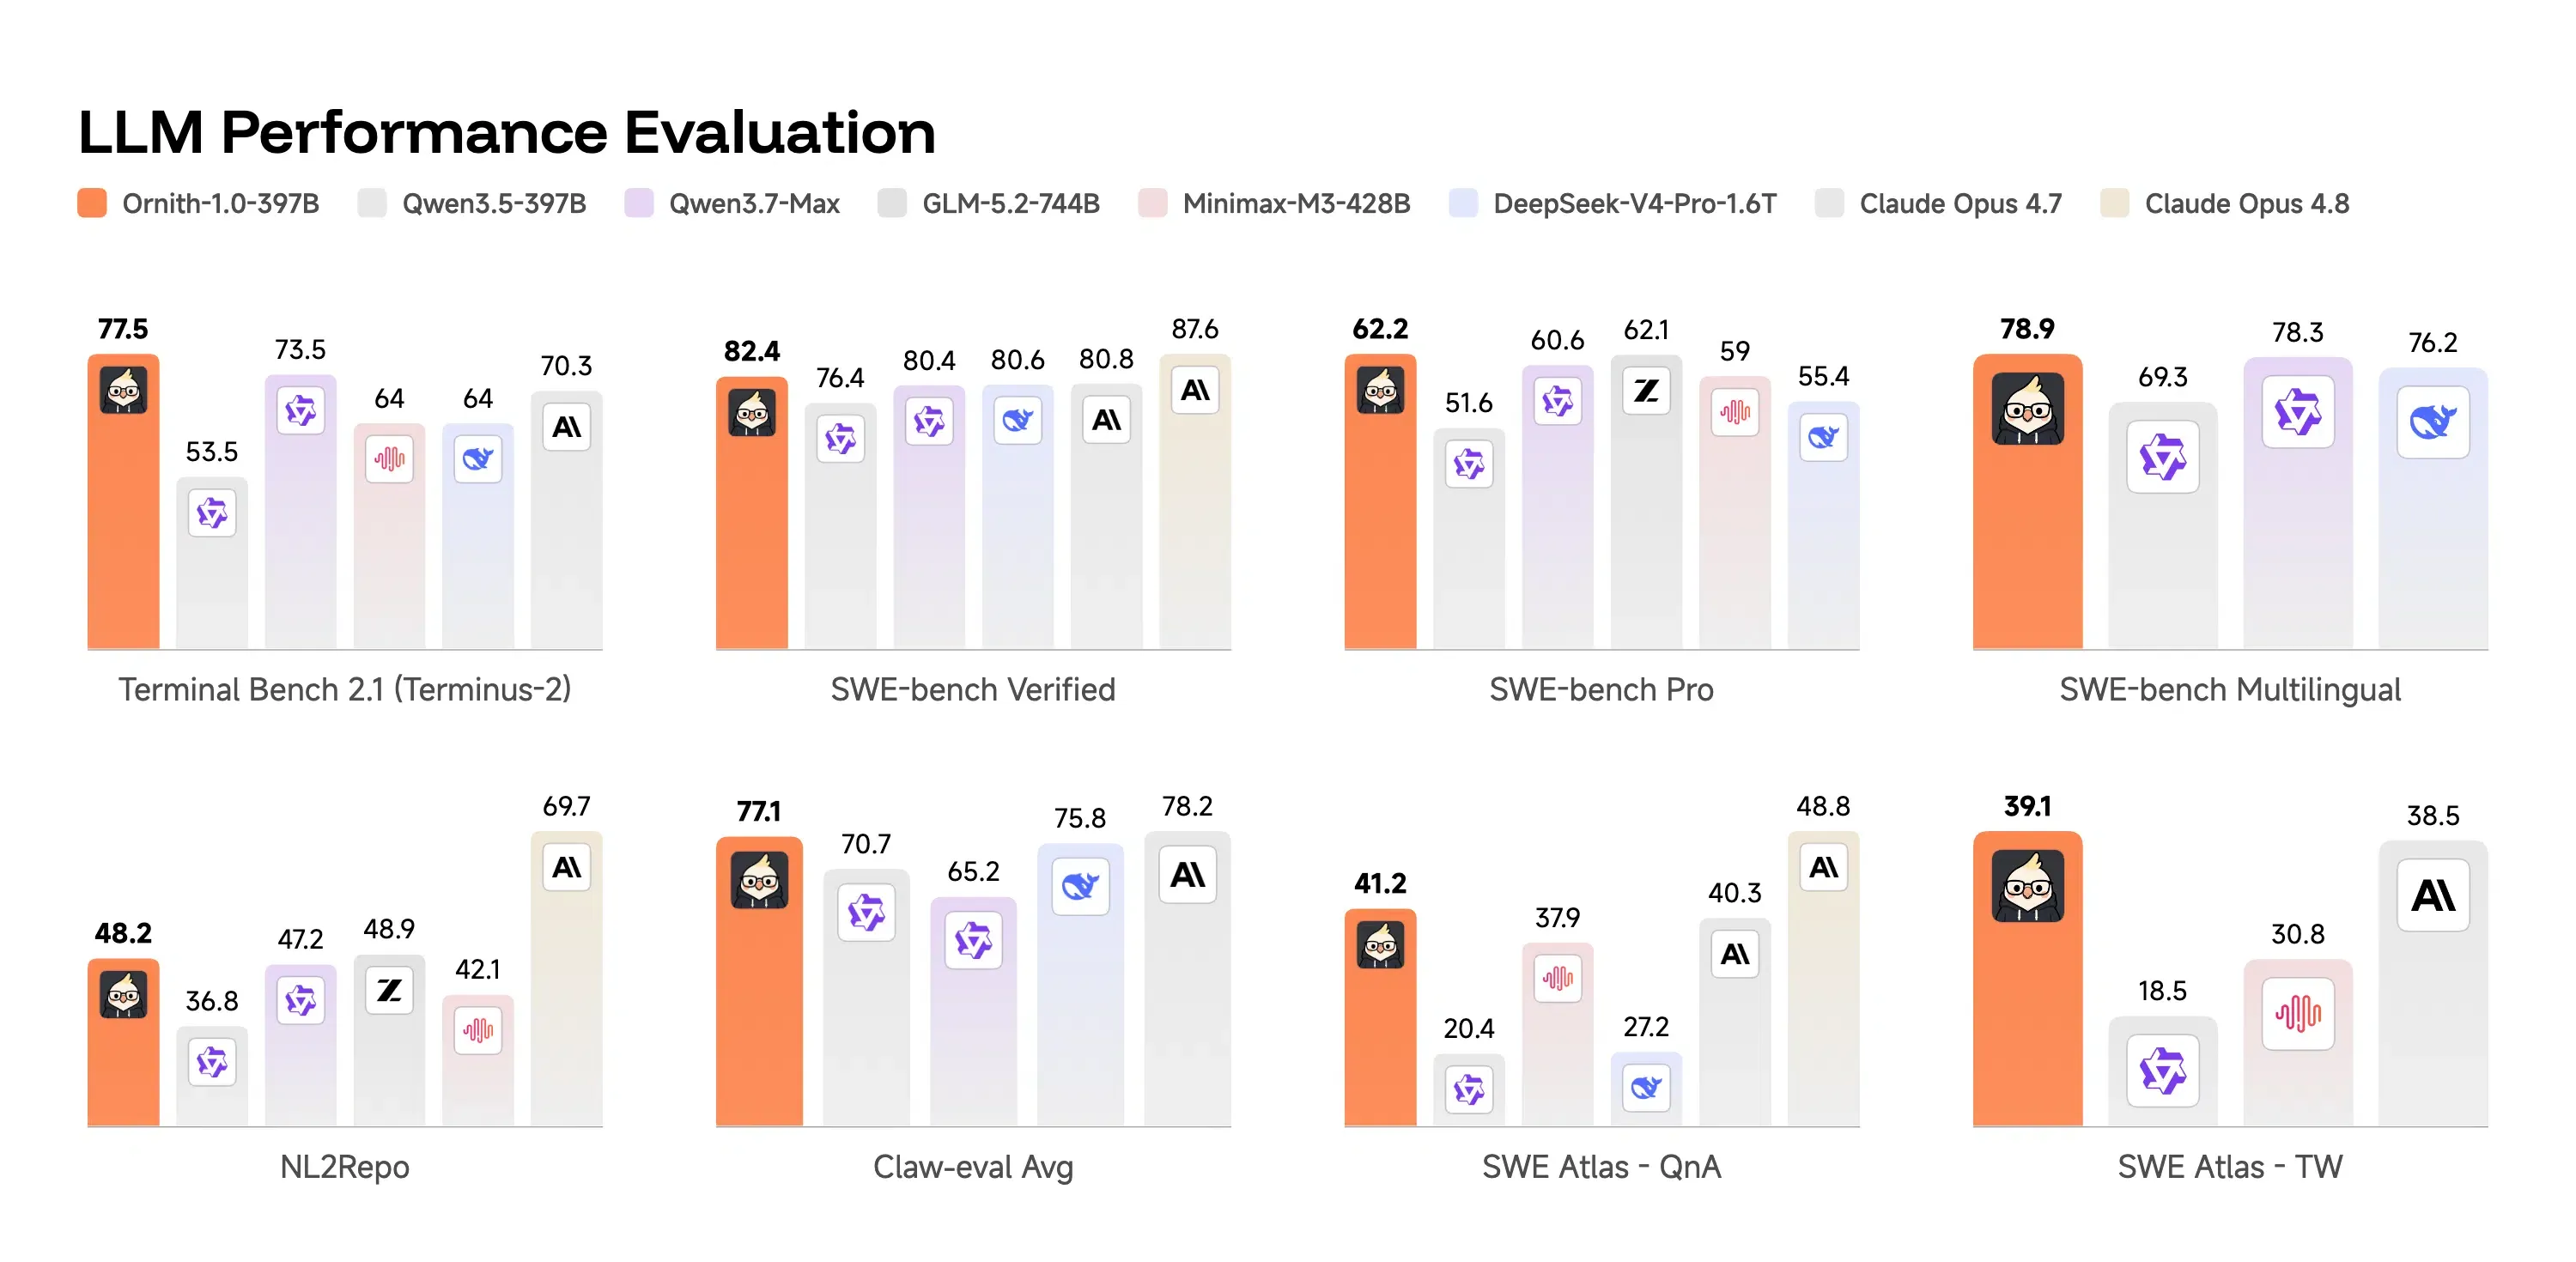
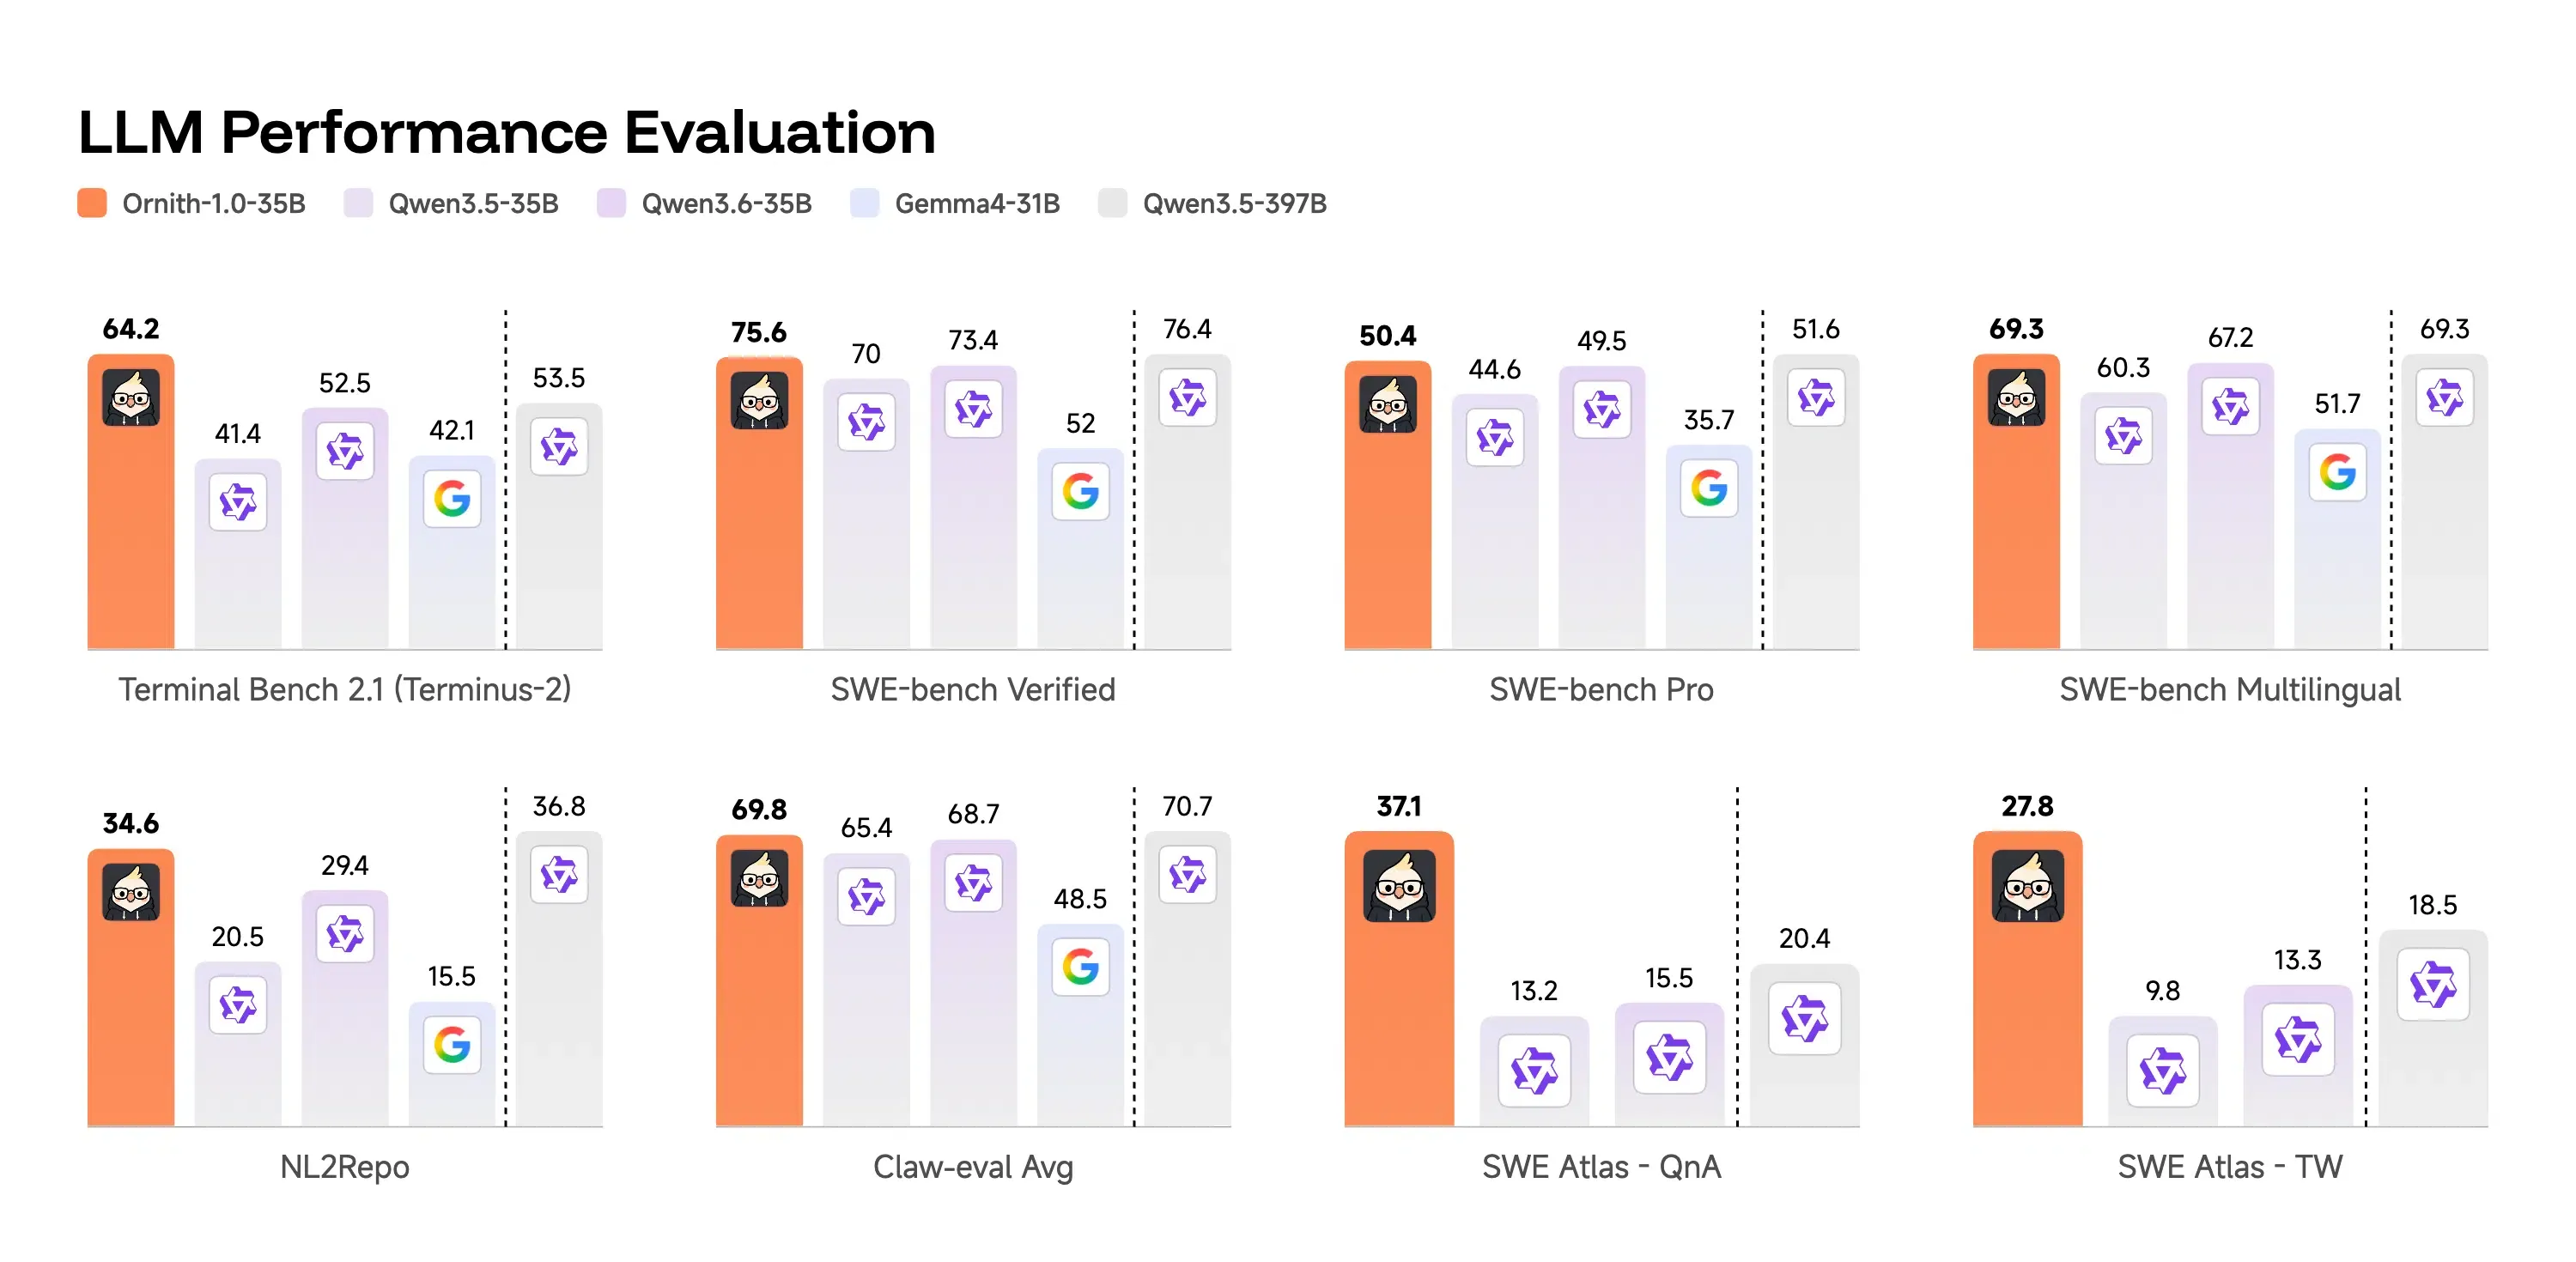
評估結果突顯了其在多項代理基準測試中的顯著效能提升。在旗艦級別上,397B MoE 模型在 Terminal-Bench 2.1 達到 77.5 分,在 SWE-Bench Verified 達到 82.4 分。此表現超越了 Claude Opus 4.7,並領先同規模的主流開源模型。例如,該架構減少了冗餘檔案讀取,並優化了長上下文任務中的記憶體移動。同時,35B MoE 模型每個 Token 啟用約 3B 參數,實現了快速且高性價比的運行。它在 Terminal-Bench 2.1 取得 64.2 分,在保持高執行穩定性的同時,表現優於如 Qwen 3.5-397B 等更大規模的模型。
資源高效的邊緣部署
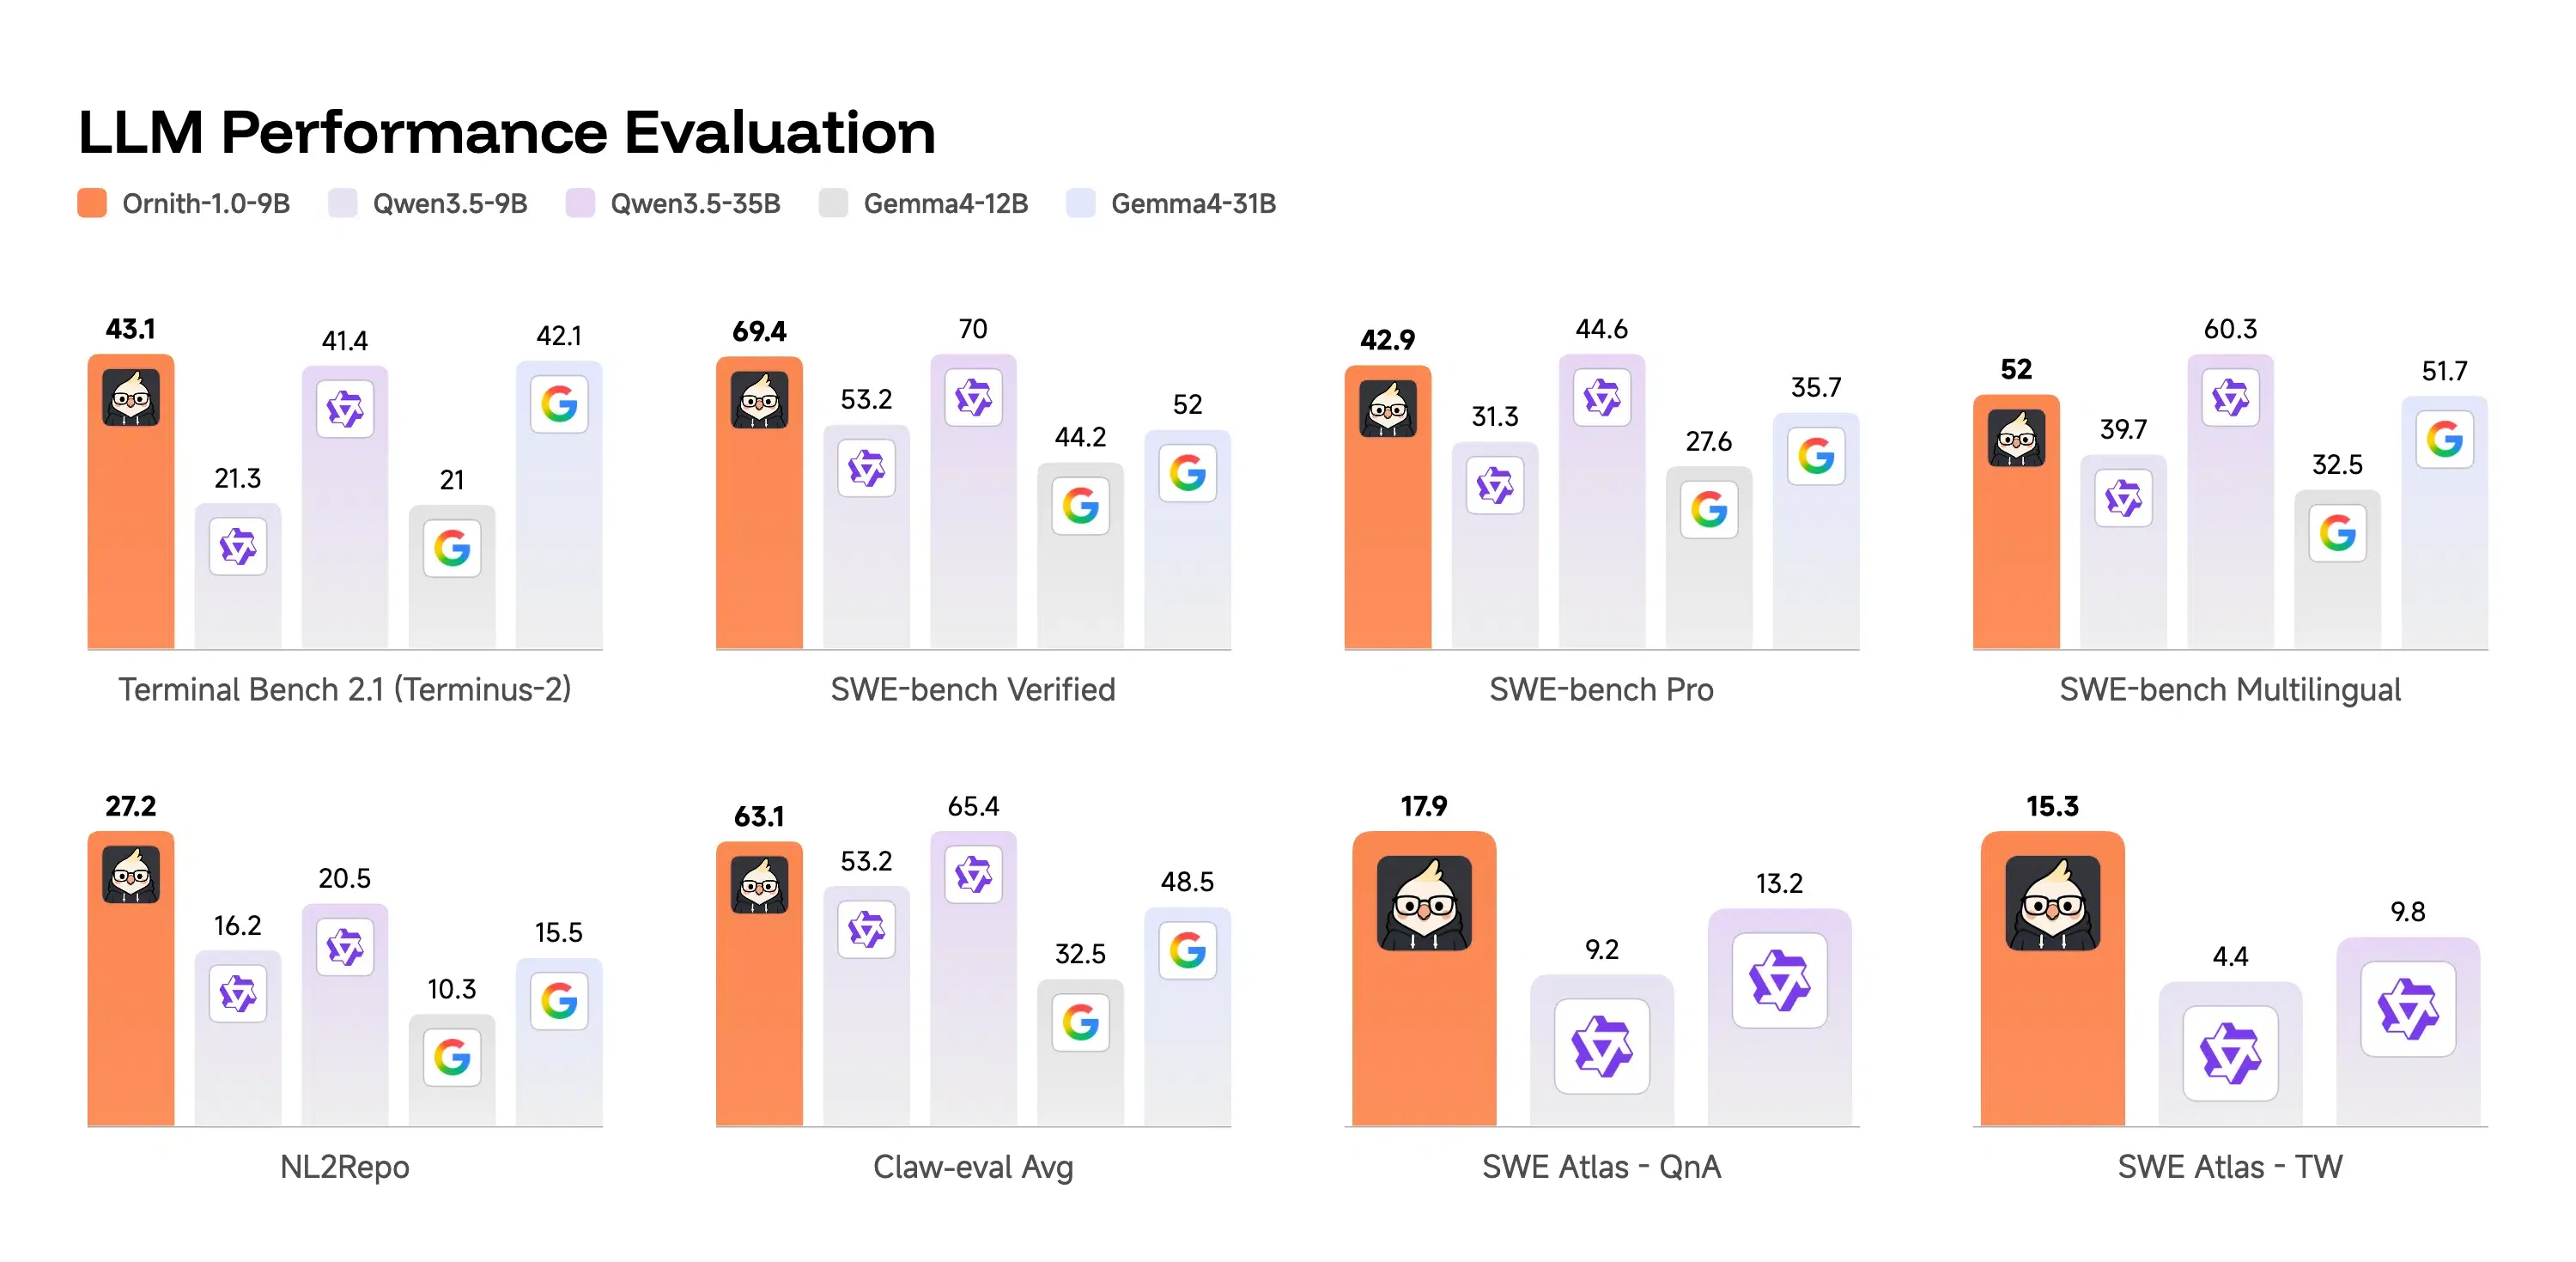
對於本地與邊緣硬體部署,9B 稠密模型提供了極其高效的解決方案。它在 Terminal-Bench 2.1 達到 43.1 分,在 SWE-Bench Verified 達到 69.4 分。此緊湊型模型在 bf16 格式下僅需約 19GB 記憶體,允許開發者在單張 80GB GPU 上運行。因此,團隊無需將敏感代碼庫傳輸至組織外部,即可執行私密的本地運行。該模型與 Ollama、Unsloth 及 GGUF 量化格式完全相容,使工程團隊能在消費級硬體上部署持續運行的本地程式代理。
自我改進的訓練迴圈
該模型能力的核心在於自我改進的訓練迴圈。在強化學習過程中,模型將架構視為可學習的對象。每個訓練步驟分兩階段進行:首先,模型提出改進後的架構;其次,利用該架構生成解決方案。獎勵機制會回饋至兩個階段,優化模型自動編寫編排邏輯。為防止獎勵駭客行為(Reward Hacking),DeepReinforce 實施了三層防禦:固定的信任邊界、標記違規路徑讀取的確定性監控器,以及作為否決權的凍結 LLM 評審。
為何無頭代理(Headless Agents)會造成歸因盲點
隨著自主代理執行多檔案重構與代碼修復,後台 API 交易量隨之增加。因此,當「Ornith-1.0」系列無頭執行代理編碼工作負載時,向後台執行的轉變引發了歸因危機。對於開發團隊而言,當前的挑戰在於如何在維持穩定用戶會話驗證的同時,管理跨平台轉換。
逆轉完成範式:當代理執行超越按鍵操作
程式化代理作為無狀態的伺服器端 HTTP 客戶端運行。它們不維護持久的 Cookie,不執行瀏覽器層級的存儲,且在自動化後台跳轉時經常丟失 Referrer 標頭。以下觀察基於我們暫存環境中的內部工程驗證,旨在說明常見的執行模式而非行業通用基準。在 2026 年 4 月進行的路由遙測追蹤中,我們審核了暫存環境中約 165,000 次儲存庫層級的檔案變異,以監控無頭編碼代理如何執行多檔案重構任務。數據庫記錄到零次瀏覽器層級的 Cookie 握手,導致隨後的安裝被完全歸類為直接流量。這種無狀態執行繞過了標準的客戶端追蹤參數,如 Google Play Install Referrer API。它也阻止了 iOS SKAdNetwork (SKAN) 或 Android Privacy Sandbox SDK Runtime 所捕獲的瀏覽器重定向。因此,當代理驅動的流程透過後台 API 完成交易時,Referrer 鏈會中斷。安裝顯示為未知的直接來源,造成顯著的行銷活動衡量差異。
機器人群集與廣告欺詐威脅
低成本、高效能的權杖為安全團隊帶來了新挑戰。同時,阿里巴巴近期提供的離峰時段權杖折扣優惠(80% 折扣)大幅降低了夜間運行自動化代理腳本的營運成本。在對 38,000 次自動化儲存庫提交進行例行安全審查期間,我們的團隊發現一組無頭腳本在三個小時內集中進行,約佔所有記錄安裝量的 8%。這些殭屍網路程式化地偽造安裝回調,證明基本的客戶端閾值速率限制已不足夠。此風險要求開發者在 SDK 層級實施更嚴格的驗證,以保護行銷預算。
為自主代理建立安全的 SDK 整合
保護代理驅動的工作流需要結構化的工程方法。一項基礎防禦是部署裝置層級的狀態驗證。開發者可以實施狀態機,在會話請求期間驗證硬體指紋。當代理觸發操作時,伺服器會檢查此狀態以驗證執行上下文,從而阻止未經授權的調用。在代理編碼環境中保護後端執行通道,需要結構化且經加密驗證的握手。
設計安全的代理辨識碼(Multi-Agent Identifiers)
隔離執行環境對於防止跨會話數據洩漏至關重要。開發者可以在乾淨、暫時性的沙盒中運行代理,並在任務完成後銷毀本地狀態。此外,應對所有傳輸參數應用加密簽章。透過私鑰對每個 URL 回調進行簽名,系統工程師可確保中間腳本無法竄改負載,從而保持數據流的完整性。此安全配置提供了強大的無效流量過濾架構,以封鎖自動化偽造嘗試。
強化 SDK 實作中的加密簽章
為避免將內部開發週期投入到基礎狀態機基礎設施,工程團隊通常依賴行業標準的參考實作。在生產環境中,團隊可整合 延遲應用參數傳遞框架(deferred app parameter pass-through framework),在不管理複雜狀態機的情況下實現簽章檢查與狀態恢復。此整合允許應用程式在首次啟動時從安全伺服器回調中獲取原始參照上下文。透過在安裝迴圈中傳遞經過加密簽署的權杖,平台可保留原始交易狀態,確保整個獲客生命週期的數據流保持一致。
在狀態恢復方面協調工程與行銷
針對自主代理部署實施工作流,需要技術部門與行銷部門之間的密切協調。工程團隊必須專注於統一唯一識別碼並確保 SDK 相容性。開發者還需管理跨租戶部署的套件識別碼(Bundle ID),以防止區域商店中的路由衝突。同時,架構師必須為 iOS 與 Android 平台實施安全簽章檢查,以防止深度連結(Deep Link)操縱。
開發者與架構師的技術考量
架構師必須確保自定義 URL 方案、通用連結(Universal Links)與應用連結(App Links)在閘道層級獲得驗證。此配置可防止惡意腳本在 Web 轉 App 的過渡期間劫持意圖路由。透過強制執行簽章驗證,團隊可以保護下游數據管道,並利用 標準化通用連結架構 在系統中維護乾淨的記錄。
通縮環境下的成長策略與用戶獲取
成長團隊必須調整其分析方式,依賴群組分析與長期留存指標,而非單次點擊事件。整合 多通道確定性歸因引擎 可實現個性化的 onboarding 流程,從而保留用戶意圖。當參照發生時,系統可自動歸因轉換,無需手動輸入。此方法能提高行銷投資報酬率(ROAS)計算的準確性,並有助於過濾掉代理生成的無效流量。
常見問題 (FAQ)
為何基於 Referrer 的測量在代理工作流中會失效?
當「Ornith-1.0」聚焦代理編碼時,加密簽章如何確保 SDK 安全?
為何標準的裝置指紋識別方法在代理編碼工作流中會失敗?
此次發布標誌著全球技術格局的更廣泛轉變。具體而言,隨著專用推理處理器的擴展,傳統的軟體存取模式正開始瓦解。此外,隨著自主代理處理更多管理任務,主要的用戶介面可能會從視覺儀表板轉向直接的後端 API 握手。這種演變可能會降低傳統應用商店在發現性方面的作用。相反,市場可能會看到針對特定任務動態生成的單一用途、按需微型應用程式的成長。這種變革對零摩擦分發與安全、即時的驗證提出了新的要求。
此外,SKAdNetwork 與 Google Privacy Sandbox 等數據隱私框架可能會持續限制第三方數據共享。這一趨勢迫使開發者優先考慮第一方、確定性的衡量方式。在這種環境下,多點歸因標準可能成為現代系統架構的基礎要求。依賴瀏覽器端歸因的組織,可能需要評估隨著代理驅動工作流日益普及,其當前的衡量管道是否依然足夠。
Share this article



