如何透過智慧應用程式橫幅執行再行銷活動? 使用智慧應用程式橫幅執行再行銷活動,需要擷取第一方網頁瀏覽情境,渲染包含情境化深度連結 (deep-link) 行動呼籲 (CTA) 的動態 HTML 橫幅,並在傳遞歸因代碼 (attribution tokens) 的同時,將回訪使用者直接路由至對應的應用程式內場景。
利用智慧應用程式橫幅進行網頁訪客再行銷,是一種成長工程策略;它能捕捉行動網站上的第一方瀏覽情境,並顯示個人化的促銷橫幅,將訪客直接引導至原生應用程式內的場景。透過以情境化深度連結取代靜態的應用程式商店連結,再行銷橫幅有助於保留使用者意圖、重新吸引活躍用戶,並支持長期的應用程式互動。
| 術語 | 定義 | 相關實體 | 搜尋意圖角色 |
|---|---|---|---|
| 應用程式互動 (App Engagement) | 使用者在行動應用程式內互動的深度、頻率與持續時間。 | 使用者留存 | 資訊 / 商業 |
| 智慧應用程式橫幅 (Smart App Banner) | 一種基於網頁的促銷元件,提供動態的應用程式啟動或下載 CTA。 | 從網頁到應用程式的重導向 | 資訊 |
| 從網頁到應用程式 (Web to App) | 將網頁瀏覽器訪客路由至原生行動應用程式的架構流程。 | 行動深度連結 | 資訊 |
網頁訪客再行銷如何支持應用程式互動
行動網頁意圖悖論:高瀏覽量與低交易率
行動網站代表了一個廣闊的獲客管道,能從自然搜尋、付費行銷活動、社群發現與內容聯播中擷取漏斗頂層的流量。然而,行動網頁瀏覽器上的消費者行為通常表現出一種意圖悖論:使用者經常在行動網頁上瀏覽、研究與評估產品,但由於本地端狀態的保存與精簡的導航,原生行動應用程式通常能提供更順暢的交易路徑。
與原生應用程式相比,行動瀏覽器引入了操作上的摩擦點,例如需要重新進行身份驗證或進行多步驟的網頁表單填寫。當高意圖訪客瀏覽特定的產品目錄或將商品加入行動購物車時,若無法提供直接轉換至原生應用程式環境的路徑,可能會導致購物車放棄並降低客戶終身價值 (LTV)。
克服「大廳流失」:為何在首頁重新吸引使用者會侵蝕轉換率
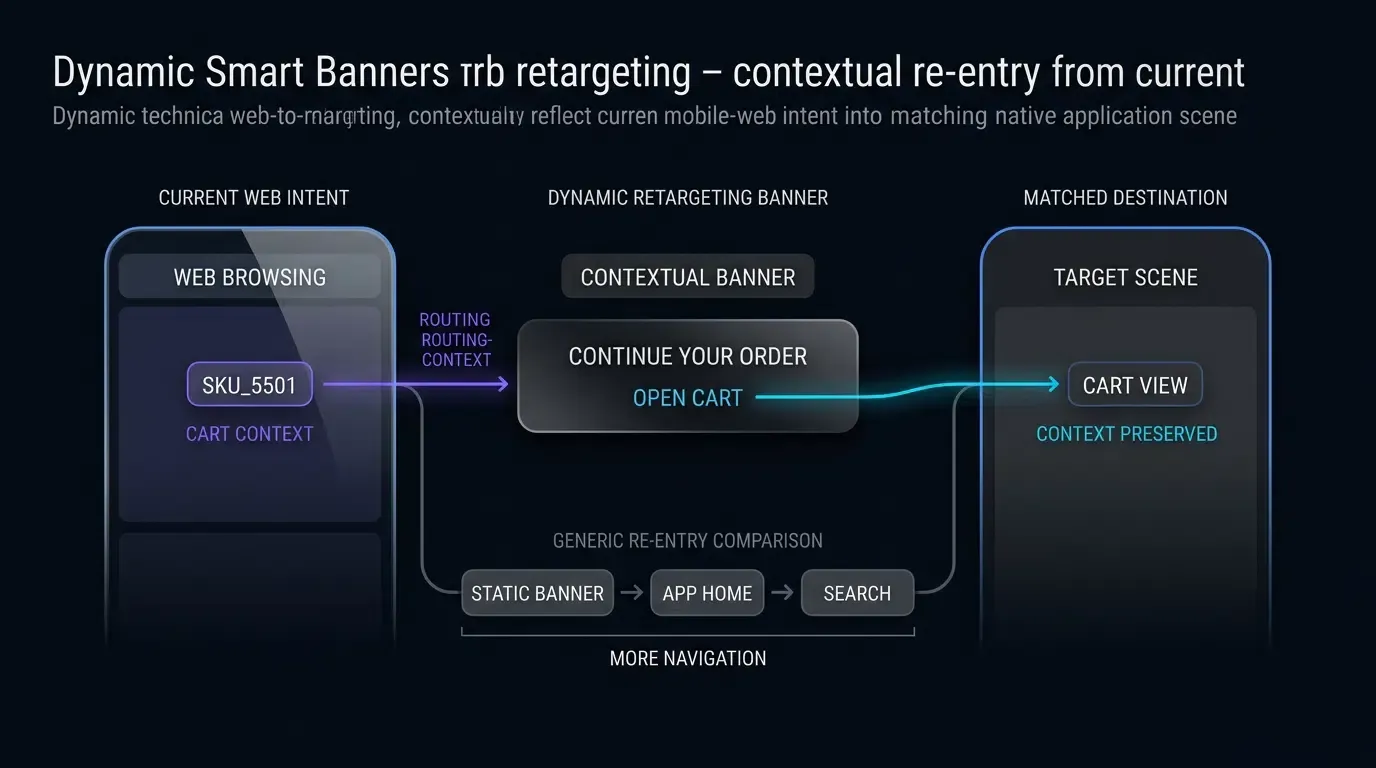
行動網頁再行銷中的一個常見挑戰是部署靜態橫幅,將回訪使用者路由至原生應用程式的預設首頁。當活躍或已流失的應用程式使用者在行動網站上瀏覽特定產品時,點擊通用橫幅會觸發應用程式啟動,並將他們帶到主畫面。
這種斷層會產生立即的認知摩擦。使用者必須手動瀏覽分類選單、執行搜尋查詢或從零開始尋找購物車。每多一個手動導航步驟,就會增加流失風險。動態智慧應用程式橫幅透過將網頁瀏覽情境直接與深度連結路徑配對,解決了這種摩擦,將使用者引導至原生應用程式內相關的產品頁面、已預先填入的購物車或促銷登陸頁面。
評估「行動時間」(Time-to-Action) 作為網頁訪客的操作摩擦指標
在生命週期行銷中,使用者的注意力會隨著導航延遲而迅速下降。操作指標 行動時間 (
在非情境化的漏斗中,
「情境拼接」如何將靜態網頁橫幅轉變為再行銷工具
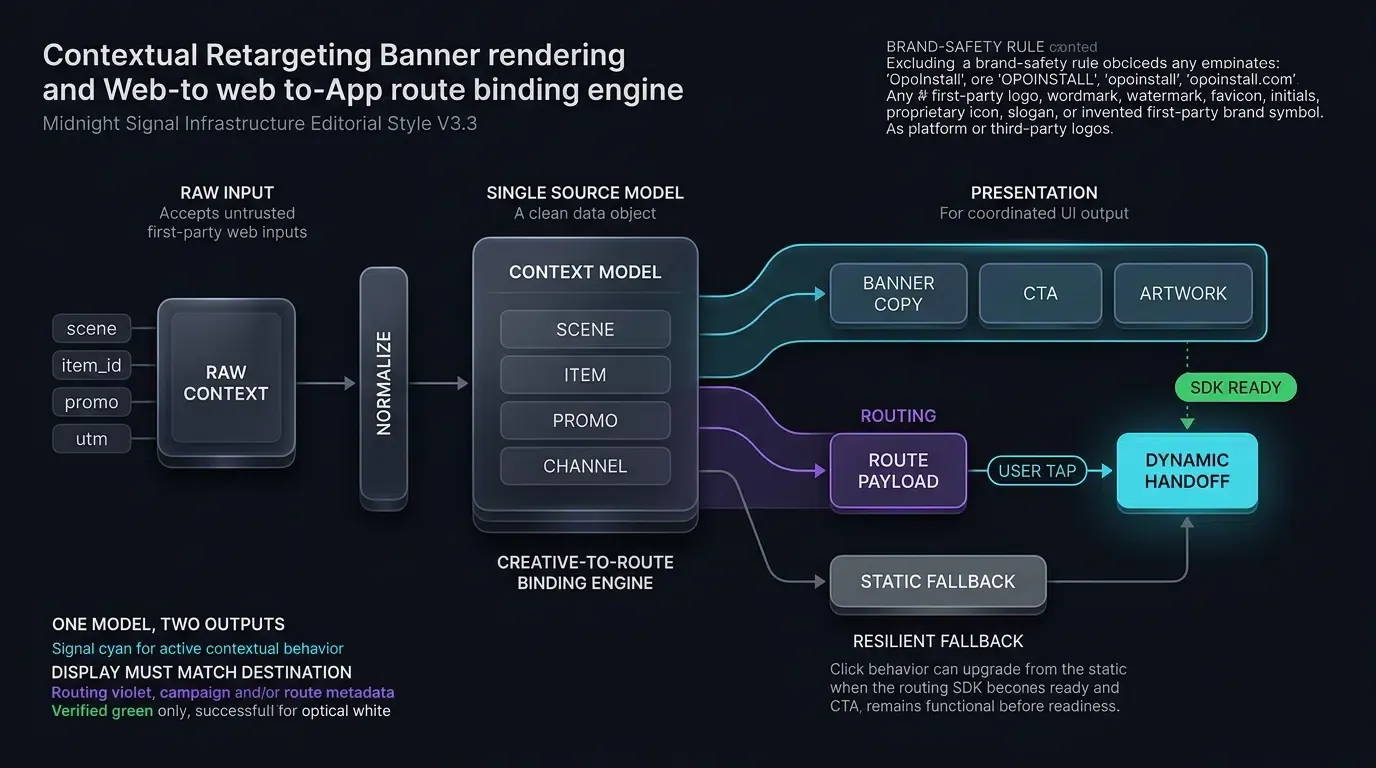
擷取第一方網頁情境與導航儲存生命週期
與顯示硬編碼副本的靜態橫幅不同,動態再行銷橫幅會檢查第一方網頁工作階段資料以量身定制訊息。當訪客瀏覽行動網站時,客戶端腳本會讀取來自 DOM、URL 查詢參數或第一方網頁儲存空間(sessionStorage 或 localStorage)的工作階段狀態:
- 瀏覽過的產品 SKU:擷取目前正在查看的特定產品識別碼(例如
item_id=SKU_5501)。 - 購物車放棄代碼:讀取待處理的購物車識別碼與折扣資格旗標。
- 分類偏好:追蹤高層級瀏覽類別(例如
electronics,apparel)以個人化備用促銷。
架構師必須考慮行動瀏覽器的儲存生命週期。在現代 WebKit 追蹤防護政策下,客戶端腳本可寫入的儲存空間(localStorage、sessionStorage、IndexedDB)可能會在使用者與網站沒有互動七天後被刪除,具體取決於 WebKit 追蹤防護狀態與最近的使用者參與情況。瀏覽器儲存空間必須被視為「盡力而為」的暫時性客戶端工作階段快取,而非持久的客戶資料庫或權威資料庫。權威的購物車狀態、項目可用性與使用者權益必須始終在後端解析並驗證。
再行銷資料的隱私與同意邊界
在網頁與原生邊界之間收集並傳遞瀏覽情境,需要嚴格遵守隱私治理規範:
- 資料最小化:僅在網站與應用程式適用的同意、通知、保留與資料最小化政策下,收集並使用再行銷情境。
- 網址中不含 PII:避免將可直接識別的個人資料 (PII) 或敏感個人屬性編碼至橫幅網址或客戶端儲存空間中。
- 短暫狀態:將捕獲的瀏覽情境視為受使用者同意偏好與平台追蹤防護規則約束的短暫第一方狀態。
動態內容渲染:即時更新橫幅副本、視覺藝術與 CTA
一旦擷取工作階段情境,橫幅會動態更新其視覺佈局:
- 橫幅標題從通用文字更新為情境化提示(例如 「繼續您的訂單」 或 「在應用程式中查看產品」)。
- CTA 按鈕從標準的「獲取應用程式」切換為可操作的提示(例如 「打開購物車」)。
- 動態藝術顯示特定的產品縮圖,並附帶當前的庫存或價格指標。
這種情境相關性將橫幅從被動的廣告元素轉變為互動式工具。
管理跨網域限制:推薦為 Safari 通用連結使用專用子網域
部署 iOS 通用連結 (Universal Links) 時,網頁架構師必須解決 Apple Safari 的同網域導航限制,詳見 Apple 關於允許應用程式與網站連結至您內容的開發者文件。如果使用者在 https://example.com 上瀏覽網頁,並點擊指向同一個網域的通用連結,Safari 通常會保留在瀏覽器中,而不是啟動原生應用程式。
使用分開關聯的路由主機可以避免 Safari 記錄的同網域瀏覽行為,但原生應用程式的啟動仍取決於有效的通用連結關聯、已安裝應用程式的資格以及平台狀態:
- 將主要行動網站託管在
https://www.example.com。 - 透過已驗證的關聯子網域路由通用連結橫幅目標,例如
https://app.example.com/product/5501。
當網頁訪客未安裝應用程式時,延遲深度連結 (Deferred Deep Linking) 的角色
並非所有被動態橫幅再行銷的網頁訪客都已安裝應用程式。自定義 URI 架構 (myapp://) 可能無法在未安裝的裝置上解析,除非頁面提供明確的備用方案。
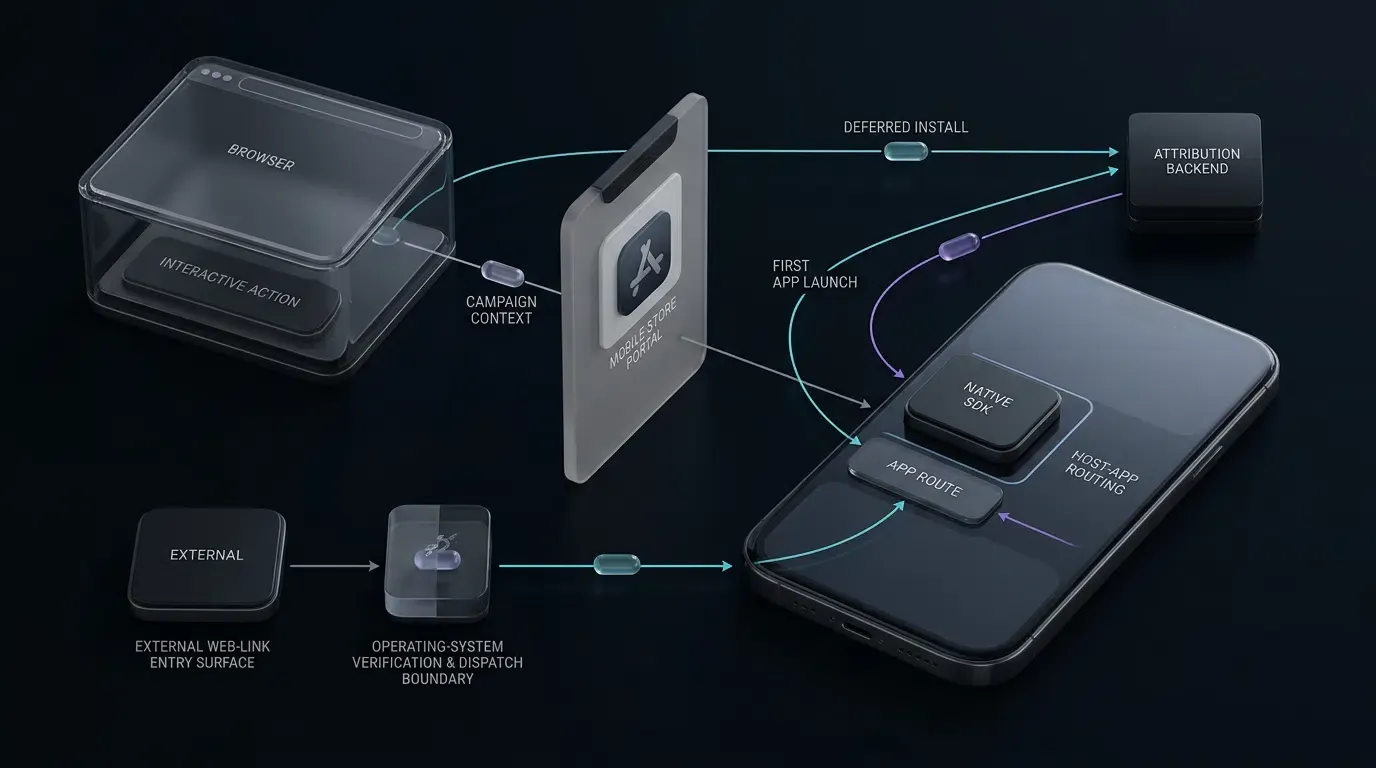
延遲深度連結解決了這種情況。當未安裝應用程式的使用者點擊再行銷橫幅時,路由層會在將瀏覽器重導向至 Google Play 或 App Store 之前,於歸因伺服器上擷取目標目的地情境(例如瀏覽的 SKU 與啟用的促銷代碼)。當使用者首次下載並開啟應用程式時,歸因 SDK 會檢索快取的參數,使原生應用程式能在首次啟動時還原目標場景(在平台隱私政策支援的前提下)。
動態參數綁定與深度連結路由的技術機制
構建再行銷的 URL 參數
一個穩健的再行銷查詢字串應清楚定義目的地路由、促銷代碼與行銷活動歸因:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_5501&promo_code=RESTART10&token=TK_1234567890abcdef&utm_source=web_retargeting
此負載清晰地分開了路由指令 (scene=cart)、商業識別碼 (item_id) 與追蹤情境 (utm_source)。
執行客戶端資料清理與長度限制
根據 OWASP 行動應用程式安全性測試指南關於不安全深度連結的指導,所有從網頁網址或客戶端儲存空間擷取的參數都必須被視為不受信任的輸入。
在構建深度連結移交負載之前:
- 對照已核准的檢視目標白名單(
cart,product_detail,promo_hub)驗證scene識別碼。 - 對 ID 與促銷代碼執行字母數字正規表達式過濾(例如
^[A-Za-z0-9_-]{1,64}$)。 - 對路由代碼強制執行嚴格的長度邊界(例如 16 到 128 個字元),並根據應用程式定義的字元與長度政策驗證活動字串,拒絕無效值或將其替換為安全預設值。
- 將路由代碼視為不受信任的模糊引用。若無經過授權的後端驗證,擁有路由代碼絕不應授權購物車訪問、折扣或帳戶操作。
透過 Web SDK 移交處理常式觸發直接移交
一個具代表性的 OpoInstall Web SDK 整合可能公開一個喚醒或安裝移交方法;請依據您環境中部署的生產環境 SDK 版本,驗證確切的方法名稱、建構函式、CDN 路徑與參數架構。
OpoInstall 支援跨平台網頁至應用程式移交與延遲參數恢復;確切的路由機制與 SDK 合約取決於所部署的 SDK 版本。請查閱 SDK 整合文件 以獲取完整的介面參數與 API 規格。
[使用者瀏覽行動網頁 (例如:查看 SKU_1024)]
                         │
                         ▼
[腳本在第一方工作階段中擷取情境]
                         │
                         ▼
[動態智慧橫幅渲染情境化優惠]
                         │
                         ▼
[使用者點擊 "CONTINUE IN APP"]
                         │
     ┌───────────────────┴───────────────────┐
     ▼                                       ▼
[應用程式已安裝]                     [應用程式未安裝]
     │                                       │
     ▼                                       ▼
[通用連結 / 應用程式連結]         [網頁路由層]
     │                                       │
     ▼                                       ▼
[直接啟動原生應用程式]          [商店下載 / 延遲連結]
     │                                       │
     └───────────────────┬───────────────────┘
                         ▼
          [原生 SDK 參數檢索]
                         │
                         ▼
          [伺服器狀態與授權驗證]
                         │
                         ▼
          [渲染目標應用程式內場景]
如何建構順暢的應用程式內場景還原以進行網頁再行銷
跨 Android 與 iOS 生命週期處理冷啟動與背景恢復
原生行動應用程式必須處理不同執行狀態下傳入的再行銷負載:
- 熱恢復 (Warm Resume):應用程式已在背景記憶體中執行。在 Android 上,當 Activity 任務配置重複使用現有實例時,意圖會傳遞至
onNewIntent。在 iOS 上,連結會傳遞至scene(_:continue:)。應用程式路由器會在不重新初始化全域狀態的情況下瀏覽活動檢視層級。 - 冷啟動 (Cold Start):應用程式程序已終止。作業系統啟動該程序並在啟動期間傳遞意圖。原生架構必須在主要 UI 層級載入後,擷取負載、驗證初始化並路由至目標場景。
將路由識別碼與使用者驗證憑證隔離
深度連結網址與網頁至應用程式橫幅應僅承載 路由意圖(要顯示哪些產品或購物車)以及模糊、短期的引用代碼。深度連結查詢字串絕對不應包含原始資料庫使用者 ID、帳戶密碼或未經雜湊處理的工作階段代碼。
原生應用程式必須在渲染私人使用者資訊或修改帳戶狀態之前,從其安全本地端憑證儲存空間(例如 iOS Keychain 或 Android Keystore)中獨立解析使用者驗證。
為專屬折扣與購物車狀態實施伺服器端授權閘道
有效的深度連結查詢字串並不保證促銷活動依然有效,也不保證使用者有資格領取。客戶端應用程式必須將路由代碼提交給後端進行伺服器端驗證:
- 驗證促銷優惠券代碼 (
promo_code) 是否未過期,且經身分驗證的使用者是否有資格領取。 - 驗證購物車代碼是否活動且屬於已驗證的帳戶。
- 強制執行單次使用等冪性與重放檢查,以防止優惠券濫用。
管理過期的目標:針對過期優惠與缺貨庫存的備用路由
網頁訪客可能會在促銷活動結束或庫存商品售罄數天後點擊再行銷橫幅。如果應用程式嘗試在沒有狀態驗證的情況下載入已刪除的產品,使用者將會遇到損壞的介面。
生產架構強制執行 雙層備用閘道:
- 客戶端路由驗證:如果目標場景無法識別或負載語法格式錯誤,立即路由至預設首頁。
- 伺服器端狀態驗證:如果路由有效但商品已售罄或優惠券代碼已過期,顯示資訊性模態視窗通知(例如 「此商品目前已售罄,但歡迎瀏覽相關推薦」)並順暢轉換至相關的分類中心。
情境再行銷橫幅的前端與行動實作
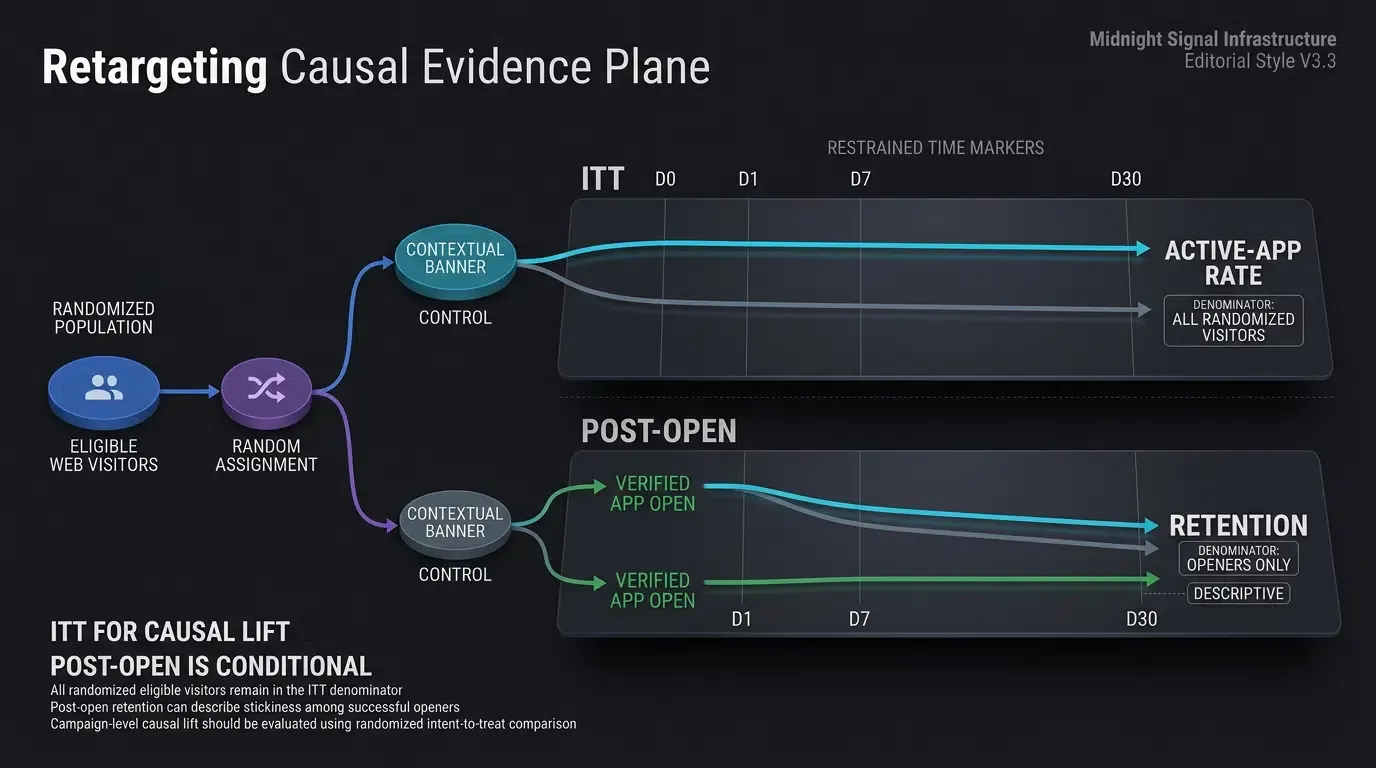
建構具有預先附加備用方案的情境化前端腳本
此實作假設模組化橫幅元件容器已掛載在網頁標記中。腳本在綁定到客戶端 SDK 處理常式之前,會應用防禦性 Null 檢查、平台分類、本地儲存冷卻時間檢查與嚴格的參數清理。橫幅文字的個人化直接衍生自標準化資料模型,以確保顯示內容與底層移交負載之間的嚴格一致性。
Kotlin 中的 Android 意圖攔截與參數擷取
在 Android 上,主要的 MainActivity 會跨越 onCreate 與 onNewIntent 擷取傳入的深度連結意圖,並在委派給後端授權之前,標準化資料類型並根據白名單驗證負載欄位。
Swift 中的 iOS SceneDelegate 通用連結處理
在 iOS 上,SceneDelegate.swift 會處理透過 scene(_:continue:) 傳遞的通用連結,解析參數、清理輸入,並在主執行緒上路由至原生檢視控制器。
下方的實作展示了前端橫幅配置與原生 Android (Kotlin) 及 iOS (Swift) 參數擷取。下方顯示的是具代表性的 OpoInstall 整合模式;請依據目前部署的 OpoInstall SDK 版本,驗證套件名稱、SDK 類別、CDN 路徑、回呼名稱與方法簽章。
// JavaScript:情境擷取、平台閘道與具代表性的 SDK 整合
// 具代表性的整合模式。請依據您環境中部署的生產環境 OpoInstall SDK 版本,
// 驗證腳本網址、建構函式名稱與 API 簽章。
// 注意:假設已將具有目標 ID 的可重複使用橫幅元件標記掛載至 DOM 中。
(function() {
    var DISMISS_KEY = "retarget_smart_banner_dismissed_at";
    var COOL_DOWN_MS = 7 * 24 * 60 * 60 * 1000; // 7 天冷卻視窗

    // 1. 平台評估:在桌面環境中隱藏橫幅
    function getMobilePlatform() {
        var ua = navigator.userAgent || navigator.vendor || window.opera;
        if (/Android/i.test(ua)) return "android";
        var isIOS = /iPad|iPhone|iPod/.test(ua) && !window.MSStream;
        var isIPadOS = (navigator.platform === "MacIntel" && navigator.maxTouchPoints > 1);
        if (isIOS || isIPadOS) return "ios";
        return "unsupported_desktop";
    }

    var platform = getMobilePlatform();
    if (platform === "unsupported_desktop") {
        return; // 在桌面瀏覽器中隱藏
    }

    // 2. 透過本地儲存進行取消驗證
    function shouldShowBanner() {
        try {
            var dismissedAt = localStorage.getItem(DISMISS_KEY);
            if (!dismissedAt) return true;
            var now = new Date().getTime();
            return (now - parseInt(dismissedAt, 10)) > COOL_DOWN_MS;
        } catch (e) {
            return true; // 若 localStorage 受限,則預設為顯示
        }
    }

    if (!shouldShowBanner()) {
        return;
    }

    // DOM Null 防護:在操作前驗證元素是否存在
    var bannerContainer = document.getElementById("dynamicRetargetBanner");
    var closeBtn = document.getElementById("bannerCloseBtn");
    var actionBtn = document.getElementById("bannerActionBtn");
    var bannerTitle = document.getElementById("bannerTitle");

    if (!bannerContainer || !actionBtn || !bannerTitle) {
        return;
    }

    // 3. 擷取並清理第一方瀏覽情境 (一致的 'item_id' 架構)
    var urlParams = new URLSearchParams(window.location.search);
    var rawScene = urlParams.get("scene") || "cart";
    var rawId = urlParams.get("item_id") || "";
    var rawPromo = urlParams.get("promo_code") || "";
    var rawToken = urlParams.get("token") || "";
    var rawChannel = urlParams.get("utm_source") || "web_retargeting";

    function sanitizePayload() {
        var allowedScenes = ["cart", "product_detail", "promo_hub"];
        var targetScene = allowedScenes.indexOf(rawScene) !== -1 ? rawScene : "cart";

        var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
        var targetId = idRegex.test(rawId) ? rawId : "";

        // 獨立的優惠券代碼驗證(符合原生合約的嚴格 32 字元限制)
        var promoRegex = /^[A-Za-z0-9_-]{1,32}$/;
        var promoCode = promoRegex.test(rawPromo) ? rawPromo : "";

        var tokenRegex = /^[A-Za-z0-9_-]{16,128}$/;
        var routeToken = tokenRegex.test(rawToken) ? rawToken : "";

        var channelRegex = /^[A-Za-z0-9_-]{1,32}$/;
        var channelCode = channelRegex.test(rawChannel) ? rawChannel : "web_retargeting";

        var payload = {
            scene: targetScene,
            token: routeToken
        };
        if (targetId.length > 0) {
            payload.item_id = targetId;
        }
        if (promoCode.length > 0) {
            payload.promo_code = promoCode;
        }

        return {
            payload: payload,
            channelCode: channelCode
        };
    }

    var normalizedData = sanitizePayload();

    // 根據標準化模型個人化橫幅訊息
    if (normalizedData.payload.scene === "cart") {
        bannerTitle.textContent = "Continue Your Order";
        actionBtn.textContent = "OPEN CART";
    } else if (normalizedData.payload.scene === "product_detail") {
        bannerTitle.textContent = "View Product in App";
        actionBtn.textContent = "VIEW ITEM";
    }

    bannerContainer.style.display = "block";

    // 處理使用者取消
    if (closeBtn) {
        closeBtn.addEventListener("click", function() {
            try {
                localStorage.setItem(DISMISS_KEY, new Date().getTime().toString());
            } catch (e) {}
            bannerContainer.style.display = "none";
        });
    }

    // 4. 初始靜態備用路由
    function executeStaticFallback() {
        if (platform === "android") {
            window.location.href = "https://play.google.com/store/apps/details?id=com.example.app";
        } else if (platform === "ios") {
            window.location.href = "https://apps.apple.com/app/id123456789";
        }
    }

    var activeClickHandler = function() {
        executeStaticFallback();
    };

    actionBtn.addEventListener("click", function(e) {
        activeClickHandler(e);
    });

    // 5. 用於 SDK 整合的動態腳本注入
    var script = document.createElement("script");
    script.type = "text/javascript";
    script.src = "https://web.cdn.opoinstallcloud.com/openinstall.js";

    script.onload = function() {
        try {
            if (typeof OpenInstall === "function") {
                var openInstall = new OpenInstall({
                    appKey: "YOUR_OPOINSTALL_APPKEY",
                    onready: function() {
                        var m = this;
                        // SDK 準備就緒後,升級至動態深度連結移交
                        activeClickHandler = function() {
                            var sanitized = sanitizePayload();
                            m.wakeupOrInstall({
                                data: sanitized.payload,
                                channelCode: sanitized.channelCode
                            });
                        };
                    }
                }, actionBtn);
            }
        } catch (err) {
            // 若初始化拋出錯誤,則保留預先附加的靜態備用方案
        }
    };

    script.onerror = function() {
        // 若網路請求失敗,則保留預先附加的靜態備用方案
    };

    document.head.appendChild(script);
})();
// Android:MainActivity.kt - 再互動意圖處理與路由驗證閘道
// 具代表性的整合模式。請依據您環境中部署的生產環境 OpoInstall SDK 版本,
// 驗證套件名稱、回呼類別與方法簽章。
package com.example.app.ui

import android.content.Intent
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class ValidatedRetargetingRoute(
    val scene: String,
    val targetId: String,
    val promoCode: String,
    val routeToken: String,
    val rawKeys: Set<String>
)

object OpoInstallPayloadAdapter {
    /**
     * 將異質 SDK 資料表示(JSON 字串、Map 或 JSONObject)標準化
     * 為具有嚴格失敗關閉類型檢查的應用程式自有再行銷模型。
     */
    fun normalize(rawPayload: Any?): ValidatedRetargetingRoute? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "不支援的 SDK 負載類型: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        if (scene.isEmpty()) return null

        return ValidatedRetargetingRoute(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            promoCode = stringMap["promo_code"] ?: "",
            routeToken = stringMap["token"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "JSON 字串解析失敗", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // 失敗關閉:拒絕非字串類型以防止類型強制轉換漏洞
            if (value !is String) {
                Log.w("PayloadAdapter", "拒絕鍵值對應的非字串負載值: $key")
                return null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "拒絕原始 Map 中的非字串鍵或值: $key")
                return null
            }
            map[key] = value
        }
        return map
    }
}

object RetargetingRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "promo_code", "token")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub")

    fun validate(payload: ValidatedRetargetingRoute): ValidatedRetargetingRoute? {
        // 第 1 步:嚴格的失敗關閉關鍵字驗證 (拒絕未知負載鍵值)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // 第 2 步:根據嚴格白名單驗證場景
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // 第 3 步:強制執行目標識別碼的字母數字與長度限制
        val alphanumericRegex = Regex("^[A-Za-z0-9_-]+$")
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(alphanumericRegex))) {
            return null
        }
        if (payload.promoCode.isNotEmpty() && (payload.promoCode.length > 32 || !payload.promoCode.matches(alphanumericRegex))) {
            return null
        }

        // 第 4 步:驗證路由代碼格式
        if (payload.routeToken.isNotEmpty() && (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(alphanumericRegex))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // 處理冷啟動再行銷意圖
        intent?.let { handleRetargetingIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // 當 Activity 重複使用時,處理熱恢復再行銷意圖
        handleRetargetingIntent(intent)
    }

    private fun handleRetargetingIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                val rawPayload = appData.data
                if (rawPayload == null) return

                // 第 1 步:透過適配器直接標準化供應商 SDK 負載
                val canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload)
                val validatedRoute = canonicalPayload?.let { RetargetingRouteValidator.validate(it) }

                if (validatedRoute != null) {
                    // 第 2 步:使用已驗證的應用程式工作階段驗證伺服器授權與資源狀態
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("請求的再行銷優惠或商品已過期。")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("Malformed or unauthorized retargeting payload.")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: ValidatedRetargetingRoute) {
        Log.i("AppNavigator", "導航至再行銷場景: ${route.scene}")
        // 分派至內部導航控制器
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "安全備用至首頁大廳: $reason")
        // 顯示通知並路由至預設首頁檢視
    }
}

// 應用程式專屬後端授權預留位置 (非 OpoInstall SDK API)
object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        // 失敗關閉預留位置:必須連接至即時後端授權 API。
        // 生產後端驗證活動使用者工作階段、代碼有效性、購物車所有權與單次使用等冪性。
        val isAuthorized = false
        callback(isAuthorized)
    }
}
// iOS:SceneDelegate.swift - 通用連結處理與路由驗證閘道
// 具代表性的整合模式。請依據您環境中部署的生產環境 OpoInstall SDK 版本,
// 驗證套件名稱、回呼類別與方法簽章。
import UIKit
import libOpoInstallSDK

struct ValidatedRetargetingRoute {
    let scene: String
    let targetId: String
    let promoCode: String
    let routeToken: String
    let rawKeys: Set<String>
}

class OpoInstallPayloadAdapter {
    /**
     * 將異質 SDK 資料表示(Dictionary、JSON 字串或自定義物件)標準化
     * 為具有嚴格失敗關閉類型檢查的應用程式自有標準化模型。
     */
    static func normalize(rawPayload: Any?) -> ValidatedRetargetingRoute? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] JSON 還原序列化失敗: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> ValidatedRetargetingRoute? {
        for (key, value) in dict {
            guard value is String else {
                NSLog("[PayloadAdapter] 拒絕鍵值對應的非字串值: %@", key)
                return nil
            }
        }

        guard let scene = dict["scene"] as? String, !scene.isEmpty else {
            return nil
        }

        let targetId = dict["item_id"] as? String ?? ""
        let promoCode = dict["promo_code"] as? String ?? ""
        let routeToken = dict["token"] as? String ?? ""
        let keys = Set(dict.keys)

        return ValidatedRetargetingRoute(
            scene: scene,
            targetId: targetId,
            promoCode: promoCode,
            routeToken: routeToken,
            rawKeys: keys
        )
    }
}

class RetargetingRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "promo_code", "token"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub"]

    static func validate(payload: ValidatedRetargetingRoute) -> ValidatedRetargetingRoute? {
        // 第 1 步:失敗關閉關鍵字驗證 (拒絕未知負載鍵值)
        guard payload.rawKeys.isSubset(of: allowedKeys) else {
            return nil
        }

        // 第 2 步:根據嚴格白名單驗證場景
        guard allowedScenes.contains(payload.scene) else {
            return nil
        }

        // 第 3 步:強制執行目標識別碼與優惠券代碼的字母數字與長度限制
        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }
        if !payload.promoCode.isEmpty {
            guard payload.promoCode.count <= 32, payload.promoCode.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        // 第 4 步:驗證路由代碼格式
        if !payload.routeToken.isEmpty {
            guard payload.routeToken.count >= 16 && payload.routeToken.count <= 128,
                  payload.routeToken.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        guard let _ = (scene as? UIWindowScene) else { return }

        // 初始化 OpoInstall SDK
        OpoInstallSDK.initWith(self)

        // 處理透過通用連結的冷啟動
        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }) {
            OpoInstallSDK.continue(userActivity)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        // 處理透過通用連結的熱恢復
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb {
            OpoInstallSDK.continue(userActivity)
        }
    }

    // OpoInstallDelegate 喚醒回呼
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData, let rawPayload = data.data else {
            return
        }

        // 第 1 步:以嚴格類型檢查標準化供應商 SDK 負載表示
        guard let canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload: rawPayload),
              let validatedRoute = RetargetingRouteValidator.validate(payload: canonicalPayload) else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "Malformed or unauthorized retargeting payload")
            }
            return
        }

        // 第 2 步:使用已驗證的應用程式工作階段驗證伺服器授權與資源狀態
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
            DispatchQueue.main.async {
                if isAuthorized {
                    self.executeTargetNavigation(route: validatedRoute)
                } else {
                    self.executeLobbyFallback(reason: "資源過期或未經授權")
                }
            }
        }
    }

    private func executeTargetNavigation(route: ValidatedRetargetingRoute) {
        NSLog("[AppNavigator] 導航至再行銷場景: %@", route.scene)
        // 執行內部檢視控制器轉換
    }

    private func executeLobbyFallback(reason: String) {
        NSLog("[AppNavigator] 安全備用至首頁大廳: %@", reason)
        // 顯示通知並路由至根檢視控制器
    }
}

// 應用程式專屬後端授權預留位置 (非 OpoInstall SDK API)
class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()

    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        // 失敗關閉預留位置:必須連接至即時後端授權 API。
        // 生產後端驗證使用者工作階段、代碼有效性、購物車所有權與單次使用等冪性。
        let isAuthorized = false
        completion(isAuthorized)
    }
}
執行緒安全的導航執行:保留 UI 執行緒安全
場景回呼會抵達 UIKit 生命週期;非同步授權回呼應將 UI 變更送回主執行緒 (在 Swift 中使用 DispatchQueue.main.async,在 Kotlin 中使用 runOnUiThread) 以維護執行緒安全並防止視覺渲染故障。
網頁至應用程式再行銷漏斗與效能衡量矩陣
網頁至應用程式再行銷的遙測閘道
為了以經驗數據評估再行銷活動效能,成長團隊追蹤四個主要的漏斗指標:
- 橫幅點擊率 (CTR):行動網頁訪客點擊動態智慧應用程式橫幅的比例。
- 點擊至應用程式開啟率 (CAOR):橫幅點擊中導致成功開啟原生應用程式的百分比。
- 場景還原成功率:成功驗證並渲染目標場景(而非退回到首頁大廳)的深度連結應用程式工作階段百分比。
- 下游轉換率 (CVR):在定義的歸因視窗內(例如 24 小時),完成核心操作(如結帳或註冊)的再行銷使用者比例。
審計留存曲線:針對再行銷訪客的對照組群實驗
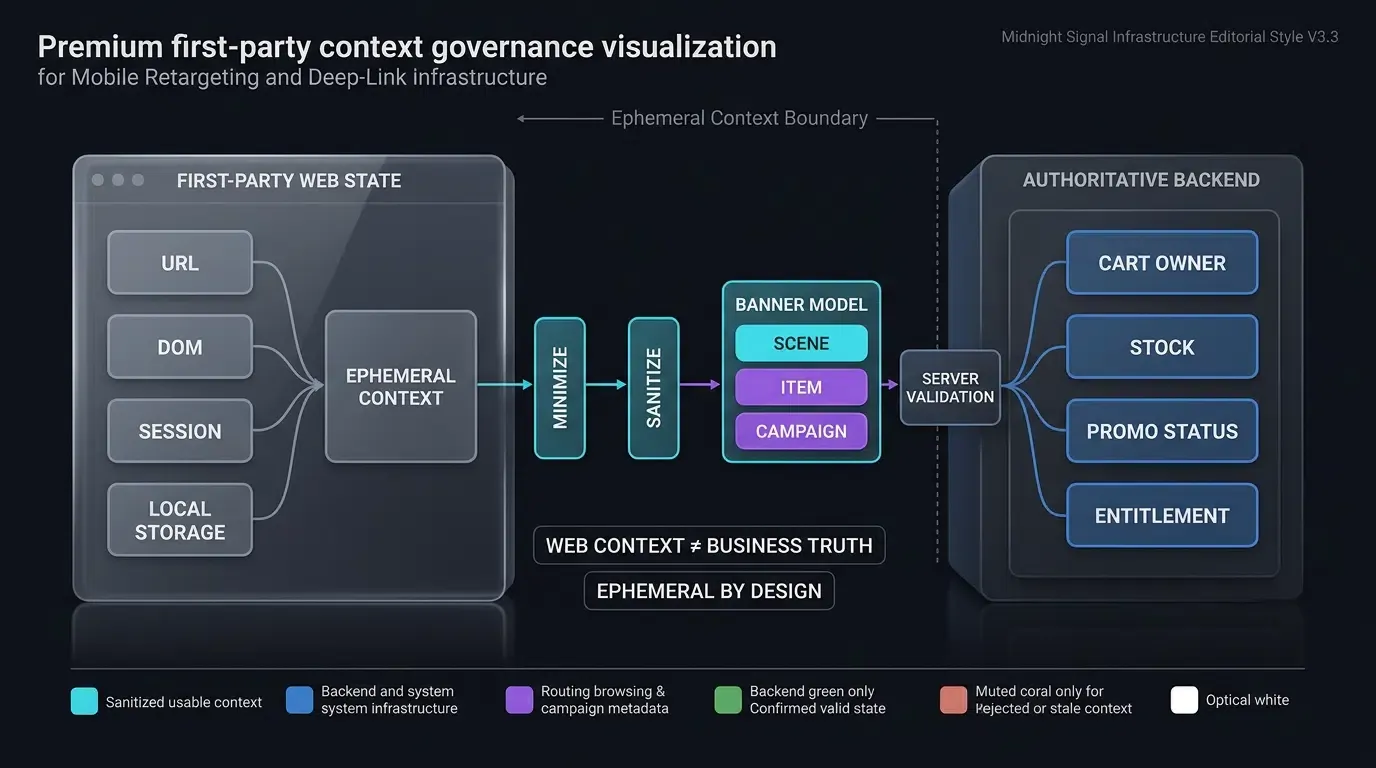
再互動的功效必須透過對照實驗來評估,該實驗清楚區分「意圖治療 (ITT)」的業務提升與條件式開啟後留存:
-
意圖治療 (ITT) 應用程式活躍率 (
): 為了在不進行後處理調節的情況下評估所有合格網頁訪客的因果提升,資料團隊將暴露於情境橫幅的隨機訪客群組,與暴露於通用橫幅或標準網頁導航的隨機保留組進行比較: -
條件式開啟後留存 (
): 為了分析成功完成網頁至應用程式移交的使用者的應用程式黏著度,團隊監控以初始應用程式啟動為條件的留存率:
條件式留存 (
具代表性的網頁至應用程式再行銷管道評估矩陣
下表對比了跨越技術能力與操作特性的主要網頁至應用程式橫幅方法:
| 漏斗維度 | 靜態網頁橫幅 | 原生 Safari 橫幅 | 動態再行銷橫幅 (OpoInstall) |
|---|---|---|---|
| 目標精確度 | 通用 (所有使用者看到相同副本) | 固定應用程式商店元資料 | 動態 (特定於 SKU、購物車或類別) |
| 跨平台覆蓋範圍 | 廣泛的網頁瀏覽器渲染 | 僅限於支援的 Apple 平台上的 Safari | 廣泛的跨瀏覽器 (Android, iOS, Chrome, Safari) |
| 應用程式內移交目標 | 預設首頁大廳 | 預設首頁或靜態參數 | 深度連結目標場景 (購物車、產品、促銷) |
| 取消管理 | 未管理 / 基本 Cookie | Safari 控制的抑制 | 開發者配置的冷卻視窗 |
| 下游參與度 | 經驗性 (按群組/管道衡量) | 經驗性 (按群組/管道衡量) | 經驗性 (按群組/管道衡量) |
常見問題 (FAQ)
動態智慧應用程式橫幅與靜態智慧橫幅有何不同?
如果使用者已解除安裝應用程式,網頁至應用程式再行銷如何保留情境?
如何防止網頁至應用程式再行銷橫幅導致累積版面配置位移 (CLS)?
總結與決策框架
透過動態智慧應用程式橫幅對行動網頁訪客進行再行銷,能以保留情境的方式,填補漏斗頂層瀏覽流量與原生應用程式體驗之間的差距。依賴通用的首頁提示或靜態商店連結會丟棄寶貴的購買意圖,並可能引入額外的轉換摩擦,應根據獲客效率進行衡量。
透過擷取第一方網頁瀏覽訊號、渲染個人化的 HTML 橫幅,並執行至原生檢視控制器的已驗證深度連結移交,工程與成長團隊能減少轉換摩擦並支持持續的應用程式互動。下游留存收益與行銷活動 ROI 應透過對照群組實驗進行經驗性驗證。
欲探索跨平台網頁橫幅整合與動態深度連結架構,請查閱 SDK 整合文件。
相關資料
-
概念:應用程式互動、網頁至應用程式重導向、動態智慧應用程式橫幅、場景還原、再行銷漏斗
-
技術:通用連結 (Universal Links)、Android 應用程式連結 (Android App Links)、延遲深度連結 (Deferred Deep Linking)、W3C 網頁儲存空間
-
標準:IETF RFC 3986 統一資源識別碼、Apple 關聯網域規格、Android 數位資產連結通訊協定、OWASP 行動應用程式安全性測試指南 (MASTG)
-
API / 整合模式:網頁至應用程式深度連結整合模式、Android
getIntent、iOSUIWindowSceneDelegate -
官方文件與參考資料:
Share this article