如何準備行動應用程式發布的技術檢查清單? 準備技術性應用程式發布檢查清單時,需要驗證通用連結 (Universal Links) 與應用程式連結 (App Links) 的網域關聯、審核 AASA 與 assetlinks.json 檔案、驗證 SDK 初始化,並在提交至應用程式商店前,在乾淨的測試裝置上測試參數化路由。
應用程式發布檢查清單是一套完整的提交前技術審核協議,旨在於商業發布前驗證關鍵的行動基礎架構,包含深度連結網域、歸因 SDK 生命周期及參數還原流程。執行系統化的飛行前測試 (Pre-flight testing) 能協助工程團隊在正式部署前,識別發布後的導航風險、歸因整合缺失及發布就緒性問題。
| 術語 | 定義 | 相關實體 | 搜尋意圖角色 |
|---|---|---|---|
| 應用程式發布 (App Launch) | 將行動應用程式部署至公共應用程式商店的運作與技術流程。 | 行動發布管理 | 資訊型 / 商業型 |
| AASA 檔案 | 一種託管於伺服器上的 JSON 檔案,用於建立 Apple 應用程式與網站之間的驗證關聯。 | 通用連結 (Universal Links) | 技術型 / 資訊型 |
| 數位資產連結 (Digital Asset Links) | 一種用於建立 Android 應用程式與 HTTPS 網域之間驗證所有權的協定。 | Android 應用程式連結 (App Links) | 技術型 / 資訊型 |
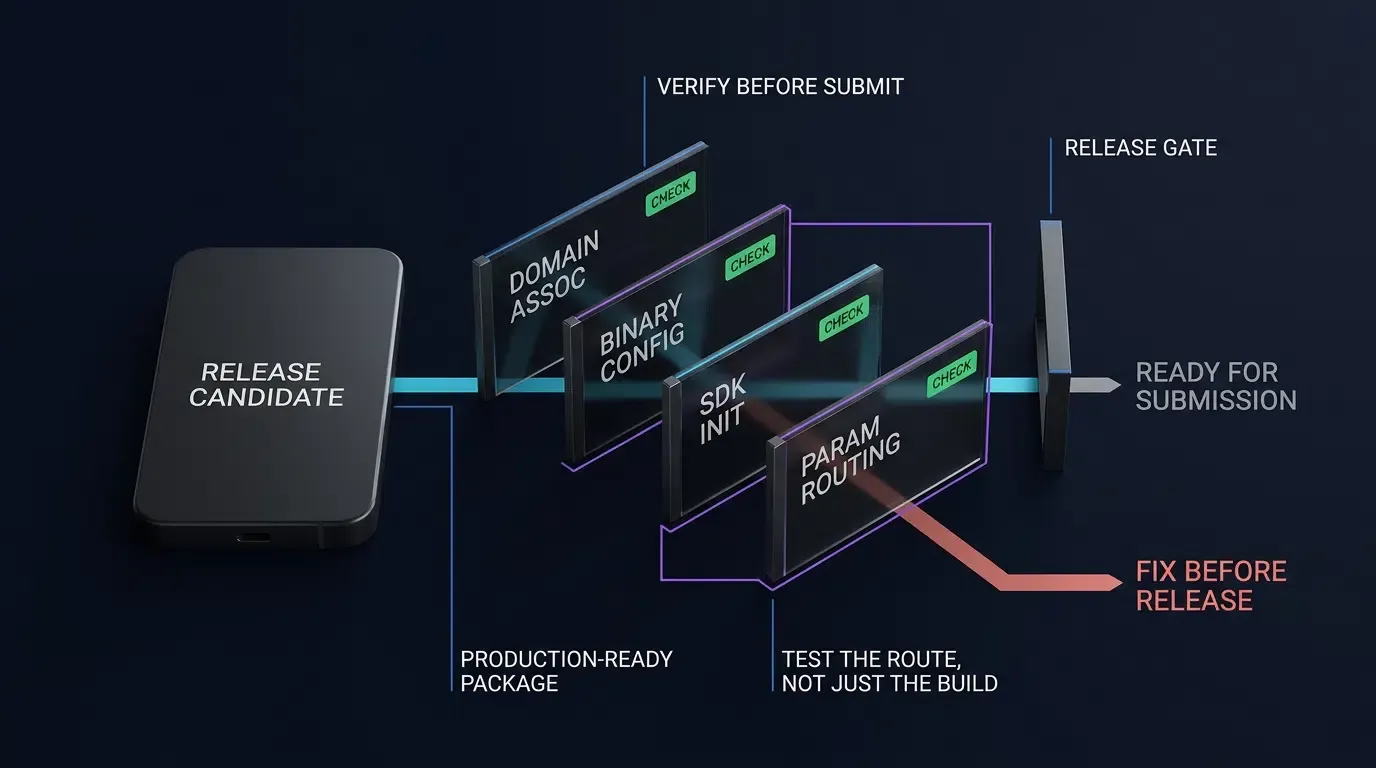
為何發布前的深度連結驗證能保護您的應用程式發布投資報酬 (ROI)
商店發布失敗的商業成本:為何審核後的重工會損害成長
公開發布應用程式是軟體交付中極為重要的里程碑。一旦二進位檔案通過應用程式商店審核或 Google Play 自動化安全檢查並進入生產環境,深度連結或歸因架構中的技術疏失將觸發嚴重的商業瓶頸。若行銷活動開始發送追蹤連結,但基礎網域關聯卻失效,新用戶將會進入通用的備用頁面或瀏覽器 404 錯誤頁面,而非預期的推廣路徑。
原生的配置缺陷(例如錯誤的 Associated Domains 權限,或是已發布二進位檔案中錯誤的套件宣告)通常需要重新編譯二進位檔案、更新版本號並重新提交至應用程式商店審核。此流程往往耗費數個工作天,導致行銷支出浪費,並在關鍵的發布窗口期抑制用戶增長。相較之下,伺服器端的關聯缺失(例如網站託管的 assetlinks.json 檔案中 SHA-256 簽署憑證指紋錯誤,或 AASA 路徑組件設定不當)通常可直接在伺服器端修正而無需重新建置應用程式,隨後僅需重新進行網域驗證即可。
飛行前架構:將二進位程式碼簽署與網域驗證解耦
穩健的飛行前驗證策略應將用戶端二進位編譯與伺服器端網域驗證分離。編譯過程建立原生路由邏輯與 SDK 鉤子,而作業系統則透過擷取託管在指定 HTTPS 網域上的外部 JSON 宣告來確認目的地權限。
在將最終版本上傳至商店主控台前,驗證伺服器託管的宣告檔案是否與本地二進位配置相符,可確保應用程式在安裝時成功完成應用程式與網站的關聯驗證。Openinstall 作為一個獨立的行動數據平台,提供多種測試工作流程,允許發布團隊在進入公開發布前,於測試環境中驗證參數傳輸與網域對映。
建立軟發布與生產環境階層的發布閘門標準
發布工程框架要求在推廣程式碼前建立決定性的品質閘門。當涉及內容導向的網頁轉應用程式 (web-to-app) 路由時,啟用深度連結的應用程式發布需依賴已驗證的通用連結 (Universal Links) 與應用程式連結 (App Links)。團隊在進行階段性推出或區域性軟發布時,應對測試版本執行嚴格的標準:
- 網域驗證閘門:透過命令列查詢自動驗證生產與測試環境的網域關聯端點。
- 冷啟動還原閘門:在模擬商店重新導向流程後,於乾淨的實體測試裝置上驗證參數恢復功能。
- 備用安全性閘門:當出現格式錯誤、過期或遭竄改的路由字串時,確認應用程式能平滑降級至首頁或網頁落地頁。
如何在提交應用程式前稽核 iOS 通用連結與 AASA 託管配置
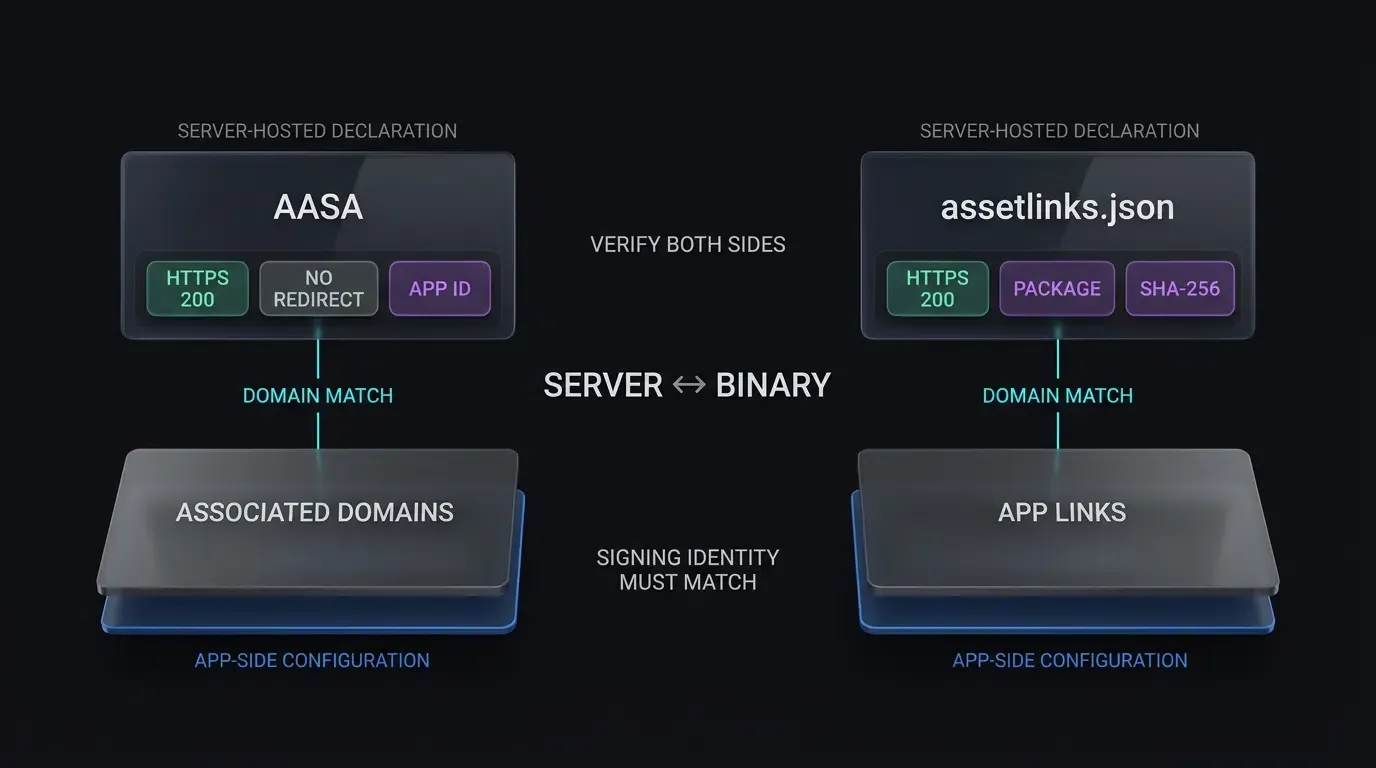
驗證 apple-app-site-association JSON 格式與 HTTPS 標頭
iOS 通用連結要求在目標網域安全地託管 apple-app-site-association (AASA) JSON 檔案。作業系統會查詢此檔案,以識別哪些 URL 路徑應觸發原生應用程式執行,而非預設的 Safari 瀏覽活動。
AASA 檔案必須置於 https://<domain>/.well-known/apple-app-site-association 或 https://<domain>/apple-app-site-association。飛行前稽核必須驗證 HTTP 回應標頭與 JSON 主體的有效性:
curl -I https://app.example.com/.well-known/apple-app-site-association
curl -fsS https://app.example.com/.well-known/apple-app-site-association | jq .
初始命令必須回傳 200 OK 的 HTTP 狀態碼,且不得跟隨重新導向(HTTP 301 或 302 重新導向會導致 iOS 關聯驗證失敗)。伺服器必須透過有效的 HTTPS 連線提供內容,並使用 Content-Type: application/json 標頭。
JSON 內容必須嚴格遵守 Apple 的現代架構規範,不得錯誤地封裝陣列:
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appIDs": [ "TEAMID1234.com.example.app" ],
        "components": [
          {
            "/": "/open/*",
            "?": { "promo": "?*" },
            "comment": "符合促銷活動路徑"
          },
          {
            "/": "/help",
            "exclude": true,
            "comment": "保留幫助文件的網頁路由"
          }
        ]
      }
    ]
  }
}
繞過 Apple CDN 快取延遲:開發者模式權限
在 iOS 14 及後續版本中,Apple 的 CDN 會擷取並快取 AASA 檔案。Apple 並未公佈固定的 48 小時更新保證,且無直接的 CDN 撤銷控制。裝置會定期檢查更新;根據 Apple 的技術指南,已安裝的裝置大約每週檢查一次,而重新安裝應用程式則可觸發獲取更新後的關聯記錄。
僅針對開發測試,團隊可在 Associated Domains 權限中加入 ?mode=developer,於裝置設定中啟用「開發者模式」與「Associated Domains Development」,並執行以開發憑證簽署的版本:
<key>com.apple.developer.associated-domains</key>
<array>
    <string>applinks:app.example.com?mode=developer</string>
</array>
由於此模式需要開發簽名,它僅適合作為開發診斷工具,而非 TestFlight 或生產環境的驗證路徑。
使用 macOS 命令列工具稽核二進位權限
在將封存檔上傳至 TestFlight 或 App Store Connect 前,請驗證 Xcode 在編譯過程中是否正確嵌入了預期的 Associated Domains 權限:
codesign -d --entitlements :- /path/to/Payload/YourApp.app
檢查 XML 輸出,確認 com.apple.developer.associated-domains 鍵值存在、無格式錯誤或多餘空白,並包含預期的生產環境主機字串。
透過 Apple CDN 驗證查詢稽核 AASA CDN 傳播
在將版本推廣至正式生產環境前,請查詢 Apple 的公開邊緣快取,以確認 CDN 已擷取並驗證了伺服器端的 AASA 記錄:
curl -v https://app-site-association.cdn-apple.com/a/v1/app.example.com
相符的 CDN 回應是一個有用的診斷訊號,但不應被視為每台裝置均能正常運作的保證。在診斷發布就緒性時,請務必確認裝置端的關聯狀態。
如何透過命令列 (CLI) 驗證 Android 應用程式連結與網域關聯
使用生產環境簽名金鑰指紋建構 assetlinks.json
Android 應用程式連結需要託管於 https://<domain>/.well-known/assetlinks.json 的數位資產連結宣告檔案。此宣告告知 Android 作業系統,指定的行動套件具有開啟特定網頁連結的驗證權限。
assetlinks.json 檔案必須包含用於簽署目標二進位檔案的簽名金鑰 SHA-256 指紋:
[
  {
    "relation": ["delegate_permission/common.handle_all_urls"],
    "target": {
      "namespace": "android_app",
      "package_name": "com.example.app",
      "sha256_cert_fingerprints": [
        "14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36:4F:18:28:4F:73:EC:82:E6:31:43:18:B3:3E:E6:2B:6A:BD:EF:94:3E"
      ]
    }
  }
]
若要從現有的生產環境金鑰庫中擷取指紋,請執行 Java keytool 工具:
keytool -list -v -keystore /path/to/release.keystore -alias release_key
若透過 Google Play App Signing 部署,請確保 assetlinks.json 中宣告的指紋與 Google Play 控制台中列出的應用程式簽名金鑰憑證相符,而非本地上傳金鑰。
配置 Intent Filter:從自訂配置中隔離已驗證的 HTTPS 應用程式連結
根據 Android 官方關於添加應用程式連結 Intent Filter 的開發者指南,清單檔案 (Manifest) 應將已驗證的應用程式連結過濾器與自訂配置備用方案分離。在 autoVerify="true" 的過濾器區塊內混用自訂配置宣告,有風險導致跨 Android 版本的主機驗證失敗。
<!-- AndroidManifest.xml: 已驗證的應用程式連結 Intent Filter -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="app.example.com" />
</intent-filter>

<!-- 自訂備用配置的獨立 Intent Filter -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="yourapp" />
</intent-filter>
透過 Android Debug Bridge (ADB) 執行自動化網域驗證診斷
在本地安裝候選發布版本後,透過 Android Debug Bridge (ADB) 觸發手動網域驗證以檢查網域核准狀態:
adb shell pm set-app-links --package com.example.app 0 all
adb shell pm verify-app-links --re-verify com.example.app
等待驗證器完成網路請求,然後查詢驗證子系統狀態以確認網域核准:
adb shell pm get-app-links com.example.app
終端機輸出必須顯示為已驗證狀態:
com.example.app:
    ID: 01234567-89ab-cdef-0123-456789abcdef
    Signatures: [14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36...]
    Domain verification state:
      app.example.com: verified
處理 Android 12 及更高版本的網域驗證狀態更新
在 Android 12 及更新版本中,宣告的主機會被獨立評估。如果其中一個網域成功驗證,即使另一個宣告網域驗證失敗,應用程式仍可作為該已驗證主機連結的預設處理器。相較之下,Android 11 及更低版本採用的是「全有或全無」的驗證機制:若任何一個宣告網域驗證失敗,整個過濾器區塊的所有主機連結自動驗證皆可能失敗。查閱 Android 故障排除指南 有助於識別簽名不符、重新導向迴圈或網路連線阻礙。
參數傳遞與場景還原的端對端測試協議
暖啟動深度連結與延遲參數還原的關鍵差異
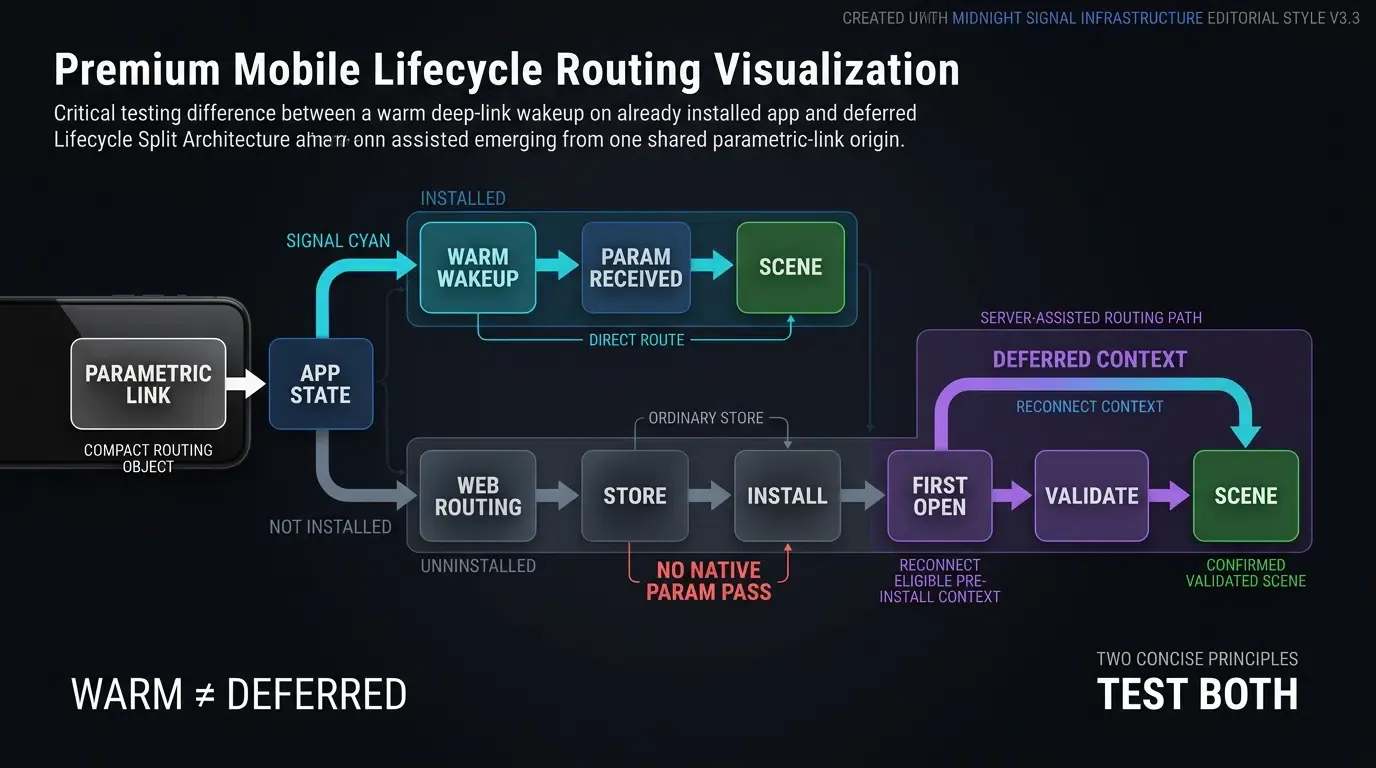
飛行前驗證必須區分兩種主要的深度連結生命週期狀態:
- 直接喚醒 (暖啟動):應用程式已安裝在測試裝置上。點擊通用連結或應用程式連結會直接啟動或恢復應用程式流程,並透過原生意圖或使用者活動委派傳遞查詢參數。
- 延遲參數還原 (安裝後冷啟動):應用程式未安裝在測試裝置上。點擊連結會開啟網頁路由落地頁,保留上下文,將用戶重新導向至商店,並在應用程式首次啟動時還原動態參數。
驗證早期 SDK 初始化且不阻塞主執行緒
歸因與深度連結 SDK 必須在應用程式生命週期早期進行初始化,以註冊傳入的意圖鉤子。在 Android 架構中,初始化應發生在 Application.onCreate() 回呼中,並防範多行程重新初始化。在 iOS 環境中,配置則屬於 application(_:didFinishLaunchingWithOptions:)。
雖然初始註冊鉤子在應用程式啟動時執行,但繁重的運算與阻塞式網路 I/O 必須留在 Android 的主 UI 執行緒之外,以防止出現「應用程式無回應」(ANR) 警告。
以下技術實作展示了原生 Android (Kotlin) 與 iOS (Swift) 架構下的結構化飛行前驗證邏輯。開發者可參考 SDK 整合文件 了解特定架構的生命週期規範。
// Android: MainActivity.kt - 飛行前意圖日誌與路由診斷
package com.example.app

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // 稽核傳入的冷啟動意圖
        auditLaunchIntent(intent, "onCreate")
        processDeepLink(intent)
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // 稽核暖啟動意圖
        auditLaunchIntent(intent, "onNewIntent")
        processDeepLink(intent)
    }

    private fun processDeepLink(intent: Intent?) {
        if (intent == null) return

        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) {
                    Log.d(TAG, "未解析到任何深度連結參數。")
                    return
                }

                val channel = appData.channelCode ?: "organic"
                val customData = appData.data ?: "{}"

                Log.i(TAG, "飛行前路由驗證完成 - 通道: $channel, 負載: $customData")

                // 步驟 1: 輸入清理、型別約束與路由驗證
                val validatedRoute = validateRoutePayload(customData)
                if (validatedRoute != null) {
                    // 步驟 2: 使用應用程式已驗證的 session 授權委派給後端服務
                    authorizeRoute(validatedRoute) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("路由未獲授權、已過期或不可用。")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("路由負載格式錯誤或未經驗證。")
                    }
                }
            }
        })
    }

    private fun validateRoutePayload(rawJson: String): ValidatedRoute? {
        return try {
            val json = JSONObject(rawJson)
            val scene = json.optString("scene", "")
            val targetId = json.optString("target_id", "")

            // 根據嚴格許可清單驗證場景
            val allowedScenes = setOf("event_hub", "promo_detail", "guild_hall")
            if (!allowedScenes.contains(scene)) {
                return null
            }

            // 強制檢查目標識別碼的長度與字元白名單約束
            if (targetId.isBlank() || targetId.length > 128 || !targetId.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }

            ValidatedRoute(scene, targetId)
        } catch (e: Exception) {
            Log.e(TAG, "JSON 負載驗證失敗", e)
            null
        }
    }

    private fun authorizeRoute(route: ValidatedRoute, callback: (Boolean) -> Unit) {
        // 已驗證的 session 由應用程式狀態提供;URL 提供路由上下文
        BackendRouteAuthorizer.verifyRouteAuthorization(route.scene, route.targetId) { result ->
            callback(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private fun executeTargetNavigation(route: ValidatedRoute) {
        Log.i(TAG, "導航至已驗證場景: ${route.scene}, ID: ${route.targetId}")
        // 執行內部導航路由器至目標場景
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w(TAG, "執行安全大廳備用方案: $reason")
        // 安全導航至預設主大廳
    }

    private fun auditLaunchIntent(intent: Intent?, lifecycleStage: String) {
        val action = intent?.action
        val data: Uri? = intent?.data
        Log.d(TAG, "[$lifecycleStage] Action: $action, Data URI: $data")
    }

    data class ValidatedRoute(val scene: String, val targetId: String)

    companion object {
        private const val TAG = "PreFlightAudit"
    }
}
// iOS: AppDelegate.swift - 飛行前通用連結稽核與日誌記錄
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {
        // 在不阻塞主執行緒的情況下儘早初始化 OpoInstall SDK
        OpoInstallSDK.initWith(self)
        return true
    }

    // 處理傳入的通用連結
    func application(
        _ application: UIApplication,
        continue userActivity: NSUserActivity,
        restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void
    ) -> Bool {
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb, let webpageURL = userActivity.webpageURL {
            NSLog("[PreFlightAudit] 傳入的通用連結 URL: %@", webpageURL.absoluteString)
        }

        // 委派解析給 OpoInstall SDK
        OpoInstallSDK.continue(userActivity)
        return true
    }

    // 喚醒回呼處理
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            NSLog("[PreFlightAudit] 未還原動態參數。")
            return
        }

        let channel = data.channelCode ?? "organic"
        let payload = data.data ?? "{}"

        NSLog("[PreFlightAudit] 通用連結驗證完成 - 通道: %@, 負載: %@", channel, payload)

        // 步驟 1: 輸入清理、長度檢查與許可清單驗證
        if let validatedRoute = validateRoutePayload(payload) {
            // 步驟 2: 使用應用程式已驗證的 session 授權委派給後端服務
            authorizeRoute(route: validatedRoute) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.navigateToScene(route: validatedRoute)
                    } else {
                        self.navigateToLobbyFallback(reason: "路由未獲授權、已過期或不可用。")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "負載驗證失敗或目標已過期")
            }
        }
    }

    private func validateRoutePayload(_ rawJson: String) -> (scene: String, targetId: String)? {
        guard let data = rawJson.data(using: .utf8) else { return nil }

        do {
            if let json = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                let scene = json["scene"] as? String ?? ""
                let targetId = json["target_id"] as? String ?? ""

                // 根據嚴格許可清單驗證場景
                let allowedScenes = ["event_hub", "promo_detail", "guild_hall"]
                guard allowedScenes.contains(scene) else { return nil }

                // 強制檢查目標識別碼的長度與字元集約束
                let validCharacters = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789-_")
                guard !targetId.isEmpty,
                      targetId.count <= 128,
                      targetId.rangeOfCharacter(from: validCharacters.inverted) == nil else {
                    return nil
                }

                return (scene: scene, targetId: targetId)
            }
        } catch {
            NSLog("[PreFlightAudit] 反序列化 JSON 路由負載失敗: %@", error.localizedDescription)
        }
        return nil
    }

    private func authorizeRoute(route: (scene: String, targetId: String), completion: @escaping (Bool) -> Void) {
        // 已驗證的 session 由應用程式狀態提供;URL 提供路由上下文
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: route.scene, targetId: route.targetId) { result in
            completion(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private func navigateToScene(route: (scene: String, targetId: String)) {
        NSLog("[PreFlightAudit] 導航至已驗證場景: %@, ID: %@", route.scene, route.targetId)
        // 執行內部導航路由器至目標場景
    }

    private func navigateToLobbyFallback(reason: String) {
        NSLog("[PreFlightAudit] 導航至安全大廳備用方案: %@", reason)
        // 安全導航至預設主大廳
    }
}
驗證針對格式錯誤或過期路由參數的清理與備用方案
由於 URL 查詢字串與深度連結負載源自外部網頁環境,應用程式必須將傳入的負載視為不受信任的輸入。驗證套件必須確認:
- 遺失或為空的查詢字串不會在初始化期間產生空指標異常或應用程式崩潰。
- 路由參數強制執行嚴格的資料型別解析、字元白名單過濾器與長度限制。
- 伺服器授權在執行場景前驗證目標資源狀態與 session 資格,若已過期或未經授權則觸發安全備用方案。
在乾淨實體裝置上自動化發布前健全性檢查
為何模擬器測試必須輔以實體裝置驗證
僅在軟體模擬器上測試深度連結與參數還原會帶來顯著的偽陽性風險。模擬器共用底層主機作業系統的剪貼簿、缺乏特定電信商的網路節流模擬,且無法模擬廠商特定的電池最佳化服務,而這可能會延遲 SDK 的背景任務。
飛行前驗證應在跨多個作業系統版本與多種原始設備製造商 (OEM) 環境的實體硬體上執行。
測試階段性下載流程:利用參數化 QR Code 進行內部驗證
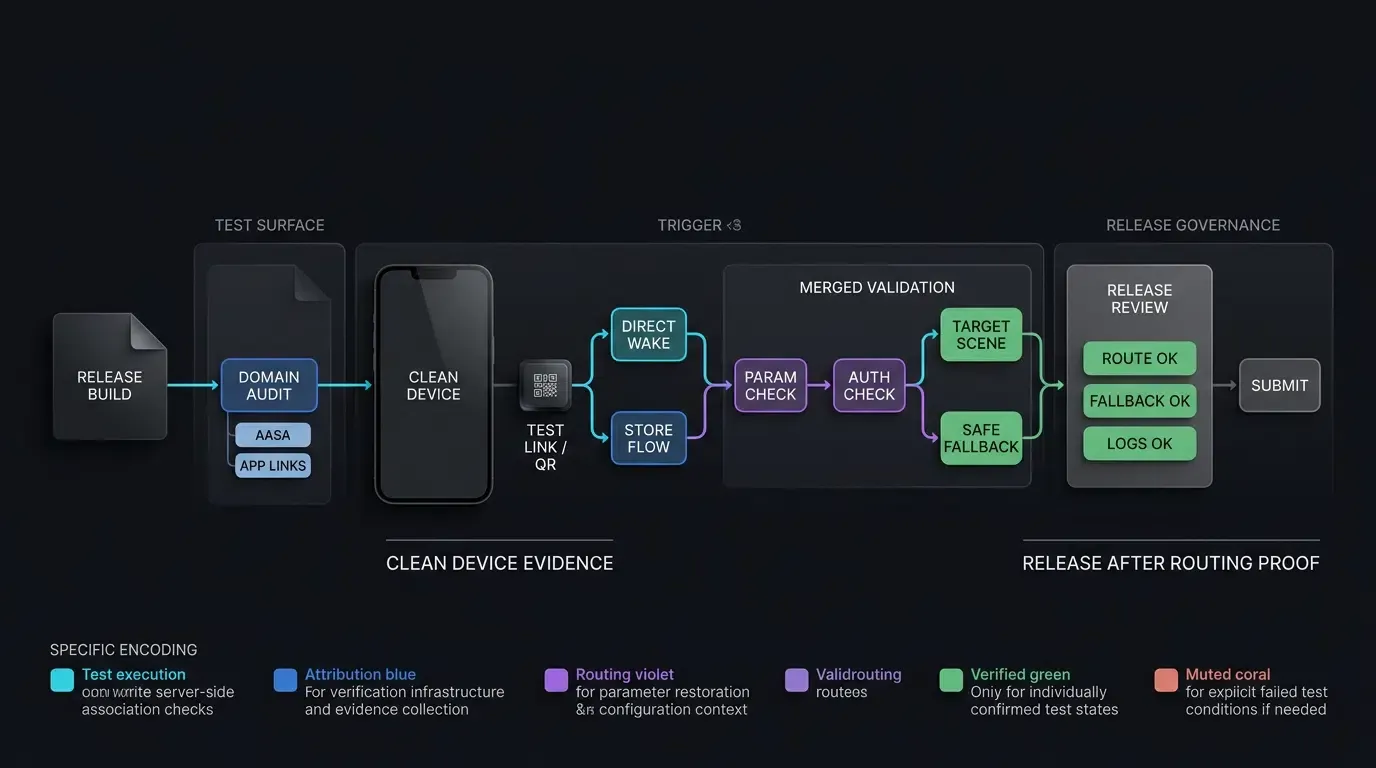
為驗證延遲深度連結,發布團隊應部署一套雙階段驗證框架,測試本地機制與商店發布路徑:
- 本地安裝模擬:將已簽署的開發或 Ad-hoc 版本直接側載至乾淨的實體裝置,以驗證 SDK 回呼、記錄延遲匹配的先決條件,並在無需商店介入的情況下執行參數還原。
- 商店發布驗證:將候選發布版本部署至官方的預發布管道(iOS 的 TestFlight 與 Google Play 的內部或封閉測試),掃描測試 QR Code (
https://app.example.com/join?channelCode=QA_PreRelease&inviteCode=TEST_USER_99),遵循商店下載路徑,並驗證已安裝的應用程式能在首次啟動時精確取得參數。
模擬應用程式冷啟動、行程重啟與背景恢復狀態
完整的驗證需要驗證各種行程條件下的狀態還原:
- 冷啟動:在行程已從裝置記憶體中完全終止後,透過通用連結啟動應用程式。
- 暖恢復:在應用程式於背景暫停時透過連結啟動,確認
onNewIntent或continueUserActivity能成功擷取事件。 - 記憶體壓力清除:將應用程式置於背景,透過開發者選項模擬系統記憶體壓力以終止背景行程,並驗證深度連結狀態在應用程式重新啟動後能正確還原。
[已配置發布版本]
              │
              ▼
[平台關聯稽核]
   ┌──────────┴──────────┐
   ▼                     ▼
[iOS AASA 檢查]   [Android DAL 檢查]
   │                     │
   ▼                     ▼
[Apple CDN 查詢]  [ADB 應用程式連結檢查]
   │                     │
   └──────────┬──────────┘
              ▼
[乾淨裝置沙盒安裝]
              │
              ▼
[參數化連結與 QR Code 掃描]
              │
              ▼
[SDK 參數擷取與驗證]
   ┌──────────┴──────────┐
   ▼                     ▼
[目標場景載入] [觸發安全備用方案]
              │
              ▼
[核准生產環境發布]
發布前技術驗證與故障緩解矩陣
完整的飛行前技術稽核清單
下表總結了主要的基礎架構驗證檢查點、相關的命令列診斷工具及戰術性修正協議:
| 檢查點類別 | 驗證測試 | 診斷命令或工具 | 預期結果 | 故障緩解 |
|---|---|---|---|---|
| iOS 通用連結 | AASA JSON 有效性與 HTTPS 回應 | curl -v https://domain/.well-known/apple-app-site-association |
HTTP 200, 有效 JSON, application/json 標頭 |
修正伺服器 MIME 類型並排除重新導向 |
| Apple CDN 傳播 | 邊緣 CDN 快取擷取 | curl https://app-site-association.cdn-apple.com/a/v1/domain |
有效的快取 JSON 與本地設定相符 | 重新檢查 CDN/裝置關聯狀態,必要時重裝測試應用程式,或使用開發者模式進行診斷 |
| Android 應用程式連結 | 主機自動驗證檢查 | adb shell pm get-app-links com.package.name |
網域驗證狀態: verified |
將數值狀態 >= 1024 視為錯誤;檢查 assetlinks.json 中的指紋 |
| 參數擷取 | 延遲深度連結還原 | Openinstall 線上測試 QR 掃描 | 參數於首次冷啟動時傳遞 | 檢查早期非阻塞式 SDK 初始化與必要的平台權限 |
| 引擎導航 | 場景還原與授權 | 深度連結意圖注入 | 載入目標場景且未降級至主選單 | 實作伺服器端授權閘門與大廳備用方案 |
常見問題 (FAQ)
開發者如何在將 IPA 上傳至 App Store 前測試通用連結?
為何 Android 應用程式連結在偵錯版本中運作正常,但在正式發布版本中失敗?
開發者如何驗證延遲深度連結能在真實的商店下載流程中保留參數?
總結與決策框架
成功的行動應用程式發布取決於結構化的飛行前技術執行。忽視網域驗證配置或參數還原工作流程,有導致行銷活動中斷並損害初期用戶體驗的風險。
透過系統性執行命令列診斷、稽核 Apple CDN 傳播以及在實體硬體上驗證延遲參數流程,工程團隊能減少發布當日的盲點。整合經過開發者測試的工具,有助於驗證深度連結與歸因管道在正式發布前行為的可預測性。
若要了解如何配置並驗證發布前的深度連結工作流程,請查閱 SDK 整合文件,探索 Openinstall SDK 下載中心,在 GitHub 查看開源範例,或在 Openinstall 開發者控制台 配置您的測試應用程式。
相關資料
-
概念:應用程式發布檢查清單、飛行前驗證、場景還原、Apple CDN 撤銷、數位資產連結
-
技術:通用連結、Android 應用程式連結、延遲深度連結、關聯網域 (Associated Domains)
-
標準:IETF RFC 3986 統一資源識別符、Apple 關聯網域權限規範、Android 數位資產連結協定、OWASP 行動應用程式安全測試指南 (MASTG)
-
API:Openinstall SDK 初始化 API、Android Intent Filter 驗證 API、iOS NSUserActivity 路由介面
-
官方文件與參考:
Share this article



