騰訊推出「Agent Email」?這項戰略性調整已獲得證實。該科技巨頭於 2026 年 6 月 23 日正式推出了名為 Agently Mail 的專業郵件基礎設施。具體而言,這項旗艦協作通訊協定的引入,重新定義了企業生態系內的開發人員與模型工作流程。因此,這個全天候運作的獨立通訊層正推動團隊作業的巨大變革。對開發團隊而言,當前的挑戰在於管理協作對話流程的同時,需維持安全的上下文與參數整合。至關重要的是,Agently Mail 更新的推出,標誌著自主業務協調的重要里程碑。
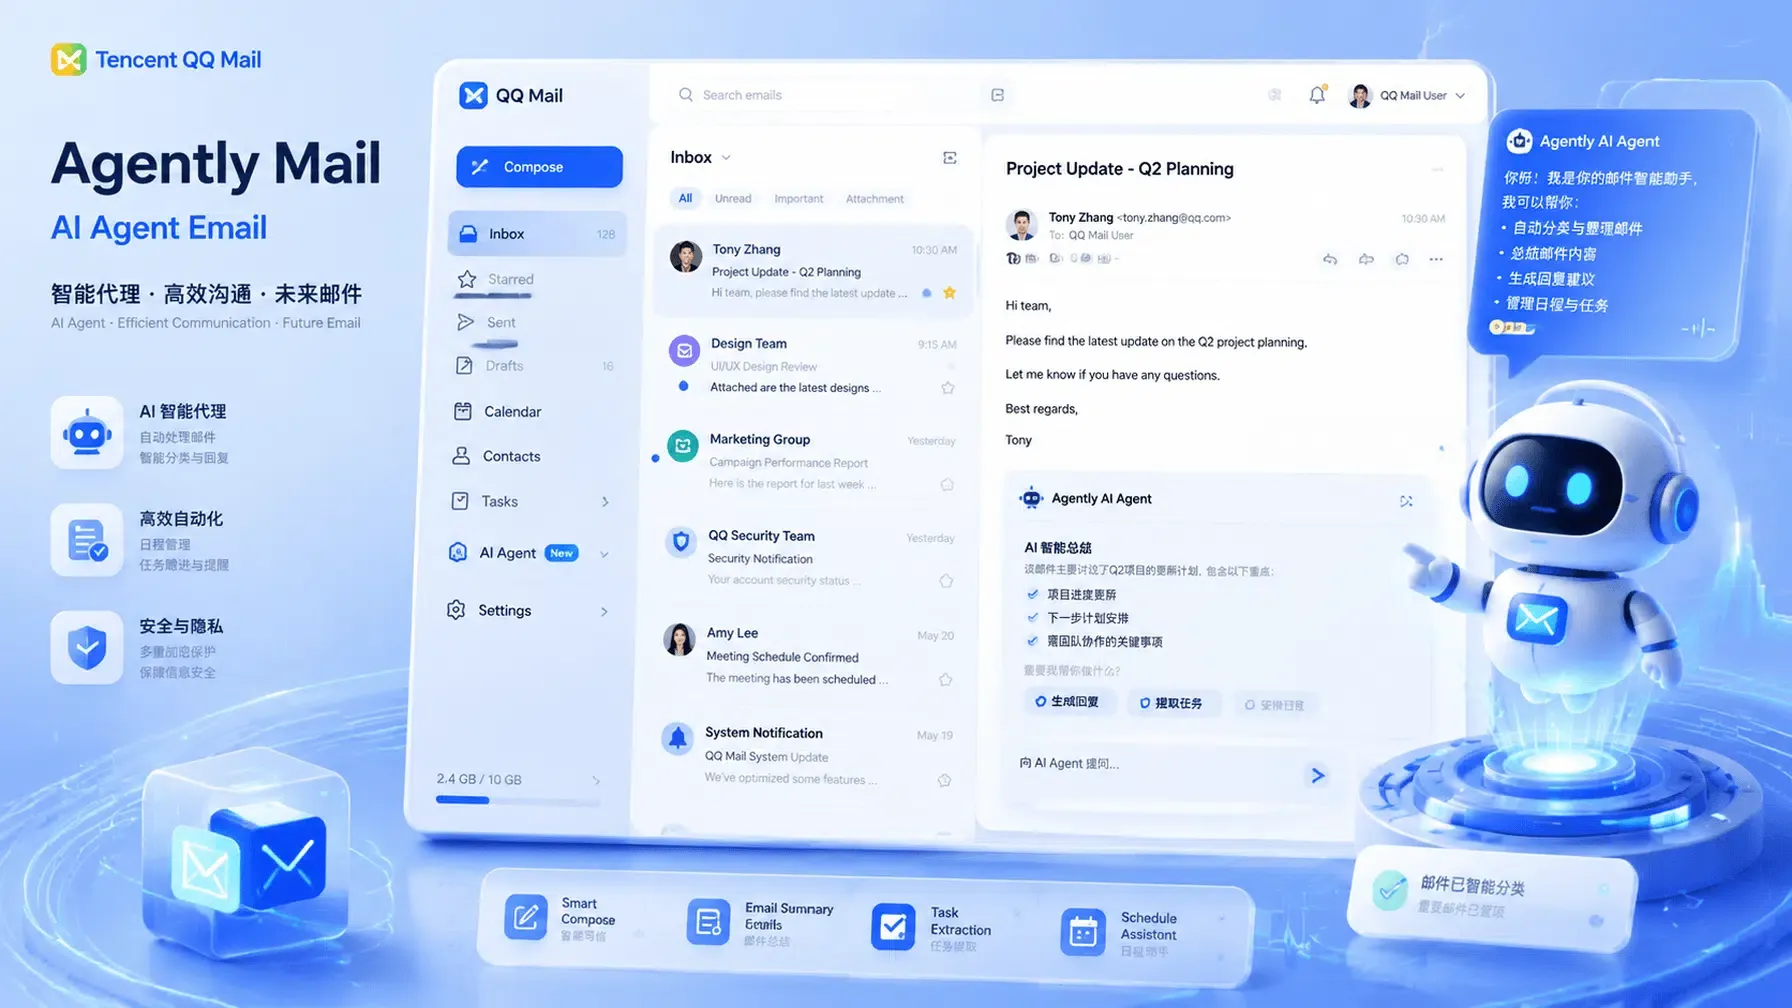
解讀騰訊的自主基礎設施:Agently Mail 與專屬 Agent 身分的興起
在 2026 年 6 月 23 日的官方發布會上,騰訊 QQ 郵箱啟用了其 Agently Mail 品牌下的新專業服務。具體來說,當騰訊推出 Agent Email 時,它會為 Agent 分配一個獨立的數位身分。此外,該產品直接解決了隱私安全與數位身分管理的雙重挑戰。因此,騰訊推出 Agent Email 的里程碑引入了完全的郵箱隔離機制。同時,由於騰訊推出 Agent Email,開發者可以原生串接模型。例如,該系統與用戶的個人 QQ 郵箱完全分離。詳細註冊資訊可透過官方入口 Agently Mail 進行驗證。
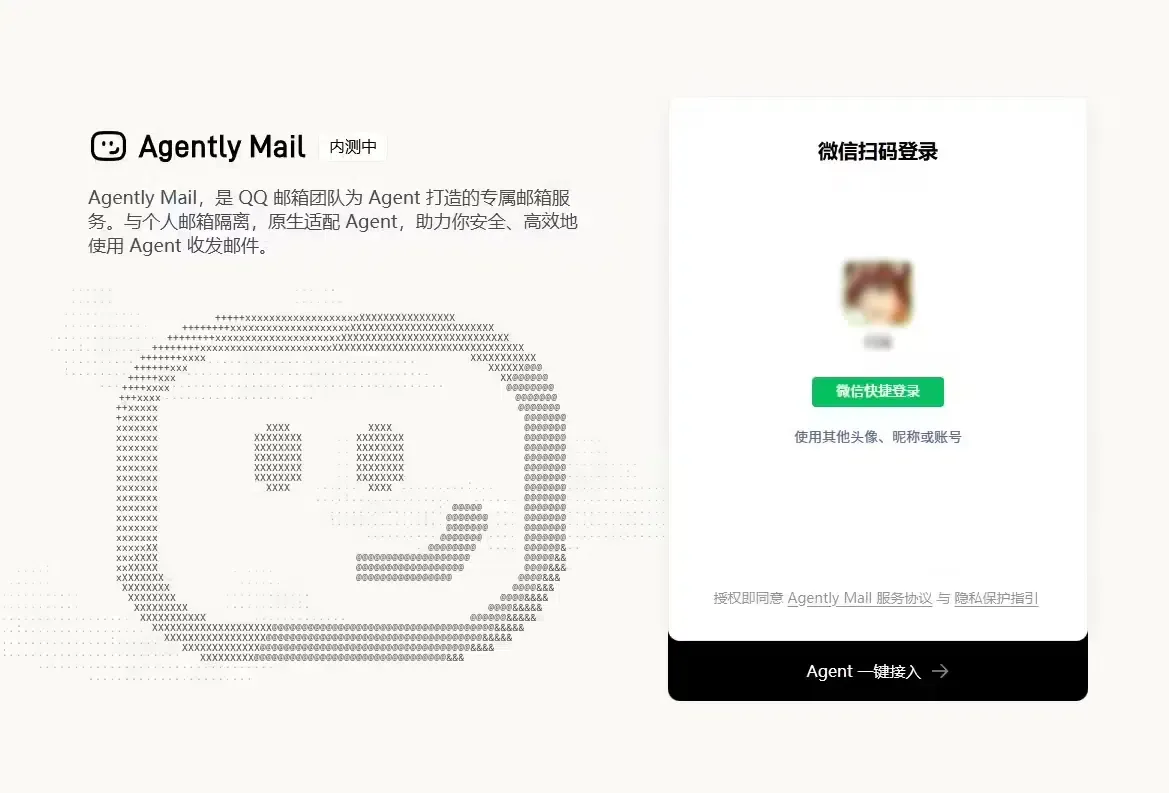
專屬身分與 Agently Mail 架構
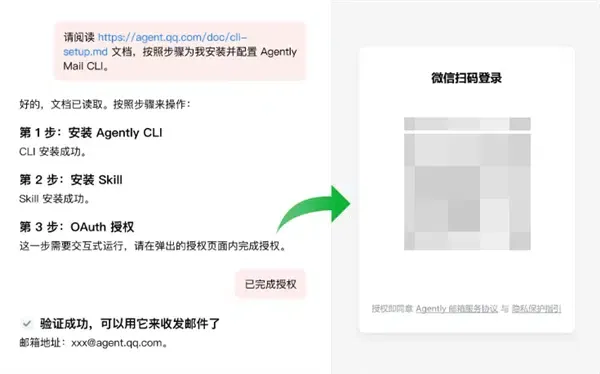
具體而言,該服務省去了 Agent 需要借用人類個人帳號憑證的需求。此外,每個 Agent 現在都能在第三方平台上獨立註冊並接收驗證碼,使模型能完全代表自身運作。同時,系統在設定過程中要求強制執行實名認證,以防止垃圾郵件並確保責任歸屬。例如,所有交易與發出的郵件皆具備完整追蹤性,以符合監管與稽核需求。
跨平台相容性與 Apache-2.0 開源儲存庫
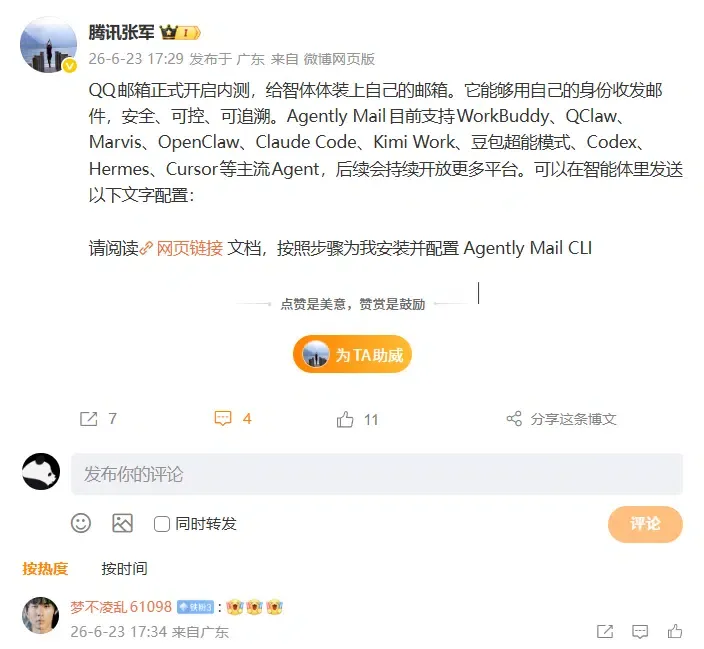
為了確保廣泛的相容性,騰訊將 Agently Mail 設計為能與國內外領先的 Agent 框架進行整合。具體而言,該服務支援字節跳動的豆包超級模式、月之暗面 (Moonshot AI) 的 Kimi Work、Anthropic 的 Claude Code 以及 Cursor。此外,官方公開儲存庫已在 GitHub 上以 Apache-2.0 授權條款開源,開發者可檢查並稽核原始程式碼以驗證安全標準。同時,公關總監張軍證實,更多整合項目(包括 WorkBuddy、QClaw、Marvis、OpenClaw、Codex 與 Hermes)皆已獲得支援。
安全隔離、實名驗證與「摘要優先」的安全迴路
由於暴露私人通訊會帶來明顯的安全風險,騰訊在核心佈局中構建了嚴格的防護牆。具體而言,轉發、回覆或刪除郵件等每項動作,都必須先生成文字摘要。此外,系統要求用戶在執行指令前檢查並確認該摘要,這能防止自主模型在未經人工監督的情況下洩漏數據。同時,郵件閱讀引擎包含了原生 Prompt 注入防護,防止惡意郵件透過隱藏指令操縱 Agent 的行為。
傳統通訊的碎片化:獨立郵箱如何引發 Web-to-App 生態轉變
隨著 Agent 承擔起活躍通訊夥伴的角色,傳統的客戶端工作流程開始瓦解。具體而言,騰訊推出 Agent Email 的時代,改變了商業交易的入口點。因此,當騰訊推出 Agent Email 後,自動化 Agent 能夠在第三方網站上進行註冊。同時,這種從「人類瀏覽」轉向「自動化 Agent 執行」的模式,觸發了嚴重的歸因危機。對開發團隊而言,當前的挑戰在於管理跨平台轉換的同時,維持穩健的用戶工作階段驗證。
Agent 對 Agent 的自主工作流與傳統表單的終結
具體而言,該系統實現了企業間安全的 Agent 對 Agent (A2A) 通訊。此外,AI Agent 能自動完成價格詢問、報價與訂單交易等程序,使傳統網頁表單填寫流程逐漸消失。同時,由於這些交易是在背景中非同步處理,標準的 Cookie 追蹤變得不再適用。結果,行銷與產品團隊面臨巨大的數據差異,導致無法準確衡量行銷投資報酬率 (ROI)。
背景執行對話路徑中的漏斗流失
此外,當 Agent 自主處理發票或提交履歷時,會跳過標準的 App 下載循環,導致傳統用戶獲取漏斗出現大量流失。例如,用戶從未被引導下載品牌原生應用程式,進而導致轉換後的用戶互動率下降。關鍵在於,若沒有安全的密碼學驗證層,開發者無法判斷轉換是否源自真實用戶或自動化腳本。這項差距為企業部署帶來了嚴重的安全與合規障礙。
參考架構與工程指南:建立密碼學安全保護的上下文傳遞
為了確保協作式 Agent 工作流程的安全並解決數據偏差,軟體架構師必須實施標準化的工程防護措施。具體而言,我們應採取「80/20」原則:80% 的架構聚焦於通用技術原則,20% 則利用成熟的工具標準。此外,最關鍵的防禦措施之一是部署安全的跨程序驗證握手,後端必須轉向伺服器對伺服器的驗證模式。
建構 Token 消耗預算與存取控制平面
具體而言,在騰訊推出 Agent Email 後部署工作流程時,需要明確的安全邊界。此外,應用程式必須對呼叫程序進行獨立的密碼學驗證。因此,背景程序必須要求由經驗證的伺服器端握手所產生的唯一且短暫的 Token。同時,當應用程式執行關鍵指令時,伺服器會驗證呼叫者的簽章。因此,即使發生本地安全漏洞,加密簽章也能有效阻擋偽造攻擊。
透過 SDK 整合確保上下文恢復
此外,開發者必須實施安全的無效流量過濾架構以隔離本地環境。具體而言,客戶端 SDK 應透過依賴簽名的伺服器回調與獨立的硬體驗證標準,來避開用戶空間的操縱。為避免手動構建這些複雜基礎設施,團隊可部署預先配置的延遲 App 參數傳遞框架作為現成的參考實作。因此,該標準化移動 SDK 可自動處理上下文恢復,並在背景執行深層連結還原,提供順暢的用戶體驗。
對齊工程節點:協調通用連結與多 Agent 對話流程
具體而言,當騰訊推出 Agent Email 時,技術團隊必須協調安全的深層連結 (Deep Linking) 協定。工程團隊應專注於標準化唯一識別碼並確保 SDK 相容性。此外,開發者必須設計穩健的 Bundle ID 策略來處理多租戶部署,防止 App 在不同區域商店上架時產生識別碼衝突。同時,技術架構師必須實施安全簽章驗證,以防止 iOS SDK 與 Android SDK 的偽造攻擊。
系統架構師的技術實作
具體而言,開發者必須在 Android SDK 與 iOS SDK 之間實施統一的跨平台識別碼。此外,維持 Bundle ID 的一致性對於跨商店路由至關重要。因此,當 App 透過自訂 URL Scheme 或通用連結 (Universal Links) 啟動時,上下文會立即恢復。同時,簽章驗證必須在閘道層執行,以防止惡意腳本注入。因此,工程團隊能透過標準化通用連結架構,確保下游系統獲得高品質的原始數據。
風險與合規經理的戰略防護
同時,行銷與成長團隊必須調整獲客策略以利用這套新架構。具體來說,成長主管必須透過企業級行銷評估標準,將行銷流量與即時歸因數據進行配對,以優化行銷分析。此外,為了在騰訊推出 Agent Email 後追蹤用戶轉換,成長團隊需要建立第一方歸因基準。因此,利用延遲深層連結 (Deferred Deep Linking) 可設計客製化的開場引導流程。品牌能藉此計算精確的獲客成本 (CAC) 與行銷廣告投資報酬率 (ROAS),同時過濾無效的自動化流量。
常見問題 (FAQ)
騰訊推出 Agent Email 如何預防 Prompt 注入攻擊?
為什麼騰訊推出 Agent Email 會導致歸因危機?
騰訊推出 Agent Email 後,哪些整合協定能確保連線安全?
因此,騰訊推出 Agent Email 的時代代表了一種新典範,標誌著一個全新技術紀元的開始。具體而言,隨著專屬 Agent 通訊平台的擴張,傳統的軟體存取模式已開始瓦解。此外,隨著自主 Agent 處理例行談判,軟體的主要介面將從複雜的可視化儀表板轉向後端協定握手。因此,傳統單體 SaaS 介面將失去對用戶互動的壟斷地位。同時,產業將見證去中心化、以 Agent 驅動的交易快速崛起。結果,對安全、零摩擦驗證層的需求將急劇攀升。關鍵在於,若開發者未能將歸因與安全層調整至此新的 Agent 典範,將無法洞察真實的流量來源。
此外,模型智慧在少數全球巨頭中的集中化,將引發嚴格的合規牆。具體來說,如 SKAdNetwork 與 Google Privacy Sandbox 等數據隱私框架將持續收緊數據存取權限。因此,開發者必須將第一方確定性數據收集置於機率性追蹤之上。同時,安全、多點歸因標準的整合將成為任何技術架構的基本配備。至關重要的是,組織必須立即重建數據管線,才能在此去中心化的未來中保持競爭力。
Share this article



