什麼是 IAP,它如何影響遊戲營收?應用程式內購買(IAP)是讓玩家購買虛擬商品的數位商務系統,當它與伺服器端收據驗證及歸因追蹤整合時,能直接推動高利潤的手遊營收。
應用程式內購買(IAP)是一個與平台整合的計費框架,讓手遊玩家能夠直接在應用程式內購買數位內容、虛擬貨幣、永久解鎖項目以及定期訂閱。透過實作伺服器權威性收據驗證,並將已驗證的交易連結至可用的獲客歸因上下文,遊戲工作室能夠保障虛擬經濟免受計費欺詐,同時在能夠解析歸因的情況下,實現渠道級別的付費者與營收分析。
| 術語 | 定義 | 相關實體 | 搜尋意圖角色 |
|---|---|---|---|
| IAP | 在應用程式內直接數位銷售虛擬商品、貨幣或內容。 | 微交易 | 技術 / 資訊型 |
| 收據驗證 | 伺服器端驗證由商店簽署的購買權杖,以防止計費欺詐。 | StoreKit 2 / Google Play API | 安全 / 維運型 |
| 轉換追蹤 | 將營收事件程式化歸因至特定行銷來源。 | ROAS 優化 | 商業 / 技術型 |
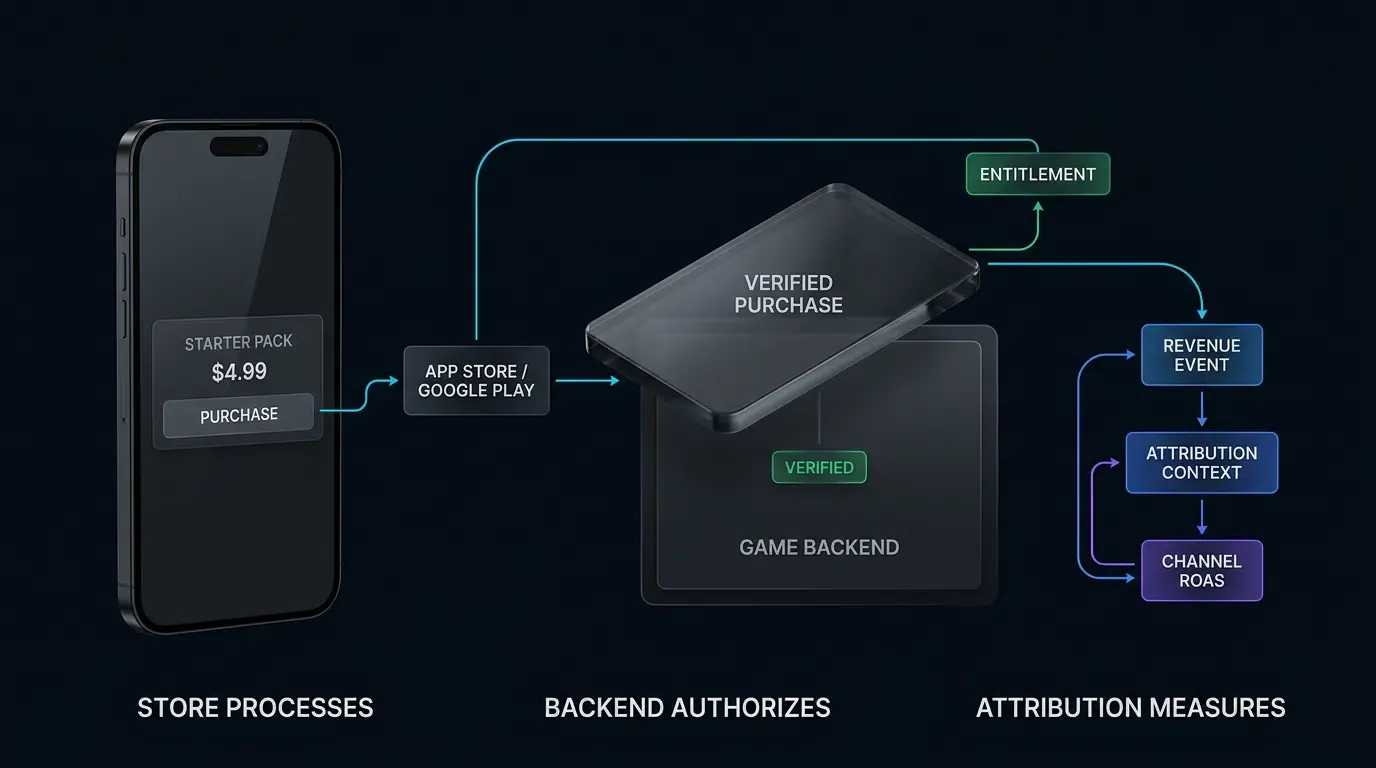
手遊變現中應用程式內購買的核心架構
IAP 的商業機制:在免費遊玩遊戲中驅動高利潤的用戶終身價值
在行動免費遊玩(Free-to-Play)遊戲中,應用程式內購買(IAP)是高利潤商業營收的主要引擎。與透過每次曝光產生微薄收益的廣告變現不同,IAP 能夠直接捕捉消費者的付費意願。微交易讓玩家能夠直接透過原生平台計費流程,購買虛擬貨幣、外觀道具、轉蛋抽獎、體力補充以及內容擴充包。
由於 IAP 交易能帶來極高的單筆營收密度,付費玩家決定了用戶獲客活動的商業成功與回本速度。要實現 IAP 營收最大化,工作室必須建立穩健的交易管道:在客戶端促成順暢的結帳體驗、透過伺服器權威性驗證確保數位商品順利交付,並將購買營收回溯歸因至行銷獲客來源,以計算行銷投資報酬率(ROAS)。
直接商店整合:駕馭 Apple App Store Connect 與 Google Play Console 計費管道
實作 IAP 需要與平台商店後端進行深度的技術整合:
- Apple App Store Connect:管理數位產品定義、價格層級、在地化描述以及訂閱群組。交易透過 iOS 上的 Apple StoreKit 框架處理。
- Google Play Console:管理應用程式內產品目錄、基礎方案、訂閱優惠以及在地化價格。購買透過 Android 上的 Google Play 結帳程式庫(Billing Library)處理。
當交易透過平台計費系統處理時,Apple 或 Google 會處理消費者支付處理、稅務、價格在地化以及商店端商務生命週期的重大環節。然而,在雙平台營運需要將產品配置、生命周期狀態以及收據格式的差異,抽象化整合至統一的遊戲後端經濟體系中。
付費者分佈的現實:為什麼保護並追蹤付費少數族群決定了工作室的回本
在免費遊玩手遊中,玩家變現遵循柏 Pareto(帕累托)分佈:只有極少數的每日活躍玩家會完成真實貨幣交易。一小群高價值消費族群通常貢獻了整體應用程式內營收的絕大部分。
由於營收集中在這個付費群體中,追蹤並確保每一筆交易的安全至關重要。未能驗證購買行為會讓惡意人士利用本地計費模擬器生成未授權的虛擬貨幣,進而破壞遊戲內經濟。相反地,未能將購買事件連結至歸因數據會使成效行銷團隊失去方向,使他們無法辨識哪些行銷渠道、活動與素材吸引了高價值的消費者。
StoreKit 2 與 Google Play 帳單如何處理交易生命週期
交易狀態機:從用戶發起至最終權益交付
一個完整的行動應用程式內購買遵循跨越客戶端應用程式、平台商店以及權威性遊戲後端的多階段狀態機:
- 產品查詢:客戶端查詢平台計費 SDK(iOS 上的
StoreKit 2、Android 上的BillingClient)以獲取在地化價格與產品元數據。 - 發起購買:玩家觸發購買流程,帶出原生作業系統的付款介面。
- 付款處理:Apple 或 Google 驗證付款明細、向消費者帳戶收費,並生成加密簽署的交易權杖或收據。
- 客戶端交付: 平台商店將購買權杖或簽署的交易數據返回給遊戲客戶端的購買監聽器。
- 伺服器驗證:客戶端將權杖、訂單識別碼(若有)以及帳戶上下文轉發至遊戲後端。
- 商店驗證:遊戲後端直接透過 Apple 或 Google 伺服器 API 驗證權杖。
- 授予權益:驗證成功後,遊戲後端在資料庫中為玩家帳戶入帳。
- 平台特定完成程序:
- Apple StoreKit 2:在後端授權的權益交付後,Apple 交易可以透過在應用程式中呼叫
Transaction.finish()來完成,或是針對伺服器管理的權益架構,透過呼叫 App Store 伺服器 API 的Finish Transaction端點(POST /inApps/v1/transactions/{transactionId}/finish)來完成。只需要一條成功的完成路徑即可。 - Google Play 帳單:後端或客戶端使用 Google Play API 確認購買(針對非消耗品/訂閱)或消耗購買(針對消耗品)。
- Apple StoreKit 2:在後端授權的權益交付後,Apple 交易可以透過在應用程式中呼叫
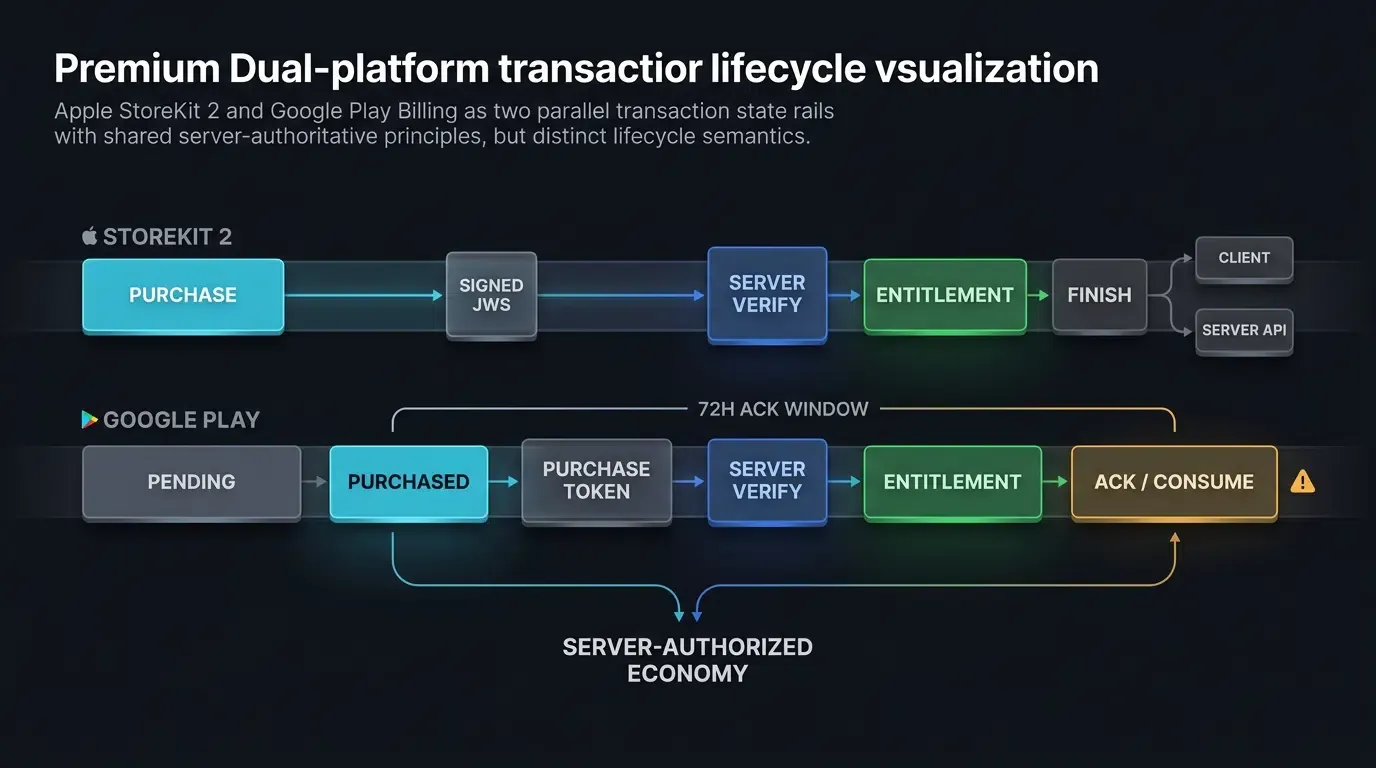
Apple StoreKit 2 架構:加密簽署的 JSON Web 簽名與 App Store 伺服器 API
StoreKit 2 引入了符合 IETF RFC 7515 標準、以 Apple 簽署的 JSON Web 簽名(JWS)格式作為現代交易驗證途徑的機制。雖然舊版 App Store 收據檔案仍保留以維持向下相容性,但舊版的 verifyReceipt 端點對於新的伺服器驗證架構已被棄用。
在 StoreKit 2 中,每筆交易都表示為一個包含標頭(Header)、有效負荷(Payload)與簽名(Signature)組件的已簽署 JWS 字串:
解碼後的有效負荷包含已驗證的元數據:transactionId、originalTransactionId、productId、purchaseDate、bundleId、environment 與 revocationDate。遊戲後端使用 Apple 的公共根憑證鏈來驗證 JWS 簽名,或透過查詢 App Store 伺服器 API(https://api.storekit.apple.com/inApps/v1/transactions/{transactionId})進行伺服器對伺服器的交易狀態驗證。
Google Play 帳單架構:購買權杖、訂單 ID 與強制性的 3 天確認規則
Android 上的 Google Play 帳單採用基於權杖的驗證框架。完成交易後,Google Play 會返回一個提供 purchaseToken 與產品資訊的 Purchase 物件,並可能在為該商務流程生成時包含 orderId。
Google Play 帳單中的一項關鍵維運要求是強制性 3 天確認規則:
- 狀態受限的確認計時器:對於需要確認的購買,3 天(72 小時)確認視窗嚴格從 Google Play 將交易轉移至
PURCHASED狀態時開始計算。處於PENDING(待處理)狀態的時間不會消耗此確認視窗。 - 單次購買產品:非消耗品必須在客戶端使用
BillingClient.acknowledgePurchase()或透過 Google Play 開發人員 API 使用purchases.products.acknowledge進行確認。消耗品必須使用BillingClient.consumeAsync()或伺服器端消耗端點進行消耗。 - 訂閱確認:確認引入新購買權杖的訂閱購買,例如初次購買、方案升級/降級或重新註冊。隨後的常規自動續訂不需要重複確認。短期預付訂閱可以使用較短的確認期限;例如,Google 要求小於一週的預付方案必須在方案期限的一半時間內完成確認。
- 自動退款處罰:如果在進入
PURCHASED狀態後的規定視窗內未確認或消耗購買,Google Play 將自動撤銷交易、退還用戶款項並取消訂單。
處理交易中斷:待處理購買、網路斷線與延遲付款
現實世界的行動交易經常會遇到網路中斷、應用程式崩潰或外部付款延遲(例如家長同意請求或現金支付方式)。
穩健的計費架構必須處理非同步狀態:
- 待處理交易:當付款需要外部確認時,平台會返回
PENDING狀態。遊戲切勿立即發放道具。相反地,遊戲伺服器會利用商店伺服器通知(Apple 伺服器通知 v2 或 Google 即時開發人員通知)作為觸發條件,一旦付款清算完成,即重新查詢商店 API 的權威性購買狀態。 - 中斷的購買與工作階段恢復:如果客戶端在付款完成與伺服器驗證之間崩潰,StoreKit 2 與 Google Play 帳單會維持交易狀態。在下次應用程式啟動時,客戶端必須監聽 iOS 上的
Transaction.updates或查詢 Android 上的queryPurchasesAsync()來恢復未完成的交易。
伺服器端收據驗證與防弊技術框架
客戶端驗證的漏洞:本地代理漏洞利用、二進位鉤取與偽造收據
完全依賴裝置端客戶端邏輯來驗證購買會引入嚴重的經濟漏洞。在行動威脅模型中,客戶端執行環境必須被視為不可信賴的。
常見的客戶端 IAP 漏洞利用向量包含:
- 計費模擬框架:已取得 root 權限的 Android 裝置或越獄 iOS 裝置上的工具會攔截計費 API 呼叫,直接將假的購買成功回調返回給客戶端應用程式。
- 本地中間人(MitM)代理:攔截代理用模擬的成功有效負荷替換伺服器響應,欺騙僅有客戶端的驗證常式。
- 二進位修改:攻擊者修改編譯後的客戶端二進位檔,以完全繞過本地驗證檢查。
雖然 StoreKit 2 裝置端 VerificationResult 在裝置上提供加密驗證,但客戶端程式碼仍可能在受 compromis 的執行環境中遭到操縱。具權威性的虛擬經濟道具必須專門由後端伺服器授予,該伺服器能獨立向 Apple 或 Google 商店 API 驗證交易。
建構伺服器權威性驗證管道:通往商店 API 的網關路由
具備韌性的伺服器端驗證管道會隔離客戶端請求、透過安全的服務憑證與平台商店 API 通訊,並在變更資料庫記錄之前強制執行嚴格的商業規則。
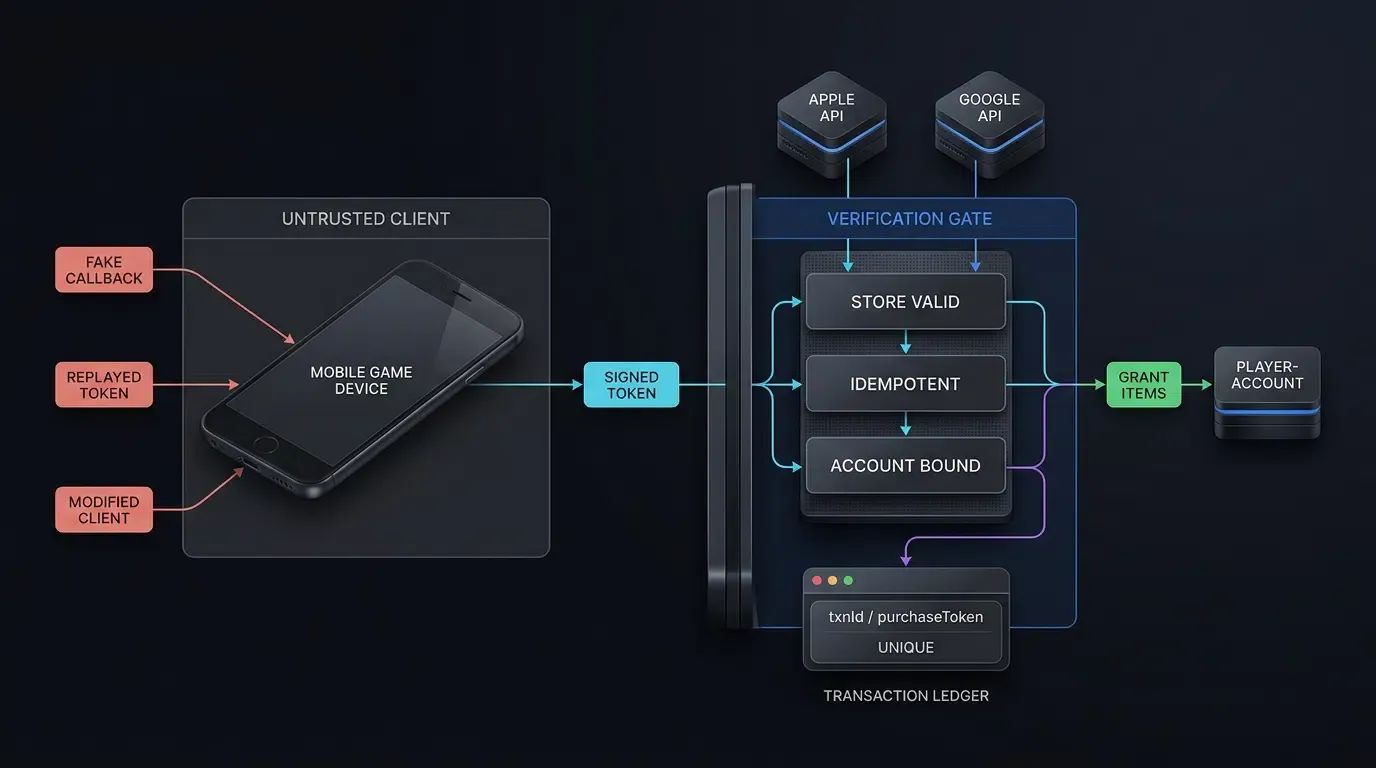
安全客戶端-伺服器-商店 IAP 驗證管道:

[行動遊戲客戶端]           [遊戲後端伺服器]          [Apple / Google 商店 API]
         │                              │                                     │

    1. 發起購買                    │                                     │
    2. 商店返回已簽署權杖 ─────────┼─────────────────────────────────────► (處理計費)
         │                              │                                     │
    3. 傳輸權杖與有效負荷 ─────────►│                                     │
         │                              4. 驗證簽名與應用程式上下文 ──────────►
         │                              │                                     │
         │                              │◄── 5. 返回已驗證交易 ───────────────┘
         │                              │    (狀態:已驗證、產品、權杖)
         │                              │
         │                              6. 冪等性檢查 (purchaseToken/txnId)
         │                              7. 授予遊戲內虛擬道具
         │                              │
         │                              8. 權威性完成程序:
         │                              │  ├─► Apple (選項 A):客戶端呼叫 ──► (StoreKit finish())
         │                              │  ├─► Apple (選項 B):伺服器 S2S ───► (App Store 完成交易 API)
         │                              │  └─► Google:伺服器 S2S API ───────► (Play 消耗/確認)
         │                              │
    4. 記錄客戶端遙測 ─────────────►│
       (與後端記錄對帳)           │
若要驗證 Apple StoreKit 2 JWS 交易,有效的加密簽名是必要的,但對於權益授權而言尚不夠充分。後端必須:
- 針對 Apple 的根憑證授權單位鏈驗證 JWS 簽名。
- 使用預期的應用程式上下文初始化驗證器:驗證交易的
bundleId是否與應用程式相符、environment是否相符於生產環境(Production)或沙箱環境(Sandbox),並確保生產環境驗證器上下文包含 App Store 伺服器庫所要求的應用程式 Apple ID。 - 在授予數位權益之前,先驗證產品識別碼、交易狀態與撤銷狀態。建議優先使用 Apple 官方的 App Store 伺服器庫驗證函數,而非自行編寫自定義加密解析器。
對於 Google Play 帳單,後端從客戶端接收 purchaseToken。對於單次購買產品,後端查詢 purchases.productsv2.getproductpurchasev2 以獲取權威性購買狀態;對於訂閱,則查詢 purchases.subscriptionsv2.get。交付權益後,後端會使用適當的端點確認或消耗購買。
App Store 伺服器 API 的 .p8 私密金鑰與 Google 雲端服務帳戶憑證必須嚴格保留在伺服器端,並存放在受管理的密鑰保險庫(KMS)中;絕不可將這兩者中的任何憑證打包在客戶端應用程式二進位檔內或提交至原始碼控制中。
團隊可以查閱可用的作弊監控文件以了解技術介面與欺詐檢測參數。
防止重放攻擊:強制執行交易權杖冪等性與帳戶綁定
為了中和收據重放攻擊,遊戲伺服器必須強制執行嚴格的資料庫級冪等性:
- 主要冪等性金鑰:對於 Google Play,請使用
purchaseToken作為主要資料庫去重金鑰,因為購買權杖在所有交易中都是全球唯一的。對於 Apple,請使用transactionId。 - 支援元數據:儲存 Google
orderId(若有生成)與 AppleoriginalTransactionId作為退款與客戶支援對帳的支援商業元數據。 - 原子化處理:當收據驗證請求到達時,檢查
purchaseToken或transactionId是否已經過處理。若已存在,則返回現有的權益狀態,而不授予重複的虛擬道具。 - 帳戶綁定:驗證交易是否已綁定至請求的玩家帳戶,以防止跨帳戶收據注入。
以下 JSON 架構說明了伺服器端收據驗證有效負荷:
{
  "reference_architecture": true,
  "illustrative_values": true,
  "iap_server_verification_record": {
    "telemetry_metadata": {
      "verification_id": "ver_iap_2026_0915_9981",
      "timestamp_utc": "2026-09-15T09:30:00.120Z",
      "app_id": "com.example.game.rpg",
      "player_account_id": "usr_99812401"
    },
    "store_transaction_context": {
      "platform": "iOS",
      "store_environment": "Production",
      "store_transaction_id": "2000000123456789",
      "original_transaction_id": "2000000123456789",
      "product_id": "com.example.game.starter_pack",
      "product_type": "Consumable",
      "purchase_date_utc": "2026-09-15T09:29:45.000Z"
    },
    "apple_verifier_context": {
      "validation_protocol": "Apple_App_Store_Server_API_v2",
      "expected_bundle_id": "com.example.game.rpg",
      "expected_environment": "Production",
      "production_app_apple_id_configured": true,
      "transaction_bundle_id_match": true,
      "transaction_environment_match": true,
      "jws_signature_verified": true,
      "root_certificate_chain_valid": true,
      "revocation_status": "none",
      "ownership_type": "PURCHASED"
    },
    "commercial_revenue_telemetry": {
      "currency": "USD",
      "gross_customer_amount_minor": 499,
      "gross_amount_source": "store_transaction_price",
      "net_developer_proceeds_minor": null,
      "net_proceeds_status": "pending_financial_reconciliation",
      "store_fee_minor": null,
      "accounting_basis": "gross_purchase_price_until_reconciled"
    },
    "security_and_idempotency_state": {
      "idempotency_key": "txn_2000000123456789",
      "database_duplicate_check": "unique_new_transaction",
      "account_binding_verified": true,
      "entitlement_grant_status": "items_credited_successfully"
    },
    "attribution_reconciliation": {
      "attribution_channel": "partner_ad_network_video",
      "campaign_id": "cmp_rpg_launch_us",
      "revenue_event_logged_to_attribution": true,
      "ad_network_postback_eligible": true
    }
  }
}
雙平台客戶端 SDK 追蹤購買事件實作
歸因與分析中對精確營收遙測的需求
精確衡量用戶獲客活動需要將購買遙測從客戶端應用程式或遊戲伺服器傳輸至歸因平台。追蹤應用程式內購買可讓行銷團隊評估行銷投資報酬率(ROAS)、計算付費者群組留存率,並訓練程式化行銷聯播網出價演算法。
客戶端 SDK 事件可作為即時遙測指標;權威性財務報告與出價訊號應與後端驗證的交易記錄進行對帳。
在記錄購買遙測時,事件必須攜帶必要的商業參數:
- 事件識別碼:標準化的事件金鑰(例如
iap_purchase)。 - 貨幣金額:根據 ISO 4217 貨幣指數以整數小單位表示的交易價值(例如 $4.99 USD 表示為 499,或零小位數的 ¥500 JPY 表示為 500)。
- 貨幣代碼:ISO 4217 三位數貨幣代碼(例如
USD、EUR、JPY)。 - 交易識別碼:唯一的後端交易參考或公共訂單 ID,可在不向行銷 SDK 暴露原始平台權杖的情況下實現自動去重。
Android Kotlin 實作:透過 saveEvent 報告已驗證的購買事件
在 Android 上,整合原生 OpoInstall SDK 的遊戲使用 saveEvent API 報告購買事件。該實作會傳遞事件金鑰、整數小單位的貨幣金額以及自定義鍵值對元數據。
iOS Swift 實作:透過 reportEffectPoint 報告已驗證的購買事件
在 iOS 上,整合原生 OpoInstall SDK 的遊戲使用 reportEffectPoint API 報告購買事件。該實作會傳遞效果點識別碼、小單位的整數貨幣金額,以及包含交易元數據的效果字典。
尋求客戶端 SDK 套件與整合文件的開發人員可以參考SDK 整合資源以取得實作指南。請注意,API 名稱與簽名為特定版本的範例;請對照目前部署的 SDK 文件進行驗證。
以下程式碼範例說明了跨 Android Kotlin 與 iOS Swift 的客戶端 IAP 追蹤:
// Android 實作 (Kotlin)
// 檔案:IapPurchaseHandler.kt
package com.example.game.billing

import android.content.Context
import com.opoinstall.api.OpoInstall
import java.util.HashMap

class IapPurchaseHandler(private val context: Context) {

    /**
     * 向 OpoInstall 歸因 SDK 報告購買事件以進行行銷遙測。
     * 注意:權威性財務會計隨後會透過伺服器驗證的收據進行對帳。
     *
     * @param backendPurchaseEventId 唯一的交易參考或已驗證的訂單 ID
     * @param productId SKU 識別碼 (例如 com.example.game.starter_pack)
     * @param amountMinor 整數小單位的貨幣交易價值 (例如 499 代表 $4.99 USD)
     * @param currency ISO 4217 貨幣代碼 (例如 USD, JPY)
     */
    fun trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Long,
        currency: String
    ) {
        require(amountMinor in 0..Int.MAX_VALUE.toLong()) { "amountMinor 超出 SDK 整數事件範圍" }

        val extraData = HashMap<String, String>()
        extraData["transaction_reference"] = backendPurchaseEventId
        extraData["product_id"] = productId
        extraData["currency"] = currency
        extraData["revenue_basis"] = "store_purchase_price"

        // 向 OpoInstall SDK 報告購買遙測
        OpoInstall.getInstance().saveEvent("iap_purchase", amountMinor.toInt(), extraData)
    }
}
// iOS 實作 (Swift)
// 檔案:IapPurchaseTracker.swift
import Foundation
import libOpoInstallSDK

class IapPurchaseTracker: NSObject {

    /**
     * 向 OpoInstall 歸因 SDK 報告購買事件以進行行銷遙測。
     * 注意:權威性財務會計隨後會透過伺服器驗證的收據進行對帳。
     *
     * @param backendPurchaseEventId 唯一的交易參考或 Apple 交易 ID
     * @param productId 應用程式內產品識別碼 (例如 "com.example.game.starter_pack")
     * @param amountMinor 整數小單位的貨幣交易價值 (例如 499 代表 $4.99 USD)
     * @param currency ISO 4217 貨幣代碼 (例如 "USD", "JPY")
     */
    @objc public static func trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Int,
        currency: String
    ) {
        let effectDictionary: [String: String] = [
            "transaction_reference": backendPurchaseEventId,
            "product_id": productId,
            "currency": currency,
            "revenue_basis": "store_purchase_price"
        ]

        // 向 OpoInstall SDK 報告購買遙測
        OpoInstallSDK.defaultManager()?.reportEffectPoint(
            "iap_purchase",
            effectValue: amountMinor,
            effectDictionary: effectDictionary
        )
    }
}
如何將應用程式內購買遙測與獲客歸因進行對帳
將遊戲內營收連結至初始行銷渠道
歸因追蹤將遊戲內的購買事件回溯連結至獲取該玩家的特定行銷來源、活動與素材。當玩家安裝遊戲時,歸因 SDK 會記錄獲客觸及點(例如 Google 搜尋、TikTok 廣告、Meta 活動或自然探索)。
當數天或數週後發生 IAP 交易時,歸因引擎會將該營收與原始安裝觸及點產生關聯。這使工作室能夠拆解混合的財務指標,將已驗證的交易連結至可用的獲客歸因上下文,並在能夠解析歸因的情況下進行渠道級別的營收分析。
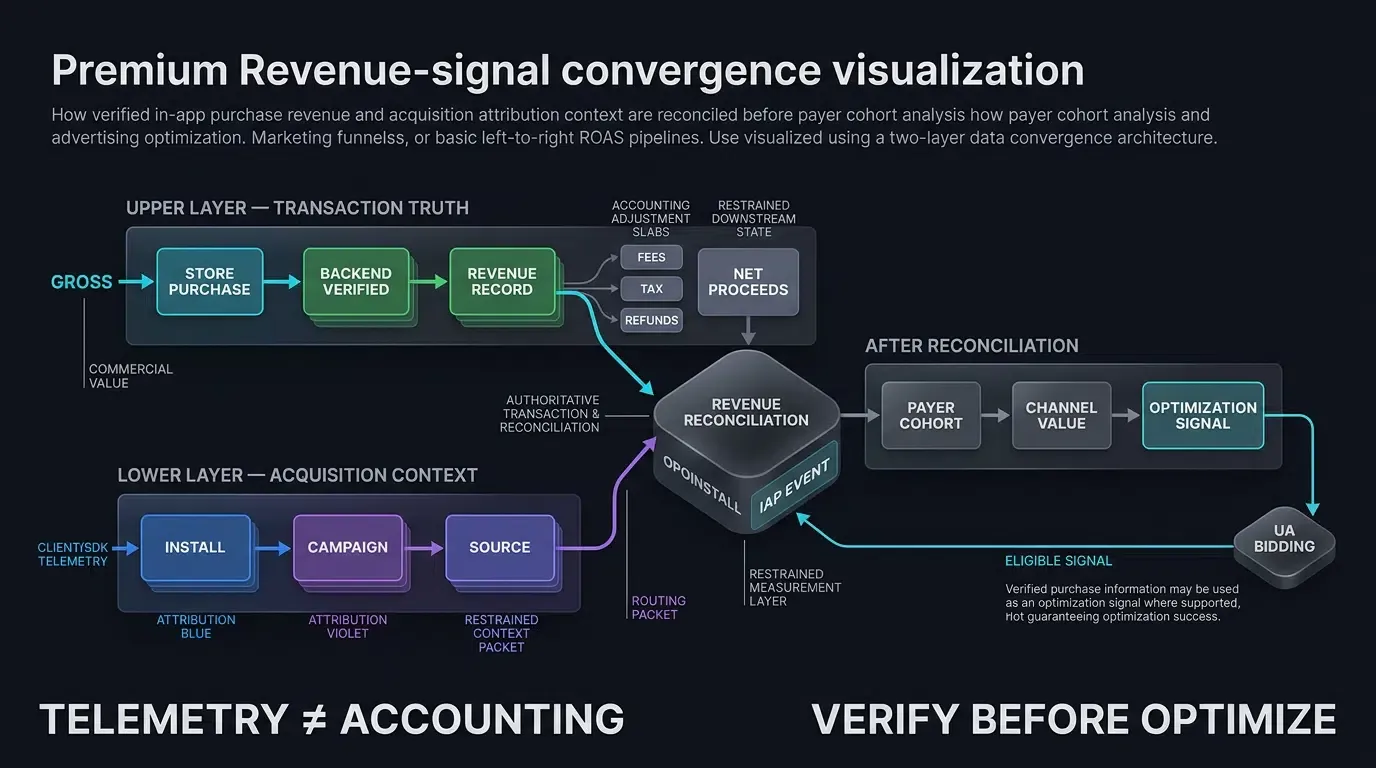
將商店總收益與淨會計營收進行對帳
為了維持財務準確性,資料工程管道必須將結帳時回報的消費者總支出與實際淨收益進行對帳。
對帳需要考量標準的商店扣除額:
- 平台佣金費用:商店服務費因平台、計畫、開發人員級別與產品類型而異(例如標準費率、小型開發人員計畫或訂閱期限折扣)。
- 地方稅與加值稅(VAT):平台商店在開發人員撥款前預扣的稅款。
- 退款與拒付(Chargebacks):當客戶對交易提出異議或發起拒付時,Apple 與 Google 會提供退款報告與即時開發人員通知。
客戶端事件記錄總購買價格(store_purchase_price);資料倉儲必須在下游套用商店費用對帳,以推導出用於財務 LTV 建模的實際淨收益。
追蹤下游付費者群組:累積 IAP LTV 週期
付費者的行為會在長期的時間軸中展開。工作室跨越標準化的里程碑週期(
其中:
是第 天的典型群組留存率。 是來自同一獲客群組、在經過天數 當天完成 IAP 的活躍用戶比例。 是這些同一天活躍付費者的平均每日淨 IAP 營收。
不同的獲客來源可能會展現出不同的付費時機與長尾消費模式;這些差異應按渠道進行實證測量,而非從渠道標籤中推斷。
優化用戶獲客出價:將已驗證的 IAP 訊號餵給廣告聯播網自動出價工具
現代程式化廣告聯播網利用機器學習優化模型(例如目標 ROAS 或價值優化)來識別具有高消費傾向的玩家。
在支援的情況下,已驗證的購買訊號可以作為優化事件或價值回傳(postbacks)轉發給參與的廣告平台。這使廣告聯播網能夠自動將出價預算轉移至具有已驗證購買行為的受眾群體,進而提升行銷活動效率。
應用程式內購買產品類型與商店政策之比較分析
評估跨產品類型的營運機制、會計規則與生命週期需求
行動應用程式商店將應用程式內購買歸類為不同的技術與商業分類。
下表對比了 Apple StoreKit 與 Google Play 帳單生態系統中的標準 IAP 產品分類:
| 產品分類 | Apple StoreKit 產品類型 | Google Play 產品類型 | 平台恢復規則 | 典型遊戲內使用案例 |
|---|---|---|---|---|
| 消耗品 | 消耗品 (Consumable) | 單次購買產品 (消耗品) | 由遊戲伺服器維護;不會由商店自動恢復 | 金幣、寶石、體力補充、轉蛋抽取 |
| 非消耗品 | 非消耗品 (Non-Consumable) | 單次購買產品 (非消耗品) | 可透過原生商店交易跨用戶裝置恢復 | 去廣告、角色解鎖、劇情擴充包 |
| 自動續訂訂閱 | 自動續訂訂閱 (Auto-Renewable Subscription) | 訂閱 (自動續訂基礎方案) | 由商店平台自動管理與續訂 | VIP 會員、賽季戰令 |
| 非續訂 / 預付訂閱 | 非續訂訂閱 (Non-Renewing Subscription) | 訂閱 (預付基礎方案) | 在 iOS 上需要手動伺服器端期限管理;Google 自行管理預付條款 | 30 天每日寶石通行證、限時活動存取權 |
將遊戲經濟體系與平台商店指南對齊
平台計費仍然是應用程式內數位商品交易的預設機制。然而,允許的外部付款選項與替代計費方案因店面、地區、計畫資格與平台政策而異(例如歐盟數位市場法條文、美國店面外部購買連結,或南韓與日本的地區性替代計費方案)。開發人員必須評估適用於每個分發市場的特定規則,而不是假設存在單一的全球付款規則。
此外,平台指南(例如 Apple App Store 審查指南)要求包含隨機虛擬道具(例如轉蛋機制或戰利品箱)的遊戲,必須在購買前明確公開每種道具類型的統計掉落機率。
遊戲工作室應何時強制執行嚴格的伺服器端 IAP 驗證
強制執行伺服器權威性驗證的適當條件
遊戲開發團隊應在特定的營運條件下強制執行嚴格的收據驗證:
- 多人與競技遊戲:具有共享虛擬經濟、排行榜或玩家交易的遊戲,其中未獲取的貨幣漏洞會破壞競技平衡。
- 重大商業影響:任何其欺詐性履行可能會對營收、可交易庫存、自動撥款或下游優化訊號產生實質影響的微交易。
- 向廣告聯播網回傳資訊的行銷活動:用戶獲客管道中,購買事件會觸發即時廣告聯播網回傳或聯盟佣金撥款,其中被偽造的事件會破壞自動出價演算法。
複雜伺服器管道的不適當條件
在有限的情境下部署複雜的伺服器對伺服器驗證基礎設施會引入不必要的額外負擔:
- 獨立離線單人遊戲:沒有後端伺服器或帳戶的離線休閒遊戲,此時原生客戶端 StoreKit 與 Google Play 帳單驗證能提供基準保護,前提是工作室接受內含的客戶端安全性取捨。
- 早期遊戲原型:在建構可擴展的後端計費基礎設施之前,評估核心機制留存率的軟啟動原型。
IAP 實作中的常見陷阱與安全漏洞
- 陷阱 1:客戶端虛擬道具交付:在沒有伺服器收據驗證的情況下,直接在客戶端購買監聽器中為虛擬貨幣或道具入帳,會使遊戲容易受到基本計費模擬器的攻擊。
- 陷阱 2:忽視 Google Play 確認:未能確認或消耗進入
PURCHASED狀態後規定視窗內的 Google Play 購買,會導致自動訂單退款與營收損失。 - 陷阱 3:省略唯一的交易去重:未能強制執行資料庫架構中的唯一
purchaseToken(Google)或transactionId(Apple)約束,會導致在網路重試或重放攻擊期間產生重複的道具授予。
常見問題(FAQ)
什麼是應用程式內購買?它如何產生手遊營收?
為什麼客戶端 IAP 收據驗證容易遭受計費欺詐?
追蹤應用程式內購買如何提升遊戲用戶獲客的 ROAS?
總結與決策框架
實作具韌性的應用程式內購買基礎設施需要結合平台標準的計費生命週期、伺服器權威性收據驗證以及細緻的歸因追蹤。實現 IAP 營收最大化有賴於保護虛擬經濟免受本地計費漏洞利用、強制執行冪等性檢查,以及將已驗證的購買事件連結至獲客渠道。
透過將安全的 StoreKit 2 與 Google Play 帳單管道與行動衡量 SDK 進行整合,遊戲工作室可以守護其變現串流、將行銷預算優化導向高 LTV 玩家群組,並建構永續的即時營運(Live-Ops)成長。
若要探索如何為您的遊戲變現管道配置客戶端 SDK 追蹤與渠道歸因,請參閱行動歸因實作參考。
相關資料
-
概念:應用程式內購買、收據驗證、StoreKit 2、Google Play 帳單、付費者群組追蹤、IAP-ROAS
-
技術:App Store 伺服器 API、Google Play 開發人員 API、歸因 SDK、JSON Web 簽名(JWS)
-
標準:IETF RFC 7515 JSON Web 簽名(JWS)、W3C 行動網路最佳實務、OWASP 行動應用程式安全性
-
API:Google Play 帳單程式庫、Google Play 開發人員 API (Productsv2)、Apple StoreKit 2 交易 API、Apple App Store 伺服器 API (完成交易)、OpoInstall 事件追蹤介面 (saveEvent, reportEffectPoint)
-
官方文件與參考資料:
Share this article



