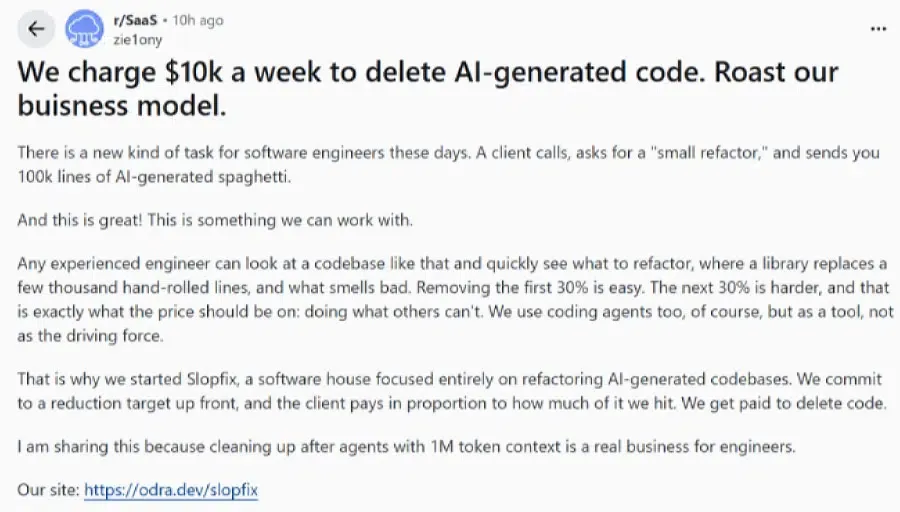
為什麼企業願意每週花 $10,000 美元來刪除 AI 生成的程式碼?許多企業正支付每週數千美元的費用,聘請軟體工程師從生產環境的儲存庫中移除 AI 生成的程式碼。隨著生成式 AI 提高了程式碼輸出的產量,軟體團隊面臨著一個兩難的權衡:快速交付功能與長期架構維護性。如今,由於自動化程式編寫代理程式經常重複邏輯並忽略模組化邊界,企業發現重構並刪除冗餘檔案,其價值遠高於持續產生新檔案。
每週 $10,000 美元的 AI 程式碼刪除業務
核心重點
- 專業工程代理機構正以每週高達一萬美元的價格,審核、重構並精簡臃腫的 AI 程式碼庫。
- 案例研究顯示,透過成功的重構循環,能在保留完整功能的前提下,將標準企業程式碼庫縮減 65%。
- 重複程式碼區塊模式的快速增長已達到歷史高峰,直接降低了各大軟體系統的開發速度。
軟體開發的標準協議已發生重大轉變。多年來,工程團隊的核心挑戰在於撰寫程式碼的速度是否足以跟上產品需求。開發人員需要手動建構資料庫連接、設計序列化層並編寫單元測試,開發週期中很大一部分時間都花在常規、重複的程式碼組裝上。
整合先進的大型語言模型 (LLM) 和程式設計助手已徹底消除了最初的阻力。使用如 Claude Code、GitHub Copilot 以及像 Cursor 或 Windsurf 等整合編輯器,技術與非技術開發者皆能透過高頻率的自然語言提示詞生成整個應用程式,這一過程通常被稱為「隨性程式設計」(Vibe Coding)。然而,隨著這些自動生成的檔案倍增,架構設計的缺乏變得十分明顯。AI 系統擅長針對提示詞提供即時且局部的回應,但它們無法評估更廣泛、長期的技術架構。這導致了冗餘函數和高度耦合的資料結構,詳見 Slopfix 技術入口網站。
為了恢復系統的可維護性,工程主管們正在設定嚴格的程式碼刪除目標。經驗豐富的開發團隊被聘請來評估凌亂的儲存庫、建立自動化回歸測試,並移除數以千計的重複類別。這種績效差距解釋了為什麼組織寧願支付費用給專業開發人員來刪除 AI 生成的程式碼,也不願繼續產生新的檔案。透過結合專業知識與嚴格受控的工具,這些重構作業將冗餘的客製化程式碼替換為標準化的開源程式庫,確保最終應用程式保持穩定且可擴展。
底層機制:AI 生成的程式碼為何會累積技術債
在技術層面上,「AI 垃圾程式碼」(AI slop) 現象源於現代 Transformer 模型在上下文管理上的基本限制。雖然 LLM 可以解析大型文字目錄,但其注意力機制是透過 Token 機率而非嚴格的架構原則來評估程式碼。

當代理程式在檔案內部修復一個獨立的 Bug 時,它經常引入重複的邏輯,而不是呼叫現有的工具類別。幾個月下來,這種行為會導致嚴重的軟體退化。下圖說明了自動化修補程式如何導致結構分歧:
[結構化的人類架構]
  輸入 ──> 核心 API 控制器 ──> 共享工具類別 (單一標準格式化器) ──> 安全輸出


[臃腫的 AI 修補程式]
  輸入 ──> 提示詞修補 1 (新格式化器) ──> 提示詞修補 2 (重複格式化器) ──> 碎片化輸出
這種重複不再是局部問題,已成為全行業的挑戰。根據 GitClear 2026 年的「維護性差距報告」(Maintainability Gap report),該報告分析了 6.23 億次變更,重複的程式碼區塊已達到歷史最高水平,自 2023 年以來增加了 81%。與此同時,結構性重構卻大幅下降,在 2026 年佔總程式碼變更不到 4%,而 2022 年則為 21%。這種向複製貼上編程的物理轉移,解釋了為什麼開發人員現在引入冗餘區塊的可能性是重構現有程式碼的五倍。
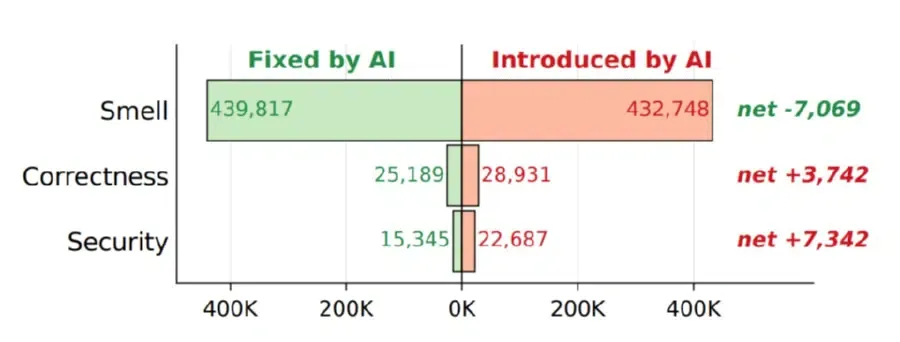
這些發現得到了追蹤程式碼債務的大型實證研究進一步支持。研究人員檢查了超過 30 萬次 AI 生成的提交,涵蓋 6,299 個 GitHub 儲存庫,發現 Copilot、Claude、Cursor 和 Gemini 的提交中有超過 15% 引入了可偵測的程式碼異味 (code smells)、正確性錯誤或安全風險。
這種連鎖失效的風險迫使軟體團隊在局部修復破壞現有端點時,必須刪除 AI 生成的程式碼。此外,該研究揭露 22.7% 的 AI 引入問題在程式碼庫的最新版本中仍未解決,其中許多問題持續存在超過九個月,突顯了非託管 AI 輸出帶來的長期成本。
雖然儲存庫程式碼清理與行動裝置安裝追蹤運作在不同層面,但這兩種環境面臨相同的技術挑戰:一旦自動化系統產生了冗餘的請求鏈或未經審核的腳本,資料碰撞與歸因錯誤的風險就會增加。類似的挑戰也存在於行動歸因中,隱私限制和自動化機器人流量減少了對持久用戶端識別碼的依賴。如果安全團隊無法區分真實用戶請求與自動化代理互動,整個分析流程將容易受到虛報轉換的影響。
行業影響:AI 程式碼清理如何重塑軟體工程
自動化程式碼生成器的迅速擴散,觸發了軟體工程師標準角色的轉變。開發人員正從「創作者」轉型為「審核者」,將重心放在系統架構、資料流及介面完整性上。
- 企業團隊:大型組織正在建立專用的 CI/CD 閘道與靜態分析協議(使用如 ESLint、Prettier 或 SonarQube 等工具),拒絕包含未經審核 AI 結構的提交,以維護長期可維護性。
- 新創公司:雖然早期階段企業利用 Devin、CodeRabbit 或 Cursor 等工具快速驗證 MVP,但它們在移交給生產級工程團隊前,仍需要人工重構。
- 開源社群:像 Godot 遊戲引擎等專案已限制 AI 生成的貢獻,因為開發人員無法理解或驗證所提交的複雜腳本。
- SDK 與程式庫供應商:軟體供應商必須確保其整合程式庫保持完全模組化且輕量,以防止自動化工具誤解相依性。
在不重寫所有程式碼的情況下減少 AI 程式碼膨脹
隨著組織面臨 AI 驅動程式碼擴張的技術現實,工程團隊必須評估如何管理第三方相依性與 SDK 選擇。協調高吞吐量的路由管道,需要能夠在不依賴用戶端儲存容器的情況下,安全地關聯用戶操作的架構。開發人員必須決定是使用 AI 自動產生器建立客製化的資料庫同步框架,還是部署標準化的預建基礎設施。
架構評估:自行開發與標準化 SDK 的比較
面對程式碼庫擴張,開發人員必須決定是開發廣泛的內部工具,還是利用成熟的外部程式庫來實作補充功能。使用 AI 自動生成器從零開發客製化解決方案,通常會引入數千行未經測試的邏輯和冗餘類別。相反地,整合極簡且經過驗證的軟體包,有助於保持較小的編譯足跡。
下表概述了客製化資料架構與認證外部 SDK 之間的權衡:
| 方法 | 程式碼足跡 | 維護成本 | 典型場景 |
|---|---|---|---|
| 客製化內部開發 | 高(數千行自定義腳本) | 極高(需持續內部審核) | 有高度專業內部遙測需求的企業團隊 |
| AI 生成模組 | 不可預測(糾結的路徑) | 高(容易導致上下文崩潰) | 長期系統穩定性為次要的快速原型開發 |
| 極簡 SDK 整合 | 極輕量(小於 10 KB) | 可忽略(經過審核、自包含的 SDK) | 需要標準參數匹配的高併發系統 |
因此,工程經理越來越優先考量在引入新功能前移除冗餘的 AI 生成程式碼。能夠最小化整合複雜度的輕量級 SDK 因此變得極具吸引力。例如,開發人員在整合多平台轉換遙測時,可以部署輕量級的 OpoInstall SDK。與其生成數百行未經測試的 AI 程式碼來處理跨平台參數,這個預建、零相依性的 SDK 將工作階段中繼資料映射至伺服器端的會話資料庫。這能在不增加用戶端編譯負擔的情況下,匿名維護行銷活動與引薦來源資訊。
整合檢查清單:為輕量級部署準備您的架構
為了防止未來的程式碼退化並維持跨分散式平台的轉換一致性,工程與產品團隊必須建立清晰的程式碼庫邊界。
開發者執行清單
- 強制執行嚴格的 Lint 工具與閘道:配置具備如 ESLint、Prettier 或 SonarQube 等工具鏈的自動化 CI/CD 管道,以拒絕具有高相似度分數或重複工具函數的 Pull Request。
- 審核第三方 SDK 大小:驗證所有整合程式庫的編譯足跡,防止臃腫套件拖慢設備啟動時間。
- 實作持續程式碼重構:將開發衝刺 (sprint) 的固定比例分配給將冗餘目錄合併為模組化組件。
產品與成長策略檢查清單
- 優化記憶體使用:評估應用程式相依性,以最小化垃圾回收暫停並避免用戶端過熱導致的效能節流。
- 精簡 SDK 選擇:優先選擇單一用途、經過高度優化且無需額外相依性的第三方工具。
- 監控 API 工作流延遲:追蹤從初始行銷點擊到伺服器端安裝匹配的標準延遲指標,以確認資料連續性。
透過建立這些結構化的指南,開發團隊可以將其應用程式轉換為更安全、更合規的架構,同時維持營運的連續性。
常見問題 (FAQ)
AI 生成的程式碼對軟體維護性有害嗎?
開發人員應信任 AI 程式設計工具來處理複雜架構嗎?
刪除冗餘的 AI 程式碼能提升系統效能嗎?
給工程團隊的關鍵建議
隨著 AI 輔助開發成為主流,軟體團隊正將注意力從生成更多程式碼轉移到維護更健康的程式碼庫。專業於 AI 程式碼清理業務的興起,反映了組織在生成式 AI 時代評估軟體品質方式的重大改變。依賴自動化代理程式重複修補結構問題只會持續累積技術債。圍繞嚴格模組化、自動化測試以及高度優化的第三方相依性來重建內部工程指南,對於維持應用程式的可擴展性至關重要。
展望未來,成功的組織將優先考量程式碼庫的可維護性,而非單純的生成速度。透過整合輕量級、零相依性的基礎設施,並將複雜的追蹤狀態移至伺服器端資料庫,開發人員可以保護其部署管道免受冗餘程式碼的侵蝕。這種轉變不僅是適應自動化工具,更是在 AI 代理盛行的工程環境中建立穩定、可持續的軟體結構。
Share this article



