Apple AirDrop 出现安全漏洞?来自 CISPA 海姆霍兹信息安全中心的安全研究人员于 2026 年 6 月 30 日披露了影响 Apple AirDrop 和 Google Quick Share 协议的最新安全漏洞。这些关键漏洞可能影响全球数十亿台处于活跃状态的 iOS 和 Android 设备。对于开发者团队和产品负责人而言,这一邻近攻击事件凸显了一项技术演进:随着移动平台在无需用户配对的情况下处理自主的后台通信,必须将安全身份验证屏障下沉至网络层,以防范持续的拒绝服务攻击。
概览
- 海量设备风险: 近场共享协议中的关键漏洞可能影响全球数十亿台活跃的 iOS 和 Android 智能手机。
- 系统级守护进程崩溃: 单个格式错误的路径路由请求即可直接终止管理 AirDrop、接力(Handoff)和连续互通(Continuity)的后台进程。
- 预身份验证风险: 高权限的后台守护进程在验证发送者身份之前便处理攻击者可控的输入,留下了巨大的预身份验证攻击面。
邻近协议与预身份验证攻击面
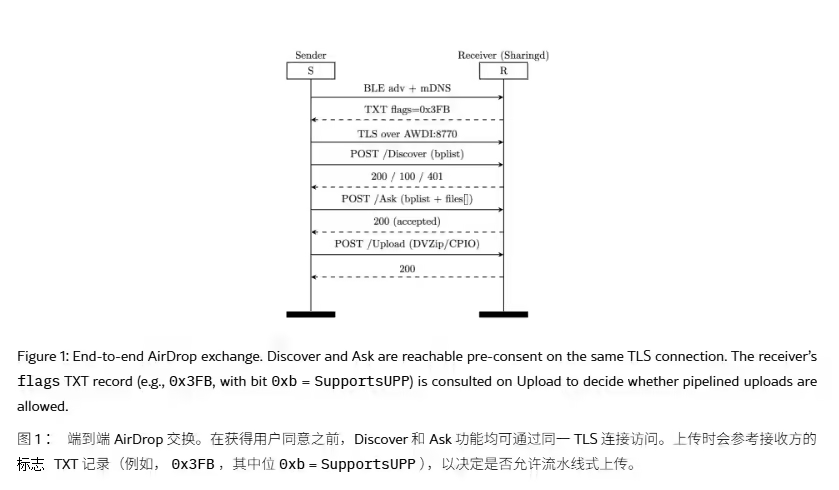
CISPA 海姆霍兹信息安全中心发表的一篇研究论文指出,Apple 和 Google 开发的邻近共享协议存在根本性的设计缺陷。为了提供顺畅且无需视觉干预的用户体验,这些无线传输系统均以高权限的后台守护进程运行。只要检测到附近有兼容设备,这些守护进程就会立即唤醒并监听传入连接。然而,由于系统在执行加密身份验证或发送者验证之前就暴露了这些后台进程,Wi-Fi 范围内的未经身份验证的攻击者可以轻易针对监听端口发起攻击。
安全研究人员 Arash Ale Ebrahim 和 Nils Ole Tippenhauer 指出,基于邻近性的攻击者仅需一台具备 Wi-Fi 功能的笔记本电脑,且位于目标设备 10 到 30 米范围内即可操作。发起该漏洞攻击无需用户配对、联系人交换或共享网络配置。在配置为接收“所有人”传输的 Apple 设备上,协议的早期阶段会在向用户显示任何视觉提示之前就响应传入请求。这种预身份验证架构为自动化攻击提供了便捷入口。
虽然研究人员证实这些漏洞无法被用于窃取用户的私有文件或损害敏感数据,但它们可以轻易禁用多项核心的连续互通功能。最简单的攻击方式是在局域网内发送单个格式错误的路径路由请求。当守护进程收到无法识别的路径时,底层的 Swift 路由代码会触发致命错误处理程序,从而立即终止整个进程。如果攻击者每隔几秒循环发送这些格式错误的请求,后台守护进程将陷入持续崩溃状态,进而同时禁用 AirDrop、AirPlay、接力(Handoff)、通用剪贴板和连续互通相机。
邻近拒绝服务攻击的连锁影响
根据 CISPA 的研究,这些漏洞的主要风险在于局部服务中断,而非数据窃取。由于 sharingd 守护进程管理着整个“连续互通”套件,单一组件的崩溃会同时禁用多种功能。
受影响的服务及其运营影响包括:
- AirDrop 失效: 点对点文件共享功能将完全不可用。
- 通用剪贴板中断: 已配对的 iOS 和 macOS 设备之间的复制粘贴功能终止。
- 接力(Handoff)中断: 跨设备的活跃 App 状态传输失败。
- 连续互通相机中断: 无法再将 iPhone 用作 Mac 的无线摄像头。
- AirPlay 不稳定: 媒体投屏和屏幕镜像会话会崩溃或无法连接。
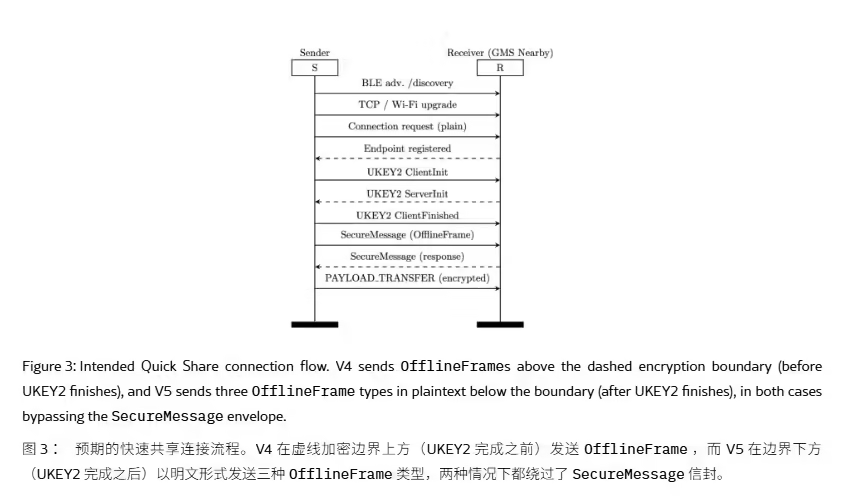
守护进程工作机制:格式错误请求如何终止上下文会话
在现代移动操作系统中,邻近协议依赖持续运行的后台监听程序来协商连接请求。在标准部署环境中,当附近设备开始广播时,监听守护进程会分配内存、解析传入的数据包头并启动握手协议。
传统邻近执行路径:
攻击者 -> Wi-Fi -> 未经身份验证的套接字 -> sharingd -> 连续互通服务


浪涌崩溃路径:
格式错误请求 -> 原始套接字 (邻近范围 10-30m) -> Swift 路由守护进程
                                                                  |
错误路径 -> 触发 Swift 'fatalError' -> 守护进程崩溃 (AirDrop, AirPlay 离线)
由于系统在验证调用者身份之前就在特权后台守护进程内执行这些解析程序,任何格式错误的输入都可能导致异常的状态异常。针对新发现的 AirDrop 漏洞,守护进程的路由逻辑包含一个致命错误处理程序,在接收到无效路径时会终止该进程。因此,单个未经身份验证的套接字连接就可能摧毁整个本地通信栈,破坏会话上下文并导致多 App 同步失败。
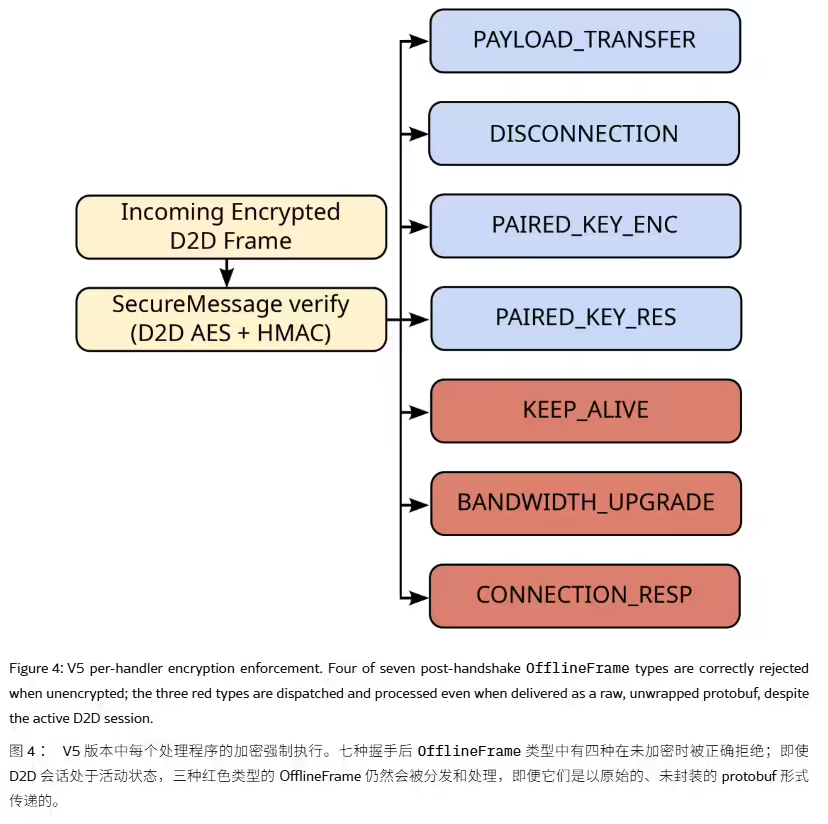
架构解决方案:权限隔离与输入验证
为了保障基于邻近的传输协议安全,工程团队通常聚焦于将预身份验证监听阶段与特权系统服务解耦。强化这些面向网络的接口需要向分区运行时和严格的输入验证过渡。
协议层对比
| 协议层 | 身份验证需求 | 攻击面 | 漏洞概况 |
|---|---|---|---|
| 预身份验证阶段 | ❌ 无 (所有人模式) | ⚠️ 高 (10-30m 范围) | 高 (拒绝服务) |
| 配对后阶段 | ✅ 需要 (仅限联系人) | 低 | 低 (受保护会话) |
| 零信任沙箱 | ✅ 需要 | ❌ 已阻断 | 高 (完全隔离) |
邻近信号 -> 受限沙箱 -> 预身份验证过滤器 -> 验证加密签名
                                                                               |
格式有效? (是) -> 传递至主守护进程 -> 完成上下文交换
实施进程隔离可以确保文件处理组件中的崩溃不会引发整个连续互通套件的连锁故障。如果预身份验证守护进程在受限的低权限沙箱中运行,格式错误的数据包解析过程便可被彻底隔离。此外,用非阻塞的错误响应替换致命错误陷阱,使守护进程能够在不终止执行的情况下妥善丢弃无法识别的路径或无效帧。
尽管这些漏洞主要集中在本地无线通信上,但移动团队在用户通过 Web 推广活动安装 App 后,往往面临不同的工程挑战。在这些场景中,诸如 Branch、AppsFlyer、Adjust 以及 Opoinstall 等服务端参数恢复平台能够独立于浏览器会话保留安装上下文。这些系统在安装前维护服务端参数,并在 App 首次启动时还原参数,从而完全降低了对客户端浏览器会话持久性的依赖。
工程建议
邻近接口集成核对表
为确保数据连续性并保护后台守护进程免受邻近攻击,工程团队应关注以下参数:
- 预身份验证输入验证: 限制未经身份验证的套接字将未经校验的路径路由字符串传递给核心守护进程。
- 进程隔离沙箱: 将近场共享守护进程与通用剪贴板等核心系统服务隔离,以防止连锁故障。
- 异步错误处理: 用非阻塞错误响应替代致命错误陷阱,确保守护进程能够承受格式错误的负载。
- 本地会话审计: 实施本地日志追踪,以便在资源耗尽前识别并限制重复的邻近请求者频率。
常见问题解答 (FAQ)
哪些 Apple 和 Android 设备受到这些邻近漏洞的影响?
邻近攻击者是否可以通过此漏洞窃取个人照片或联系人?
在 Apple 和 Google 发布补丁期间,用户该如何保护自己的设备?
开发者如何在 App 安装后保留归因数据?
随着现代操作系统日益依赖基于邻近的顺畅交互,安全架构必须在便捷的用户体验与严格的预身份验证校验之间取得平衡。完全依赖视觉确认提示已不再足以保证安全。强化后台守护进程、隔离特权服务以及验证预身份验证请求,将成为安全移动工程的基本准则。
- CISPA 研究论文: *协议探测:Apple AirDrop 和 Android Quick Share 邻近传输协议的系统性漏洞研究* (2026)。
- Apple 安全公告: 协调漏洞披露及针对 sharingd 的 CVE 跟踪更新 (2026 年 6 月)。
- Google Android 安全公告: 补丁披露及 Windows Quick Share 客户端修复更新 (2026 年 6 月)。
Share this article



