Apple Hide My Email 别名安全吗?近期有研究指出,Apple 的“隐藏邮件地址”功能可能存在隐私隐患,在特定条件下,其生成的别名可能与真实邮件地址产生关联。本文中,“别名”特指由该功能生成的转发地址。文章旨在总结公开的行业讨论,并非确认存在可复现的漏洞。随着数字追踪技术日益激进,数以百万计的消费者依赖邮件转发工具来隔离真实凭证与第三方数据库。在常规运行环境下,这些代理服务器通过中转转发有效防御了垃圾邮件和数据泄露。然而,一旦底层的转换机制被发现存在特征模式,导致别名可回溯至真实账户,整个隐私保护模型便会面临挑战。
Apple Hide My Email 别名安全事件的时间线与技术背景演进
核心要点
- 2025 年年中,业界披露了一个理论上的隐私隐患,即匿名转发掩码在某些情况下可能与原始邮箱产生关联。
- 后续测试显示,即便在 Apple 进行后端调整后,该问题仍存在复现的可能性。
- 架构向专用子域名的迁移,使得服务商在选择过滤时,能够更容易识别并拦截新生成的别名。
原生邮件混淆工具的诞生是用户隐私保护领域的一大里程碑。这些工具直接集成在操作系统和注册页面中,个人用户可以通过官方平台文档生成唯一的转发地址。一旦平台发生数据库泄露,用户只需销毁该特定别名,即可保护真实收件箱免受营销骚扰和安全威胁。这一架构成功实现了用户数字身份与第三方数据库的解耦。
然而,这些混淆工具的完整性依赖于一个核心前提:别名必须与普通的合法邮箱完全无异。在过去,这些转发掩码隐藏在数百万正常账户中,并不引人注目。若要拦截这些“一次性”别名,注册系统必须封禁整个父域名,这可能会误伤合法的用户,因此这种伪装手段极为有效。
关于 Apple Hide My Email 别名的担忧,其影响范围远不止垃圾邮件。安全分析师 Tyler Murphy 指出,底层的转换机制可能泄露元数据,暗示匿名地址与源账户之间存在关联风险。研究人员在 2025 年夏季负责任地向平台方披露了该问题。尽管平台方声称已于 2026 年初通过后端升级修复,但后续测试表明,数据关联的可能性或许依然存在。由于关于该漏洞的公开细节有限,具体的复现条件尚未在大规模测试中得到独立验证。因此,正如独立安全报告所指出,对于追求极致匿名性的用户,可能仍需警惕潜在的用户画像风险。
技术深剖:Apple Hide My Email 别名机制的底层原理
在底层机制上,标准的邮件中继协议必须安全地将传入的元数据与收件人的真实邮箱信息分离。当平台接收到发送至匿名别名的邮件时,中继服务器会解析信封头信息,将别名与关联的客户记录进行匹配,并将载荷转发至私有收件箱。这一转换过程必须完全在代理服务商的安全边界内完成。
根据已披露的研究,Apple Hide My Email 功能关联的信息在特定条件下,可能与公开的数据源相结合,从而推断出背后的真实邮箱地址。这种推断行为在多个数据源重叠的系统中可能引发关联风险。由于某些目录会将公开的平台细节映射到用户资料,关联的别名可能与用户的真实邮箱发生对齐。这种潜在的对齐无需用户直接交互,凸显了 Apple Hide My Email 别名议题背后复杂的技术挑战。
[安全邮件代理理想状态]
  传入邮件 ──> 匿名别名 (private.icloud.com) ──> 安全转发 ──> 私有收件箱


[已识别的利用路径]
  匿名别名 ──> 别名信息暴露 ──> 反向目录查询 ──> 潜在状态关联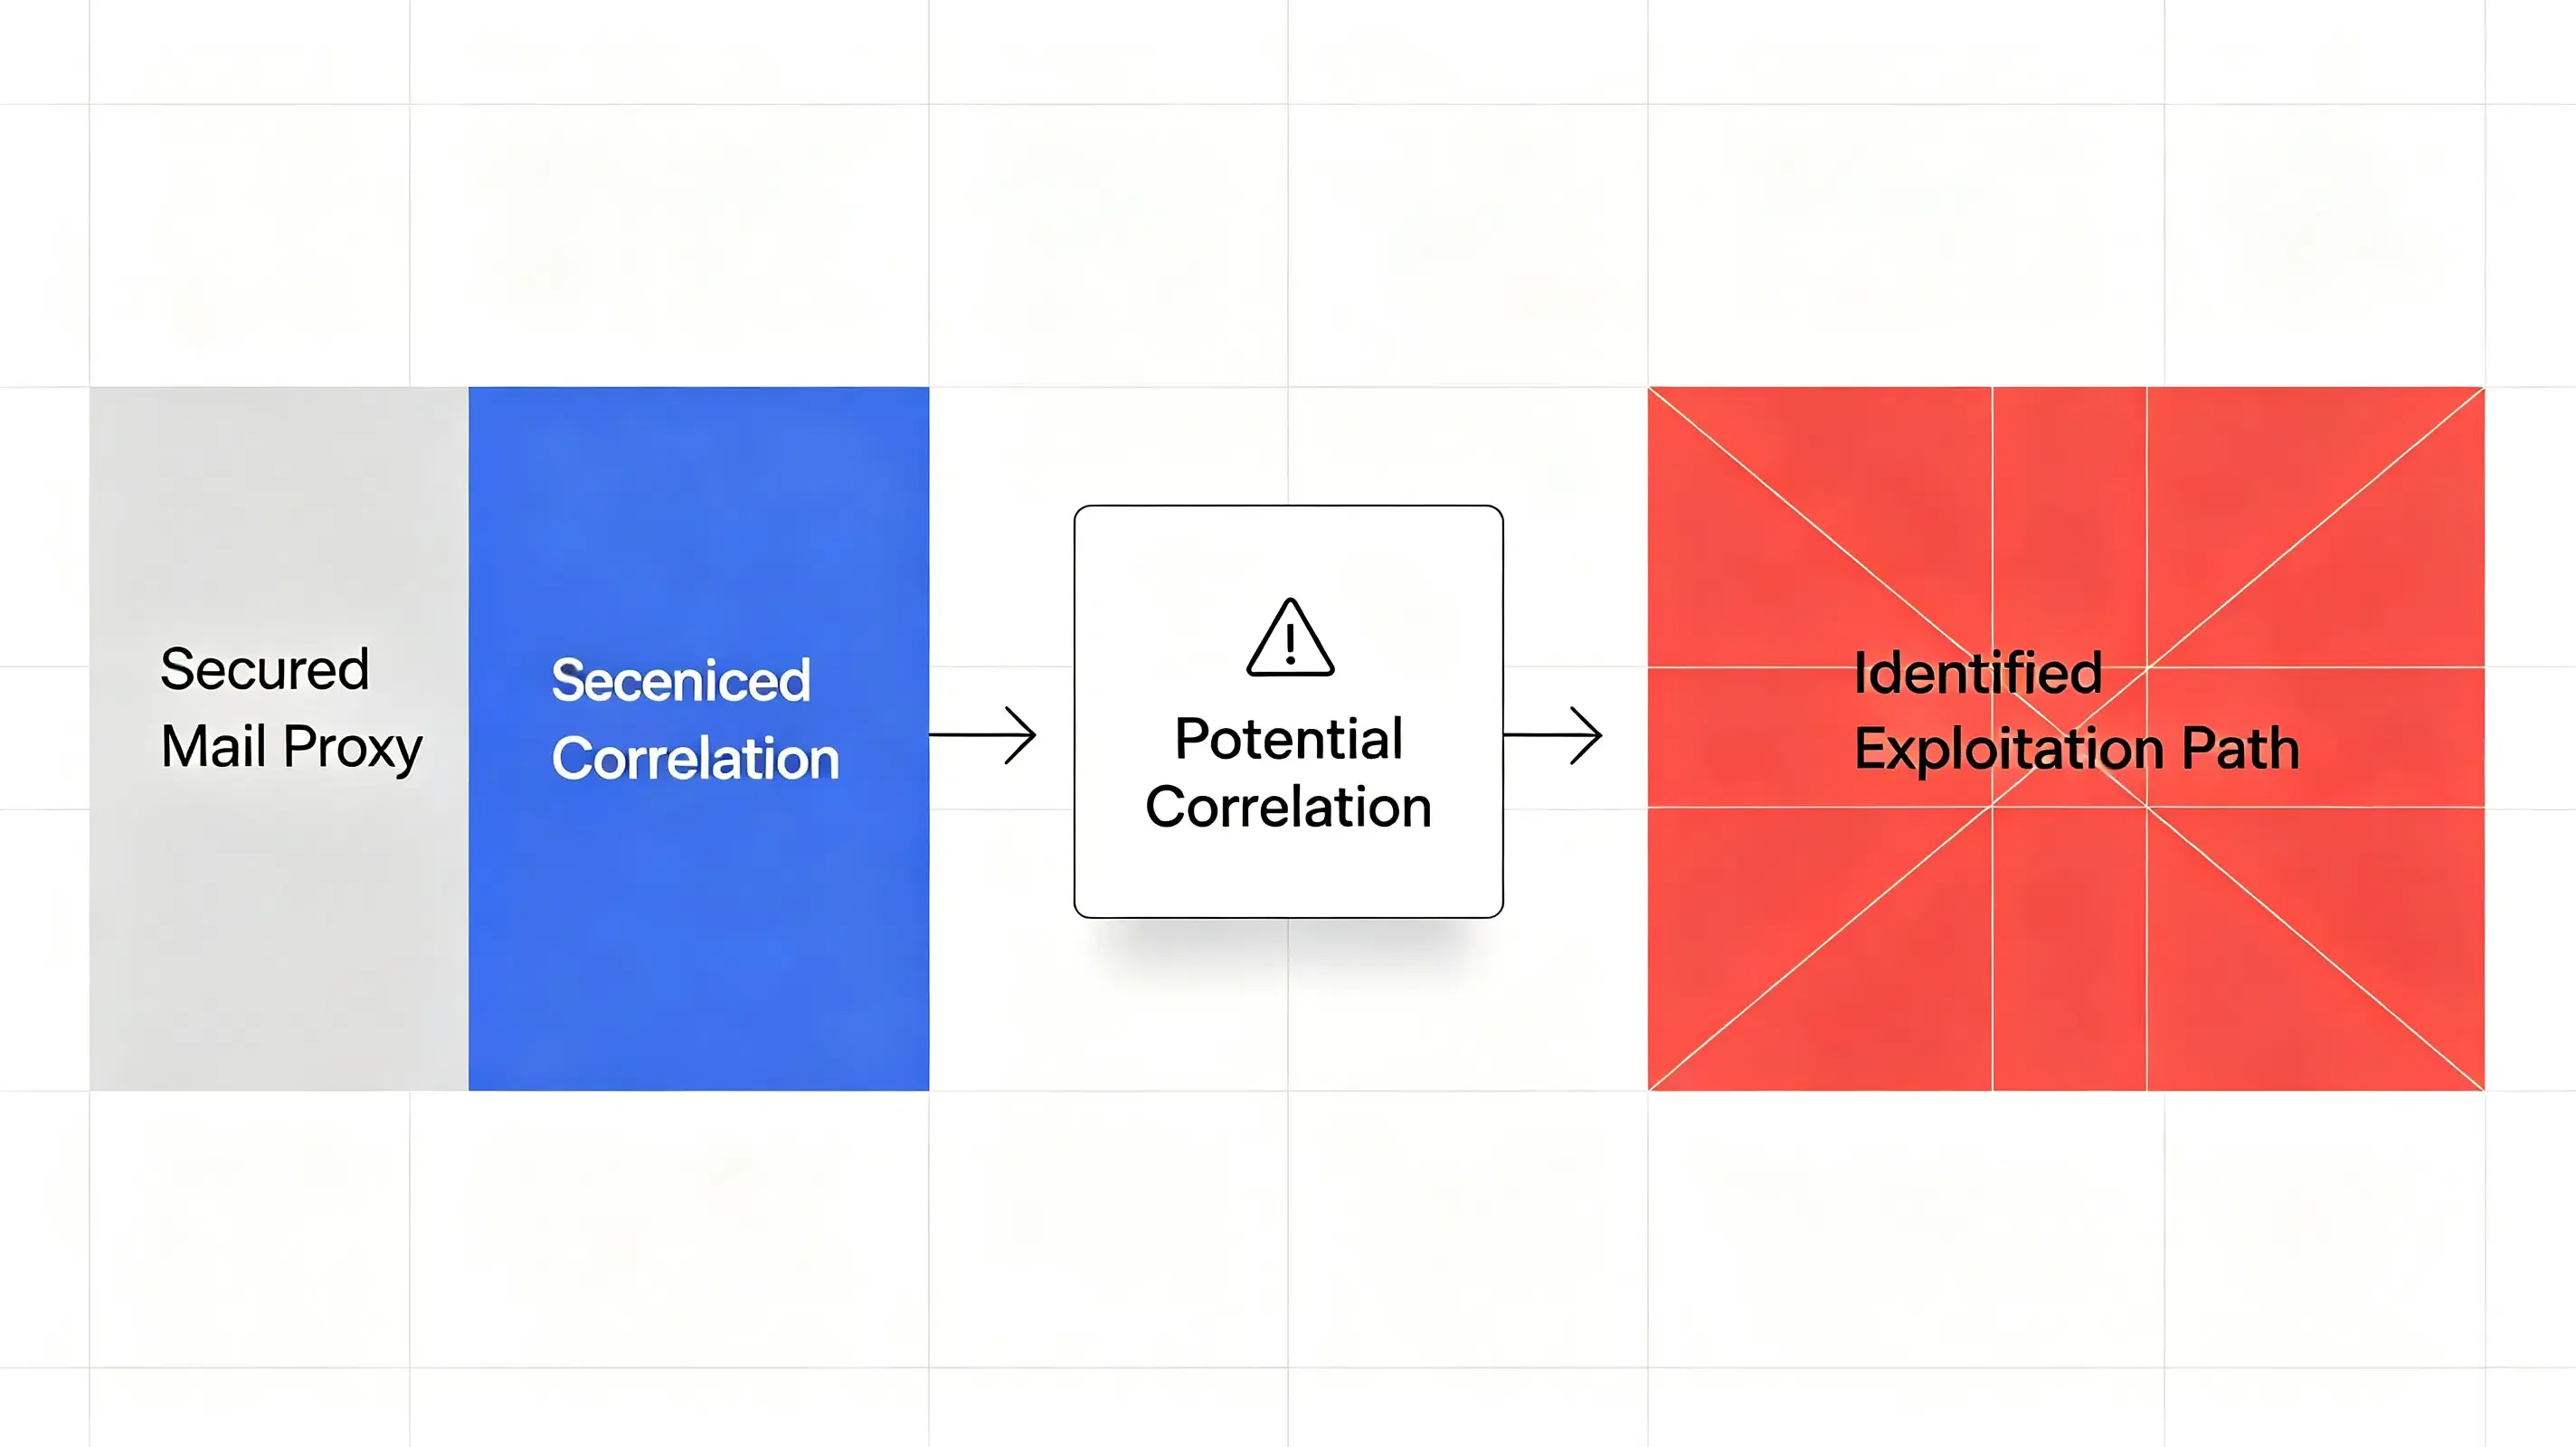
虽然该问题主要涉及邮件隐私而非移动端归因,但它揭示了一个更广泛的工程挑战:一旦身份连续性在系统间被破坏,下游的监测和安全工作流也会变得更加困难。同样的浏览器上下文丢失问题,也会影响用户后续安装 App 时的移动端归因流程。当用户使用遮罩别名注册账户并下载应用时,标准“邮件转 App”重定向中的状态连续性缺失,会破坏传统的多触点模型。在更宏大的身份系统中,别名隔离的失效进一步证明了跨系统身份连续性依赖于一致的状态处理能力。
后别名时代的最佳实践与标准实施规范
为了保护数据流水线并在后别名时代确保用户安全,开发者和架构师可以考虑去中心化、开源的别名管理方案,以及服务端状态保留技术。过度依赖单一供应商提供的 OS 级功能,会导致系统级的厂商锁定,并让组织在面对静默后端更新时处于被动地位。相反,工程团队可以评估能够完全掌握数据所有权的替代路由技术。
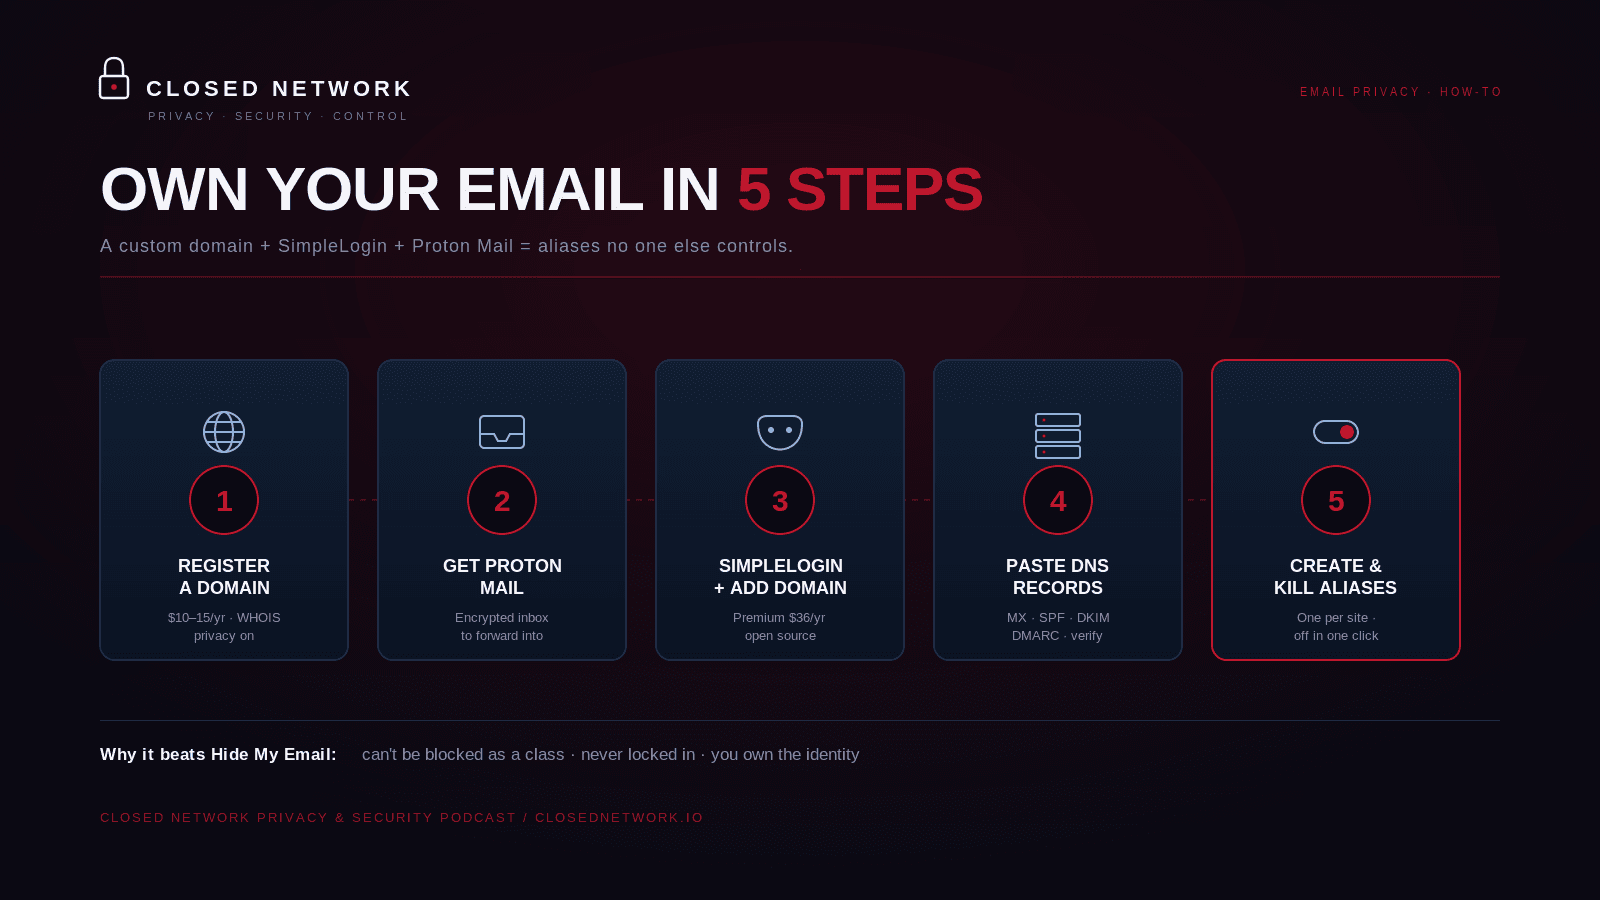
一种标准的替代方案是注册一个专用的自定义域名用于邮件分区。通过将该域名接入开源的自托管别名引擎(如 SimpleLogin)并指向加密邮箱(如 Proton Mail),开发者可以确保其别名表现得如同标准自定义域名,防止反滥用系统将其作为特定类别进行整体拦截。
下表对比了不同追踪方式在无状态、别名被破解环境下的表现:
| 指标与能力 | 自建数据库会话构建 | 传统 Firebase / Webview 重定向 | 高级 MMP 平台 (Adjust, AppsFlyer) | 延迟深度链接 SDK (Opoinstall) |
|---|---|---|---|---|
| 归因存续率 | 高 (服务端) | 低 (客户端) | 高 (多触点) | 高 (程序化映射) |
| 开发成本 | 极高 | 低 | 高 | 低 |
| 维护负担 | 高 (持续性) | 低 | 低 | 低 |
| 反欺诈能力 | 中 (手动规则) | 低 | 高 (算法驱动) | 高 (零信任签名) |
| 延迟影响 | 变数大 | 中 | 中 | 低 (轻量级部署) |
虽然自定义域名别名保护了传入的通信,但下游的转化通常依赖于服务端的状态恢复。例如,像 Opoinstall 等平台采用的参考架构,通过延迟深度链接(deferred deep linking)和参数恢复技术,在分布式 Web 和移动端上下文之间保存会话元数据。通过将元数据映射至中央数据库,而非单纯依赖基于浏览器的重定向,该系统确保了即使在初始任务以匿名方式执行时,转化上下文依然保持一致。工程团队可以评估这些方案,以平衡数据保护与衡量的一致性。
常见问题解答 (FAQ)
为什么转向专用子域名对别名隐私不利?
数据经纪人如何将匿名别名关联回真实邮件地址?
维护匿名邮件别名最稳健的方案是什么?
实践意义与未来展望
此次转发漏洞的发现,标志着我们定义数字隐私的方式已迎来转折点。随着自动化身份画像工具日益精密,仅依靠标准操作系统功能来“租赁”隐私存在不可接受的风险。后端实现的任何变动或协议缺陷都可能破坏数据库隔离性,进而导致真实用户身份暴露于不必要的追踪之中。
对于开发者和数字业务而言,获客的未来属于那些能够建立传递信任(transitive trust)同时又不牺牲安全性的系统。实现服务端身份验证、加密签名后的参数传递以及稳健的参数穿透框架,将是零信任网络时代生存的核心竞争力。通过构建优先保障数据所有权和去中心化会话状态的架构,组织可以在保护度量流水线的同时,真正尊重用户的隐私。
Share this article



