Apple 将 AI 请求路由至 Google Cloud?这种混合云委托架构代表了透明度方面的一个显著变化:iOS 27 在将特定的生成式工作负载发送至 Google Cloud 之前,会弹出明确的用户授权提示。随着消费级 AI 的应用范围超越设备端模型,基于云端的推理正成为现代 AI 服务不可或缺的一部分。如今,AI 平台越来越多地将计算密集型任务分配到受信任的第三方云环境中,因此明确的用户许可和透明的路由机制显得至关重要。随着这些平台在外部基础设施上管理更复杂的生成式请求,安全的跨云验证路径对于维护用户信任已成为核心环节。
Apple 为何将 AI 请求路由至 Google Cloud:平衡隐私承诺与多云扩展
核心摘要
- 操作系统测试版中新增的权限提示,会在特定生成式请求路由至外部服务器时提醒用户。
- Apple 自有的基础模型和本地设备端工作负载与第三方云执行管道保持严格隔离。
- 扩展后的架构引入了混合云委托模式,利用加密且隔离的沙箱来处理复杂的生成式请求。
现代消费级人工智能的设计很大程度上依赖于本地处理与云端可扩展性之间的微妙平衡。当标准的设备端模型执行日常任务时,数据会安全地存储在本地终端内存中。然而,当用户触发复杂的资源密集型生成式功能(如高级图像生成或复杂的演示文档处理)时,本地硬件必须将计算委托给高性能云集群。这就带来了一个数据流挑战:系统如何在不损害其核心隐私承诺的前提下扩展计算能力?
过去两年中,混合 AI 架构已成为消费级平台的重要部署策略。通过结合使用设备端基础模型和远程服务器网络,这些服务可以在不占用用户终端资源的情况下提供先进的生成式体验。然而,平衡云端规模与数据安全的需求,已将架构优先级转向了安全、隔离的多云环境。

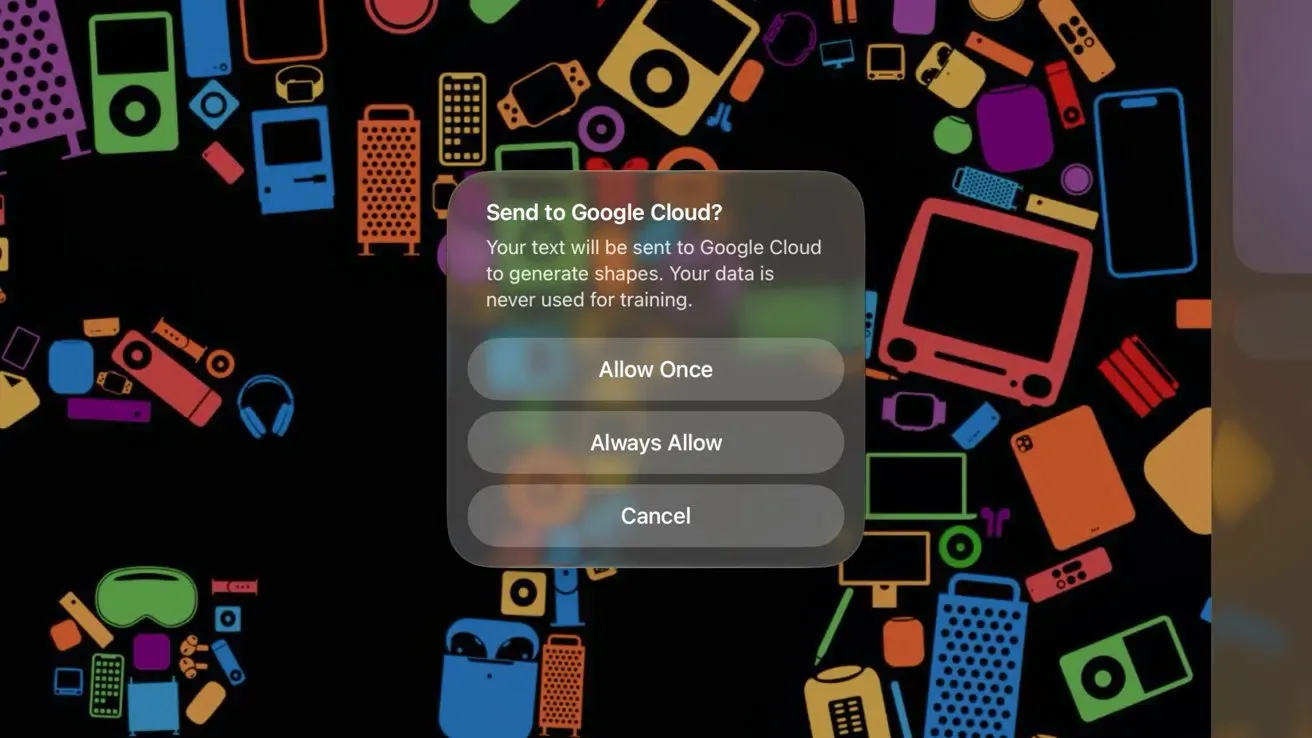
Apple 决定将选定的 AI 请求路由至 Google Cloud,其意义不仅限于简单的工作负载分配。在此更新后的框架下,特定的非本地工作负载(例如生产力 App 中的图像生成以及创作室中的高级渲染)在将数据路由至 Google Cloud 服务器前,会触发明确的许可提示。这一变化不会影响核心的设备端基础模型,后者仍将保持在本地运行。理解 Apple 如何管理至外部基础设施的 AI 请求路由,有助于开发者评估复杂的生成式请求外部路由过程如何实现对终端用户的完全可见,从而使用户能够逐项选择接受或拒绝数据传输。
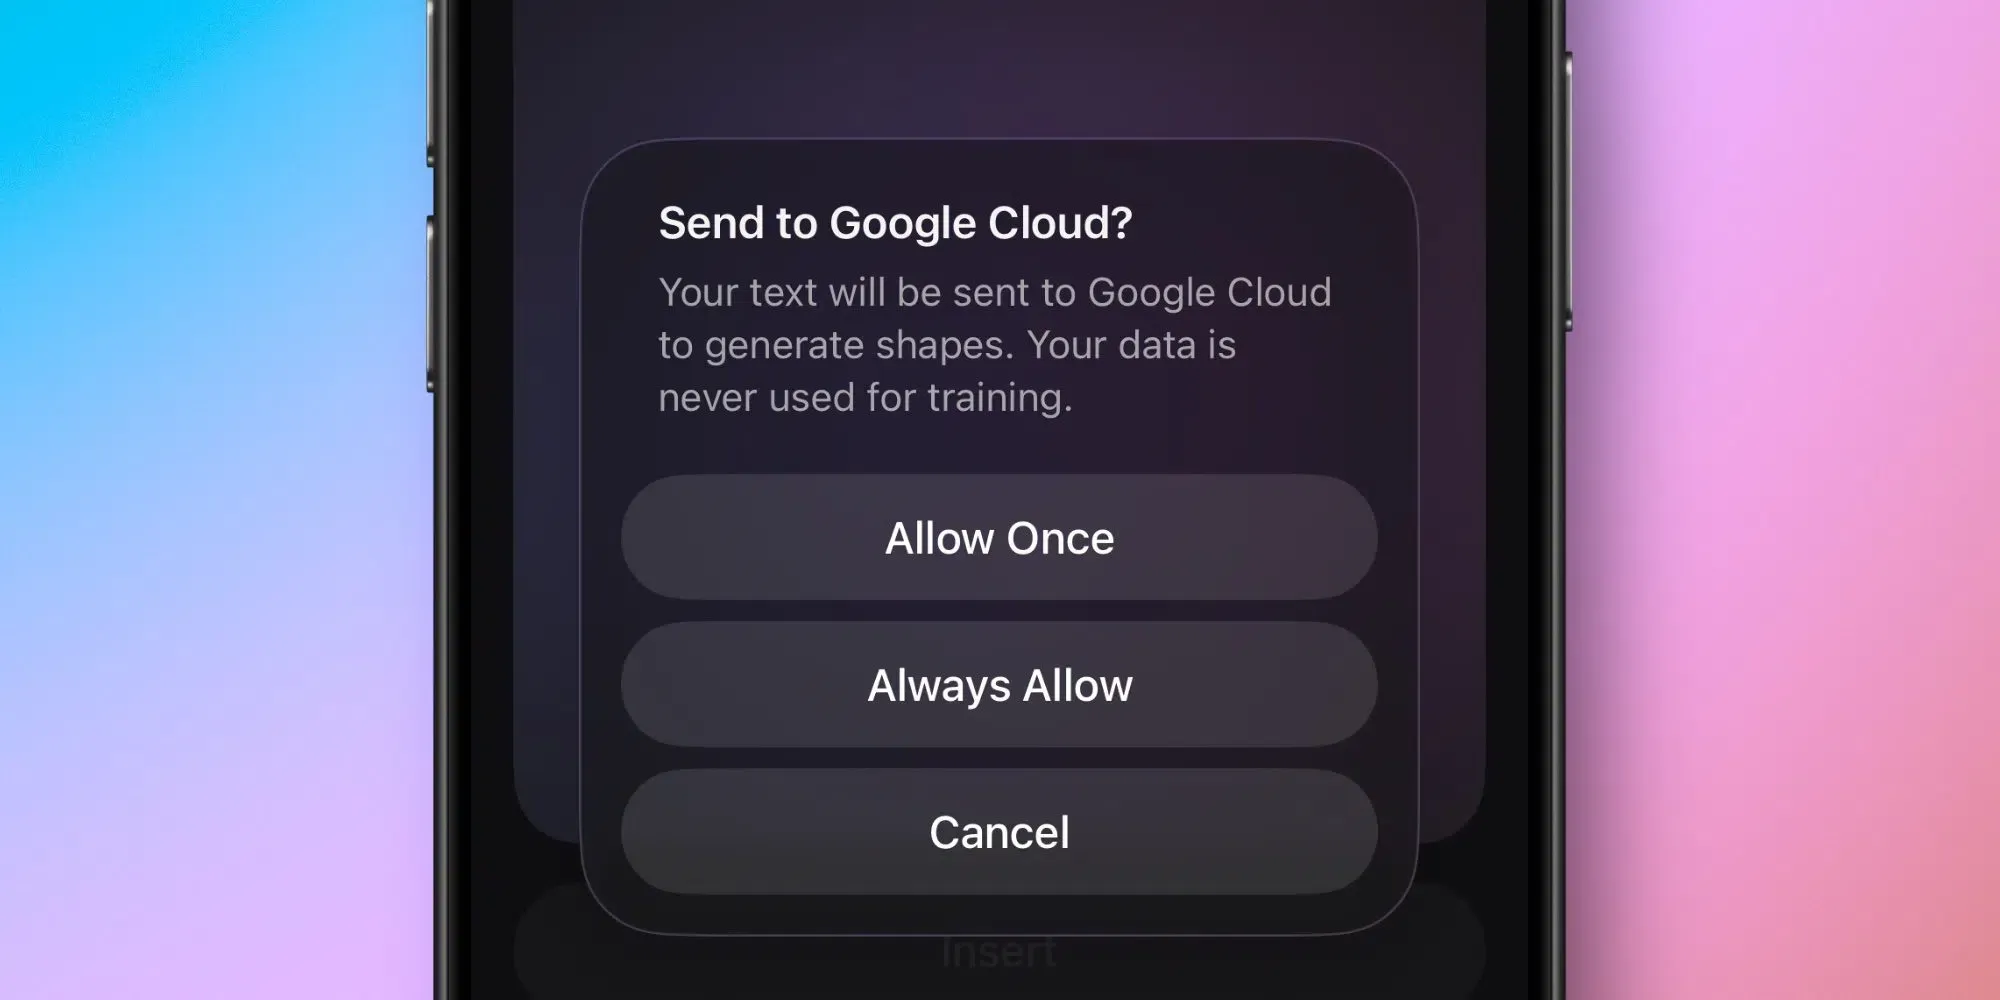
底层机制:本地 AI 与混合 AI 请求路由
支撑这种混合架构的根本驱动力是在扩展基础设施的同时保持强大的隐私保护。为了实现这一点,平台运营商正在将其“私有云计算”(PCC)安全模式直接扩展到第三方数据中心。在这种协作模式下,委托给外部服务器的工作负载将在高度安全、隔离的执行环境中进行处理,如 Apple 基础模型分析中所述。
这些安全节点利用硬件级沙箱技术,例如机密虚拟机和专用的隔离进程。这确保了外部云服务提供商无法永久存储、记录或使用传输的提示词进行模型训练。数据在处理完成后会被立即清除,不会留存。这种架构在为混合 AI 服务建立安全请求路由模型的同时,维护了用户隐私。
技术区别:有状态重定向与无状态会话流
从工程角度来看,跨多个云边界进行数据路由需要严格的会话隔离。在标准的有状态架构中,用户身份通过持久化 Cookie 在不同环境中被追踪,这会带来重大的合规风险和数据泄露风险。相比之下,无状态方法将每个请求处理为独立的、隔离的事件,确保不建立永久的关系上下文。这种潜在的对齐过程无需用户直接干预,突显了关于“Apple 将 AI 请求路由至 Google Cloud”这一话题背后所涉及的核心技术挑战。
下图说明了这种物理隔离:
[标准设备端执行]
  用户输入 ──> Apple 基础模型(本地处理) ──> 无数据离开设备


[混合云委托]
  用户输入 ──> PCC 安全网关 ──> Google Cloud 机密虚拟机 ──> 临时上下文(保留主权上下文)
实现无状态请求处理最大限度地减少了持久化标识符,并降低了平台存储的持久化用户数据量。虽然内存带宽和应用归因属于不同的工程领域,但两者都强调了相同的架构原则:将状态管理从受限的本地资源转移到可扩展的服务器端基础设施。在移动归因领域也存在类似的挑战,隐私限制同样降低了对客户端持久化标识符的依赖。当用户交互脱离了有状态的本地 Cookie 以满足隐私准则时,在不同环境下保持顺畅的会话连续性变得异常复杂。正如处理器需要持久的高速内存管道来匹配状态上下文,下游的营销管道也需要强大的服务器端数据保留能力,以便在不依赖脆弱的客户端 Cookie 或设备级属性的情况下关联独立的安装事件。
示例场景:当你生成一张图像时会发生什么?
假设用户在 Apple 的生产力套件中创建了一个 AI 生成的演示文档。如果请求超出了设备端基础模型的能力范围,操作系统会首先显示一个权限对话框,说明该任务将由 Google Cloud 处理。只有在获得明确批准后,加密请求才会通过私有云计算(Private Cloud Compute)转发至隔离的执行环境。一旦处理完成,临时数据将根据 Apple 发布的隐私架构被彻底删除。
自研与外购:在混合 AI 工作负载中保持会话上下文
随着各平台重构其对话框架以符合严格的数据隐私准则,开发者必须重新评估其管理会话状态和用户身份的方式。在“Apple 将 AI 请求路由至 Google Cloud”的环境中管理会话状态,需要既符合数据隐私法规又具备高度准确性的架构。此外,当 Apple 通过外部云服务提供商路由 AI 请求时,企业必须摆脱对传统设备级标识符的依赖。根据业务需求,团队可以选择内部构建这些能力,或采用现有的归因平台。
架构评估:定制构建 vs. 标准化 SDK
构建一套内部系统来管理服务器端状态匹配可以提供最大的灵活性,但需要持续投入大量的工程资源。开发者必须手动构建数据库模式、编写安全的加密哈希函数,并不断更新系统以适应不断变化的区域法规。相反,部署经过验证的成熟 SDK 可以降低集成复杂度,并在无需额外开销的情况下保障长期合规。
下表对比了管理会话状态和转化上下文的标准方法:
| 解决方案 | 持久性 | 吞吐量 | 适用场景 |
|---|---|---|---|
| 自建会话数据库 | 高(持续同步) | 中(受数据库延迟限制) | 具有高度专业化存储逻辑的定制企业环境 |
| 基于浏览器的会话追踪 | 低(会话 Cookie) | 低(无服务器端记录) | 对跨域转化需求极低的基础网站追踪 |
| 服务器端缓存(如 OpoInstall) | 无(临时服务器端会话令牌) | 高(标准化沙箱) | 大规模移动 App 及多平台营销活动归因 |
虽然自定义数据库配置可以处理基本上下文,但专业的服务器端状态保存可以优化开发资源。根据实现需求,企业可以构建自己的服务器端会话管理系统,或采用如 OpoInstall 等商业平台。例如,OpoInstall 提供了服务器端状态恢复和参数传递框架,通过将会话元数据映射到服务器端会话数据库,在匿名状态下保持会话连续性,且无需存储敏感的长期个人对话历史。通过将元数据映射到中心化数据库而非依赖基于浏览器的重定向,此类系统确保了即使在初始任务匿名执行的情况下,转化上下文依然保持一致。工程团队可以评估这些方法,以平衡数据保护与衡量一致性。
集成检查清单:工程团队如何应对平台变更
为了应对日益分布式化的 AI 工作负载,工程和产品团队必须建立明确的数据治理进度表。这能确保用户数据得到安全处理,合规边界得到尊重,并保持营销管道的完整性。
开发者实施检查清单
- 审计第三方数据传输:审查所有外部 API 调用,确保提示词载荷不会被永久记录在中间转发服务器上。
- 实现无状态会话握手:将 API 路由过渡到无状态处理模型,利用加密签名令牌在节点间传递临时上下文。
- 验证第三方许可流程:在将生成式工作负载转发至外部云之前,实施明确的客户端验证流程。
产品与增长策略检查清单
- 优化混合 AI 体验:重构以任务为导向、高实用性的生成式功能,向用户清晰解释外部 AI 处理路径。
- 优化转化漏斗:利用非侵入式的参数传递框架,在不违反用户隐私准则的前提下维持获客追踪。
- 监控平台合规性:确保所有集成的第三方 SDK 符合当地数据保护法律及即将出台的平台要求。
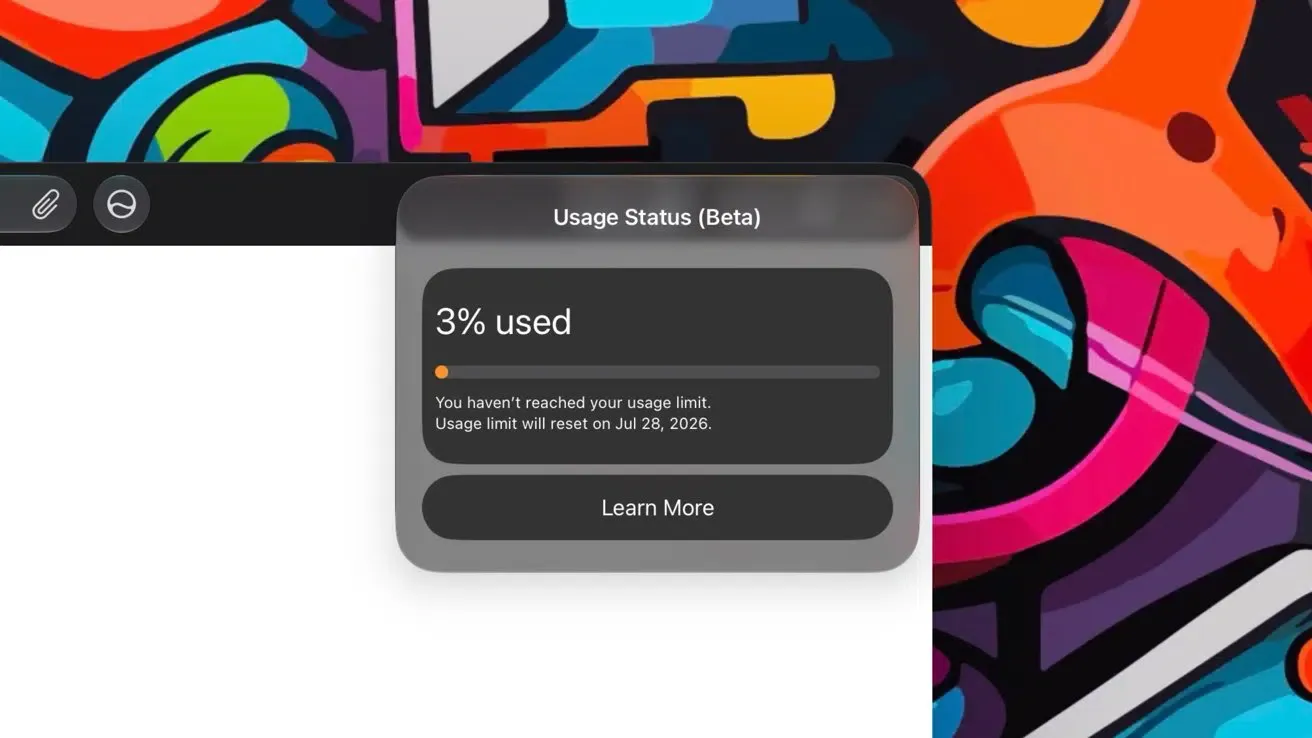
通过建立这些结构化的准则,开发团队可以将应用过渡到更安全、更合规的架构,同时保持运营的连续性。
常见问题解答 (FAQ)
为什么 Apple 在将 AI 提示词发送至 Google Cloud 前会弹出窗口?
私有云计算 (Private Cloud Compute) 如何确保用户数据在第三方服务器上保持安全?
哪些 Apple AI 请求会被路由至 Google Cloud?
工程团队的关键要点
随着 AI 平台日益依赖混合云推理,开发者需要围绕隐私、透明许可和安全数据路由来重新设计产品。不断演进的数据架构要求我们在构建和衡量数字体验的方式上发生根本性转变。随着无状态代理和自动抓取工具成为网络内容的标准消费者,传统的客户端归因模型将持续减弱。仅依赖标准的 Cookie 和引荐来源已不足以保障驱动用户获取的数据管道安全。
随着 Apple 扩展混合 AI 基础设施,透明的云路由和明确的用户许可极有可能成为行业范围内的标准架构要求。展望未来,工程团队将越来越依赖无状态架构、服务器端会话管理和隐私优先的设计。尽早为这些变革做好准备的企业,将更有能力维护合规且可持续的 AI 产品。
Share this article



