什么是 Web to App 跳转,以及如何实现? Web to App 跳转是通过 Universal Links、App Links 或跳转协议将移动端网页访问者引导至原生应用。通过触发用户交互的 JavaScript,实现已安装 App 的一键拉起,或将未安装用户引导至应用商店。
Web to App 跳转是一种自动化路由机制,将移动网页访问者从落地页直接输送至指定原生 App 页面。通过评估设备平台、浏览器能力及启动结果推断,动态重定向框架不仅能为现有用户执行深度链接唤起,还能在配合归因系统的情况下,为未安装用户提供带有上下文参数的应用商店引导。
| 术语 | 定义 | 关联实体 | 搜索意图 |
|---|---|---|---|
| Web to App | 将移动浏览器访问者路由至原生 App 的架构流程。 | 移动深度链接 (Deep Linking) | 信息 / 商业 |
| Apple Smart App Banner | 通过 apple-itunes-app meta 标签配置的 Safari 原生推广横幅。 | Safari 网页导航 | 信息 |
| 自定义 Web-to-App 横幅 | 一种跨浏览器 HTML 和 JavaScript 组件,展示动态 App 启动或下载引导。 | Web to App 跳转 | 信息 |
| 自定义 URL Scheme | 一种允许外部网页启动原生应用的专有 URI 协议。 | 深度链接路由 | 技术 / 信息 |
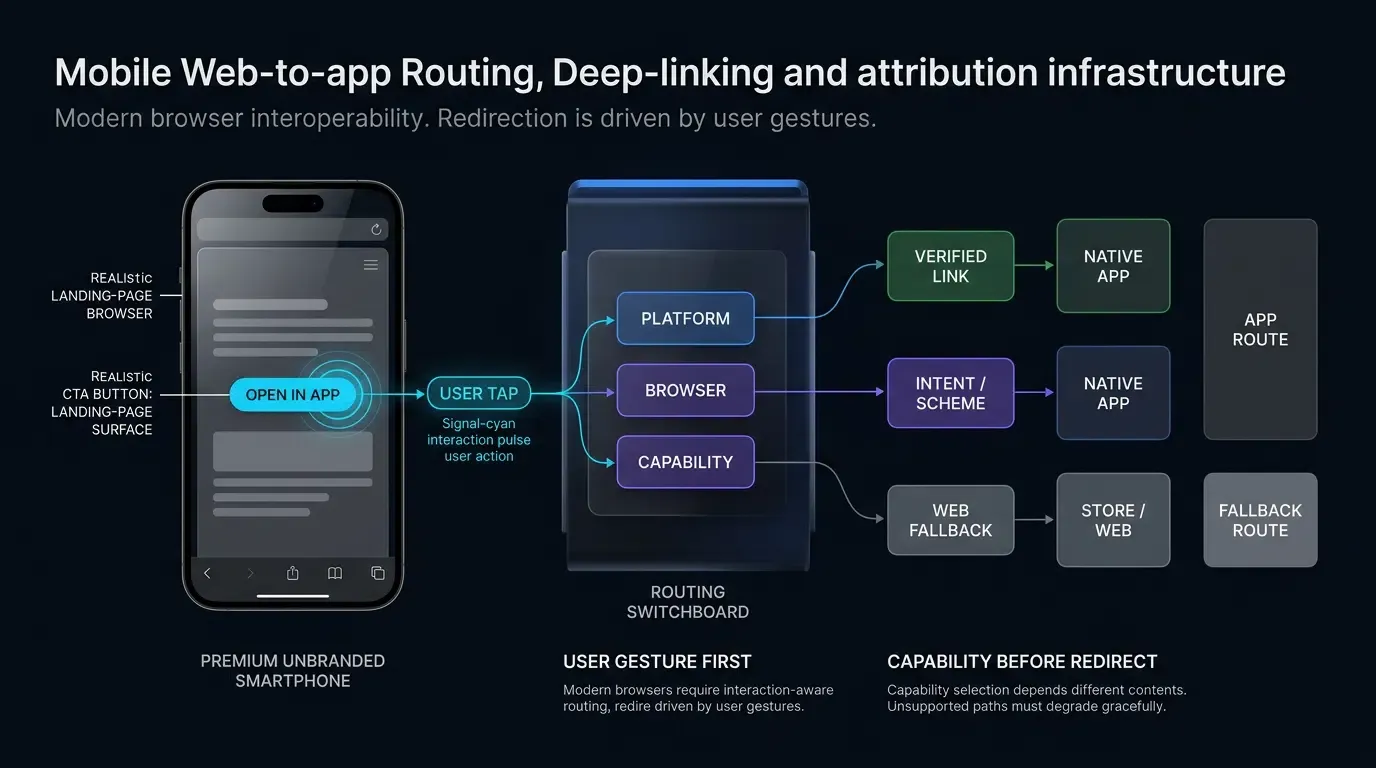
为何 Web to App 跳转对移动端转化漏斗至关重要
转化鸿沟:移动 Web 跳出率与原生 App 用户生命周期价值对比
移动网站是一个庞大的获取流量渠道,捕捉了来自付费搜索、社交发现、展示广告和自然推荐的漏斗顶端流量。然而,与原生 App 用户相比,移动网页访问者通常表现出较低的转化率、较短的会话时长和较高的跳出率。相比之下,原生移动 App 提供优化的用户界面、本地会话持久化、硬件加速渲染以及推送通知支持,能够显著提升长期参与度和用户生命周期价值 (LTV)。
Web to App 跳转的核心运营目标就是弥合这一商业鸿沟。通过将移动网页访问者直接输送到原生 App 体验中,增长团队可以在摩擦导致会话流失之前抓住用户的购买意愿。当移动访客在浏览器查看促销活动时,将其直接路由到 App 内对应的产品详情页,能够保持高意愿度,并省去冗余的验证或导航步骤。
技术困境:为何静态链接无法提供统一的用户旅程
依赖基础静态超链接会在现代移动操作系统中产生系统性摩擦。仅指向应用商店的静态链接对已安装用户会造成即时阻碍:点击链接会进入商店介绍页而非唤起已安装的应用。相反,仅配置自定义 URI Scheme(如 myapp://promo)在未安装应用的情况下,桌面和移动浏览器会显示令人困扰的错误提示,例如 Safari 的“无法打开页面,因为地址无效”或嵌入容器中的协议错误。
此外,没有部署延迟路由系统时,静态的纯商店链接通常无法在安装后保留应用路由上下文。如果未安装用户被直接路由到商店页,而没有传递上下文参数,用户安装后进入 App 只能看到通用的首页。用户必须手动查找最初激发其下载意愿的促销信息,这种上下文脱节会增加流失率并降低营销效率。
上下文参数传递在维护促销意愿中的角色
自动化 Web to App 跳转框架通过实现动态参数传输克服了静态链接的局限性。当用户与移动落地页上的 CTA 元素交互时,客户端路由脚本会捕获上下文参数,包括活动标签、引用令牌、优惠券标识符和目标场景路由。
OpoInstall 作为一个移动端归因与深度链接平台,使前端开发人员能够将动态查询参数绑定到客户端跳转函数中。如果应用已安装,系统将用户路由至原生 App 并通过操作系统代理交付负载;如果未安装,路由层会在归因服务器上捕获上下文参数,引导用户至对应应用商店,并在应用首次启动时恢复原始参数(在支持延迟深度链接系统且符合平台隐私规范的前提下)。
现代浏览器导航如何影响 Web to App 路由
用户手势强制性:为何现代浏览器拦截编程自动重定向
过去,移动网页常尝试通过页面加载时执行编程跳转自动唤起 App,例如注入动态 iframe 或在定时器循环中执行 window.location.href = "myapp://"。现代移动浏览器(包括 Apple Safari、Google Chrome 和 Mozilla Firefox)已严格限制此类未经触发的编程导航。
浏览器安全策略根据路由机制强制要求不同的用户激活条件:Chrome Intent URIs:Google Chrome 要求直接的用户手势(如明确的点击事件)来触发 intent:// 协议处理;没有事先用户激活的自动化脚本或定时器执行将被忽略。
- 弹出窗口与外部 Scheme 弹窗:Safari 和 Firefox 会压制缺乏直接用户交互的协议跳转,以防止恶意的后台重定向和点击劫持。
- 已验证的 HTTPS 链接:虽然 Universal Links 和 App Links 遵循系统级 URL 解析逻辑,但在没有交互触发的情况下通过自动脚本循环调用,浏览器往往会默认进入标准网页导航。
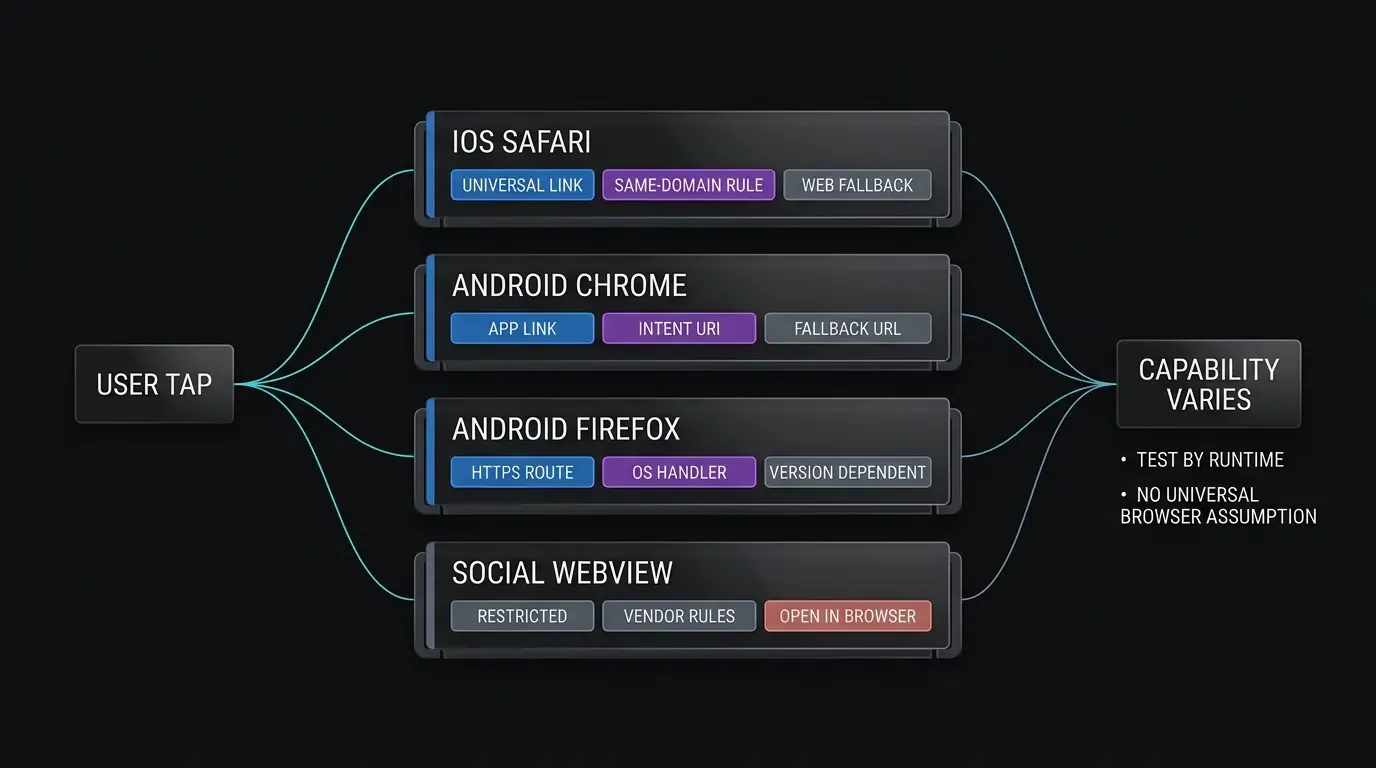
Safari 同域限制:跨域边界的 Universal Link 跳转
Apple 的 Universal Links 为 iOS 应用提供了加密域名验证。然而,Apple Safari 强制执行严格的同域导航约束。如果用户在 https://example.com/promo 上浏览网页,并点击指向同一域名的 Universal Link(例如 https://example.com/app/open),Safari 会认为用户意在继续浏览网页,从而执行标准网页导航而非唤起原生 App。
当预期的 Safari 行为是离开当前页面并打开 App 时,使用不同的关联子域名是 Apple 文档记录的规范做法。网页落地页应位于独立的域名或专门的子域(如 https://www.example.com 或 https://link.example.com),而 Universal Link 关联域名则指向不同的目的地主机(如 https://app.example.com)。点击跨越不同子域边界的链接可满足 Safari 的导航启发式逻辑,从而触发原生 App 的启动。
Google Chrome Intent URIs:Android 端的降级包结构
在 Android 的 Google Chrome 浏览器上,开发者可以利用 Android Intent URIs 来发起原生 App 唤起,并在单个 URI 字符串中指定自动化的浏览器降级方案。Android Intent URI 使用 intent:// 语法,编码目标路由、目标应用包名以及浏览器降级 URL:
intent://product/detail/1024#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fplay.google.com%2Fstore%2Fapps%2Fdetails%3Fid%3Dcom.example.app;end
当用户在 Chrome 中点击 Intent URI 时:
- Activity 解析:Chrome 尝试将 Intent 解析为匹配已声明包名和 Scheme 的合格可浏览 Activity。
- 原生启动:如果存在合规的 Activity,操作系统将启动目标应用并交付 intent 负载。
- 降级执行:如果未安装匹配的应用,Chrome 会捕获解析失败并导航至
S.browser_fallback_url定义的 URL,将用户引向 Google Play 或具体的网页落地页,而不会显示无法处理的协议错误对话框。
通过 W3C 页面可见性 API (document.hidden) 检测 App 唤起
使用标准的自定义 URL Scheme 或 Universal Links 时,网页会评估是否成功唤起 App,以决定是否停止二次降级计时器。由于浏览器 JavaScript 无法直接查询原生操作系统的进程表来确认应用状态,前端架构依赖 W3C Page Visibility Level 2 规范。
当浏览器成功将执行权移交给外部应用时,浏览器标签页会转入后台,改变其可见性状态。客户端脚本监听 visibilitychange 事件并检查 document.hidden 属性:
document.addEventListener("visibilitychange", function() {
    if (document.hidden) {
        // 浏览器失去前台可见性;清除挂起的商店降级定时器
        clearTimeout(fallbackTimer);
    }
});
使用 visibilitychange 提供了一个浏览器在尝试唤起后失去前台焦点的信号。虽然它本身不能证明特定目标应用已成功启动,但它作为一种有效的抑制信号,可以在用户离开浏览器时防止不必要的商店重定向。
直接唤起与延迟商店降级的技术机制
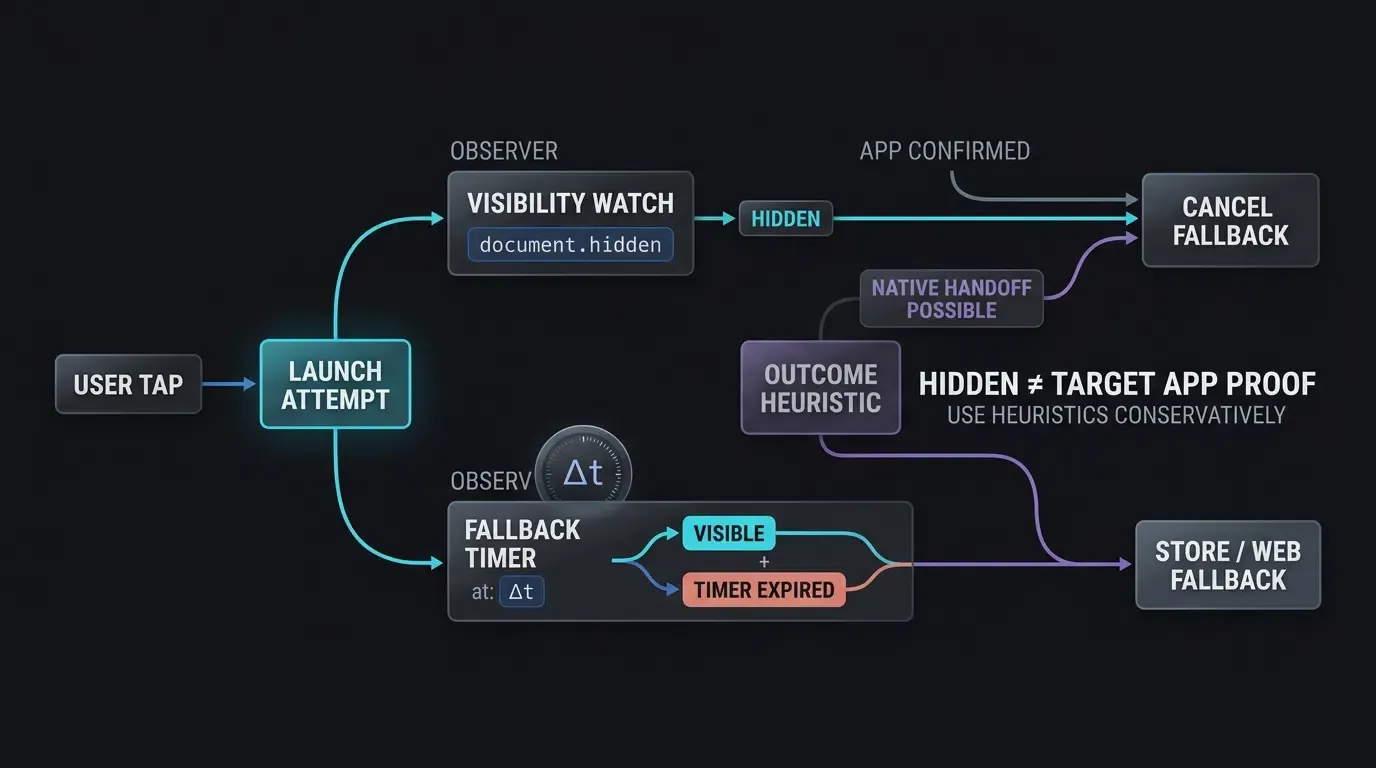
多级重定向级联:Universal Links、自定义 Scheme 与商店降级
生产环境的 Web to App 架构采用多级重定向级联,在不同的操作系统、浏览器供应商和安装状态之间优雅降级:
- 一级:OS 验证的深度链接 (Universal Links 和 App Links):主要路由利用 HTTPS 域名验证链接。在 iOS 9+ 和 Android 6.0+ 系统中,这些链接在已安装应用时提供无需对话框的直接启动,并在未安装时降级为网页导航。
- 二级:自定义 URI Scheme 和 Intent 协议:在验证链接不可用或处于旧版浏览器环境中时,路由引擎降级至由直接用户点击触发的自定义 URI Scheme (
myapp://) 或 Android Intent URIs。 - 三级:上下文商店重定向:如果原生协议都未能启动应用会话,降级层会将浏览器导航至 Apple App Store、Google Play Store 或明确的下载端点,同时在支持的情况下向后端传递归因参数。
在现代浏览器中避免使用陈旧的隐藏 Iframe 探测
早期绕过自定义 Scheme 的做法是向 DOM 注入隐藏的 iframe,以在不离开当前页面的情况下探测应用是否安装。在现代移动浏览器中,这种方法已被弃用且适得其反:
- 现代版本的 Apple Safari 和 Google Chrome 会主动屏蔽源自动态注入 iframe 的自定义 Scheme 调用。
- 在 Safari 中,尝试通过 iframe 加载未安装的 Scheme 仍可能触发令人困扰的“地址无效”弹窗。
- 隐藏 iframe 探测绕过了用户手势跟踪,会触发浏览器安全警告。
现代架构不应依赖静默的 iframe 探测,而应使用经过验证的 Universal Links 和 App Links。当必须支持自定义 Scheme 作为降级方案时,它们应直接在用户发起的点击处理程序中调用,并辅以明确的、用户控制的降级 CTA。
基于定时器与可见性的降级策略
为了在不干扰原生 App 启动的前提下将未安装用户引至商店页面,客户端脚本采用了一种结合可见性检查和执行定时器的经验启发式方法。当用户点击 Web to App CTA 按钮时:
- 启动尝试:脚本尝试通过 Universal Link 或自定义 Scheme 触发原生 App。
- 定时器启动:设定一个 JavaScript 超时(通常为 1500ms 到 2500ms 之间的实现级启发窗口)。
- 心跳计算:脚本记录跳转前的时间戳,并在定时器执行时评估流逝时间。如果 App 启动成功,操作系统的挂起行为会延迟定时器的执行;当用户最终返回浏览器时,流逝时间会显著超过设定的间隔(
),从而允许脚本取消商店重定向。 - 降级重定向:如果
document.hidden保持为 false 且流逝时间与设定间隔吻合(),说明启动尝试未在配置窗口内产生前台丢失信号,脚本便会执行明确的商店重定向。
[用户点击 Web CTA 按钮]
             │
             ▼
[浏览器 & 操作系统检测层]
   ┌─────────┴─────────┐
   ▼                                      ▼
[iOS Safari]                    [Android Chrome / Firefox]
   │                                      │
   ▼                                      ▼
[Universal Link]               [Verified App Link / Intent]
   │                                      │
┌──┴─────────┐         ┌──┴─────────┐
▼                        ▼         ▼                        ▼
Eligible             Web Path     Eligible                  Web Path
│                        │         │                        │
▼                        ▼         ▼                        ▼
[App Opens]        [Web]    [App Opens]                 [Web]
             │                                  │
             ▼                                  ▼
     [Visibility Check]                  [Intent Fallback]
             │                                  │
             ▼                                  ▼
     [App Store Redirect]              [Play Store Redirect]
如何使用 JavaScript SDK 实现 Web to App 跳转
通过 OpoInstall Web JS SDK 初始化客户端重定向
OpoInstall Web JS SDK 提供跨浏览器路由,屏蔽了用户代理解析、Universal Link 路由和降级计时等复杂性。开发者在网页落地页初始化 SDK,并配置唯一的应用标识符和路由参数。
脚本应异步加载,并在 DOM 初始化时进行初始化。请查阅 Web SDK 集成文档以获取完整的接口参数和 API 规范。
将用户触发的点击绑定至 m.wakeupOrInstall() 方法
为遵守现代浏览器的用户手势限制,跳转必须直接绑定至物理触摸或点击事件。OpoInstall SDK 提供了 wakeupOrInstall() 方法,负责协调整个重定向级联流程:
- 自动评估客户端设备类型(iOS、Android、桌面)。
- 动态生成适当的 Universal Links 或 Chrome Intent URIs。
- 将上下文参数附加到启动请求中。
- 自动管理可见性监听器和降级定时器。
跨 Web-to-App 转换传递动态查询参数
在网页跳转期间传递的动态参数可包含促销代码、邀请令牌、营销渠道 ID 或 App 内路由目的地。前端脚本从 URL 查询字符串中捕获这些参数,根据严格的长度和字符约束进行输入清洗,并将其绑定到跳转载荷中。
以下技术实现演示了如何在 H5 落地页上配置 OpoInstall Web JS SDK、附加清洗后的活动参数,并将执行绑定到交互式按钮点击:
// Web: H5 落地页实现,使用 OpoInstall Web JS SDK
// 参考集成示例;请核对生产环境中所部署 OpoInstall Web SDK 版本的脚本 URL、构造函数、回调生命周期、参数模式以及 wakeupOrInstall() 签名。
(function() {
    // 为 OpoInstall Web SDK 注入动态脚本
    var script = document.createElement("script");
    script.type = "text/javascript";
    script.src = "https://web.cdn.opoinstallcloud.com/openinstall.js";
    script.onload = function() {
        // 初始化 OpenInstall Web SDK 实例
        var openInstall = new OpenInstall({
            appKey: "YOUR_OPOINSTALL_APPKEY",
            onready: function() {
                var m = this;
                var openAppButton = document.getElementById("openAppBtn");

                // 直接绑定跳转至用户点击事件(满足浏览器用户手势要求)
                openAppButton.addEventListener("click", function() {
                    var urlParams = new URLSearchParams(window.location.search);

                    // 输入清洗:根据严格允许列表和长度限制验证参数
                    var rawTarget = urlParams.get("target") || "product_detail";
                    var rawId = urlParams.get("id") || "";
                    var rawSource = urlParams.get("utm_source") || "web_campaign";
                    var rawChannel = urlParams.get("channelCode") || "web_landing";

                    var allowedScenes = ["product_detail", "promo_hub", "category_view"];
                    var targetScene = allowedScenes.indexOf(rawTarget) !== -1 ? rawTarget : "product_detail";

                    // 对标识符执行字母数字和长度约束
                    var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
                    var targetId = idRegex.test(rawId) ? rawId : "DEFAULT_ID";

                    var channelRegex = /^[A-Za-z0-9_-]{1,32}$/;
                    var channelCode = channelRegex.test(rawChannel) ? rawChannel : "web_landing";

                    var campaignSource = rawSource.replace(/[^A-Za-z0-9_-]/g, "").substring(0, 32);

                    var dynamicPayload = {
                        targetScene: targetScene,
                        targetId: targetId,
                        campaignSource: campaignSource
                    };

                    // 执行多级重定向级联:
                    // 1. 尝试 Universal Link / App Link 直接唤起
                    // 2. 如果未检测到启动信号,降级至商店下载
                    m.wakeupOrInstall({
                        data: dynamicPayload,
                        channelCode: channelCode
                    });
                });
            }
        }, document.getElementById("openAppBtn"));
    };
    document.head.appendChild(script);
})();
// Android: 自定义 WebViewClient,重写 shouldOverrideUrlLoading 以实现框架边界与路由安全
// 拦截自定义 Scheme、intent 协议及内部 App Links,并进行严格的目标验证
package com.example.app.webview

import android.content.Context
import android.content.Intent
import android.net.Uri
import android.util.Log
import android.webkit.WebResourceRequest
import android.webkit.WebView
import android.webkit.WebViewClient

data class ValidatedAppRoute(val path: String, val queryParams: Map<String, String>)

object AppLinkRouteValidator {
    private val allowedPrefixes = setOf("/open/", "/product/", "/promo/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): ValidatedAppRoute? {
        val path = uri.path ?: ""
        if (allowedPrefixes.none { path.startsWith(it) }) {
            return null
        }

        val sanitizedParams = mutableMapOf<String, String>()
        for (name in uri.queryParameterNames) {
            // 严格的安全态势:如果存在未知的查询键,拒绝请求
            if (name !in allowedQueryKeys) {
                return null
            }
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length <= 64 && value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                sanitizedParams[name] = value
            } else {
                return null
            }
        }

        return ValidatedAppRoute(path, sanitizedParams)
    }
}

object CustomSchemeValidator {
    private val allowedSchemes = setOf("myapp")
    private val allowedHosts = setOf("open", "product", "event")
    private val allowedPathPrefixes = setOf("/detail/", "/view/", "/main/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): Uri? {
        val scheme = uri.scheme?.lowercase() ?: return null
        val host = uri.host?.lowercase() ?: return null
        val path = uri.path ?: ""

        if (!allowedSchemes.contains(scheme) || !allowedHosts.contains(host)) {
            return null
        }

        if (allowedPathPrefixes.none { path.startsWith(it) }) {
            return null
        }

        for (name in uri.queryParameterNames) {
            if (name !in allowedQueryKeys) return null
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length > 128 || !value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }
        }

        return uri
    }
}

class CustomWebViewClient(
    private val context: Context,
    private val internalRouter: (ValidatedAppRoute) -> Unit
) : WebViewClient() {

    override fun shouldOverrideUrlLoading(view: WebView?, request: WebResourceRequest?): Boolean {
        request ?: return false

        // 安全要求:限制外部 App 路由仅适用于主框架导航
        if (!request.isForMainFrame) {
            return false // 子框架和 iframe 无法触发外部 intent 或自定义 Scheme
        }

        val url = request.url.toString()
        return handleUrlNavigation(url)
    }

    @Deprecated("Deprecated in Java")
    override fun shouldOverrideUrlLoading(view: WebView?, url: String?): Boolean {
        if (url == null) return false

        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase()

        // 旧版回调缺乏可靠的 isForMainFrame 元数据;不要路由外部 Scheme
        return if (scheme == "http" || scheme == "https") {
            false // 允许加载标准网页内容
        } else {
            Log.w("WebViewClient", "在旧版回调上拦截了外部 Scheme: $scheme")
            true // 抑制未处理的 Scheme 错误,无需启动外部 Intent
        }
    }

    private fun handleUrlNavigation(url: String): Boolean {
        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase() ?: return false

        // 1. 处理 HTTP / HTTPS 和内部 App Links
        if (scheme == "http" || scheme == "https") {
            // 检查 URL 是否与宿主 App 自身的 App Link 域名匹配
            if (scheme == "https" && uri.host?.lowercase() == "app.example.com") {
                val validatedRoute = AppLinkRouteValidator.validate(uri)
                if (validatedRoute != null) {
                    Log.i("WebViewClient", "内部 App Link 已验证,正在分发至内部路由器。")
                    internalRouter(validatedRoute)
                } else {
                    Log.w("WebViewClient", "拒绝了格式错误或未授权的内部 App Link: $uri")
                }
                return true // 内部处理;取消 webview 加载
            }
            return false // 允许 WebView 本地加载标准网页内容
        }

        // 2. 根据严格的 Scheme、主机、路径和查询允许列表验证自定义 Scheme
        val validatedUri = CustomSchemeValidator.validate(uri)
        if (validatedUri != null) {
            return launchSafeIntent(Intent(Intent.ACTION_VIEW, validatedUri))
        }

        // 3. 处理 Chrome Intent URIs 并进行安全重构
        if (scheme == "intent") {
            return try {
                val parsed = Intent.parseUri(url, Intent.URI_INTENT_SCHEME)
                val targetPackage = parsed.`package`
                val allowedPackages = setOf("com.example.app", "com.example.partner")

                if (targetPackage != null && allowedPackages.contains(targetPackage)) {
                    val rawDataUri = parsed.data
                    if (rawDataUri != null) {
                        val validatedDataUri = CustomSchemeValidator.validate(rawDataUri)
                        if (validatedDataUri != null) {
                            // 重构一个干净的、专用的 ACTION_VIEW Intent,而不是执行原始解析的对象
                            val safeIntent = Intent(Intent.ACTION_VIEW, validatedDataUri).apply {
                                `package` = targetPackage
                                addCategory(Intent.CATEGORY_BROWSABLE)
                                flags = Intent.FLAG_ACTIVITY_NEW_TASK
                            }
                            launchSafeIntent(safeIntent)
                        } else {
                            Log.w("WebViewClient", "拒绝了具有无效数据 URI 的 intent: $rawDataUri")
                            true
                        }
                    } else {
                        Log.w("WebViewClient", "拒绝了缺少数据 URI 负载的 intent")
                        true
                    }
                } else {
                    Log.w("WebViewClient", "拒绝了针对未验证包名的 intent: $targetPackage")
                    true // 取消未经核实的包名 intent
                }
            } catch (e: Exception) {
                Log.e("WebViewClient", "无法解析 intent URI: $url", e)
                true // 抑制未处理的 Scheme 错误
            }
        }

        // 拒绝未知的 Scheme 以避免 net::ERR_UNKNOWN_URL_SCHEME 错误
        Log.w("WebViewClient", "拦截了未验证的 Scheme 导航: $scheme")
        return true
    }

    private fun launchSafeIntent(intent: Intent): Boolean {
        return try {
            intent.flags = Intent.FLAG_ACTIVITY_NEW_TASK
            context.startActivity(intent)
            true
        } catch (e: Exception) {
            Log.w("WebViewClient", "未找到可处理该 intent 的 Activity: ${intent.data}", e)
            true // 防止 webview 崩溃
        }
    }
}
// iOS: 针对 Universal Links 和自定义 Scheme 拦截的 WKNavigationDelegate 实现
// 拦截 WKWebView 内部的导航行为,并强制实施域名、路径和查询安全边界
import UIKit
import WebKit

struct ValidatedAppRoute {
    let path: String
    let queryParams: [String: String]
}

class AppRouteValidator {
    static let allowedPrefixes = ["/open/", "/product/", "/promo/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> ValidatedAppRoute? {
        let path = url.path
        guard allowedPrefixes.contains(where: { path.hasPrefix($0) }) else {
            return nil
        }

        var sanitizedParams: [String: String] = [:]
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                let name = item.name
                // 关闭式验证:如果存在未知的查询键,拒绝 URL
                guard allowedQueryKeys.contains(name) else { return nil }
                let value = item.value ?? ""
                if value.count <= 64 && value.rangeOfCharacter(from: validChars.inverted) == nil {
                    sanitizedParams[name] = value
                } else {
                    return nil
                }
            }
        }

        return ValidatedAppRoute(path: path, queryParams: sanitizedParams)
    }
}

class CustomSchemeValidator {
    static let allowedSchemes = ["myapp"]
    static let allowedHosts = ["open", "product", "event"]
    static let allowedPathPrefixes = ["/detail/", "/view/", "/main/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> URL? {
        guard let scheme = url.scheme?.lowercased(), allowedSchemes.contains(scheme) else {
            return nil
        }
        guard let host = url.host?.lowercased(), allowedHosts.contains(host) else {
            return nil
        }

        let path = url.path
        if !path.isEmpty && !allowedPathPrefixes.contains(where: { path.hasPrefix($0) }) {
            return nil
        }

        // 采用关闭式逻辑验证查询参数的键和值
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                guard allowedQueryKeys.contains(item.name) else { return nil }
                let value = item.value ?? ""
                if value.count > 128 || value.rangeOfCharacter(from: validChars.inverted) != nil {
                    return nil
                }
            }
        }

        return url
    }
}

class CustomWebViewController: UIViewController, WKNavigationDelegate {

    var webView: WKWebView!

    override fun viewDidLoad() {
        super.viewDidLoad()

        let configuration = WKWebViewConfiguration()
        webView = WKWebView(frame: view.bounds, configuration: configuration)
        webView.navigationDelegate = self
        view.addSubview(webView)
    }

    func webView(
        _ webView: WKWebView,
        decidePolicyFor navigationAction: WKNavigationAction,
        decisionHandler: @escaping (WKNavigationActionPolicy) -> Void
    ) {
        guard let url = navigationAction.request.url else {
            decisionHandler(.allow)
            return
        }

        let scheme = url.scheme?.lowercased() ?? ""

        // 1. 处理宿主 App 关联域名 (自身的 Universal Link)
        // Apple 文档注意:通过 UIApplication.open() 打开应用自身的 Universal Link 不会路由回应用内,必须进行验证并直接分发到内部路由器。
        if let host = url.host?.lowercased(), host == "app.example.com" {
            NSLog("[WKWebView] 检测到宿主关联域名: %@", url.path)
            if let validatedRoute = AppRouteValidator.validate(url: url) {
                AppInternalRouter.shared.navigate(to: validatedRoute)
            } else {
                NSLog("[WKWebView] 拦截了未授权或格式错误的内部路由: %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 2. 处理具有严格允许列表和路由验证的自定义 Scheme
        if scheme != "http" && scheme != "https" && scheme != "about" {
            if let validatedURL = CustomSchemeValidator.validate(url: url) {
                UIApplication.shared.open(validatedURL, options: [:]) { success in
                    if !success {
                        NSLog("[WKWebView] 无法启动允许的自定义 Scheme: %@", validatedURL.absoluteString)
                    }
                }
            } else {
                NSLog("[WKWebView] 拦截了未授权的 Scheme 或路由: %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 3. 允许标准网页导航
        decisionHandler(.allow)
    }
}
克服 WebView 和应用内浏览器的沙盒限制
应用内浏览器的挑战:社交 App 中受限 WebView 的导航
很大一部分移动端网页流量源自社交平台和消息应用(如微信、Line、Instagram 和 Facebook Messenger)内分享的链接。当用户点击这些 App 内的链接时,平台会在嵌入的应用内浏览器 (WebView) 中渲染落地页,而非直接打开系统默认浏览器(Safari 或 Chrome)。
由于社交应用内浏览器执行厂商特定的沙盒限制,其能力差异显著:
- 某些环境会拦截并完全压制自定义 URI Scheme (
myapp://)。 - Universal Link 移交可能受限,导致用户被困在社交 App 的 WebView 中。
- 直接下载 APK 文件或外部商店跳转可能会根据平台策略和应用版本被拦截。
与其假设一个通用的自动化跳出机制,不如在 Web to App 架构中检测这些运行时环境,并提供清晰的视觉指引,引导用户在系统默认浏览器中打开链接(例如通过原生的“在 Safari 中打开”或“在 Chrome 中打开”菜单)。
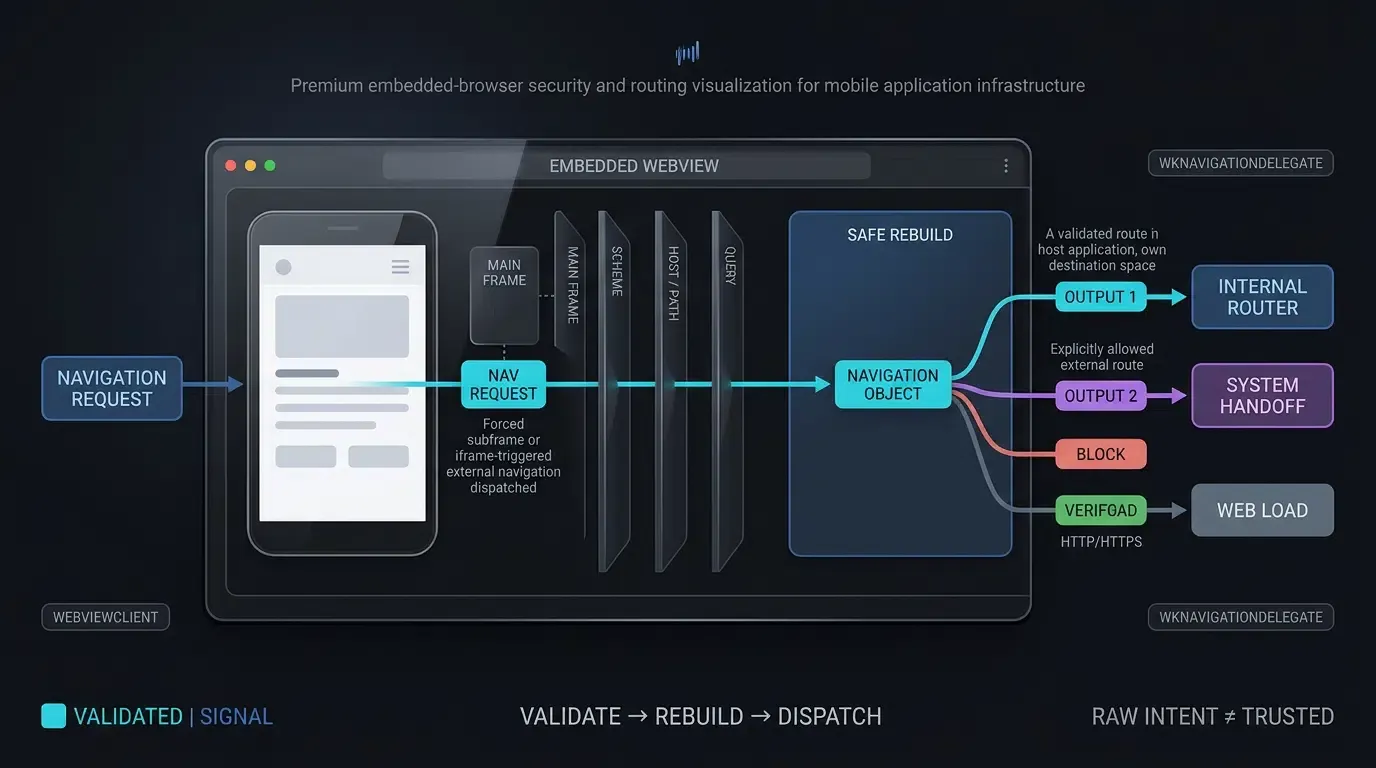
Android WebView 处理:通过严格允许列表重写 shouldOverrideUrlLoading
当移动应用在其原生界面中托管嵌入式 WebView 时,开发者必须配置适当的导航拦截。默认情况下,Android 的 WebView 仅识别标准 Web 协议(http:// 和 https://)。当 WebView 内的网页尝试导航到自定义 URI Scheme (myapp://) 或 Android Intent URI (intent://) 时,WebView 会抛出未处理的协议错误:net::ERR_UNKNOWN_URL_SCHEME。
如 Android 开发者参考 WebViewClient shouldOverrideUrlLoading 所述,开发者必须扩展 WebViewClient 并重写 shouldOverrideUrlLoading。根据 OWASP 移动应用安全测试指南关于不安全深度链接的指导,开发者必须强制实施严格的 Scheme 允许列表,验证导航事件是否源自主框架 (request.isForMainFrame) 以防止 iframe 滥用,并重构安全的 ACTION_VIEW intent,而不是向操作系统发送不受约束的原始 intent 对象。
iOS WKWebView 处理:实现 decidePolicyForNavigationAction 与自身域边界
在 iOS 上,嵌入 WKWebView 组件的应用必须通过 Apple 开发者关于 WKNavigationDelegate 的指南 管理导航策略。
关于 Universal Links 有一个关键的架构区分:根据 Apple 文档,如果应用针对指向自身关联域名的 Universal Link 调用 UIApplication.shared.open(),iOS 将不会把该链接作为 Universal Link 在宿主 App 中打开。因此:
- 宿主 App 关联域名:如果 URL 与宿主 App 自身的关联域名 (
app.example.com) 匹配,应用必须取消 WebView 加载 (decisionHandler(.cancel)),根据严格的允许列表验证路由路径和参数,并直接调用 App 的内部导航路由。 - 允许的外部 Scheme:如果 URL 包含针对外部 App 的允许自定义 Scheme,在委托给
UIApplication.shared.open之前,请根据显式的允许列表验证 Scheme、主机、路径和查询格式。
区分 Apple 智能应用横幅与自定义 Web-to-App 横幅
在全页跳转会干扰用户体验(如内容博客、新闻门户或技术文档)的场景中,增长团队通常会部署推广横幅。工程团队应区分两种不同的横幅架构:
- Apple 智能应用横幅 (Smart App Banners):通过
<meta name="apple-itunes-app" content="app-id=myAppID">声明的原生 Safari 功能。该横幅由 iOS 设备上的 Safari 原生渲染,无需 JavaScript 执行,但不会在 Android 或第三方浏览器上显示。 - 自定义 Web-to-App CTA 横幅:由 JavaScript 渲染的 HTML 组件,可在主流移动浏览器上渲染,同时 App 唤起行为保持浏览器和平台依赖。这些横幅展示动态 App 图标、标题、评分和上下文 CTA,调用
m.wakeupOrInstall()将运行时参数直接传入原生 App。开发者可直接从 OpoInstall SDK 下载中心获取客户端库。
跨浏览器 Web to App 跳转兼容性矩阵
评估移动浏览器环境下的重定向协议
由于浏览器供应商会持续更新导航安全策略,工程团队必须针对特定的浏览器运行时评估重定向协议,以维持可靠的用户漏斗。
浏览器环境技术能力与行为限制
下表总结了跨浏览器技术兼容性、用户手势限制及降级机制:
| 浏览器 / 环境 | 主要支持协议 | 用户激活约束 | App 唤起行为 | 未安装降级机制 |
|---|---|---|---|---|
| iOS Safari | Universal Links | 自定义 Scheme 需要用户手势;Universal Links 推荐跨子域模式 | 如果符合条件且已验证,直接启动 App | 在浏览器中加载网页 URL |
| Android Chrome | Android App Links / Intent URIs | intent:// 和自定义 Scheme 需要直接用户手势 |
如果主机已验证,跳过选择器对话框 | 导航至 S.browser_fallback_url 或 Play Store |
| Android Firefox | HTTPS 链接 / 符合条件的 OS 支持的路由 | 取决于浏览器版本;请针对当前的 Firefox Android 行为进行验证 | 根据 Firefox 版本和 Android 链接处理程序状态可能有所不同 | 遵循标准网页链接 |
| 应用内社交 WebView | 随应用和版本而异 | 受社交容器沙盒和点击拦截影响 | 经常被拦截或受限 | 引导用户至系统默认浏览器 (Safari / Chrome) |
| 嵌入式 Android WebView | 通过 shouldOverrideUrlLoading 拦截 |
宿主 App 实现控制激活规则 | 需要明确的 WebViewClient 重写 |
除非重写,否则抛出 net::ERR_UNKNOWN_URL_SCHEME |
常见问题解答 (FAQ)
Web to App 跳转如何处理未安装 App 的用户?
为什么没有用户点击事件时,编程重定向会失败?
如何防止 Android WebViews 中的 net::ERR_UNKNOWN_URL_SCHEME 错误?
总结与决策框架
自动化 Web to App 跳转需要弥合网页浏览器沙盒与原生移动操作系统之间的鸿沟。依赖基础静态链接或未经验证的自定义 Scheme 会带来摩擦,触发浏览器警告,并在用户旅程中增加流失。
部署多级重定向管道——结合已验证的 Universal Links、App Links、用户手势触发的 JavaScript 以及优雅的商店降级方案——有助于减少浏览器级别的路由失败,并支持更平滑的原生应用启动。通过将客户端 Web SDK 与具备弹性、允许列表强制验证的 WebView 代理配合使用,工程团队可以减少转化摩擦,并有效达成用户生命周期参与目标。
欲了解如何实现稳健的 Web-to-App 跳转流程,请查阅 Web SDK 集成文档,从 OpoInstall SDK 下载中心下载客户端库,探索 移动归因实现参考,或在 OpoInstall 开发者控制台注册您的应用。
相关材料
-
概念:Web to App 跳转,Universal Links,Android App Links,自定义 URL Scheme,Apple 智能应用横幅
-
技术:W3C 页面可见性 API,Android WebViewClient,iOS WKNavigationDelegate,Intent URIs
-
标准:IETF RFC 3986 统一资源标识符 (URI),Apple 关联域名规范,Android 数字资产链接协议,OWASP 移动应用安全测试指南 (MASTG)
-
API:OpoInstall Web JS SDK
wakeupOrInstallAPI,AndroidshouldOverrideUrlLoading,iOSdecidePolicyForNavigationAction -
官方文档与参考资料:
Share this article



