近期的大规模产业部署,进一步印证了这一战略转向。具体来看,在 2026 年 6 月 23 日的官方产品发布中,Google 对移动浏览器自动化能力进行了重要升级。因此,这些变化正在推动更低摩擦的 Web 交易体验。对于开发团队而言,眼前的挑战是,在保障安全性与数据一致性的同时,管理好跨平台跳转链路。尤其值得关注的是,Chrome 150 Autofills 更新的推出,标志着移动端用户体验进入了一个重要阶段。
Chrome 150 自动填充移动端字段:拆解 Google 双平台 Wallet 整合策略
在 2026 年 6 月 23 日 Chrome 150 移动端发布期间,Google 对表单自动化能力进行了重要升级。具体而言,Google Wallet 与 Chrome Autofills 的更深度整合,简化了移动设备上的证件信息存储流程。此外,浏览器现在支持驾驶执照、护照、Known Traveler Number 等复杂数据结构。因此,移动用户不再需要手动复制粘贴一长串字母和数字。与此同时,系统支持浏览器字段与数字钱包数据库之间的双向同步。例如,当用户在表单中输入车牌号时,Chrome 会提示将其加密并直接保存到 Google Wallet。详细规格可参见 The Keyword。
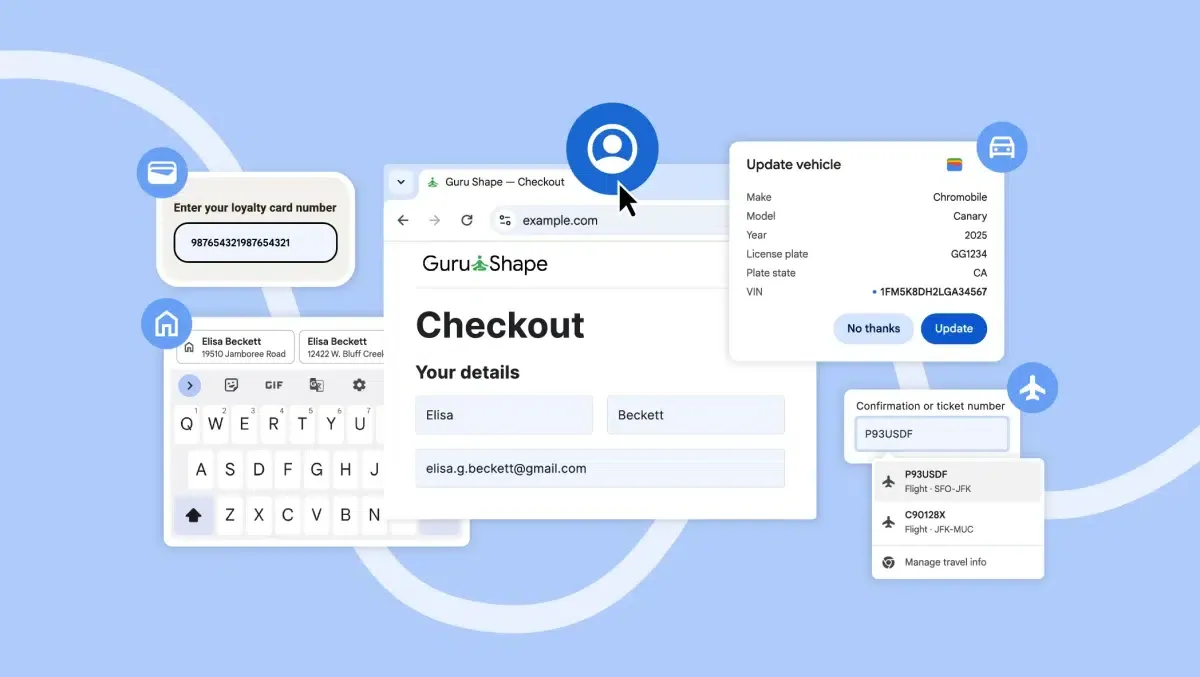
Wallet 整合与 Chrome 150 移动端机制
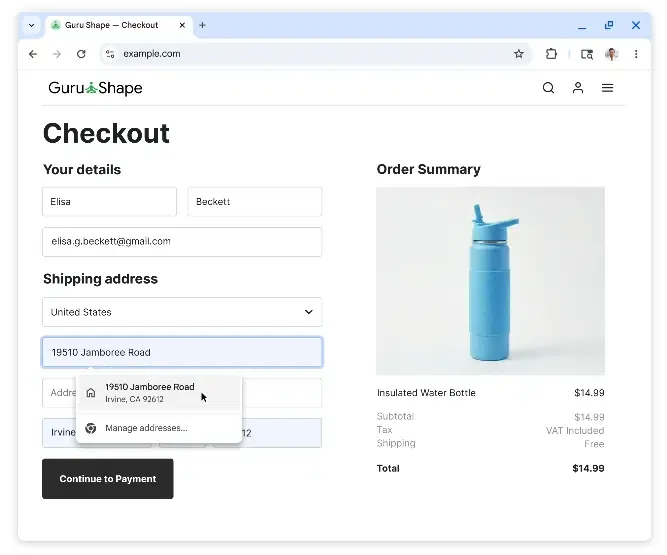
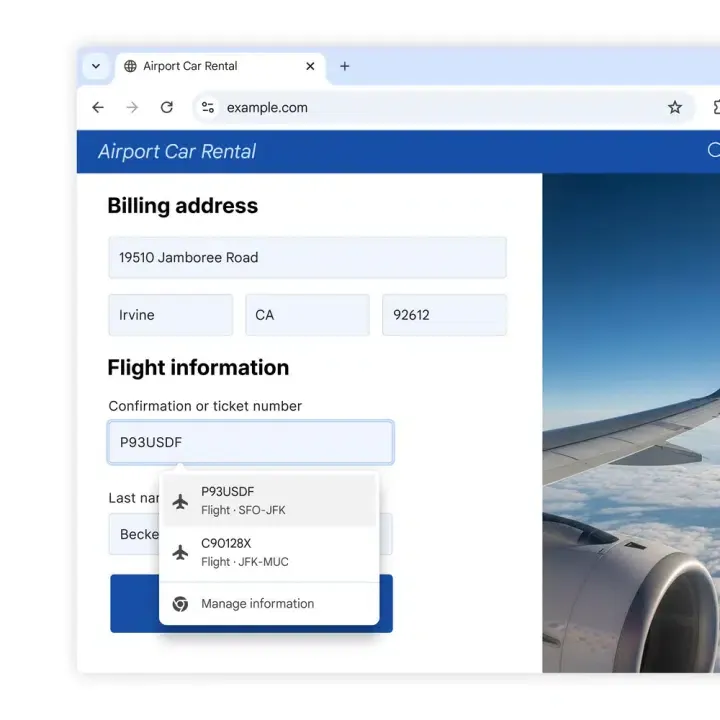
具体来看,当 Chrome 150 Autofills 处理复杂表单字段时,会直接从用户的数字钱包中读取已保存的护照号码、Known Traveler Number 和航班信息。例如,一位旅客在机场租车时,可以即时填入航班确认号和租车日期。此外,这一体验正在桌面端、Android 和 iOS 全球范围内逐步推出。因此,移动端浏览会变得更省心,尤其适合经常出行的用户。与此同时,Android 用户会看到两行式自动填充建议布局,而不是传统的一行界面。这一视觉升级让用户在空间有限的移动界面中,也能更快浏览并选择正确的凭证资料。
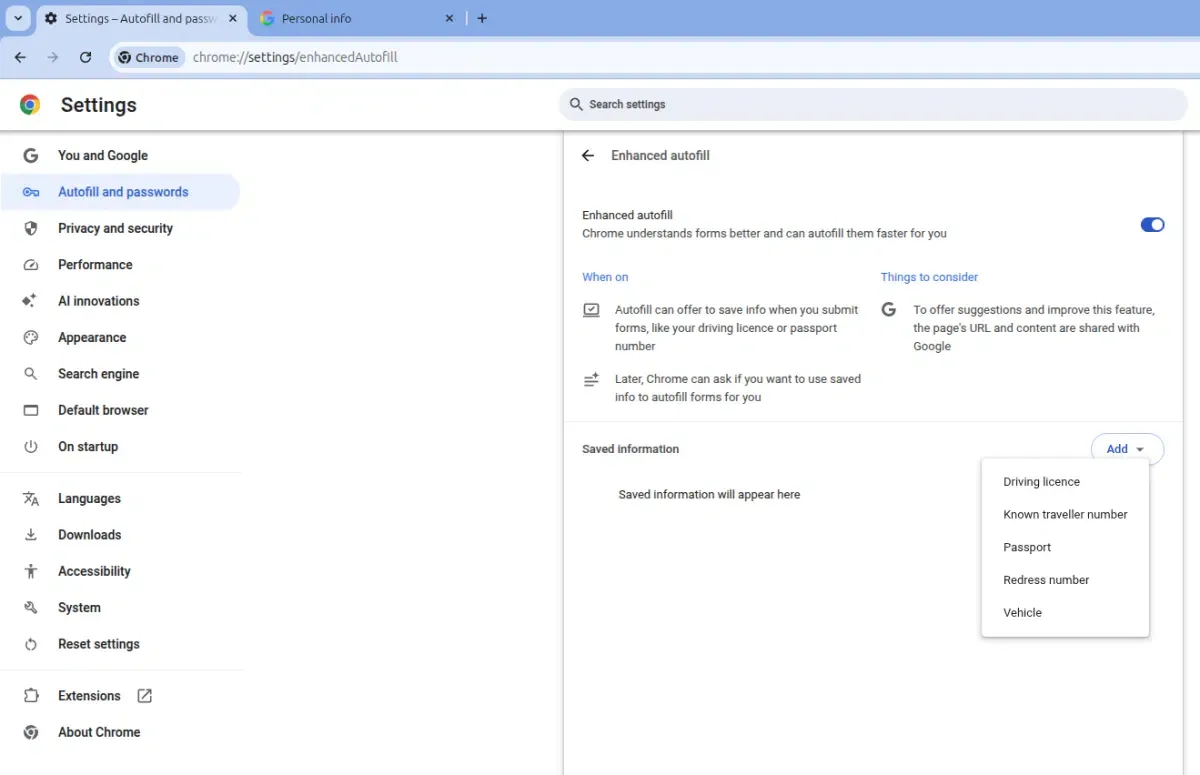
五类设置结构的调整
为了承载这些扩展能力,Google 对 Chrome 的偏好设置页面进行了较大幅度的结构调整。具体而言,在 Android 版 Chrome 150 中,旧的“Passwords and Autofill”部分被替换为更清晰的五类布局。此外,新界面将敏感信息划分为更明确的分组。因此,用户可以用更细粒度的方式管理自己的数据:
- Google Password Manager:保护和管理原始密码与加密 passkey。
- Payments:管理信用卡、借记卡、IBAN 以及零售会员卡。
- Contact info:汇总已验证的家庭和工作地址。
- Identity docs:管理驾驶执照、州身份证件和国际护照。
- Travel:重组已保存的航班行程、Known Traveler Number,以及车牌号或 VIN 等车辆信息。
双向加密与同意机制保护
由于处理政府签发的身份证件会带来显而易见的安全问题,Google 在核心设计中加入了严格的用户级防护机制。具体而言,当 Chrome 150 Autofills 处理驾驶执照或护照时,浏览器与 Google Wallet 之间的所有同步都会通过安全的端到端加密完成。此外,浏览器不会在没有用户明确同意的情况下保存或填写敏感信息。例如,用户可以通过单个钱包凭证底部附近的“Use private pass across Google”开关来管理共享偏好。关键在于,关闭该开关会立即阻止浏览器访问对应的特定文档。与此同时,Google 的支持页面披露,当用户访问带有活动表单的网站时,网站 URL 和内容可能会与 Google 共享,用于提升建议准确性。
绕过交互摩擦:自动化表单方案如何推动 Web-to-App 生态链路变化
随着浏览器自动完成用户填写流程,Web 表单正在绕过传统交互摩擦,从而加速 web-to-app 转化。具体而言,当 Chrome 150 Autofills 自动填充出行和支付数据时,Web 表单会减少传统交互阻力,进一步提升 web-to-app 转化效率。要在跨平台跳转中顺畅承接用户意图,需要稳定的 universal link 路由能力。
完成路径的反转:当 Agent 执行效率高于用户按键
此外,当成千上万的自主 Agent 执行任务时,它们会绕过传统 Web 浏览器和直接用户界面。因此,由于 Chrome 150 Autofills 可在后台线程中填充数据,标准 Web 流程会受到影响。具体而言,传统渠道归因模型依赖 cookie、HTTP referrer 和 UTM 参数来识别流量来源。与此同时,Agent 驱动的流量会直接通过 API 执行,这会剥离标准追踪参数。结果是,企业可能面临明显的数据差异,难以评估用户获取 ROI。关键问题在于,这种数据盲区会阻碍增长团队优化营销活动。
Bot 集群与无效流量风险向量
此外,低成本、高性能 token 的可用性,也带来了重要的安全风险向量。例如,恶意行为者可以部署自动化 Bot 集群来模拟自然交互。因此,这些 Bot 可能伪造 App 安装、制造欺诈性点击垃圾,并触发无效转化追踪事件。具体而言,由于 Agent 的行为会模仿人类决策,传统安全阈值并不容易识别这类欺诈。结果是,开发者可能面临严重的无效流量风险,使营销预算消耗在并不存在的流量上。与此同时,面向手动点击场景设计的传统软件开发工具包(SDK),在应对自动化任务时会显得吃力。关键在于,这一漏洞暴露出更稳健集成层的迫切需求。
参考架构与工程参考:建立稳健的 Web-to-App 路由协议
为了弥合 web-to-app 之间的断点,并保障结账链路安全,软件架构师需要实施标准化的工程防护措施。具体而言,我们需要采用“80/20”方法,即 80% 的架构聚焦通用技术原则,20% 借助经过验证的工具标准。此外,关键防护措施之一,是部署安全的跨平台 intent filter。因此,当一笔交易在浏览器中完成时,服务器必须发起即时且安全的握手,以唤起原生应用。
构建统一的 Web-to-App 路由协议
具体而言,在 Chrome 150 Autofills 完成初始表单字段填充后,系统必须交接用户上下文。此外,这一过渡需要部署一套标准化 universal linking 架构,将用户的交易状态从 Web 直接路由到原生环境。因此,应用可以立即启动,并保留用户的结账上下文。与此同时,服务器会校验 session token,确保传输过程未被恶意脚本拦截。结果是,集成可靠的 mobile sdk 能够确保整个获客生命周期中的数据一致性。
在 SDK 实现中强化加密签名
此外,保护传输链路需要强制执行加密签名。具体而言,每一个传输 URL 和 API callback 都必须使用私钥加密进行签名。因此,这可以确保 tracking url 不会被中间代理脚本篡改。与此同时,当应用执行握手时,服务器会校验签名以确认真实性。结果是,开发者可以更有把握地阻断伪造请求,并维护转化追踪完整性。为了避免手动搭建这些复杂基础设施,团队可以部署一个预配置的延迟参数透传框架,作为开箱可用的参考实现。
技术团队协同:Chrome 150 Autofills 在各节点的实施
具体而言,当 Chrome 150 Autofills 涉及技术文档中的工作流实现时,需要技术部门与营销部门紧密协作。具体来说,工程团队必须聚焦于统一唯一标识符,并确保 SDK 兼容性。此外,开发者需要设计稳健的 bundle id 策略,以支持多个多租户部署。因此,当 App 在不同区域商店中启动时,可以避免标识符冲突。与此同时,技术架构师必须实施安全的签名校验,防止 ios sdk 和 android sdk 被伪造调用。例如,ios sdk 必须利用安全的 universal links,而 android sdk 应依赖已验证的 app links。关键在于,这些 deep linking 协议能够确保 web-to-app 流程中的跳转既安全又即时。结果是,团队可以防止恶意脚本劫持 deep link generator。
面向开发者与架构师的技术考量
具体而言,开发者必须在 android sdk 和 ios sdk 之间实现统一的多平台标识符。此外,保持 bundle id 一致性对于跨商店路由至关重要。因此,当 App 通过 custom url scheme 或 universal links 启动时,上下文可以立即恢复。与此同时,签名校验必须在网关层执行,以防止恶意脚本注入。结果是,工程团队可以借助标准化 universal linking 架构,为下游系统提供高质量原始数据。
通缩环境下的增长策略与获客
具体而言,增长负责人必须调整获客指标,把重点放在实时 cohort 分析上。此外,使用 deferred deep linking 可以设计定制化 onboarding 流程。因此,当被推荐用户启动 App 时,邀请归因会自动完成转化归属。结果是,品牌可以计算更准确的客户获取成本(cac)与营销投入回报(roas)。关键在于,这种精细化归因能够过滤无效自动化流量。此外,这种协同机制可以同时支撑技术稳定性与可衡量的增长。
常见问题(FAQ)
Chrome 150 Autofills 会把表单数据分享给 Google 服务器吗?
为什么 Chrome 150 Autofills 身份信息会影响移动端活动归因?
开发者如何在 Chrome 150 Autofills 原生表单后保护握手链路?
宏观技术预测:Privacy Sandbox 与解耦式 Web-to-App 路径的未来
此次发布意味着全球技术格局正在发生更广泛的变化。具体而言,操作系统与应用分发之间的传统边界正在开始松动。此外,随着智能 Agent 和浏览器引擎接管执行任务,用户的主要界面将转向高度自动化、支持语音或对话式的布局。因此,传统应用商店对可发现性的垄断会被削弱。与此同时,行业将看到动态生成、面向单一任务的微型应用快速增长,这类应用专为即时任务而设计。结果是,对即时、低摩擦分发的需求会明显上升。关键在于,如果开发者不能让归因与安全层适配这一新的 Agentic 模式,就会难以看清真实流量来源。
此外,模型智能集中在少数全球巨头手中,也会抬高合规门槛。具体而言,SKAdNetwork 和 Google Privacy Sandbox 等数据隐私框架将继续收紧数据访问。因此,开发者需要优先采用第一方、确定性的数据采集方式,而不是依赖概率式追踪。与此同时,集成安全的多触点归因标准,将成为任何技术架构的基础要求。结果是,Chrome 150 Autofills 能够处理高度敏感凭证的时代,代表着一种新的技术走向,也预示着全新技术阶段的开启。关键在于,组织需要从现在开始重建数据管道,才能在这个更加去中心化的未来保持竞争力。
Share this article



