Cursor 发布 Build Live Apps?2026 年 11 月 5 日,Cursor 正式推出 Cursor Build Live Apps 功能,允许启用 Cloud Agents 的付费方案用户直接通过自然语言提示词构建、托管和共享实时的 Web 应用程序。尽管 AI 编程助手降低了编写软件的成本,但 Cursor 指出,由于配置托管、数据库、身份验证和安全性仍然是一道手动门槛,大多数由用户生成的工具最终都停留在 localhost。通过此次更新,云端代理可以搭建 Web 应用程序框架、按需配置文件型 PostgreSQL 数据库、配置单点登录(SSO)身份验证、运行平台发布前安全检查,并将项目部署到可共享的 URL,无需手动进行基础设施设置。
从本地到生产环境:Cursor Build Live Apps 的核心功能
核心概览
- 发布范围:于 2026 年 11 月 5 日面向所有启用 Cloud Agents 的付费 Cursor 方案发布;该功能需要云端执行,无法在本地代理上运行。
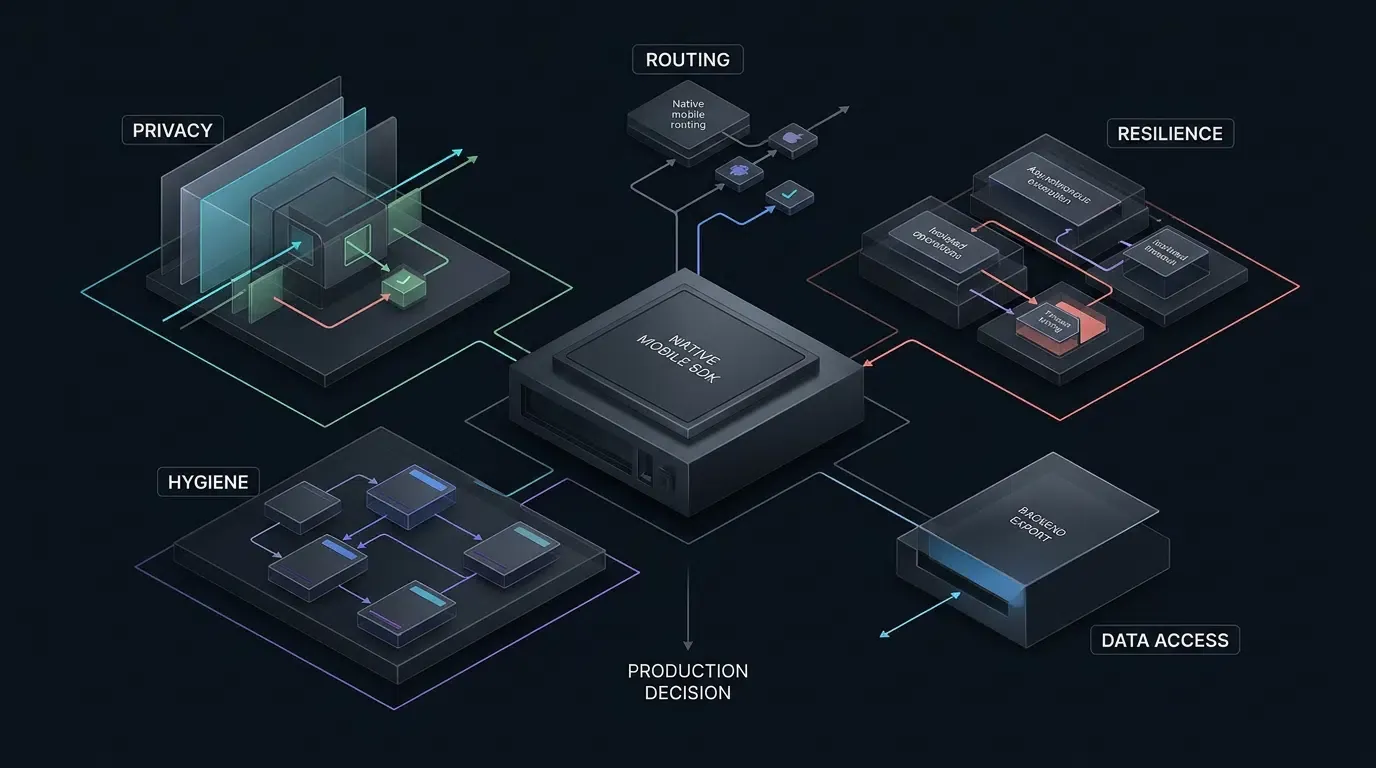
- 托管技术栈:自动搭建 Web 应用程序框架,按需配置文件型 PostgreSQL 数据库,配置 Cursor SSO 身份验证,并部署到托管云环境。
- 治理与共享:发布前运行强制性的基线检查和可配置的代理安全审查,要求登录 Cursor 才能访问私有和团队可见应用,在团队版和企业版中默认禁用公开共享(除非由管理员启用),并支持用于自动化脚本或 Grok Bot 的带有标头身份验证的 Cursor API 密钥。
将内部实用工具从开发者的本地机器迁移到线上环境,通常需要配置云账户、数据库实例、身份提供商和部署流水线。根据 Cursor Build Live Apps 更新日志,该平台自动化了这些步骤,使销售、运营、法务、财务和工程等各部门的员工能够通过直接链接构建和共享可用的 Web 工具。
在 Cursor 自身的组织内,各团队已使用该工作流部署了几类内部软件:
- 用于活动注册、客户账号分配和工位排程的内部运营工具。
- 结合幻灯片、视频和互动产品演示的面向客户的多媒体演示文稿。
- 面向新员工的入职、赋能和培训门户。
- 跟踪漏斗指标和交易机会的实时销售仪表盘。
- 工程服务管理门户。
正如 The New Stack 关于 Cursor 部署工作流的报道中所阐述的那样,将应用程序从最初的想法转变为线上链接,在 Cloud Agent 界面中需要经过四个阶段:
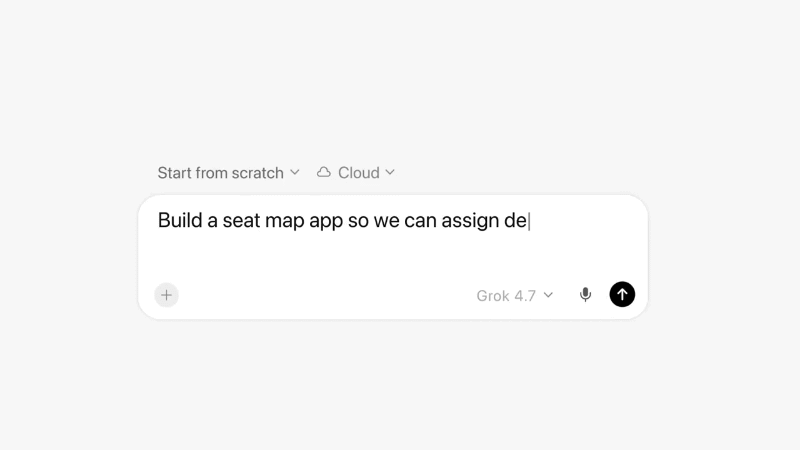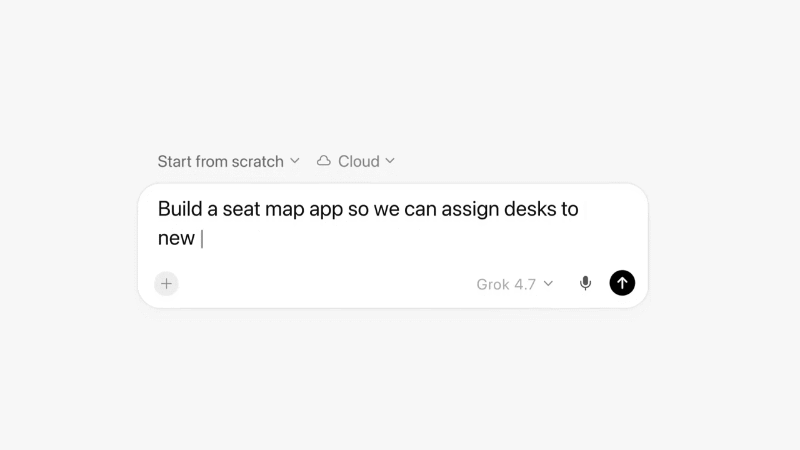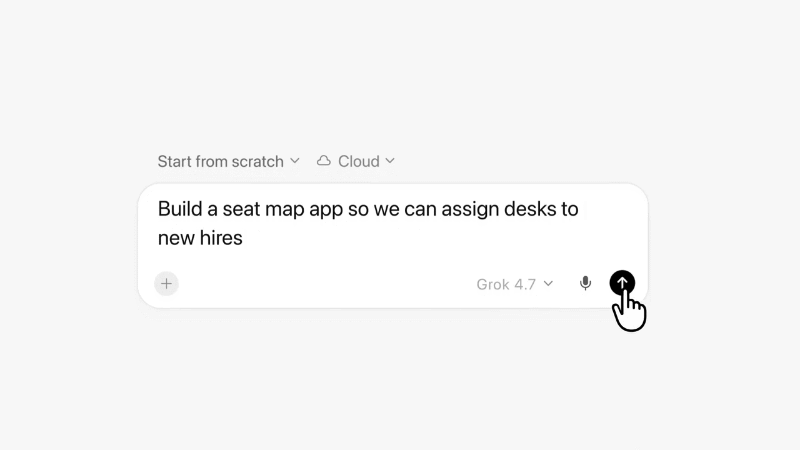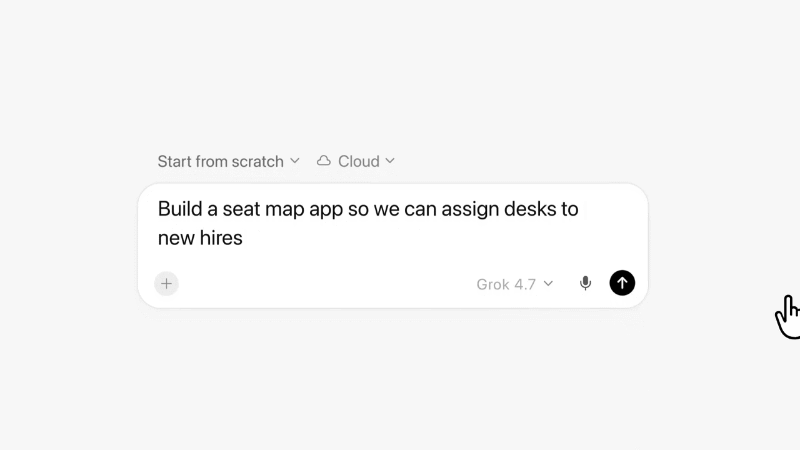
首先,用户启动云端代理并用通俗语言描述所需的 Web 应用程序。其次,云端代理生成应用程序,配置文件型后端组件(如数据库和身份验证),准备托管环境,并运行自动化检查。
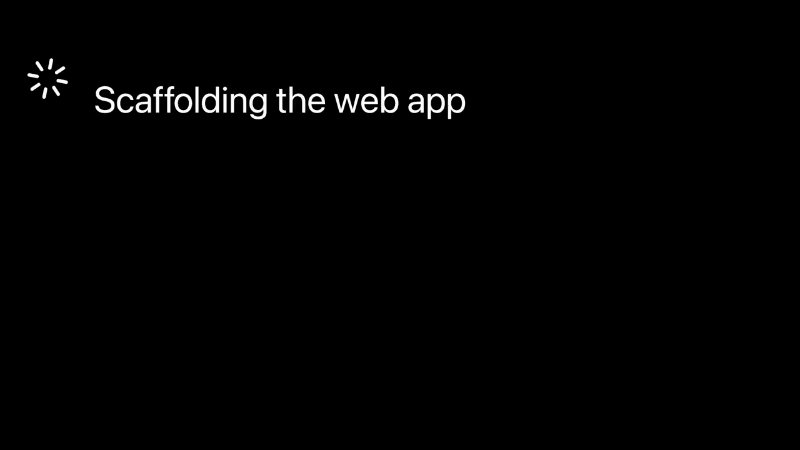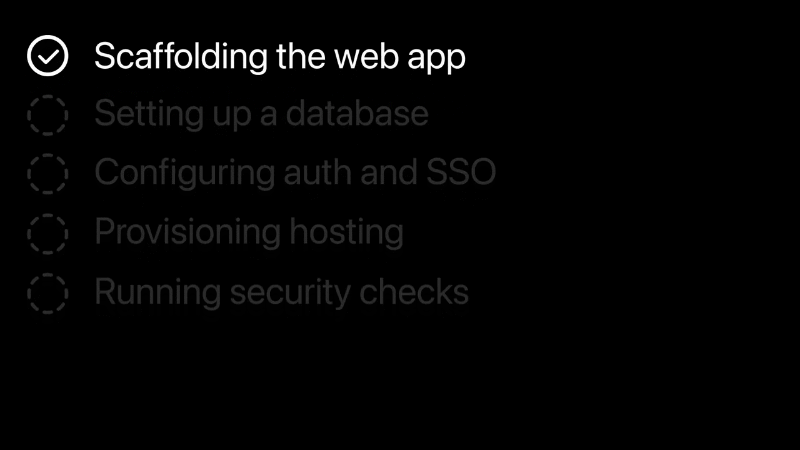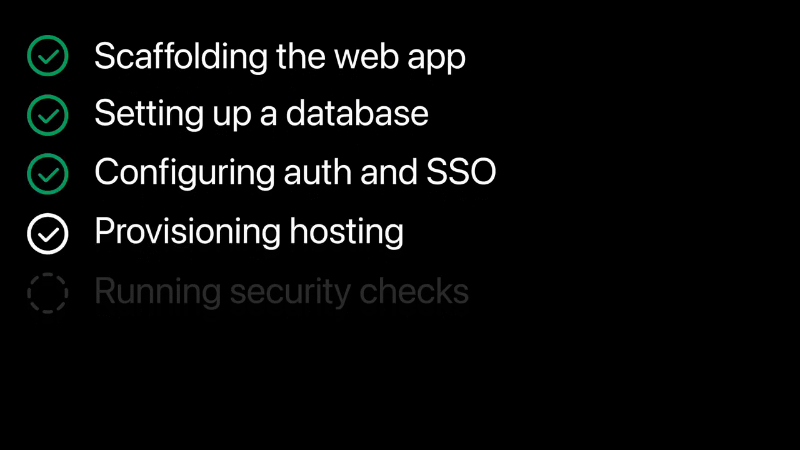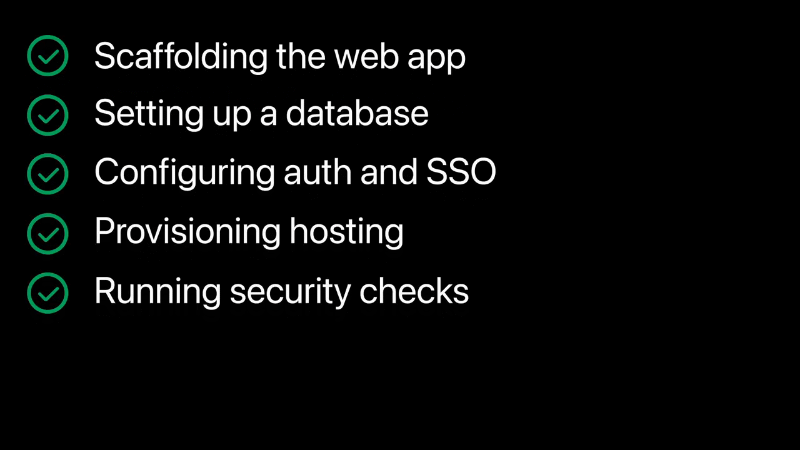 第三,构建完成后,用户可以在工作区内预览交互式应用程序,打开发布对话框,选择一个唯一的域,并在向其他人公开该工具之前配置访问范围设置。
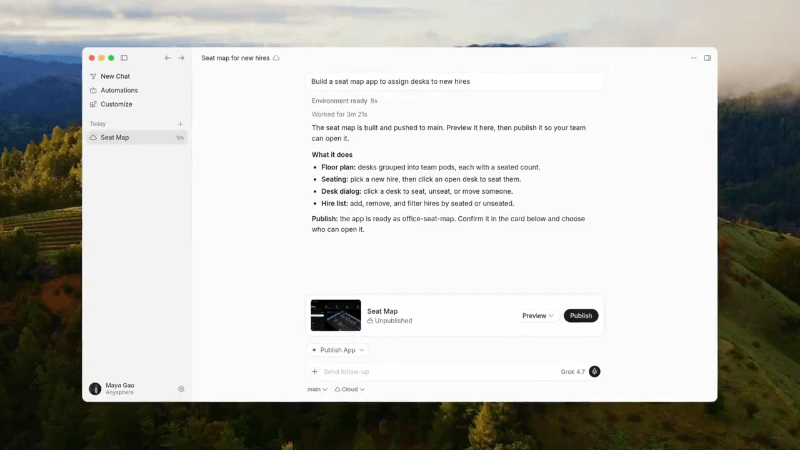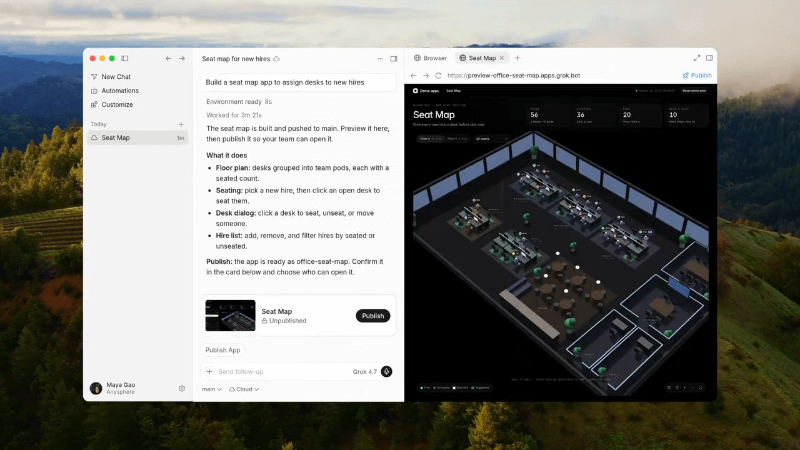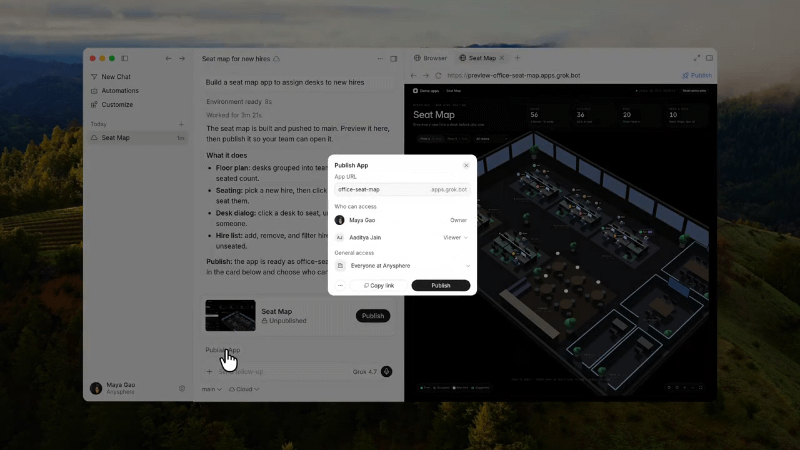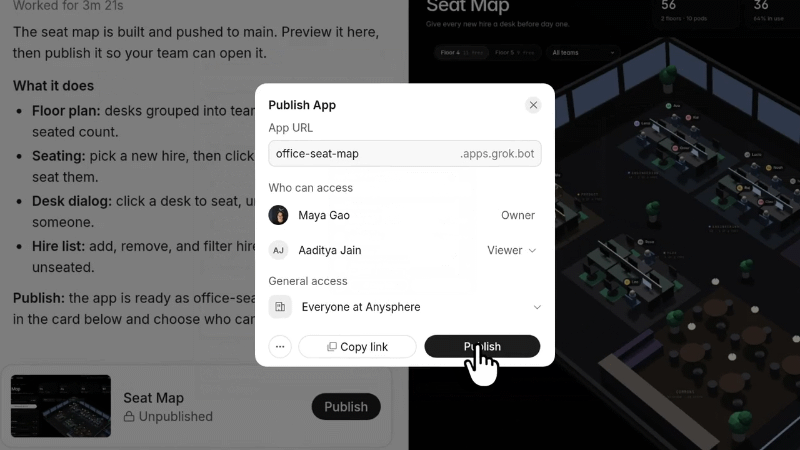
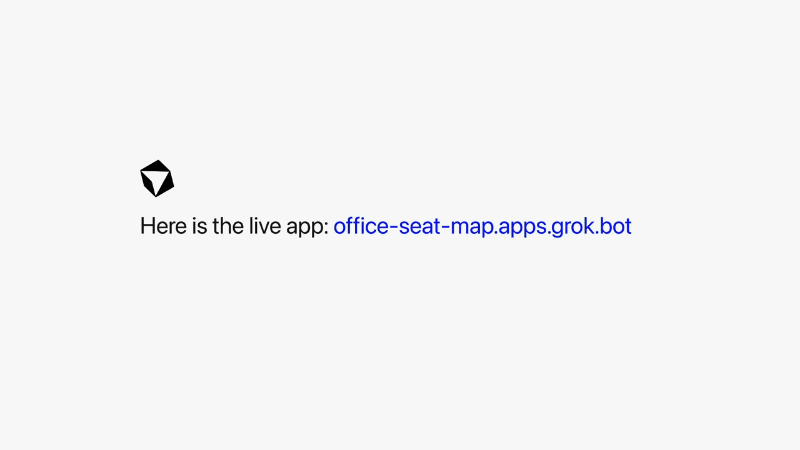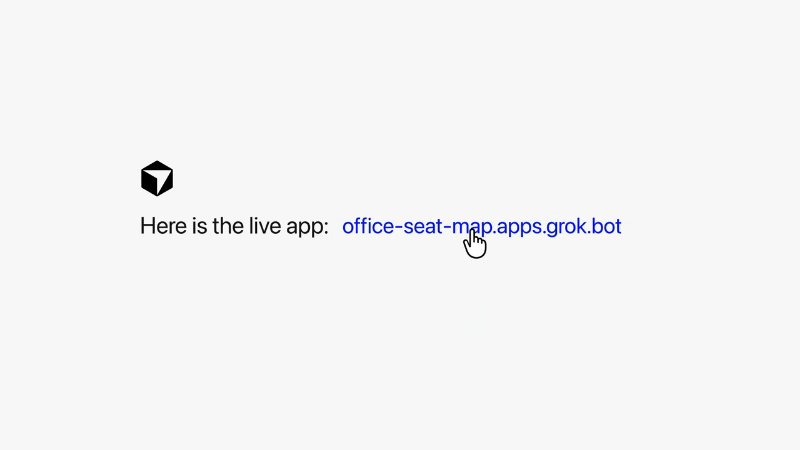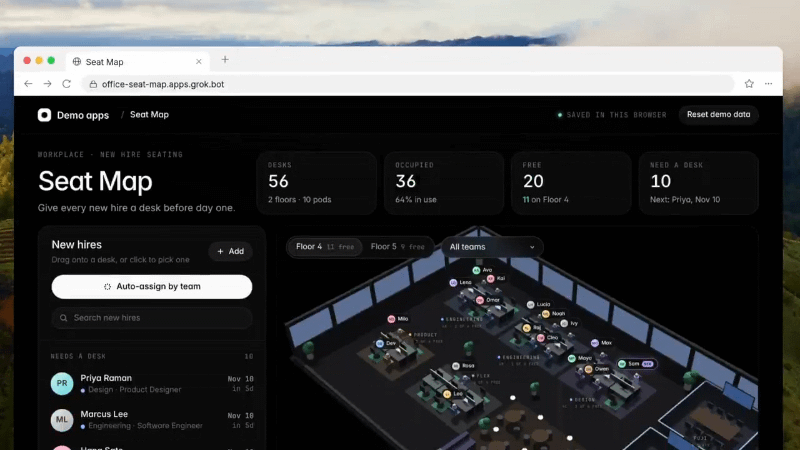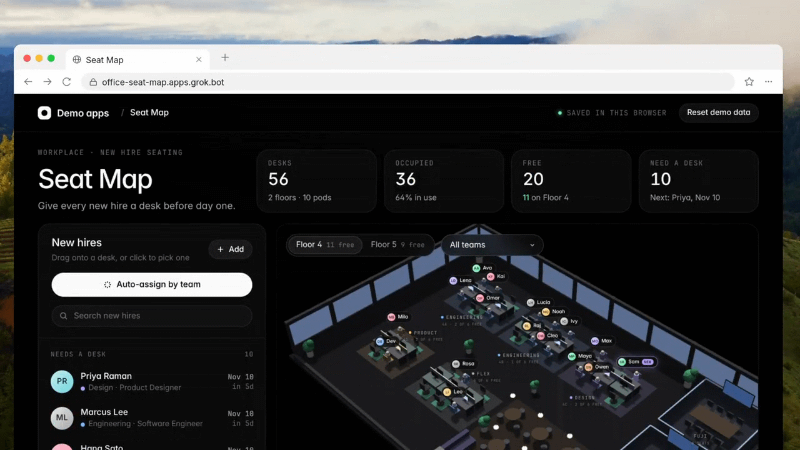
最后,在通过发布前检查并且用户确认发布后,Cursor 会返回一个线上链接,直接在浏览器中打开已部署的应用程序,例如交互式办公室座位图工具。
底层技术:云端代理、托管托管与代码仓库来源
Cursor Build Live Apps 的技术基础依赖于
Cursor Cloud Agents
,它允许用户在远程环境中运行异步编码代理,而无需保持本地笔记本电脑处于开启状态。由于部署流水线会配置文件型数据库、身份验证服务和托管托管,因此该功能专为 Cloud Agents 设计,无法与本地运行的代理一起使用。Cursor 在 2026 年 8 月 27 日开始缩小代码生成与线上部署之间的差距,当时它引入了一项初始工作流,用于从头开始创建项目并在线上 URL 上进行预览。然而,在早期的版本中,发布到线上 URL 需要用户连接自己的外部 Vercel 账户。
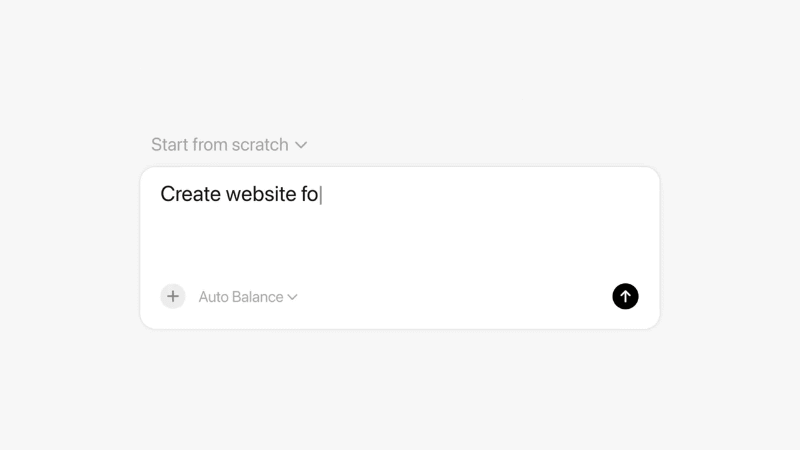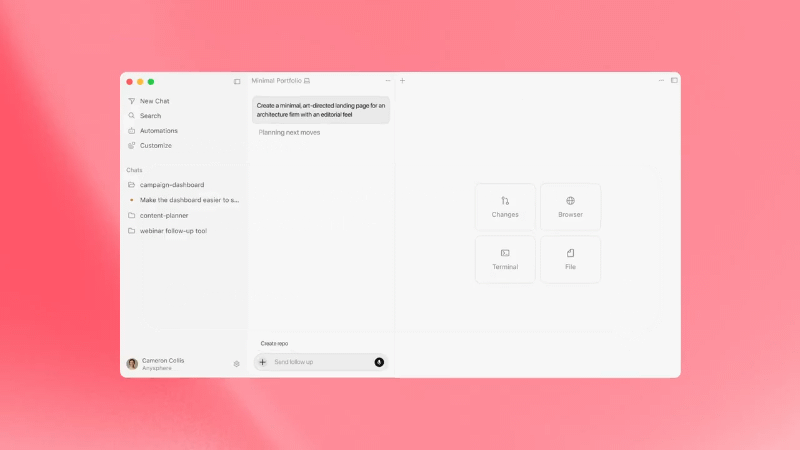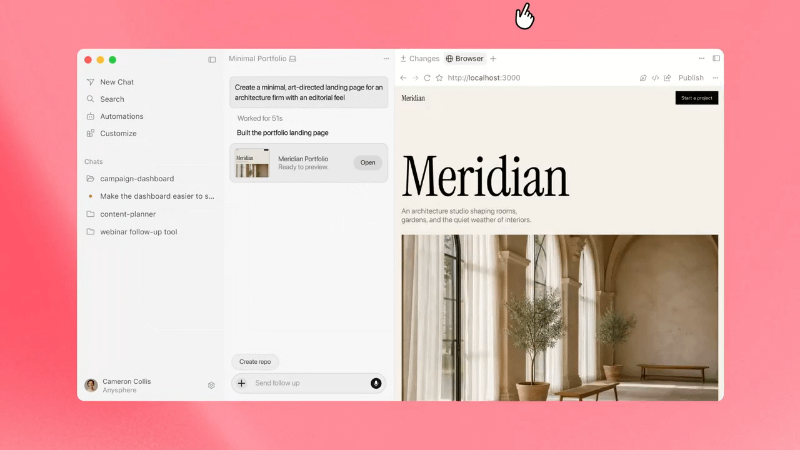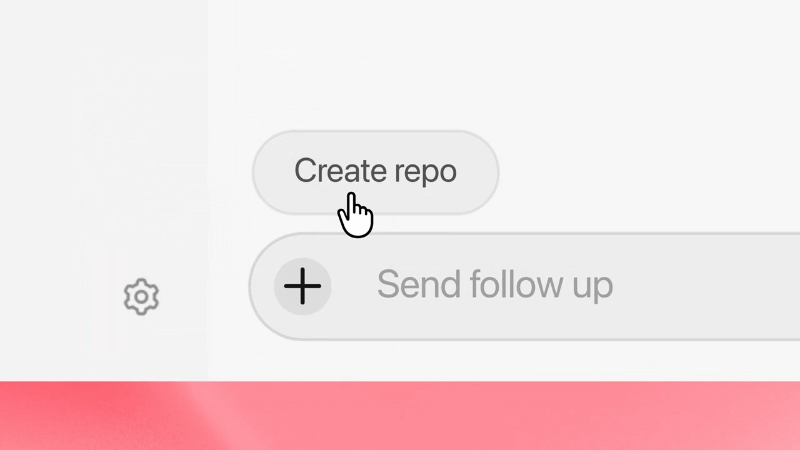
11 月 5 日的更新消除了用户链接或管理独立托管账户的需求。虽然 Cursor 的更新日志没有透露其底层的云服务商,但 The New Stack 援引 Vercel 在 X 上的声明报道称,托管托管层建立在 Vercel for Platforms 之上,Cursor 会自动为每个团队或个人订阅者创建一个专用的、隔离的托管账户。
全链路配置文件生成、安全审查和部署流程的结构如下:
[源输入:自然语言提示词 / Cursor Origin / GitHub 代码仓库]
                                 │
                                 ▼
              [Cursor Cloud Agent 执行环境]
              ├── 搭建 Web 应用代码库
              ├── 配置文件型 PostgreSQL 数据库(按需)
              ├── 配置 Cursor SSO 身份验证
              └── 提示输入外部密钥(托管处理,确保代理永不查看原始值)
                                 │
                                 ▼
         [发布前关卡:确定性 + 代理安全审查]
              ├── 运行强制基线检查(例如暴露的密钥)
              └── 评估代理与自定义团队管理员安全规则
                                 │
        (满足强制检查和适用的批准规则)
                                 │
                                 ▼
      [托管部署到用户选择的域和隔离托管环境]
              ├── 私有和团队访问(需要登录 Cursor;团队版/企业版默认关闭公开访问)
              ├── 公开访问(适用于个人方案或由团队管理员启用时)
              └── 编程访问(通过请求标头的 Cursor API 密钥)
开发者可以从两个代码仓库来源发起部署:
- 新建或现有的 Cursor Origin 代码仓库:从头开始的用户会自动在 Cursor Origin(Cursor 于 2026 年 8 月 17 日推出的以代理为中心的 Git 托管平台)上创建一个代码仓库。
- 现有的 GitHub 代码仓库:在 GitHub 上拥有现有项目的工程师可以使用云端代理来准备和发布应用程序,而无需将代码仓库迁移到 Origin。据 Cursor 称,对 GitLab 和其他 Git 提供商的支持计划在未来的更新中推出。
发布前安全关卡与访问治理
在整个组织内启用快速 Web 部署需要围绕凭据处理、发布前验证和访问范围建立护栏,Cursor 在其 Cloud Agent Apps 文档中对此进行了详细说明。
密钥隔离与发布前审查层级
当应用程序需要连接到外部基础设施(例如企业数据仓库或第三方 API)时,Cursor 会提示用户输入所需的密钥。据 Cursor 称,这些密钥经过管理,使得代理不会看到原始密钥值。
在应用程序上线之前,用户必须明确发布它,这将触发两类平台检查:
- 确定性检查:始终运行基于规则的基线扫描,以检测常见问题,例如应用程序文件中的硬编码密钥、令牌或暴露的凭据。
- 代理安全审查:由 AI 驱动的审查会检查项目是否存在更广泛的安全问题,并在检查失败时指导用户如何修复。
团队管理员可以查看所有已部署的团队应用程序和存储的密钥。管理员可以添加自定义安全审查规则、取消发布任何线上应用程序,并批准某些被安全审查标记的发布。然而,管理审批并非对每项检查的无条件绕过:强制性的基线保护仍然会得到执行,并且通过发布前扫描旨在降低常见的凭据泄漏风险,而不是保证自定义应用程序逻辑或外部数据库权限绝对没有漏洞。
访问范围与基于标头的 API 密钥
一旦应用程序通过了所需的检查并部署到其选定的 URL,访问控制便由方案类型和身份验证方法决定:
- 团队和企业访问:应用程序可以与特定个人、用户组或整个组织共享。私有和团队可见的应用程序需要登录 Cursor。团队版和企业版默认禁用公开共享,但管理员可以启用它;公开共享的应用程序可由拥有链接的任何人打开。
- 个人方案公开共享:个人方案的订阅者可以发布具有公共访问权限的应用程序,以便拥有 URL 的任何人都可以打开该 Web 应用。
- 通过 API 密钥进行编程访问:为了让自动化脚本、持续集成(CI)任务或诸如 Grok Bot 等外部代理与已部署的应用程序进行交互,用户可以配置 Cursor API 密钥。与在可共享 URL 中公开凭据不同,编程客户端通过在 HTTP 请求标头中传递 Cursor API 密钥进行身份验证,密钥在个人或团队级别进行单独管理。
竞品背景:挑战 Lovable、Replit 和 Grok Build
通过将托管托管、按需 PostgreSQL 配置文件和 SSO 身份验证直接集成到其 Cloud Agent 工作流中,Cursor 直接对标了 Lovable 和 Replit 等提示词驱动的应用平台。在市场定位方面,虽然 Lovable 和 Replit 历史上主要吸引了个人创作者和独立构建者,但 Cursor 的发布重点强调了企业内部软件——帮助领域专家构建运营工具,而无需等待专职的基础设施工程团队——同时仍然为个人订阅者提供公开的 Web 发布支持。
继 2026 年 8 月 SpaceX 收购 Cursor 之后(该交易在 SpaceX 的 SEC 文件中披露,隐含股权价值为 600 亿美元,会计购买对价为 425 亿美元),该功能也与埃隆·马斯克更广泛的技术生态系统中的产品并驾齐驱。SpaceX 旗下的 xAI 此前推出了 Grok Build Mode,允许用户在 Grok 聊天中创建轻量级应用和游戏,并通过 grok.me 链接进行分享。而 Grok Build 专注于对话式创建,Cursor Build Live Apps 则立足于基于代码仓库的开发(Cursor Origin 和 GitHub)、团队安全规则和企业 SSO 治理。
工作流对比与实施清单
评估 Cursor Build Live Apps 的工程负责人可以将其实施范围和治理模型与本地开发以及 Cursor 早期的预览工作流进行对比:
| 工作流阶段 | 执行环境 | 托管与数据库设置 | 身份验证与共享范围 | 安全与治理控制 |
|---|---|---|---|---|
| 本地代理原型 | 本地 IDE / 开发者机器 | 手动本地服务器和本地数据库配置 | 仅限本地机器(localhost) |
开发者管理的本地环境 |
| Cursor 2026年8月27日预览版 | Cursor Cloud Agent | 浏览器预览;发布需要链接外部 Vercel 账户 | 由外部 Vercel 项目设置决定 | 通过外部托管账户管理 |
| Build Live Apps(个人方案) | Cursor Cloud Agent(付费方案) | 托管隔离托管 + 按需 PostgreSQL | 私有应用需登录 Cursor,可选公开 URL 共享或 API 密钥标头 | 强制确定性检查 + 代理发布前审查 |
| Build Live Apps(团队版/企业版) | Cursor Cloud Agent(付费方案) | 托管隔离托管 + 按需 PostgreSQL | 通过登录 Cursor 进行私有/团队访问;默认关闭公开共享(管理员可配) | 发布前检查、自定义管理员规则、发布批准和管理员取消发布控制 |
工程与安全团队治理清单
采用 Cursor Build Live Apps 进行内部工具开发的组织应建立清晰的运营实践:
- 定义自定义发布前规则:使用团队管理员控制台添加组织特定的安全审查规则,在应用程序上线前检查内部端点暴露和数据处理合规性。
- 验证外部数据仓库权限:由于自动发布前扫描侧重于应用程序文件和暴露的密钥,因此需要对连接到线上应用程序的任何外部数据仓库独立强制执行最小权限数据库角色和行级安全性。
- 审计团队共享策略:确认团队版和企业版是否应保持禁用公共链接共享,以便内部仪表盘和运营工具需要登录 Cursor,并在管理员仪表盘中定期审查活跃的应用程序。
- 管理 API 密钥生命周期:要求自动化脚本、CI 工作流和 Grok Bot 集成严格通过使用带作用域的 Cursor API 密钥的 HTTP 请求标头进行身份验证,并在内部工具退役时吊销密钥。
常见问题解答 (FAQ)
开发者可以将 Cursor Build Live Apps 与本地运行的编码代理一起使用吗?
每个部署的应用程序都会自动创建一个 PostgreSQL 数据库吗?
团队管理员可以覆盖任何失败的发布前安全检查吗?
自动化脚本或 Grok Bot 如何通过已部署的 Cursor 应用程序进行身份验证?
工程团队的核心要点
Cursor 发布 Build Live Apps 解决了 AI 辅助软件开发中长期存在的瓶颈:虽然编码代理使生成应用逻辑变得迅速,但将该代码安全地部署给同事通常会卡在基础设施设置上。通过将 Cloud Agents 与按需 PostgreSQL 配置文件、Cursor SSO、发布前安全关卡和托管托管相结合,Cursor 将基于代码仓库的提示词转化为了可以通过共享 URL 访问的线上内部工具。
对于工程和安全领导者而言,从 localhost 原型向即时云部署的转变使得行政治理变得必不可少。将 Cursor 内置的密钥处理和自定义发布前审查规则与外部数据存储上的严格最小权限相结合,使团队能够快速交付内部工具,同时不会失去对企业数据的可见性。
参考资料
-
Cursor 更新日志:Cursor 中的 Build Live Apps — 2026 年 11 月 5 日官方发布公告,详细介绍了云端代理应用构建、按需 Postgres、Cursor SSO、发布前安全检查和链接共享。
-
Cursor 文档:Cloud Agent Apps — 官方技术文档,涵盖线上应用部署、密钥处理、安全审查规则、管理批准边界、公开共享控制和 API 密钥标头身份验证。
-
Cursor 文档:Cloud Agents 概览 — 解释远程云端代理执行环境和支持方案的官方指南。
-
Cursor 更新日志:在 Cloud Agents 中从头开始启动项目 — 2026 年 8 月 27 日官方更新,记录了早期的预览工作流和外部 Vercel 账户发布要求。
-
Cursor 更新日志:Origin 代码托管 — 2026 年 8 月 17 日官方发布说明,引入 Cursor Origin 作为以代理为中心的 Git 托管平台。
-
Cursor 博客:加入 SpaceX — 关于 SpaceX 收购 Cursor 的 2026 年 8 月官方公告。
-
美国证券交易委员会:SpaceX 表格备案(2026 年 9 月 30 日) — 监管备案文件,详细说明了 Cursor 收购案的 600 亿美元隐含股权价值和 425 亿美元会计购买对价。
-
The New Stack:Cursor 凭借完全托管的应用部署向 Lovable 和 Replit 发起挑战 — Paul Sawers 的报道,涵盖四步部署工作流以及 Vercel 关于 Vercel for Platforms 托管的声明。
Share this article