华为小艺也能点外卖了?华为于 2026 年 9 月 22 日确认将淘宝即时零售智能体直接生产集成至小艺系统助手。依托 HarmonyOS 7 的架构升级,该部署支持用户通过自然语言指令全流程执行外卖订购——从本地商家发现、菜单筛选到自动组装购物车和结算派单。当华为小艺通过后台平台服务实现点外卖时,它标志着移动计算领域的一次深刻结构性转变:服务发现正在绕过传统的应用启动器,转而采用系统级的意图分发机制。对于软件架构师和移动工程团队而言,这种架构重组表明,经过验证的系统路由、健壮的会话状态交接以及安全的深度链接(Deeplink)跳转机制,对于在异构客户端运行时中保持交易上下文的完整性至关重要。
演进历程与智能生态里程碑
小艺内置自动化餐饮点单功能的正式上线,反映了整个移动计算领域多年来更深层次的范式转变。在整个智能手机时代,消费者的数字交互一直严格遵循以应用为中心的拓扑结构。用户解锁物理终端,手动寻找品牌应用图标,解析视觉目录菜单,确认行项目变量,并在独立的软件沙盒中完成支付。尽管这种传统模式能够实现功能,却给在割裂的多应用工作流中穿梭的用户带来了沉重的认知和操作开销。
核心要点
- 语音驱动的订单执行:HarmonyOS 7 的小艺助手与阿里淘宝即时零售智能体实现商业集成,支持通过自然语言语音指令进行端到端的外卖订购,无需手动浏览独立的应用商店。
- HarmonyOS 生态规模:华为 2026 年生态披露数据显示,运行 HarmonyOS 6 和 HarmonyOS 7 的活跃设备已突破 8,500 万台,而早期的平台更新显示其注册开发者已超过 1,100 万,可用应用和服务超过 40 万个;行业会议报道还指出每日应用下载量超过 2.0 亿次。
- 统一的智能体基础设施:该部署运行在围绕 HarmonyOS 智能体框架 2.0 构建的更广泛的 HarmonyOS 7 智能体生态系统中,利用端云协同规划来跨 2,100 项平台能力、500 个合作伙伴技能以及 2,000 多个特定领域的智能体协调系统意图。
统一对话式智能体的引入开始通过在操作系统根部拦截意图来解决这种摩擦。正如官方的 HarmonyOS 平台概览中所记载的那样,华为将其次系统级助手定位为不仅是被动的语音听筒,更是意图驱动的协调层。整个 2026 年,华为详细阐述了该平台如何超越基础的二进制兼容性,迈向协作式架构共创。在超过 8,500 万台 HarmonyOS 6 和 HarmonyOS 7 活跃设备的基数上运行,平台的分布式基础现在托管着超过 40 万个可用的应用程序和平台服务。
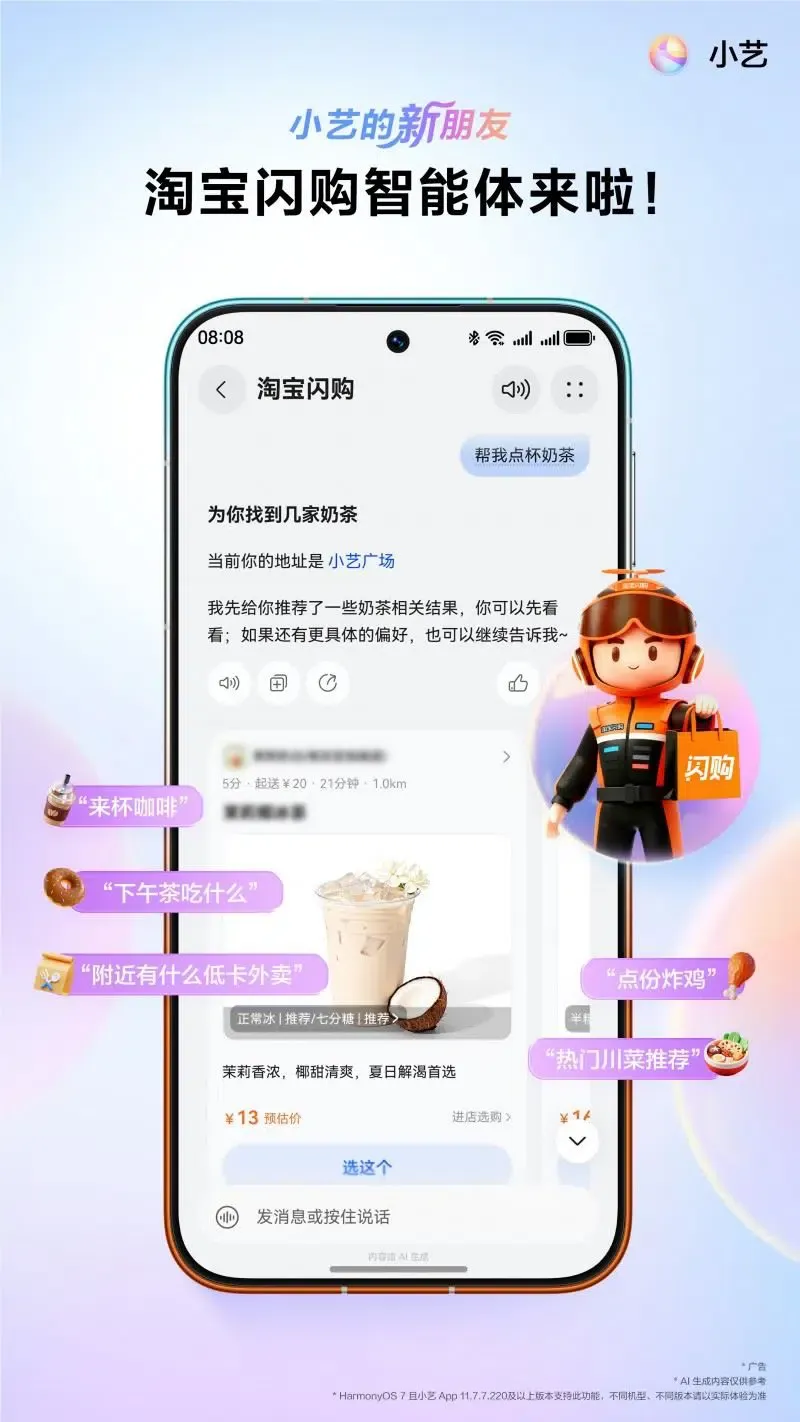
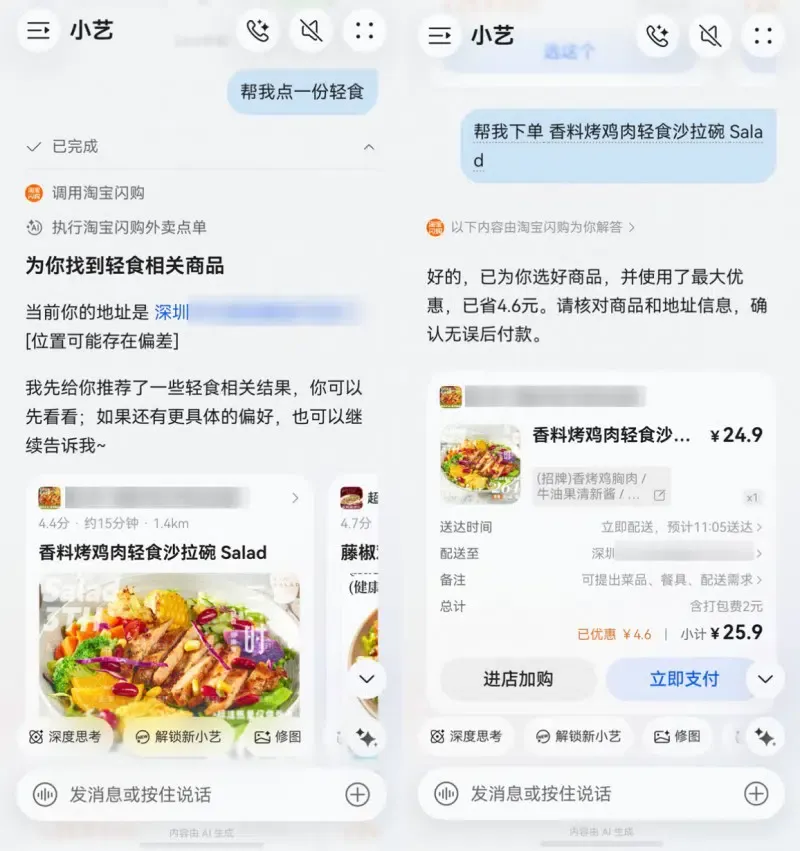
该基础设施的实际落地通过淘宝即时零售智能体的消费级发布呈现出来。小艺无需用户手动启动专门的外卖软件,而是动态编排交互过程。用户发起一个模糊的提示——例如请求高品质辣味食品或点一杯加浓少冰的冰美式——就会触发自主的实体解析。智能体框架会解析上下文地理位置、检索商家可用性指标、应用用户特定的饮食偏好、自动匹配符合条件的优惠券,并在屏幕上呈现交互式结算卡片。
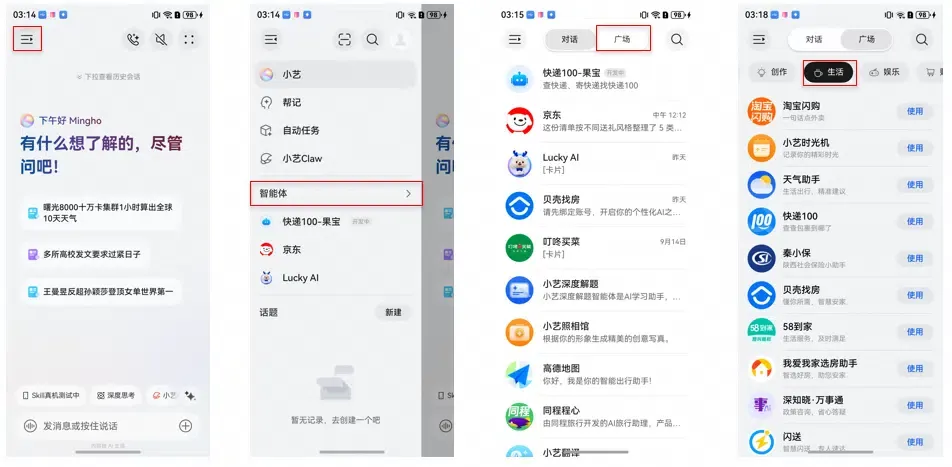
在当前的生产版本中,餐饮搜索、菜品选择、地址确认和最终支付验证完全在小艺的对话卡片中执行。然而,在更广泛的生态工作流中,边缘边界不可避免地会出现。如果合作伙伴工作流随后需要将用户转移到原生客户端,以进行助手表面不支持的交互——例如高级争议解决、自定义商家会员互动或复杂的订单调整——接收应用必须安全地恢复相关的上下文。该转换的工程完整性决定了用户旅程的最终成功。
技术深度解析与上下文交接的摩擦
在对话式呈现的背后,在操作系统助手和第三方原生客户端之间传输结构化状态带来了复杂的技术架构障碍。系统级助手作为协调的执行环境运行,评估用户意图并分发结构化有效负载。相反,商业客户端软件依赖于受离散组件生命周期支配的有状态、UI 驱动的架构。
+-----------------------------------------------------------------------------------------+
|                  SYSTEM ASSISTANT TO NATIVE APPLICATION HANDOFF SEQUENCE                |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  [ User Voice Input ] ---> "Order an extra-shot iced Americano with light ice"          |
|                                                                                         |
|  [ OS Assistant (Celia) ]                                                               |
|         |                                                                               |
|         +---> HarmonyOS Agent Framework 2.0 (Intent Resolution)                         |
|         |                                                                               |
|         +---> Geolocation & Stored Preference Binding (Merchant Selection)              |
|         |                                                                               |
|         v                                                                               |
|  [ Partner Agent (Taobao Instant Commerce) ]                                            |
|         |                                                                               |
|         +---> Generates Opaque Ephemeral Pointer: { handoff_id: "hnd_9921_alpha" }      |
|         |     (Canonical state retained securely on backend servers)                    |
|         |                                                                               |
|         v                                                                               |
|  [ Conditional Boundary: Complex Fulfillment or Native Escalation Required ]            |
|         |                                                                               |
|         +---------------------------------------+---------------------------------------+
|         |                                       |                                       |
|         v                                       v                                       |
|  ( Custom URI Scheme )                 ( Verified App Link Protocol )                   |
|         |                                       |                                       |
|  * No domain ownership verification    * Domain ownership verified via Asset Links      |
|  * High risk of scheme collision       * Collision risk significantly mitigated         |
|  * May prompt disambiguation chooser   * Dispatches directly to Activity / UIAbility    |
|         |                                       |                                       |
|         v                                       v                                       |
|  [ Receiving Application Lifecycle: Target Scene Restoration Execution ]                |
|  * App extracts opaque handoff_id from validated HTTPS URI                              |
|  * Dispatches token asynchronously to authoritative backend validation service          |
|  * Backend verifies expiration, single-use nonce, and account binding                   |
|  * Server returns canonical merchant, SKU, and target route state                      |
|  * Client securely renders destination interface with zero client-trusted URI state     |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
意图序列化与安全令牌握手
当助手协调订单时,它会将高级请求处理为结构化参数。如果交互流程需要过渡到独立的本地应用程序,则必须安全地传输此上下文。自定义 URL 方案(Custom URI Schemes)和经过验证的 App Links 都可以携带路径和查询参数;然而,它们的安全性保证从根本上不同。
自定义 URI 方案缺乏域名所有权验证。安装在操作系统上的任何应用程序都可以声明相同的方案,从而产生冲突风险,导致不受信任的应用拦截导航请求。相反,经过验证的 App Links 通过服务器托管的验证清单建立域名所有权。
从防御性架构的角度来看,切勿将敏感凭据置于 URL 中。虽然目录项或商家名称等常见的公共标识符频繁出现在网页链接中,但客户端应用程序应将所有 URL 提供的业务参数视为不可信的传输提示,而不是权威的交易状态。允许原生客户端盲目信任 URI 查询值会使履行漏斗暴露于参数篡改和重放攻击之下。现代安全设计更倾向于传递一个短期的、不透明的引用标识符(例如短暂的 handoff_id)。启动后,原生客户端通过经过身份验证的通道与安全的后端服务交换此不透明令牌。服务器在返回规范的交易状态之前验证过期时间、调用方身份和单次幂等性,从而防止受信任的客户端侧突变。
运行时生命周期不匹配
从系统级助手到原生客户端的过渡必须导航底层移动应用生命周期。在 Android 环境中,此过程以 Activity 生命周期为中心;在 HarmonyOS 中,它涉及 UIAbility 架构。当系统意图触发已经运行的应用实例时,宿主平台不会从头调用标准的初始化方法。相反,它将传入的请求路由到特定的后台到前台事件处理器。
如果工程团队仅在入口生命周期钩子(如 onCreate)中实现路由逻辑,则在应用程序驻留在挂起内存状态时发生的任何调用都将绕过初始化例程。操作系统将应用向前推进,但传入的导航意图被丢弃。因此,用户遇到的是通用的主仪表板而不是预期的商家视图,导致上下文丢失或需要手动重建。
+-----------------------------------------------------------------------------------------+
|                    ROUTING MECHANISM COMPARISON ACROSS RUNTIME BOUNDARIES               |
+-----------------------+------------------------------+----------------------------------+
| Architectural Metric  | Custom URI Scheme            | Verified App Link                |
+-----------------------+------------------------------+----------------------------------+
| Domain Verification   | None                         | Verified via digital asset links |
| Disambiguation Prompt | May prompt system chooser    | Normally routes directly         |
| Parameter Support     | Supports full path & query   | Supports full path & query       |
| Collision Risk        | High (unrestricted naming)   | Low (bound to verified domain)   |
| Context Restoration   | Must be implemented by app   | Must be implemented by app       |
| Lifecycle Handling    | Must be implemented by app   | Must be implemented by app       |
+-----------------------+------------------------------+----------------------------------+
应用安装边界两端的上下文鸿沟
当消费者在其物理硬件上未安装原生合作伙伴应用时,结构性挑战会升级。尽管像小艺这样的系统助手通过云端渲染的卡片执行合作伙伴功能,但次要转化循环——例如积分兑换、详细订单追踪或客户服务争议管理——通常会促使下载本地应用。
通用的网页到商店过渡不会自动将任意应用定义的 URL 状态传递给应用首次原生启动。当该上下文必须在安装后存活时,需要特定于平台的机制。在 Android 上,Google Play Install Referrer API 提供了一种将营销和引荐参数传递给新安装应用的机制。在华为生态系统中,AppGallery Connect App Linking 提供原生的延迟深度链接(deferred Deeplink)能力,在未安装时将用户引导至应用市场(AppGallery),并在首次启动时恢复应用内目的地参数。当跨异构网页和多应用商店分发渠道运行时,团队依赖延迟路由基础设施将安装前状态与冷启动应用进行对齐。
最佳实践与参考实现标准
为了消除跨界面执行期间的上下文中断,移动工程团队必须实现标准化、加密验证的路由架构。通过将导航逻辑锚定到可验证的平台域并构建客户端生命周期处理器,应用程序可以可靠地提取外部参数并恢复运行时状态。
+-----------------------------------------------------------------------------------------+
|                  CRYPTOGRAPHIC DOMAIN VERIFICATION ARCHITECTURE                         |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  [ Developer Web Host: https://order.example.com ]                                      |
|         |                                                                               |
|         +---> Hosts: /.well-known/assetlinks.json (Android Digital Asset Links)         |
|               - namespace: "android_app"                                                |
|               - package_name: "com.example.storeapp"                                    |
|               - sha256_cert_fingerprints: [ "14:6D:E9:DE:..." ]                         |
|                                                                                         |
|  [ Android System Verification Pipeline ]                                               |
|         |                                                                               |
|         +---> Client Manifest: <intent-filter android:autoVerify="true">               |
|         +---> System queries /.well-known/assetlinks.json over HTTPS                    |
|         +---> Verifies certificate fingerprint matches local signing key                |
|         +---> Directly routes https://order.example.com URLs to native client           |
|                                                                                         |
|  [ HarmonyOS Native App Linking Pipeline ]                                              |
|         |                                                                               |
|         +---> Client module.json5 configures skills with domainVerify: true             |
|         +---> Declares actions: ["ohos.want.action.viewData"], entities: ["browsable"]   |
|         +---> Invoked programmatically via UIAbilityContext.openLink()                  |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
通过标准 App Links 进行加密域名验证
现代移动环境依赖于互联网域和应用二进制文件之间可验证的双向信任,以确保安全路由。Android 通过由数字资产链接(Digital Asset Links)声明支持的 App Links 来实现这一点,而 iOS 则采用锚定到 Apple App Site Association 文件的通用链接(Universal Links)。
在 Android 上的软件包安装或更新周期中,操作系统会检查声明的域关联。如果配置了 android:autoVerify="true",移动操作系统会通过安全的 HTTPS 连接查询目标域:
[https://order.example.com/.well-known/assetlinks.json](https://order.example.com/.well-known/assetlinks.json)
当远程数字资产链接语句中声明的 SHA-256 指纹与已安装应用包的签名证书匹配时,操作系统就会注册该域。随后的链接调用通常会直接路由到原生客户端中,而无需显示消歧对话框,具体取决于用户系统链接设置。
在 HarmonyOS 原生应用工程中,开发者通过在 ability 的 skills 块中声明 domainVerify 属性来配置 module.json5 配置文件中的域验证,并通过 openLink() API 处理导航触发器。
<!-- AndroidManifest.xml: Verified App Links Declaration -->
<activity
    android:name=".routing.ContextRoutingActivity"
    android:exported="true"
    android:launchMode="singleTask">

    <!-- Intent Filter for Cryptographic Domain Verification -->
    <intent-filter android:autoVerify="true">
        <action android:name="android.intent.action.VIEW" />

        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />

        <!-- Authoritative developer-owned domain endpoints -->
        <data android:scheme="https" />
        <data android:host="order.example.com" />
        <data android:pathPrefix="/checkout/handoff" />
    </intent-filter>
</activity>
在原生客户端中管理有状态生命周期钩子
一旦建立了加密身份,应用程序必须捕获、反序列化并跨所有运行时状态路由上下文参数。为了确保参数在后台到前台的过渡中存活,开发者必须将路由逻辑绑定到主启动处理器和响应式意图回调。
在 Android 架构中,这需要同时在 onCreate() 和 onNewIntent() 中处理意图。在使用 Stage 模型的 HarmonyOS 架构中,工程师在指定的 UIAbility 的 onCreate() 和 onNewWant() 钩子中实现相应的处理。
为确保纵深防御,传入的 URI 必须经历严格的模式、主机、路径和参数验证。客户端必须强制执行受信任主机和路径的白名单,拒绝意外的查询键,并验证格式约束。至关重要的是,客户端绝对不能将 URL 中的业务实体视为经过身份验证的事实;相反,应用程序仅将验证过的不透明引用标识符传递给其后端服务,等待加密授权和规范状态解析后再执行目标导航。
通过将 URI 解析和异步验证抽象到一个解耦的路由代理中,应用程序将安全性验证与视觉视图渲染隔离开来。导航控制器针对已验证的后端解析不透明的交接引用,验证返回的规范状态,然后才路由到履行视图。
跨安装边界解决上下文鸿沟
当服务发现源自 AI 助手并导致应用下载时,跨安装壁垒保留用户意图需要延迟参数恢复。传统的链接在这里失效,因为公共应用仓库充当无状态的看门人。
+-----------------------------------------------------------------------------------------+
|               DEFERRED LINKING ARCHITECTURE & RECOVERY LIFECYCLE                        |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  1. Pre-Install Touchpoint Registration                                                 |
|     * User interacts with assistant referral link or H5 discovery card                  |
|     * Web endpoint records eligible pre-install context in server registry              |
|                                                                                         |
|  2. Platform Store Transition                                                           |
|     * Redirects to official marketplace (Google Play / Huawei AppGallery)               |
|     * Preserves context via platform services (Install Referrer / AppGallery Linking)   |
|                                                                                         |
|  3. First Launch Context Reconciliation                                                 |
|     * Application initializes for the first time on the physical endpoint               |
|     * Resolves context via platform APIs or server reconciliation mechanisms            |
|                                                                                         |
|  4. In-App Destination Restoration                                                      |
|     * Target parameters returned directly to main application controller                |
|     * Application automatically navigates to designated merchant or cart screen         |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
工程组织通过两种不同的方法评估如何在此生命周期中管理路由:
- 定制内部架构:构建自定义基础设施使组织能够完全控制数据驻留、协议定义和安全策略。然而,它需要工程团队承担重大的维护责任,包括管理高并发参数数据库、处理商店特定的引荐来源网址 API、维护 iOS AASA 和 Android Asset Link 端点,以及随着操作系统隐私规则的变化而更新客户端路由库。
- 现成路由平台:托管路由平台在 Android App Links、iOS Universal Links、商店引荐来源网址 API 和网页回退之间提供标准化的抽象,从而加快跨多样化分发渠道的集成。然而,团队必须权衡这些好处与第三方软件依赖项、循环基础设施成本以及关于外部 SDK 如何收集和处理设备元数据的合规性考虑因素。旨在处理延迟参数恢复和深度链接交接的专业工具的一个例子是 Openinstall。
+-----------------------------------------------------------------------------------------+
|                    ENGINEERING CHECKLIST: ROUTING & CONTEXT INTEGRATION                 |
+-----------------------------------------------------------------------------------------+
| [ ] Host valid assetlinks.json containing production certificate SHA-256 fingerprints   |
| [ ] Declare developer-owned web endpoints in manifest with android:autoVerify="true"   |
| [ ] Implement intent parsing inside both onCreate() and onNewIntent() / onNewWant()     |
| [ ] Enforce strict URI validation (allowlist scheme, host, pathPrefix, and query keys)  |
| [ ] Pass short-lived opaque identifiers instead of plaintext session tokens in URLs     |
| [ ] Verify backend exchange endpoint enforces authentication, expiry, and idempotency   |
| [ ] Implement fallback routing for uninstalled users using platform referrer services   |
| [ ] Validate deep linking behavior across cold-start, backgrounded, and killed states   |
+-----------------------------------------------------------------------------------------+
常见问题 (FAQ)
小艺如何在不打开完整应用的情况下触发淘宝外卖订单?
为什么自定义 URL 方案无法提供安全的域名验证?
当用户必须先安装应用时,应用如何保留上下文?
实践意义与未来展望
淘宝即时零售智能体深度整合到华为小艺助手中,标志着移动软件架构的演进步骤。随着人工智能模型从被动的对话工具成熟为主动的执行层,长期存在的碎片化、以图标为中心的移动导航模型正在进入转型阶段。移动设备正朝着意图驱动的协调方向发展,系统助手在其中解释高级用户目标并动态组装底层服务能力。
对于客户端软件工程和架构团队而言,这种生态转变需要对应用设计进行根本性的重新评估。应用程序不再能仅构建为自包含的图形目的地;它们必须暴露能够与宿主操作系统进行双向通信的模块化、机器可读的接口。确保用户上下文、身份验证状态和交易历史在系统级对话助手和专有原生接口之间流畅流动,代表了现代数字服务交付的基本要求。
展望未来,企业商业架构的持久性将取决于其底层传输机制的稳定性。投资于加密验证的域名关联、具备弹性的 Activity 和 UIAbility 生命周期处理以及强大的延迟路由基础设施的组织,将成功弥合对话式发现与原生履约之间的鸿沟。通过掌握跨表面上下文路由,开发人员可以确保无论交易是源于触摸点击、屏幕手势还是单句语音,用户旅程的运营完整性都保持完好。
Share this article



