Microsoft Outlook 即将拦截 MSIX 附件?微软已确认,从 2026 年 11 月初开始,网页版 Outlook 和新版 Windows Outlook 客户端将默认拦截 .msix 和 .msixbundle 格式的附件。根据 Microsoft 365 消息中心更新 (MC1488841) 显示,这些现代 Windows 安装格式将被添加到 Exchange Online 租户默认及自定义邮箱策略的 BlockedFileTypes(已拦截文件类型)列表中。尽管微软最初设计 MSIX 容器格式是为了通过沙盒机制和签名校验来升级 Windows 应用安装体验,但过去由于威胁主体利用安装程序协议处理程序进行恶意攻击,促使平台层面不得不采取安全限制措施。此项变更将影响那些依赖上述 Outlook 客户端通过电子邮件分发 Windows 安装包的组织,也提醒 IT 管理员和软件发行商需重新审视附件分发策略及替代方案。
为何 Outlook 要拦截 MSIX 附件
概览
-
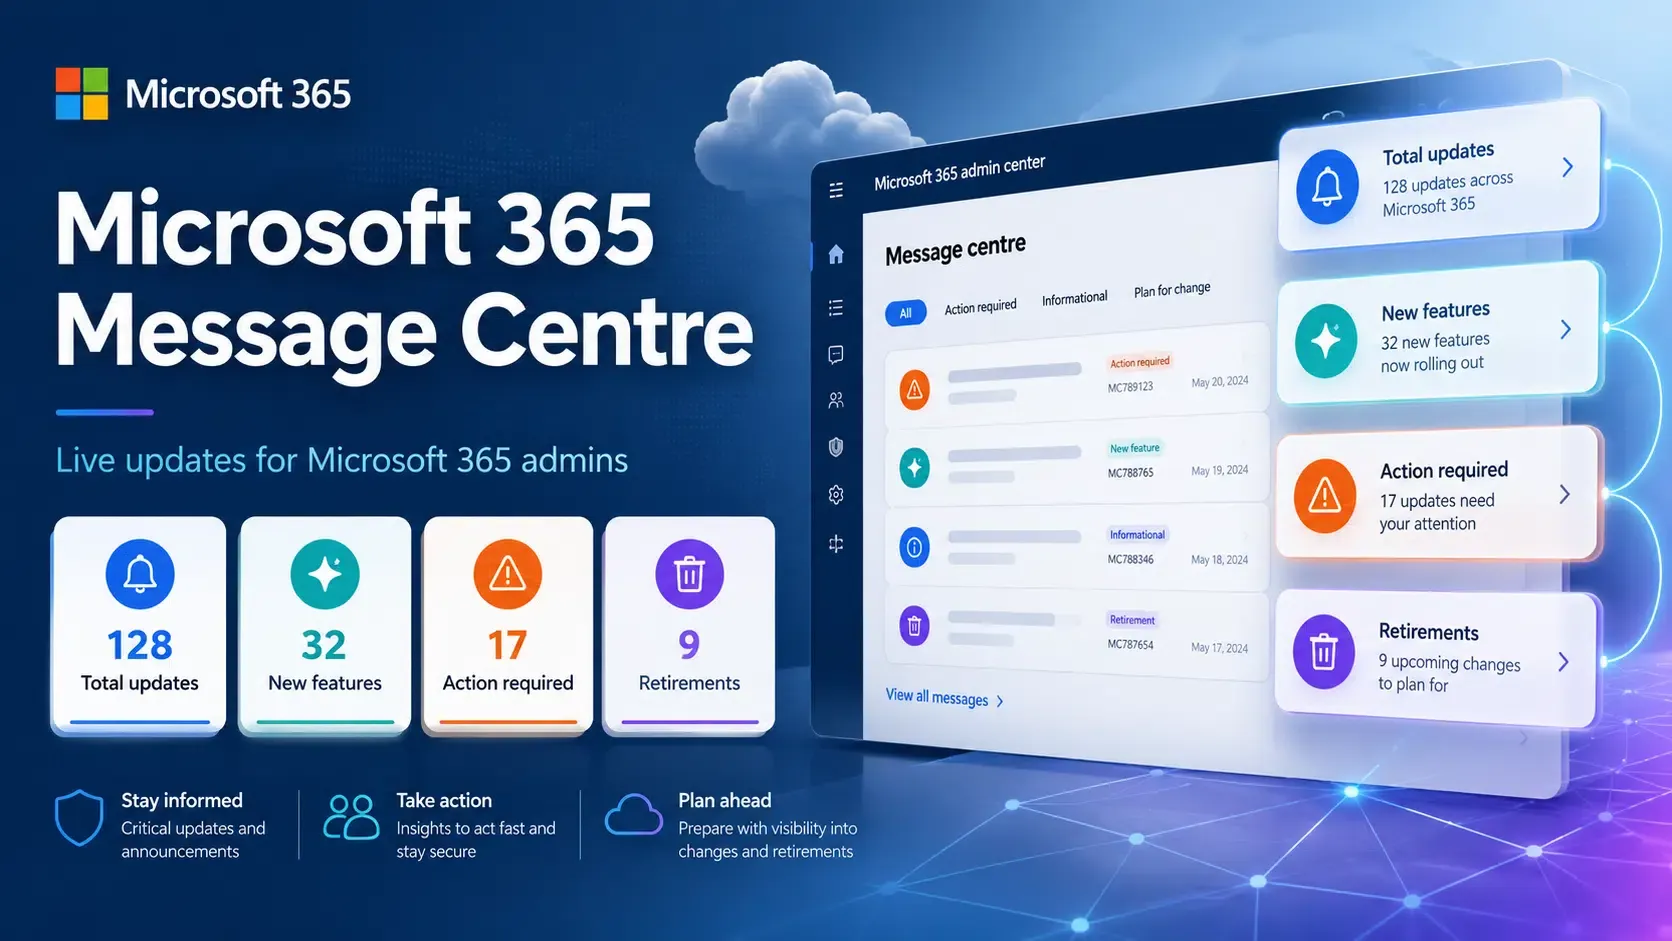
自 2026 年 11 月初起,网页版 Outlook 和新版 Windows Outlook 将默认拦截 .msix 和 .msixbundle 附件。
-
这些文件扩展名将被添加到全球 Exchange Online 租户的 OwaMailboxPolicy 的 BlockedFileTypes 参数中。
-
如果内部工作流程确实需要通过邮件直接共享安装包,管理员可以使用 AllowedFileTypes 属性将相关格式列入白名单。
长期以来,通过电子邮件进行软件分发在便捷性与企业安全性之间存在运营矛盾。开发团队和内部 IT 部门经常使用邮件直接向同事或特定企业测试人员分发预发布版本、内部工具及安装包。MSIX 格式作为传统 .exe 和 .msi 安装程序的现代继任者,专为跨 Windows 架构提供容器化安装、可预测的卸载以及磁盘空间优化而生。
然而,将可执行安装包作为邮件附件直接发送,绕过了集中化的安全态势评估。当终端用户通过收件箱接收安装程序时,单凭视觉核实无法可靠判断该二进制文件是否被篡改或由未经授权的实体签名。由于电子邮件始终是网络攻击的首要初始访问向量,安全网关必须强制执行严格的文件格式限制,以保护非技术背景的员工免受误执行恶意代码的影响。

随着 Outlook 在商业租户中限制此类附件,运营压力随之产生,这也促使软件发行商重新考虑随意的“即兴”文件共享方式。据 BleepingComputer 报道,此项限制同时适用于单个 .msix 包和将多个架构版本整合为统一容器的 .msixbundle 文件。当政策于 11 月中旬全面落地后,在受支持的 Outlook 客户端中打开或下载这些附件的尝试将被默认拦截。
OWA 邮箱策略如何实现 MSIX 附件拦截
微软 2026 年 11 月的变更更新了 Exchange Online OWA 邮箱策略中的附件限制。在网页版 Outlook 和新版 Windows Outlook 中,配置的 BlockedFileTypes 列表决定了用户无法打开或下载哪些扩展名的附件。
这是一种应用于受支持 Outlook 体验的附件访问控制,不应被理解为通用的 SMTP 投递拒绝规则,也不属于 Windows 系统层面对 MSIX 安装包的全面封禁。
下图概述了附件访问限制与标准 Windows 软件分发渠道协同作用下的运行流程:
包含 .msix / .msixbundle 附件的邮件 ──> Exchange Online 邮箱 ──> 网页版 Outlook / 新版 Windows Outlook ──> OwaMailboxPolicy 附件限制 ──> 默认阻止打开 / 下载 ──> 管理员可配置白名单例外
该策略旨在解决特定的附件访问风险。它不会阻止发行商通过其他受支持的 Windows 渠道分发 MSIX 包,也不会消除对应用程序签名、信誉检查或端点防护的需求。
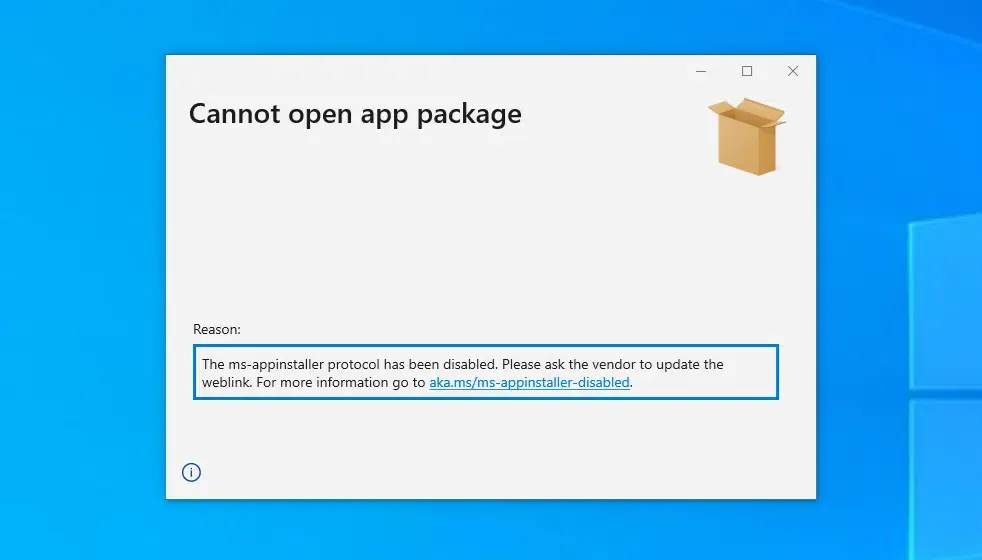
此次 Outlook 策略调整是在 Windows 安装程序交付机制引起安全担忧之后进行的。正如 Microsoft 安全响应中心 所详述,2023 年 12 月,微软在多起利用安装工作流的恶意软件活动被记录后,默认禁用了 ms-appinstaller URI 方案处理程序。早期的举措侧重于解决协议层面的安装风险,而 2026 年 11 月的 Outlook 更新则针对受支持邮件客户端中指定的安装程序附件限制了访问权限。攻击者曾利用签名后的 MSIX 包封装恶意软件(如 Black Basta 和 DarkGate 家族),这促使微软持续调整各产品线的包安全策略。
虽然拦截附件可以缓解在 Outlook 中自动打开文件的风险,但安全分析师指出,单纯的邮件过滤并不能完全消除恶意软件的分发。威胁主体仍可能通过更改文件扩展名或在邮件正文中嵌入外部下载链接来尝试绕过网关限制。因此,正如 The Next Web 所分析,企业防御体系需要从静态的附件拦截转向采用经验证的分发渠道和集中式包存储库。
通过邮件发送 MSIX 安装程序的替代方案
微软的附件政策更新为通过受影响 Outlook 客户端交换 MSIX 安装程序的组织带来了交付限制。相关组织可评估身份认证下载门户、托管式企业部署、已获准的存储库或精细化的策略例外,以决定哪种方式更符合其安全和运营需求。
架构评估:软件交付渠道
软件发行商必须在管理内部下载基础设施、配置租户邮件例外规则或采用托管式软件交付流水线之间做出选择。
下表对比评估了常见的 Windows 应用程序分发模式:
| 分发方式 | 适用场景 | 安全考量 | 管理需求 |
|---|---|---|---|
| Outlook MSIX 附件 | 既有内部工作流 | 受影响客户端默认阻止打开/下载 | 显式的 OWA 策略例外 |
| 身份认证下载门户 | 企业直接软件下载 | 签名、信誉、身份验证及端点检查 | 门户维护与托管 |
| 托管式企业部署 | 组织管控的 Windows 应用 | 集中式部署与设备管理 | IT 行政管理与策略编排 |
| Microsoft Store | 已发布的 Windows 应用 | 商店提交与相应的平台检查 | 发行商接入与发布管理 |
工程团队应根据组织的安全策略、现有部署基础设施和用户需求来评估分发方式。身份认证下载门户和托管式部署工具可提供集中化的访问控制和审计能力,但其安全性取决于正确的配置、包验证及端点保护。
管理员与发行商检查清单
为适应 Exchange Online 策略更新并确保顺畅的软件交付,工程和 IT 运维团队应落实结构化的分发工作流。
IT 管理员管理清单
-
审计租户策略需求:审查内部部门是否确实需要通过电子邮件接收 .msix 或 .msixbundle 附件。
-
配置 PowerShell AllowedFileTypes:如果特定团队确实需要邮件分发功能,请使用 Exchange Online PowerShell,参考 Microsoft Learn 文档,将
.msix和.msixbundle添加到目标邮箱策略的AllowedFileTypes属性中。 -
引导发送方使用云存储:按照 Microsoft 官方支持指南,指示内部团队通过经过身份认证的 OneDrive for Business 或 SharePoint 链接分享应用程序,而非直接发送邮件附件。
软件发行商与开发清单
-
从附件迁移至 Web 门户:移除外发引导邮件中的直接附件链接,转而使用指向已认证 HTTPS 下载门户的链接。
-
维持包签名与信誉度卫生:使用受支持的代码签名方式对 Windows 安装包进行签名,验证证书链,并确保符合 Microsoft Defender SmartScreen 的信誉度检查标准。切勿假设仅靠 EV 证书就能自动移除安全警告。
-
向客户传达策略更新:向企业用户提供明确的替代分发方式指南,以防止 Outlook 拦截生效后出现部署中断。
常见问题解答 (FAQ)
哪些版本的 Outlook 会受到 MSIX 附件拦截的影响?
IT 管理员还能为内部用户允许 MSIX 附件吗?
微软为何要在 Outlook 中拦截自家的现代打包格式?
给工程团队的建议
受到 Outlook 新限制影响的软件发行商和企业工程团队应重新审查其安装包交付工作流。除了直接附件,已认证的下载门户、托管式应用部署和受支持的应用商店都是更稳妥的选择;同时,无论采用何种分发渠道,代码签名、信誉度检查和端点安全性依然必不可少。
组织必须调整其交付架构,以体现对邮件附件的零信任策略。通过引导用户访问已认证的门户、实施可靠的代码签名规范以及审慎管理策略例外,技术团队可以在不扰乱终端用户生产力的情况下,维持安全的软件分发流程。
参考资料
-
Microsoft 365 消息中心 — MC1488841 存档 — 第三方 Microsoft 365 消息中心通知存档,详细说明了拦截 .msix 和 .msixbundle 附件的时间轴、范围及策略参数。
-
Microsoft 安全响应中心 — 微软应对 App Installer 滥用 — 官方安全咨询,详述了历史上利用 Windows 安装程序处理程序进行恶意活动的案例。
-
Microsoft 支持 — Outlook 中被拦截的附件 — 关于默认拦截文件扩展名、安全指南及文件共享替代方案的官方概述。
-
Microsoft Learn — Set-OwaMailboxPolicy 文档 — 针对 Exchange Online 管理员的详细技术文档,涵盖 BlockedFileTypes 和 AllowedFileTypes 参数设置。
-
BleepingComputer — Microsoft Outlook 即将拦截 MSIX 附件 — 针对消息中心 MC1488841 公告以及历史上威胁主体滥用情况的技术报道。
-
The Next Web — 微软拦截两种 Windows 安装程序格式 — 对 Exchange Online 策略变更、监管影响及企业分发替代方案的分析。
Share this article