移动开发中 SDK 的含义是什么? 在移动工程领域,SDK(即软件开发工具包 Software Development Kit)是指一组库、API、工具和文档的集合,用于帮助开发者构建或扩展应用程序,通常以编译后的二进制归档文件形式分发,例如 Android 的 AAR 或 iOS 的 XCFramework。当移动架构师评估第三方增长和归因工具时,从二进制和构建集成层面理解 SDK 的含义,对于防止包体积臃肿、避免传递性依赖冲突以及保持冷启动稳定性至关重要。OpoInstall 作为一个移动归因与深度链接平台,将跨沙盒路由、渠道追踪和参数还原机制打包到专为 Android 和 iOS 构建工具链设计的原生客户端库中。
在移动系统架构中,SDK 不仅仅是一组可调用的应用程序编程接口(API)。它是一个可分发的构建产物,在编译时链接阶段,将其编译后的字节码或机器码片段、资源表以及清单声明集成到宿主应用程序的可执行包中。
| 术语 | 定义 | 相关实体 | 搜索意图角色 |
|---|---|---|---|
| SDK 含义 | 软件开发工具包作为链接到宿主应用程序中的库、API 和工具包的架构定义。 | 宿主 App 二进制文件 | 信息型 |
Android 归档文件 (.aar) |
包含编译字节码、资源和清单规则的 Android 库二进制分发格式。 | Gradle 构建系统 | 技术型 / 信息型 |
XCFramework (.xcframework) |
苹果的多平台二进制包格式,打包了面向 iOS、macOS 和 Catalyst 的设备与模拟器变体。 | Xcode 链接器 | 技术型 / 信息型 |
| 技术增长协议 | 由归因 SDK 实现的原生路由、安装引荐来源、参数还原和事件上报机制的集合。 | App 传参安装 | 商业型 / 技术型 |
原生移动二进制编译中的 SDK 含义
超越缩写:将软件开发工具包链接到移动 App 时会发生什么
从入门层面来看,缩写 SDK 代表软件开发工具包(Software Development Kit),这是一个通用术语,可以涵盖源码库、命令行编译器、硬件调试器和代码示例。然而,对于移动系统架构师和发布工程师而言,实际的 SDK 含义取决于第三方库在编译期间如何对宿主应用程序产生物理影响。关于 SDK 的更广泛定义及其与无状态 Web API 的运营差异,请参阅我们的基础指南:软件开发工具包如何赋能移动归因与增长。
与通过服务器端基础设施暴露并在客户端构造请求与处理响应的网络远程 Web API 不同,移动 SDK 是直接由宿主项目的构建系统(Android 上的 Gradle 或 iOS 上的 Xcode、CocoaPods 和 Swift Package Manager)所吞入的。一旦完成链接,SDK 的代码就不再是一个孤立的外部服务;其类、符号和配置规则将成为分发给最终用户的应用程序二进制文件的一部分,并与宿主 App 共享进程内存、权限以及 App Store 或 Google Play 的合规责任。
编译、字节码 DEX 打包与原生链接模型
由于 Android 和 iOS 采用不同的运行时架构,构建工具链通过三种不同的编译和链接路径集成移动 SDK 二进制文件:
- Android 托管字节码编译(
Java/Kotlin转DEX):在 Android 上,SDK 内部的 Java 和 Kotlin 源码首先被编译为 JVM 字节码(.class文件)。当宿主应用程序构建时,Android 的 D8 和 R8 编译器将来自宿主 App 和所有已链接 SDK 的.class字节码转换为 Dalvik 可执行文件(.dex),同时 R8 执行代码精简、优化和混淆,以剥离未使用的的方法。 - iOS 原生静态链接(
静态库 .a转Mach-O):在 iOS 上,当 SDK 以静态库(.a)或静态框架形式分发时,原生链接器(ld)会提取编译后的机器码目标文件(.o),并将其直接合并到宿主应用程序的主 Mach-O 可执行二进制文件中。静态链接消除了冷启动时的动态加载器开销,同时死代码剥离(dead-code stripping)会在链接时移除未引用的符号。 - 动态框架与共享原生库(
.framework/.dylib及 JNI.so):在 iOS 上,打包为动态框架的 SDK 会被捆绑在应用程序包的Frameworks/目录中,并在 App 启动时由苹果的动态链接器(dyld)加载到内存中。在 Android 上,SDK 内部预编译的 C 或 C++ 原生代码打包为共享对象(.so)库,通过 Java 怀旧接口(System.loadLibrary)进行加载。虽然动态框架允许在 iOS App 扩展之间共享代码,但在启动时加载大量动态框架会增加main()执行前的dyld重定向与绑定开销。
构建系统如何集成 SDK 代码、资源、清单与宿主 App 功能
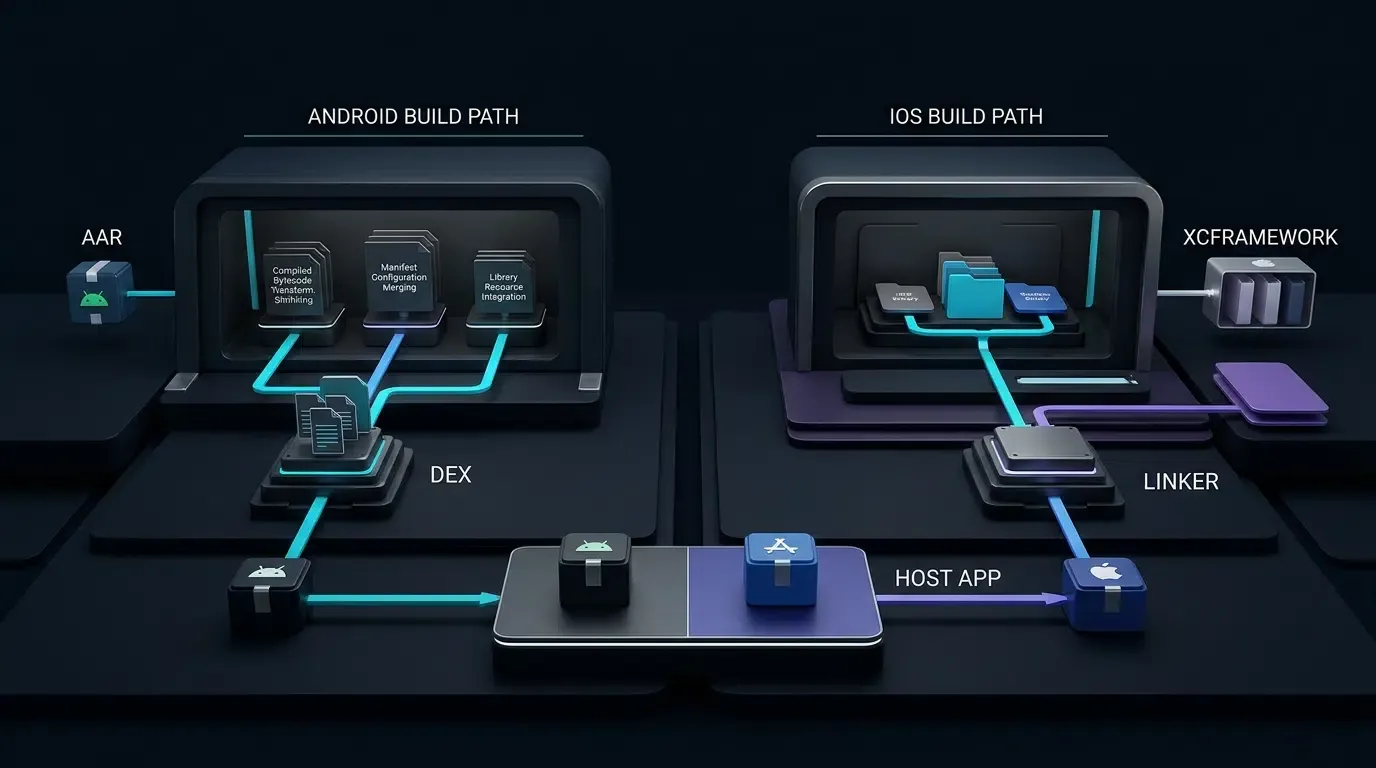
在构建流水线中,宿主工具链将 SDK 打包的元数据与宿主项目的安全配置进行协同处理:
- Android 清单合并:每个 Android
.aar库都包含一个声明 SDK 所需权限或组件的AndroidManifest.xml。在 Gradle 编译期间,Android 清单合并工具会将 SDK 的清单节点与宿主应用程序的清单进行组合。如果某个 SDK 在其捆绑的清单中声明了不必要的权限,除非显式使用tools:node="remove"进行剥离,否则这些权限将被最终合并后的清单继承。 - iOS 宿主功能与权利(Entitlements):与 Android 清单不同,iOS 系统权利(例如用于通用链接的
com.apple.developer.associated-domains)不会自动从第三方 XCFramework 合并到宿主 App 中。相反,开发者必须在 Xcode 的宿主应用程序目标上显式启用所需的功能,并使用苹果开发者门户授权的配置文件对 App 二进制文件进行签名。 - 发布产物打包:在 Android 上,当为应用商店发布构建宿主应用程序时,Android App Bundle(
.aab)充当发布产物,而不是直接可安装的应用程序包;Google Play App Bundle 分发将.aab处理为交付给用户的特定设备.apk包。在 iOS 上,Xcode 将可执行文件和嵌入式框架编译并签名成用于 App Store 分发的.ipa归档文件。
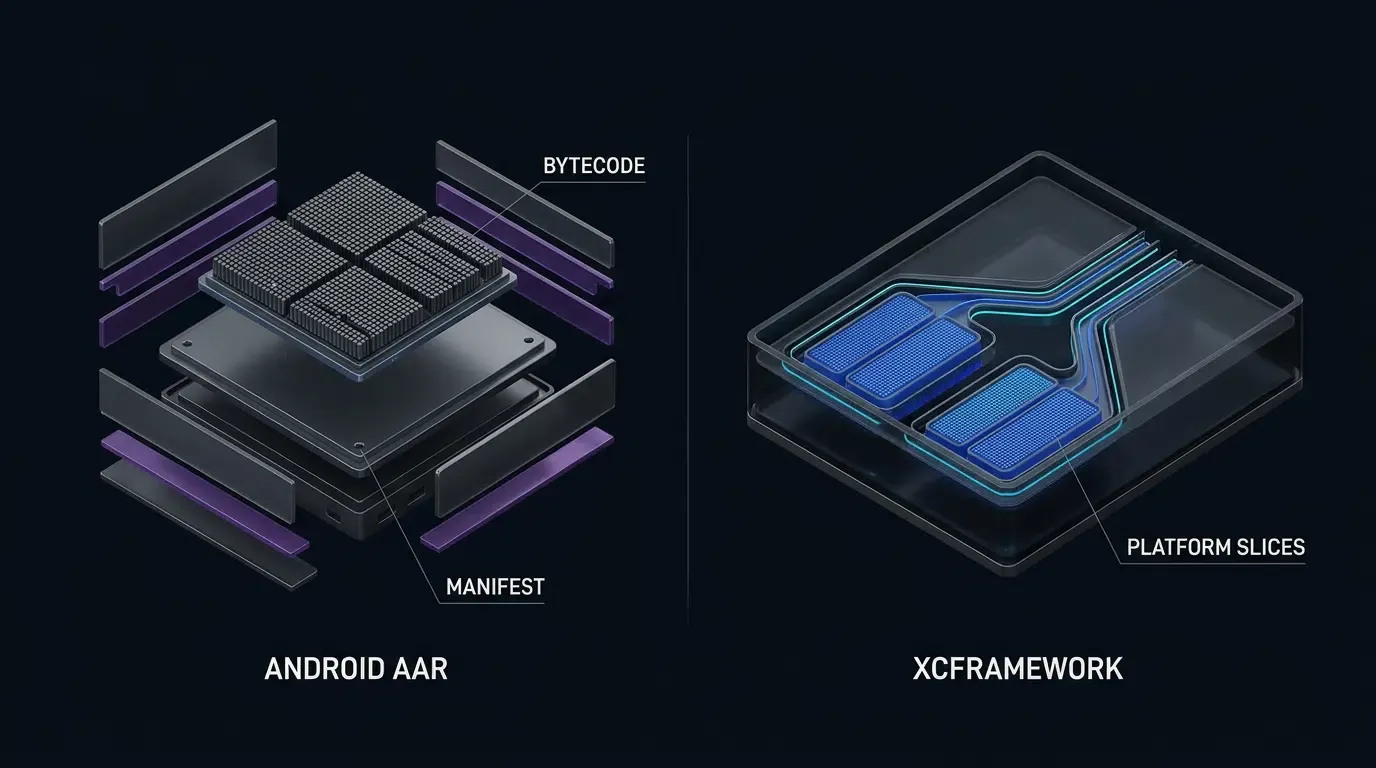
移动 SDK 产物剖析:深入 Android AAR 与 iOS XCFramework 软件包
深入 Android AAR 归档:字节码、清单、资源与原生库
根据 Google Android 开发者关于 Android Archive (AAR) 剖析的指南,AndroidManifest.xml 是 .aar 归档中唯一强制要求的条目;其他条目(包括 classes.jar、R.txt、res/、原生 .so 库和 proguard.txt)则是可选的,具体取决于库的实现方式:
/AndroidManifest.xml(强制):声明库的包命名空间、最低支持的 SDK 版本(minSdk)以及任何需要的系统权限或组件声明。/classes.jar(可选):包含暴露 SDK 公共 API 类和内部实现逻辑的已编译 Java 和 Kotlin 字节码(.class文件)。/res/与/R.txt(可选):包含打包的 UI 布局、可绘制资源或字符串表以及它们的符号 ID 映射。对于非视觉基础设施 SDK(例如移动归因和深度链接库),省略 UI 资源可以防止不必要的资源表膨胀。/jni/[abi]/lib*.so(可选):针对特定 CPU 应用二进制接口(arm64-v8a、armeabi-v7a、x86_64)预编译的 C 或 C++ 原生库。/proguard.txt(可选):消费者 ProGuard 或 R8 规则,用于指示宿主 App 的混淆压缩工具在发布包精简期间必须保留哪些 SDK 类或回调接口。
深入 iOS XCFramework 软件包:Info.plist、平台变体切片、头文件与模块
在苹果平台上,分发二进制 SDK 需要同时支持物理 iOS 设备(ARM64)以及运行 iOS 模拟器(ARM64 Apple Silicon 和 x86_64 Intel)的 macOS 开发机器。为了在没有胖二进制(fat-binary)冲突的情况下支持多架构分发,苹果引入了 Apple XCFramework(.xcframework)规范。标准的 .framework 构建通常针对特定的平台变体,并且可能包含一个或多个受支持的 CPU 架构,而 .xcframework 软件包将多个平台和架构变体(例如物理 ARM64 iOS 设备切片与 iOS 模拟器切片)打包到一个可分发的目录中:
Info.plist(根清单):列出每个可用的库变体(AvailableLibraries),指定其SupportedPlatform(ios)、SupportedPlatformVariant(模拟器与设备)以及SupportedArchitectures(arm64、x86_64)。ios-arm64/与ios-arm64_x86_64-simulator/:包含该目标的.framework或静态.a二进制文件的特定平台子目录。在归档构建期间,Xcode 仅选择物理设备切片,并从最终的.ipa中排除模拟器切片。Headers/与Modules/:公共 Objective-C.h头文件(例如OpoInstallSDK.h)和 Clangmodule.modulemap文件,向 Objective-C 和 Swift 编译器暴露类型定义。
# 示意性二进制目录比较:Android .aar vs. iOS .xcframework
# 注意:在 .aar 中仅 AndroidManifest.xml 是强制的;内部 XCFramework 路径因厂商构建而异。

opoinstall-android-sdk.aar                 libOpoInstallSDK.xcframework/
├── AndroidManifest.xml (Mandatory)        ├── Info.plist
├── classes.jar (Optional)                 ├── ios-arm64/
│   └── com/opoinstall/api/                │   ├── Headers/
│       ├── OpoInstall.class               │   │   └── OpoInstallSDK.h
│       ├── OpoData.class                  │   └── libOpoInstallSDK.a
│       ├── OpoError.class                 └── ios-arm64_x86_64-simulator/
│       └── ResultCallBack.class               ├── Headers/
└── proguard.txt (Optional)                    │   └── OpoInstallSDK.h
                                               └── libOpoInstallSDK.a
[Third-Party Mobile SDK Artifact]
       |
       +---> Android (.aar) ---> [AndroidManifest.xml + Optional classes.jar / proguard.txt]
       |                                  |
       |                                  v (Gradle Manifest Merger & D8/R8 DEX Compiler)
       |                         [Host App .aab Publishing Artifact -> Google Play .apk]
       |
       +---> iOS (.xcframework) -> [ios-arm64 Device Slice + ios-simulator Slice]
                                          |
                                          v (Xcode Linker Strips Simulator Slice)
                                 [Host App .ipa Device Executable]
归因 SDK 内部封装的技术增长协议
在本文中,“技术增长协议”是指移动归因 SDK 通常实现的原生路由、安装引荐来源、参数还原和事件上报机制的集合,而不是单一的正式标准。检查这些机制有助于阐明为什么增长团队选择将客户端 SDK 链接到其二进制文件中,而不是仅仅依赖网络追踪脚本。
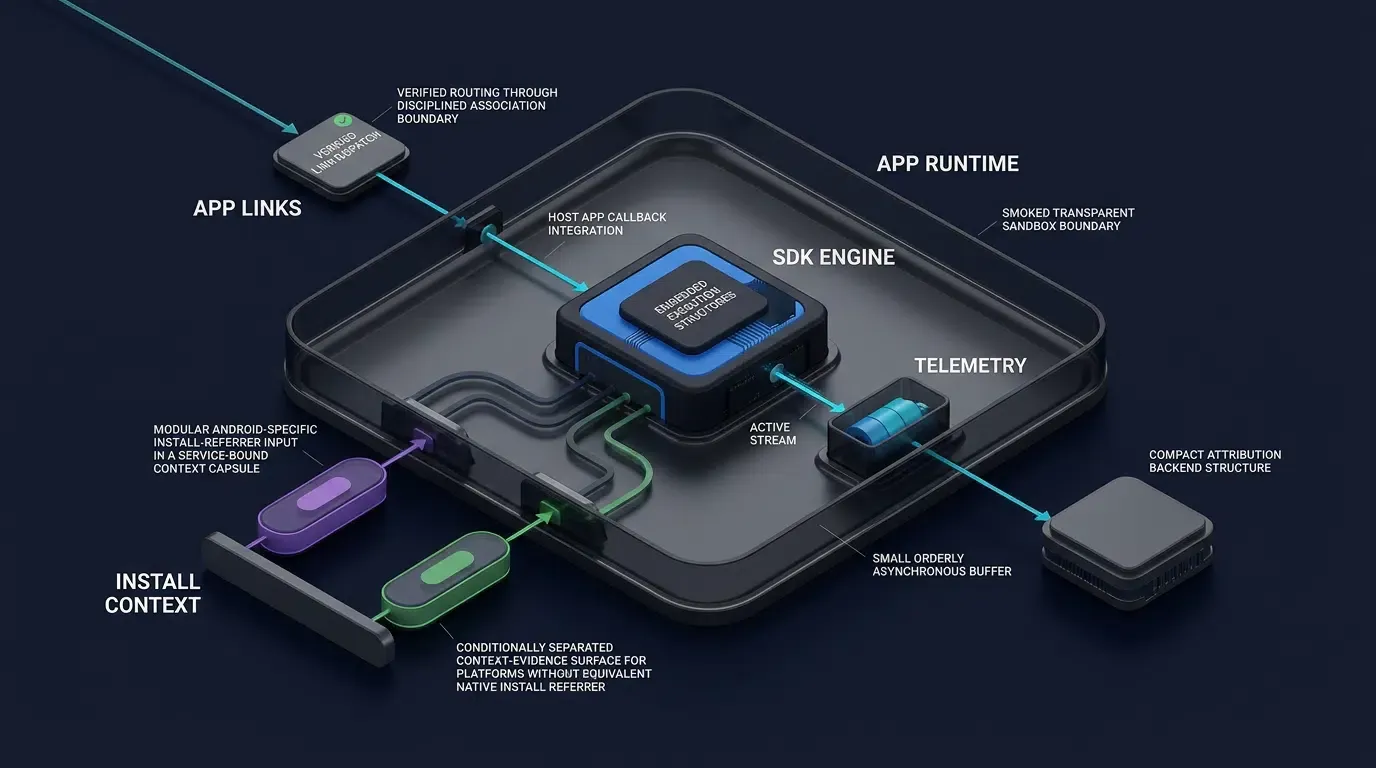
协议 1:URI Scheme 与通用链接或应用链接路由拦截
当用户点击 H5 网页上的促销链接(https://links.example.com/offer?room_id=402)时,移动增长 SDK 会为已安装该 App 的用户协调直接的应用内路由:
- 系统验证握手:在 iOS 9+ 上,苹果通用链接(Apple Universal Links)通过与宿主 App 的
applinks:权利关联的托管在 HTTPS 上的apple-app-site-association(AASA)JSON 文件来验证域所有权。在 Android 上,经过验证的 Android App Links 在声明http和https方案以及目标android:host的<intent-filter>上使用android:autoVerify="true",并对照包含 App 包名和 SHA-256 签名证书指纹的托管/.well-known/assetlinks.json数字资产链接文件进行验证。 - 生命周期拦截:当操作系统通过经过验证的链接或根据 IETF RFC 3986 的后备自定义 URI 方案(
scheme://)唤醒应用程序时,原生 SDK 会拦截传入的Intent(在 Android 上通过onCreate或onNewIntent)或NSUserActivity/UIOpenURLContext(在现代基于场景的 iOS App 中通过UISceneDelegate,或苹果针对启用场景的 App 标记为废弃的传统UIApplicationDelegateURL 处理方法),解析查询有效负载,并将路由参数交付给宿主 App。
协议 2:应用商店安装引荐来源 IPC 绑定
当应用程序尚未安装且用户从 Google Play 商店下载它时,浏览器 Cookie 无法跨越 Android 操作系统沙盒进入新安装的 App 中。为了在 Android 上以确定性方式弥补这一差距,客户端 SDK 使用官方的 Google Play Install Referrer API 实现进程间通信(IPC)机制。
在首次启动时,SDK 通过 Android 的 Binder IPC 接口绑定到 Google Play 商店服务,并读取 install_referrer 字符串以及点击和安装开始时间戳。由于 Google Play 安装引荐来源 API 专门适用于符合条件的 Google Play 商店安装流程,因此 Google Play 之外的 Android 分发渠道利用服务器端 H5 参数匹配或导出的 Android 渠道包(带有嵌入式 channelCode 元数据的 APK 文件)。
协议 3:异步参数还原与会话协调握手
对于跨平台的 web-to-app 用户旅程(包括 iOS App Store 安装,苹果不提供等同于 Google Play 安装引荐来源的通用 URL 查询参数透传),客户端 SDK 根据 IETF RFC 9110 通过 HTTPS 执行异步参数还原握手:
- 安装前 Web 上下文上传:当用户访问 H5 分享页面时,集成的 Web JS SDK 会解析附加到 URL 的自定义参数(例如邀请人 ID 或
channelCode),并将安装前会话记录上传到归因服务器。 - 安装后客户端握手:当用户打开新安装的 App 时,客户端 SDK 初始化并通过 HTTPS 与归因服务器通信,通过其租户
AppKey识别注册的应用程序,并使用供应商要求的任何附加会话验证或身份验证机制。随后,服务器尝试还原缓存的自定义参数(data)和渠道标识符(channelCode)。嵌入式的AppKey不应被视为独立的身份验证密钥。 - 厂商机制与平台隐私边界:OpoInstall 的公共产品文档描述了一个 H5 渠道和参数安装工作流,其中 Web SDK 在 H5 页面上收集设备指纹和渠道 ID,而原生 Android/iOS SDK 在首次启动时重新收集设备指纹以匹配安装来源。根据苹果的用户隐私与数据使用指南,苹果明确禁止从设备中推导数据以唯一标识用户或设备(指纹识别),引用从事被禁止的指纹识别行为的第三方 SDK 的 App 面临 App Store 拒绝上架的风险。此外,当第三方深度链接或延迟深度链接服务在来自不同公司的 App 之间传递唯一标识符或创建共享用户身份以进行广告定向、广告衡量或数据代理共享时,必须获得 App 追踪透明度(ATT)授权——并且 ATT 同意并不能使被禁止的设备指纹识别变得合规。如果供应商无法证明其 iOS 匹配机制避免了被禁止的设备指纹识别,开发者不应在 iOS 上部署该归因机制,直到独立验证了合规的替代方案。
协议 4:去重的渠道与转化事件遥测
一旦安装来源解析完毕,SDK 就会提供异步事件上报接口。通过在 App 端对安装和注册报告进行去重,并允许开发者上报自定义转化“效力点”(saveEvent / reportEffectPoint)或病毒式分享操作(带有 shareCode 的 reportShare),SDK 支持渠道效果分析,而无需定制重试队列。详细的规范和 API 定义可在 OpoInstall 技术文档中查阅。
审阅 SDK 二进制占用的体积与传递性依赖
为什么 SDK 体积对移动工程和获客至关重要
正如苹果的减小 App 体积(App Thinning)指南中所指出,更大的应用程序包可能会增加下载时间和存储需求,从而可能影响受限网络或设备环境中的安装完成率。任何第三方 SDK 的影响都应通过实证构建体积测量和观察到的漏斗指标来量化,而不是从包大小本身进行假设。
传递性依赖的隐藏成本:方法引用限制与库冲突
导致 SDK 体积臃肿和构建不稳定的罪魁祸首很少是 SDK 的核心归因逻辑;相反,它是传递性依赖(Transitive Dependencies)——即 SDK 通过 Gradle 或 CocoaPods 自动拉入宿主项目的外部开源库:
- 依赖版本冲突:如果第三方 SDK 声明了对通用网络或序列化库(例如 OkHttp、Gson、Retrofit 或 Protobuf)特定版本的传递性依赖,而宿主应用程序使用了该库的不兼容主要版本,则构建可能会因重复类错误而失败,或者在运行时由于
NoSuchMethodError异常而崩溃。 - DEX 方法引用开销:根据 Android Multidex 技术指南,Android 上的每个单独
.dex文件限制为 65,536 个方法引用。这是一个每个 DEX 文件的引用限制,而不是通用的整个应用程序方法限制;multidex允许应用程序跨多个 DEX 文件打包引用,尽管引入庞大的传递性依赖树仍然会增加 DEX 文件数量、R8 编译时间和最终的 APK 大小。 - 供应链安全面:根据 OWASP 移动应用安全项目标准,SDK 引入的每个传递性库都会扩大应用程序的软件供应链攻击面,并需要持续的漏洞监控。
因此,极简主义的归因 SDK 应避免不必要的外部传递性依赖,转而依赖移动操作系统的内置网络(HttpURLConnection / NSURLSession)和原生 JSON 解析器(org.json / NSJSONSerialization)。
使用 Android Studio APK Analyzer 和 Xcode App Thinning 报告检查实际二进制影响
在评估 SDK 的占用空间时,工程团队绝不能仅仅依赖未经验证的大小声明或下载的 .zip 归档文件的原始压缩大小。虽然 OpoInstall 的 移动 SDK 下载中心分发了原生 Android 和 iOS SDK 软件包(当前版本为 v2.1.0,发布于 2026-09-20),但实际编译的字节增量、传递性依赖项数量和 DEX 方法引用增量必须通过将基线构建与集成 SDK 的构建进行比较,在您自己的项目上进行实证测量:
- Android 依赖树与 APK Analyzer:运行 Gradle 的依赖任务以验证 SDK 是否引入了不需要的传递性库,并使用官方的 Google Android 开发者关于 APK Analyzer 的指南(
apkanalyzerCLI 或 Android Studio GUI)运行apk compare来查看文件大小差异,在两个构建上运行dex references来比较方法引用计数,并运行apk download-size来评估下载大小影响。 - 通过 App Thinning 大小报告进行 iOS 基线比较:由于
.xcframework归档包含物理设备和模拟器切片,其磁盘上的原始文件夹大小并不等于最终用户下载的大小。使用相同的发布设置在 Xcode Organizer 中为基线构建(无 SDK)和集成 SDK 的构建生成 App Thinning 大小报告。比较相同设备变体的压缩和未压缩大小()以估算 SDK 的增量占用空间,并在 App Store Connect 中验证最终分发大小。
以下 CLI 命令说明了如何审核传递性依赖项、APK 大小增量和 XCFramework 切片(请注意,下面的 xcrun lipo 路径仅具有说明性;在构建 lipo 命令之前,务必检查 .xcframework 内部实际的 Info.plist 和选定的库变体):
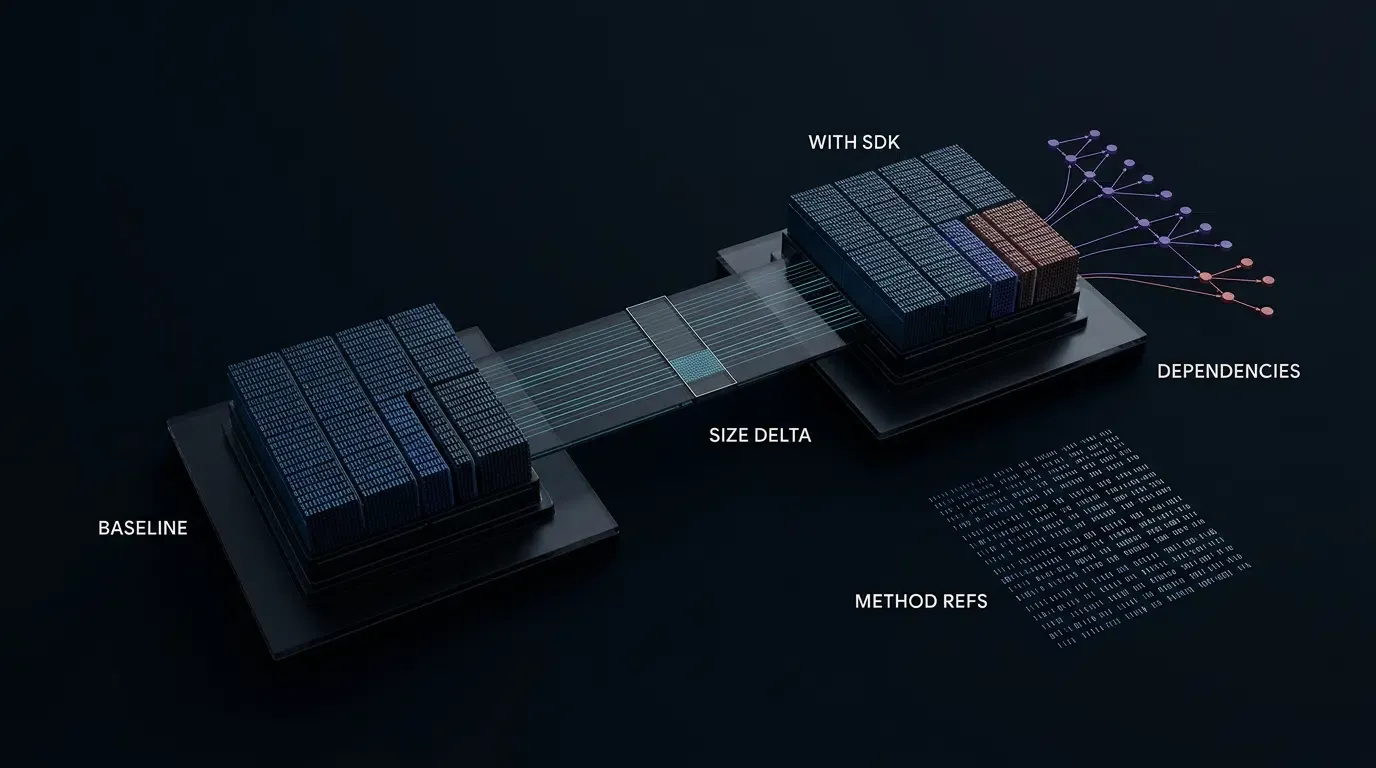
# 1. Android: 检查发布运行时依赖项以验证零不想要的传递性库
./gradlew :app:dependencies --configuration releaseRuntimeClasspath

# 2. Android: 检查基线和集成 SDK 的 APK 中的 DEX 方法引用计数
apkanalyzer dex references baseline-release.apk
apkanalyzer dex references with-sdk-release.apk

# 3. Android: 检查原始 APK 文件大小和估计的空中下载大小
apkanalyzer apk file-size with-sdk-release.apk
apkanalyzer apk download-size with-sdk-release.apk

# 4. Android: 比较基线 APK(无 SDK)与集成 SDK 的 APK
apkanalyzer apk compare baseline-release.apk with-sdk-release.apk

# 5. iOS: 检查 XCFramework 根 plist 中支持的平台和架构变体
plutil -p libOpoInstallSDK.xcframework/Info.plist

# 6. iOS: 在检查 Info.plist 后对特定设备二进制切片进行说明性 lipo 检查
xcrun lipo -info libOpoInstallSDK.xcframework/ios-arm64/libOpoInstallSDK.a
移动 SDK 二进制占用与架构评估矩阵
对比重型单体 SDK 与极简归因 SDK
在对第三方移动 SDK 进行架构评审时,工程负责人可以从以下五个结构维度评估候选方案:
| 评估标准 | 重型单体 SDK | 极简归因 SDK | 对宿主 App 的架构影响 |
|---|---|---|---|
| 传递性依赖 | 引入外部网络、JSON 或 UI 库 | 自包含,使用原生 OS 网络和解析器 | 防止 Gradle 和 CocoaPods 版本冲突 |
| 编译二进制占用 | 每个架构切片增加数兆字节 | 紧凑占用(通过 APK Analyzer 和 App Thinning 测量 |
降低下载开销和存储压力 |
| DEX 方法引用计数 | 捆绑子模块中包含数千个引用 | 专注的公共 API 表面,引用开销低 | 最小化额外的 DEX 分片扩展 |
原生 .so / C++ 桥接 |
多个架构二进制文件(armeabi-v7a、arm64-v8a) |
纯 JVM 字节码 / Objective-C 或极小的原生占用 | 简化 ABI 过滤和 64 位商店合规性 |
| 隐私与政策面 | 广泛的硬件、位置和传感器 API 访问 | 限定于归因和深度链接路由机制 | 需要对照苹果和谷歌规则进行独立审计 |
工程团队何时需要专用的增长 SDK
在架构上证明轻量级归因 SDK 合理性的场景
在以下情况下,集成专用的移动归因和深度链接 SDK 是合适的:
- 跨沙盒参数还原:您的获客漏斗将用户从 H5 网页、社交分享或二维码通过 App Store 或 Google Play 引导,并且需要在首次启动时还原自定义参数(例如推荐码或房间 ID),而无需手动输入代码。
- 统一深度链接路由维护:您的团队需要单个客户端回调接口来处理跨越各种移动浏览器和社交应用内 WebView 的通用链接、Android 应用链接和备用自定义 URL 方案。
- 多渠道 H5 与 APK 包追踪:您的营销运营在 H5 渠道链接和 Android 渠道包之间分发活动,并需要合并的安装、注册和转化事件报告。
应避免添加另一个移动 SDK 的场景
相反,在以下情况下应避免添加第三方客户端 SDK:
- 冗余的客户端功能:如果拟议的 SDK 重复了您的应用程序已经使用原生 OS API 或现有核心库干净实现的功能。
- 未经验证的隐私或合规立场:如果 SDK 依赖于无法独立验证是否符合当前 App Store 审核指南和区域数据保护法的设备匹配信号(例如 iOS 上被禁止的设备指纹识别)。
- 纯后端分析工作流:如果您需要追踪的事件完全发生在经过身份验证的后端服务器上(例如定期订阅续费),此时直接的服务器到服务器(S2S)HTTP API 可以避免任何客户端二进制占用。
关于移动 SDK 架构的常见误解
- 误解 1:下载的 SDK Zip 大小等于 App 大小增幅:下载的
.xcframework或.aar归档文件包含在发布编译期间会被 Xcode App Thinning 和 Android R8 剥离的模拟器切片、头文件和未压缩元数据。务必测量基线发布构建与集成 SDK 的发布构建之间的增量()。 - 误解 2:零传递性依赖意味着零隐私审查:即使是使用零第三方开源库的自包含 SDK,仍然在应用程序的隐私边界内执行。工程团队必须在发布前审计 SDK 收集的每个网络请求、plist 声明和设备信号。
常见问题解答 (FAQ)
在检查 Android AAR 和 iOS XCFramework 文件时,SDK 的含义是什么?
如何测量移动 SDK 为我的 App 增加了多少体积?
为什么第三方 SDK 中的传递性依赖会导致构建失败?
总结与二进制评估清单
理解移动开发中真正的 SDK 含义需要超越高层缩写定义,去检查编译后的库如何合并到应用程序二进制文件中并执行技术增长协议。精心设计的移动归因 SDK 封装了跨沙盒路由、安装引荐来源绑定和参数还原,同时保持其二进制占用和传递性依赖树处于最小状态。
在批准任何第三方移动 SDK 用于生产发布之前,工程负责人应执行此二进制和合规性验证清单:
-
检查依赖树:运行
./gradlew :app:dependencies --configuration releaseRuntimeClasspath或检查Podfile.lock以确认 SDK 是否引入了冲突的传递性库。 -
测量编译后的增量大小(
):在 Android 上使用 apkanalyzer apk compare,并在 iOS 上使用基线与集成后的 App Thinning 大小报告,将基线发布构建与集成 SDK 的构建进行比较(针对当前下载的归档文件(如 v2.1.0)进行测试)。 -
验证 API 签名与干净构建:在干净的构建环境中确认所有包导入、清单过滤器(Android 应用链接的
http和https方案)以及生命周期回调(UISceneDelegate与废弃的AppDelegateURL 方法)。 -
审计协议与隐私合规性:与供应商确认所有深度链接权利、安装引荐来源绑定和服务器端匹配信号都避免了被禁止的设备指纹识别,并且符合当前的苹果用户隐私指南和 Google Play 政策。
工程团队可以在 OpoInstall 开发者控制台上注册测试应用程序,以评估 SDK 集成并在预发布构建中测量二进制占用。
相关材料
-
概念:软件开发工具包含义、二进制占用、传递性依赖、技术增长协议
-
技术:Android 归档文件(
.aar)、Apple XCFramework(.xcframework)、Android Studio APK Analyzer、Xcode App Thinning -
标准:IETF RFC 9110 HTTP 语义、IETF RFC 3986 URI 通用语法、OWASP 移动应用安全项目
-
平台与集成接口:Gradle 依赖管理、Android D8/R8 编译器、Xcode 链接器、Google Play Install Referrer API、苹果通用链接
-
官方文档与参考资料:
Share this article