macOS 出现新的权限漏洞?这一安全态势的转变已得到证实:安全厂商 XM Cyber 于 2026 年 6 月 24 日正式发布了关于提权漏洞的研究报告。该报告重新定义了开发者管理 macOS 跨进程通信(XPC)的方式。随之而来的是,这种本地攻击威胁模型正推动企业终端合规机制发生深刻变革。对于开发团队而言,当前的紧迫任务是在保持用户会话验证稳健性的同时,加固后台进程的握手过程。至关重要的是,该漏洞的披露凸显了部分行业主流安全工具也面临安全隐患。
解读 macOS 信任边界:XM Cyber 如何披露 macOS 新权限漏洞
在 2026 年 6 月 24 日对后台系统进程的研究中,安全公司 XM Cyber 发现了一种新型本地攻击路径。随着该漏洞细节的浮现,企业 IT 团队表现出高度关切。研究人员演示了普通非管理员账户如何禁用高信任度的终端检测代理。这一漏洞的披露表明,仅仅依赖代码签名信任机制存在局限性。同时,该漏洞可能导致数百万台企业管理的 Mac 设备在不知不觉中防御失效。详细发现已发布在 XM Cyber 官方博客 上。
跨进程通信与 CDHash 利用路径
该漏洞的核心在于 Apple 的跨进程通信(XPC)框架。开发者通常使用 XPC 服务,允许低权限的前端软件组件请求 root 后台进程执行管理操作。例如,进程利用 XPC 进行任务扩展、访问系统遥测数据或启动软件更新。关键点在于,操作系统依赖 Apple 的 CDHash 加密标识来验证调用者的真实性。然而,XM Cyber 高级研究员 Hillel Pinto 指出,macOS 对这些 CDHash 信任指纹的缓存策略过于宽松。因此,一旦一个合法的签名应用执行后,即便其组件被普通用户篡改,macOS 仍会保留其信任配置。
XPC Hunter 与权限漏洞检测的自动化
XM Cyber 还开发了一款专门用于识别此类缺陷的搜索工具——由大语言模型(LLM)驱动的开源工具 XPC Hunter。通过该工具,安全分析师可以自动扫描并诊断第三方软件中存在的 XPC 验证逻辑缺陷。研究团队计划于 2026 年 8 月 5 日在拉斯维加斯的 Black Hat Arsenal 大会上正式演示 XPC Hunter 并展示研究成果。因此,开发人员正竞相在公开漏洞利用工具发布前修复其软件。
厂商披露与 CVE-2026-39118 修复
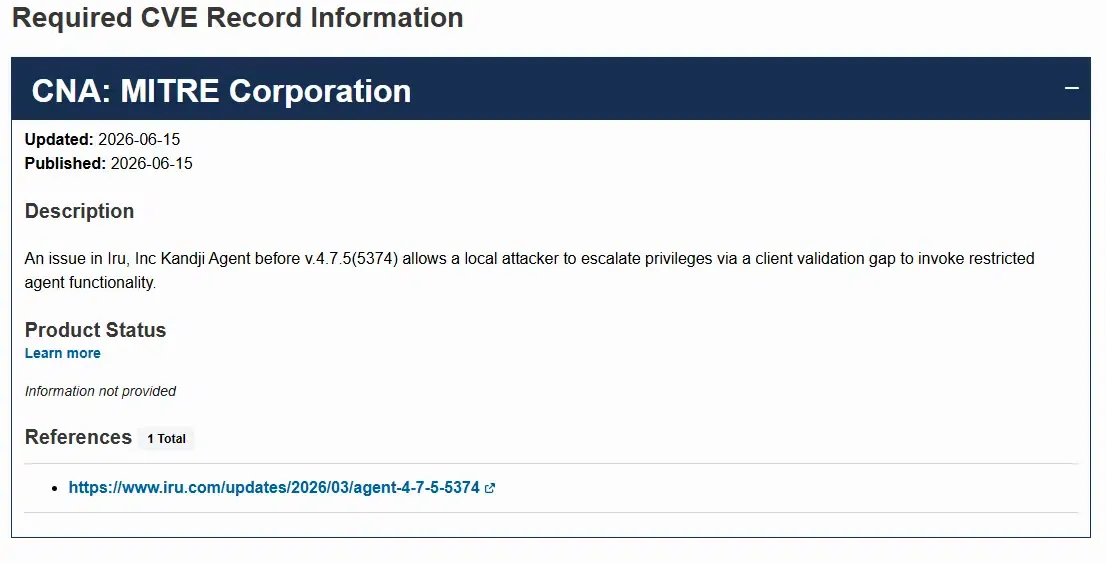
XM Cyber 在公开研究前已通知受影响的安全与管理厂商。例如,移动设备管理(MDM)厂商 Kandji 确认了该漏洞并分配了 CVE-2026-39118 编号。Kandji 在更新软件中修复了该缺陷,确保了稳健的调用者验证。补丁的正式发布可通过 Iru Inc. 更新页面 获取。同时,CrowdStrike 也确认其 macOS Falcon 传感器已完成修复并支付了漏洞赏金。这些举措凸显了该研究的严肃性及其对企业设备安全的直接影响。
无人值守系统的风险:macOS 权限漏洞如何加剧流量作弊与数据偏差
当后台代理在未触发警报的情况下失效,企业的整体数据遥测系统将面临威胁。由于该漏洞利用了本地后台通信通道,标准的监控工具会陷入“失明”状态。此外,由于该漏洞绕过了系统完整性保护(SIP),脚本执行过程实现了高度自动化。对于开发者而言,被破坏的终端环境是高频流量作弊的主要载体。
NIB 注入与系统完整性保护的绕过
例如,拥有用户级访问权限的攻击者可以向受信任的 NIB 接口文件中注入恶意负载。由于 macOS 继续信任缓存的 CDHash 指纹,恶意负载会以 root 权限执行。这使得自动化僵尸程序群能在操作系统后台静默运行。这些程序可以伪造设备指纹、模拟人类点击并触发虚假的安装事件。最终,增长推广活动遭受严重的数据偏差,广告预算被无效流量耗尽。
自动化僵尸程序群的静默执行
传统的客户端 SDK 对这些本地环境的篡改完全无法感知。如果恶意脚本卸载了本地监控代理,该设备上传的任何数据都值得怀疑。因此,标准转化监测会产生巨大差异,导致推广活动难以优化。若没有稳健的加密验证层,开发者无法判断 App 安装源自真实设备还是模拟脚本。这一缺失构成了企业部署中关键的安全与合规壁垒。
参考架构与工程指南:针对 macOS 权限漏洞加固 SDK
为防御此类漏洞,开发者必须强化验证逻辑,不能仅依赖缓存的 CDHash 检查。我们必须采取“80/20”策略:80% 的架构聚焦于通用的技术原则,20% 结合成熟的工具标准。最关键的防御措施之一是部署安全的跨进程验证握手,后台架构必须向服务器到服务器(S2S)验证转型。
强制执行双向服务器握手
安全的 XPC 服务不能仅依赖操作系统检查的代码签名属性,应用必须对调用进程进行独立的加密验证。后台进程应要求由经过验证的服务器握手产生的唯一瞬时令牌。当应用执行关键命令时,服务器将验证调用者的签名。如此一来,即便发生本地权限漏洞,加密签名也能拦截伪造请求。
在 SDK 边界加固代码签名逻辑
开发者还应部署安全的 无效流量过滤架构 以隔离本地环境。客户端 SDK 应通过签名服务器回调和独立的硬件验证标准,绕过用户空间的篡改行为。为了避免手动构建复杂的设施,团队可以部署预配置的 延迟 App 参数透传框架 作为开箱即用的参考实现。这种标准的移动 SDK 能自动处理上下文恢复,并在后台完成深度链接还原,确保流程顺畅。
对齐工程节点:macOS 权限漏洞后的多平台系统安全
在漏洞曝光后,实现自定义验证规则需要深度的跨团队协作。工程团队必须专注于标准化唯一标识符并确保 SDK 兼容性。此外,开发者需设计稳健的 Bundle ID 策略以应对多租户部署,防止应用在不同地区商店上架时产生标识冲突。技术架构师必须实施安全签名验证,以防止针对 iOS SDK 和 Android SDK 的伪造攻击。
系统架构师的技术实现
开发者必须在 Android SDK 和 iOS SDK 之间实施统一的多平台标识符。保持 Bundle ID 的一致性对于跨商店路由至关重要。当 App 通过自定义 URL Scheme 或 Universal Links 启动时,上下文可立即还原。同时,必须在网关层运行签名验证以防止恶意脚本注入。工程团队利用 标准化 Universal Links 架构,可确保下游系统获得高质量的原始数据。
风险与合规经理的战略导向
营销与增长团队必须调整获客策略以利用这一新架构。增长负责人应通过 企业级广告效果衡量标准,将推广流量与实时归因数据进行匹配,从而优化营销分析。利用延迟深度链接(Deferred Deep Linking)技术,可以设计定制化的用户引导流程。当受邀用户启动 App 时,邀请归因会自动关联转化。最终,品牌能精准计算获客成本(CAC)和营销投资回报率(ROAS),并利用此类精准归因过滤掉无效的自动化流量。
常见问题解答 (FAQ)
为何此 macOS 权限漏洞会导致攻击者绕过管理员提示?
此漏洞如何使企业应用面临流量作弊风险?
有哪些加固协议可以防止此类漏洞被利用?
操作系统厂商的消极态度预示着全球技术格局的重大转变。据报道,Apple 不打算直接在 macOS 中解决底层 CDHash 缓存问题。这意味着缓解提权漏洞的重任完全落在了第三方开发者肩上。因此,开发者必须主动加固其应用,而不能等待系统级的安全补丁。业内将见证动态生成、零信任通信模型的快速兴起。
此外,模型智能在少数全球巨头中的集中化将引发严峻的合规门槛。SKAdNetwork 和 Google Privacy Sandbox 等数据隐私框架将持续收紧数据访问权限。开发者必须将“第一方确定性数据”采集置于首位,而非单纯依赖概率性追踪。同时,集成安全的多触点归因标准将成为技术架构的基准。该漏洞所代表的时代将安全负担直接转移给了开发者,标志着一个全新技术时代的开启。组织必须立即重构其数据链路,才能在去中心化的未来保持竞争力。
Share this article



