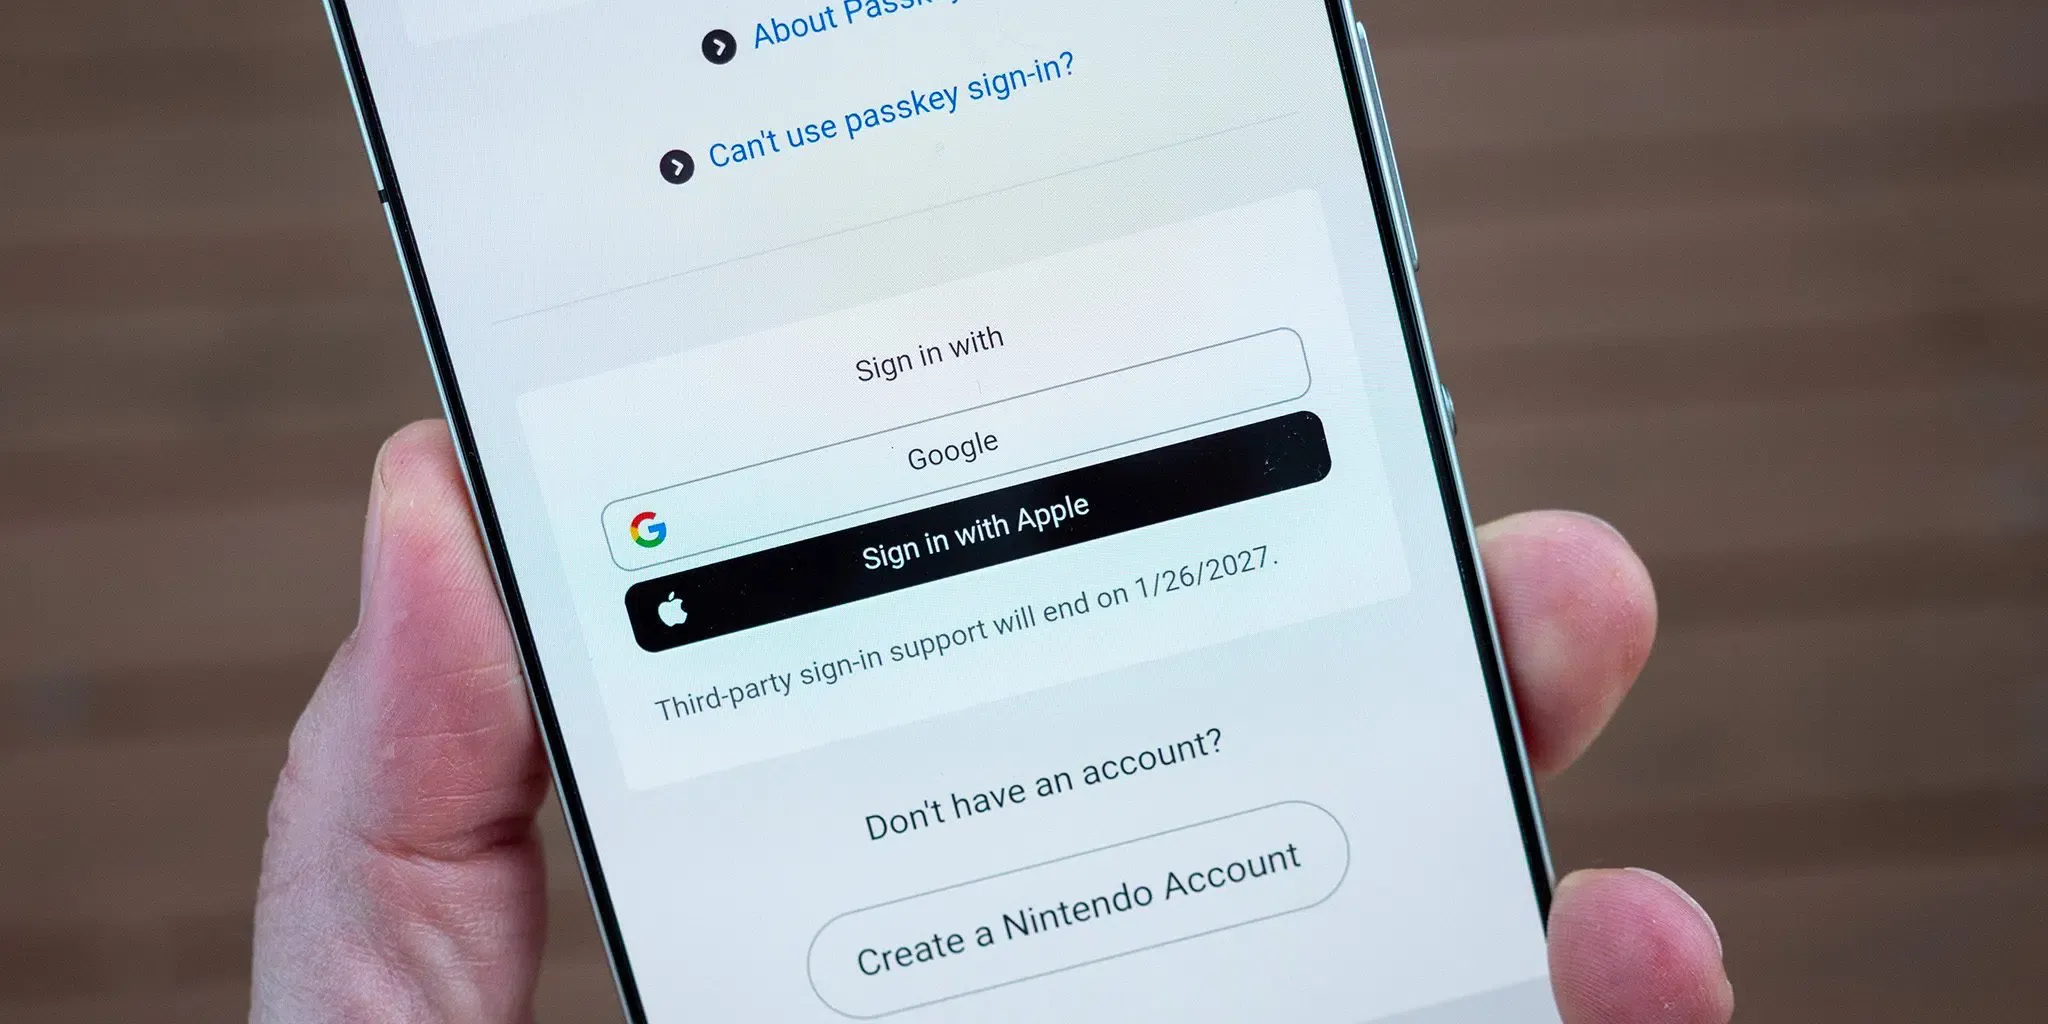
任天堂取消第三方登录?任天堂在的一份官方支持公告中确认,自 2027 年 1 月 26 日起,任天堂账户将停止支持 Google 和 Apple 账号登录,届时用户必须通过电子邮箱、登录 ID 加密码,或者通过已注册的 passkey 进行身份验证。此政策调整适用于 Nintendo Switch、Nintendo Switch 2、Switch Lite 和 Switch OLED 生态系统,以及 Nintendo Switch 移动端应用中的玩家。虽然任天堂并未透露该决策背后的战略或技术原因,但这一转变标志着该平台正式终结了外部联合登录方式。对于管理移动应用的工程与增长团队而言,此举展示了身份验证更新如何影响新用户引导转化漏斗,以及为什么应用程序应该将获客参数恢复与账号登录流程解耦。
核心问题与引导摩擦:任天堂账户停用联合登录
核心要点
- 政策将于 2027 年 1 月 26 日日本标准时间下午 4:00 正式生效(具体结束时间可能会因系统维护而略有延迟),届时任天堂账户将停用通过 Google 和 Apple 凭据登录及创建新账户的功能。
- 此次更新取消了关联 Google 账户的 My Nintendo Platinum Points 任务,没有独立密码的用户如果需要密码备用方案,应遵循任天堂的密码设置或找回指南。
- 已在活跃设备上登录的玩家在没有立即中断的情况下可以继续保持认证状态,但在出现新的登录界面时仍需输入凭据。
长期以来,第三方联合身份验证的便利性帮助数字娱乐平台降低了早期注册门槛。通过提供 Google 和 Apple 登录选项,消费服务允许潜在玩家绕过多字段表单、密码创建以及手动电子邮件确认。这种方法帮助平台简化了网页端和移动端配套应用上的初始引导流程。
然而,依赖外部身份提供商会引入第三方技术依赖和持续的集成维护成本。任天堂一直在逐步减少这些触点,此前已于 2022 年 10 月 25 日终止了 Facebook 和 Twitter 登录。随着 Google 和 Apple 登录的停用,玩家必须完全依赖直接账户凭据或 passkey。

移除联合登录给现有用户带来了一些实际操作考量。当该转变于 2027 年 1 月 26 日生效时,在主机或移动应用上看到登录提示的玩家将需要准备好直接凭据或有效的 passkey。最初通过 Google 或 Apple 创建任天堂账户且从未配置独立密码的玩家,应当通过任天堂账户门户网站完成密码设置流程。
对于通过“隐藏邮件地址(Hide My Email)”功能使用 Apple 登录注册的用户,此转变需要谨慎处理。在这种设置下,Apple 生成的是随机转发别名(例如 @privaterelay.appleid.com),而不是共享用户的主收件箱。正如Apple 的 Sign in with Apple 指南中所述,禁用邮件转发会导致发送到该中继地址的信息无法到达用户的个人收件箱,如果在后续请求密码重置时,这将阻断找回邮件的接收。此外,停用 Sign in with Apple 会修改关联的授权状态。处于这种情况的用户应确保其转发地址正常接收邮件,并在调整 Apple ID 设置之前配置直接密码。如果访问权限丢失,用户必须直接联系任天堂客服支持。
技术背景:联合登录、密码与 Passkeys
从架构角度来看,联合登录通常使用基于 OAuth 2.0 构建的身份层 OpenID Connect,将身份验证委托给外部身份提供商。虽然这种模式简化了注册流程,但它将账户可用性与第三方基础设施、外部服务条款以及外部身份恢复工作流绑定在了一起。当外部提供商遭遇服务中断或政策修改时,依赖它的服务可能会经历连锁身份验证问题。
为了避免依赖第三方身份提供商,任天堂建议用户注册 passkey。Passkey 基于由 FIDO 联盟开发并在 W3C WebAuthn 规范中标准化的开放行业标准。它们用非对称公钥密码学取代了共享密码。
协议对比:联合身份、密码与 Passkeys
在注册 passkey 时,客户端会生成公私钥对。私钥保留在用户的凭据管理器或硬件身份验证器中,而公钥则注册到依赖服务中。根据用户的设置,passkey 可以绑定到单个设备或硬件安全密钥,也可以通过端到端加密的云端钥匙串在用户的生态系统中同步。
在身份验证期间,服务器会发出加密质询。客户端使用私钥对该质询进行签名,该私钥由本地设备身份验证(如生物识别或 PIN 码)解锁。正如任天堂账户文档中所记录的,生物识别数据保留在个人设备上,不会传输到任天堂服务器。
| 功能特性 | 联合登录 | 密码身份验证 | Passkey 身份验证 |
|---|---|---|---|
| 身份验证基础 | 来自外部提供商的身份断言,例如 OIDC ID 令牌 | 验证共享密钥 | 公钥质询-响应 |
| 提供商依赖性 | 取决于身份提供商及其登录策略 | 取决于服务的身份验证和恢复实现 | 取决于身份验证器;同步凭据还取决于 passkey 提供商 |
| 抗钓鱼能力 | 取决于提供商的身份验证方法和联合实现 | 可复用密码容易遭受钓鱼攻击 | 专为防钓鱼身份验证而设计 |
| 恢复考量 | 提供商恢复和服务特定的账户关联规则 | 服务定义的恢复程序 | 备份凭据、提供商恢复或服务定义的恢复程序 |
通过同时支持 passkey 和传统密码,平台降低了密码复用和凭据窃取的风险。然而,passkey 仍然受限于操作系统、浏览器和硬件兼容性。由于这些限制,任天堂继续将电子邮件地址和带密码的登录 ID 作为标准的登录和恢复选项。
身份验证确定了用户是谁;而获客参数则描述了安装前的营销活动或邀请。应用程序应独立于登录状态来保存挂起的路由上下文,并在身份验证后进行验证,然后再应用推荐奖励或房间访问权限。当引导路径跨越促销网页、应用安装和账户设置时,跨阶段保留上下文需要采用解耦的处理方式。
自研与采购:管理玩家引导与会话连续性
对于独立移动游戏开发商和数字服务而言,身份验证调整凸显了一个更广泛的用户生命周期挑战。当第三方登录按钮被修改或移除时,注册漏斗可能会出现摩擦增加的情况。如果玩家通过特定的邀请、促销活动或合作活动安装游戏,完成意料之外的多步注册或密码设置流程可能会打断预期的用户旅程。
为了缓解这种情况,开发团队将用户身份验证与获客参数传递进行了分离。身份验证系统负责验证用户凭据,而安装参数管道则负责保存用户的来源渠道以及登录后应接收的游戏内上下文。
评估参数交接架构
当工程团队需要确保推荐码、活动标签或深层链接参数在安装和注册过程中不丢失时,通常会评估以下三种主要方法:
| 方法 | 支持的角色 | 关键限制 | 工程职责 |
|---|---|---|---|
| 自研参数交接 | 使用支持的平台机制实现上下文交付 | 覆盖范围和可靠性取决于定制设计 | 维护集成、隐私控制、验证和回退机制 |
| Google Play 安装引荐来源网址 | 从 Google Play 检索可用的安装引荐来源数据 | 仅限 Android 和受支持的 Google Play 安装 | 解析引荐数据并验证路由或推荐资格 |
| 专用参数 SDK | 在受支持的安装工作流中恢复捕获的自定义参数 | 取决于平台、浏览器、集成和匹配条件 | 集成 SDK,保留挂起的上下文,并处理缺失的参数 |
对于运行外部获客活动的移动应用,诸如 OpoInstall 之类的专业解决方案提供了安装参数透传框架。通过在首次启动应用时检索自定义参数(例如邀请者 ID 或活动渠道),应用程序可以在本地或服务器上缓存挂起的有效负载。
一旦用户完成标准身份验证(无论是通过邮箱密码登录还是 passkey),应用后端就会验证参数的有效性、资格和过期时间,以便发放推荐奖励或恢复预期的游戏房间。这实现了活动上下文保存与底层身份验证提供商的解耦。
集成清单:开发团队如何适应身份弃用
负责用户身份验证和移动端引导的工程与产品团队应审计其系统,以确保身份验证更新不会破坏用户转化。
开发者实现清单
- 审计身份依赖项:审查身份验证后端,识别依赖外部身份提供商的用户账户,并在需要时建立密码设置工作流。
- 支持现代 WebAuthn 标准:实现对 FIDO2/WebAuthn 凭据的服务器端验证,同时适应平台身份验证器和跨设备身份验证流程。
- 维护独立的凭据备用方案:如果用户丢失了主身份验证器的访问权限,提供使用经验证的邮箱地址或备份恢复码的测试恢复路径。
- 在服务端验证引导参数:当使用延迟深度链接在登录后分发推荐或活动奖励时,确保应用后端验证参数真实性、检查过期时间戳、处理账号切换并防止重复兑换奖励。
产品与增长策略清单
- 提前传达政策截止日期:在身份验证截止日期前很久,通过清晰的应用内通知和指南告知用户,以防账户被锁。
- 监控注册流失点:跟踪注册漏斗每个步骤的转化率,以识别凭据创建是否会导致用户流失。
- 验证登录后的活动上下文缓存:在初始登录流程中缓存传入的获客参数,以便用户在身份验证完成后能够跳转至预期的应用内内容。
遵循这些实践有助于工程团队在不牺牲用户引导连贯性的前提下,维护安全、独立的身份验证架构。
常见问题解答 (FAQ)
如果玩家未能在 1 月 26 日前更新登录方式,是否仍能访问已购买的数字游戏?
终止 Google 和 Apple 登录是否意味着任天堂强制要求使用 passkeys?
Apple 的“隐藏邮件地址”功能如何影响任天堂账户的密码找回?
工程团队的核心要点
任天堂的公告改变了任天堂账户可用的登录方式,但并未构成行业范围内对联合身份验证的全面放弃。对于移动团队而言,实际的经验教训是:保持账户访问、获客上下文和登录后路由的可独立测试性。
身份验证、用户注册和活动参数跟踪在应用生命周期中各自承担不同的功能。通过将安全的第一方身份验证与服务器端参数恢复框架相结合,工程组织能够在跨平台提供流畅引导体验的同时保护用户账户。
参考文献
-
任天堂支持。关于任天堂账户停用 Google 和 Apple 登录的通知。官方客户支持公告。
-
任天堂支持。如何为任天堂账户注册 Passkey。官方配置指南。
-
任天堂支持。任天堂账户常见问题解答。官方支持文档。
-
任天堂支持。任天堂账户停用 Facebook 和 Twitter 登录。历史支持通知。
-
Apple 支持。管理您通过 Apple 登录使用的应用。官方技术指南。
-
Google 开发者。Google Play 安装引荐来源网址 API 文档。Android 开发者参考。
-
FIDO 联盟。Passkeys:开发者需要了解的内容。身份验证行业概述。
-
万维网联盟 (W3C)。Web 身份验证:访问公钥凭据的 API 第 2 级。官方技术推荐标准。
-
OpenID 基金会。包含勘误集 2 的 OpenID Connect Core 1.0。身份层规范。
-
OpoInstall。OpoInstall 文档 – 延迟深度链接与参数交付。开发者集成文档。
Share this article



