什么是 IAP 以及它如何影响游戏收益?应用内购买(IAP)是允许玩家购买虚拟商品的数字商业系统,当它与服务端收据验证和归因追踪相结合时,能够直接驱动高利润的移动游戏收益。
应用内购买(IAP)是一种平台集成的计费框架,允许移动游戏玩家直接在应用内购买数字内容、虚拟货币、永久解锁项和自动续期订阅。通过实施服务端权威收据验证,并将验证后的交易与可用的获客归因上下文关联,游戏工作室不仅能保护虚拟经济免受计费欺诈的影响,还能在能够解析归因的场景下实现渠道层面的付费用户与收益分析。
| 术语 | 定义 | 相关实体 | 搜索意图角色 |
|---|---|---|---|
| IAP | 在应用内直接进行数字虚拟商品、货币或内容的销售。 | 微交易 | 技术 / 信息型 |
| 收据验证 | 对应用商店签名的购买凭证进行服务端验证,以防范计费欺诈。 | StoreKit 2 / Google Play API | 安全 / 运维型 |
| 转化追踪 | 将收益事件程序化归因至特定营销来源的过程。 | ROAS 优化 | 商业 / 技术型 |
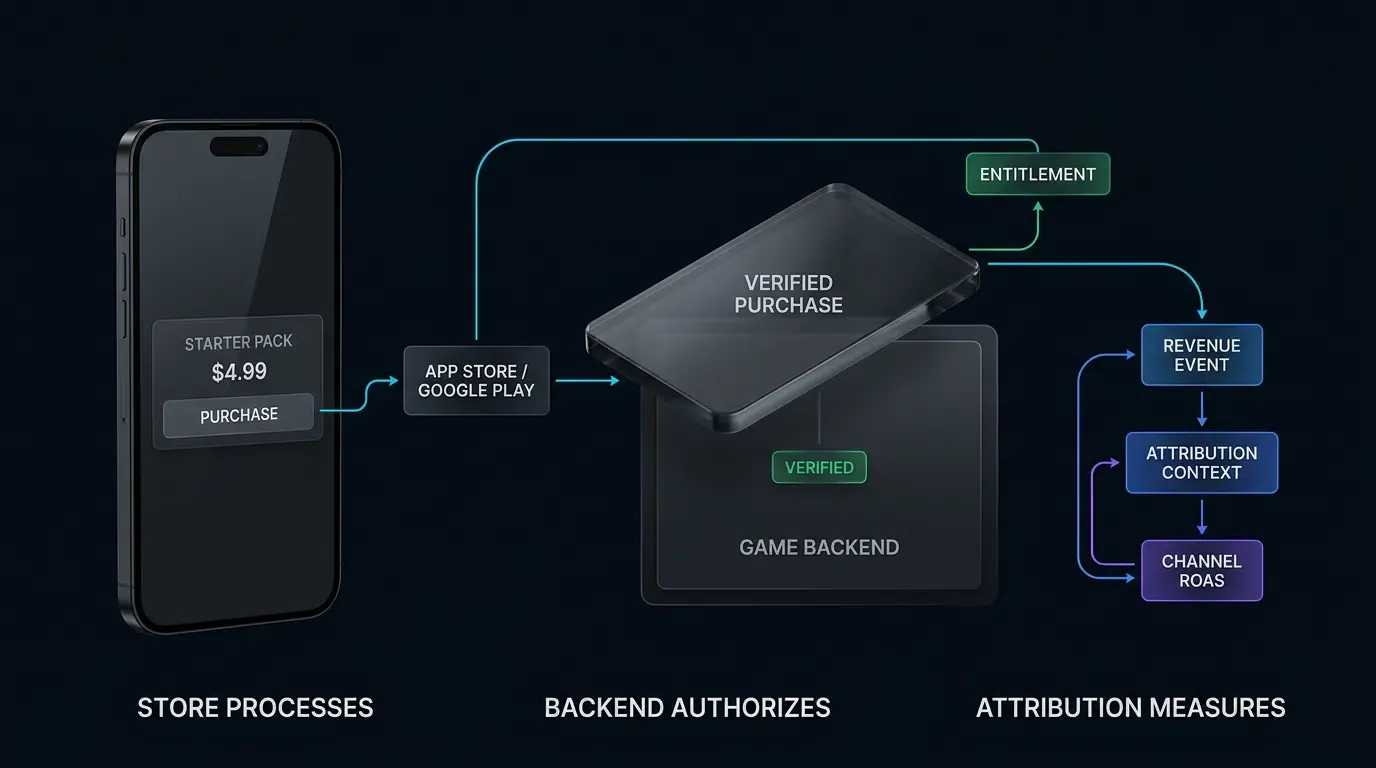
移动游戏变现中应用内购买的核心架构
IAP 的商业机制:在免费游玩游戏中驱动高利润的生命周期价值
在移动端免费游玩游戏中,应用内购买(IAP)代表了高利润商业收益的主要引擎。与每千次曝光产生微小增量收益的广告变现不同,IAP 能够直接捕获消费者的付费意愿。微交易使玩家能够直接通过原生平台计费流程购买虚拟货币、外观物品、抽卡次数、体力补充和内容扩展包。
由于 IAP 交易能够带来极高的单笔交易收益密度,付费玩家决定了用户获取活动的商业成功和回本速度。要最大化 IAP 收益,工作室必须建立稳健的交易管道:在客户端促成顺畅的结算,通过服务端权威验证确保数字商品交付,并将购买收益回溯至营销获客来源以计算广告投资回报率(ROAS)。
直接应用商店集成:驾驭 Apple App Store Connect 与 Google Play Console 计费管道
实现 IAP 需要与平台应用商店后端进行深度的技术集成:
- Apple App Store Connect:管理数字产品定义、定价层级、本地化描述和订阅群组。交易在 iOS 上通过苹果的 StoreKit 框架进行处理。
- Google Play Console:管理应用内产品目录、基础套餐、订阅优惠和本地化定价。购买在 Android 上通过 Google Play 计费库进行处理。
当交易通过平台计费系统处理时,苹果或谷歌会处理消费者支付处理、税务、定价本地化以及商店端商业生命周期的绝大部分工作。然而,跨平台运营需要将产品配置、生命周期状态和收据格式的差异抽象为统一的游戏后端经济系统。
付费用户分布的现实:为何保障并追踪付费少数群体决定了工作室的回本周期
在免费游玩移动游戏中,玩家变现遵循帕累托分布:只有极少数的日常活跃玩家会进行真实货币交易。一小部分高价值付费用户往往贡献了整体应用内收益的绝大部分比例。
由于收益集中在这个付费群体中,追踪并保障每一笔交易至关重要。未能验证购买行为会允许恶意攻击者使用本地计费模拟器生成未授权的虚拟货币,从而破坏游戏内经济系统。相反,未能将购买事件与归因数据关联则会使效果营销团队失去方向,导致他们无法识别哪些广告渠道、活动和素材带来了高价值的付费用户。
StoreKit 2 与 Google Play 计费如何处理交易生命周期
交易状态机:从用户发起到底层权益交付
一次完整的移动端应用内购买遵循一个跨越客户端应用程序、平台商店和权威游戏后端的多阶段状态机:
- 产品查询:客户端查询平台计费 SDK(iOS 上的
StoreKit 2,Android 上的BillingClient)以获取本地化定价和产品元数据。 - 发起购买:玩家触发购买流程,唤起原生操作系统支付页面。
- 支付处理:苹果或谷歌验证支付详情、扣除消费者账户费用,并生成密码学签名的交易凭证或收据。
- 客户端交付:平台商店将购买凭证或签名的交易数据返回给游戏客户端的购买监听器。
- 服务端验证:客户端将凭证、订单标识符(如适用)以及账户上下文转发给游戏后端。
- 商店验证:游戏后端直接与苹果或谷歌服务端 API 验证凭证。
- 权益发放:验证成功后,游戏后端在数据库中为玩家账户记账。
- 平台特定完成步骤:
- Apple StoreKit 2:在后端授权交付权益后,苹果交易可以通过在应用中调用
Transaction.finish()来完成,或者对于服务端管理的权益架构,通过调用 App Store 服务端 API 的Finish Transaction端点(POST /inApps/v1/transactions/{transactionId}/finish)来完成。只需一条成功的完成路径即可。 - Google Play Billing:后端或客户端使用 Google Play API 确认购买(针对非消耗型商品/订阅)或消耗购买(针对消耗型商品)。
- Apple StoreKit 2:在后端授权交付权益后,苹果交易可以通过在应用中调用
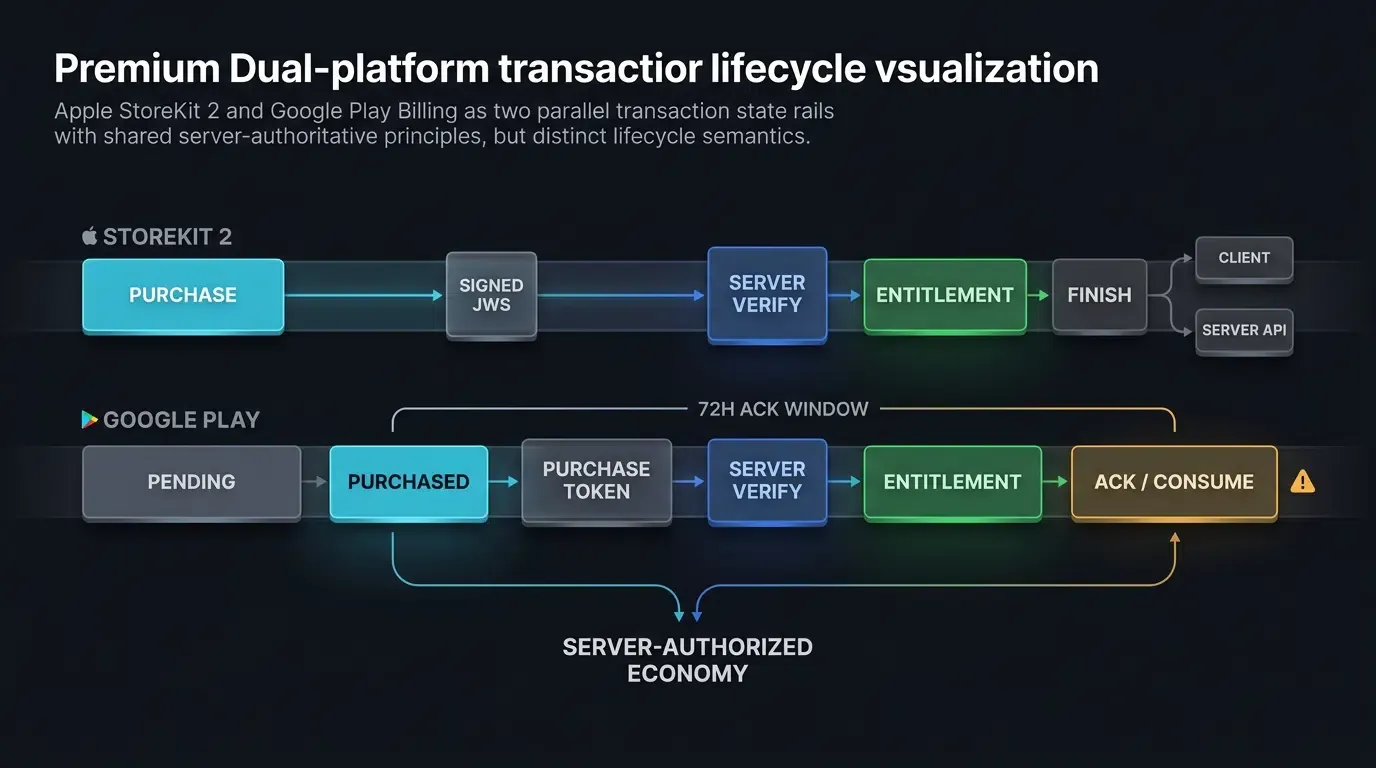
Apple StoreKit 2 架构:加密签名的 JSON Web 签名与 App Store 服务端 API
StoreKit 2 引入了符合 IETF RFC 7515 标准的苹果签名 JSON Web 签名(JWS)格式交易数据,作为现代交易验证路径。尽管旧版 App Store 收据文件仍为向后兼容而保留,但旧版的 verifyReceipt 端点对于新的服务端验证架构已被废弃。
在 StoreKit 2 中,每笔交易都表示为一个包含头部、有效载荷和签名组件的签名 JWS 字符串:
解码后的有效载荷包含经过验证的元数据:transactionId、originalTransactionId、productId、purchaseDate、bundleId、environment 和 revocationDate。游戏后端使用苹果的公共根证书链验证 JWS 签名,或者通过查询 App Store 服务端 API(https://api.storekit.apple.com/inApps/v1/transactions/{transactionId})进行服务器到服务器的交易状态验证。
Google Play 计费架构:购买凭证、订单 ID 与强制性的 3 天确认规则
Android 上的 Google Play 计费利用基于凭证的验证框架。在完成交易后,Google Play 会返回一个提供 purchaseToken 和产品信息的 Purchase 对象,并且在为此商业流程生成订单时可能会包含 orderId。
Google Play 计费中的一个关键运维要求是3 天强制确认规则:
- 状态门控确认时钟:对于需要确认的购买,3 天(72 小时)确认窗口严格从 Google Play 将交易转入
PURCHASED(已购买)状态开始计算。处于PENDING(挂起)状态的时间不会消耗此确认窗口。 - 一次性产品:非消耗型商品必须使用客户端的
BillingClient.acknowledgePurchase()或通过 Google Play 开发者 API 的purchases.products.acknowledge进行确认。消耗型商品必须使用BillingClient.consumeAsync()或服务端消耗端点进行消耗。 - 订阅确认:确认引入新购买凭证的订阅购买,例如首次购买、套餐升级/降级或重新注册。普通的后续自动续费不需要重复确认。短期预付费订阅可以使用更短的确认期限;例如,谷歌要求短于一周的预付费套餐必须在套餐时长的一半内完成确认。
- 自动退费惩罚:如果购买在进入
PURCHASED状态后的规定窗口内未被确认或消耗,Google Play 将自动撤销该交易、退还用户的付款并取消订单。
处理交易中断:挂起购买、网络掉线与延迟支付
现实世界的移动交易经常会遇到网络中断、应用崩溃或外部支付延迟(例如家长审批请求或现金支付方式)。
稳健的计费架构必须处理异步状态:
- 挂起交易:当支付需要外部确认时,平台会返回
PENDING状态。游戏切勿立即发放道具。相反,游戏服务器利用应用商店服务端通知(Apple 服务端通知 v2 或 Google 实时开发者通知)作为触发器,一旦支付完成,便重新从应用商店 API 查询权威的购买状态。 - 中断购买与会话恢复:如果客户端在支付完成和服务端验证之间崩溃,StoreKit 2 和 Google Play Billing 会维护交易状态。在下次应用程序启动时,客户端必须监听 iOS 上的
Transaction.updates或查询 Android 上的queryPurchasesAsync()来恢复未完成的交易。
服务端收据验证与防欺诈技术框架
客户端验证的脆弱性:本地代理漏洞、二进制劫持与伪造收据
完全依赖设备端客户端逻辑来验证购买会引入严重的经济漏洞。在移动威胁模型中,客户端运行时环境必须被视为不可信的。
常见的客户端 IAP 漏洞利用向量包括:
- 计费模拟框架:已获得 Root 权限的 Android 设备或越狱 iOS 设备上的工具会拦截计费 API 调用,直接将伪造的购买成功回调返回给客户端应用程序。
- 本地中间人(MitM)代理:拦截代理用模拟的成功有效载荷替换服务端响应,从而欺骗仅依靠客户端的验证例程。
- 二进制修改:攻击者修改编译后的客户端二进制文件,以完全绕过本地验证检查。
尽管设备端的 StoreKit 2 VerificationResult 在设备上提供了密码学验证,但客户端代码在受损的运行时中仍然可以被操纵。权威的虚拟经济物品必须专由独立向苹果或谷歌应用商店 API 验证交易的后端服务器授予。
构建服务端权威验证管道:将网关路由至应用商店 API
具有韧性的服务端验证管道能够隔离客户端请求、通过安全的凭证与平台应用商店 API 通信,并在修改数据库记录之前强制执行严格的业务规则。
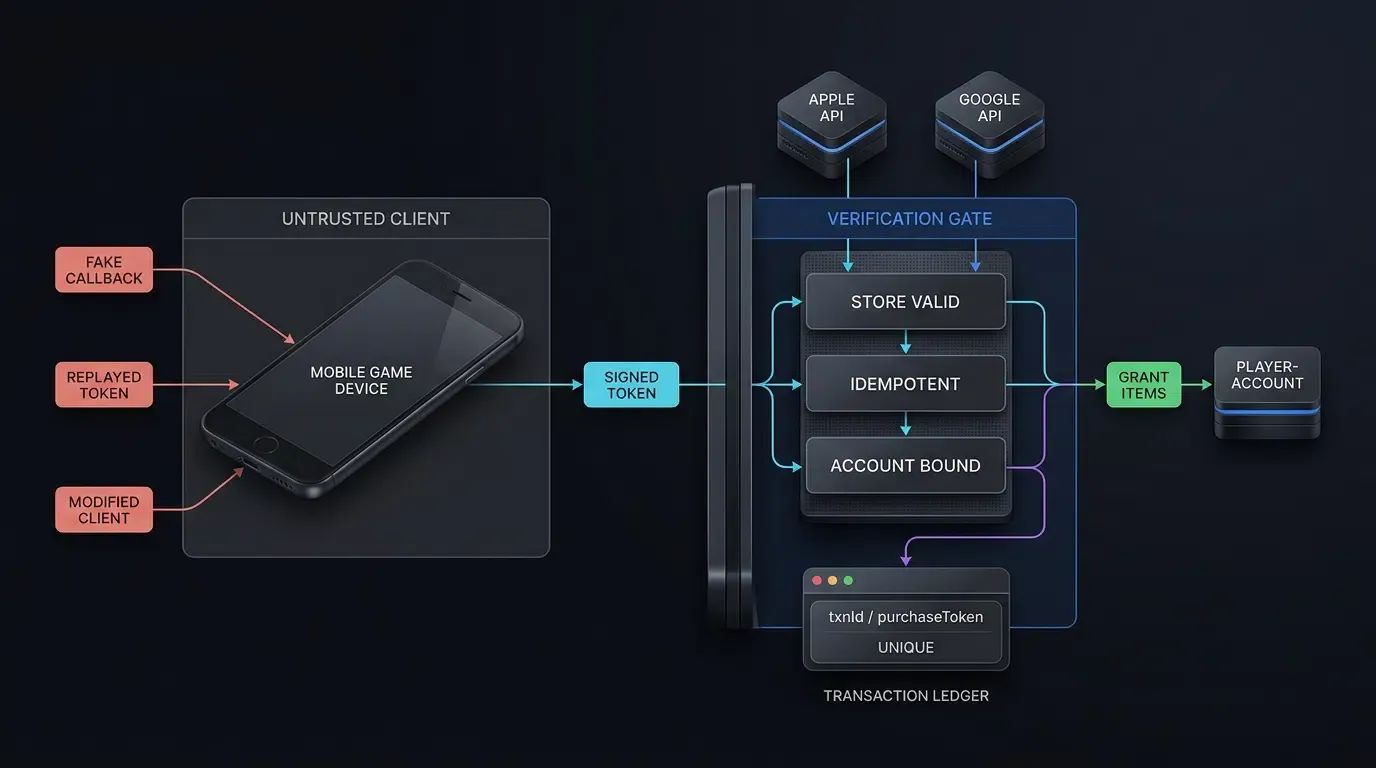
安全客户端-服务端-应用商店 IAP 验证管道:

[移动游戏客户端]           [游戏后端服务器]          [苹果/谷歌应用商店 API]
         │                              │                                     │

    1. 发起购买                   │                                     │
    2. 商店返回签名凭证 ────────┼─────────────────────────────────────► (处理计费)
         │                              │                                     │
    3. 传输凭证与有效载荷 ─────────►│                                     │
         │                              4. 验证签名与应用上下文 ──────────────►
         │                              │                                     │
         │                              │◄── 5. 返回已验证的交易 ──────────────┘
         │                              │    (状态:已验证、产品、凭证)
         │                              │
         │                              6. 幂等性检查 (purchaseToken/txnId)
         │                              7. 发放游戏内虚拟道具
         │                              │
         │                              8. 权威完成操作:
         │                              │  ├─► 苹果 (选项 A):客户端调用 ─────► (StoreKit finish())
         │                              │  ├─► 苹果 (选项 B):服务端 S2S ────► (App Store 完成交易 API)
         │                              │  └─► 谷歌:服务端 S2S API ──────────► (Play 消耗/确认)
         │                              │
    4. 记录客户端遥测数据 ─────────────►│
       (与后端记录进行对账)             │
要验证 Apple StoreKit 2 JWS 交易,有效的密码学签名是必要条件但非充分条件。后端必须:
- 根据苹果的根证书颁发机构链验证 JWS 签名。
- 使用预期的应用上下文初始化验证器:验证交易的
bundleId与应用匹配,environment与生产环境或沙盒匹配,并确保在 App Store 服务端库要求的情况下,生产环境验证器上下文包含应用的苹果 ID。 - 在授予数字权益之前,验证产品标识符、交易状态和撤销状态。建议使用苹果官方的 App Store 服务端库验证函数,而不是编写自定义的密码学解析器。
对于 Google Play 计费,后端从客户端接收 purchaseToken。对于一次性商品,后端查询 purchases.productsv2.getproductpurchasev2 以检索权威的购买状态;对于订阅,则查询 purchases.subscriptionsv2.get。在交付权益后,后端使用相应的端点确认或消耗该购买。
App Store 服务端 API 的 .p8 私钥和 Google Cloud 服务账号凭证必须严格保留在服务端,并存储在托管的秘密保险库(KMS)中;绝不能将任何凭证打包到客户端应用程序二进制文件中或将其提交到源码控制中。
团队可以查阅可用的作弊监控文档以了解技术接口和欺诈检测参数。
防止重放攻击:强制执行交易凭证的幂等性与账户绑定
为了消除收据重放攻击,游戏服务器必须强制执行严格的数据库级幂等性:
- 主幂等键:对于谷歌,使用
purchaseToken作为主要的数据库去重键,因为购买凭证在交易之间是全局唯一的。对于苹果,使用transactionId。 - 支持元数据:存储谷歌的
orderId(如生成)和苹果的originalTransactionId作为退费和客服对账的支持性商业元数据。 - 原子处理:当收到收据验证请求时,检查
purchaseToken或transactionId是否已被处理。如果已存在,则返回现有的权益状态,而不重复发放虚拟物品。 - 账户绑定:验证交易是否已绑定到请求的玩家账户,以防跨账户收据注入。
下方的 JSON 架构展示了一个服务端收据验证有效载荷:
{
  "reference_architecture": true,
  "illustrative_values": true,
  "iap_server_verification_record": {
    "telemetry_metadata": {
      "verification_id": "ver_iap_2026_0915_9981",
      "timestamp_utc": "2026-09-15T09:30:00.120Z",
      "app_id": "com.example.game.rpg",
      "player_account_id": "usr_99812401"
    },
    "store_transaction_context": {
      "platform": "iOS",
      "store_environment": "Production",
      "store_transaction_id": "2000000123456789",
      "original_transaction_id": "2000000123456789",
      "product_id": "com.example.game.starter_pack",
      "product_type": "Consumable",
      "purchase_date_utc": "2026-09-15T09:29:45.000Z"
    },
    "apple_verifier_context": {
      "validation_protocol": "Apple_App_Store_Server_API_v2",
      "expected_bundle_id": "com.example.game.rpg",
      "expected_environment": "Production",
      "production_app_apple_id_configured": true,
      "transaction_bundle_id_match": true,
      "transaction_environment_match": true,
      "jws_signature_verified": true,
      "root_certificate_chain_valid": true,
      "revocation_status": "none",
      "ownership_type": "PURCHASED"
    },
    "commercial_revenue_telemetry": {
      "currency": "USD",
      "gross_customer_amount_minor": 499,
      "gross_amount_source": "store_transaction_price",
      "net_developer_proceeds_minor": null,
      "net_proceeds_status": "pending_financial_reconciliation",
      "store_fee_minor": null,
      "accounting_basis": "gross_purchase_price_until_reconciled"
    },
    "security_and_idempotency_state": {
      "idempotency_key": "txn_2000000123456789",
      "database_duplicate_check": "unique_new_transaction",
      "account_binding_verified": true,
      "entitlement_grant_status": "items_credited_successfully"
    },
    "attribution_reconciliation": {
      "attribution_channel": "partner_ad_network_video",
      "campaign_id": "cmp_rpg_launch_us",
      "revenue_event_logged_to_attribution": true,
      "ad_network_postback_eligible": true
    }
  }
}
双平台客户端 SDK 购买事件追踪实现
对归因和分析中准确收益遥测的需求
对用户获取活动进行准确测量,需要将购买遥测数据从客户端应用程序或游戏服务器传输至归因平台。追踪应用内购买能够让营销团队评估广告投资回报率(ROAS)、计算付费用户群留存率,并训练程序化广告网络出价算法。
客户端 SDK 事件可作为即时的遥测指标;权威的财务报告和出价信号则应与后端验证的交易记录进行对账。
在记录购买遥测时,事件必须携带必要的商业参数:
- 事件标识符:标准化的事件键(例如
iap_purchase)。 - 货币金额:根据 ISO 4217 货币指数以整数辅币单位表示的交易价值(例如,4.99 美元表示为 499,或者 500 日元(无小数位)表示为 500)。
- 货币代码:ISO 4217 三位字母货币代码(例如
USD、EUR、JPY)。 - 交易标识符:唯一的后端交易引用或公共订单 ID,以便在不向营销 SDK 暴露原始平台凭证的情况下实现自动去重。
Android Kotlin 实现:通过 saveEvent 报告已验证的购买事件
在 Android 上,集成原生 Openinstall SDK 的游戏使用 saveEvent API 报告购买事件。该实现传递事件键、以整数辅币单位表示的货币金额以及自定义键值元数据。
iOS Swift 实现:通过 reportEffectPoint 报告已验证的购买事件
在 iOS 上,集成原生 Openinstall SDK 的游戏使用 reportEffectPoint API 报告购买事件。该实现传递效果点标识符、以辅币单位表示的整数货币金额以及包含交易元数据的效果字典。
寻求客户端 SDK 软件包和集成文档的开发者可查阅SDK 集成资源获取实现指南。请注意,API 名称和签名是特定于版本的示例;请与当前部署的 SDK 文档进行核对。
下方的代码示例展示了跨 Android Kotlin 和 iOS Swift 的客户端 IAP 追踪:
// Android 实现 (Kotlin)
// 文件:IapPurchaseHandler.kt
package com.example.game.billing

import android.content.Context
import com.opoinstall.api.OpoInstall
import java.util.HashMap

class IapPurchaseHandler(private val context: Context) {

    /**
     * 向 Openinstall 归因 SDK 报告购买事件以获取营销遥测数据。
     * 注意:权威的财务核算后续会通过服务端验证的收据进行对账。
     *
     * @param backendPurchaseEventId 唯一交易引用或已验证的订单 ID
     * @param productId SKU 标识符 (例如 com.example.game.starter_pack)
     * @param amountMinor 整数辅币单位的货币交易价值 (例如 $4.99 USD 写作 499)
     * @param currency ISO 4217 货币代码 (例如 USD, JPY)
     */
    fun trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Long,
        currency: String
    ) {
        require(amountMinor in 0..Int.MAX_VALUE.toLong()) { "amountMinor 超过了 SDK 整数事件范围" }

        val extraData = HashMap<String, String>()
        extraData["transaction_reference"] = backendPurchaseEventId
        extraData["product_id"] = productId
        extraData["currency"] = currency
        extraData[
          "revenue_basis"
        ] = "store_purchase_price"

        // 向 Openinstall SDK 报告购买遥测
        OpoInstall.getInstance().saveEvent("iap_purchase", amountMinor.toInt(), extraData)
    }
}
// iOS 实现 (Swift)
// 文件:IapPurchaseTracker.swift
import Foundation
import libOpoInstallSDK

class IapPurchaseTracker: NSObject {

    /**
     * 向 Openinstall 归因 SDK 报告购买事件以获取营销遥测数据。
     * 注意:权威的财务核算后续会通过服务端验证的收据进行对账。
     *
     * @param backendPurchaseEventId 唯一交易引用或苹果交易 ID
     * @param productId 应用内产品标识符 (例如 "com.example.game.starter_pack")
     * @param amountMinor 整数辅币单位的货币交易价值 (例如 $4.99 USD 写作 499)
     * @param currency ISO 4217 货币代码 (例如 "USD", "JPY")
     */
    @objc public static func trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Int,
        currency: String
    ) {
        let effectDictionary: [String: String] = [
            "transaction_reference": backendPurchaseEventId,
            "product_id": productId,
            "currency": currency,
            "revenue_basis": "store_purchase_price"
        ]

        // 向 Openinstall SDK 报告购买遥测
        OpoInstallSDK.defaultManager()?.reportEffectPoint(
            "iap_purchase",
            effectValue: amountMinor,
            effectDictionary: effectDictionary
        )
    }
}
如何将应用内购买遥测与获客归因进行对账
将游戏内收益链接至最初的营销渠道
归因追踪将游戏内的购买事件回溯至获取该玩家的具体营销来源、活动和素材。当玩家安装游戏时,归因 SDK 会记录获客接触点(例如谷歌搜索、TikTok 广告、Meta 活动或自然发现)。
几天或几周后发生 IAP 交易时,归因引擎会将收益与最初的安装接触点关联起来。这使工作室能够剥离混合的财务指标,将已验证的交易与可用的获客归因上下文关联,并在能够解析归因的场景下实现渠道层面的收益分析。
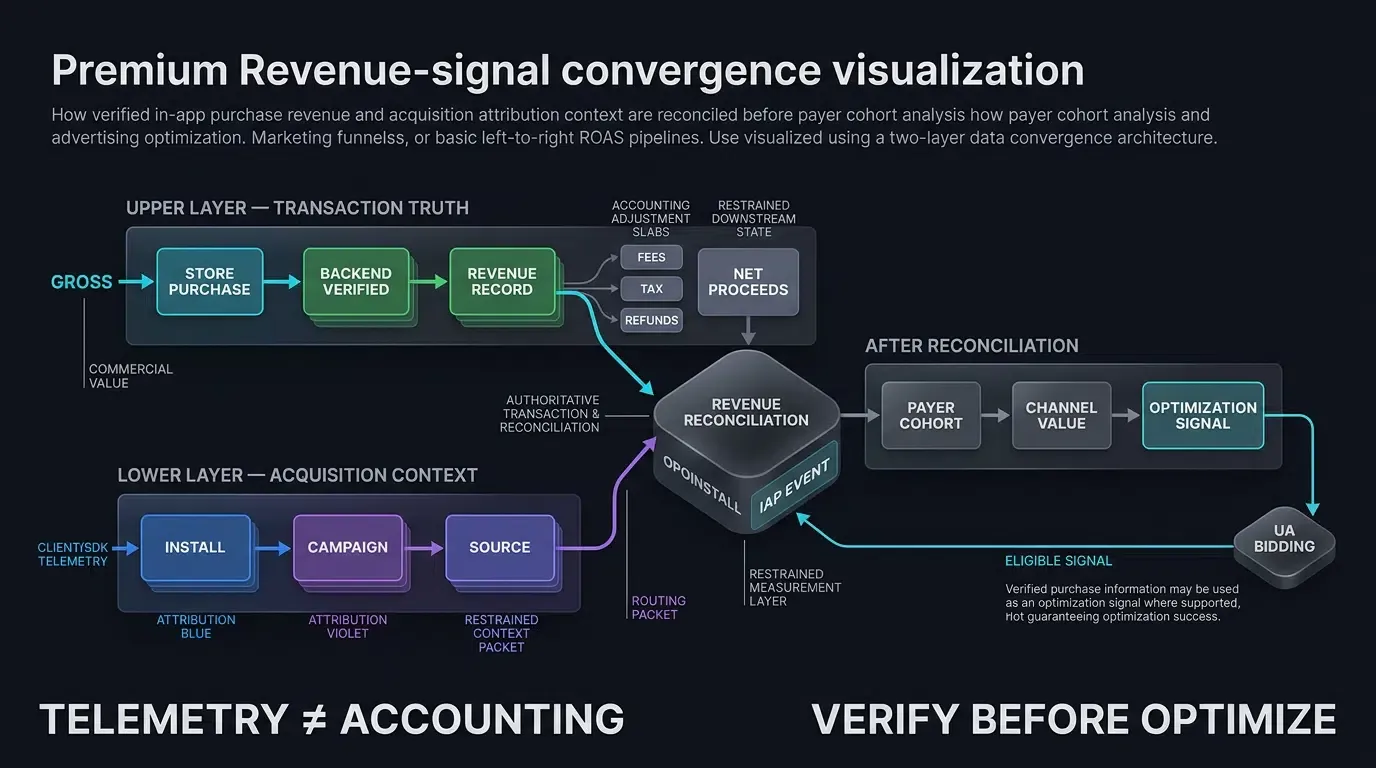
将应用商店总收入与净会计收益进行对账
为了维持财务准确性,数据工程管道必须将结账时报告的消费者总支出与实际实现的净收益进行对账。
对账需要考虑标准的商店扣除项:
- 平台佣金费用:商店服务费因平台、计划、开发者层级和产品类型而异(例如标准费率、小型开发者计划或订阅年限减免)。
- 地方税和增值税(VAT):平台商店在向开发者打款之前扣除的预扣税。
- 退费与拒付:当客户对交易产生争议或发起拒付时,苹果和谷歌会提供退费报告和实时开发者通知。
客户端事件记录的是总购买价格(store_purchase_price);数据仓库必须在下游应用商店费用对账,以推导出用于财务 LTV 建模的实际实现净收益。
追踪下游付费用户群:累计 IAP LTV 周期
付费用户的行为会在长周期的时间范围内展开。工作室跨标准里程碑周期(
其中:
是第 天的经典群组留存率。 是同一获客群组中在过去第 天完成 IAP 的活跃用户占比。 是这些同日活跃付费用户的平均净 IAP 收益。
不同的获客来源可能表现出不同的付费时机和长尾消费模式;这些差异应该按渠道进行实证测量,而不是从渠道标签中推断。
优化用户获取出价:将已验证的 IAP 信号输入广告网络自动出价系统
现代程序化广告网络利用机器学习优化模型(例如目标广告投资回报率或价值优化)来识别具有高消费倾向的玩家。
在支持的情况下,已验证的购买信号可以作为优化事件或价值回传转发给参与的广告平台。这使广告网络能够自动将出价预算转向具有已验证购买行为的受众群体,从而提高广告活动效率。
应用内购买产品类型与商店政策的比较分析
评估跨产品类型的运营机制、会计规则与生命周期需求
移动应用商店将应用内购买分类为不同的技术和商业类别。
下表对比了 Apple StoreKit 和 Google Play 计费生态系统中的标准 IAP 产品分类:
| 产品分类 | Apple StoreKit 产品类型 | Google Play 产品类型 | 平台恢复规则 | 典型的游戏内用例 |
|---|---|---|---|---|
| 消耗型 | 消耗型 | 一次性产品(消耗型) | 由游戏服务器维护;应用商店不会自动恢复 | 金币、宝石、体力恢复、抽卡 |
| 非消耗型 | 非消耗型 | 一次性产品(非消耗型) | 可通过原生应用商店交易在用户的多台设备间恢复 | 去广告、角色解锁、剧情扩展包 |
| 自动续期订阅 | 自动续期订阅 | 订阅(自动续期基础套餐) | 由应用商店平台自动管理和续期 | VIP 会员、赛季战令 |
| 非续期 / 预付费订阅 | 非续期订阅 | 订阅(预付费基础套餐) | 在 iOS 上需要手动服务端时长管理;谷歌负责管理预付费条款 | 30 天每日宝石礼包、限时活动访问权限 |
使游戏经济系统与平台商店指南保持一致
平台计费仍然是应用内数字商品交易的默认机制。然而,允许的外部支付选项和替代计费方案因应用商店、地区、计划资格和平台政策(例如欧盟数字市场法案条款、美国应用商店外部购买链接,或韩国和日本的区域替代计费方案)而异。开发者必须评估适用于每个分发市场的具体规则,而不是假设存在单一的全球支付规则。
此外,平台指南(例如 Apple App Store 审核指南)要求包含随机虚拟物品(如抽卡机制或战利品箱)的游戏在购买前明确披露每种物品类型的统计掉落概率。
游戏工作室应当在何时强制执行严格的服务端 IAP 验证
适合强制执行服务端权威验证的条件
游戏开发团队应在特定的运营条件下强制执行严格的服务端收据验证:
- 多人及竞技游戏:具有共享虚拟经济、排行榜或玩家交易的标题,其中未获利的货币漏洞会破坏竞技平衡。
- 重大的商业影响:任何其欺诈性交付可能对收益、可交易库存、自动打款或下游优化信号产生实质性影响的微交易。
- 向广告网络发送回传的广告活动:用户获取管道,其中购买事件会触发实时的广告网络回传或分成打款,虚假的事件会破坏自动出价算法。
不适合复杂服务端管道的条件
部署复杂的服务端到服务端验证基础设施在有限的场景下会引入不必要的开销:
- 独立的离线单人游戏:没有后端服务器或账户的离线休闲游戏,其中原生客户端 StoreKit 和 Google Play 计费验证提供了基础保护,前提是工作室接受固有的客户端安全权衡。
- 早期游戏原型:在构建可扩展的后端计费基础设施之前,评估核心机制留存率的软启动原型。
IAP 实现中的常见陷阱与安全漏洞
- 陷阱 1:客户端虚拟物品交付:在客户端购买监听器中直接记账虚拟货币或道具,而不同步服务端收据验证,会使游戏容易受到基础计费模拟器的攻击。
- 陷阱 2:忽视 Google Play 确认:未能或延迟在进入
PURCHASED状态后的规定窗口内确认或消耗 Google Play 购买,会导致自动订单退费和收益损失。 - 陷阱 3:省略唯一的交易去重:未能强制执行数据库架构中唯一的
purchaseToken(谷歌)或transactionId(苹果)约束,会导致在网络重试或重放攻击期间重复发放道具。
常见问题 (FAQ)
什么是应用内购买,它如何产生移动游戏收益?
为什么客户端 IAP 收据验证容易受到计费欺诈的影响?
追踪应用内购买如何提升游戏用户获取的广告投资回报率(ROAS)?
总结与决策框架
实现具韧性的应用内购买基础设施需要将平台标准的计费生命周期、服务端权威收据验证和细粒度的归因追踪相结合。最大化 IAP 收益依赖于保护虚拟经济免受本地计费漏洞的影响、强制执行幂等性检查,以及将已验证的购买事件与获客渠道关联起来。
通过将安全的 StoreKit 2 和 Google Play 计费管道与移动测量 SDK 相集成,游戏工作室可以保障其变现流,将营销支出优化至高生命周期价值的付费用户群,并构建可持续的线上运营增长。
若要探索如何为您的游戏的变现管道配置客户端 SDK 追踪和渠道归因,请参阅移动归因实现参考。
相关资料
-
概念:应用内购买、收据验证、StoreKit 2、Google Play 计费、付费用户群追踪、IAP-ROAS
-
技术:App Store 服务端 API、Google Play 开发者 API、归因 SDK、JSON Web 签名 (JWS)
-
标准:IETF RFC 7515 JSON Web 签名 (JWS)、W3C 移动网页最佳实践、OWASP 移动应用安全
-
API:Google Play 计费库、Google Play 开发者 API (Productsv2)、Apple StoreKit 2 交易 API、Apple App Store 服务端 API (完成交易)、Openinstall 事件追踪接口 (saveEvent, reportEffectPoint)
-
官方文档与参考资料:
Share this article



