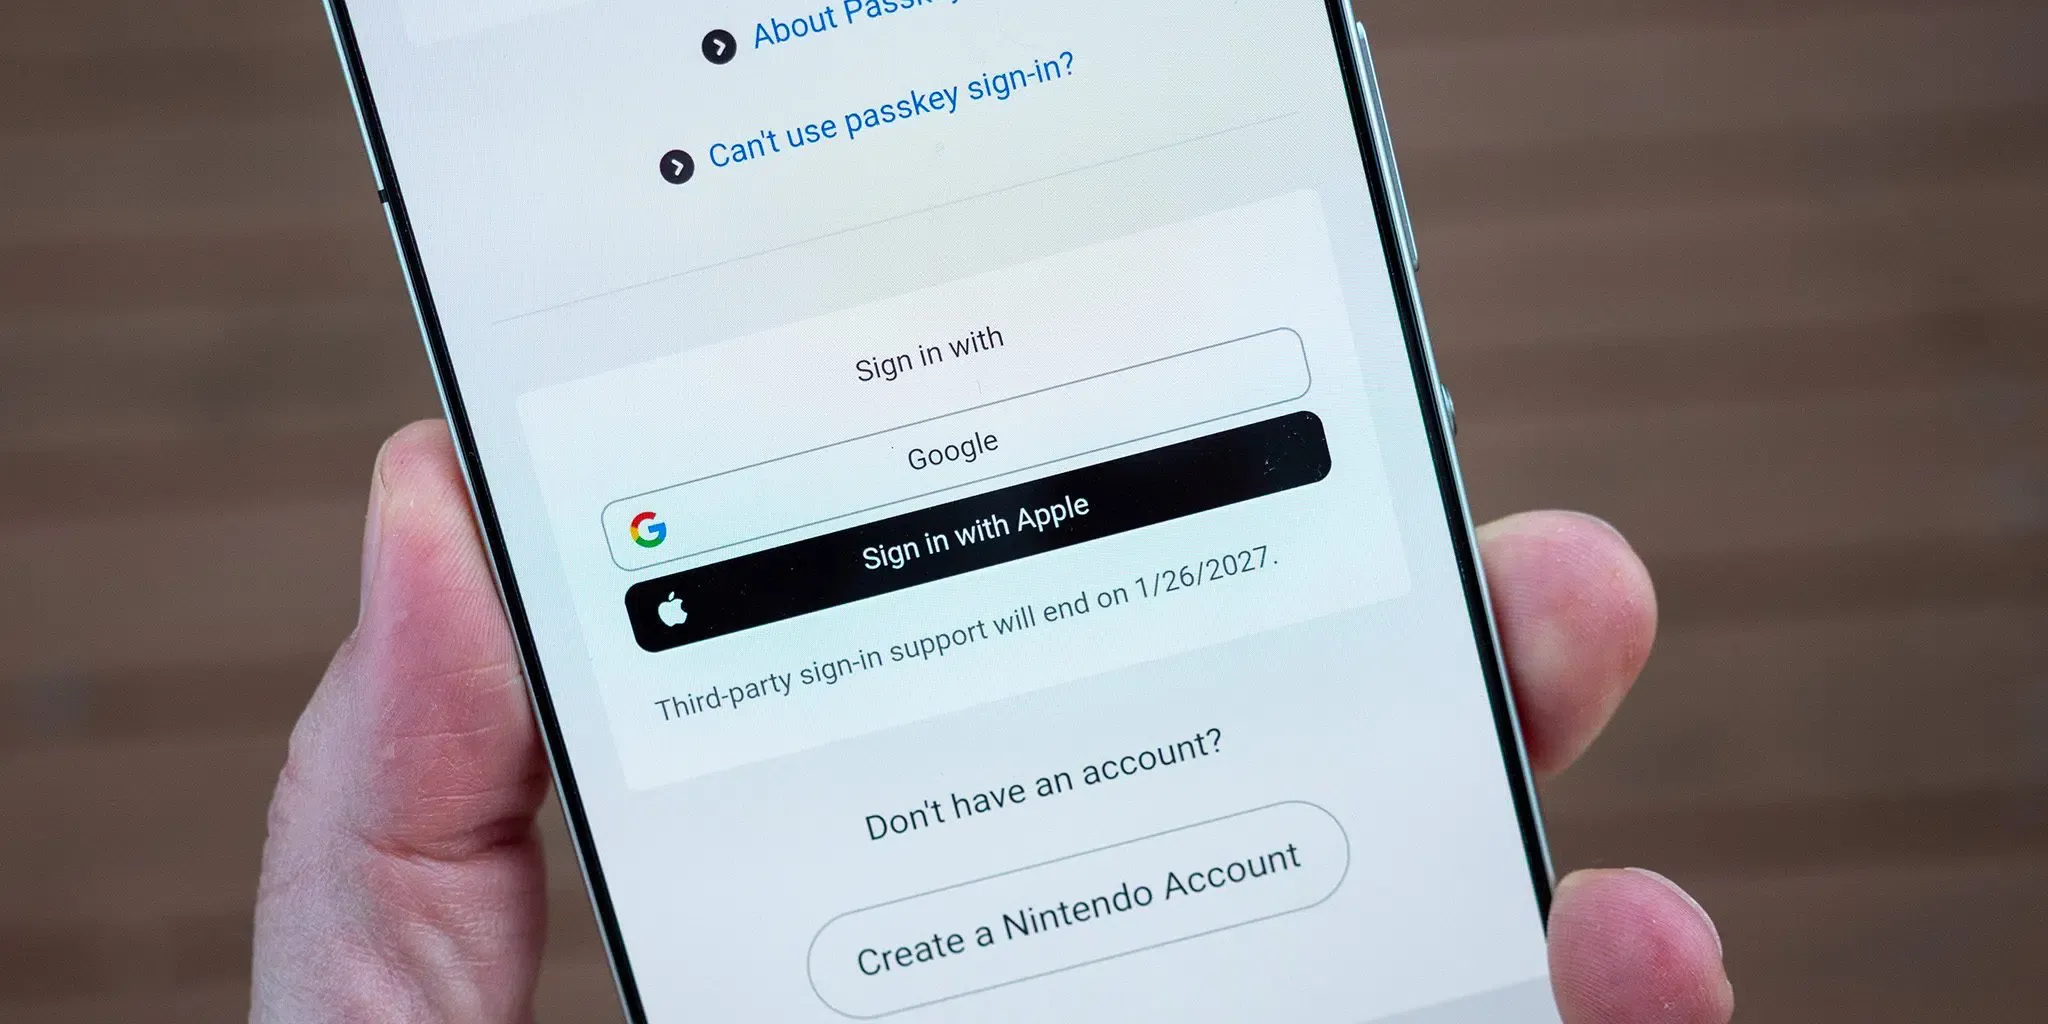
هل توقف نينتندو عمليات تسجيل الدخول عبر الجهات الخارجية؟ أكدت نينتندو في إشعار الدعم الرسمي أن حسابات نينتندو ستتوقف عن قبول تسجيل الدخول عبر Google وApple بدءاً من 26 يناير 2027، مما يفرض على المستخدمين المصادقة عبر عنوان البريد الإلكتروني أو معرف تسجيل الدخول بكلمة مرور، أو باستخدام مفتاح مرور مسجل. يسري تغيير السياسة هذا على اللاعبين عبر منصات Nintendo Switch وNintendo Switch 2 وSwitch Lite وSwitch OLED، بالإضافة إلى تطبيق نينتندو سويتش للهواتف المحمولة. وبينما لم تكشف نينتندو عن الأسباب الاستراتيجية أو التقنية الكامنة وراء هذا القرار، فإن هذا الانتقال يضع حداً لعمليات تسجيل الدخول الموحدة الخارجية على المنصة. وبالنسبة لفرق الهندسة والنمو التي تدير تطبيقات الجوال، يوضح هذا التحول كيف تؤثر تحديثات المصادقة على مسارات تهيئة المستخدمين، ولماذا يجب على التطبيقات فصل استعادة معلمات الاستحواذ عن تدفق تسجيل الدخول للحساب.
المشكلة التشغيلية واحتكاك التهيئة: إيقاف عمليات تسجيل الدخول الموحدة في حسابات نينتندو
لمحة سريعة
- اعتباراً من الساعة 4:00 مساءً بتوقيت توكيوفي 26 يناير 2027 (على الرغم من احتمال تأخير وقت الانتهاء الفعلي بسبب الصيانة النظامية)، ستعطل حسابات نينتندو عمليات تسجيل الدخول وإنشاء الحسابات الجديدة عبر بيانات اعتماد Google وApple.
- يلغي هذا التحديث مهمة نقاط My Nintendo Platinum لربط حسابات Google، ويجب على المستخدمين الذين ليس لديهم كلمات مرور مستقلة اتباع إرشادات إعداد كلمة المرور أو استعادتها من نينتندو إذا احتاجوا إلى بديل بكلمة مرور.
- قد يظل اللاعبون الذين سجلوا الدخول بالفعل على الأجهزة النشطة مصادقين دون انقطاع فوري، على الرغم من طلب بيانات الاعتماد كلما ظهرت شاشة تسجيل دخول جديدة.
ساعَدت سهولة المصادقة الموحدة عبر الجهات الخارجية منصات الترفيه الرقمي تاريخياً في تقليل حواجز التسجيل المبكرة. ومن خلال توفير خيارات تسجيل الدخول عبر Google وApple، سمحت خدمات المستهلكين للاعبين المحتملين بتجاوز النماذج ذات الحقول المتعددة، وإنشاء كلمات المرور، وتأكيد البريد الإلكتروني يدوياً. وقد ساعد هذا النهج المنصات على تبسيط التهيئة الأولية عبر بوابات الويب وتطبيقات الجوال المصاحبة.
مع ذلك، فإن الاعتماد على موفري الهوية الخارجيين يفرض تبعيات تقنية خارجية وصيانة مستمرة للتكامل. وقد قللت نينتندو تدريجياً نقاط الاتصال هذه بمرور الوقت، حيث سبق أن أوقفت تسجيلات الدخول عبر فيسبوك وتويتر في 25 أكتوبر 2022. ومع جدول تسجيلات الدخول عبر Google وApple للتوقف أيضاً، يجب على اللاعبين الاعتماد حصرياً على بيانات اعتماد الحساب المباشرة أو مفاتيح المرور.

تفرض إزالة تسجيل الدخول الموحد اعتبارات تشغيلية عملية للمستخدمين الحاليين. وعندما يدخل الانتقال حيز التنفيذ في 26 يناير 2027، سيحتاج اللاعبون الذين تظهر لهم شاشة تسجيل دخول على وحدة التحكم أو تطبيق الجوال إلى بيانات اعتمادهم المباشرة أو مفتاح مرور نشط. ويجب على اللاعبين الذين أنشؤوا حساب نينتندو الخاص بهم في الأصل عبر Google أوApple ولم يقم قط بتهيئة كلمة مرور مستقلة، إكمال عملية إعداد كلمة المرور عبر بوابة حساب نينتندو.
يستدعي هذا الانتقال تعاملاً حذراً من قِبل المستخدمين الذين سجلوا عبر ميزة "التسجيل باستخدام Apple" باستخدام خاصية إخفاء بريدي الإلكتروني (Hide My Email). ففي هذا الإعداد، أنشأت Apple اسماً مستعاراً عشوائياً لإعادة التوجيه (مثل @privaterelay.appleid.com) بدلاً من مشاركة صندوق البريد الأساسي للمستخدم. وكما هو موضح في إرشادات التسجيل باستخدام Apple، فإن تعطيل إعادة توجيه البريد الإلكتروني يمنع الرسائل المرسلة إلى عنوان إعادة التوجيه هذا من الوصول إلى صندوق البريد الشخصي للمستخدم، مما يؤدي إلى حجب رسائل الاستعادة إذا تم طلب إعادة تعيين كلمة المرور لاحقاً. وبشكل منفصل، فإن إيقاف استخدام ميزة التسجيل باستخدام Apple يغير حالة التفويض المرتبطة. ويجب على المستخدمين في هذا الوضع التحقق من أن عنوان إعادة التوجيه الخاص بهم يعيد توجيه البريد بفعالية وإعداد كلمة مرور مباشرة قبل تعديل إعدادات معرف Apple. وفي حال ضياع الوصول، يجب على المستخدمين الاتصال بدعم عملاء نينتندو مباشرة.
السياق التقني: تسجيل الدخول الموحد، وكلمات المرور، ومفاتيح المرور
من الناحية المعمارية، يستخدم تسجيل الدخول الموحد عادةً بروتوكول OpenID Connect، وهو طبقة هوية مبنية على بروتوكول OAuth 2.0، مما يفوض التحقق من الهوية إلى موفر هوية خارجي. وبينما يبسط هذا النموذج عملية التهيئة، إلا أنه يربط توفر الحساب بالبنية التحتية للجهة الخارجية، وشروط الخدمة الخارجية، وسير عمل استعادة الهوية الخارجي. وعندما تواجه الجهات الخارجية انقطاعات في الخدمة أو تعديلات في السياسات، يمكن للخدمات المعتمدة عليها مواجهة مشكلات مصادقة ثانوسية.
بدلاً من الاعتماد على موفري الهوية الخارجيين، توفي نينتندو بأن يقوم المستخدمون بـ تسجيل مفتاح مرور. تُبنى مفاتيح المرور على معايير صناعية مفتوحة طورتها تحالف FIDO (FIDO Alliance) وتم توحيدها في مواصفات W3C WebAuthn. وهي تحل محل كلمات المرور المشتركة بتشفير مفتاح عام غير متماثل.
مقارنة البروتوكولات: الهوية الموحدة، وكلمات المرور، ومفاتيح المرور
عند تسجيل مفتاح المرور، يُنشئ العميل زوج مفاتيح عامة وخاصة. يبقى المفتاح الخاص داخل مدير بيانات اعتماد المستخدم أو أداة المصادقة الخاصة بالأجهزة، بينما يتم تسجيل المفتاح العام لدى الخدمة المعتمدة. واستناداً إلى إعدادات المستخدم، يمكن ربط مفاتيح المرور بجهاز واحد أو مفتاح أمان مادي، أو مزامنتها عبر منظومة المستخدم باستخدام سلاسل مفاتيح سحابية مشفرة من النهاية إلى النهاية.
وأثناء المصادقة، يُصدر الخادم تحدياً تشفيرياً. ويقوم العميل بتوقيع هذا التحدي باستخدام المفتاح الخاص، والذي يتم إلغاء قفله بواسطة المصادقة المحلية للجهاز مثل المقاييس الحيوية أو رقم التعريف الشخصي (PIN). وكما هو موثق في وثائق حساب نينتندو، تبقى البيانات الحيوية على الجهاز الشخصي ولا يتم نقلها إلى خوادم نينتندو.
| الميزة | تسجيل الدخول الموحد | مصادقة كلمة المرور | مصادقة مفتاح المرور |
|---|---|---|---|
| أساس المصادقة | إقرار الهوية من موفر خارجي، مثل رمز معرف OIDC | التحقق من سر مشترك | استجابة تحدي المفتاح العام |
| الاعتماد على الموفر | يعتمد على موفر الهوية وسياسات تسجيل الدخول الخاصة به | يعتمد على تنفيذ المصادقة والاستعادة الخاص بالخدمة | يعتمد على أداة المصادقة؛ تعتمد بيانات الاعتماد المتزامنة أيضاً على موفر مفتاح المرور |
| مقاومة التصيد الاحتيالي | تعتمد على طريقة مصادقة الموفر وتنفيذ الاتحاد | يمكن التعرض للتصيد الاحتيالي عبر كلمات المرور القابلة لإعادة الاستخدام | مصممة لتكون مصادقة مقاومة للتصيد الاحتيالي |
| اعتبارات الاستعادة | استعادة الموفر وقواعد ربط الحساب الخاصة بالخدمة | إجراءات الاستعادة التي تحددها الخدمة | بيانات الاعتماد الاحتياطية، أو استعادة الموفر، أو إجراءات الاستعادة التي تحددها الخدمة |
من خلال دعم مفاتيح المرور إلى جانب كلمات المرور التقليدية، تقلل المنصات التعرض لإعادة استخدام كلمات المرور وجمع بيانات الاعتماد. ومع ذلك، تظل مفاتيح المرور خاضعة لتوافق أنظمة التشغيل، والمتصفحات، والأجهزة. وبسبب هذه القيود، تواصل نينتندو دعم عناوين البريد الإلكتروني ومعرفات تسجيل الدخول بكلمات المرور كخيارات قياسية لتسجيل الدخول والاستعادة.
تحدد المصادقة هوية المستخدم، بينما توضح معاملات الاستحواذ الحملة أو الدعوة التي سبقت التثبيت. ويجب أن يحافظ التطبيق على سياق التوجيه المعلق بشكل مستقل عن تسجيل الدخول، ثم التحقق منه بعد المصادقة قبل تطبيق الإحالات، أو المكافآت، أو الوصول إلى الغرف. وعندما يمتد مسار التهيئة عبر صفحات الويب الترويجية، وتثبيت التطبيق، وإعداد الحساب، فإن الحفاظ على السياق عبر هذه المراحل يتطلب تعاملاً مفصولاً.
البناء مقابل الشراء: إدارة تهيئة اللاعبين واستمرارية الجلسة
بالنسبة لمطوري ألعاب الجوال المستقلين والخدمات الرقمية، تسلط تعديلات المصادقة الضوء على تحدٍ أوسع يواجه دورة حياة المستخدم. وعندما يتم تعديل أزرار تسجيل الدخول عبر الجهات الخارجية أو إزالتها، قد تواجه مسارات التسجيل زيادة في الاحتكاك. وإذا قام اللاعب بتثبيت لعبة من دعوة معينة، أو حملة ترويجية، أو حدث تعاوني، فإن إكمال عملية تسجيل غير متوقعة متعددة الخطوات أو تدفق إعداد كلمة المرور يمكن أن يقطع رحلة المستخدم المقصودة.
وللتخفيف من حدة ذلك، تفصل فرق التطوير مصادقة المستخدم عن تسليم معلمات الاستحواذ. يتحقق نظام المصادقة من بيانات اعتماد المستخدم، بينما يحافظ خط أنابيب معلمات التثبيت على المكان الذي أتى منه المستخدم والسياق داخل اللعبة الذي يجب أن يتلقاه بعد تسجيل الدخول.
تقييم بنيات تسليم المعلمات
عندما تحتاج الفرق الهندسية إلى ضمان بقاء رموز الإحالة، أو علامات الحملات، أو معلمات الروابط العميقة خلال عملية التثبيت والتسجيل، فإنها عادة ما تقيم ثلاثة نهج رئيسية:
| النهج | الدور المدعوم | الحدود الرئيسية | المسؤولية الهندسية |
|---|---|---|---|
| تسليم المعلمات الداخلي | ينفذ تسليم السياق باستخدام آليات المنصة المدعومة | التغطية والموثوقية تعتمدان على التصميم المخصص | صيانة التكامل، وضوابط الخصوصية، والتحقق، والبدائل الاحتياطية |
| مرجع تثبيت جوجل بلاي (Google Play Install Referrer) | يسترد بيانات مرجع التثبيت المتاحة من جوجل بلاي | أندرويد وعمليات تثبيت جوجل بلاي المدعومة فقط | تحليل بيانات المرجع والتحقق من التوجيه أو أهلية الإحالة |
| حزمة تطوير نرمج (SDK) مخصصة للمعلمات | تسترد المعلمات المخصصة الملتقطة في سير عمل التثبيت المدعومة | تعتمد على المنصة، والمتصفح، والتكامل، وشروط المطابقة | دمج الحزمة، والحفاظ على السياق المعلق، والتعامل مع المعلمات المفقودة |
بالنسبة لتبيقات الجوال التي تشغل حملات استحواذ خارجية، توفر الحلول المخصصة مثل OpoInstall إطار عمل لتمرير معلمات التثبيت. ومن خلال استرداد المعلمات المخصصة (مثل معرفات الداعين أو قنوات الحملة) عند تشغيل التطبيق لأول مرة، يمكن للتطبيق تخزين الحمولة المعلقة مؤقتاً محلياً أو على خادمه.
بمجرد أن يُكمل المستخدم المصادقة القياسية الخاصة به -سواء من خلال تسجيل الدخول بالبريد الإلكتروني وكلمة المرور أو مفتاح المرور- يتحقق خادم التطبيق الخلفي من صلاحية المعلمة، وأهليتها، وتاريخ انتهاء صلاحيتها لمكافأة الإحالة أو استعادة غرفة اللعب المقصودة. وهذا يفصل الحفاظ على سياق الحملة عن موفر المصادقة الأساسي.
قوائم مراجعة التكامل: كيف يمكن لفرق التطوير التكيف مع إلغاء الهوية
يجب على الفرق الهندسية والمنتجات التي تدير مصادقة المستخدم وتهيئة الجوال تدقيق أنظمتها لضمان عدم تعطيل تحديثات المصادقة لمعدل تحويل المستخدمين.
قائمة مراجعة تنفيذ المطور
- تدقيق تبعيات الهوية: مراجعة الواجهات الخلفية للمصادقة لتحديد حسابات المستخدمين المعتمِدة على موفري الهوية الخارجيين، وإنشاء سير عمل لإعداد كلمات المرور حيثما لزم الأمر.
- دعم معايير WebAuthn الحديثة: تنفيذ التحقق من جانب الخادم لاعتمادات FIDO2/WebAuthn، واستيعاب كل من أدوات مصادقة المنصة ومراسم المصادقة عبر الأجهزة المختلفة.
- الحفاظ على بدائل الاعتماد المستقلة: توفير مسارات استعادة مختبرة باستخدام عناوين بريد إلكتروني موثقة أو رموز استعادة احتياطية إذا فقد المستخدم الوصول إلى جهاز المصادقة الأساسي الخاص به.
- التحقق من معلمات التهيئة من جانب الخادم: عند استخدام الروابط العميقة المؤجلة لتقديم مكافآت الإحالة أو الحملات بعد تسجيل الدخول، تأكد من أن الواجهة الخلفية للتطبيق تتحقق من صحة المعلمة، وتفحص طوابع زمن انتهاء الصلاحية، وتعالج تبديل الحسابات، وتمنع استرداد المكافآت المزدوجة.
قائمة مراجعة استراتيجية المنتج والنمو
- إبلاغ المواعيد النهائية للسياسة مبكراً: تزويد المستخدمين بإشعارات وأدلة واضحة داخل التطبيق قبل مواعيد انتهاء صلاحية المصادقة بوقت كافٍ لمنع قفل الحسابات.
- مراقبة نقاط تسرب التسجيل: تتبع معدلات التحويل عبر كل خطوة من خطوات مسار التسجيل لتحديد ما إذا كان إنشاء بيانات الاعتماد يتسبب في هجر المستخدمين.
- الحفاظ على سياق الحملة بعد المصادقة: تخزين معلمات الاستحواذ الواردة مؤقتاً عبر تدفق تسجيل الدخول الأولي حتى يتم توجيه المستخدمين إلى المحتوى المقصود داخل التطبيق بمجرد اكتمال المصادقة.
يساعد اتباع هذه الممارسات الفرق الهندسية في الحفاظ على بنيات مصادقة آمنة ومستقلة دون التضحية باستمرارية تهيئة المستخدمين.
الأسئلة الشائعة (FAQ)
هل لا يزال بإمكان اللاعبين الوصول إلى الألعاب الرقمية التي اشتروها إذا فشلوا في تحديث تسجيل الدخول قبل 26 يناير؟
هل يعني إنهاء تسجيل الدخول عبر جوجل وأبل أن نينتندو تشترط مفاتيح المرور؟
كيف يؤثر خيار إخفاء بريدي الإلكتروني من أبل على استعادة كلمة المرور لحسابات نينتندو؟
النقاط الرئيسية للفرق الهندسية
يغير إعلان نينتندو طرق تسجيل الدخول المتاحة لحسابات نينتندو، ولكنه لا يمثل تراجعاً واسع النطاق على مستوى الصناعة عن المصادقة الموحدة. وبالنسبة لفرق الجوال، الدرس العملي هو الحفاظ على إمكانية اختبار الوصول إلى الحساب، وسياق الاستحواذ، والتوجيه بعد تسجيل الدخول بشكل مستقل.
تخدم المصادقة، وتسجيل المستخدم، وتتبع معلمات الحملة وظائف مميزة داخل دورة حياة التطبيق. ومن خلال دمج المصادقة الآمنة الخاصة بالمنصة مع أطر استعادة المعلمات من جانب الخادم، يمكن للمؤسسات الهندسية حماية حسابات المستخدمين مع تقديم تجارب تهيئة سلسة عبر المنصات المختلفة.
المراجع
-
دعم نينتندو (Nintendo Support). إشعار بشأن إيقاف تسجيلات الدخول عبر Google وApple لحسابات نينتندو. نشرة دعم العملاء الرسمية.
-
دعم نينتندو. كيفية تسجيل مفتاح مرور لحساب نينتندو. دليل التهيئة الرسمي.
-
دعم نينتندو. الأسئلة الشائعة حول حساب نينتندو. وثائق الدعم الرسمية.
-
دعم نينتندو. إيقاف تسجيلات الدخول عبر فيسبوك وتويتر لحسابات نينتندو. إشعار الدعم التاريخي.
-
دعم أبل (Apple Support). إدارة التطبيقات التي تستخدمها مع ميزة التسجيل باستخدام Apple. الدليل التقني الرسمي.
-
مئورو جوجل (Google Developers). وثائق واجهة برمجة تطبيقات مرجع تثبيت جوجل بلاي. مرجع مطوري أندرويد.
-
تحالف FIDO (FIDO Alliance). مفاتيح المرور: ما يحتاج المطورون إلى معرفته. نظرة عامة على صناعة المصادقة.
-
اتحاد شبكة الويب العالمية (W3C). مصادقة الويب: واجهة برمجة تطبيقات للوصول إلى بيانات اعتماد المفتاح العام المستوى 2. التوصية التقنية الرسمية.
-
مؤسسة OpenID (OpenID Foundation). مواصفات OpenID Connect Core 1.0 مع دمج مجموعة الأخطاء المطبعية 2. مواصفات طبقة الهوية.
-
OpoInstall. وثائق OpoInstall – الروابط العميقة المؤجلة وتسيلم المعلمات. وثائق تكامل المطورين.
Share this article



